
تعرض Phala Cloud لهجوم، وتم قراءة سجلات بعض العملاء والمتغيرات البيئية

 فضّلنا على Google

أفادت شبكة Phala أنه خلال الفترة من 8 إلى 12 أكتوبر، استغل المهاجمون ثغرة في dstack guest-agent لقراءة سجلات الحاويات والمتغيرات البيئية لبعض تطبيقات العملاء على Phala Cloud. في أحد العقد الرئيسية، استغل المهاجمون أيضًا عيبًا في عزل الشبكة بين الآلات الافتراضية السرية (CVM) وخدمة إدارة المضيف، وسرقوا رمز إدارة البوابة، وقاموا بتعديل إعدادات إدارة الشهادات لتلك البوابة. وأكدت Phala أن مفاتيح TEE، ومفاتيح KMS، وأقراص العملاء، والعقد الرئيسية لم تتأثر، وأن مصدر الثغرة كان في المنصة، وليس في تكوين العملاء، وقد تم الانتهاء من إصلاح المنصة ذات الصلة في 15 أكتوبر. وقد قامت Phala بإخطار العملاء المتأثرين واحدًا تلو الآخر، ويجب على العملاء المعنيين تغيير المفاتيح المخزنة في المتغيرات البيئية. يجب على جميع العملاء ترقية CVM إلى صورة dstack OS المحدثة (v0.6.1 أو v0.5.12) قبل 19 نوفمبر، اعتبارًا من 20 نوفمبر، ستقوم المنصة بترقية CVM غير المحدثة تلقائيًا على دفعات، وسيتم إيقاف تشغيل CVM من الإصدار v0.3.x في نفس اليوم.
سعر --
يُقدَّم هذا المحتوى لأغراض معلوماتية عامة فقط، ولا يُشكل مشورة مالية أو استثمارية أو قانونية أو ضريبية. ولا ينبغي اعتبار أي فعاليات أو مكافآت أو عروض ترويجية عبر الإنترنت أو أي معلومات ذات صلة واردة فيه توصيةً أو طلبًا أو دعوةً لشراء الأصول المشفرة أو بيعها أو تداولها أو إجراء أي معاملات أخرى عليها. تتميز الأصول المشفرة بتقلبات سعرية مرتفعة وقد تؤدي إلى خسائر. وقد يختلف مدى توفر خدمات WEEX ومنتجاتها والفعاليات المرتبطة بها حسب المنطقة. وتقع على عاتقك مسؤولية التأكد من أن مشاركتك تتوافق مع القوانين واللوائح المحلية المعمول بها.
قد يعجبك أيضاً

وصلت كمية BTC المرهونة إلى 735 قطعة، وزادت كمية STX المرهونة بأكثر من 25%

الباحثون يتواصلون مع وكلاء الذكاء الاصطناعي المارقين باستخدام نص مخفي
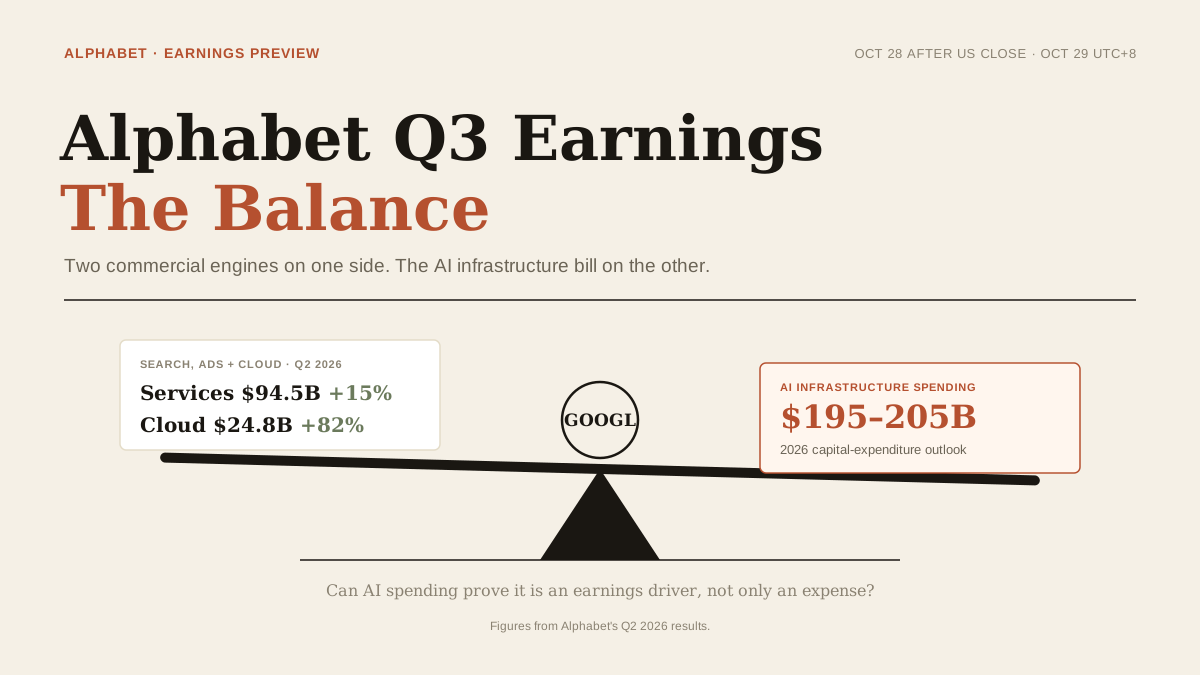
سهم جوجل قبل نتائج ألفابت: هل يدعم إنفاق الذكاء الاصطناعي ونمو البحث سهم GOOGL؟
تعلن ألفابت نتائج الربع الثالث من 2026 في 28/10. تعرّف على مؤشرات البحث، وGoogle Cloud، وإنفاق الذكاء الاصطناعي، والتوجيهات التي تشكل أداء سهم GOOGL.

مايكل فان دي بوب يضيف SUI إلى محفظته، مشيرًا إلى نمو النظام البيئي وإشارات صعودية

NeoSoul تتعاون مع Alibaba Cloud لدعم استنتاج وحساب NeoTrade AI

SWI Group تعيد توجيه أصول Genesis Digital Assets نحو بنية تحتية للذكاء الاصطناعي

SAP تُدخل العملات المستقرة في خدمات الدفع للشركات

كيف قامت شبكة L1 بلوكتشين Pearl بتحديد أسعار قوة معالجة GPU بزيادة تزيد عن 7 مرات من النقاط المنخفضة؟

Circle وTereina تتعاونان لدمج USDC وEURC في المدفوعات المؤسسية
توقّع تحركات أسهم تسلا وجوجل وإنتل: شارك في جوائز USDT على WEEX
استكشف توقعات أرباح تسلا وجوجل وإنتل على WEEX. تعرّف على العوامل التي قد تحرّك كل سهم، وكيفية المشاركة وتقاسم مجموعات جوائز USDT.

GOOGL مقابل CEG: كيف تؤثر صفقة Google للطاقة على كل شركة
تعرّف على تأثير صفقة Google للطاقة على GOOGL وCEG، مع تحليل أسعار الأسهم وتوقعات 10/2026 ومنتجات تداول ذات صلة على WEEX.

Circle تقدم مدفوعات USDC و EURC إلى SAP

Mysten Labs و Google Cloud تطلقان VAA لتوفير طبقة أدلة لوكلاء الذكاء الاصطناعي

تحرير توكنات LayerZero في 10/2026: هل يصمد ZRO عند $2 وسط تدفقات الحيتان؟

قفز سهم أكسنتشر %16 بعد النتائج: كيف بددت التعاقدات القياسية مخاوف الذكاء الاصطناعي لعام كامل
أغلق سهم أكسنتشر مرتفعًا بنحو %16 في 01/10، بعدما تجاوزت نتائج الربع المالي الرابع التوقعات وبلغت التعاقدات مستوى قياسيًا قدره $84.5B خلال العام. ولامست المكاسب خلال التداول لفترة وجيزة ما يقارب %24. وعكس هذا التحرك تراجعًا منذ بداية العام بنحو %30، غذّته المخاوف من أن يقلص الذكاء الاصطناعي الطلب على أعمال الاستشارات التقليدية.

PERPTools تجمع 8 ملايين دولار بمشاركة NEAR وAnimoca Brands في جولة التمويل الأولية

أسهم مايكروسوفت: لماذا يحذر مايكل بيري من $3T من الالتزامات الخفية للذكاء الاصطناعي؟
لماذا انعكس سهم جوجل بعد جيميني 4 أرجون؟ ما الذي يحدث فعليًا؟

Manus تستعد لإصدار محلي يركز على الذكاء العام

الإيثيريوم ليس فوريًا، لكن الضمانات قد تجعل الأمر يبدو كذلك

غولدمان ساكس: من المتوقع أن تصل نفقات رأس المال للذكاء الاصطناعي إلى 1.73 تريليون دولار في 2026-2027

التمويل القائم على القوة الحاسوبية: الاقتصاد القائم على الذكاء الاصطناعي يبني طبقة مالية جديدة

انضمام Hedera IDTrust إلى كتالوج IBM Cloud لوكلاء الذكاء الاصطناعي

Slow Fog: تم اختراق MemoryOS وملحق OpenClaw
آبل وجوجل تعززان استقطاب المواهب في استراتيجيات الدفع وWeb3 مع شرط معرفة العملات المستقرة
علي بابا تسرع من توسيع مراكز البيانات في أوروبا والشرق الأوسط، وتخطط لإنشاء مناطق سحابية خلال الـ 12 شهرًا القادمة

Puffer تتعاون مع Google Cloud لدعم بنية UniFi التحتية

تمويل Verda AI cloud: من 117 إلى 155 مليون، إجمالي رأس المال يتجاوز 200

آبل وجوجل توظفان في وظائف العملات المستقرة لتقييم الأعمال المالية الجديدة

تم الكشف عن ZCode من Zhipu يقوم بتحميل لقطات المشروع وتاريخ Git في الخلفية
وصلت كمية BTC المرهونة إلى 735 قطعة، وزادت كمية STX المرهونة بأكثر من 25%
الباحثون يتواصلون مع وكلاء الذكاء الاصطناعي المارقين باستخدام نص مخفي
سهم جوجل قبل نتائج ألفابت: هل يدعم إنفاق الذكاء الاصطناعي ونمو البحث سهم GOOGL؟
تعلن ألفابت نتائج الربع الثالث من 2026 في 28/10. تعرّف على مؤشرات البحث، وGoogle Cloud، وإنفاق الذكاء الاصطناعي، والتوجيهات التي تشكل أداء سهم GOOGL.
مايكل فان دي بوب يضيف SUI إلى محفظته، مشيرًا إلى نمو النظام البيئي وإشارات صعودية
NeoSoul تتعاون مع Alibaba Cloud لدعم استنتاج وحساب NeoTrade AI
SWI Group تعيد توجيه أصول Genesis Digital Assets نحو بنية تحتية للذكاء الاصطناعي




