
Solana kvant təhlükəsizliyini sürət üstünlüyünü itirmədən əldə edə bilərmi?

 Google-da bizi seçin


Solana-nın inkişaf etdiriciləri kvant kompüterlərinə hazırlıq məqsədilə yeni imzaları sınaqdan keçirir, doğrulayıcıların razılığını sübut etmə üsulunu yenidən dizayn edir və mövcud hesabların köçürülməsi üçün bir yol inkişaf etdirirlər. Sürətli hesablaşmanın qorunması bu işin bir hissəsidir, lakin konsensusu sürətli saxlayan bir tədqiqat dizaynı hələ də cüzdanlar, tətbiqlər və canlı şəbəkənin tələblərinə tab gətirməlidir.
Xülasə
- Solana oktyabrda Alpenglow-u aktivləşdirdi, təklif olunan Quantumglow uyğunlaşması isə tətbiq edilmiş post-kvant təhlükəsizlik yüksəlişi deyil, ayrı bir tədqiqatdır.
- Hal-hazırda Ed25519 əməliyyat imzaları 64 bayt yer tutur, Jump Crypto-nun dərc etdiyi müqayisədə Falcon-512 üçün 666 baytla müqayisədə.
- Solana-nın sənədləri v1 formatı üçün 1,232 bayt əməliyyat limiti və 4,096 bayt limiti göstərir, bu da format fərziyyələrinin əhəmiyyətini artırır.
- Quantumglow, sürətli yekunlaşmanı qorumaq üçün nəzərdə tutulmuş təsdiq mexanizmi ilə yerli olaraq qeydə alınmış sübutlarla sıx toplanmış sertifikatları əvəz edəcək.
- Anza-nın hesab köçürmə prototipi mövcud toxum materialının sübutunu istifadə edir, bu isə doğrulayıcılar tərəfindən istifadə olunan imzaların əvəzlənməsindən fərqli bir problemi həll edir.
Solana illərdir əməliyyatları daha sürətli, daha ucuz və geniş miqyasda işləmək üçün asanlaşdırır. İndi kvant kompüterlərinə hazırlıq, inkişaf etdiricilərinin bu performans seçimlərini mümkün edən bəzi kriptologiyaları yenidən gözdən keçirmələrini tələb edir.
Problem, ödənişə əlavə olunan imzanın əvəzini seçməklə məhdudlaşmır. Doğrulayıcılar blokları autentifikasiya etmək, ünsiyyət qurmaq və kitabda razılaşmaq üçün kriptologiyadan istifadə edirlər, eyni zamanda cüzdanlar və tətbiqlər aktivlərin hərəkətini kimlərin edə biləcəyini müəyyən etmək üçün bunu istifadə edirlər.
İnkişaf etdiricilər bu işlər üçün müxtəlif həllər təklif ediblər, bunlara Falcon imzaları, hesab köçürmə sübutu və Alpenglow-nun post-kvant uyğunlaşması olan Quantumglow daxildir. Onların irəliləyişi Solana-ya hazırlıq yolu təqdim edir, lakin şəbəkənin artıq bu keçidi tamamladığını təsdiq etmir.
Alpenglow oktyabrda işə salındıqdan sonra bu fərqi görmək daha asan oldu. Solana daha sürətli bir konsensus sistemi tətbiq etdi, lakin bu sistemi kifayət qədər güclü kvant düşmənindən qorumaq məqsədini güdən tədqiqat ayrı bir iş olaraq qalır.
YENİ: Bitwise, Solana-nın 2031-ci ilə qədər 1,100 dollar olacağını proqnozlaşdırır
Aktiv menecerinin proqnozu $SOL-u əsas halda 385 dollar, ayı halında isə 80 dollar olaraq qiymətləndirir, yuxarı ssenari isə Solana-nın onchain ticarət üçün lider qlobal şəbəkəyə çevrilməsindən asılıdır. pic.twitter.com/CsxibFBw5d --- crypto.news (@cryptodotnews) 17 Noyabr 2026
Alpenglow-un istifadəyə verilməsi təhlükəsizlik keçidini tamamlamadı
Solana-nın Alpenglow yüksəlişi sənədləri 21 oktyabrda 1064 dövründə aktivləşdiyini qeyd edir. Fond, yekunlaşma üçün təxminən 150 millisekund hədəfini təsvir edir, əvvəlki TowerBFT sistemi altında isə təxminən 12.8 saniyədir.
Yekunlaşma, protokolun fərziyyələri altında razılığın geri dönməz olduğu zamanı ölçür. Bu, hər cüzdan hərəkətinin, mübadilə depozitinin və ya tətbiq iş axınının 150 millisekund ərzində tamamlanacağına dair bir vəd kimi oxunmamalıdır.
Oktyabr köçürmə planı uyğun doğrulayıcı proqram təminatı və konsensusu dəyişdirmək üçün əməliyyat hazırlıqlarını əhatə edirdi. Bu, istifadəçi hesablarını qoruyan bütün kriptologiyanın əvəzini elan etmədi.
Yüksəlişin müəyyən bir əhatə dairəsi var. Alpenglow, doğrulayıcıların razılaşma üsulunu dəyişir, eyni zamanda əməliyyat icrası, proqramlar və ödəniş mexanizmlərini olduğu kimi saxlayır.
Onun tətbiqi yenidən Votor, artıq aktiv olan səsvermə komponenti və Rotor, planlaşdırılan məlumat paylama komponenti arasında bölünür. Tədqiqat yol xəritəsinin hər bir hissəsini aktivləşmiş kimi təsvir etmək, fərqli mərhələlərdəki işləri birləşdirər.
Kvant hazırlığı başqa bir fərq gətirir, çünki daha sürətli bir səsvermə sistemi hələ də gələcək kvant hücumuna həssas olan imzalara güvənə bilər. Sürət və səlahiyyətlə bağlı riyazi fərziyyələr fərqli xüsusiyyətlərdir.
Uğurlu bir miqrasiya, həm dürüst doğrulayıcılar arasında razılaşmanı, həm də adi istifadəçilərin əməliyyatları təsdiq etmə qabiliyyətini qorumaqdır. Birini qorumaq, digərini açıq buraxmaq, aktivləri qalan yol vasitəsilə zəiflədir.
Bir mübadilə üçün, fərq, bir depozit sürətli təsdiq alıb-almamasından daha irəlidir. Onun mühafizə proqramı qəbul edilmiş imzaları yaratmalıdır, bərpa tənzimləmələri istifadə edilə bilən vəziyyətdə qalmalıdır və monitorinq sistemləri yeni əməliyyat davranışını tanımalıdır.
Bir tətbiq üçün, konsensus yeniləməsi əhəmiyyətli dərəcədə görünməz ola bilər, lakin dəstəklənən imzaların dəyişməsi inteqrasiya işini tələb edir. İmzaları birbaşa təsdiq edən proqramlar, şəbəkə yeni əməliyyat formatını qəbul etdikdən sonra belə öz dəyişikliklərinə ehtiyac duya bilər.
Beləliklə, tətbiq olunan Alpenglow sistemi gələcək testlər üçün performans əsasını təmin edir. Bu, Quantumglow, Falcon hesab miqrasiyası və hər bir tətbiq asılılığının artıq istehsal şəraitində birlikdə test edildiyinə dair sübut təqdim etmir.
Təhlükə sürətli parol təxmin etmə deyil, saxta təsdiqdir
Müvafiq kvant riski, imzaları təsdiq etmək üçün istifadə olunan açıq açar riyaziyyatına aiddir. Kifayət qədər güclü bir maşın, elliptik əyrilər sistemlərinə qarşı Shor'un alqoritmini istifadə edə bilər, bu da hücumçunun açıq məlumatlardan imza sirlərini əldə etməsinə imkan tanıyır.
Hücumçu, qanuni imzalayanı təqlid edə bilər. Bir əməliyyat, qanuni hesab sahibinin heç vaxt təsdiq etmədiyi halda, riyazi cəhətdən etibarlı bir köhnə imza daşıya bilər.
Milli Standartlar və Texnologiya İnstitutu, həm ənənəvi, həm də kvant kompüterlərindən tanınmış hücumlara qarşı müqavimət göstərmək üçün post-kvant imza standartlarını dərc edib. Sistemlər, hələ də bu alqoritmləri proqram təminatı, əməliyyat prosedurları və köhnə sxemlər altında səlahiyyət verilmiş aktivlərin idarə olunması üçün qaydalar vasitəsilə tətbiq etməlidir.
Dustin Moody, NIST-in post-kvant standartlaşdırma işini rəhbərlik edən şəxs, hazırlıq məsələsini açıq şəkildə ifadə etdi:
"Sistem administratorlarını dərhal sistemlərinə inteqrasiya etməyə təşviq edirik, çünki tam inteqrasiya vaxt alacaq."
NIST, 2024-cü ildə ML-DSA-nı digər ilkin post-kvant standartlarla birgə tamamladı. Açarın yaradılması və rəqəmsal imzalar fərqli məqsədlər üçün xidmət edir, buna görə də bir şifrələmə və ya açar mübadiləsi standartının qəbul edilməsi, öz başına bir blokçeyn əməliyyat təsdiq sxemini əvəz etməz.
Agentliyin ilkin standartlar elanında administratorları alətləri inteqrasiya etməyə başlamağa çağırdı, çünki tam inteqrasiya vaxt alır. Agentliyin mesajı, mövcud kompüter sistemləri üzrə tələb olunan işləri qarşılamaq üçün keçidi kifayət qədər erkən başlamağa yönəldilmişdir.
Eyni fərq, bu il verilmiş Avropa nəzarət orqanlarının xəbərdarlıqlarında görünür. Səlahiyyətlilər, maliyyə sistemlərini miqrasiya etmək üçün lazım olan vaxtı vurğuladılar, lakin hazırkı blokçeyn kriptografiyasına qarşı praktik hücumların artıq mövcud olduğunu demədilər.
İmzalar üzərindəki hücum, şifrələnmiş kommunikasiya toplamaqdan və sonra onları deşifrə etməkdən fərqlidir. Blokçeyn əməliyyatları ümumiyyətlə artıq açıqdır; mərkəzi narahatlıq, gələcəkdə birinin bir sahibi və ya doğrulayıcı kimi təqlid edə bilib-bilməyəcəyidir.
İctimai açıqlama vacibdir, çünki ənənəvi imzalama sistemi, təsdiq açarını dərc etmənin imzalamaq üçün lazım olan sirri açmadığını qəbul edir. Kvant hücumu, zəif algoritmlər üçün bu fərziyyəni zəiflədir.
Koinləri yeni bir tətbiqə köçürmək, şəbəkənin əsas səlahiyyətini həll etmədən, başqa bir zəif yol açıq buraxa bilər. Təhlükəsizlik iddiası, bir əməliyyatın qəbul edildiyi bütün yolu izləməlidir.
Sitat edilən Solana hazırlıqlarında belə bir hücumu həyata keçirə biləcək bir maşın üçün etibarlı bir tarix yoxdur. Onların işi, tətbiq olunan sistemləri əvəz etmək və aktivləri mövcud açarlara bağlı olan istifadəçilər üçün giriş təmin etmək üçün lazım olan vaxtı əhatə edir.
İmza ölçüsü əməliyyatın iqtisadiyyatını dəyişir
Solana'nın əməliyyat formatı sənədi hər imzalayan üçün 64 baytlıq Ed25519 imzasını siyahıya alır. Bir əməliyyat, icra etmək üçün lazım olan hər şeyi yerinə yetirmək üçün məhdud bir yer buraxaraq, təlimatları, hesab istinadlarını və digər məlumatları daşıyır.
Jump Crypto'nun dərc etdiyi köçürmə yolu müqayisəsi 666 baytlıq Falcon-512 imzası və 2,420 baytlıq ML-DSA-44 imzasını siyahıya alır. Bu, onların açıq açarları və inteqrasiya tələbləri hesablamaya daxil olmadan əvvəl fərqli mühəndislik seçimləridir.
64 baytlıq imzanı 666 baytla əvəz etmək, bir imzalayan üçün 602 bayt əlavə edir. Üç ayrı imza tələb edən bir əməliyyat üçün, xam fərq, hər hansı digər format dəyişiklikləri olmadan 1,806 bayt olacaq.
Sadəcə ölçü, əməliyyat xərclərini və ya şəbəkə yavaşlamasını proqnozlaşdıra bilmir. Daha böyük bir imza tez təsdiqlənə bilər, eyni zamanda kompakt bir imza daha çox hesablamaya ehtiyac duya bilər və ya tətbiqetmə çətinlikləri yarada bilər.
Böyük əməliyyat sayı ilə xam fərqi görmək daha asan olur. 602 bayt əlavə edən bir milyon təsdiq, hər hansı digər dəyişiklikləri nəzərə almadan 602 milyon bayt, təxminən 602 desimal meqabayt əlavə edər.
Hesablama, imza məlumatları ilə qəsdən məhdudlaşdırılmışdır. Əsl şəbəkə trafiki, məlumatların neçə dəfə ötürüldüyü, açarların və ya sübutların təkrar istifadəsi və protokolun mesajları necə paketləşdirdiyinə bağlıdır.
Bu, bir dizaynın daha kiçik imzalardan faydalana biləcəyini izah etməyə kömək edir, hətta rəqib imza tez təsdiqlənirsə. Bant genişliyi hələ də satın alınmalı və təmin edilməlidir, əlaqə tutumunun kənarında olan operatorlar, sürətli yerli şəbəkədəki laboratoriya maşınından fərqli bir məhdudiyyətlə qarşılaşır.
Yalnız təsdiqləmə vaxtını dərc edən bir benchmark bu xərci qaçırar. Yalnız baytları dərc edən bir benchmark isə hesablama xərclərini qaçırar, bu da vəd edilən performansı qiymətləndirmək üçün hər ikisinin lazım olduğunu göstərir.
Açıq açar başqa bir xərc yaradır. Jump'ın müqayisəsi Falcon-512 açıq açarı üçün 897 bayt, Ed25519 üçün isə 32 bayt göstərir, bu da bu açarların harada saxlandığı və nə zaman ötürülməsi lazım olduğu sualını doğurur.
Daha böyük bir açara bağlı bir öhdəlik saxlayan bir hesab formatı, təkrarlanan ünvan xərclərini azalda bilər, baxmayaraq ki, təsdiqləmə hələ də müvafiq açarı əldə etmək və yoxlamaq üçün təhlükəsiz bir yol tələb edir. Dizayn, bu məlumatın harada saxlandığını və lazım olduqda onun etibarlılığının necə təsdiq edildiyini müəyyən etməlidir.
Əməliyyat limitləri seçimi konkretləşdirir. Solana sənədi, mövcud paket ölçüsü limiti üçün 1,232 bayt, v1 formatı üçün isə 4,096 bayt limiti verir.
Yalnız bir ML-DSA-44 imzası 1,232 baytı aşır, lakin 4,096 bayta sığır, əməliyyatın qalan hissəsini əlavə etmədən. Bu müşahidə, bir imzanın sığa biləcəyinə dair hər hansı bir iddia üçün tətbiq olunan formatın vacib olduğunu göstərir.
Daha böyük icazə verilən əməliyyat bant genişliyini pulsuz etmir. Doğrulayıcılar əlavə məlumatı almalı, istifadəçilər onu ötürməli və şəbəkə, məşğul dövrlərdə yaranan iş yükünü idarə etməlidir.
Ədalətli bir müqayisə, hər iki tərəfdə eyni əməliyyat məzmununu tələb edir. Sadə bir imza transferini bir neçə imza ilə mürəkkəb bir ticarətlə test etmək, kriptoqrafik xərcləri əsas əməliyyatdakı fərqlərlə birləşdirər.
Cüzdanlar, doğrulayıcı benchmarklarının qaçırdığı xərclərlə qarşılaşa bilər. Bir imza sxemi serverdə tez təsdiqlənə bilər, lakin telefon, brauzer uzantısı və ya avadanlıq imzalama cihazında təhlükəsiz şəkildə yaratmaq daha tələbkar ola bilər.
-- qiyməti
Falcon daha kiçik bir imza təklif edir, tətbiqetmə işi ilə bağlıdır
Anza və Firedancer aprel ayında erkən Falcon tətbiqlərini təqdim etdilər. İlk Falcon testləri müştəri komandalarına canlı hesab sistemini köçürmə qərarı vermədən əvvəl qiymətləndirmək üçün işlək bir namizəd təqdim etdi.
Fondun kvant hazırlığı bəyanatı, komandaların müstəqil işlər vasitəsilə oxşar nəticələrə gəldiyini bildirdi. Onların ifadə etdiyi gözlənti, aktivləşdirmə uyğun olduqda, köçürmənin mənalı bir performans təsiri olmadan idarə oluna biləcəyidir.
Fond aprel ayında "şəbəkə performansının əhəmiyyətli bir təsir görməsinin gözlənilmədiyini" bildirdi. Bu iddia, inkişaf etdiricilərin köçürmə üçün gözləntilərini ifadə edir və tam iş yükünün həyata keçirilməsi və testlərlə qiymətləndirilməsini tərk edir. Bir depozitoriyada həyata keçirilmə irəliləyiş yaradır, eyni zamanda tətbiq olunan sistem istifadəçiləri, mənfi trafik və əməliyyatları imzalayan müxtəlif cihazlarla məşğul olmalıdır.
Falconun cazibəsi, nəzərdən keçirilən namizədlər arasında nisbətən kiçik olmasından irəlidir. Kiçik bir imza, əməliyyat təlimatları üçün daha çox yer buraxır və hər bir təsdiqə əlavə olunan yeni məlumatların miqdarını azaldır.
Jumpın müzakirəsi təsdiqi imzalamadan ayırır. Təsdiq yalnız tam ədədi arifmetikadan istifadə edə bilər, lakin imzaların təhlükəsiz şəkildə istehsalı diqqətli həyata keçirilmə və yan kanal risklərinə diqqət tələb edir.
Off-chain imzalama bu işi blokçeyn icra büdcəsindən uzaq saxlayır, lakin hələ də bunu kimsə yerinə yetirir. Cüzdan təminatçıları, institusional imzalama sistemləri və avadanlıq cihazları bu addımı həyata keçirmək və audit etmək üçün məsuliyyət daşıyır.
Bir istifadəçi üçün praktik test, təsdiqin onların real cihazında etibarlı qalmasıdır. Təkrarlanan uğursuzluqlar, qəbul edilməz imza gecikmələri və bərpa uyğunsuzluqları, təsdiqçilər nəticə imzasını tez təsdiq etsələr belə, istifadə rahatlığına təsir edər.
Bir mühafizəçi üçün yeni bir alqoritm təsdiq siyasətlərində, açar istehsalı prosedurlarında və bərpa testlərində dəyişikliklər tələb edə bilər. Müəyyən bir ənənəvi imza sxemi ətrafında qurulmuş sistemlər, sadə bir konfiqurasiya dəyişikliyi ilə əvəzlənməni dəstəkləməyə bilər.
Qarışıq dəstək əlavə bir keçid dövrü yaradır. Bir cüzdan yeni imzanı başa düşə bilər, lakin bir mübadilə, tətbiq və ya bağlı imzalama cihazı hələ də bunu qəbul etmir.
Köçürmə planlaması buna görə də köhnə imzalama məhdudlaşdırılmadan əvvəl tələb olunan imkanları müəyyən etməlidir. Köhnə metodu çox tez çıxarmaq, qanuni istifadəçiləri tərk edə bilər; onu saxtalaşmağa başladıqdan sonra mövcud saxlamaq, hücum yolunu qoruyar.
Bir neçə namizəd sxeminin mövcudluğu tədqiqatçılara performans və təhlükəsizlik sübutları dəyişdikcə seçimlər təqdim edir. Bu, açıq spesifikasiyanın vacib olduğunu göstərir, çünki "post-kvant" etiketi, universal olaraq dəyişdirilə bilən bir əməliyyat formatını müəyyən etmir.
Quantumglow, təsdiqçilərin mübadiləsini dəyişdirir
Cüzdan imzaları yalnız problemin bir hissəsidir. Alpenglow, bir neçə təsdiqçidən razılığı təmsil etmək üçün sıx toplu imzalardan istifadə edir, bu xüsusiyyət onun qərarları səmərəli şəkildə çatdırmasına kömək edir.
Anza'nın Quantumglow tədqiqatı icmalı, tələbləri altında uyğun bir post-kvant toplu imzanın mövcud olmaması səbəbindən fərqli bir yanaşmanı təsvir edir. Təsdiqçilər kifayət qədər sübut topladıqdan sonra sertifikatları yerli olaraq qeyd edəcək, onların arasında ünsiyyəti dəstəkləyən bir təsdiq mexanizmi ilə.
Oktyabr ayında Quantumglow təklifi, Alpenglow aktivləşməsindən bu işi ayırdı. Bir uyğunlaşmanı təşviq etmək və tədqiqatını izah etmək, təsdiq edilmiş bir tətbiq tarixi müəyyən etmir.
Quentin Kniep, Kobi Sliwinski və Roger Wattenhofer, yenilənmiş Alpenglow sənədinin post-kvant bölməsini təqdim etdikdən sonra iyulda icmalı dərc etdilər. Onların təklif etdiyi imza dizaynı, bir ödənişin adi istifadəçi təsdiqindən fərqli tələblərə malik olan təsdiqçi ünsiyyəti üçün hazırlanmışdır.
Konstruksiya, hash əsaslı imzalardan və bir dəfəlik açar materialının əvvəlcədən mübadiləsindən istifadə edir. Təklif, nəticədə, sürətli işlənməsi lazım olan mesajdan əvvəl bəzi işləri irəliləyir, hazırlıq və önbelleğe alınmış məlumatları performans hekayəsinin bir hissəsi halına gətirir.
Yanaşma, mövcud bir əməliyyatın imza sahəsini böyütməkdən daha çoxunu tələb edir. Bir protokol, fərqli kriptologiyaya uyğunlaşmaq üçün ünsiyyət modelini dəyişə bilər, bununla da iştirak edən operatorlar üçün yeni həyata keçirilmə öhdəlikləri ilə.
Bir təhlilçi üçün sual, operator yenidən başladığında, ünsiyyət gecikdiyində və ya doğrulayıcılar dəyişdiyində bu hazırlıqların işləməyə davam edib-etmədiyidir. Sabit bir quruluş altında sürətli işləmə faydalı bir sübutdur, eyni zamanda dəyişən şərtlərin etibarlı idarə edilməsi, bu dizaynın xidmət olaraq necə davrandığını müəyyən edir.
Əsas mühəndislik sualı, hər bir doğrulayıcının bir qərarı etibarlı sayması üçün nə qədər sübut alması lazım olduğudur. Bir kompakt toplu göndərmək və bir çox müstəqil mesaj almaq, əlaqəli faktları sübut edə bilər, eyni zamanda fərqli ünsiyyət naxışlarını tətbiq edə bilər.
Normal yoldan böyük bir sertifikatı çıxaran bir dizayn, hər bir mesajı daha kiçik etmədən sürəti qoruyur. Sübut toplandıqda, kimin onu saxladığı və istisna halında nəyi ünsiyyət etməli olduğu dəyişə bilər.
Təklif olunan sürət buna görə də doğrulayıcıların ünsiyyət qurduğu şərtlərə bağlıdır. Sağlam iştirak altında adi yol sürətli qala bilər, lakin qüsurlu və ya gecikmiş ünsiyyət zamanı geri dönüş davranışı daha uzun çəkə bilər.
Bu fərq, konsensus tədqiqatında tanışdır, çünki normal əməliyyat zamanı sürət və pozulma altında irəliləməyə davam etmə qabiliyyəti ayrı tələblərdir. İstifadəyə yararlı bir dizayn, hər ikisini, o cümlədən doğrulayıcıları normal yoldan daha yavaş bir bərpa prosesinə itələyən şərtləri təsvir etməlidir.
Bir şəbəkə benchmarkı buna görə də sonluq vaxtlarının paylanmasını göstərməlidir. Cazibədar bir ortalama, ticarətçilər və ödəniş xidmətləri üçün ən vacib olan şərtlərdə daha yavaş təsdiqlərin uzun quyruğunu gizlədə bilər.
Bant genişliyi ölçmələri, fərdi bir mesajın ölçüsündən daha çoxunu tələb edir. Bir çox tərəfdaşlara göndərilən qısa bir mesaj, əhəmiyyətli bir ümumi trafik yarada bilər, eyni zamanda önbellekleme və ya yenidən istifadə sonrakı xərcləri azalda bilər.
Müəlliflər sürətli və daha yavaş sertifikat hadisələrini ayırır, normal sürətli yolu qoruyarkən etibarlılıq üçün lazım olan sübutu təqdim edirlər. Onların hesabatı, iştirak şərtini iddia edilən nəticənin bir hissəsi halına gətirərək, 80% payı təmsil edən səslər baxımından sürətli halı təsvir edir.
Bir pay faizi, maşınların faizi ilə fərqlidir. Əlli kiçik doğrulayıcı və bir böyük doğrulayıcı, fərqli səsvermə ağırlığına töhfə verə bilər, buna görə bir testin iştirakçı sayı tək başına ölçülən razılığı təsvir etmir.
Payın paylanmasını açıqlamaq, buna görə də qüsur testlərini daha məlumatlandırıcı edərdi. Böyük bir iştirakçının gecikməsi, sürətli yolu, birləşmiş ağırlığı çox daha kiçik olan bir neçə operatorun gecikməsindən fərqli təsir edə bilər.
Müstəqil tətbiqlər, dizaynın müəlliflərin quruluşu xaricində təkrarlana biləcəyini müəyyən etməyə kömək edərdi. Onlar şəbəkə, avadanlıq və operator davranışı ilə bağlı simulyasiyadan tək başına qiymətləndirmək çətin olan fərziyyələri açığa çıxarardılar.
Rəsmi təhlükəsizlik arqumenti və bir tətbiq benchmarkı fərqli suallara cavab verir. Birincisi, protokolun öz fərziyyələri altında bəyan edilmiş xüsusiyyətləri təmin edib-etmədiyini araşdırır; ikincisi, proqramın müəyyən maşınlarda işi yerinə yetirdikdə nə baş verdiyini ölçür.
Heç biri bir-birini əvəz etmir. Kafi təhlükəsizlik səbəbləri olmadan sürətli bir tətbiq köçürmə məqsədini yerinə yetirə bilməz, eyni zamanda praktik resurs tələbləri olan sağlam bir dizayn, doğrulayıcıların rəqabət aparmasını çətinləşdirir.
Mövcud hesabatlar, bir hücumçunun kopyalayamayacağı bir yol tələb edir
Yeni yaradılan hesablar üçün qəbul edilən imzanın dəyişdirilməsi, mövcud mülklərin idarə olunmasını tələb edir. Hələ də köhnə bir cüzdanı idarə edən bir istifadəçi, köhnə imza sxemi zəifləndikdən sonra inandırıcı olan mülkiyyəti təsdiq etmək üçün bir yol axtarır.
Anza'nın kvant təhlükəsizliyi qiymətləndirməsi, bir Ed25519 hesabının altında yatan toxum materialının biliklərini sübut edən və onu yeni bir post-kvant açarına bağlayan bir prototipi təsvir edir. Bu köçürmə sübutu, adi bir ödənişi səlahiyyətləndirməkdən fərqli bir funksiyanı yerinə yetirir.
Yanaşma, törəmə imza sirrini bərpa etmək və orijinal toxumun bərpası arasında fərqi istismar edir. Təklif olunan quruluş altında, ənənəvi imzanı pozan bir hücumçu, miqrasiya üçün lazım olan toxum biliklərinə avtomatik olaraq sahib olmayacaq.
Bu sübutun ətrafındakı siyasət hələ də vacibdir. Əgər zəif miras imzası məhdudiyyətsiz xərcləri təsdiqləməyə davam edirsə, bir hücumçu hələ də miqrasiya sübutunu cəhd etmək əvəzinə bu yolu istifadə edə bilər.
Prototip buna görə də hər bir hesab üçün aktivləşdirilmiş bərpa zəmanəti kimi oxunmamalıdır. Onun tətbiqi uyğun qaydalar, icra və miras təsdiqi ilə bağlı bir qərar tələb edəcək.
Anza, ilkin prototipi üçün təxminən 400 kilobayt sübut təqdim edir. Təxminən 400,000 bayt olan bu, 4,096 baytlıq bir əməliyyat büdcəsinin təxminən 98 dəfədir və miqrasiya sübutunun idarə edilməsinin ayrı mühəndislik işi olduğunu göstərir.
İlkin sübut ölçüsü bir icra problemi buraxır. Sübut sıxılması, mərhələli təqdimat və ya təsdiq prosesindəki dəyişikliklər işin şəbəkəyə necə çatacağını dəyişə bilər.
Miqrasiya gündəlik ödənişlərdən fərqli bir iş yüküdür. Mövcud bir hesabı qorumaq üçün bir dəfə yerinə yetirilən bahalı bir əməliyyat, hər bir transferdə eyni xərclərin praktik olmayacağı yerdə qəbul edilə bilər.
Hərəkət etməyə ən az hazır olan istifadəçilər qərarın vacib bir hissəsidir. Yuxuda olan hesablar, köhnəlmiş cüzdanlar və institusional təsdiq sistemləri, yeni bir seçim mövcud olduqdan sonra uzun müddət köhnə təsdiqlərə bağlı qala bilər.
Ledger-in CTO-su Charles Guillemet-in Bitcoin miqrasiya zaman çizelgələri ilə bağlı müzakirəsi, kripto dünyasında koordinasiya problemini vurğulayır. Kriptologiyanın seçilməsi, mühafizə, cüzdanlar və onların idarə etdiyi aktivlərin yenilənməsindən daha sürətli ola bilər.
Solana üçün tanış ünvanların saxlanması bəzi pozuntuları azalda bilər, lakin tətbiqlər hələ də yeni təsdiq qaydalarını tanımalıdır. Bir ünvanı qorumaq, imza üçün məsul olan proqramın dəyişməz qalacağı demək deyil.
Cüzdan zirehləri, kitabxanaya hər bir giriş yolunu qoruya bilmir
Tətbiq səviyyəsində zirehlər, istifadəçilərə tam protokol keçidi öncəsi post-kvant yoxlamaları əlavə etməyə imkan tanıyır. Bir proqram, öz nəzarətindəki aktivləri sərbəst buraxmadan əvvəl əlavə bir sübut və ya imza tələb edə bilər.
Zirehə faktiki olaraq yerləşdirilən aktivlər əlavə yoxlamadan faydalana bilər. Qoruma, proqramın nəzarət etdiyi şeylərə, necə icra edildiyinə və altında hansı şəbəkə fərziyyələrinin davam etdiyinə bağlıdır.
Bir zireh müstəqil olaraq təsdiq edən konsensusu yenidən yazmır. O, elliptik əyriliyi imza olaraq qəbul edən hər bir digər tətbiqi təsdiq sübutu kimi dəyişdirə bilmir.
Ödəniş edən şəxs praktik bir nümunə yaradır. Bir əməliyyat, protokol tərəfindən qəbul edilən hesab modelinə görə şəbəkə ödənişlərini hələ də ödəməlidir, bu da əsas aktiv balansı əlavə yoxlamaların arxasında olsa belə, həmin hesabı müvafiq edir.
Təhlükəsizlik iddiasının mənbəyi, başlıq təsvir qədər vacibdir. Qorunan bir tətbiq, qorunan bir əməliyyat imzalama yolu və qorunan bir konsensus sistemi fərqli nailiyyətləri təsvir edir.
Zireh düşünən bir mübadilə, onun çıxarış iş axınını və əməliyyat limitlərini araşdırmalıdır. Eyni proqramı düşünən bir istifadəçi, cüzdan dəstəyi və əlavə təsdiqlə faktiki olaraq işləyən bir bərpa prosesi tələb edəcək.
Daha mürəkkəb təsdiq, hədəflədiyi kvant probleminin yanında adi proqram risklərini də təqdim edə bilər. Müqavilə xətaları, itirilmiş sirrlər və təsdiq səhvləri daha güclü bir imza əlavə edildikdən sonra da mümkün qalır.
Yeni bir imzanı təsdiqləmək üçün bir protokol imkanı, tətbiq inkişaf etdiricilərinin eyni kriptoloji əməliyyatı müstəqil olaraq yenidən qurmağı qarşısını almasına kömək edəcək. Bu, müəyyən bir proqramın həmin imzanı nə zaman tələb etməli olduğunu, hansı açarı etibar etməli olduğunu və ya bir sahibin necə giriş əldə edəcəyini müəyyən etməyəcək.
Xarici xidmətlərdən təlimat qəbul edən bir ticarət proqramı hələ də həmin xidməti düzgün şəkildə autentifikasiya etməlidir. Bir təsdiq əməliyyatının içindəki alqoritmi dəyişdirmək, yanlış tərəfə etibar edən bir icazə siyasətini düzəltməz.
Cüzdan interfeysləri, istifadəçilərin hərəkəti başa düşməsi üçün təsdiqləri kifayət qədər dəqiq şəkildə təsvir etməlidir. Güclü riyaziyyat, interfeysin zərərsiz kimi təqdim etdiyi bir zərərli təlimatı imzalayan birinin qarşısını almır.
Testlər, insanların təhlükəsiz şəkildə işləyə bilmədiyi bir köçürmə səbəbindən itkilər yarada biləcəyi üçün bu rutin uğursuzluqları əhatə etməlidir. Bərpa davranışı aktivləşdirmədən əvvəl təhlükəsizlik icmalında yer almalıdır, testlər isə sahibin normal imzalama prosesinin uğursuz olduğu zaman nə baş verdiyini əhatə etməlidir.
Eyni şey, daxili imza yoxlamaları istifadə edən körpülər və proqramlar üçün də keçərlidir. Protokol səviyyəsində bir yeniləmə, hər mövcud tətbiqə yazılmış kriptoqrafik fərziyyələri avtomatik olaraq əvəz etmir.
Etibarlı bir şəbəkə inventarı, zəif sxemlərin harada istifadə edildiyini və hər bir asılılığı dəyişdirə biləcək komandaları müəyyən edəcəkdir. Bu, bir komponentin yerləşdirilməsini bütün layihənin tamamlanması kimi təsvir etmədən irəliləyişi ölçməyə imkan verəcəkdir.
İnventar işin prioritetləşdirilməsinə kömək edə bilər. Yüksək dəyərlərə, açıq icazələrə və çətin bərpa prosedurlarına malik aktivlər, aşağı dəyərli eksperimental tətbiqlərdən daha əvvəl inteqrasiya səylərini tələb edə bilər, onların faktiki təhlükə modelinə bağlıdır.
Sürət iddiaları tam iş yükü və yerləşdirmə qeydi tələb edir
Solana'nın hazırlığı performansı qorumaq üçün bir neçə yol təqdim edir, lakin sübut iddialarla uyğun olmalıdır. Bir imzanın sürətli təsdiqi dəyişməz əməliyyat dövriyyəsini təsdiq etmir və konsensus simulyasiyası geniş miqyasda cüzdan köçürməsini təsdiq etmir.
Faydalı bir meyar müştəri versiyasını, avadanlığı, şəbəkə şərtlərini, imza sxemini və əməliyyat formatını açıqlayacaqdır. Bu, işlənən köçürmələrin, ticarətlərin və digər əməliyyatların qarışığını müəyyən edəcəkdir.
Çox imza iş yükü öz nəticələrini tələb edir, çünki əlavə məlumatlar icazələrin sayı ilə genişlənə bilər. Yalnız bir imza köçürmələri ilə test edilmiş bir sistem, institusional və ya tətbiq iş axınlarına təsiri azalda bilər.
Operatorlar, sonluqla yanaşı CPU istifadəsini, yaddaşı, bant genişliyini və saxlama sahəsini görməli olacaqlar. Daha baha başa gələn infrastruktur vasitəsilə əldə edilən dəyişməz təsdiq vaxtı, bir doğrulayıcı işlətməyin iqtisadiyyatını hələ də dəyişəcəkdir.
Daha böyük resurs tələbi, kimlərin iştirak edə biləcəyini təsir edə bilər. Yalnız daha sürətli bağlantılara və ya daha baha avadanlıqlara malik operatorlar rəqabətli performansı saxlaya bilirsə, görünən sürət müvəffəqiyyəti iştirak xərci daşıya bilər.
Adi istifadəçilər fərqli ölçmə dəstini yaşayır: imzalama vaxtı, əməliyyat ölçüsü, haqq, uğursuzluq nisbəti və bərpa uyğunluğu. Bunların doğrulayıcı nəticələri ilə birlikdə dərc edilməsi, performansın bütün xidmət boyunca qorunub qorunmadığını göstərəcəkdir.
Son müqayisə aydın bir əsas xətt tələb edir. Alpenglow sonluğu, əməliyyat icrası qabiliyyəti, blok zamanlaması və mübadilə kreditləri ayrı ölçülərdir ki, bunlar sürət haqqında bir iddiaya birləşdirilməməlidir.
Tədqiqat, hər bir tətbiq seçimi həll edilməzdən əvvəl inandırıcı bir yol qura bilər. Yerləşdirmə, operatorlara və istifadəçilərə dəqiq olaraq nə dəyişdiyini, nə zaman aktivləşdiyini və mövcud hesabların necə işləməyə davam etdiyini bildirən əlavə qərarları tələb edir.
Bu xüsusiyyət üçün nəzərdən keçirilən hesabatlara əsasən, ictimai qeyd, yerləşdirilmiş Alpenglow-u təklif olunan post-kvant adaptasiyalarından ayırır. Bu boşluğu bağlamaq üçün lazım olan iş müştəri dəyişiklikləri, hesab qaydaları, tətbiq dəstəyi və şəbəkənin təsdiq edə biləcəyi bir aktivləşdirmə prosesini əhatə edir.
Nəyə Diqqət Yetirmək Lazımdır
- Aktivləşdirmə təklifləri: Post-kvant dəyişikliklərinin hansıların təklif edildiyini, təsdiq edildiyini, müştərilərdə tətbiq edildiyini və canlı şəbəkədə aktivləşdirildiyini müəyyən edən spesifikasiyalar.
- Benchmark şərtləri: Eyni avadanlıq və iş yükü fərziyyələri altında yekunlaşma, bant genişliyi, imza, təsdiq və əməliyyat uğursuzluqları ilə bağlı təkrarlana bilən nəticələr.
- Hesab köçürməsi: Mövcud hesabların yeni post-kvant səlahiyyətinə bağlanması üçün təsdiq xərcləri, təqdimetmə metodu və bərpa qaydaları.
- Cüzdan uyğunluğu: İrs imzalarına məhdudiyyətlər tətbiq edilməzdən əvvəl telefonlar, avadanlıqlar, birjalar və institusional imza sistemləri arasında dəstək.
- Təsdiqçi xərcləri: Tez yekunlaşmanı qorumaq üçün əlavə infrastruktur xərclərinin tələb olunub-olunmadığı, bunun müstəqil şəbəkə iştirakının iqtisadiyyatını dəyişdirib-dəyişdirmədiyi.
Tez-tez verilən suallar
Solana artıq kvant təhlükəsizdirmi?
Burada nəzərdən keçirilən ictimai hazırlıqlar tam şəbəkə miqyasında keçidi təsdiq etmir. Alpenglow aktivdir, lakin Quantumglow, imza əvəzləmələri və hesab köçürməsi ayrı işlərdir. Bir komponent haqqında iddia onun tətbiqi və aktivləşdirmə statusunu dəqiqləşdirməlidir.
Kvant hücumçusunun cüzdanın bərpa ifadəsinə ehtiyacı olarmı?
İmza təhdidi, imza sirrlərini ictimai açar məlumatlarından çıxarmaqla bağlıdır və kifayət qədər güclü kvant kompüteri istifadə edir. Bu, istifadəçinin ifadəsini adi mənada təxmin etməyi tələb etmir. Solana tədqiqatçıları, hücumçunun bu hücum vasitəsilə avtomatik olaraq bərpa etməyəcəyi əsas toxum biliklərinə əsaslanan köçürmə sübutlarını araşdırır.
Niyə imza ölçüsü Solana üçün vacibdir?
İmzalar əməliyyat sahəsini istehlak edir və şəbəkə boyunca səyahət etməlidir. 64 baytlıq imzanı daha böyük bir imza ilə əvəz etmək bant genişliyi tələblərini artıra bilər və təlimatlar üçün qalan yeri azalda bilər. Tətbiq olunan əməliyyat formatı, imza sayı və təsdiq xərcləri nəticəyə təsir edir.
Daha böyük imza həmişə daha yavaş təsdiq deməkdirmi?
Ölçü və təsdiq müddəti fərqli ölçmələrdir. Daha böyük imzalara malik bir sxem, başqa yerdə bant genişliyi və ya saxlama xərcləri yarada bilərkən səmərəli təsdiq edə bilər. Benchmarklar tam iş yükünü ölçməlidir, yalnız imza uzunluğuna əsaslanaraq şəbəkə sürətini çıxarmaq deyil.
Quantumglow nəyi dəyişdirmək məqsədini güdür?
Quantumglow, təsdiqçilərin post-kvant Alpenglow adaptasiyasında necə autentifikasiya etdiyini və razılıq qurduğunu həll edir. Təklif olunan ünsiyyət dəyişiklikləri, bu günkü kompakt agregat sertifikatlarının eyni əvəzlənməsinə etibar etmədən həyata keçirilir. Tədqiqat, istifadəçi cüzdanlarını köçürmür və ya əsas şəbəkə aktivləşdirmə tarixini müəyyən etmir.
Niyə köçürmə ödəmə ilə müqayisədə daha bahalı bir sübut istifadə edə bilər?
Hesabın köçürülməsi nadir bir əməliyyat ola bilər, ödəmələr isə dəfələrlə baş verə bilər. Buna görə də, daha böyük bir dəfəlik sübut, hər əməliyyata əlavə olunan böyük bir imzadan fərqli iqtisadi rol oynaya bilər. Təqdimetmə, təsdiq və sıxlıq xərcləri hələ də işlək tətbiq qaydalarına ehtiyac duyur.
Kvant xəzinəsi bütün şəbəkəni qoruya bilərmi?
Bir xəzinə, onun proqramının nəzarəti altında olan aktivlər üçün səlahiyyət tələbləri əlavə edə bilər. Bu, konsensusu, şəbəkələşməni və digər tətbiqlərdəki hər zəif imza yoxlamasını müstəqil şəkildə əvəz edə bilmir. Ödəniş edən hesablar və bərpa prosedurları təhlükəsizlik qiymətləndirməsinin bir hissəsi olaraq qalır.
Solana-nın sürətini qoruduğunu göstərən hansı sübutlar var?
Müqayisəli benchmarklar açıqlanmış avadanlıq, müştəri versiyaları, əməliyyat formatları və iş yükü istifadə etməlidir, istifadəçilər və təsdiqçilər üçün nəticələrlə. Bu testləri canlı sistemə bağlamaq üçün təsdiqlənmiş yerləşdirmə qeydi tələb olunur. Bu, təhsil analizi, investisiya məsləhəti deyil.
Xəbərdarlıq: Bu məqalə yalnız məlumat və təhsil məqsədləri üçün nəzərdə tutulmuşdur və maliyyə və ya investisiya məsləhəti hesab edilmir. Rəqəmlər yazıldığı vaxtda mövcud olan tənzimləmə sənədləri və hesabatları əks etdirir və hər açıqlama ilə dəyişir. Burada heç bir təhlükəsizlik və ya aktiv almaq, satmaq və ya saxlamaq tövsiyəsi yoxdur. Həmişə öz araşdırmanızı aparın. Məlumat 20 noyabr 2026-cı il tarixinə qədər doğrudur. Hüquqi və vergi sualları ixtisaslı mütəxəssislərlə müzakirə edilməlidir.
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz

Morgan Stanley-nin Bitcoin Spot ETF-si MSBT, 799.212 BTC alaraq 12448-ə çatdırdı

Peter Schiff deyir ki, Solana Bitcoin exposure-ni əvəz edə bilər. Bunu edə bilərmi?

Cyber, Solana-da tokenlərin gözlənilmədən artması problemi ilə üzləşdi

Solana 2027 Yol Xəritəsi: Hesablama Gücü İkiqat Artırılacaq, Ticarət Xərcləri 80% Azaldılacaq

Daha Yaxşı Alış: Bitcoin vs. Ethereum

Peter Schiff, əsas kriptovalyutaların hərəkətinin yüksək dərəcədə əlaqəli olduğunu qeyd edir

Solana tarixinin ən pis ilinə doğru irəliləyir

Pulun İzlənməsi: Variational $110 milyon, Tether aktivliyi və M&A razılaşmaları

Carl Moon Bitcoin-in 55615 ABŞ dollarına düşdüyünü açıqladı

SBF, Anthropic-in satılmasından peşmanlığını ifadə etdi: AI-nın insanlığı məhv etmə ehtimalı 25%-dir, gənclər AI-nı dərindən öyrənməlidir

Anthropic-in tarixdəki ən böyük IPO-sunda səhmlərin tokenləri bir neçə blokçeynə daxil oldu, ticarət həcmi 15 milyard yenin üstündə

Sosial Ticarət Hesablarının Dərinliyi: Axın Səs-küyü Arxasında, Gerçək Mənfəəti Kim Qazanır?

Hakerlər təxminən 488 min ETH köçürdü, dəyəri təxminən 860 milyon dollar
Securitize, tokenlaşdırılmış Apple səhmləri üzrə ilk dividendi USDC ilə ödəyir

唐华斑竹 : PancakeSwap Pancake adını dəyişdi, istifadəçi sayı 2.08 milyonu keçdi
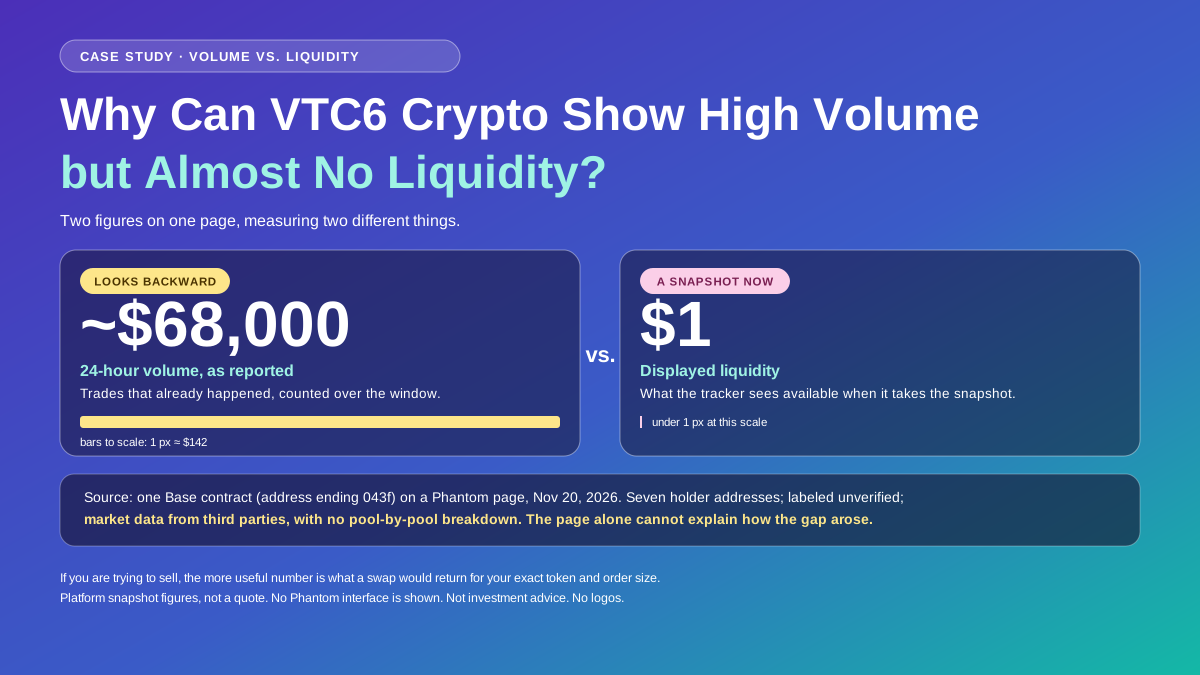
Niyə VTC6 kriptovalyutasında ticarət həcmi yüksək, likvidlik isə demək olar ki, yoxdur?
Niyə VTC6 kriptovalyutasında ticarət həcmi 68 K$, likvidlik isə cəmi 1$ ola bilər? Hovuz ehtiyatlarının, qiymət təsirinin və satış kotirovkalarının mümkün çıxış yolu barədə nə dediyini öyrənin.
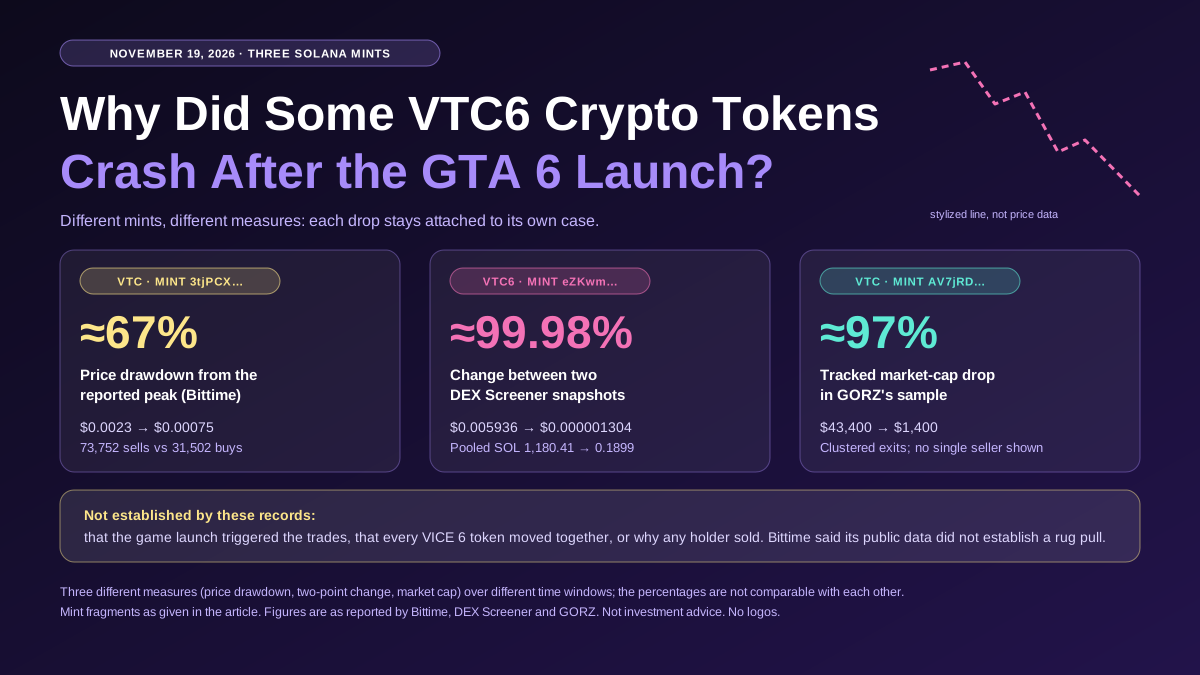
GTA 6-nın buraxılışından sonra bəzi VTC6 kripto tokenləri niyə çökdü?
GTA 6-nın buraxılışı ətrafında bəzi VTC6 kripto tokenlərinin niyə ucuzlaşdığını öyrənin. Üç Solana mintini, satış aktivliyini, likvidlik hovuzlarının ehtiyatlarını və rug pull ehtimalına dair sübutları müqayisə edin.
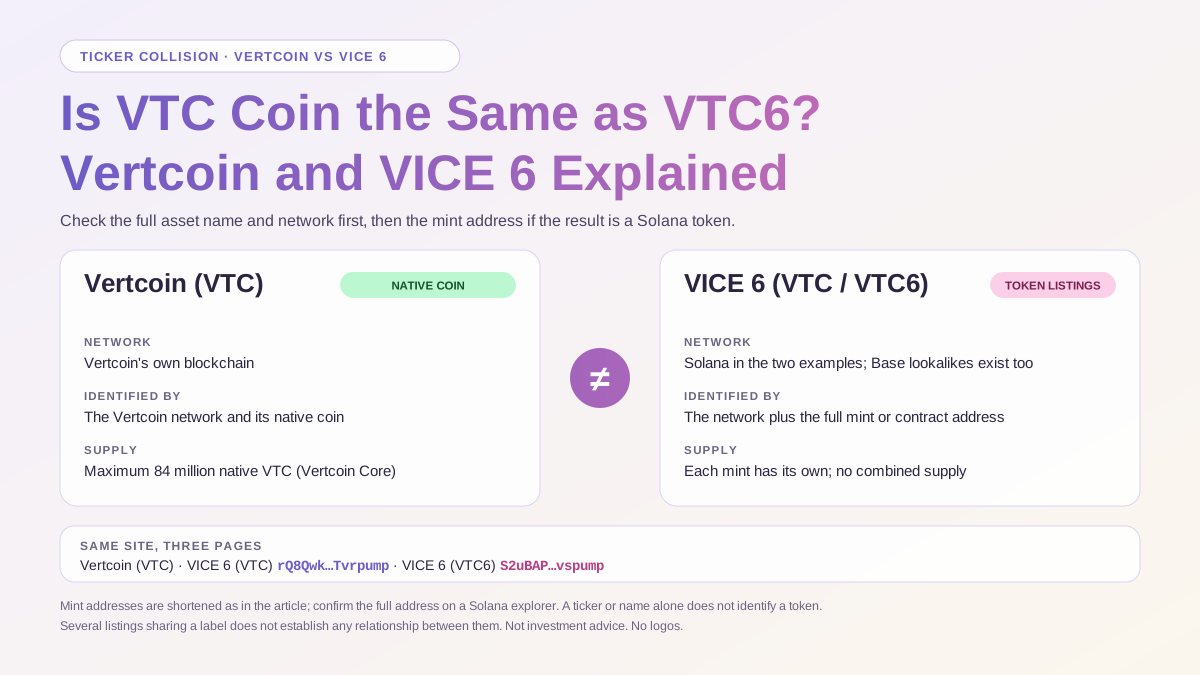
VTC Coin VTC6 ilə eynidirmi? Vertcoin və VICE 6 izahı
VTC coin VTC6 ilə eynidirmi? Vertcoin və VICE 6-nı şəbəkə, ticker və token ünvanına görə müqayisə edin, vəsait köçürməzdən əvvəl hansı detalları yoxlamaq lazım olduğunu öyrənin.
VTC6 kriptovalyutası nədir? VICE 6 (VTC6) üçün yeni başlayanlara bələdçi
VTC6 kriptovalyutası nədir? Bir neçə tokenin niyə VICE 6 adından istifadə etdiyini və listinqləri müqayisə etməzdən əvvəl şəbəkəni, mint ünvanını və ticarət hovuzunu necə yoxlamağı öyrənin.
Solana Fondu CoinGecko-nun əksəriyyət hissəsini əldə etdi! 18 milyon istifadəçi gələcəkdə birbaşa zəncir üzərindən ticarət edə bilər

CoinShares, etherini və SOL-un yarısını satdı, öz səhmlərini geri almaq üçün

VanEck, Gemini ilə əməkdaşlığı dayandırır, Bitcoin, Ethereum və SOL ETF-lərinin idarəsini dayandırır

ChatGPT Wallet Visa ilə əməkdaşlıq edir: Agent iqtisadiyyatı üçün stabilcoin lazımdırmı?

Pump.fun, Fomo'dan ayrılmaq və daha çox token tanıtmaq üçün influencera aylıq 100,000 dollar təklif etdi

Solana 2027-ci il üçün yol xəritəsini təqdim etdi, şəbəkə hesablama gücü ikiqat artırılacaq
VTC6 kriptovalyutası: GTA 6-nın rəsmi coin-idir? Take-Two əslində nə təklif edib
VTC6 kriptovalyutası GTA 6-nın rəsmi coin-idirmi? Take-Two-nun Sharkbux təklifini, Rockstar-ın buraxılış məlumatlarını və eyni adlı iki Solana token mintini müqayisə edin.

Ethereum İndi Alınmalıdır?

Cənubi Koreya Toss, 30 milyon istifadəçi üçün tətbiqdə kriptovalyuta cüzdanı təqdim edir, mübadilə hesabı olmadan istifadə edilə bilər

Solana tokenləşdirilmiş səhmləri 1.22 milyard dolları keçdi, səhmlərin təklifləri genişlənir

YC-nin sərmayə məntiqində böyük dəyişiklik: proqram təminatından avadanlığa, modeldən fiziki dünyaya
Morgan Stanley-nin Bitcoin Spot ETF-si MSBT, 799.212 BTC alaraq 12448-ə çatdırdı
Peter Schiff deyir ki, Solana Bitcoin exposure-ni əvəz edə bilər. Bunu edə bilərmi?
Cyber, Solana-da tokenlərin gözlənilmədən artması problemi ilə üzləşdi
Solana 2027 Yol Xəritəsi: Hesablama Gücü İkiqat Artırılacaq, Ticarət Xərcləri 80% Azaldılacaq
Daha Yaxşı Alış: Bitcoin vs. Ethereum
Peter Schiff, əsas kriptovalyutaların hərəkətinin yüksək dərəcədə əlaqəli olduğunu qeyd edir
Ən son məqalələr




WEEX-dəki ən son koin listinqləri


