
Cómo convertirse en bróker de WEEX: solicitud, configuración de API y puesta en marcha

 Califícanos en Google


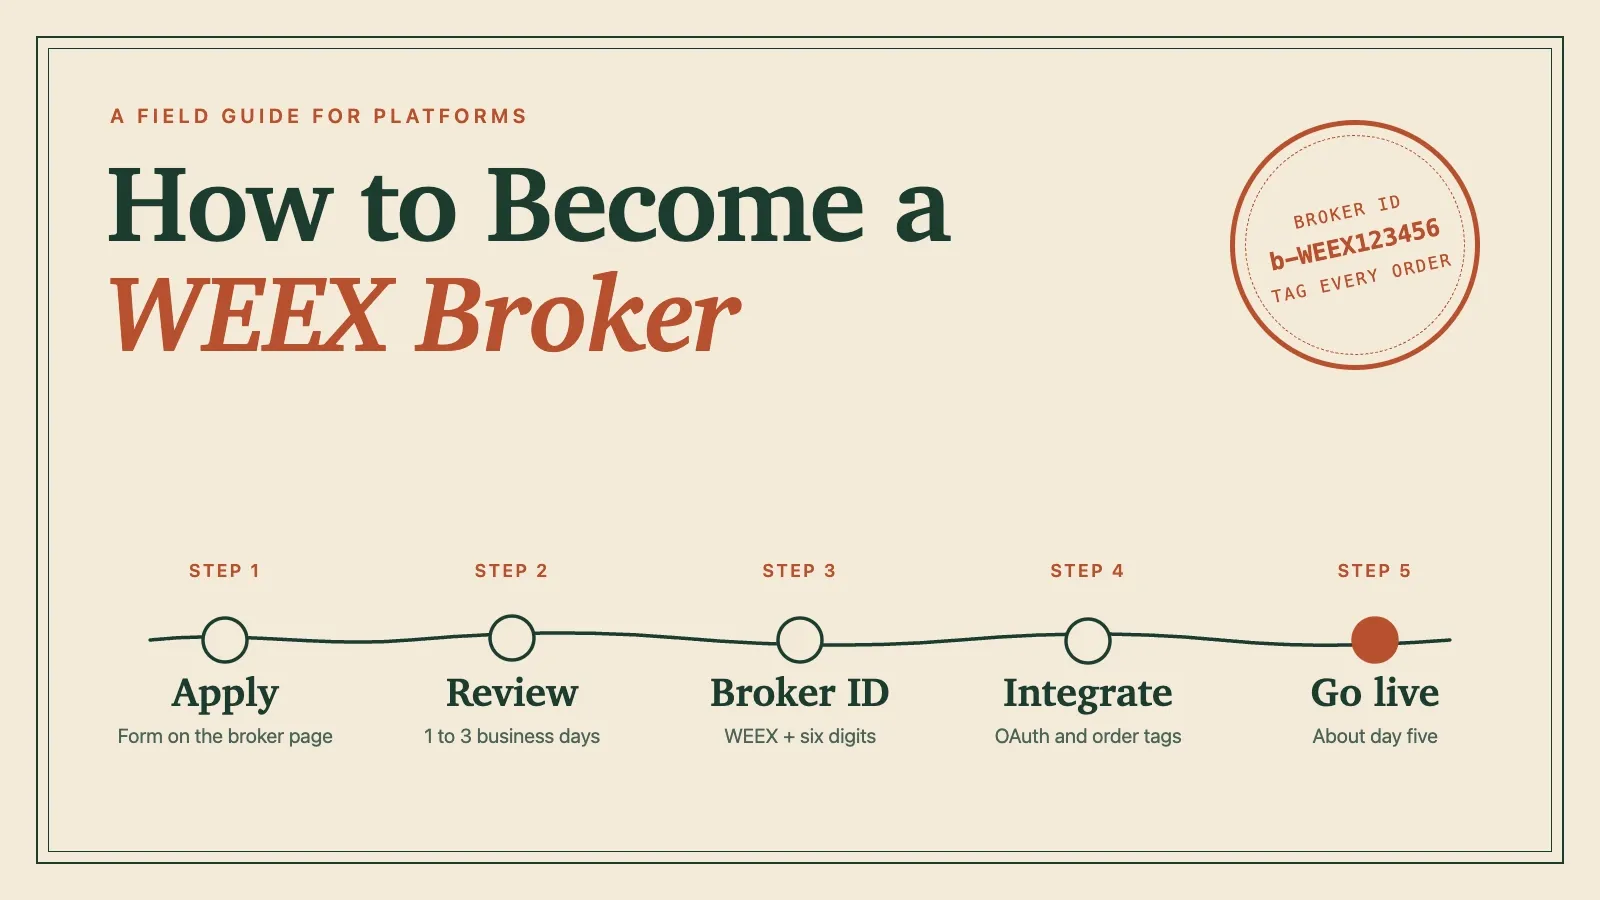
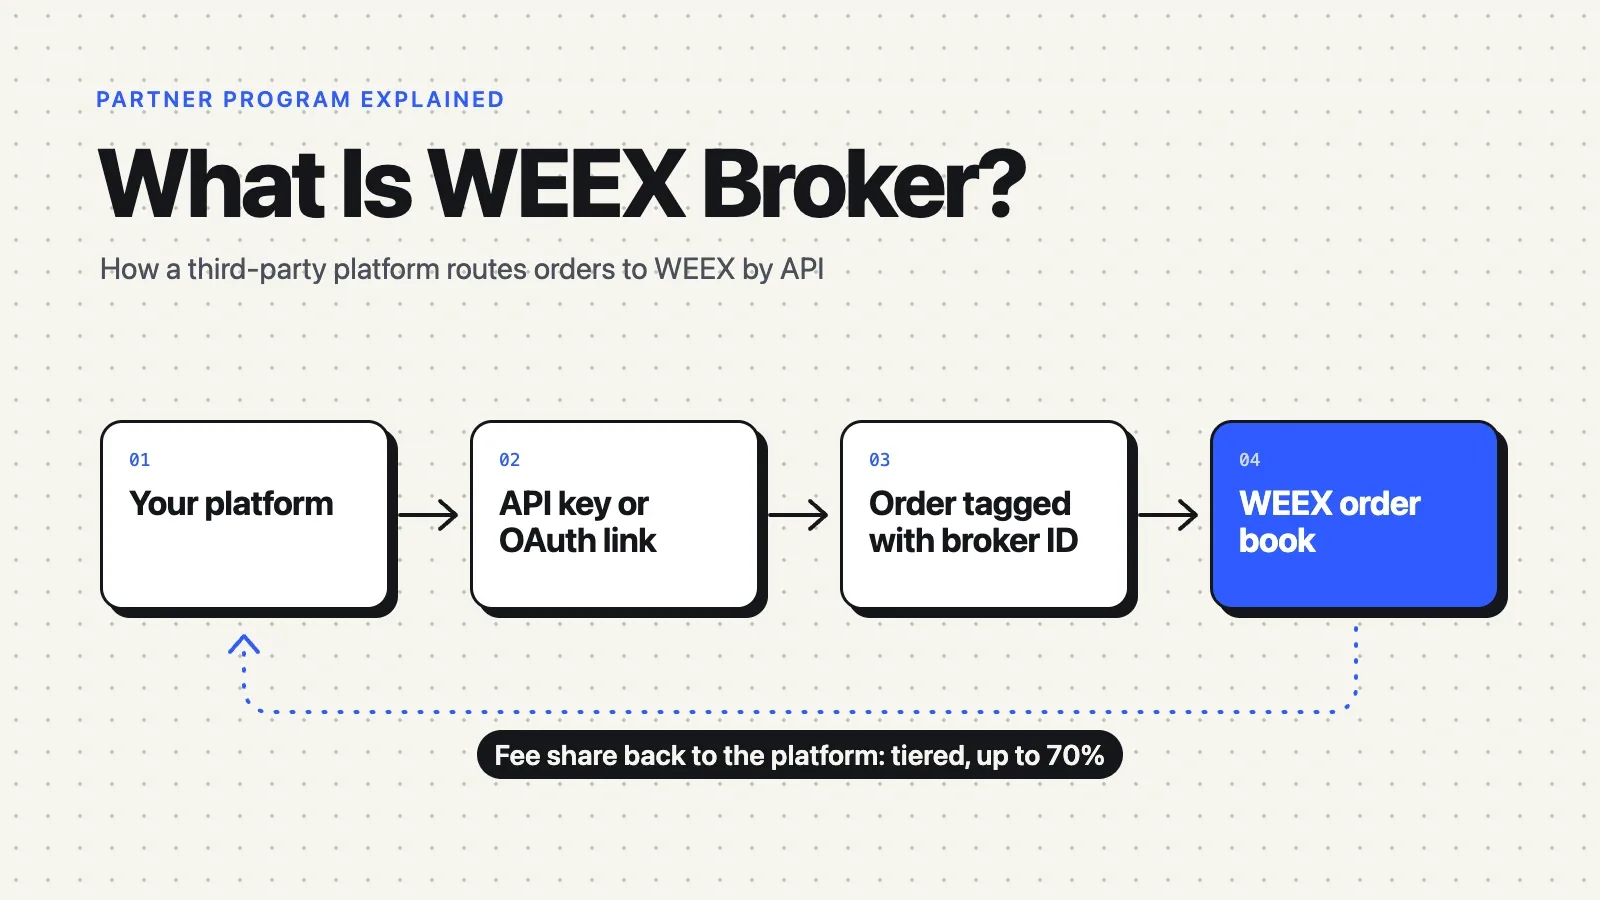
Para convertirse en bróker de WEEX, envíe el formulario de incorporación enlazado desde la página de bróker de WEEX, supere una revisión de diligencia debida y reciba un ID de bróker con el formato WEEX seguido de seis dígitos. Después, el trabajo es técnico: vincular usuarios mediante OAuth o sus propias claves API, anteponer el ID de bróker a cada orden y conciliar las comisiones a través de los endpoints de reembolso. WEEX indica un día laborable para la aprobación y entre cuatro y cinco días hábiles para la puesta en marcha. Las siguientes secciones siguen esa secuencia, enumeran lo que hay que preparar y abordan las tareas de seguridad que implica custodiar las claves de otras personas. La información está actualizada a 7 de octubre de 2026.
Quién puede solicitarlo y qué pide WEEX
Pueden presentar la solicitud particulares, equipos y empresas; no se requiere ningún depósito. Las preguntas frecuentes de la página de bróker de WEEX mencionan a equipos cuantitativos, instituciones financieras y KOL de comunidades como solicitantes bienvenidos, y describen la revisión como un proceso estándar de diligencia debida.
El formulario es la parte fácil. El registro OAuth posterior solicita más información, así que reunirla con antelación puede ahorrar días:
- Nombre de la plataforma, en inglés
- El UID de WEEX que se vinculará a la identidad del bróker
- URL de la política de privacidad y de las condiciones del servicio
- Logotipo de la plataforma
- Una persona de contacto y una dirección de correo electrónico
- Una o varias URL de callback
- Las direcciones IP públicas desde las que tus servidores envían solicitudes
Hay dos aspectos que suelen pillar desprevenidos a los equipos. Se necesita una cuenta de WEEX antes de presentar la solicitud, ya que el UID forma parte del registro. Además, la política de privacidad y las condiciones deben estar publicadas en páginas accesibles.
Plazos de solicitud de bróker de WEEX: del formulario al ID de bróker
- Envíe el formulario. El botón «Solicitar ahora» de la página de bróker lo abre.
- Espere a que revisen la solicitud. La página de bróker promete ponerse en contacto en un plazo de 24 horas y «aprobarla en 1 día laborable». La introducción a la API de bróker indica que el equipo de desarrollo de negocio revisa las solicitudes en un plazo de tres días hábiles. Planifique teniendo en cuenta el plazo más largo.
- Reciba el correo electrónico de aprobación. Incluye un ID de bróker, como WEEX123456, la configuración inicial de la tasa de comisión y acceso a un grupo de asistencia técnica.
- Obtenga las credenciales OAuth. Una vez que WEEX registre sus URL de callback y direcciones IP, recibirá un clientId y una clave secreta.
- Integre el sistema y póngalo en marcha. El anuncio de WEEX del 07/2026 programa la integración técnica para los días dos a cuatro y el lanzamiento para el quinto día.
En la práctica, el calendario depende menos de la revisión de WEEX que de la rapidez con la que su equipo pueda proporcionar URL de callback estables e IP salientes fijas.
Vincular usuarios: el flujo OAuth de WEEX en siete pasos
OAuth permite que un usuario autorice tu plataforma en la propia página de WEEX y devuelve una clave API lista para usar a tu backend. La guía de integración OAuth define el flujo de la siguiente manera.
- En tu backend, genera un valor
statede un solo uso de entre 22 y 128 caracteres, y uncode_verifierPKCE de al menos 43. Calcula el desafío como Base64URL(SHA256(code_verifier)). S256 es el único método aceptado. - Redirige al usuario a
https://www.weex.com/es-ES/oauthcon tu clientId,responseType=code,scope=create:apikey, el state, tu redirectUri y el desafío del código. - El usuario revisa y aprueba la solicitud en WEEX.
- WEEX redirige al usuario a tu callback con
codeystate. Comprueba que el state coincida con el que generaste. - Desde el backend, envía una solicitud POST a
https://gateway.weex.com/v1/oauth/tokencon el code, redirectUri y code verifier. La solicitud incluye las cabeceras Client-Id, Sign, Timestamp y Nonce; Sign es el HMAC-SHA256 codificado en Base64 de timestamp, nonce, method, path y body, con la clave client secret. - Recibe un token de acceso válido durante 3,600 segundos y un token de actualización válido durante 36,000. Al actualizarlo, el token de acceso anterior queda invalidado.
- Envía una solicitud POST a
https://gateway.weex.com/v1/oauth/resource/create-apicon el token bearer. La respuesta contiene el apiKey, el secret y la passphrase del usuario, y solo se devuelve una vez.
El diseño está condicionado por tres restricciones. Un usuario solo puede tener una clave API vinculada a una plataforma de terceros determinada; un segundo intento devuelve el error 81001, «api key already bound». Se bloquean las solicitudes procedentes de direcciones IP que no hayas registrado. Además, si el estado de la API de un usuario no es normal, puede que la nueva clave no funcione de inmediato, por lo que tu interfaz debe incluir un estado pendiente.
OAuth es opcional. Una plataforma puede aceptar claves que los propios usuarios creen e introduzcan manualmente. El etiquetado de órdenes que se explica a continuación es obligatorio en cualquiera de las dos opciones.
Precio de --
Etiquetar órdenes y comprobar si se tiene derecho a comisiones
Todas las órdenes deben llevar el ID de bróker al principio de su ID de orden del cliente: newClientOrderId debe comenzar por b-{brokerId}, como en b-WEEX123456-20260319001. La regla se aplica al mercado spot y a futuros.
Hay dos detalles fáciles de pasar por alto. En el endpoint de órdenes spot, el ID de orden del cliente es opcional y WEEX asigna uno si no se especifica. Una orden enviada de ese modo no lleva el prefijo del bróker, así que incluye el campo en todas las solicitudes. Además, los límites de longitud no coinciden: la introducción para brókeres permite 64 caracteres, mientras que el endpoint de órdenes de futuros indica de 1 a 36. El prefijo b-WEEX123456- ocupa 13 caracteres. Diseñar el resto del ID para que quepa en los 23 restantes funciona con ambas interpretaciones.
A continuación, utiliza los tres endpoints de la API de reembolsos para brókeres:
- Elegibilidad.
GET /api/v3/apiReferral/checkUserEligibilityrecibe un UID de WEEX y devuelve si el usuario cumple los requisitos, el motivo y si la cuenta ya está vinculada a otro código de referido. Consúltalo cuando un usuario se vincule, guarda el resultado y excluye a los usuarios no elegibles de las previsiones de comisiones. - Tasas.
GET /api/v3/apiReferral/rebateRatiodevuelve tu nivel (BRONZE, SILVER o GOLD) y seis ratios: spot y futuros para los invitados directos, para usuarios sin código de referido y para las invitaciones de «Invitar a amigos». - Registros.
GET /api/v3/apiReferral/rebate/recentRecorddevuelve registros de comisiones por símbolo y moneda de comisión, por defecto para SPOT o para FUTURES. El intervalo máximo de consulta es de 90 días y el tamaño máximo de página es 100.
Los registros se devuelven por símbolo y periodo de liquidación, con campos para el importe negociado, la comisión, la deducción de comisión, la tasa de reembolso y la comisión obtenida. No incluyen un ID de usuario ni un ID de orden. Para desglosar las comisiones por usuario, por ejemplo, al compartir ingresos con autores de estrategias, conserva tu propio libro de órdenes indexado por ID de orden del cliente. La página de bróker indica que las comisiones se liquidan a diario.
Seguridad de las claves API para brókeres: custodia de claves ajenas
Cuando el primer usuario vincula una cuenta, tu base de datos pasa a almacenar credenciales capaces de operar con dinero real. La documentación de WEEX establece un mínimo, pero un bróker prudente va más allá.
- Mantén los secretos en el backend. La guía OAuth indica que el client secret, el code verifier y la clave secreta y la passphrase de cada usuario nunca deben aparecer en el código del frontend. Las preguntas frecuentes para brókeres añaden que las claves, los secretos y las passphrases nunca deben enviarse como parámetros de URL. Después del callback, redirige a una página limpia y deja que el frontend consulte el estado.
- Cifra las claves almacenadas y ocúltalas en los registros. Un registro de depuración que contenga una clave secreta completa es la forma más habitual de que se filtren claves de sistemas que, por lo demás, están bien protegidos.
- Fija tus IP salientes. WEEX bloquea las solicitudes procedentes de direcciones no registradas. Cambiar de región en la nube o añadir un proxy sin actualizar el registro dejará sin conexión a todos los usuarios a la vez.
- Ten en cuenta que la clave solo se devuelve una vez. Si falla la escritura en el almacenamiento después de que create-api se complete correctamente, el secreto se pierde y el usuario debe eliminar la clave y volver a vincularla. Haz que ese paso sea transaccional.
- Solicita los permisos mínimos necesarios. En la opción de subcuenta, cualquier clave que no sea de solo lectura requiere una lista de IP permitidas de hasta 10 entradas. Solicita TRANSFER o WITHDRAW solo si el producto mueve fondos.
- Respeta los límites. Las llamadas REST comparten un límite de 500 unidades de peso cada 10 segundos. Reduce la frecuencia al recibir HTTP 429 y configura alertas para los picos de fallos de autorización, que pueden indicar que alguien está probando una credencial filtrada.
Lista de comprobación para la puesta en marcha antes del primer usuario real
- Realiza un flujo completo con una cuenta de prueba: vinculación, respuesta afirmativa a la comprobación de elegibilidad, ejecución de una orden etiquetada y aparición de la operación en el registro de comisiones después de la siguiente liquidación.
- Confirma tu nivel y tus ratios mediante el endpoint de tasas, en lugar de dar por válida la cifra destacada.
- Prueba el formato del ID de orden del cliente tanto en spot como en futuros.
- Reutiliza un valor
stateantiguo y un código de autorización ya utilizado. Ambos intentos deberían fallar. - Prueba a enviar una solicitud desde una IP no registrada. Debería bloquearse.
- Utiliza los endpoints de demostración de la ruta
/sim/, descritos en las preguntas frecuentes de la API de futuros de WEEX, para probar la lógica de las órdenes sin fondos reales. - Redacta el manual de asistencia. La documentación de WEEX indica support@weex.com y una comunidad de Telegram, y la aprobación incluye acceso a un grupo de asistencia técnica.
Convertirse en bróker de WEEX requiere completar un formulario y superar una breve revisión. Para convertirse en un bróker que cobre correctamente, se necesita etiquetar las órdenes de forma rigurosa, comprobar la elegibilidad de cada usuario y ejecutar a diario un proceso de conciliación. La solicitud se inicia en la página de bróker de WEEX.
Preguntas frecuentes
1. ¿Cuánto tarda la aprobación para ser bróker de WEEX?
La página de bróker de WEEX promete ponerse en contacto en un plazo de 24 horas y aprobar la solicitud en un día laborable. Su documentación de API indica que el equipo de desarrollo de negocio revisa las solicitudes en un plazo de tres días hábiles. A continuación, la integración técnica tarda entre cuatro y cinco días hábiles, según el anuncio de WEEX del 07/2026.
2. ¿Cuesta algo convertirse en bróker de WEEX?
No. La página de bróker indica que no se requiere ningún depósito y que empezar no cuesta nada. Los solicitantes pasan por un proceso estándar de diligencia debida y los brókeres aprobados obtienen acceso gratuito al backend para brókeres y al panel de datos.
3. ¿Qué aspecto tiene un ID de bróker de WEEX?
Es la palabra WEEX seguida de seis dígitos, por ejemplo, WEEX123456, y se recibe en el correo electrónico de aprobación. El ID de orden del cliente de todas las órdenes que envíe la plataforma debe comenzar por b- seguido de ese ID.
4. ¿Puede una plataforma integrarse con WEEX Broker sin OAuth?
Sí. Los usuarios pueden crear claves API en WEEX e introducirlas manualmente en la plataforma. OAuth elimina ese paso manual, y el etiquetado de órdenes y los endpoints de comisiones funcionan igual con ambas opciones.
Este contenido se ofrece únicamente con fines informativos generales y no constituye un asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, operar o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
Te puede gustar
Trading de futuros de BTC en WEEX: reclama recompensas en BTC antes del 25 de septiembre
Cómo probar una estrategia de trading en WEEX Demo antes de operar en real
Configuración de la clave API de WEEX: permisos, vinculación de IP y límites

Guía de la API de WEEX: Desde la clave API hasta tu primera orden firmada
Guía de integración de la API de WEEX: Autenticación, límites y la trampa del error 403
Cómo llamar a la API de un exchange de criptomonedas sin ser bloqueado
API de exchange de criptomonedas: permisos, firma y límites de tasa
Cómo comprar Bitcoin (BTC) en el exchange WEEX: Guía completa
Cómo comprar criptomonedas de forma anónima: 5 métodos, costes reales y límites
Tasa de financiación cripto: quién paga, cuánto cuesta y qué indica
Precio de liquidación de criptomonedas: cómo calcularlo de 5x a 50x
Manual de riesgo del 1% para stop loss y take profit en futuros cripto
Futuros de acciones de SNDK: SanDisk, a 7,5 veces sus beneficios antes del 29 de octubre
Futuros de acciones de SPCX: 2.750 M acciones de SpaceX se desbloquean hasta diciembre
PEP: PepsiCo supera las previsiones del 3T y recorta sus previsiones para Norteamérica
Análisis de futuros de BTC: se mantuvo 80 K $, pero las posiciones largas siguen pagando
Futuros de ETH: por qué Ether cae más rápido que Bitcoin esta semana
Configuración de una clave API de WEEX: cómo conectar de forma segura una plataforma de terceros
Modelos de bróker de WEEX: bots de estrategias, copy trading y subexchanges
¿Qué es WEEX Broker? Programa de API, comisiones y cómo funciona
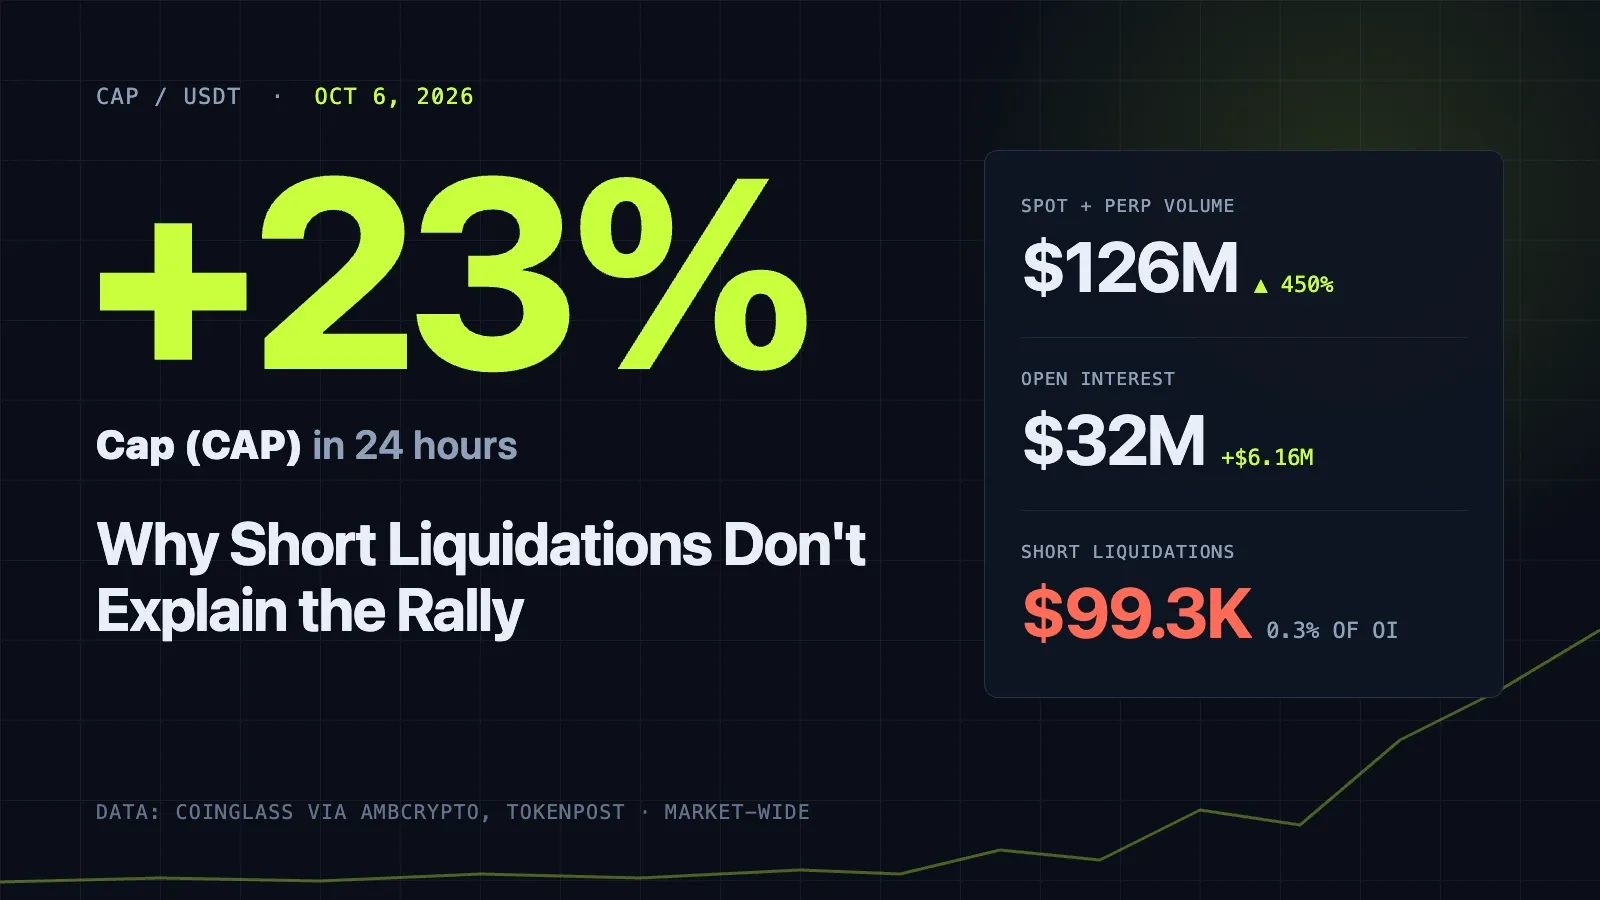
Precio de CAP al alza 23%: por qué las liquidaciones de posiciones cortas no explican el rally
¿Qué es WEEX Exchange? Trading de criptomonedas, API y descripción general de la plataforma
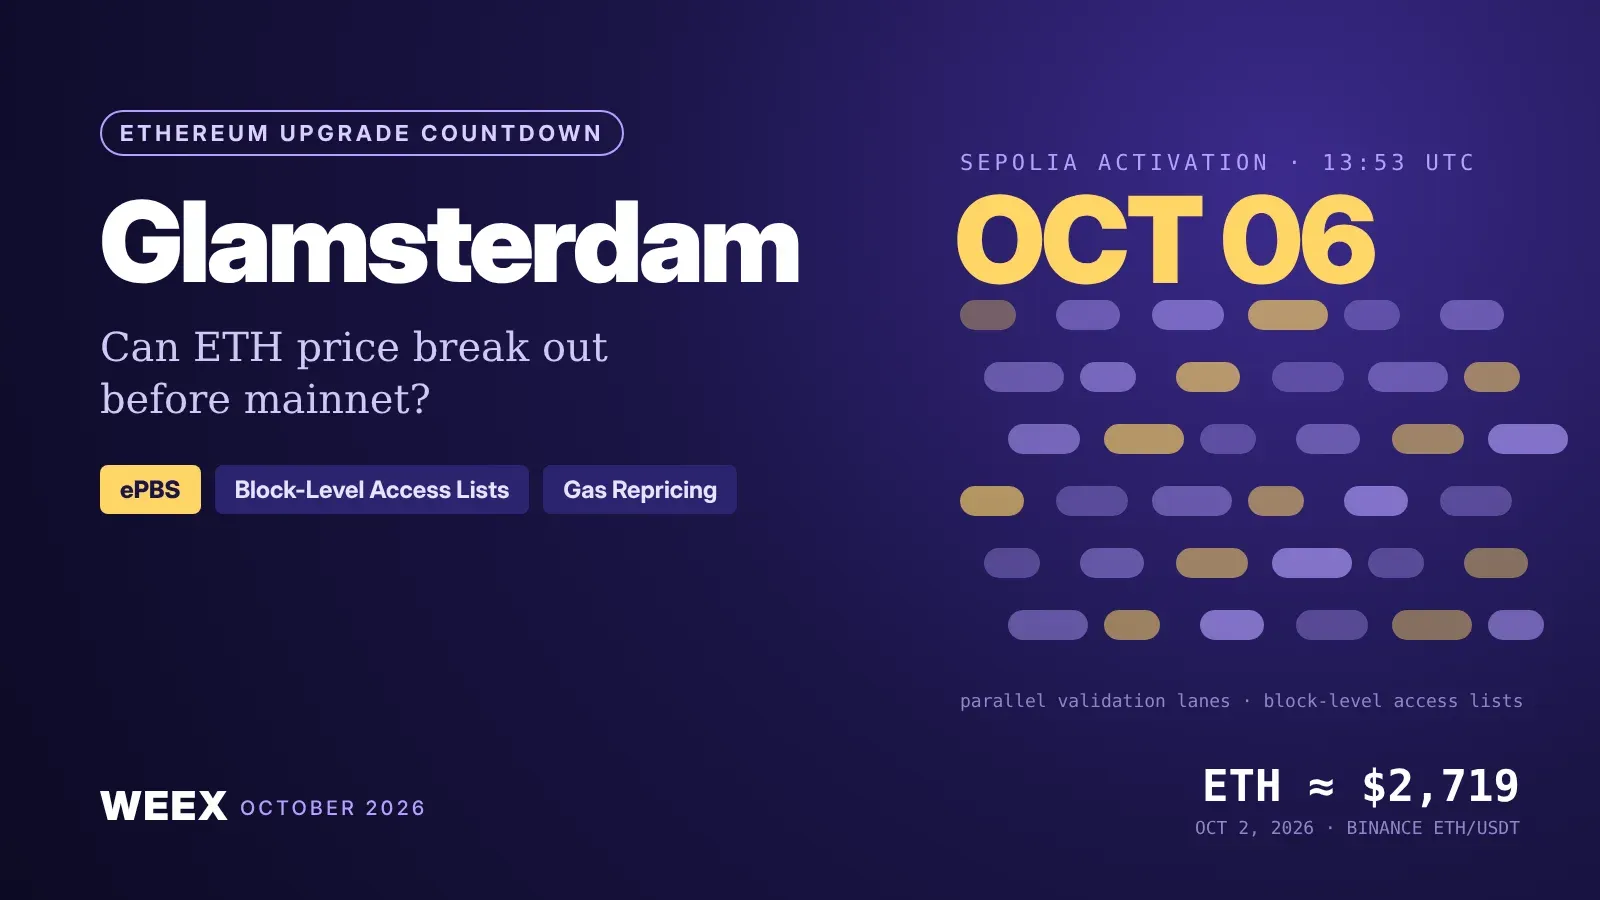
Cuenta atrás de la actualización Glamsterdam de Ethereum: ¿Puede repuntar el precio de ETH?
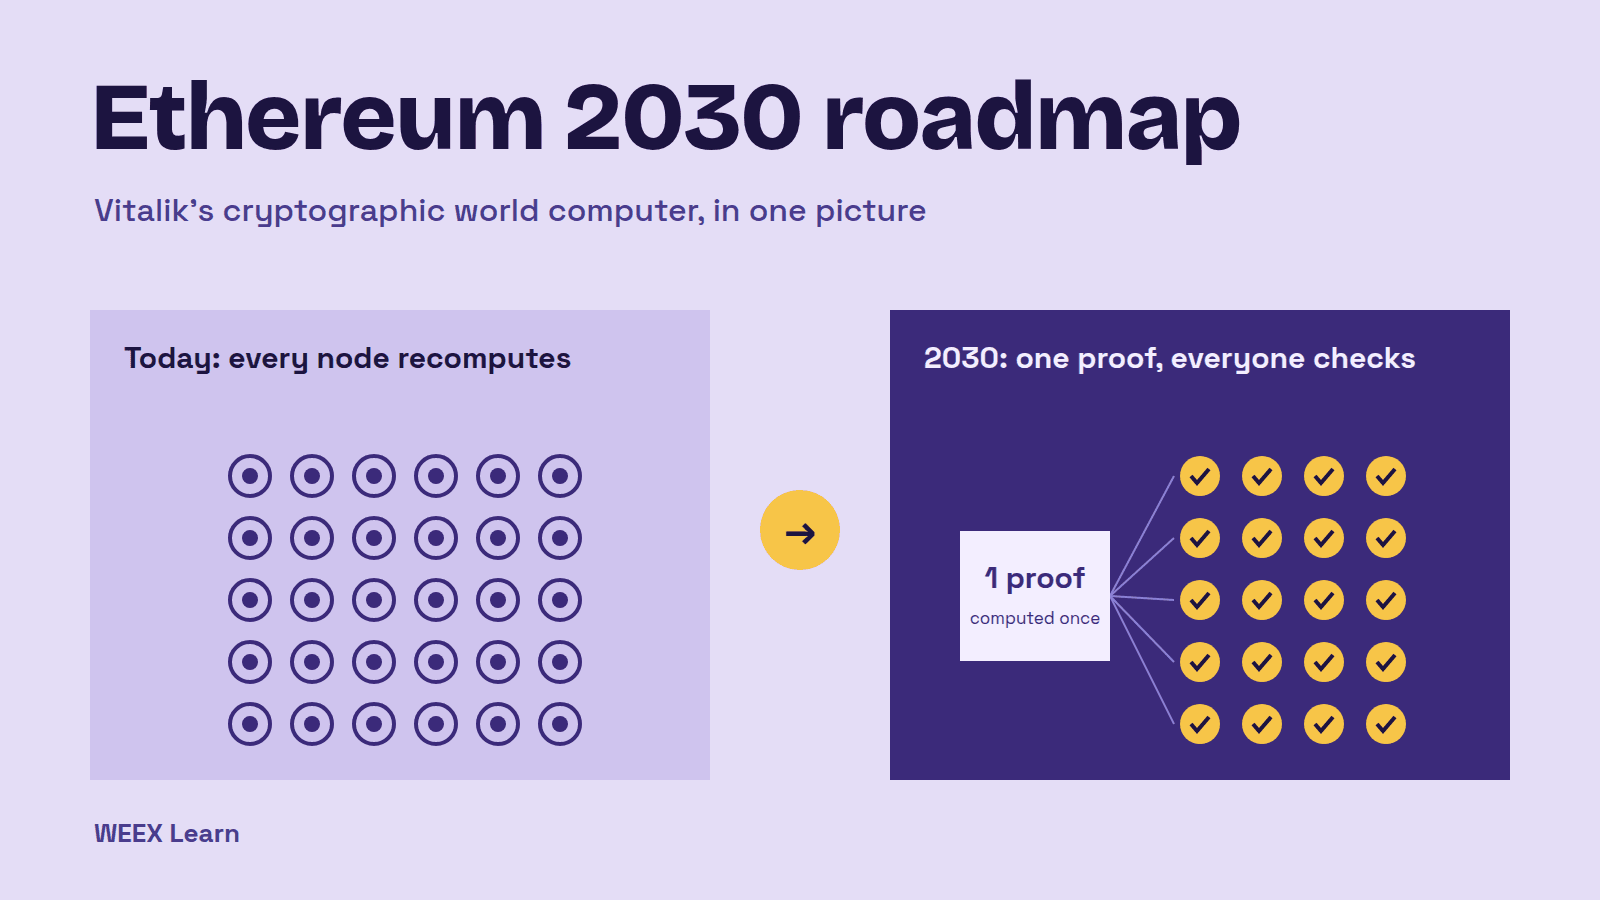
Hoja de ruta de Ethereum para 2030: el ordenador mundial criptográfico de Vitalik
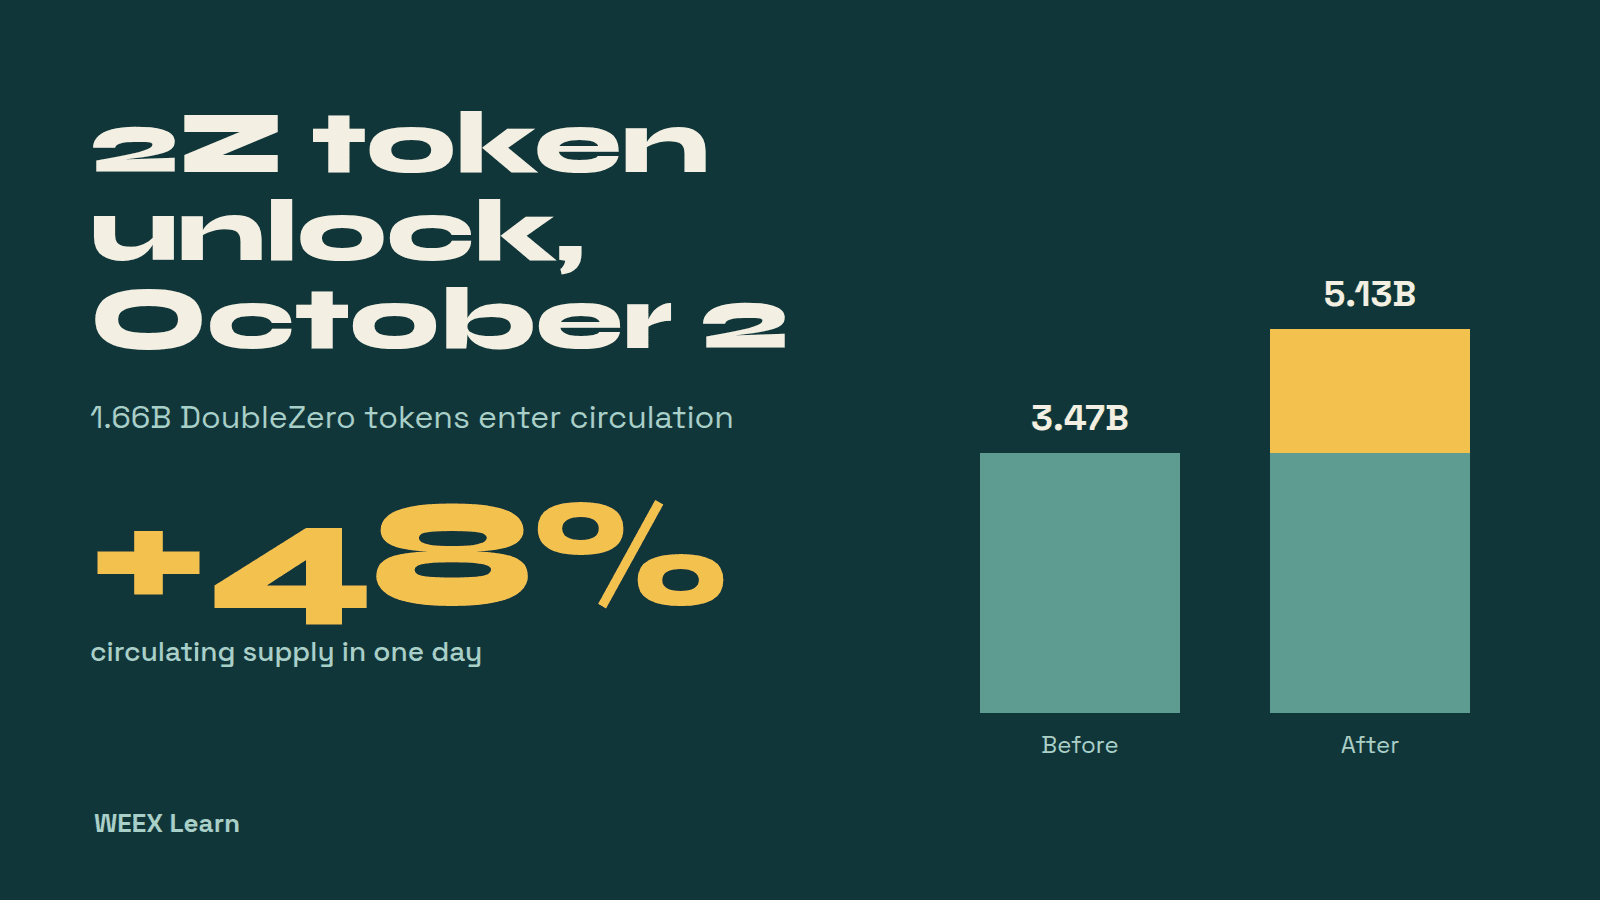
Desbloqueo del token 2Z el 02/10: qué significan 1.660 M tokens de DoubleZero
Fecha de Alpenglow en la red principal de Solana: por qué el 28 de septiembre no fue el día del lanzamiento
Futuros de UNI: cómo fijar take profit y stop loss tras una subida de 2x
Futuros de QNT: tasa de financiación y posiciones largas frente a cortas tras un repunte de 4x
Carteras tokenizadas de BlackRock y Ondo frente a ETF tradicionales: qué cambia realmente
Trading estratégico en WEEX: 4 formas de automatizar tus operaciones con criptomonedas
Trading de futuros de BTC en WEEX: reclama recompensas en BTC antes del 25 de septiembre
Cómo probar una estrategia de trading en WEEX Demo antes de operar en real
Configuración de la clave API de WEEX: permisos, vinculación de IP y límites
Guía de la API de WEEX: Desde la clave API hasta tu primera orden firmada
Guía de integración de la API de WEEX: Autenticación, límites y la trampa del error 403
Cómo llamar a la API de un exchange de criptomonedas sin ser bloqueado
Contenido
Monedas populares
Artículos recientes


