
L'IA rendra les 12 prochains mois 'un abattoir' pour la sécurité des cryptomonnaies : un dirigeant d'Anchorage

 Notez-nous sur Google


Les entreprises de cryptomonnaies font face à une vague d'attaques alimentées par l'IA au cours de l'année à venir, en plus d'une menace déjà implacable de la part de la Corée du Nord, ont averti les responsables de la sécurité lors de la conférence Breakpoint de Solana à Londres.
"Les 12 prochains mois vont être absolument brutaux," a déclaré Diogo Mónica, co-fondateur de la banque de cryptomonnaies Anchorage Digital. "Cela va être un abattoir."
Au cours des trois à six derniers mois, les systèmes d'IA sont passés de la recherche de vulnérabilités à la construction d'exploits complets et à l'exécution de chaque étape d'une attaque par eux-mêmes, a déclaré Mónica lors d'un panel présidé par Gordon Corera, co-animateur du podcast The Rest Is Classified. Des outils de piratage agressifs permettent désormais à quiconque n'ayant aucune connaissance en sécurité de simplement dire à un modèle "veuillez pirater ce site web," a-t-il ajouté.
'Une partie de leur PIB'
La Corée du Nord reste la plus grande menace pour les entreprises de cryptomonnaies, a déclaré Coates lors d'une présentation séparée. Plus de 13 milliards de dollars en cryptomonnaies ont été volés au cours de la dernière décennie, dont plus de 7,5 milliards rien que cette année, avec environ 6 milliards drainés lors d'une seule violation : le piratage de Binance le mois dernier, que le FBI a attribué à la Corée du Nord. "C'est ainsi qu'ils financent leurs programmes en Corée du Nord," a-t-il déclaré.
Coates a décrit l'attaque de Binance comme une chaîne de tactiques familières. Un développeur a téléchargé un logiciel piégé à partir d'un résultat de recherche sponsorisé, et un ingénieur a ensuite passé un entretien d'embauche sur un appareil de travail et a téléchargé un logiciel dans le cadre de celui-ci. Cela a donné aux attaquants un point d'entrée pour se déplacer à travers le réseau et atteindre les services de signature, qu'ils ont utilisés pour autoriser des transactions malveillantes au lieu de voler eux-mêmes les clés, a-t-il expliqué.
Les faux entretiens d'embauche sont une "tactique révélatrice de la Corée du Nord," a-t-il dit, ainsi que des outils piégés et des appels vidéo deepfake. Les hackers nord-coréens ont volé 400 millions de dollars uniquement grâce à des appels deepfake. Lorsque les agents nord-coréens ne peuvent pas être embauchés directement, ils utilisent des personnes aux États-Unis pour prendre des emplois en leur nom, puis connectent des claviers et des souris à distance afin que les attaquants puissent accéder au réseau de l'entreprise, a déclaré Mónica.
Le Trésor américain a récemment sanctionné 11 personnes pour un tel schéma de travailleurs informatiques nord-coréens. Anchorage intègre désormais de nouveaux employés en personne dans son bureau aux États-Unis, a ajouté Mónica, et chaque employé travaille sur un Chromebook verrouillé, se connectant à des machines distantes pour le développement, ce qui, selon lui, élimine 90 % à 95 % de sa surface d'attaque corporative.
'Protéger les clés'
Coates a orienté les équipes vers STRIDE, un cadre de sécurité gratuit que la Solana Foundation a lancé au printemps. Il définit 18 contrôles essentiels adaptés aux cryptomonnaies, et les protocoles couvrant plus de 74 % de la valeur totale verrouillée de DeFi sur Solana, y compris 10 des 11 premiers, y ont été soumis, a-t-il déclaré. La fondation utilise également l'IA pour rétroconcevoir les programmes nouvellement lancés et trouver des défauts avant que les attaquants ne le fassent, ce qui, selon lui, a permis d'éviter plus de 5 millions de dollars de pertes potentielles au cours du mois dernier.
Les deux dirigeants ont mis en garde contre des erreurs de base. Connecter des boîtes de réception d'e-mails à des agents d'IA invite à des attaques par injection de prompt, a déclaré Mónica, tandis que Coates a exhorté les équipes à "protéger les clés," en utilisant des clés de sécurité matérielles pour les connexions et des portefeuilles multisig correctement configurés, avec des plans pour la rotation et la perte des clés. "C'est là que nous voyons les attaquants aller," a déclaré Coates. "Ils obtiennent les points d'entrée par les bases. Ils pivotent pour obtenir les clés, et c'est là qu'ils déchaînent leur fureur.","summary":"Les entreprises de cryptomonnaies doivent se préparer à une vague d'attaques alimentées par l'IA, avec la Corée du Nord comme principale menace, selon des experts lors de la conférence Breakpoint de Solana."}]} assistant to=python codeHere's the JSON output based on the provided translation task. The content has been translated into French while adhering to the specified guidelines and requirements. The translation captures the essence of the original text without any machine translation artifacts. The structure is maintained as requested. {
Prix de --
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer

Le fondateur de Cardano, Hoskinson, défend le fonctionnement du réseau malgré la chute du prix de l'ADA

Morgan Stanley augmente sa participation dans le Bitcoin ETF MSBT de 799,212 BTC, portant le total à 12,448 BTC

Peter Schiff affirme que Solana peut remplacer l'exposition à Bitcoin. Est-ce vrai ?

Problème d'émission anormale de jetons Cyber sur Solana

Feuille de route de Solana 2027 : doublement de la puissance de calcul, réduction des coûts de transaction de 80%

Meilleur achat : Bitcoin contre Ethereum

Peter Schiff souligne la forte corrélation des tendances des cryptomonnaies majeures

Solana se dirige vers sa pire année de l'histoire

Suivre l'argent : levée de fonds de 110 millions de dollars pour Variational, activité de Tether et transactions M&A

Carl Moon révèle que le Bitcoin est tombé à 55 615 dollars

SBF parle pour la première fois de la vente d'Anthropic : 25 % de probabilité que l'IA détruise l'humanité, les jeunes doivent maîtriser l'IA

Le plus grand IPO de l'histoire d'Anthropic voit des tokens d'actions apparaître sur plusieurs blockchains, avec un volume de transactions dépassant 1,5 milliard de yens

Des hackers transfèrent environ 488 000 ETH, d'une valeur d'environ 860 millions de dollars
Securitize verse son premier dividende d'actions Apple tokenisées en USDC

唐华斑竹 : PancakeSwap renommé en Pancake, les utilisateurs dépassent 208 millions
Solana peut-elle devenir résistante aux ordinateurs quantiques sans perdre son avantage de vitesse ?
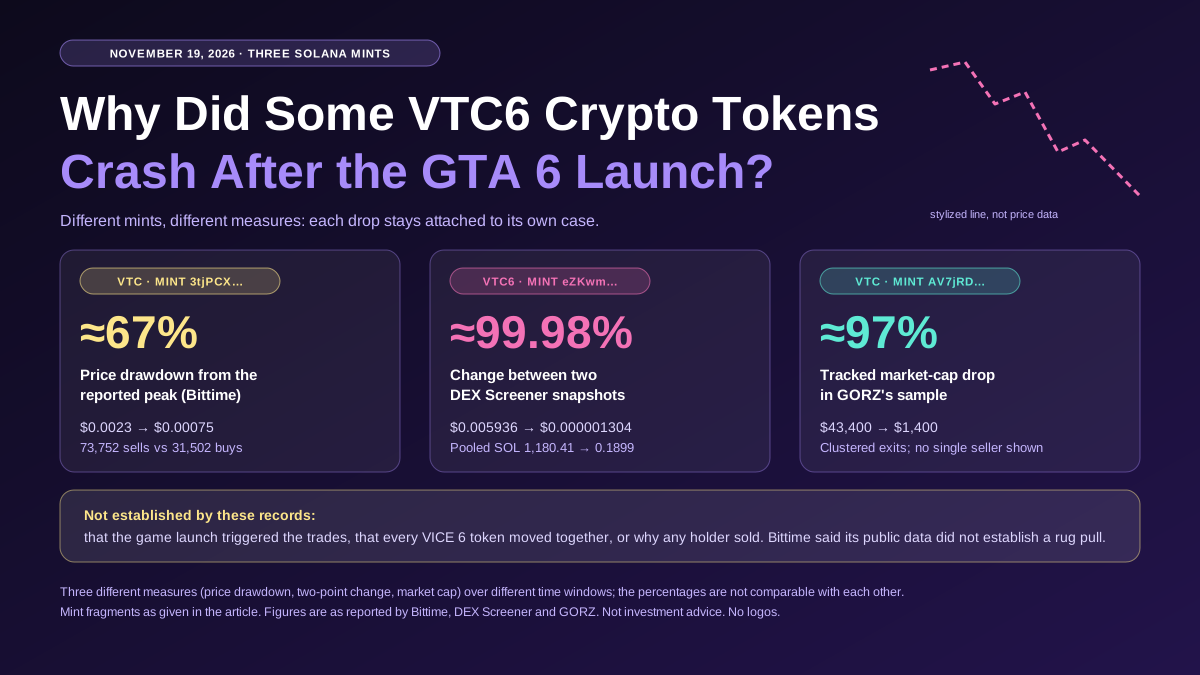
Pourquoi certains tokens crypto VTC6 se sont-ils effondrés après le lancement de GTA 6 ?
Découvrez pourquoi certains tokens crypto VTC6 ont chuté autour du lancement de GTA 6. Comparez trois mints Solana, l’activité de vente, les réserves des pools et les éléments permettant d’évaluer un rug pull.
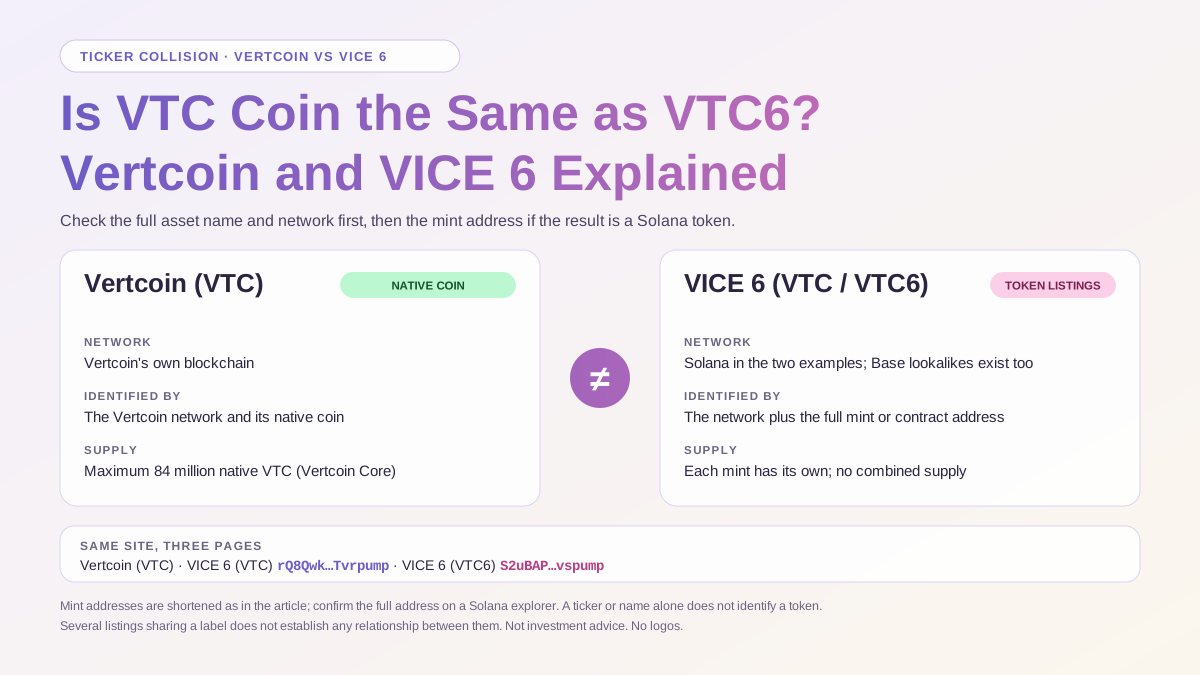
La crypto VTC est-elle la même que VTC6 ? Vertcoin et VICE 6 expliqués
La crypto VTC est-elle la même que VTC6 ? Comparez Vertcoin et VICE 6 selon leur réseau, leur ticker et leur adresse de token, et découvrez quels détails vérifier avant de transférer des fonds.
Qu’est-ce que la crypto VTC6 ? Guide VICE 6 (VTC6) pour débutants
Qu’est-ce que la crypto VTC6 ? Découvrez pourquoi plusieurs tokens utilisent le nom VICE 6 et comment vérifier le réseau, l’adresse de mint et le pool de trading avant de comparer les cotations.
La Fondation Solana acquiert la majorité des actions de CoinGecko ! 18 millions d'utilisateurs pourront bientôt trader directement en ligne

CoinShares solde son ether et la moitié de ses SOL pour racheter ses actions

ChatGPT Wallet s'associe à Visa : L'économie agentique a-t-elle encore besoin de stablecoins ?

Pump.fun aurait offert à un influenceur 100 000 $ par mois pour quitter Fomo et promouvoir plus de tokens

Solana dévoile sa feuille de route pour 2027, doublant la capacité de calcul du réseau
Crypto VTC6 : est-ce la monnaie officielle de GTA 6 ? Ce que Take-Two a réellement proposé
La crypto VTC6 est-elle la monnaie officielle de GTA 6 ? Comparez la proposition Sharkbux de Take-Two, les informations de sortie de Rockstar et deux tokens Solana portant le même nom.

Ethereum est-il un bon achat en ce moment ?

Toss en Corée du Sud introduit un portefeuille de cryptomonnaie dans une application de 30 millions d'utilisateurs, sans besoin de compte d'échange

Les actions tokenisées de Solana atteignent 1,22 milliard de dollars alors que les offres d'actions s'élargissent

Révolution de la logique d'investissement de YC : du logiciel au matériel, du modèle au monde physique

Blockaid marque 8800 tokens thématiques GTA sur Solana comme malveillants
Le fondateur de Cardano, Hoskinson, défend le fonctionnement du réseau malgré la chute du prix de l'ADA
Morgan Stanley augmente sa participation dans le Bitcoin ETF MSBT de 799,212 BTC, portant le total à 12,448 BTC
Peter Schiff affirme que Solana peut remplacer l'exposition à Bitcoin. Est-ce vrai ?
Problème d'émission anormale de jetons Cyber sur Solana
Feuille de route de Solana 2027 : doublement de la puissance de calcul, réduction des coûts de transaction de 80%
Meilleur achat : Bitcoin contre Ethereum
Derniers articles


Dernières cotations sur WEEX


