
Phala Cloudが攻撃を受け、一部の顧客のログと環境変数が読み取られる

 Googleで優先ソースとして追加

Phala Networkは、10月8日から12日の間に、攻撃者がdstack guest-agentの脆弱性を利用してPhala Cloud上の一部の顧客アプリケーションのコンテナログと環境変数を読み取ったと報告しています。あるホストノードでは、攻撃者が機密仮想マシン(CVM)とホスト管理サービス間のネットワーク隔離の欠陥を利用して、ゲートウェイ管理者トークンを盗み、そのゲートウェイの証明書管理設定を改ざんしました。Phalaは、TEEキー、KMSキー、顧客のディスクおよびホストノードは影響を受けていないと述べており、脆弱性の根本原因はプラットフォームにあり、顧客の設定には関係ないとしています。関連するプラットフォームの修正は10月15日に完了しました。Phalaは影響を受けた顧客に個別に通知しており、関連する顧客は環境変数に保存されているキーをローテーションする必要があります。すべての顧客は11月19日までに修正されたdstack OSイメージ(v0.6.1またはv0.5.12)にCVMをアップグレードする必要があります。11月20日以降、プラットフォームはアップグレードされていないCVMを段階的に自動アップグレードし、v0.3.xバージョンのCVMは同日に無効化されます。
--価格
本コンテンツは、一般的な情報提供のみを目的としたものであり、金融、投資、法律、または税務に関する助言を構成するものではありません。ここに記載されているイベント、報酬、オンラインキャンペーン、またはそれらに関連する情報は、暗号資産の購入、売却、取引、その他いかなる取引の推奨、勧誘、または招待とみなされるべきではありません。暗号資産は価格変動が非常に大きく、損失が発生する可能性があります。WEEXのサービス、プロダクト、および関連イベントの提供状況は、地域によって異なる場合があります。お客様は、ご自身の参加が適用される現地の法令を遵守していることを自ら確認する責任を負うものとします。
関連記事

Anthropic PBC、IPO前に7500億ドルの支出を計画

黄仁勲:未来の通信基地局は分散型AIネットワークに発展する見込み、すべての通信事業者がAI計算能力を提供する

AethirがATHトークンの経済メカニズムを更新、11月から毎日の焼却メカニズムが開始

Google Cloudの障害:Revolutが麻痺、暗号資産の残高がゼロに

マネーグラム、XDCネットワークに機関バリデーターとして参加

謝家印:TiDB Cloudが侵入され、Bitgetは2ヶ月間使用停止で機密情報は漏洩せず

AI投入はいつ回収されるのか?モルガン・スタンレーはGoogleとAmazonに期待

BTCのステーキング量が735枚に達し、STXのステーキング量が25%以上増加
研究者が隠されたテキストを使用して悪意のあるAIエージェントと通信
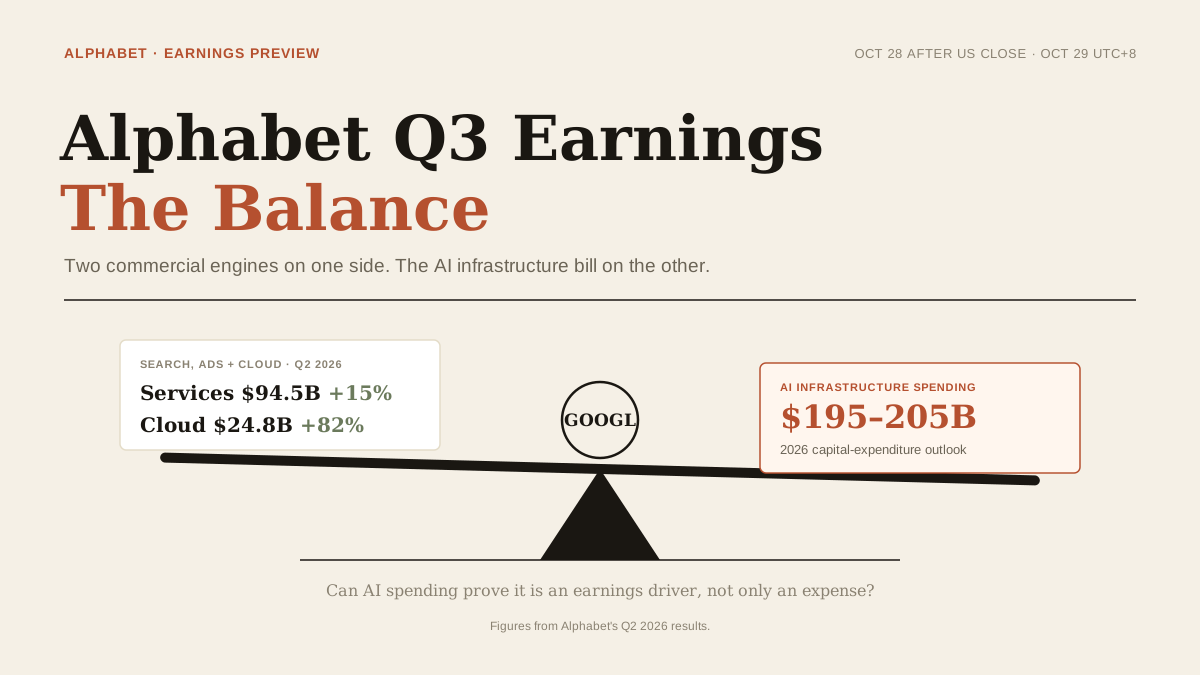
Alphabet決算前のGoogle株:AI投資と検索成長はGOOGLを支えられるか?
Alphabetは10/28に2026年第3四半期決算を発表します。GOOGL株を左右する検索、Google Cloud、AI投資、業績見通しのシグナルを確認しましょう。

Suiネットワーク、Samsungとの統合とGoogle Cloudとの協力を発表

SWIグループ、Genesis Digital Assetsの資産をAIインフラに再指向

低いポイントから7倍以上の上昇、L1ブロックチェーンPearlはどのようにGPUの計算力を価格設定するのか?

MSX米国株デイリー観察:OpenAIの年収が200億ドルの差を暴露!AI産業チェーンが収入の質のテストを迎える

CircleとTereinaが提携、SAPの企業決済にUSDCとEURCを統合へ

Google Cloud、ブロックチェーンサービスを終了し、Quicknodeへの移行期限を設定
テスラ・Google・インテルの株価変動を予測:WEEXでUSDT賞金をシェア
WEEXでテスラ、Google、インテルの決算予想に参加しましょう。各銘柄の株価を動かす要因や参加方法、USDT賞金プールの分配方法を解説します。

Google CloudがGemini Agentを発表、マルチファンクションワークエージェントを統合

SuiとAlibaba CloudがステーブルコインによるAI決済を発表

HashKeyとBitGoが機関向けにETHとSOLのステーキングを追加

GOOGL対CEG:GoogleのAI向け電力契約が各社に及ぼす影響
Googleの電力契約がGOOGLとCEGに及ぼす影響を、株価分析、2026/10の予想、WEEXで取引できる関連商品とあわせて解説します。

CircleがUSDCとEURCの支払いをSAPに導入

SuiとAlibaba Cloudがステーブルコインによる呼び出し決済を導入

Mysten LabsとGoogle CloudがAIエージェントの証拠レイヤーを提供するVAAを発表

Google Cloudは2026年12月15日にブロックチェーンノードエンジンとRPCサービスを終了します
LayerZeroのアンロック2026/10:クジラの流入の中、ZROは2ドルを維持できるか?

決算発表後、アクセンチュア株が16%急騰:過去最高の受注が1年にわたるAI懸念を払拭
アクセンチュア株は10/01、第4四半期決算が予想を上回り、年間受注額が過去最高の845億ドルに達したことを受け、約16%高で取引を終えました。日中の上昇率は一時、約24%に迫りました。この動きにより、従来型のコンサルティング業務への需要がAIによって大きく損なわれるとの懸念を背景に、年初来で約30%下落していた株価が反転しました。

PERPToolsがNEARとAnimoca Brandsの参加で800万ドルを調達
Gemini 4 Argon発表後、Google株はなぜ反落したのか?実際に何が起きているのか




