
Binance-ə haker hücumu kriptovalyuta birjalarında cybersecurity boşluqlarını üzə çıxarır

 Google-da bizi seçin


Yenidən dərc barədə bildiriş
Bu məqalə ilk dəfə 11.11.2026 tarixində Reuters tərəfindən “Binance-ə haker hücumu kriptovalyutanın hakerlərə qarşı çətin mübarizəsini göstərir” başlığı ilə dərc olunub.
11.11 (Reuters) - Şimali Koreyanın peşəkar haker qrupunun Binance-dən 6,3 mlrd$ məbləğində oğurluq etməsi kriptovalyuta sənayesinin uzun müddətdir mövcud olan zəif cəhətinə yenidən diqqət çəkir: hakerlər sistemə daxil olmaq üçün cəmi bir əməkdaşı ələ keçirməli ola bilər, təhlükəsizlik təcrübələrinin qeyri-ardıcıl olması isə onlara bu ilkin girişi böyük oğurluğa çevirməyə imkan verə bilər.
Mütəxəssislərin indiyədək baş vermiş ən böyük kriptovalyuta oğurluğu kimi qiymətləndirdiyi 29.10 tarixli hücum aylarla davam edən planlaşdırma və hazırlıqdan sonra bir neçə dəqiqə ərzində baş verib. Bu barədə Binance-in ilkin araşdırmasında bildirilir.
Cybersecurity mütəxəssislərinin sözlərinə görə, hücum təkcə birjaların əməkdaşlarını mürəkkəb sosial mühəndislik hücumlarından necə qoruduğu ilə bağlı deyil, həm də əməkdaşın kompüteri və ya giriş məlumatları ələ keçirildikdən sonra hücumçunun edə biləcəklərini məhdudlaşdırmaq üçün birjaların kifayət qədər daxili nəzarət mexanizmlərinə sahib olub-olmadığı ilə bağlı suallar doğurur.
Xülasə
- ABŞ kriptovalyuta birjaları vahid standartlar əvəzinə ştatlar üzrə pərakəndə cybersecurity qaydaları ilə üzləşir
- Mütəxəssislər bildirirlər ki, hamının görə bildiyi cüzdanlar və kimliyi müəyyən edilə bilən administratorlar birjaları xüsusilə gəlirli hədəflərə çevirir
- Chainalysis məlumatlarına görə, 2021-ci ildən bəri kriptovalyuta platformalarından 22,3 mlrd$-dən çox vəsait oğurlanıb
Blockchain təhlükəsizliyi üzrə xidmət təminatçısı OpenZeppelin-in S&P Global şirkətindəki texnologiya direktoru Jonathan Alexander bildirib ki, sosial mühəndislik sənayedə yaxşı tanınan təhlükədir. Onun sözlərinə görə, daha böyük sual budur: birjalar niyə daha güclü daxili müdafiə tədbirləri və fövqəladə dayandırma mexanizmləri tətbiq etmir ki, mühəndisin kompüterinə daxil olan hücumçu — Binance-də baş verdiyi kimi — giriş imkanlarını genişləndirib aktivləri köçürə bilməsin.
Alexander bildirib ki, sənaye üzrə cybersecurity təcrübələrinin fərqli olması problemi daha da dərinləşdirir. Bəzi kriptovalyuta tərəfdarlarının blockchain-in mərkəzsizləşdirilmiş fəlsəfəsi ilə ziddiyyət təşkil etdiyini düşündükləri nəzarət mexanizmlərinə uzun müddətdir mənfi yanaşması da buna əlavə olunur. Bu fəlsəfəyə görə, əməliyyat məbləğlərinə limitlər və xərcləmə modellərinin avtomatik yoxlanması kimi tədbirlər bəzən şəxsi toxunulmazlıq hüquqlarına müdaxilə sayılır.
Alexander bildirib: “Məncə, bu yanlış düşüncə bəzi insanlarda belə bir fikir yaradıb ki, fövqəladə dayandırma mexanizmləri və hesablara daha çox nəzarət kimi tədbirlər qəbuledilməzdir və ya senzuranın qarşısını almaq zərurəti ilə tamamilə ziddiyyət təşkil edir. Mənim fikrimcə, təhlükəsizlik nəzarətləri tətbiq etmək və belə hallara qarşı müdafiə yaratmaq mümkündür.”
Blockchain analitikası şirkəti Chainalysis-in məlumatına görə, Binance-ə hücum 2021-ci ildən bəri 22,3 mlrd$-dən çox vəsaitin oğurlanması ilə nəticələnən iri kriptovalyuta haker hücumları silsiləsinin sonuncusudur. İtkilərin miqyası birjaların giriş, əməliyyat nəzarəti və digər müdafiə tədbirlərini tənzimləyən daha vahid standartlara ehtiyac duyub-duymadığı barədə müzakirələri gücləndirib.
Alexander deyib: “İnvestorların müdafiəsi və etimad üçün cybersecurity gözləntiləri və, ümid edirəm, tələbləri ilə bağlı daha çox aydınlıq və standartlaşdırma görəcəyimizi gözləyirəm. Bu hadisələr dəyişikliklərin niyə zəruri olduğunu göstərir.”
YAXŞI GÖRÜNƏN, CAZİBƏDAR HƏDƏFLƏR
Kriptovalyuta birjaları hakerlər üçün qeyri-adi dərəcədə cəlbedici hədəflərdir. Çünki onlar asanlıqla köçürülə bilən böyük həcmdə rəqəmsal aktiv saxlayan cüzdanları və bəzi hallarda həmin cüzdanları idarə edən sistemlərə çıxışı olan əməkdaşları müəyyən edə bilirlər.
Bu səbəbdən mühəndislər və İT mütəxəssisləri mürəkkəb sosial mühəndislik əməliyyatlarının əsas hədəflərinə çevriliblər.
Blockchain və rəqəmsal aktivlərin təhlükəsizliyi üzrə Project Eleven şirkətinin baş direktoru Alex Pruden bildirib ki, müdafiəçilər yalnız bir dəfə uğur qazanmalı olan hücumçular qarşısında əsaslı əlverişsiz vəziyyətdədir.
Pruden deyib: “Bu, son dərəcə çətin problemdir. İndiyədək cybersecurity sahəsində ən yaxşı təcrübələrimiz yaşadığımız dünyadakı təhdidlərin öhdəsindən gəlməyə, sadəcə, kifayət etmir.”
O əlavə edib ki, sənayedə çalışan cybersecurity mütəxəssisləri “daimi müharibə şəraitində yaşayırlar. Biz fasiləsiz hücuma məruz qalırıq.”
Pruden Binance oğurluğunun cybersecurity sahəsinə, o cümlədən ələ keçirildikdə hücumçunun imkanlarını genişləndirə biləcək daxili süni intellekt alətləri və agentləri ətrafında müdafiə tədbirlərinə daha çox investisiya qoyulmasına təkan verəcəyini gözləyir.
“Bu hekayənin hələ lap başlanğıcındayıq. Amma məncə, Binance-ə haker hücumunun göstərdiyi kimi, həmin alətlər çox qısa müddətdə sizə qarşı istifadə oluna bilər və zərər vurulduqdan sonra onu aradan qaldırmaq çox çətin ola bilər.”
Reuters 30.10 tarixində xəbər verib ki, kriptovalyuta birjaları Binance-ə haker hücumundan sonra müdafiələrini gücləndirmək və məlumat mübadiləsini artırmaq üçün artıq addımlar atmağa başlayıblar.
PƏRAKƏNDƏ NƏZARƏT, QEYRİ-BƏRABƏR MÜDAFİƏ
Mütəxəssislərin müəyyən etdiyi qeyri-bərabər təhlükəsizlik təcrübələri ABŞ-ın parçalanmış tənzimləmə sistemində də öz əksini tapır.
Banklardan fərqli olaraq, ABŞ kriptovalyuta birjaları vahid federal cybersecurity rejimi çərçivəsində fəaliyyət göstərmir. Bunun əvəzinə, tələblər şirkətlərin fəaliyyət göstərdiyi yerlərdən və sahib olduqları ştat lisenziyalarından asılı olaraq dəyişir.
New York ştatı sənayedə ən sərt tələblərdən bəzilərini tətbiq edir. Ştatın Maliyyə Xidmətləri Departamenti lisenziyalı şirkətlərdən cybersecurity proqramlarını təmin etməyi, çoxfaktorlu autentifikasiyadan istifadə etməyi və informasiya təhlükəsizliyi üzrə baş mütəxəssis təyin etməyi tələb edir.
Digər yerlərdə kripto şirkətlərinə əsasən ştatların pul köçürmə qaydaları şamil oluna bilər. Bu rejimlər, ümumiyyətlə, şirkətlərdən cybersecurity proqramları barədə tənzimləyicilərə məlumat verməyi və yoxlamalardan keçməyi tələb edir, lakin çox vaxt şifrələmə standartları kimi konkret texniki nəzarət tədbirlərini müəyyən etmir.
Bir çox birja ABŞ-da fəaliyyət göstərmir və bu ştat nəzarəti rejimlərinə tabe deyil, lakin fəaliyyət göstərdikləri digər yerlərdə ayrıca tələblərə uyğun işləyə bilərlər.
Bunun əksinə olaraq, banklar risk qiymətləndirmələri, monitorinq və insidentlərə cavab tədbirləri də daxil olmaqla sahələri əhatə edən federal tələblərə tabedir. Ən böyük qurumlar isə ixtisaslaşmış nəzarətçilər tərəfindən mütəmadi yoxlamalardan keçirilir.
-- qiyməti
Mənbələr
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz

Avropa Mərkəzi Bankı tokenləşdirilmiş depozit və qiymətli kağızlar üzrə eksperimentə başlayır

Kriptovalyuta sektorunda asan pul qazanma dövrü sona çatdı? Dörd strategiya bazar likvidliyini çəkir

6 yeni AI mədənçilik layihəsi, bəlkə də gizlilik hekayəsindən sonra ən diqqət çəkən sahədir

唐华斑竹 Druckenmiller-in İnvestisiya Strategiyasının Dəyişməsi
Avropa İttifaqı kriptovalyutalarla bağlı tədbirlər görür. İki ölkəyə tapşırığın yerinə yetirilməsi üçün iki ay verilib

FBI, İŞİD-ə 26,000 ABŞ dolları kriptovalyuta köçürməkdə ittiham olunan Corciya sakini Younes Moustafa Younesi həbs etdi

Mr&强 WEEX GTA6 üslubunda AI Demo tədbirini paylaşdı

Şok İddialar: Əgər NVIDIA-ya qayıda bilmirsə, Jensen Huang yeni bir başlanğıc planlaşdırır!

ABŞ, TRM Labs ilə birlikdə kriptovalyuta cinayətləri ilə mübarizə mərkəzi qurur

Disney Dividendi 33% Artırdı və İki Rəqəmli EPS Artımı Proqnozlaşdırdı. Nəticələri İnvestorlar Üçün Nə Deməkdir?

ChatGPT Wallet Visa ilə əməkdaşlıq edir: Agent iqtisadiyyatı üçün stabilcoin lazımdırmı?

Johnson & Johnson ESMO-da 'Təmiz' Prostat Xərçəngi Məlumatı Təqdim etdi. İnvestorlar Niyə Maraqlanmalıdır?

OFAC, Comancheros komandanı sanksiyaya aldı, Tron ünvanını siyahıya aldı

Bir məqalədə anlamaq | Muskın son müsahibəsi: Starship, Grok, Optimusdan Starmində, interstellar mədəniyyətə yönəlmiş texnologiya planı

Wu Yongming: Qianwen növbəti nəsil modelləri PingTouGe çipində təlim edir
VTC6 kriptovalyutası: GTA 6-nın rəsmi coin-idir? Take-Two əslində nə təklif edib
VTC6 kriptovalyutası GTA 6-nın rəsmi coin-idirmi? Take-Two-nun Sharkbux təklifini, Rockstar-ın buraxılış məlumatlarını və eyni adlı iki Solana token mintini müqayisə edin.

Müdrik investor Druckenmiller ABŞ səhmlərini demək olar ki, tamamilə satdı: Son 50 ildə bazarı ən az başa düşdüyü dövr, AI-nin növbəti fürsəti hesablama gücündə deyil
Anthropic IPO-su: NVIDIA və süni intellekt çipləri rəqabəti üçün nə deməkdir
Anthropic IPO-sunun NVIDIA üçün nə demək olduğunu, 10 mlrd$ investisiyasından tutmuş Claude-un süni intellekt iş yükləri uğrunda Google TPU, AWS Trainium və AMD ilə rəqabətə qədər öyrənin.

Məşhur kripto marketinq mütəxəssisi: 2027-ci ildə marketinqin 5 əsas dəyişməsi
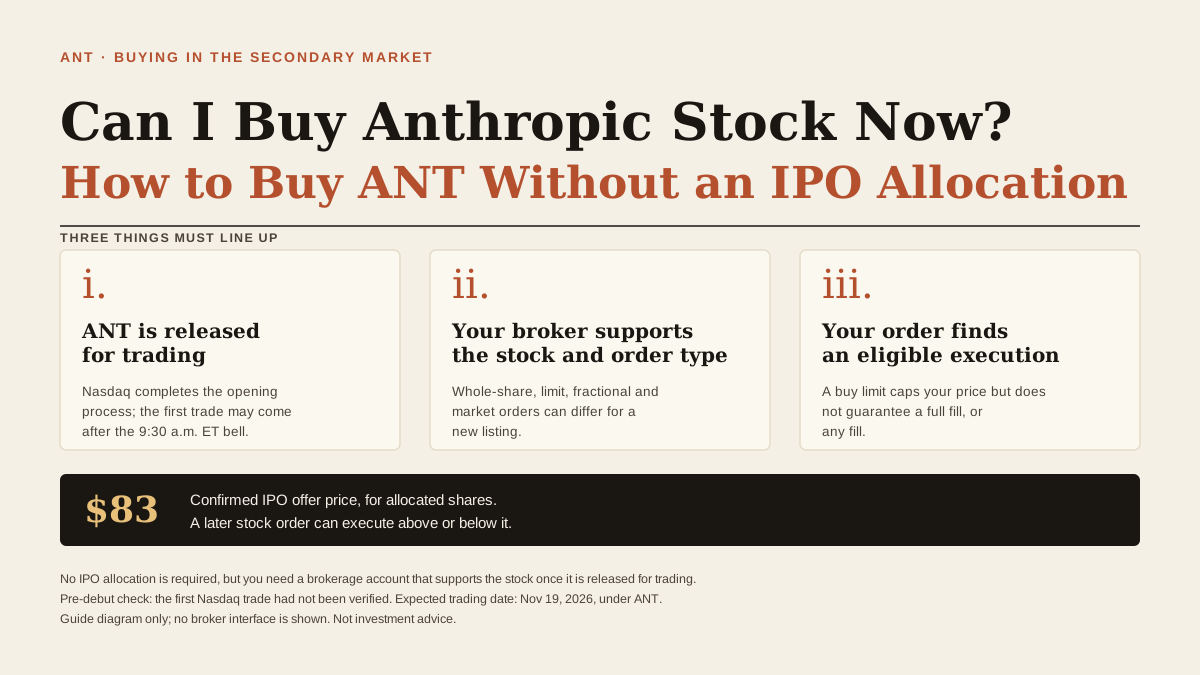
Anthropic səhmlərini indi ala bilərəm? IPO-da pay almadan ANT-ni necə almaq olar
IPO-da pay almadan Anthropic səhmlərini almaq mümkündürmü? ANT sifarişlərinin nə vaxt icra oluna biləcəyini, 83$ məbləğinin nə demək olduğunu və sıfır və ya qismən pay aldıqda nə etməli olduğunuzu öyrənin.
Sui-nin staking mükafatlarından kim faydalanır?

Araşdırma göstərir ki, 63% institusional investor SEC qeydiyyatının tokenləşdirilmiş aktivlərin investisiya icazəsinə uyğun olacağını düşünür
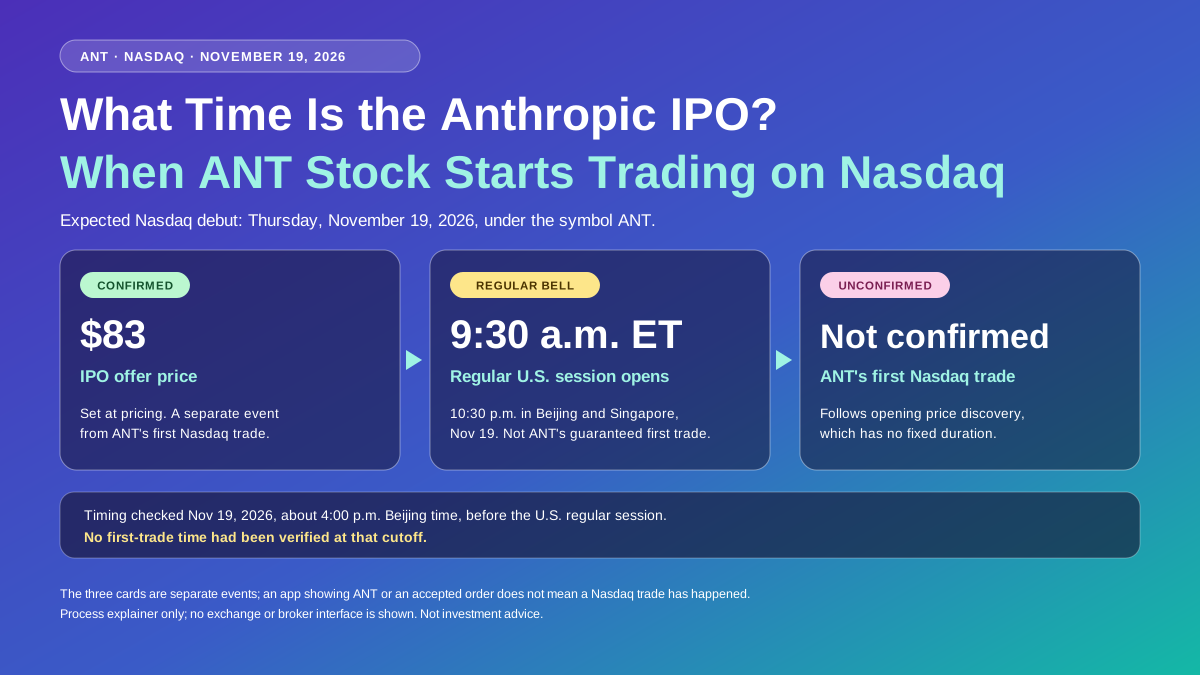
Anthropic IPO-su saat neçədədir? ANT səhmləri Nasdaq-da nə vaxt ticarətə başlayır
Anthropic IPO-su saat neçədədir? ANT-nin 19.11 tarixində Nasdaq-da debütünü, qlobal açılış zəngi vaxtlarını, 83$ təklif qiymətini və sifarişlərin niyə icra gözləyə biləcəyini öyrənin.
Altı AI Mədənçilik Projesi: Həqiqətən kim hesablama gücü satır, kim hələ də mədənçilik üçün hesablayır?

Madonna'nın menecerindən Sound Ventures ortağına, Guy Oseary Anthropic investisiyası ilə 7 milyard dollar qazandı
USDT-ni kredit kartı ilə necə almaq olar: komissiyalar, şəbəkələr və uğursuz ödənişlər
USDT-ni kredit və ya debet kartı ilə necə almağı, ümumi xərci müqayisə etməyi, düzgün şəbəkəni seçməyi və rədd edilmiş ödənişləri və ya gəlməyən USDT-ni araşdırmağı öyrənin.
OpenAI prezidenti AMD-yə 5 ay ərzində bir illik çip tədqiqat irəliləyişi əldə etməyə kömək etdiyini bildirib

Planet Labs Stoke Space ilə əməkdaşlıq edir - SpaceX Falcon 9-u həqiqətən də istirahət edərsə

Məlumatların toplanmasından hadisə ticarətinə: Proqnoz bazarının tarixi, mexanizmləri və rəqabət mühiti
YC-nin sərmayə məntiqində böyük dəyişiklik: proqram təminatından avadanlığa, modeldən fiziki dünyaya
Avropa Mərkəzi Bankı tokenləşdirilmiş depozit və qiymətli kağızlar üzrə eksperimentə başlayır
Kriptovalyuta sektorunda asan pul qazanma dövrü sona çatdı? Dörd strategiya bazar likvidliyini çəkir
6 yeni AI mədənçilik layihəsi, bəlkə də gizlilik hekayəsindən sonra ən diqqət çəkən sahədir
唐华斑竹 Druckenmiller-in İnvestisiya Strategiyasının Dəyişməsi
Avropa İttifaqı kriptovalyutalarla bağlı tədbirlər görür. İki ölkəyə tapşırığın yerinə yetirilməsi üçün iki ay verilib
FBI, İŞİD-ə 26,000 ABŞ dolları kriptovalyuta köçürməkdə ittiham olunan Corciya sakini Younes Moustafa Younesi həbs etdi
Ən son məqalələr


WEEX-dəki ən son koin listinqləri


