
Disputa entre THORChain y Bitget: ¿Quién puede congelar realmente las criptomonedas robadas?

 Califícanos en Google


THORChain rechazó la petición de Bitget de bloquear las carteras vinculadas al hackeo de 387,5 M $ que sufrió el exchange, alegando que su diseño sin permisos no permite congelar una dirección concreta. La disputa entre THORChain y Bitget pone de manifiesto una regla en la que la mayoría de los usuarios nunca piensa: las criptomonedas robadas solo pueden ser congeladas por quien controla el activo o la cuenta que lo custodia, como el emisor de una stablecoin o un exchange centralizado. Este artículo explica qué ocurrió entre 24/09 y 29/09/2026, qué parte de los fondos robados podía congelarse realmente, por qué el rechazo de THORChain se convirtió en el punto álgido del conflicto y qué significa para cualquiera que guarde dinero en un exchange.
Qué ocurrió en el hackeo de Bitget
Bitget detectó transferencias no autorizadas desde algunas partes de la infraestructura de sus carteras calientes y templadas a las 18:31 UTC del 24/09/2026, y suspendió todas las retiradas. La primera estimación de las pérdidas fue de 351,6 M $; el 25/09, Bitget la elevó a unos 387,5 M $ tras realizar un seguimiento adicional en la cadena, lo que lo convirtió en el mayor hackeo de un exchange registrado hasta ahora en 2026.
Según las actualizaciones de Bitget, el atacante comprometió un sistema backend de la infraestructura de sus carteras y falsificó datos de transacciones para superar las comprobaciones internas de autorización. El exchange afirma que las claves privadas no se vieron comprometidas, que las carteras frías no fueron afectadas y que su producto independiente de autocustodia, Bitget Wallet, tampoco sufrió daños. Entre los activos robados había XRP, ETH, USDT, USDC, ZEC, BNB, AVAX y TRX en Ethereum, varias redes EVM, XRP Ledger, Zcash y Tron. Bitget afirma que el método coincide con patrones de hackeo norcoreanos conocidos, aunque la atribución no se ha confirmado formalmente.
Bitget afirma que su Fondo de Protección al Usuario, que tenía más de 464 M $ cuando se suspendieron las retiradas, cubre las pérdidas y que los saldos de los usuarios no se han visto afectados. Las retiradas se están restableciendo por fases: BTC a partir de las 08:00 UTC del 28/09, ETH el 29/09, USDT el 30/09, y los tokens restantes, las monedas fiat y los servicios P2P a partir del 02/10.
Por qué Bitget pidió a THORChain que bloqueara al hacker
THORChain es una red de intercambios entre cadenas. Se envían ETH o XRP y se reciben BTC nativos en otra cadena, sin cuenta ni custodio de por medio. Para un atacante que tiene activos marcados, es la ruta más rápida para convertir tokens rastreables por exchanges y emisores en bitcoin que nadie puede congelar.
Eso es lo que ocurrió en este caso. El 28/09, una cartera vinculada al atacante de Bitget intercambió unos 2,390 ETH, valorados en aproximadamente 6,3 M $, por 75.2 BTC a través de THORChain. La empresa de seguridad GoPlus contabilizó alrededor de 101.5 BTC y 27,63M XRP que pasaron por THORChain durante el incidente. El CEO de Bitget, Gracy Chen, pidió públicamente a THORChain el 26/09 que rechazara las transacciones de las direcciones del atacante publicadas y ofreció una recompensa del 5% por los fondos congelados o recuperados.
THORChain se negó. Su postura es que su diseño no requiere permisos, que sus controles de emergencia pueden detener toda la red o una cadena, pero no pueden dirigirse a una dirección o un intercambio concretos, y que una parada sirve para proteger el protocolo, no para congelar fondos específicos.
Quién puede congelar realmente las criptomonedas robadas
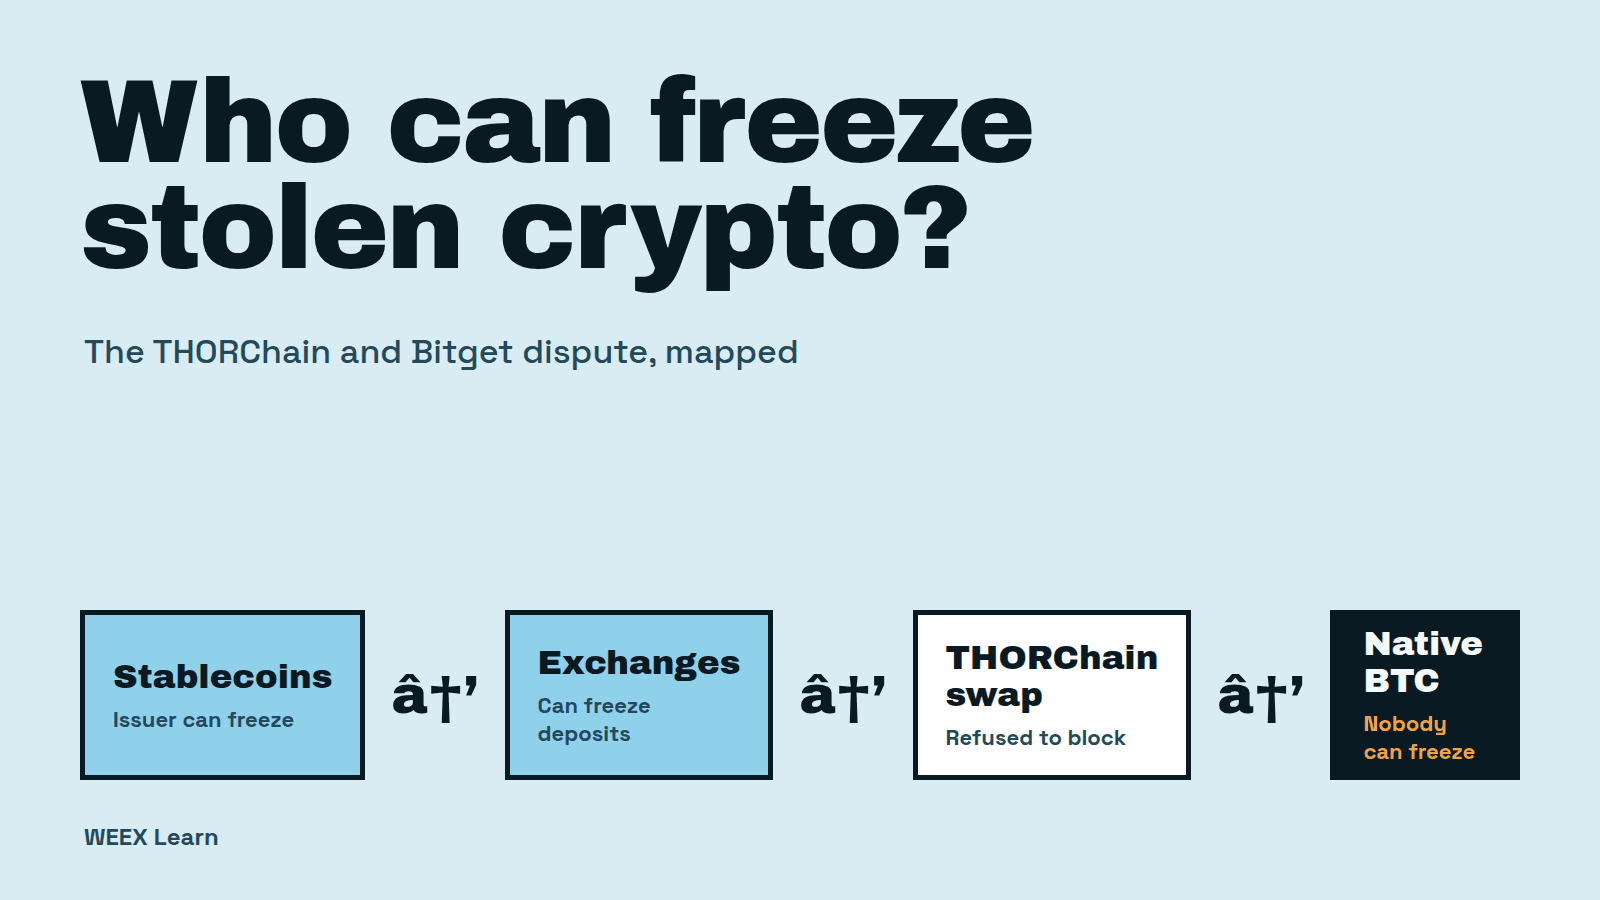
La disputa se entiende mejor si se identifica dónde reside realmente la capacidad de congelar fondos. En la práctica, hay cinco lugares, y su capacidad varía enormemente.
- Emisores de stablecoins. Tether y Circle pueden incluir en una lista negra, a nivel de contrato, las direcciones que tienen USDT o USDC, y lo hacen habitualmente. En este caso, se congelaron al principio unos 318.000 $ en stablecoins vinculadas al hackeo. Es una pequeña parte, porque los atacantes suelen cambiar las stablecoins por otros activos en cuestión de horas.
- Exchanges centralizados y custodios. Cualquier exchange puede congelar depósitos procedentes de direcciones marcadas. Por eso los fondos robados rara vez van directamente a un exchange y por eso exchanges como Bybit y OKX se ofrecieron a rastrear y bloquear los flujos vinculados a Bitget.
- Cadenas y protocolos con mecanismos de parada. Algunas redes pueden detenerlo todo, como puede hacer THORChain. Es una herramienta contundente: frenar al atacante también impide operar a todos los usuarios legítimos.
- Emisores de tokens con claves de administrador. Algunos tokens incluyen en sus contratos una función de congelación o pausa. Muchos no la tienen, y los principales activos robados en este caso (ETH, BNB, AVAX, TRX, XRP) son activos nativos sin un emisor al que recurrir.
- Nadie, en el caso de BTC o ETH nativos en una cartera de autocustodia. Una vez que los fondos robados se convierten en bitcoin nativo en una dirección controlada por el atacante, no existe ningún mecanismo para detenerlos. Su recuperación depende entonces de rastrear las monedas hasta que se depositen en un exchange.
La mejor manera de entender el papel de THORChain es como punto de transición entre lo que se puede congelar y lo que no. Los fondos que entran aún se pueden rastrear; los que salen son BTC nativos. Por eso Bitget insistió tanto y por eso el rechazo importa más que los 6 M $ a 10 M $ que han pasado por la red hasta ahora.
Precio de --
El argumento de THORChain y por qué sus críticos no lo aceptan
La defensa de THORChain se basa en la coherencia: si el protocolo bloquea a un hacker a petición de un exchange, se convierte en una lista de censura en la que cualquier gobierno o empresa podría apoyarse. Sus defensores sostienen que no sería justo exigirle a THORChain algo que nadie exige a Bitcoin o Ethereum.
Los críticos, entre ellos GoPlus y la propia Chen, señalan que THORChain no es Bitcoin. Sus validadores pueden detener la red y lo hacen. Ya lo hicieron en 2021 durante varios exploits, y THORChain suspendió las operaciones después del exploit de su propia bóveda por 10,7 M $ el 15/05/2026, y solo las reanudó tras más de un mes de actualizaciones. La queja es que la red se detiene cuando sufre pérdidas propias, pero no cuando las sufren otras personas.
También hay antecedentes. Tras el hackeo de Bybit del 02/2025, el CEO de Bybit informó de que unos 900 M $ del ether robado, aproximadamente el 72%, habían pasado por THORChain. Una votación de los validadores para detener las operaciones con ETH se revocó en cuestión de minutos, y un desarrollador principal abandonó el proyecto en señal de protesta. El caso de Bitget es la segunda vez en dos años que se repite el mismo debate tras un hackeo de cientos de millones.
El aspecto más importante para los lectores es estructural: decida lo que decida THORChain, en algún lugar seguirá existiendo una ruta de intercambio sin permisos. La recuperación de fondos tras los hackeos de exchanges depende cada vez más de la rapidez durante las primeras horas, cuando los fondos aún están en stablecoins o en tokens que los exchanges pueden rastrear.
Qué significa el hackeo de Bitget para los usuarios de exchanges
Para los clientes de Bitget, la situación práctica a fecha de 29/09/2026 parece tranquilizadora sobre el papel: se afirma que los saldos permanecen intactos, el fondo de protección supera las pérdidas y las retiradas se están reabriendo según un calendario publicado. Es posible que haya colas y retrasos durante el primer día en que vuelva a habilitarse cada activo.
Para los demás, merece la pena adoptar tres hábitos a raíz de este incidente:
- Comprueba qué respalda una plataforma cuando las cosas van mal. Un fondo de protección y los informes de prueba de reservas son las dos divulgaciones que importan en caso de hackeo. WEEX, por ejemplo, afirma que mantiene un fondo de protección de 1,000 BTC y publica una prueba de reservas del 100%; compara cifras como estas en cualquier plataforma que utilices.
- Mantén separados los saldos de trading y los ahorros. Los fondos con los que no operas activamente no tienen por qué estar en ningún exchange. Trasladarlos a una cartera que controles elimina el riesgo de hackeo de la plataforma, aunque añade el riesgo de custodia personal. Si aún no tienes una, consulta cómo conseguir una cartera de criptomonedas y añadir fondos de forma segura.
- Desconfía por defecto de los mensajes que ofrecen «recuperar» fondos. Después de cada gran hackeo, cuentas falsas de asistencia ofrecen «desbloquear» o «recuperar» fondos a cambio de una tarifa o de una frase semilla. Las actualizaciones oficiales solo se publican en los canales propios de la plataforma.
THORChain y Bitget: conclusión
La disputa entre THORChain y Bitget no trata tanto del rechazo de un protocolo concreto como de dónde reside realmente la capacidad de congelar fondos en el mundo cripto. Los emisores de stablecoins y los exchanges pueden congelarlos; las redes de intercambio sin permisos y las monedas nativas, no. Los usuarios de Bitget parecen estar protegidos por un fondo que supera las pérdidas, pero esa es una decisión de la plataforma, no una garantía que ofrezca el sector. Saber cuáles de tus activos podrían congelarse, quién podría hacerlo y cuáles no, es la lección más útil que deja esta semana.
Preguntas frecuentes
1. ¿Ayudó THORChain al hacker de Bitget?
THORChain no actuó en nombre del atacante, pero su red procesó intercambios desde carteras vinculadas a este para convertir los fondos en bitcoin. Rechazó la petición de Bitget de bloquear esas direcciones y afirmó que no puede congelar transacciones de forma selectiva.
2. ¿Están seguros los fondos de los usuarios de Bitget tras el hackeo?
Bitget afirma que los saldos de las cuentas no se han visto afectados y que su Fondo de Protección al Usuario, que tenía más de 464 M $, cubre las pérdidas de 387,5 M $. Las retiradas se están reanudando por fases hasta el 02/10/2026.
3. ¿Puede Tether congelar USDT robados?
Sí. Tether y Circle pueden incluir en listas negras las direcciones que tienen sus stablecoins, por lo que a menudo se congela una parte de las stablecoins robadas en cuestión de horas. Una vez que se intercambian por BTC o ETH nativos, esa opción desaparece.
4. ¿Cuándo se reanudarán por completo las retiradas de Bitget?
El calendario de Bitget indica que las retiradas de BTC estarán disponibles a partir del 28/09, las de ETH el 29/09 y las de USDT el 30/09 a las 08:00 UTC. Los demás tokens, las monedas fiat y los servicios P2P volverán a estar disponibles a partir del 02/10.
Advertencia de riesgo
Los criptoactivos son muy volátiles y pueden provocar pérdidas parciales o totales. Los fondos depositados en cualquier exchange centralizado están expuestos a riesgos de contraparte y de seguridad, incluidos hackeos, suspensiones de retiradas y retrasos en los reembolsos. La autocustodia elimina el riesgo de la plataforma, pero te hace plenamente responsable de las claves y las transferencias. Rara vez se pueden recuperar las criptomonedas robadas que se han convertido en activos nativos. Los detalles de este artículo reflejan declaraciones públicas a fecha de 29/09/2026 y pueden cambiar a medida que avance la investigación. Este artículo tiene fines exclusivamente educativos y no constituye asesoramiento financiero.
Este contenido se ofrece únicamente con fines informativos generales y no constituye un asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, operar o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
Te puede gustar
Monedero de criptomonedas anónimo: qué oculta cada uno y dónde falla
Wallet cripto anónima: 5 niveles de privacidad y qué oculta cada uno
Monedero cripto anónimo: qué sigue protegiendo tu privacidad en 2026
Quant (QNT): qué es y por qué subió en septiembre de 2026
Comisiones de gas: Qué son y por qué se pagan
¿Qué es Coinbase Wrapped Zcash (cbZEC)? Cómo lleva Zcash a Base sin la privacidad nativa de ZEC

Bitget reanuda las retiradas por fases: calendario en hora de Vietnam y qué comprobar

Reanudación escalonada de retiros de Bitget: calendario (UTC+8) y comprobaciones para usuarios de Taiwán
¿Qué es Aleo (ALEO), la criptomoneda, y por qué su precio subió hasta 88%?
Bitcoin sube pese a la Fed: 5 claves del rally
Virtuals Protocol: Qué es y cómo funciona VIRTUAL
Trading de futuros de ZEC: Lecciones de apalancamiento del short squeeze de Zcash a 1.400 $
Futuros de Zcash: cuánto costó a los bajistas el short squeeze de $34.5M
Por qué subió Zcash (ZEC): privacidad, ETF y oferta de ZEC
¿Qué es ZCAT y merece la pena comprarlo? Guía de Anonymous Cat (ZCAT) para 2026

El precio de ZEC se acerca al máximo de una década: cómo se combinaron el lanzamiento de un ETF y un short squeeze
Predicción del precio de ZEC: qué debe ocurrir para que Zcash se mantenga por encima de 1.100 $
Qué es Canton Network: Criptoinstitucional pionera con moneda de cantón (CC) e innovación en blockchain para preservar la privacidad
Monedero de criptomonedas anónimo: qué oculta cada uno y dónde falla
Wallet cripto anónima: 5 niveles de privacidad y qué oculta cada uno
Monedero cripto anónimo: qué sigue protegiendo tu privacidad en 2026
Quant (QNT): qué es y por qué subió en septiembre de 2026
Comisiones de gas: Qué son y por qué se pagan
¿Qué es Coinbase Wrapped Zcash (cbZEC)? Cómo lleva Zcash a Base sin la privacidad nativa de ZEC
Contenido
Monedas populares
Artículos recientes


