
Bitget sufre un hackeo de 351 M $: qué implica para dónde guardas tus criptomonedas

 Califícanos en Google


Bitget, uno de los exchanges centralizados de criptomonedas más grandes del mundo, confirmó el jueves, 24/09, un hackeo de 351,6 M $, lo que lo convierte en la mayor brecha de seguridad individual registrada por el sector hasta ahora en 2026.
El incidente es un caso de estudio útil, no porque no tenga precedentes, sino porque la respuesta pública de Bitget revela mucho sobre qué decisiones de arquitectura de seguridad fueron realmente importantes una vez que un atacante logró entrar, y cuáles no importaron en absoluto.
Qué ocurrió exactamente
Los sistemas de seguridad de Bitget detectaron transferencias no autorizadas desde una parte de la infraestructura de sus hot wallets a las 18:31 UTC del 24/09. La CEO Gracy Chen confirmó que el atacante vulneró un sistema de backend dentro de la infraestructura de las wallets, falsificó el historial de transacciones y activó autorizaciones de retirada no autorizadas, todo ello sin llegar a obtener las claves privadas reales de Bitget. Este es un detalle concreto e importante: no se trató de un caso de credenciales robadas ni de una frase semilla filtrada. Fue una vulneración de la infraestructura que permitió al atacante manipular los sistemas que rodean la wallet, en lugar de romper directamente sus protecciones criptográficas.
Los investigadores on-chain fueron los primeros en señalar la actividad. Una wallet creada recientemente, cuya dirección empezaba por «0xe410», movió 19,67 M $ en USDT0 y los intercambió por 7,111 ETH en seis minutos, pagando aproximadamente 5% por encima del precio de mercado para ejecutar la operación rápidamente. Es una señal inequívoca de que el atacante priorizaba sacar los fondos por encima de obtener un buen precio. A continuación, otras wallets comprometidas enviaron ETH, AVAX, BNB, USDC, USDT y XAUT, un token respaldado por oro, a la misma dirección.
Por qué las cold wallets de Bitget quedaron completamente intactas
El hecho más importante de todo este incidente es lo que no se vio afectado: las cold wallets de Bitget, el almacenamiento sin conexión donde se guarda la gran mayoría de los activos de los usuarios, permanecieron totalmente seguras durante el ataque. Solo se vieron comprometidas las hot wallets, los sistemas conectados a internet para procesar retiradas en tiempo real y la actividad de trading.
Esa diferencia es precisamente lo que evitó que esta pérdida de 351,6 M $ se convirtiera en un suceso catastrófico que pusiera en peligro los fondos de los usuarios. El almacenamiento en frío se mantiene deliberadamente desconectado de internet para que una vulneración de la infraestructura o del backend —exactamente el tipo de ataque que acaba de sufrir Bitget— no tenga forma de alcanzarlo. Un atacante que falsifique datos de transacciones o manipule el backend de una wallet solo puede acceder a aquello que está realmente conectado a ese backend. Los activos almacenados sin conexión, en frío y aislados de la red, simplemente no son accesibles mediante este vector de ataque, por sofisticada que haya sido la intrusión en la capa de hot wallets.
Por qué el fondo de protección fue tan importante como las cold wallets
La otra gran decisión estructural de Bitget que está dando sus frutos en tiempo real es su Fondo de Protección de Usuarios. Chen confirmó que actualmente el fondo cuenta con más de 464 M $ y afirmó que la pérdida total de 351,6 M $ está cubierta, lo que significa que los usuarios afectados recibirán una compensación íntegra sin que Bitget tenga que asumir la pérdida mediante ampliaciones de capital de emergencia ni, peor aún, dejar que recaiga directamente sobre los usuarios. El fondo se creó originalmente en 2023 con 300 M $ y ha crecido desde entonces. Es un dato que merece destacarse por sí solo: un fondo de protección no es un anuncio puntual, sino un compromiso continuo que debe crecer al ritmo de los activos que realmente gestiona un exchange para seguir siendo relevante años después.
La diferencia entre un exchange que ya cuenta con un fondo de este tipo antes de que ocurra un incidente y otro que se apresura a buscar cómo cubrir las pérdidas después es la diferencia entre un suceso contenido y manejable y una auténtica crisis de solvencia. La pérdida de 1.400 M $ de Bybit en 02/2025, todavía el mayor robo de criptomonedas registrado, ofrece un contraste aún más claro: el exchange sobrevivió, pero la magnitud de esa brecha, más del triple de lo que acaba de sufrir Bitget, muestra qué ocurre cuando un ataque penetra más profundamente en las reservas reales de un exchange, en vez de quedar limitado a la capa de hot wallets.
Precio de --
Por qué importa la atribución a Corea del Norte, aunque nunca se confirme
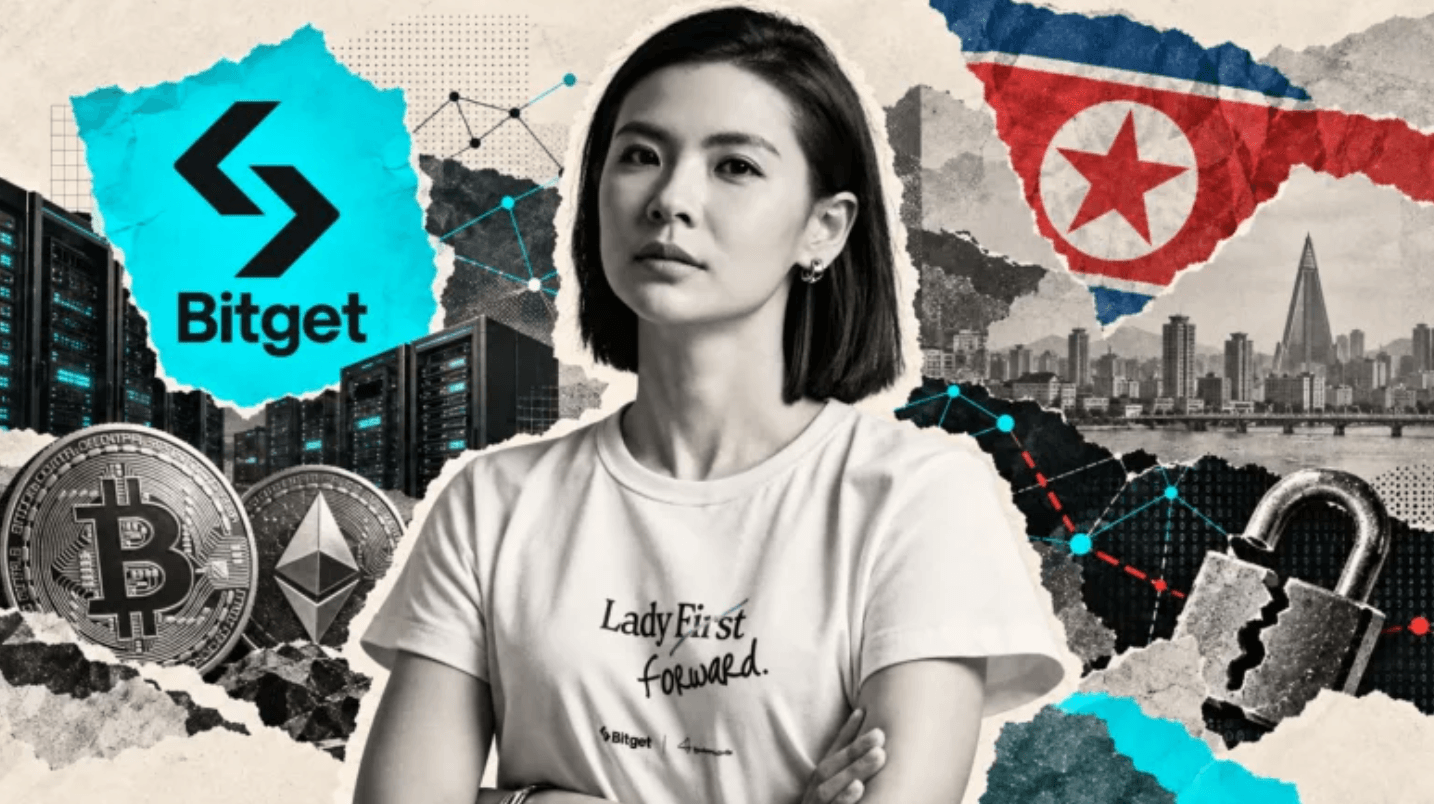
La sospecha de la CEO de Bitget, Gracy Chen, de que detrás del ataque había hackers vinculados al Estado norcoreano, basada en indicios relacionados con direcciones IP, no se ha confirmado oficialmente. Aun así, conviene tomarla en serio como señal, independientemente de que esa atribución concreta llegue a demostrarse. Los grupos vinculados a Estados no actúan como hackers oportunistas que buscan cualquier vulnerabilidad que resulte fácil de explotar: llevan a cabo operaciones sostenidas y bien financiadas dirigidas específicamente contra la infraestructura cripto. Además, los actores vinculados a Corea del Norte han sido relacionados repetidamente con algunas de las mayores brechas en exchanges de la historia del sector.
Esta diferencia importa al evaluar la seguridad de cualquier exchange. Una vulnerabilidad que tarde o temprano puede encontrar un grupo respaldado por un Estado no plantea el mismo modelo de amenaza que un ataque oportunista que una lista de comprobación de seguridad estándar puede detener de forma fiable. Los exchanges en los que realmente merece la pena confiar fondos importantes no son solo los que superan una auditoría rutinaria: son los que se han diseñado dando por hecho que tarde o temprano habrá un atacante paciente y bien financiado, y se han estructurado para que una vulneración exitosa de la infraestructura no pueda alcanzar la mayoría de los activos de los usuarios.
Por qué este conjunto de incidentes debería cambiar cómo evalúas cualquier exchange
El hackeo de Bitget no es un dato aislado, sino el mayor incidente de este año dentro de un patrón que ya incluye el exploit de 320 M $ Liquid Network y el hackeo de 292 M $ KeloDAO, además de un número récord de incidentes de seguridad en todo el sector. En conjunto, estos hechos apuntan a que la seguridad de los exchanges de criptomonedas se ha desplazado hacia los riesgos de la infraestructura de backend —la categoría exacta que han señalado los propios investigadores de CertiK— y se aleja de los errores en smart contracts que una auditoría de código detectaría de antemano.
Este cambio debería modificar lo que un usuario comprueba antes de depositar fondos. Una insignia de auditoría de un smart contract dice poco sobre la resiliencia real de la infraestructura interna de wallets de un exchange, que es precisamente la capa que comprometió el atacante de Bitget. Lo más importante es que las prácticas de almacenamiento en frío y el tamaño del fondo de protección de un exchange se publiquen y puedan verificarse de forma independiente, en vez de limitarse a afirmarlo.
Qué implica esto a la hora de elegir dónde guardar tus criptomonedas
En realidad, nada de esto tiene que ver específicamente con Bitget. Se trata de lo que revela este incidente al poner a prueba, con dinero real y en una situación real, la arquitectura de seguridad de los exchanges en general. Dos factores determinaron cómo se desarrolló el incidente, y son los mismos dos que conviene comprobar en cualquier exchange antes de depositar fondos importantes: qué proporción del total de los activos de los usuarios está realmente en almacenamiento en frío frente a hot wallets, y si existe un fondo de protección, si su tamaño es suficiente en relación con la escala real del exchange para ser útil ante un incidente real y si se puede consultar públicamente en lugar de basarse en una simple declaración.
La conclusión práctica del incidente de Bitget no es que los exchanges centralizados sean inseguros por naturaleza. Es que las decisiones concretas de arquitectura que toma un exchange antes de que algo salga mal son las que determinan si una brecha de 351 M $ acaba siendo un incidente contenido y totalmente cubierto o una auténtica crisis. Quienes tengan ahora mismo activos cripto de valor significativo en un exchange tienen una razón concreta y actual para comprobar estos aspectos en su propia plataforma, en lugar de dar por hecho que ya están cubiertos.
Opera con una red de seguridad verificable en WEEX
Para quienes estén reevaluando dónde guardan sus activos cripto después de un suceso como este, WEEX respalda el trading con un fondo de protección de 1,000 BTC anunciado públicamente: una cifra concreta y verificable, no una promesa imposible de comprobar. A diferencia de una afirmación escondida en una entrada de blog o de un anuncio de marketing puntual, este fondo se comunica directamente en weex.com/protectfund, donde los usuarios pueden consultar la cifra actual por sí mismos, en lugar de depender únicamente de la confianza.
Este tipo de información independiente y verificable existe precisamente para ofrecer a los usuarios un respaldo concreto antes de que ocurra un incidente, no para improvisarlo después.
Conclusión
El hackeo de 351,6 M $ a Bitget se convirtió en la mayor brecha de seguridad de un exchange de criptomonedas de 2026 porque atacó la infraestructura en vez de las claves criptográficas, un método que los investigadores de seguridad ya habían señalado como la principal amenaza de este año. El resultado —pérdidas contenidas, cold wallets intactas y cobertura total mediante un fondo de protección ya existente— estuvo determinado casi por completo por decisiones que Bitget tomó antes del ataque. Las prácticas de almacenamiento en frío y el tamaño de un fondo de protección no son reclamos de marketing: son lo que realmente determina cómo afecta un incidente de seguridad real a las personas cuyos fondos están en la plataforma.
Preguntas frecuentes
1. ¿Cuánto perdió Bitget en el hackeo?
Bitget confirmó pérdidas de aproximadamente 351,6 M $, lo que lo convierte en el mayor hackeo individual a un exchange de criptomonedas registrado hasta ahora en 2026.
2. ¿Se vieron afectadas las cold wallets de Bitget?
No. La CEO Gracy Chen confirmó que la brecha quedó totalmente limitada a una parte de la infraestructura de hot wallets de Bitget y que los fondos de las cold wallets permanecieron completamente seguros durante todo el incidente.
3. ¿Cómo robó realmente los fondos el atacante?
El atacante vulneró un sistema de backend dentro de la infraestructura de wallets de Bitget y falsificó el historial de transacciones para activar retiradas no autorizadas, sin llegar a obtener directamente las claves privadas de Bitget.
4. ¿Se reembolsará a los usuarios afectados?
Sí. Bitget indicó que la pérdida total está cubierta por su Fondo de Protección de Usuarios, que actualmente cuenta con más de 464 M $, y confirmó que cubrirá íntegramente los fondos de los usuarios afectados.
5. ¿Se puede seguir operando y depositando en Bitget?
Según el aviso oficial de Bitget sobre el incidente, los depósitos y el trading siguieron funcionando tras la brecha, mientras que las retiradas se suspendieron temporalmente hasta completar una revisión de seguridad.
Este contenido se ofrece únicamente con fines informativos generales y no constituye un asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, operar o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
Te puede gustar

Ondo Finance TVL supera los 4.000 millones de dólares

La mayoría de las transacciones de acciones tokenizadas en Solana y BNB se realizan fuera del horario del mercado estadounidense

La era de la industria: Informe sobre el estado de la inversión en la industria de activos virtuales del tercer trimestre de 2026 – Tiger Research

El mercado de acciones tokenizadas supera los 3.300 millones de dólares

Acciones tokenizadas: Récord de 3.900 millones de dólares, BNB Chain supera a Ethereum y Solana

La circulación de USDD supera los 1.810 millones, TVL supera los 2.510 millones de dólares

Estados Unidos ha perdido 16 mil millones de dólares en bitcoin sin vender nada

Semanal: más de $1 billón en manos de Elon Musk, USDC en Samsung, investigación de $1 mil millones en un sindicato chino y la amenaza de la criptografía por parte de la IA

Análisis posterior a la Copa del Mundo del panorama y tendencias de la industria del mercado de predicciones

BNB Chain supera los 2 millones de billeteras que poseen RWA

"La penetración de pagos en la vida real"... Los pagos con tarjetas de activos digitales en el tercer trimestre aumentan un 33% en comparación con el trimestre anterior

El atacante del monedero caliente 79AU devuelve 15,000 BNB, valorados en aproximadamente 11 millones de dólares

Observaciones de la conferencia TOKEN2049: ¿Qué cambios está experimentando la industria?

Tiger Research: Cinco cambios clave en el capital de riesgo cripto del tercer trimestre de 2026

¡La carrera por los tokens se ha acelerado! CEO de Nasdaq: “La tokenización puede liberar miles de millones de dólares en capital”

唐华斑竹 analiza la dinámica del mercado de BNB y sugiere prestar atención a los niveles de soporte clave

EE.UU. mueve 470 millones de dólares en cripto: ¿qué significa esto?

79AU Wallet caliente sospecha de filtración de clave privada, pérdidas de aproximadamente 12.5 millones de dólares
[Exclusiva] MIMCORE "No hemos vendido monedas en posesión de la fundación... La transferencia de septiembre fue para proporcionar liquidez"
唐华斑竹 analiza el impacto de la transferencia de activos criptográficos del gobierno de EE. UU., fluctuaciones emocionales a corto plazo y reubicación de existencias a largo plazo
El comerciante de criptomonedas pierde 3,5 millones de euros mientras duerme
El gobierno de EE. UU. trasladó 103 millones de dólares en BTC y BNB confiscados a Coinbase Prime

El número de titulares de stablecoins en todo el mundo supera los 300 millones, BNB Chain añade 13 millones en el tercer trimestre

El trader Frogman confirma el robo de activos por valor de 4 millones de dólares

¿Por qué el gobierno de EE. UU. envió 71 millones de dólares en Bitcoin a Coinbase Prime?

Crypto: Near Intents recupera los 3,8 millones de dólares robados por un hacker

Cripto: Hoskinson ve una nueva era de crecimiento exponencial

Crypto: BNB Chain toma la delantera sobre Ethereum y Solana
El exploitador de NEAR Intents transfiere 1 BNB y expresa su disposición a colaborar

BNB Plus se transforma en un operador de infraestructura de red abierta
Ondo Finance TVL supera los 4.000 millones de dólares
La mayoría de las transacciones de acciones tokenizadas en Solana y BNB se realizan fuera del horario del mercado estadounidense
La era de la industria: Informe sobre el estado de la inversión en la industria de activos virtuales del tercer trimestre de 2026 – Tiger Research
El mercado de acciones tokenizadas supera los 3.300 millones de dólares
Acciones tokenizadas: Récord de 3.900 millones de dólares, BNB Chain supera a Ethereum y Solana
La circulación de USDD supera los 1.810 millones, TVL supera los 2.510 millones de dólares
Contenido
Artículos recientes


Últimos listados de monedas en WEEX


