
Exploit de Kava Lend : comment un marché BUSD désert a siphonné 55M KAVA

 Notez-nous sur Google


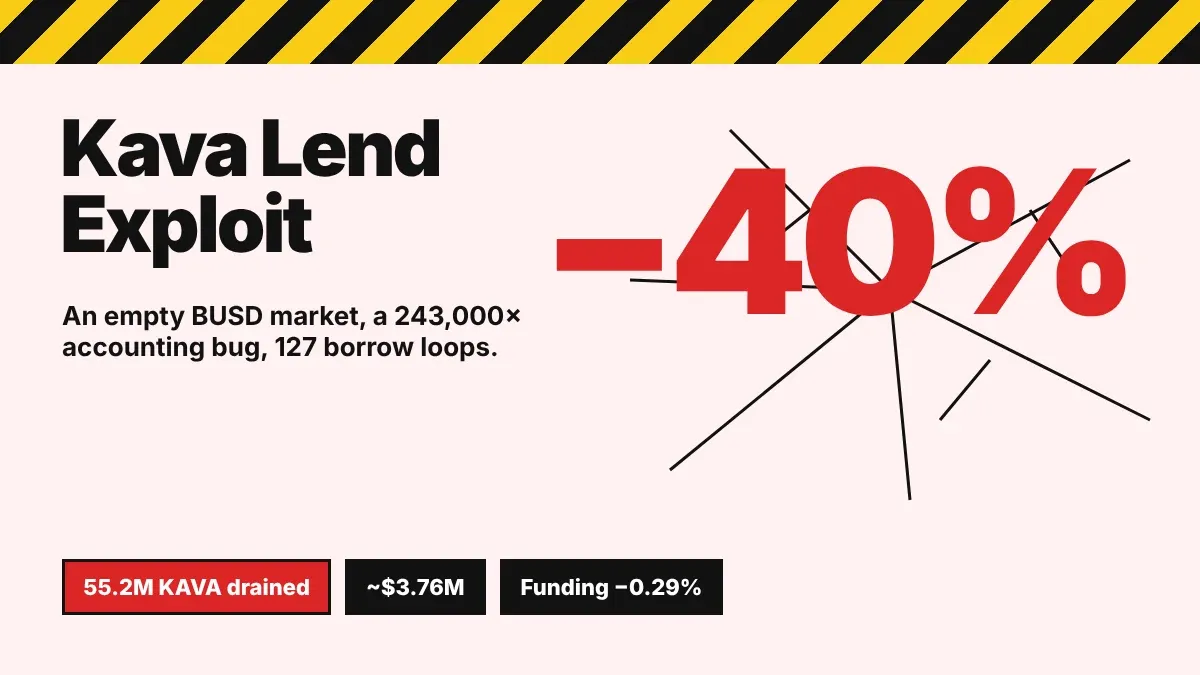
Le 14/11/2026, un attaquant a siphonné environ 55,2M KAVA, d'une valeur d'environ 3,76 M $ avant l'attaque, du protocole Kava Lend en exploitant un bug comptable sur un marché de prêt BUSD presque désert. Le cours du KAVA a chuté d'environ 40 % lorsque l'attaquant a vendu les jetons, et plusieurs plateformes d'échange sud-coréennes ont suspendu les transferts de KAVA. Kava a déclaré que l'incident était limité à Kava Lend et qu'il ne s'agissait « pas d'une création illimitée de jetons ». Sur WEEX, le contrat perpétuel KAVA-USDT s'échangeait autour de 0,0264 $ à 08:44 UTC le 17/11, avec un taux de financement fortement négatif. Cet article explique étape par étape le fonctionnement de l'exploit, la destination des fonds, les mesures prises par Kava et ce que révèlent les données de marché actuelles.
Fonctionnement de l'exploit de Kava Lend
L'attaque a visé un marché presque inutilisé : le pool BUSD de Kava Lend. Le BUSD, le stablecoin adossé au dollar de Binance, est en cours de retrait depuis 2023 ; ce marché n'avait donc presque plus d'activité.
L'attaquant a exploité la manière dont le protocole suivait les intérêts, selon l'enquête de Bitquery et l'analyse d'Immunefi rapportées par crypto.news :
- Vider le marché. L'attaquant a remboursé tous les prêts en cours sur le marché BUSD, soit 37 prêts, devenant ainsi son seul participant.
- Réduire le pool à presque rien. L'offre ayant été ramenée à seulement 2 unités de base de BUSD, l'indice d'intérêt a été multiplié par environ 8,380 en un seul bloc.
- Gonfler la position. Le système comptable du protocole a multiplié la position BUSD de l'attaquant par environ 243,000. Un solde réel d'environ 7,618 BUSD a été comptabilisé comme environ 1,26Md BUSD.
- Emprunter en s'appuyant sur cette position. En utilisant ce solde gonflé comme garantie, un deuxième portefeuille a emprunté du KAVA en 127 opérations en plus de 98 minutes.
- Enchaîner les liquidations. Chaque prêt a été liquidé, mais il n'y avait presque pas de BUSD réel à saisir. La liquidation effaçait la dette et libérait une nouvelle capacité d'emprunt pour l'opération suivante.
Entre 04:00 et 05:42 UTC, le pool de KAVA de Kava Lend est passé d'environ 55,3M jetons à 519.
Immunefi a indiqué que l'attaquant avait testé cette méthode au moyen de petites transactions pendant environ trois jours avant l'attaque. L'entreprise a recensé 56 piratages et 247 M $ de pertes dues à des bugs comptables en 2026 jusqu'au 21/10.
Destination des KAVA volés
L'attaquant s'est empressé de convertir les KAVA en d'autres actifs, selon Bitquery :
- Vente : environ 48,4M KAVA ont été transférés vers BNB Chain puis vendus au cours de 46 transactions en plus de 35 minutes, principalement via MetaMask Swaps. Ces ventes ont rapporté environ 3,333 BNB, d'une valeur approximative de 2,09 M $.
- Impact sur le cours : le KAVA a chuté d'environ 36 % pendant cette vente de 35 minutes. Les estimations de la baisse totale vont d'environ 40 % à plus de 50 % au point le plus bas, deux heures plus tard.
- Transfert du produit des ventes : les BNB ont quitté BNB Chain par quatre voies, notamment Chainflip, LI.FI et Bridgers. Une partie a été convertie en USDC sur Hyperliquid.
- Une voie bloquée : environ 612,416 USDT, soit près de 29 % du produit des ventes, ont été bloqués par le bridge Relay avec le statut « BLOCKED_WALLET ».
- Quelques dépôts sur des plateformes d'échange : environ 4,4M KAVA ont été envoyés à des adresses de dépôt de plateformes d'échange et de services d'échange.
Aucun recouvrement intégral n'a été signalé. Upbit, Bithumb et Coinone auraient suspendu les transferts de KAVA après l'attaque.
Réponse de Kava et questions encore sans réponse
Kava a déclaré que l'exploit était limité à Kava Lend et a souligné qu'il ne s'agissait « pas d'une création illimitée de jetons », autrement dit qu'aucun nouveau KAVA n'avait été créé. Par mesure de précaution, la plateforme a mis en pause le bridge Axelar.
Plusieurs questions restent en suspens au 17/11 :
- Kava Lend remboursera-t-il les utilisateurs ou le pool de prêt ?
- Le code sera-t-il corrigé ou les marchés inactifs seront-ils fermés définitivement ?
- Les USDT bloqués chez Relay peuvent-ils être récupérés ?
Immunefi a recommandé des mesures correctives précises pour les protocoles de ce type : mettre les marchés en pause lorsque la liquidité passe sous un seuil de sécurité, maintenir des liquidités verrouillées dans chaque marché, suspendre les emprunts sur les marchés inactifs et limiter la vitesse à laquelle la valeur comptabilisée d'un dépôt peut changer.
Prix de --
Cours du KAVA et données de marché sur WEEX après l'exploit
Le marché continue d'intégrer les conséquences de l'attaque. À 08:44 UTC le 17/11, le marché des contrats à terme perpétuels KAVA-USDT sur WEEX affichait :
- Dernier cours : environ 0,02642 $, en baisse de 9,21 % sur plus de 24 heures.
- Fourchette sur 24 heures : environ 0,02564 $ à 0,03144 $.
- Volume sur 24 heures : environ 606,709 USDT.
- Taux de financement : environ -0,293 % par période de financement.
Le taux de financement est l'indicateur le plus révélateur. Un taux fortement négatif signifie que les traders ayant des positions courtes paient ceux qui détiennent des positions longues, ce qui se produit lorsque le marché est largement positionné en prévision de nouvelles baisses. Cela peut jouer dans les deux sens. L'indicateur témoigne d'un sentiment baissier, mais il augmente aussi le coût du maintien d'une position courte et peut déclencher de violents short squeezes à la moindre bonne nouvelle, comme un plan de remboursement.
Après un exploit, les traders négligent souvent la liquidité. Les carnets d'ordres s'amincissent lorsque les plateformes d'échange suspendent les transferts et que les teneurs de marché se retirent. Sur un jeton qui vient de perdre 40 % ou plus, un ordre modeste peut faire fortement varier le cours et les ordres stop peuvent être exécutés à un prix très éloigné de celui prévu. Les détenteurs de jetons au comptant peuvent suivre le trading au comptant KAVA/USDT sur WEEX sans risque de liquidation.
Leçons de l'exploit de Kava Lend pour les utilisateurs de DeFi
L'exploit ne reposait pas sur une nouvelle astuce, mais sur un marché oublié. Trois enseignements pratiques :
- Les marchés inactifs sont risqués. Les pools de prêt presque inutilisés peuvent se comporter de manière inhabituelle lorsqu'une personne en devient l'unique participant.
- Vérifiez quels marchés un protocole exploite encore. La valeur totale verrouillée d'une application de prêt ne dit rien sur le fait que ses anciens pools inutilisés soient toujours actifs ou non.
- Surveillez les suspensions de transferts par les plateformes d'échange. Lorsque de grandes plateformes arrêtent les dépôts et les retraits, la découverte des prix se concentre sur moins de lieux de négociation et les écarts s'accentuent.
FAQ
1. Que s'est-il passé avec Kava Lend ?
Le 14/11/2026, un attaquant a exploité un bug comptable sur le marché BUSD presque désert de Kava Lend, a multiplié sa position par environ 243,000 et a emprunté environ 55,2M KAVA, d'une valeur approximative de 3,76 M $ avant l'attaque.
2. Des KAVA ont-ils été créés lors de l'exploit ?
Non. Kava a déclaré que l'incident était limité à Kava Lend et qu'il ne s'agissait « pas d'une création illimitée de jetons ». L'attaquant a emprunté des KAVA déjà présents dans le pool de prêt.
3. De combien le KAVA a-t-il chuté après l'exploit ?
Le KAVA a baissé d'environ 36 % pendant la vente de 35 minutes de l'attaquant et d'environ 40 % ou plus au total, selon Bitquery et d'autres outils de suivi.
4. Des plateformes d'échange ont-elles suspendu les transferts de KAVA ?
Upbit, Bithumb et Coinone auraient suspendu les transferts de KAVA après l'exploit.
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer
Action Anthropic après son premier jour : pourquoi les tokens ANT s’échangent près de 92 $
IPO d’Anthropic fixé à 83 $ : les contrats perpétuels ANT s’échangent près de 100 $ avant leur lancement
Top 10 des plateformes mondiales d’échange de dérivés crypto, classées par intérêt ouvert
Accord Hyperliquid-ICE : ce que les contrats perpétuels américains impliquent pour les détenteurs de HYPE
HYPE en hausse de 12,84 % : ICE investit dans Trade[XYZ]
Le cours du HYPE bondit après le soutien d’ICE à trade[XYZ] sur Hyperliquid : ce qui est confirmé et ce qui ne l’est pas
Entrée de Hyperliquid aux États-Unis : ce que construit réellement le projet Payward de Kraken
Taux de financement ETH aujourd’hui : 0,0087 % par 8 h, les positions longues sur l’Ether reprennent du levier
Prix du jeton Wormhole près de 0,03 $ : qu’est-ce que Wormhole (W) et que doivent savoir les traders sur W 2.0, les déblocages et le staking ?
Qu’est-ce que Coinbase Wrapped Zcash (cbZEC) ? Comment apporter Zcash sur Base sans la confidentialité native de ZEC
Qu’est-ce que le Coinbase Wrapped HYPE (cbHYPE) ? Fonctionnement sur Base, couverture 1:1, risques et conversion de HYPE
Qu’est-ce que le portefeuille Phantom ? Guide complet du portefeuille Solana
Hyperliquid est-il sûr ? Les risques à connaître avant de trader
Hyperliquid vs plateformes d’échange centralisées : quelles différences ?
Comment trader sur Hyperliquid : guide étape par étape
Qu’est-ce que Hyperliquid ? Guide complet de la plateforme de contrats perpétuels
Qu’est-ce que Lighter Crypto (LIT Crypto) et pourquoi le token LIGHTER monte-t-il en septembre 2026 ?
Le prix de NEAR bondit de 80 % en une semaine : qu’a changé Confidential Intents ?
Prévision du cours de Pump.fun (PUMP) : scénarios attribués, tokenomics et risques

Qu’est-ce que Genius Terminal (GENIUS) ? Produit, tokenomics et risques de trading
Qui participera à TOKEN2049 Singapour 2026 ? Principaux intervenants, exchanges et exposants à suivre
Déblocage du token HYPE et effet de levier : ce que cache le chiffre de 1,2 Md $
Perpétuels sur l’action SanDisk : trader SNDK pendant la fermeture du Nasdaq
Stratégie de trading des futures HYPE : règles de taille autour des déverrouillages

Action Robinhood de Cathie Wood : ce que révèlent vraiment ses opérations de 2026
Action Amazon et crash aérien : cours d’AMZN avec le NYSE fermé
Token PONS de Robinhood Chain : sur quoi repose le rallye des rachats
Qu’est-ce que PONS ? Au cœur du « coin multiplié par 100 » qui conquiert Robinhood Chain
XPL/USDT après le déverrouillage du 25 août : les incitations de l’écosystème créeront-elles de la demande ou une pression vendeuse ?
Bitcoin à 75 000 $ : Anatomie d'un short squeeze de 3 milliards de dollars
Action Anthropic après son premier jour : pourquoi les tokens ANT s’échangent près de 92 $
IPO d’Anthropic fixé à 83 $ : les contrats perpétuels ANT s’échangent près de 100 $ avant leur lancement
Top 10 des plateformes mondiales d’échange de dérivés crypto, classées par intérêt ouvert
Accord Hyperliquid-ICE : ce que les contrats perpétuels américains impliquent pour les détenteurs de HYPE
HYPE en hausse de 12,84 % : ICE investit dans Trade[XYZ]
Le cours du HYPE bondit après le soutien d’ICE à trade[XYZ] sur Hyperliquid : ce qui est confirmé et ce qui ne l’est pas
Contenu
Cryptos populaires
Derniers articles


