
Vous avez perdu votre appareil 2FA ? Voici la marche à suivre

 Notez-nous sur Google


Perdre l’accès à votre appareil 2FA peut donner l’impression d’être privé de votre propre argent, surtout si vous utilisez quotidiennement une plateforme d’échange de cryptomonnaies, une application de portefeuille ou un tableau de bord DeFi. La bonne nouvelle, c’est qu’il est généralement possible de résoudre ce problème en procédant avec prudence. L’authentification à deux facteurs reste considérée comme une mesure de sécurité de base par des organismes et entreprises tels que la Commission fédérale du commerce américaine (FTC) et Cisco, mais les procédures de récupération sont tout aussi importantes que la configuration initiale. Ce guide vous indique la marche à suivre, que vous ayez conservé votre code de secours, changé de téléphone sans transférer votre application d’authentification ou entièrement perdu l’accès.
Réponse rapide
- Si vous avez perdu votre appareil 2FA, commencez par vérifier si vous avez enregistré des codes de secours ou une clé de récupération lors de l’activation de la 2FA.
- Si vous disposez encore d’un code de secours, vous pourrez souvent vous connecter rapidement et associer un nouvel appareil en quelques minutes.
- Si vous n’avez pas de code de secours, utilisez uniquement la procédure officielle de récupération de compte de la plateforme et attendez-vous à devoir vérifier votre identité.
- Si vous utilisez des cryptomonnaies, agissez rapidement : sécurisez votre adresse e-mail, votre numéro de téléphone et vos autres comptes associés afin de réduire le risque de prise de contrôle.
- À l’avenir, utilisez des options 2FA plus robustes, comme des clés de sécurité ou des clés d’accès lorsqu’elles sont disponibles, et conservez vos informations de récupération hors ligne.
Avant tout : ne paniquez pas et recherchez votre code de secours
Dans cette situation, la question essentielle est simple : avez-vous conservé le code de secours, la clé de récupération ou la phrase de récupération d’urgence fournis lors de la première activation de la 2FA ? De nombreux utilisateurs ignorent cette étape parce qu’elle leur paraît facultative. Elle ne l’est pas. En pratique, il s’agit souvent du moyen le plus rapide de récupérer l’accès à votre compte.
Vérifiez les endroits où vous avez pu le conserver : un gestionnaire de mots de passe, une application de notes chiffrées, un document de sécurité imprimé, un coffre-fort matériel ou une note manuscrite gardée hors ligne. Certains utilisateurs enregistrent également les codes QR de configuration ou les fichiers exportés par leur application d’authentification lorsqu’ils passent à un nouveau téléphone. Si vous avez récemment changé d’appareil, vérifiez aussi si votre ancien téléphone s’allume encore et contient toujours les données de l’application d’authentification.
Faites-le avant d’envoyer des demandes à l’assistance ou de tenter plusieurs solutions de connexion. Des échecs répétés peuvent déclencher un blocage de sécurité temporaire sur certaines plateformes. Méfiez-vous également des messages qui vous incitent à agir dans l’urgence. Les utilisateurs de cryptomonnaies sont souvent ciblés par de fausses pages d’assistance et de fausses alertes 2FA. Début 2026, plusieurs rapports ont signalé des campagnes d’hameçonnage visant les utilisateurs de MetaMask, avec de faux parcours 2FA convaincants destinés à voler les phrases de récupération des portefeuilles. Une plateforme légitime ne vous demandera jamais de communiquer votre phrase de récupération simplement parce que vous avez perdu votre appareil 2FA.
Comment récupérer l’accès si vous avez conservé votre code de secours
Si vous disposez de votre code de secours, la situation est bien plus simple. Utilisez la page de connexion ou l’application officielle, saisissez le code de secours dans l’option de récupération proposée par la plateforme, puis connectez-vous. Une fois dans votre compte, modifiez immédiatement vos paramètres 2FA. Supprimez l’appareil perdu du compte, puis enregistrez votre nouvel appareil d’authentification ou une méthode d’authentification plus robuste.
Examinez ensuite chaque paramètre de sécurité associé au compte. Dans l’univers des cryptomonnaies, les chaînes d’accès sont importantes. La connexion à votre plateforme d’échange peut être liée à votre liste blanche de retraits, aux validations par e-mail, aux autorisations d’API, à votre carnet d’adresses, aux contrôles de staking ou à votre compte de produits dérivés. Si vous négociez activement, notamment des produits à effet de levier, un retard de récupération peut devenir plus qu’un simple désagrément. Il peut affecter vos positions ouvertes, la gestion de vos garanties et vos contrôles des risques.
Après avoir récupéré l’accès, effectuez quelques opérations de sécurisation. Réinitialisez votre mot de passe s’il est possible que l’ancien appareil ait été volé et non simplement perdu. Examinez l’historique des connexions, les sessions actives, les appareils associés, les clés API et les paramètres de retrait. Si le compte est utilisé pour des opérations de trading, vérifiez si des ordres ouverts, des positions sur marge ou des autorisations de portefeuille ont été modifiés. Si votre plateforme propose des codes anti-hameçonnage, la gestion des appareils ou des délais de retrait, activez ces fonctions.
C’est également le bon moment pour améliorer la qualité de votre 2FA. Ces dernières années, les recommandations de sécurité ont évolué : il ne suffit plus d’activer la 2FA, il faut privilégier, lorsque cela est possible, une authentification résistante à l’hameçonnage. Les documents sectoriels cités dans les recherches fournies indiquent que l’utilisation de clés d’accès ou de méthodes FIDO2 sur les comptes enregistrés a été associée à une réduction de 99 % des prises de contrôle de comptes liées au vol d’identifiants, un résultat nettement supérieur à celui des anciennes méthodes reposant sur les SMS.
Prix de --
Que faire si vous n’avez pas conservé de code de secours
Si vous n’avez pas de code de secours, n’essayez pas de solutions de contournement aléatoires. Utilisez uniquement la procédure officielle de récupération proposée sur le site ou dans l’application de la plateforme. Pour une plateforme d’échange de cryptomonnaies, cela implique généralement une vérification d’identité, une preuve de propriété du compte, un examen des activités récentes et une période d’attente avant la réinitialisation de la 2FA.
Commencez par sécuriser les comptes qui entourent votre compte de plateforme d’échange. Votre adresse e-mail principale est la priorité, car elle sert souvent de clé maîtresse pour les réinitialisations de mot de passe et les alertes de sécurité. Vérifiez ensuite votre compte auprès de votre opérateur mobile, surtout si les SMS font partie de votre dispositif de sécurité. Les recherches fournies pour cet article indiquent que les codes à usage unique envoyés par SMS ou par e-mail comptent parmi les seconds facteurs les plus faibles, car ils sont davantage exposés à l’interception, aux échanges frauduleux de carte SIM et aux détournements des procédures de récupération de compte. Cela ne signifie pas que toutes les méthodes 2FA par SMS échouent, mais que votre numéro de téléphone et votre boîte de réception doivent être traités comme des infrastructures sensibles.
Si vous pensez que l’appareil a été volé ou que vos données personnelles ont pu être divulguées, modifiez d’abord les mots de passe de votre messagerie et de vos comptes sur les plateformes d’échange, puis contactez la plateforme par l’intermédiaire de son assistance officielle. Donnez des explications claires et factuelles : indiquez quand vous avez perdu l’accès, si le téléphone a été perdu ou remplacé, si vous contrôlez toujours votre adresse e-mail et si vous soupçonnez une activité non autorisée. Ne répondez pas aux messages privés reçus sur Telegram, X, Discord ou WhatsApp de personnes prétendant appartenir à l’assistance. Les escroqueries liées aux cryptomonnaies reposent encore largement sur l’usurpation d’identité et l’ingénierie sociale. En juin 2026, Coinbase a signalé une affaire de fraude impliquant un faux service client, dans laquelle des utilisateurs avaient été poussés à transférer leurs fonds et à communiquer des informations sensibles. L’entreprise a rappelé qu’une assistance légitime ne demande jamais de codes 2FA, de phrases de récupération ou de liens de réinitialisation de mot de passe par des canaux non officiels.
Si vous avez également perdu l’accès à votre adresse e-mail ou à votre numéro de téléphone, informez-en immédiatement l’assistance. La récupération prend plus de temps lorsque plusieurs signaux de confiance sont rompus simultanément, mais une explication complète vaut mieux que des informations incomplètes. L’essentiel est de prouver que le compte vous appartient, et non de précipiter la procédure.
Combien de temps prend généralement la récupération d’un compte sans code de secours ?
Il n’existe pas de délai universel, car chaque plateforme définit sa propre politique de sécurité. Une plateforme d’échange dépositaire proposant du trading au comptant, des contrats à terme, du staking et des transferts en monnaie fiduciaire appliquera souvent des contrôles plus stricts qu’une simple application grand public. Dans les secteurs à haut risque comme la fintech, des contrôles renforcés sont indispensables. Sift a indiqué que, sur l’ensemble de son réseau mondial de données, le taux global d’adoption de la 2FA était resté à 13 % au cours de l’année écoulée, un taux également observé dans la fintech et le commerce numérique. Dans le même temps, les attaques par prise de contrôle de compte dans la finance et la fintech ont augmenté de 122 % sur un an. Cela explique pourquoi les procédures de récupération sont souvent volontairement lentes : une réinitialisation accordée à tort peut avoir de graves conséquences.
En pratique, une récupération sans code de secours peut prendre de quelques heures à plusieurs jours ouvrés, selon la vérification d’identité, le volume de demandes reçues par l’assistance, les signaux d’activité suspecte et l’éventuelle restriction temporaire des retraits après la réinitialisation. Si la plateforme impose un délai de sécurité avant de réactiver les transferts, il s’agit généralement d’une mesure de protection et non d’une défaillance du service.
Vous devez vous attendre non seulement à un délai, mais également à un examen approfondi. Les plateformes peuvent demander des pièces d’identité, une vérification faciale, l’historique des appareils ou des informations sur des transactions antérieures. Cela peut être frustrant lorsque vous avez besoin d’un accès urgent, mais ces contrôles empêchent souvent les attaquants d’exploiter les canaux de récupération. L’une des principales leçons modernes en matière de sécurité est que même une 2FA convenable peut être compromise par des méthodes de secours trop faibles. Les attaquants recherchent souvent la procédure de récupération la plus facile plutôt que la méthode de connexion la plus robuste.
Comment configurer la 2FA de manière plus sûre à l’avenir
Une fois l’accès rétabli, reconstruisez votre configuration 2FA comme si vous sécurisiez entièrement un compte de trading. Pour les utilisateurs de cryptomonnaies, c’est la bonne approche. Votre compte peut contrôler des soldes sur une plateforme d’échange, des retraits sur la blockchain, l’accès à des ponts DeFi ou des positions liées à des variations rapides de capitalisation et aux conditions de liquidité. Un blocage évitable pendant une période de forte volatilité peut coûter cher.
Commencez par le type de facteur. Si la plateforme propose une clé de sécurité matérielle, WebAuthn ou une clé d’accès, cette option est généralement plus robuste que les codes envoyés par SMS ou par e-mail. Les recommandations de Cisco et d’autres recherches sectorielles vont dans le même sens : les méthodes résistantes à l’hameçonnage constituent désormais la norme à privilégier, tandis que l’authentification par notification doit inclure la correspondance des numéros, l’association de l’appareil et une limitation des demandes répétées. Si vous devez utiliser une application d’authentification, choisissez-en une qui propose une sauvegarde sécurisée ou un transfert chiffré, et testez la procédure de migration avant de remplacer votre téléphone.
Séparez ensuite vos différentes méthodes de récupération. Conservez les codes de secours hors ligne, et pas uniquement sur le téléphone qui génère vos codes 2FA. Protégez votre adresse e-mail principale avec sa propre méthode d’authentification robuste. Si possible, évitez d’utiliser les SMS comme méthode de secours. Les recherches utilisées pour cet article indiquent que la procédure de récupération la plus faible devient souvent le véritable point de défaillance.
Un tableau de configuration simple peut vous aider :
| Situation | Choix plus sûr | Avantage |
|---|---|---|
| Méthode 2FA principale | Clé de sécurité, clé d’accès ou WebAuthn | Meilleure résistance à l’hameçonnage et au vol d’identifiants |
| Utilisation d’une application d’authentification | Activer la sauvegarde ou la migration sécurisée | Réduit le risque de blocage lors d’un changement de téléphone |
| Conservation des données de récupération | Copie hors ligne des codes de secours | Permet de récupérer l’accès sans attendre l’assistance |
| Canaux de secours | Désactiver si possible la récupération peu sûre par SMS ou appel vocal | Réduit l’exposition aux échanges frauduleux de carte SIM et aux risques d’interception |
| Examen du compte | Vérifier régulièrement les sessions, les clés API et les paramètres de retrait | Limite les dommages en cas de compromission de l’accès |
Si vous utilisez plusieurs services liés aux cryptomonnaies, uniformisez votre approche. Votre plateforme d’échange, votre extension de portefeuille, votre interface DeFi et votre compte de messagerie ne doivent pas tous dépendre d’un seul téléphone sans aucune solution de secours. La redondance est aussi importante que la robustesse des mesures de sécurité.
La perte d’un appareil 2FA est stressante, mais elle constitue également un rappel utile : la sécurité ne consiste pas uniquement à bloquer les attaquants, mais aussi à vous permettre de prouver que vous êtes bien le propriétaire légitime du compte lorsqu’un problème survient. Les utilisateurs qui récupèrent le plus rapidement leur accès sont généralement ceux qui s’étaient préparés à cette situation avant même d’y être confrontés.
AVERTISSEMENT : WEEX et ses sociétés affiliées fournissent des services d’échange d’actifs numériques, notamment des produits dérivés et des opérations sur marge, uniquement lorsque la loi l’autorise et aux utilisateurs admissibles. L’ensemble du contenu est fourni à titre informatif et ne constitue pas un conseil financier. Demandez un avis indépendant avant d’effectuer des opérations. Le trading de cryptomonnaies comporte des risques élevés et peut entraîner la perte totale de votre capital. En utilisant les services de WEEX, vous acceptez l’ensemble des risques et conditions associés. N’investissez jamais plus que ce que vous pouvez vous permettre de perdre. Consultez nos Conditions d’utilisation et notre Déclaration sur les risques pour plus de détails.
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer
Choisir une plateforme d'échange de cryptomonnaies au Pakistan avant la date limite du 5 septembre
2FA par SMS ou application d’authentification : laquelle est vraiment la plus sûre ?
Guide utilisateur : Comment transférer des USDT depuis le portefeuille WEEX vers la plateforme de jeux Yolo247 ?

Comment puis-je acheter des cryptomonnaies en toute sécurité sur WEEX ?
Comment mettre à jour les informations de votre profil WEEX

Comment configurer l'Authentification à deux facteurs (2FA) sur WEEX Exchange

Comment réinitialiser votre mot de passe WEEX ou récupérer votre compte
Comment trader les contrats à terme sur WEEX : Guide complet pour débutants
Comment repérer le phishing et sécuriser votre compte WEEX

Comment protéger votre compte WEEX : un guide rapide
Tether soutient SCRYPT : USDT pourrait-il devenir le nouveau réseau des paiements mondiaux ?
Les ETF Bitcoin enregistrent des sorties de 582 M $ alors que le BTC passe sous 62 K $ : le seuil de 60 K $ est-il le prochain ?
Le hard fork Purley de Polygon est activé : quels changements pour POL et la sécurité du réseau ?
Action AMZN en hausse de 3,8 %, puis en baisse de 3,9 % : les nouvelles sur l’IA d’AWS sont-elles déjà intégrées dans les cours ?
Réseau Lightning de Bitcoin pour débutants : 5 choses à savoir avant votre premier paiement
Cours de l’action Anthropic (ANT) : clôture du premier jour à 97,17 $ et perspectives
Prévision du cours de l’action ANT : ce que les données peuvent et ne peuvent pas vous apprendre après le premier jour
IPO d’Anthropic vs IPO de SpaceX : comparaison du prix, du montant levé et des performances du premier jour
Ethereum sous 1 800 $ : 7 semaines de sorties des ETF et le prochain plancher
Point sur le piratage de Binance : 2,85 Md $ sur 6,3 Md $ gelés, audience du tribunal le 1er décembre
XRP moins de 1 $ : ce que signifie le déblocage du séquestre du 1er décembre pour le cours
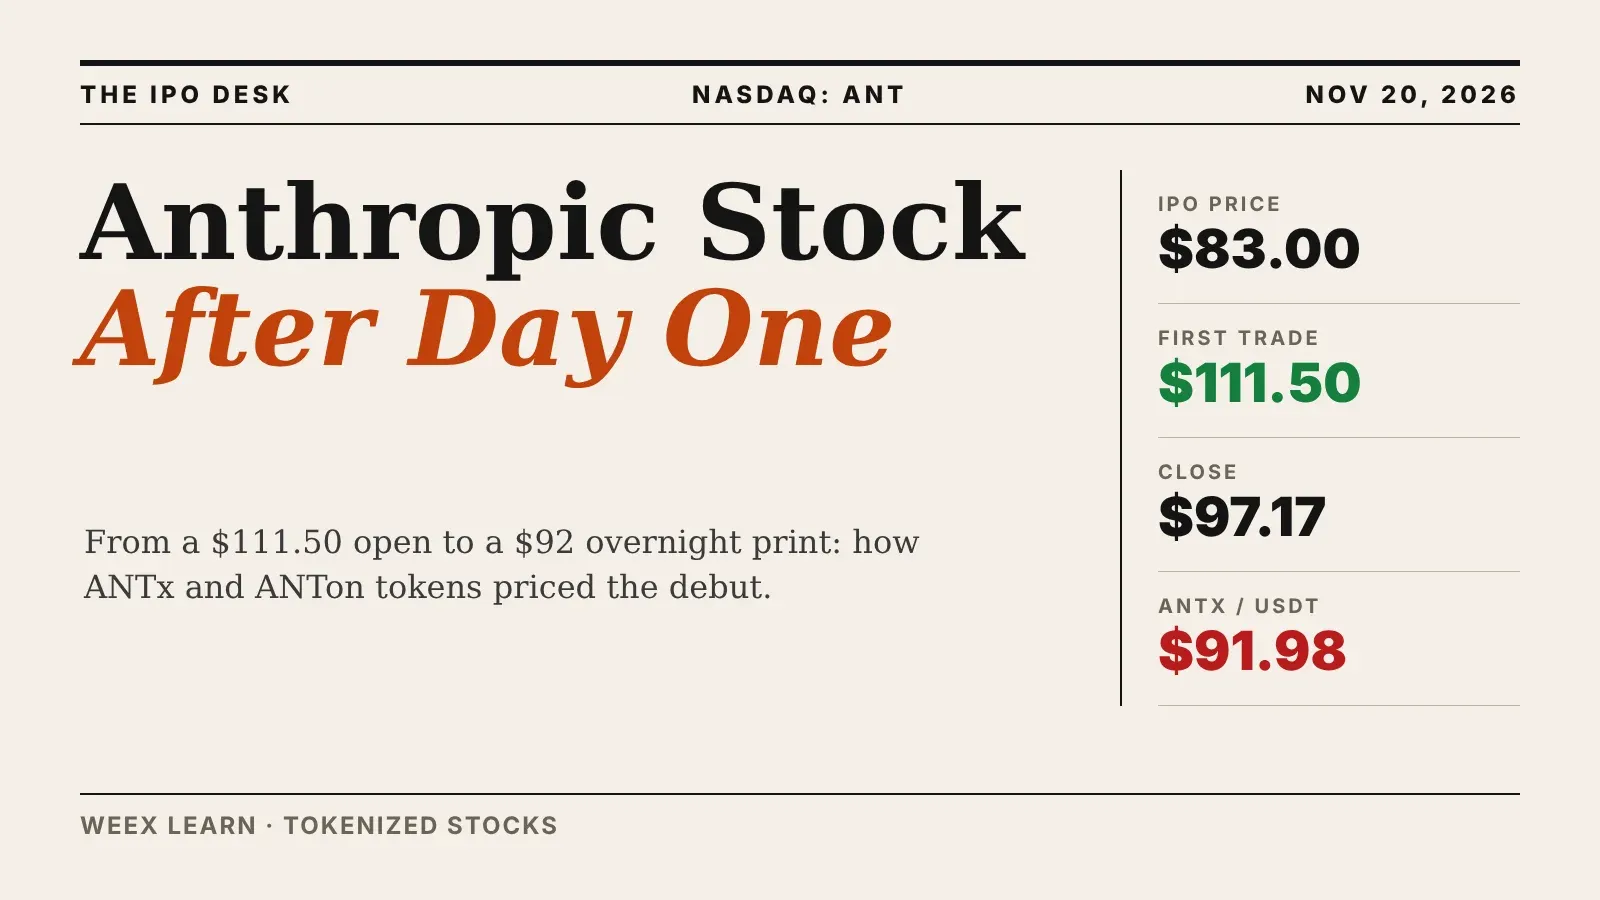
Action Anthropic après son premier jour : pourquoi les tokens ANT s’échangent près de 92 $
Bitcoin sous 62 K $ : 60 000 $ sera-t-il le prochain seuil avant la décision de la Fed du 9 décembre ?
Taux de staking WEEX : chaque crypto, palier et durée (11/2026)
IPO d’Anthropic à 81,3 Md $ : l’action ANT est-elle surévaluée à 83 $ ?

L’action Micron chute 3,67 % malgré l’essor de la mémoire pour l’IA : MU est-elle une opportunité d’achat ?
Introduction en Bourse d’Anthropic fixée à 83 $ : levée record de 81,3 Md $ et prochaines étapes
Les actions de Coherent et Lumentum progressent : pourquoi les valeurs optiques sont en hausse
IPO d’Anthropic 2026 : cotation d’ANT au Nasdaq, cours de l’action à 83 $ et guide de trading
Comment vérifier une Ledger achetée auprès d’un revendeur
Choisir une plateforme d'échange de cryptomonnaies au Pakistan avant la date limite du 5 septembre
2FA par SMS ou application d’authentification : laquelle est vraiment la plus sûre ?
Guide utilisateur : Comment transférer des USDT depuis le portefeuille WEEX vers la plateforme de jeux Yolo247 ?
Comment puis-je acheter des cryptomonnaies en toute sécurité sur WEEX ?
Comment mettre à jour les informations de votre profil WEEX
Comment configurer l'Authentification à deux facteurs (2FA) sur WEEX Exchange


