
Trezor avertit que 27 000 commandes d'expédition ont été exposées dans une violation chez un partenaire, pas de clés de portefeuille

 Notez-nous sur Google


TL;DR
- Trezor indique que son partenaire d'expédition Skladon a exposé des données liées à environ 27 000 commandes.
- Des noms, des coordonnées, des adresses et des informations d'achat ont été impliqués, mais les sauvegardes de portefeuille ne l'ont pas été.
- Les clients doivent s'attendre à des tentatives de phishing ciblées et n'utiliser que des canaux de support officiels.
Le fabricant de portefeuilles matériels Trezor a révélé une violation chez son partenaire d'expédition Skladon affectant des données liées à environ 27 000 commandes de clients. L'incident est grave car une adresse de livraison et un historique d'achats de produits peuvent révéler qui pourrait posséder des cryptomonnaies. Il est également important de ne pas transformer une histoire d'exposition de données en une fausse affirmation selon laquelle les portefeuilles des clients ont été vidés. Trezor affirme que ses propres systèmes n'ont pas été compromis et que les dossiers divulgués n'incluaient pas de sauvegardes de portefeuille, de codes PIN ou de phrases de passe.
Que s'est-il passé et quand
Trezor indique que Skladon l'a informé le 15 novembre d'un accès non autorisé lié à un incident survenu le 7 novembre. Les données en question concernaient des commandes passées entre le 9 août et le 7 novembre 2026. L'entreprise estime qu'environ 27 000 commandes sont affectées et indique que l'enquête est en cours. Les dossiers comprenaient des noms, des numéros de téléphone, des adresses de livraison, des adresses e-mail et des informations sur les commandes et les produits achetés. Un nombre limité de clients d'août pourrait également avoir été affecté même si leurs informations avaient été anonymisées dans les systèmes de Trezor avant le processus de notification.
Pourquoi les informations d'expédition peuvent être dangereuses
Quelqu'un ayant le nom d'un acheteur, son adresse et sa commande exacte de dispositif peut rédiger un message de phishing convaincant ou usurper l'identité du support client. La même combinaison peut créer des préoccupations de sécurité physique si un criminel pense que le ménage contrôle des actifs précieux. Rien de tout cela ne nécessite de compromettre la sécurité cryptographique du portefeuille matériel. Trezor indique qu'il ne demande jamais de données de récupération de portefeuille par téléphone et avertit les utilisateurs affectés de traiter les appels, messages, e-mails et lettres inattendus avec suspicion. Si un message utilise des détails de commande authentiques, cela ne rend pas ses instructions légitimes.
Pour un contexte connexe, voir notre rapport précédent sur l'incident de clé de portefeuille Unocoin.
Réponse annoncée par Trezor
L'entreprise indique qu'elle a contacté les clients affectés qu'elle peut encore joindre et a notifié une autorité de protection des données. Elle introduit ou étend la collecte anonyme dans de nombreux points de collecte en Europe, réduisant la quantité d'informations de livraison résidentielle impliquées dans les futures commandes. Trezor indique également qu'il travaille à réduire la conservation des données clients de 90 à 45 jours, avec d'autres réductions à l'étude. Ces mesures traitent l'exposition à long terme des dossiers opérationnels plutôt que de prétendre qu'une clé secrète endommagée peut être réparée après coup.
Prix de --
Étapes pratiques pour les propriétaires de portefeuilles
Les clients doivent se rendre directement sur le site Web connu du vendeur pour un support officiel plutôt que de suivre les coordonnées fournies dans un message non sollicité. Ils ne doivent jamais saisir une phrase de récupération dans un formulaire Web ou la partager avec un appelant. Les acheteurs peuvent également envisager si leur adresse de livraison et la sécurité de leur foyer nécessitent une attention particulière. Quiconque recevant des menaces doit contacter les autorités locales appropriées. Le nombre précis de personnes affectées, plutôt que de commandes, peut différer, et l'étendue finale de la violation peut changer à mesure que les enquêteurs établissent ce qui a été exporté.
Un colis ou un avis de livraison légitime est particulièrement convaincant car il peut faire référence à une commande réelle. Les criminels pourraient utiliser les informations pour des e-mails, des messages, des appels ou des pages Web frauduleuses qui ressemblent à un support d'expédition. Les propriétaires de portefeuilles doivent se méfier de tout message leur demandant de saisir une phrase de récupération, d'installer une application de portefeuille de remplacement ou d'approuver une transaction inattendue. Ces demandes ne sont pas liées aux mises à jour de livraison normales. La meilleure précaution est de vérifier un message via un site Web officiel ouvert séparément, et non en suivant un lien dans le message lui-même.
Pour un contexte connexe, voir notre rapport précédent sur la discussion de Coinbase concernant les contrôles de stockage à froid.
La distinction est simple : une violation chez un partenaire d'expédition peut exposer des informations personnelles sensibles sans exposer les clés sécurisant les fonds. Pour les utilisateurs, cela ne rend pas l'incident inoffensif ; cela déplace le risque immédiat vers l'usurpation ciblée et la vie privée plutôt qu'un échec de portefeuille au niveau du protocole.
Sources de rapport : rapport officiel d'incident de Trezor
Rédigé par la rédaction et édité par Samuel Rae.
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer

CryptoUK appelle la FCA à clarifier que les développeurs DeFi ne sont pas soumis à la réglementation

Le Centre national d'information criminelle du FBI victime d'une cyberattaque

Oubliez SpaceX : Cette action pourrait être le véritable gagnant de la course spatiale

Bubblemaps suit les portefeuilles associés à MELANIA et LIBRA, réalisant un bénéfice de 8,4 millions de dollars

518 millions de dollars de transactions liées au piratage de Bybit via Sky
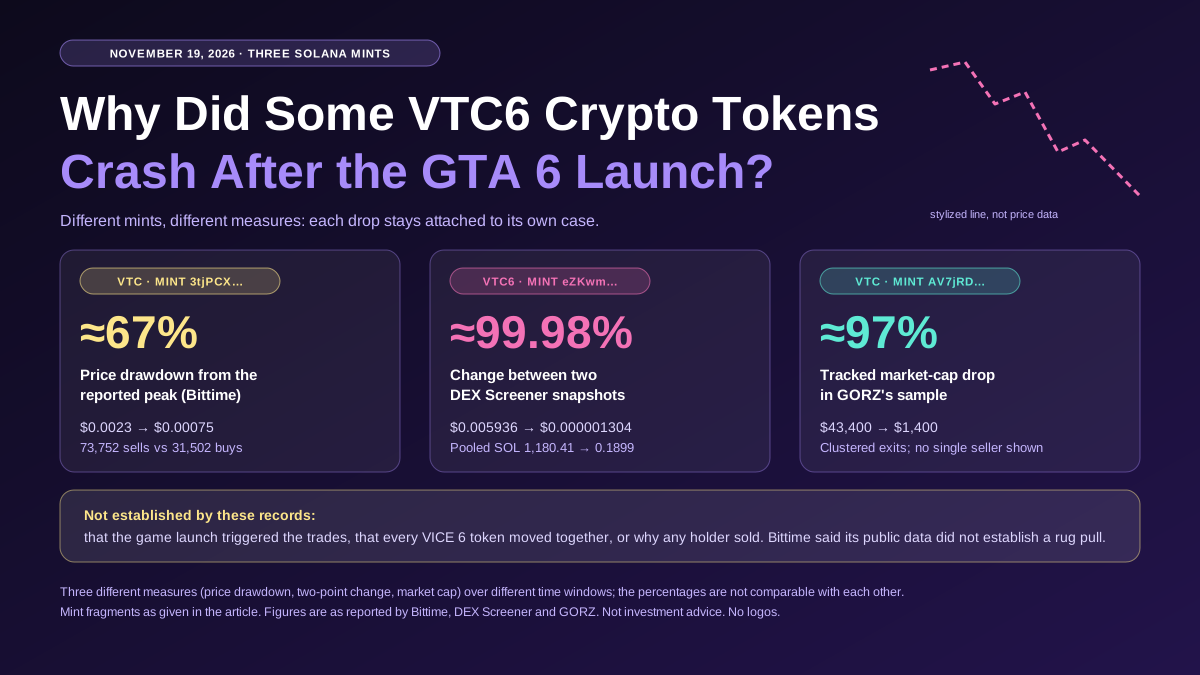
Pourquoi certains tokens crypto VTC6 se sont-ils effondrés après le lancement de GTA 6 ?
Découvrez pourquoi certains tokens crypto VTC6 ont chuté autour du lancement de GTA 6. Comparez trois mints Solana, l’activité de vente, les réserves des pools et les éléments permettant d’évaluer un rug pull.

Coinbase, CoinDCX et ZebPay font face à des perturbations des retraits en INR en Inde
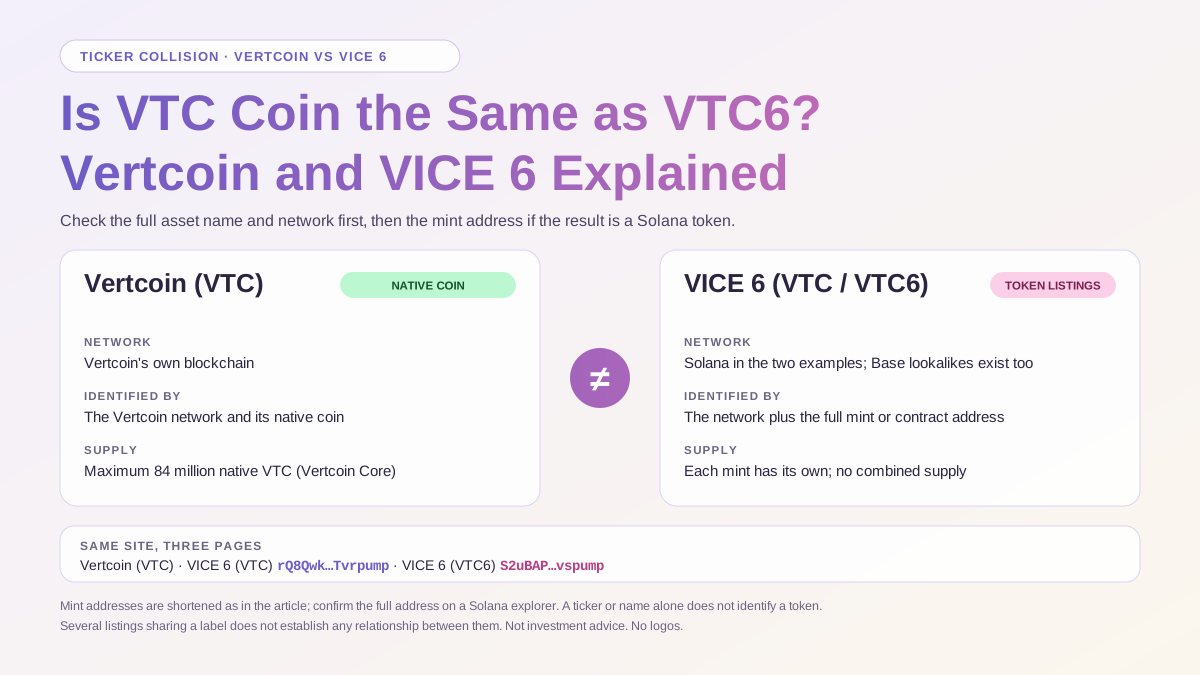
La crypto VTC est-elle la même que VTC6 ? Vertcoin et VICE 6 expliqués
La crypto VTC est-elle la même que VTC6 ? Comparez Vertcoin et VICE 6 selon leur réseau, leur ticker et leur adresse de token, et découvrez quels détails vérifier avant de transférer des fonds.

« Pas seulement numérique, mais aussi physique » : un ingénieur de CoinPost parle de l'intérêt du développement

Fed : Et si la banque centrale américaine faisait une grave erreur ?

INDODAX annonce que l'application anti-arnaque de l'OJK peut aider les citoyens à vérifier les transactions et les sources d'information

Le commerce électronique japonais Nippon Chokuhan teste le paiement en stablecoin yen JPYC
Crypto VTC6 : est-ce la monnaie officielle de GTA 6 ? Ce que Take-Two a réellement proposé
La crypto VTC6 est-elle la monnaie officielle de GTA 6 ? Comparez la proposition Sharkbux de Take-Two, les informations de sortie de Rockstar et deux tokens Solana portant le même nom.

Qui bénéficie des récompenses de staking de Sui avant que tous ses tokens ne circulent ?

Bitget hacke le portefeuille et transfère 2266,68 BTC en 11 jours, 2173,76 BTC entrant dans CoinJoin

Waller de la Réserve fédérale : Si aucun signal de hausse des taux en janvier n'est donné, une hausse de 50 points de base en décembre est nécessaire

La Solana Foundation acquiert la majorité des droits de CoinGecko, une bataille pour le trafic crypto se profile derrière 18 millions d'utilisateurs

Johnson appelle le Royaume-Uni à mener le développement de la tokenisation, critique le Bitcoin comme un système de Ponzi
Grayscale affirme que la chute des cryptomonnaies en novembre reflète les sorties de stablecoins et le stress du secteur technologique

Inquiet pour Nvidia ? 3 actions d'intelligence artificielle (IA) qui pourraient être des achats plus sûrs en ce moment

Un grand franchiseur de poulet frit demande la protection en vertu du chapitre 11

Un certain adresse transfère 75 BTC inactifs, d'une valeur d'environ 5,4 millions de dollars
Les autorités indiennes confondent l'adresse du pont inter-chaînes Merlin Chain avec une adresse de fraude

Une entreprise cotée à Hong Kong vend 300 Bitcoin pour 19,2 millions de dollars afin de financer un accord sur l'IA

Circle élargit les rôles de Disparte et Walia alors que les opérations de stablecoin se développent
Pourquoi le prix des actions tokenisées continue-t-il de baisser malgré une forte demande ?
Rapport : Israël télécharge des millions de photos sur la plateforme de reconnaissance faciale d'Amazon pour suivre les Palestiniens

Discours interne de Ma Huateng : La vague de l'IA est déjà là, Tencent doit "transformer l'armée de terre en marine" et embarquer tout le monde

4 actions de semi-conducteurs en baisse de jusqu'à 36 % par rapport à leurs sommets à acheter et à conserver pour la prochaine décennie

William Shatner renie le token QUATS et qualifie la collecte de fonds de fraude
CryptoUK appelle la FCA à clarifier que les développeurs DeFi ne sont pas soumis à la réglementation
Le Centre national d'information criminelle du FBI victime d'une cyberattaque
Oubliez SpaceX : Cette action pourrait être le véritable gagnant de la course spatiale
Bubblemaps suit les portefeuilles associés à MELANIA et LIBRA, réalisant un bénéfice de 8,4 millions de dollars
518 millions de dollars de transactions liées au piratage de Bybit via Sky
Pourquoi certains tokens crypto VTC6 se sont-ils effondrés après le lancement de GTA 6 ?
Découvrez pourquoi certains tokens crypto VTC6 ont chuté autour du lancement de GTA 6. Comparez trois mints Solana, l’activité de vente, les réserves des pools et les éléments permettant d’évaluer un rug pull.
Derniers articles


Dernières cotations sur WEEX


