
Hacker Memanfaatkan Kerentanan di Plex untuk Menginstal Penambang Cryptocurrency di Ribuan Server

 Pilih kami di Google


Para peretas telah mengeksploitasi sejak 17 Oktober serangkaian empat kerentanan keamanan di Plex Media Server untuk mengambil kendali jarak jauh atas server rumah tanpa memerlukan kata sandi, menginstal penambang cryptocurrency, dan mengubah perangkat menjadi perantara lalu lintas anonim. Rangkaian kerentanan ini, yang dinamakan Plex2Shell, menggabungkan empat kerentanan: penipuan permintaan sisi server tanpa otentikasi, akses tidak sah ke fungsi internal program, pencurian token administrator pemilik server, dan penulisan file secara sembarangan di folder codec. Jika digabungkan, ini memungkinkan eksekusi kode dengan izin yang sama seperti layanan Plex itu sendiri. Plex telah memperbaiki keempat kerentanan tersebut pada awal September dengan versi 1.43.3 dan kemudian meminta pengguna untuk memperbarui. Tiga minggu kemudian, mereka menerbitkan identifikasi yang sesuai: CVE-2026-96652, CVE-2026-96654, CVE-2026-96655, dan CVE-2026-96656, salah satunya memiliki tingkat keparahan 8,6 dari 10. Seorang peneliti keamanan menerbitkan laporan teknis pada 16 Oktober dengan kode yang mampu menghubungkan keempat kerentanan dan mengeksekusinya secara jarak jauh tanpa memerlukan kredensial yang valid. "Kerentanan ini sedang dieksploitasi secara aktif dan luas. Jika server Anda lebih tua dari versi 1.43.3.10861 dan dapat diakses dari internet, anggaplah bahwa itu mungkin telah terkompromi," peringat Plex dalam sebuah pernyataan yang diterbitkan pada 19 Oktober di forum dukungan resminya.
Penambang Cryptocurrency dan Proksi Tersembunyi
Seorang peneliti kedua mendirikan server umpan dengan versi yang rentan untuk melacak serangan secara real-time. Ia mendeteksi upaya eksploitasi pertama pada 17 Oktober, sehari setelah kode tersebut tersedia untuk umum. Para penyerang pertama kali menginstal penambang cryptocurrency berbasis XMRig dan, beberapa jam kemudian, sebuah program bernama myawesomeproxy, yang mengubah server yang terinfeksi menjadi perantara lalu lintas internet. Program tersebut memungkinkan pihak ketiga untuk mengalihkan lalu lintas mereka sendiri melalui koneksi korban untuk menyembunyikan asalnya. "Plex biasanya dihosting di alamat IP rumah, dan para penyerang mencari jenis proksi tersebut untuk mengakses jaringan perusahaan dan email," tulis peneliti yang mendeteksi aktivitas tersebut, menurut kutipan dari Ars Technica. Perusahaan pemantauan ancaman Shadowserver mendeteksi lebih dari 48.000 server Plex yang terpapar langsung ke internet dengan versi yang rentan, menurut laporan media Jerman Golem.de berdasarkan pemindaian organisasi tersebut.
Apa yang Harus Dilakukan Pengguna
Plex merekomendasikan untuk segera memperbarui ke versi 1.43.3.10861 atau yang lebih baru dari pengaturan umum program. Mereka juga meminta untuk memeriksa apakah ada proses yang tidak dikenal yang berasal dari layanan atau file yang tidak dikenali di dalam folder codec. Tanda peringatan lainnya adalah koneksi keluar ke domain proxystream.st, indikasi bahwa perangkat telah terkompromi oleh program proksi. Jika salah satu jejak tersebut terdeteksi, perusahaan menyarankan untuk menginstal ulang server dari awal daripada menggunakan kembali folder data sebelumnya. Mereka juga menyarankan untuk keluar dari semua perangkat yang terhubung ke akun dan mengubah kata sandi. Bagi mereka yang tidak memerlukan akses jarak jauh, Plex menyarankan untuk langsung menonaktifkan fungsi tersebut dan menghindari mengekspos port 32400 ke internet. Kerentanan asli dilaporkan kepada perusahaan pada 27 Juli oleh seorang peneliti yang menerima imbalan finansial atas penemuannya. "Ini bukan tentang meminta model bahasa untuk meretas Plex. Ini adalah jam kerja iteratif, jalan buntu, dan pengaturan ulang prioritas," tulis peneliti tersebut, meskipun ia menjelaskan bahwa keputusan tentang apa yang diprioritaskan adalah miliknya. Plex tidak segera menanggapi pertanyaan dari media khusus mengenai sejauh mana server yang terkompromi.
Harga --
Konten ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat keuangan, investasi, hukum, atau pajak. Setiap acara, reward, promosi online, atau informasi terkait yang disebutkan di sini tidak boleh dianggap sebagai rekomendasi, ajakan, atau undangan untuk membeli, menjual, memperdagangkan, atau melakukan transaksi aset kripto apa pun. Aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian. Ketersediaan layanan, produk, dan acara terkait WEEX dapat berbeda-beda di setiap wilayah. Anda bertanggung jawab untuk memastikan bahwa partisipasi Anda sesuai dengan hukum dan peraturan setempat yang berlaku.
Anda mungkin juga menyukai

Aethir Memperbarui Mekanisme Ekonomi Token ATH, Mekanisme Pembakaran Harian Mulai Berlaku pada November

Bank Sentral Malaysia Luncurkan Platform SSDS+, Mendukung Penerbitan Obligasi Tokenisasi dan Obligasi Syariah

Agen AI di Festival FinTech Singapura

Coinbase Bekerja Sama dengan Thunes, Stablecoin Terhubung ke Miliaran Akun

Circle Menghasilkan $1,4 Miliar pada Paruh Pertama 2026, Margin Laba Bersih Sekitar 7%

Apa Itu Messari? Riset Crypto, Integrasi Blockworks, dan Alat untuk Investor

Tokenisasi Saham: 9 Perusahaan Menolak OKX-ICE, Nasdaq Mundur

Marqeta dan Coinbase Memperluas Kemitraan, Memperkenalkan Kartu Pembayaran Stablecoin Berbasis Aset Kripto

Mengapa Circle hanya bisa menyimpan 7 sen dari setiap 1 dolar yang dihasilkan?

Unitree Luncurkan Sistem Kontrol UniUni

Stablecoin: Mastercard dan BVNK Luncurkan Akun Fiat dan Crypto, Stripe Targetkan 100 Negara dengan Kartu Mereka

G7, IA dan stablecoin: 3 proyek stablecoin yang diabaikan oleh menteri keuangan

Ant Group Selesaikan Langganan Dana Mata Uang Digital Renminbi Huaxia
Peneliti Berkomunikasi dengan Agen AI Nakal Menggunakan Teks Tersembunyi
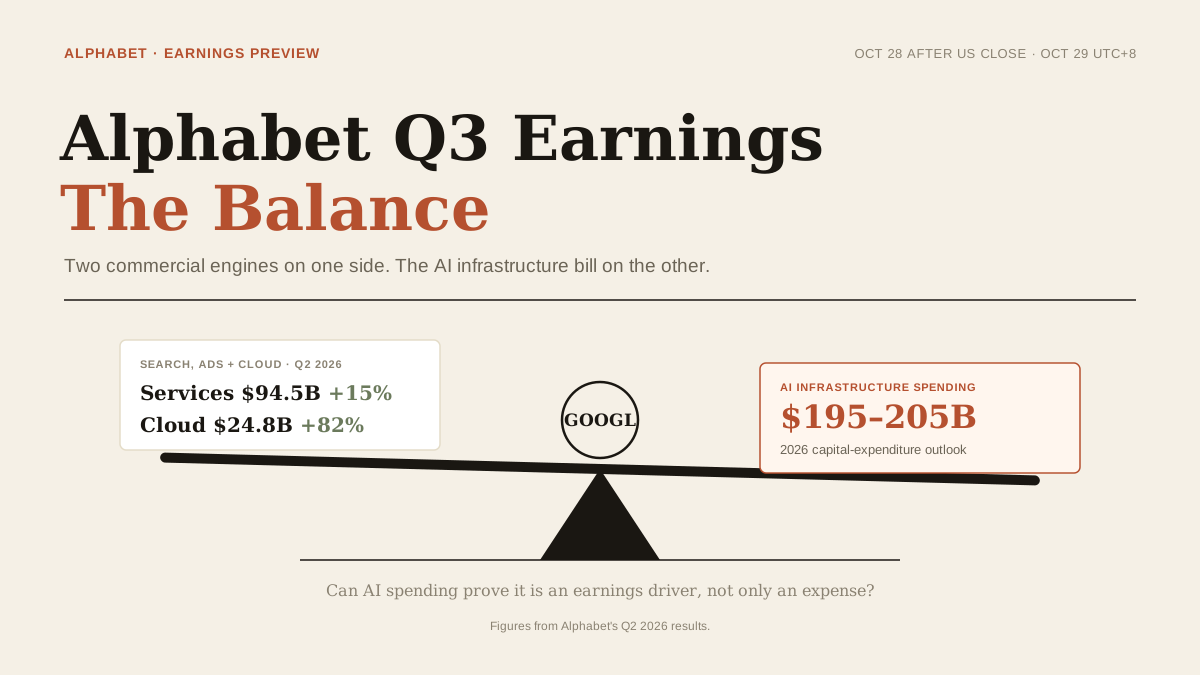
Saham Google Menjelang Laporan Kinerja Alphabet: Bisakah Belanja AI dan Pertumbuhan Search Mendukung GOOGL?
Alphabet akan melaporkan hasil Q3 2026 pada 28/10. Simak sinyal dari Search, Google Cloud, belanja AI, dan proyeksi yang memengaruhi saham GOOGL.

Ripple bermitra dengan DriveWealth untuk penyelesaian RLUSD dan pembayaran global

Tether AI Research Meluncurkan Model Pengenalan Suara QVAC TranscribePsy
Tencent Menguji Coba Asisten Analisis Investasi Pribadi Rena, Mendukung Koneksi ke WeChat

Coinbase Bersama Penegak Hukum Memerangi Jaringan Penipuan di Afrika Barat

Pasar Saham AS Akan Memperkenalkan Perdagangan '23 Jam × 5 Hari', Apakah Sistem Penyelesaian dan Data Dapat Mengikutinya?

Agresi crypto: gendarmerie melatih penyidik dari 26 negara
Stripe, Mastercard, dan Circle Mengakuisisi Tiga Perusahaan Stablecoin dengan Transaksi Lebih dari 3 Miliar Dolar AS

300 penerbit meminta Kongres untuk mengatur scraping bot AI

Nasdaq: tokenisasi dapat membebaskan puluhan miliar dolar dari jaminan

Model Anthropic Mengirim Petunjuk Pembunuhan Palsu ke Polisi Philadelphia

HSBC dan Ant Group Uji Pembayaran Deposito Tokenisasi dengan AI

Rein Security Menyelesaikan Pendanaan Putaran A Sebesar 25 Juta Dolar AS, Dipimpin oleh Glilot Capital

Garis Pembunuhan Model Besar Cina Telah Dipotong

Anthropic Meluncurkan Claude Haiku 5.5, Biaya Operasional Turun Sekitar 75%

Taurus Co-founder Mengatakan Bank Harus Membangun Infrastruktur Tiga Tingkat untuk Mengakses Blockchain Swift
Aethir Memperbarui Mekanisme Ekonomi Token ATH, Mekanisme Pembakaran Harian Mulai Berlaku pada November
Bank Sentral Malaysia Luncurkan Platform SSDS+, Mendukung Penerbitan Obligasi Tokenisasi dan Obligasi Syariah
Agen AI di Festival FinTech Singapura
Coinbase Bekerja Sama dengan Thunes, Stablecoin Terhubung ke Miliaran Akun
Circle Menghasilkan $1,4 Miliar pada Paruh Pertama 2026, Margin Laba Bersih Sekitar 7%
Apa Itu Messari? Riset Crypto, Integrasi Blockworks, dan Alat untuk Investor


