
Trezor ha trovato impianti nei portafogli dei rivenditori. Cosa protegge l'acquirente?

 Preferiti su Google


Trezor ha trovato impianti fisici in tre portafogli Safe 5 venduti dal precedente rivenditore CryptoBilis e ha ridotto circa l'80% della sua rete di rivenditori, dopo che gli investigatori hanno scoperto un circuito aggiuntivo che copiava le parole di recupero dagli schermi dei dispositivi e poteva inviarle agli attaccanti tramite una rete mobile senza modificare il firmware o il Secure Element dei portafogli.
Riepilogo
- Trezor ha identificato impianti in tre dispositivi Safe 5 acquistati da CryptoBilis tra il 20 agosto e il 23 settembre, ha esaminato uno nel suo laboratorio e ha identificato due da fotografie, affermando che nessuno dei proprietari aveva segnalato perdite di fondi.
- Il circuito aggiuntivo copiava le informazioni che passavano allo schermo, comprese le parole di recupero e le frasi di accesso visualizzate, quindi memorizzava e trasmetteva le informazioni tramite una connessione mobile anziché fare affidamento su un computer infetto.
- La versione del firmware 2.13.1 impedisce agli impianti identificati da Trezor di catturare informazioni, ma i clienti coperti dall'avviso vengono comunque avvisati di spostare i fondi in un nuovo portafoglio poiché le parole di recupero precedentemente copiate rimangono esposte.
- CryptoBilis ha perso il suo status di rivenditore autorizzato il 9 ottobre, prima che Trezor ricevesse il primo rapporto sugli impianti Safe 5, e il produttore ha da allora ridotto la sua rete di distribuzione e inasprito i requisiti per lo stoccaggio, l'approvvigionamento e l'accesso alle scorte.
- I clienti che hanno acquistato qualsiasi modello Trezor da CryptoBilis dal marzo 2026 in poi sono idonei per assistenza alla sostituzione, con l'azienda che avverte che i truffatori stanno utilizzando l'incidente per promuovere falsi rimborsi, sostituzioni e richieste di frasi di recupero.
I dispositivi erano autentici Trezor, ma qualcuno aveva installato una scheda extra tra la scheda principale e lo schermo prima che raggiungessero i loro proprietari. La modifica ha permesso agli attaccanti di vedere informazioni che il cliente doveva essere l'unica persona in grado di vedere.
Trezor ha rilasciato una correzione del firmware l'11 novembre e ha pubblicato le sue scoperte il giorno successivo. I clienti che avevano già utilizzato un dispositivo del venditore interessato sono stati avvisati di creare un nuovo portafoglio con nuove informazioni di recupero, anche dopo aver installato l'aggiornamento.
L'azienda non ha trovato casi confermati che coinvolgano un altro rivenditore o un altro modello Trezor. La sua risposta si è comunque estesa ai clienti al di fuori dei tre casi confermati e alla maggior parte della sua rete di rivenditori, mentre cerca di prevenire che un altro dispositivo alterato raggiunga un acquirente attraverso un canale di vendita approvato.
ULTIME NOTIZIE: Trezor ha scoperto impianti che rubano frasi di recupero in tre portafogli Safe 5
I dispositivi manomessi, venduti da CryptoBilis, avrebbero copiato le frasi di recupero dagli schermi dei portafogli e le avrebbero trasmesse agli attaccanti tramite reti mobili. pic.twitter.com/XIgLhO0Q9A
--- crypto.news (@cryptodotnews) 13 novembre 2026
Il primo rapporto è arrivato dopo che CryptoBilis è stato rimosso
Trezor ha rimosso CryptoBilis dalla sua lista di rivenditori autorizzati il 9 ottobre, quando Ledger ha iniziato a indagare sulle perdite che coinvolgevano i clienti dello stesso venditore. CryptoBilis era stato un distributore approvato per entrambi i produttori nel sud-est asiatico.
Il primo rapporto Safe 5 è arrivato a Trezor il 28 ottobre. Un cliente in Indonesia ha affermato che un dispositivo acquistato tramite il negozio Tokopedia di CryptoBilis ad agosto conteneva un circuito aggiuntivo.
Trezor ha intervistato il cliente tramite video e ha esaminato il materiale fornito attraverso il suo processo di divulgazione responsabile. Il dispositivo non era ancora arrivato nel suo laboratorio quando l'azienda ha emesso il suo avviso iniziale il 30 ottobre.
L'azienda ha scelto di avvisare gli acquirenti prima di completare l'esame. Le sue istruzioni coprivano ogni modello Trezor acquistato da CryptoBilis dal marzo 2026 in poi, sebbene la modifica segnalata riguardasse un Safe 5.
I clienti che utilizzavano già quei dispositivi sono stati avvisati di spostare i propri fondi in un nuovo portafoglio con un nuovo backup di recupero. Coloro che non avevano inizializzato i propri dispositivi sono stati avvisati di lasciarli inutilizzati e di evitare di inserire un backup esistente.
Il cliente che ha effettuato la prima segnalazione aveva spostato i suoi fondi prima di scoprire l'impianto, secondo l'avviso di ottobre di Trezor. L'azienda ha anche dichiarato di non poter vedere i saldi dei portafogli dei clienti poiché i suoi dispositivi sono di custodia autonoma.
Entro l'aggiornamento del 12 novembre, 48 clienti avevano contattato Trezor. Il suo team aveva controllato i dispositivi sia in laboratorio che attraverso fotografie dei loro interni.
Gli investigatori hanno identificato tre Safe 5 colpiti, incluso il dispositivo originale. Uno è stato esaminato in laboratorio; gli altri due sono stati identificati dalle fotografie dei clienti.
I tre acquisti sono avvenuti tra il 20 agosto e il 23 settembre e sono stati effettuati tramite i negozi Tokopedia e Shopee di CryptoBilis o direttamente dal venditore. Trezor ha affermato che gli altri dispositivi esaminati non mostrano segni di manomissione.
Come riportato da crypto.news nella sua copertura degli impianti confermati e dei tagli ai rivenditori, l'azienda ha anche controllato i dispositivi forniti da altri rivenditori nella regione. Ha dichiarato che tali controlli non hanno trovato prove di modifiche simili.
I 48 contatti dei clienti rappresentano un conteggio diverso dai tre impianti identificati. Alcuni dispositivi sono stati valutati dalle fotografie e il produttore non ha pubblicato un conteggio completo di ogni dispositivo potenzialmente maneggiato dall'attaccante.
|----------|--------------------------------------------------------------------------------------------------| | Data | Sviluppo riportato da Trezor | | 9 ott. | CryptoBilis è stato rimosso dalla lista dei rivenditori dopo che Ledger ha iniziato a indagare sulle perdite dei clienti. | | 28 ott. | Trezor ha ricevuto la segnalazione riguardante un Safe 5 acquistato tramite Tokopedia in agosto. | | 30 ott. | Il produttore ha avvertito i clienti prima di ricevere il dispositivo per l'esame in laboratorio. | | 11 nov. | È stata rilasciata la versione del firmware 2.13.1 con protezione contro l'impianto identificato. | | 12 nov. | Trezor ha riportato tre impianti Safe 5 identificati e ha annunciato la riduzione della rete di rivenditori. |
Una scheda aggiuntiva ha copiato le parole di recupero dallo schermo
Il team di sicurezza integrata di Trezor ha estratto e analizzato il firmware dell'impianto. La scheda aggiunta si trovava tra la scheda principale del Safe 5 e il suo display, dove poteva leggere le informazioni inviate allo schermo.
L'impianto ha lasciato il dispositivo legittimo funzionare normalmente. Ha ascoltato il traffico del display e ha riconosciuto le parole di recupero quando apparivano, secondo il resoconto tecnico dell'azienda.
Le parole di recupero appaiono quando un proprietario crea un backup del portafoglio. Possono anche apparire quando un backup esistente viene inserito per ripristinare l'accesso, dando all'impianto un'altra opportunità di catturare informazioni da un portafoglio creato altrove.
Una passphrase potrebbe anche essere copiata se apparisse sullo schermo. L'attacco quindi non era limitato a qualcuno che generava un portafoglio completamente nuovo sul dispositivo modificato.
Dopo aver catturato le informazioni, l'impianto le ha criptate e ha cercato di inviarle tramite una rete mobile a un server controllato dall'attaccante. Se una connessione non era disponibile, ha mantenuto le informazioni e ha riprovato più tardi.
La connessione mobile separata significava che l'attaccante non aveva bisogno di infettare il computer del proprietario per ricevere le parole copiate. Disconnettere quel computer da Internet avrebbe lasciato inalterato il percorso di comunicazione dell'impianto.
I portafogli hardware normalmente mantengono le chiavi di firma lontano da un computer di uso generale. I proprietari utilizzano lo schermo del dispositivo per controllare le informazioni proprio perché un computer può essere compromesso.
Qui, la connessione interna dello schermo è diventata il punto di esposizione. Le informazioni sono rimaste all'interno del normale flusso di lavoro del portafoglio legittimo mentre la scheda aggiunta ne faceva una copia lungo il percorso verso il display.
L'attaccante ha quindi avuto bisogno delle informazioni di recupero copiate piuttosto che del continuo possesso del dispositivo. Un backup del portafoglio può ripristinare l'accesso su un altro dispositivo compatibile, motivo per cui esporlo può essere più grave che perdere un pezzo di hardware protetto da un PIN.
Trezor ha dichiarato che l'impianto operava nello stesso modo di quelli identificati nei dispositivi Ledger, adattato al display del Safe 5. Le precedenti scoperte di Ledger su chip nascosti e furto di frasi di recupero avevano già indirizzato l'attenzione verso modifiche fisiche apportate prima che i clienti ricevessero i loro portafogli.
Il produttore ha trattenuto dettagli tecnici che potrebbero assistere gli attaccanti o mettere in pericolo i clienti interessati. Sta collaborando con SEAL 911, il servizio di emergenza dell'Alleanza per la Sicurezza, per l'indagine e la risposta ai clienti.
Il suo resoconto pubblicato non nomina l'attaccante né localizza il server utilizzato per ricevere le informazioni copiate. Trezor ha dichiarato che l'indagine è in corso e che ulteriori scoperte saranno aggiunte all'avviso esistente.
Un chip di sicurezza genuino non ha fermato la scheda aggiuntiva
L'impianto non ha sostituito il firmware di Trezor né alterato il suo Secure Element, ha affermato l'azienda. Entrambi potrebbero rimanere genuini mentre la scheda aggiuntiva monitorava le informazioni inviate altrove all'interno del dispositivo.
Il controllo di autenticazione del dispositivo di Trezor utilizza lo Secure Element nei modelli supportati per aiutare a stabilire che un componente autentico sia presente. Il processo protegge contro particolari forme di sostituzione e hardware contraffatto.
Durante la produzione, Trezor emette un certificato unico per ogni dispositivo. Sul Safe 3 e Safe 5, il certificato è memorizzato nello Secure Element e utilizzato nel processo di autenticazione.
Trezor afferma che il certificato viene controllato da Suite e scartato piuttosto che inviato altrove o conservato per il tracciamento. L'azienda consiglia anche ai proprietari di dispositivi ufficiali di mantenere abilitato il controllo di autenticazione.
Le scoperte riguardanti l'impianto non hanno cambiato tale istruzione. Disabilitare un controllo legittimo rimuoverebbe una protezione senza affrontare una scheda aggiuntiva già attaccata a un dispositivo genuino.
Un circuito aggiuntivo attaccato a un dispositivo genuino presenta un problema diverso. L'autenticazione del chip previsto non ispeziona ogni connessione tra quel chip, la scheda principale e lo schermo.
Lo stesso vale per il firmware firmato. Controllare che il codice approvato sia in esecuzione aiuta a prevenire che software malevolo lo sostituisca, ma l'impianto descritto da Trezor ha osservato l'output del software approvato.
I proprietari non potevano risolvere questo incidente semplicemente confermando che il firmware previsto fosse installato. Il dispositivo modificato potrebbe continuare a visualizzare gli schermi di configurazione normali e rispondere al suo proprietario mentre la scheda aggiuntiva copiava informazioni sensibili.
JUST IN: Trezor riduce la rete di rivenditori dopo recenti incidenti nella catena di fornitura dei portafogli hardware
L'azienda, tuttavia, afferma che non ci sono prove che indicano dispositivi Trezor compromessi, descrivendo la mossa come una precauzione per rafforzare i controlli sui suoi partner di distribuzione. pic.twitter.com/zH6yu6xqX9 --- crypto.news (@cryptodotnews) 13 ottobre 2026
L'attacco ha anche eluso il consueto consiglio di tenere le parole di recupero lontane da un laptop o telefono. Un cliente potrebbe seguire quella istruzione ed esporre comunque le parole quando il portafoglio hardware alterato le visualizzava.
Le istruzioni di configurazione del Safe 5 di Trezor rimangono rilevanti per installare firmware legittimi e completare i controlli previsti. Devono essere seguite insieme all'avviso dell'incidente se il dispositivo proviene da CryptoBilis.
Un backup già scritto su una scheda all'interno dell'imballaggio sarebbe un altro motivo per smettere di utilizzare un dispositivo. Una configurazione legittima genera le informazioni di recupero del proprietario; una frase fornita da qualcun altro potrebbe già essere nota a quella persona.
L'impianto di CryptoBilis è andato oltre prendendo di mira le parole prodotte durante la configurazione legittima stessa. Evitare frasi pre-scritte non avrebbe impedito quel particolare metodo di cattura.
Trezor ha anche sconsigliato ai clienti di pesare o aprire i dispositivi per decidere se siano sicuri. Il reporter originale ha notato una differenza di peso, ma l'azienda ha affermato che piccole differenze possono avere altre cause e una bilancia non può confermare o escludere in modo affidabile un impianto.
Un proprietario che ispeziona un circuito stampato sconosciuto manca anche dei campioni di riferimento e delle attrezzature di test del produttore. Mantenere un dispositivo sospetto inutilizzato e contattare il supporto lo preserva per l'esame invece di sostituire un'indagine con un'ipotesi visiva.
Prezzo di --
La correzione del firmware non può revocare una vecchia frase di recupero
La versione del firmware 2.13.1, rilasciata l'11 novembre, impedisce agli impianti identificati da Trezor di catturare informazioni sui dispositivi che lo eseguono. L'azienda ha mantenuto la sua istruzione di trasferire fondi quando il dispositivo rientra nell'avviso CryptoBilis.
Il motivo è nel processo di recupero. Un attaccante che ha copiato un backup prima dell'aggiornamento può conservarlo successivamente, indipendentemente dal fatto che il dispositivo modificato possa catturare qualcos'altro.
Aggiornare il firmware cambia il software del dispositivo. Non cambia le parole di recupero che controllano il portafoglio esistente né cancella una copia memorizzata sul server di un attaccante.
Sostituire l'hardware mentre si ripristina lo stesso vecchio backup ha la stessa limitazione. Il nuovo dispositivo ottiene accesso allo stesso portafoglio, quindi la copia di backup dell'attaccante può rimanere utile.
La guida al backup del portafoglio di Trezor spiega che un backup ripristina l'accesso se un dispositivo viene perso, danneggiato o ripristinato. Questa funzione di recupero è anche ciò che rende pericoloso un backup rubato.
Le parole familiari codificano informazioni da cui il portafoglio deriva chiavi e indirizzi. Sono più facili da registrare per un proprietario rispetto ai dati casuali sottostanti, ma portano comunque l'autorità necessaria per recuperare l'accesso.
La guida di Trezor descrive backup di 12 o 24 parole utilizzando BIP39 e backup di 20 parole utilizzando SLIP39. Le parole devono essere registrate nell'ordine corretto e l'azienda consiglia di tenerle lontane da email, archiviazione fotografica e altri account digitali.
L'avviso CryptoBilis raggiunge i clienti che ripristinano un portafoglio esistente così come quelli che ne creano uno nuovo. Inserire un vecchio backup in un dispositivo modificato ma inutilizzato può esporre l'accesso a beni accumulati molto prima dell'acquisto di quel particolare dispositivo.
Un PIN serve a uno scopo diverso. Limita l'accesso al dispositivo fisico ma non è un sostituto del backup utilizzato per recuperare il portafoglio altrove.
Cambiare solo il PIN lascerebbe le stesse informazioni di recupero in atto. Un attaccante che ripristina tali informazioni su un altro dispositivo non avrebbe bisogno di sbloccare il portafoglio originale del proprietario con il suo nuovo PIN.
Le frasi di accesso richiedono una cura simile. La documentazione della frase di accesso di Trezor descrive come il segreto aggiuntivo crea accesso a un portafoglio diverso quando utilizzato con un backup.
In questo incidente, l'azienda ha dichiarato che una frase di accesso potrebbe essere catturata quando mostrata sul display interessato. I proprietari non possono presumere che una frase di accesso li abbia protetti senza considerare come è stata inserita e utilizzata sul dispositivo modificato.
Trezor ha detto agli utenti interessati di generare un nuovo portafoglio con nuove informazioni di recupero e trasferire i fondi su di esso. Il trasferimento cambia le chiavi che controllano quegli asset piuttosto che semplicemente cambiare il dispositivo utilizzato per accedere alle vecchie chiavi.
La criptovaluta rimane registrata sulla sua blockchain durante quel processo. Una consegna sostitutiva non sposta automaticamente i fondi; il proprietario deve completare il trasferimento agli indirizzi controllati dal nuovo portafoglio.
L'avviso di ottobre ha anche consigliato ai clienti senza un altro portafoglio hardware sicuro di considerare un portafoglio software familiare o un exchange come destinazione temporanea. Trezor ha detto loro di controllare attentamente l'indirizzo di ricezione completo prima di trasferire fondi.
Il venditore era autorizzato quando i clienti hanno acquistato
La precedente autorizzazione di CryptoBilis è importante per i clienti che si sono affidati all'elenco dei rivenditori del produttore. Un acquirente avrebbe potuto scegliere un venditore approvato e ricevere comunque un dispositivo che gli investigatori hanno successivamente scoperto essere stato alterato.
Gli acquisti confermati di Safe 5 sono avvenuti prima del 9 ottobre, quando Trezor ha rimosso il rivenditore. Controllare lo stato del venditore oggi produrrebbe quindi una risposta diversa rispetto a quella di quel periodo.
L'indagine non ha identificato chi ha installato le schede né ha pubblicato un resoconto completo su dove è stato gestito ciascun dispositivo interessato. Le scoperte di Trezor collegano i casi confermati al canale di vendita senza attribuire la modifica a una persona specifica.
Il resoconto precedente su come i portafogli compromessi siano arrivati ai clienti di Ledger ha sollevato la stessa preoccupazione sulla distribuzione. Il design di sicurezza del dispositivo potrebbe rimanere intatto mentre qualcuno con accesso alle scorte aggiunge hardware prima della consegna.
Le operazioni di un rivenditore includono l'approvvigionamento dei dispositivi, la loro conservazione e il controllo di chi può accedervi. Restituzioni, scambi e trasferimenti tra sedi possono introdurre ulteriori manipolazioni che i clienti non vedono mai nell'elenco online.
L'autorizzazione del produttore stabilisce una relazione con il venditore. Preservare le condizioni fisiche del dispositivo dipende ancora da ciò che accade durante quella relazione e durante la consegna.
I marketplace aggiungono un altro nome alla transazione senza necessariamente fornire il dispositivo stesso. Trezor ha indirizzato i clienti a controllare il venditore sulla loro ricevuta, inclusi gli acquisti effettuati tramite negozi forniti da CryptoBilis.
Un ordine effettuato tramite un marketplace familiare può quindi rientrare comunque nell'avviso. La domanda rilevante è quale commerciante lo ha fornito, piuttosto che quale app l'acquirente ha utilizzato per pagare.
Dispositivi regalati o di seconda mano possono rendere più difficile stabilire quella storia. La persona attualmente in possesso del portafoglio potrebbe aver bisogno dei documenti dell'acquirente originale per identificare il venditore e la data di acquisto.
Un ripristino di fabbrica non può risolvere l'incertezza riguardo ai cambiamenti fisici apportati prima della rivendita. Ripristina lo stato software del dispositivo legittimo senza dimostrare che un circuito aggiuntivo è stato rimosso.
Trezor ha detto alle persone che non sono sicure da dove provenga il loro dispositivo di contattare il supporto. Le sue indicazioni si concentrano sull'instaurare il percorso di acquisto e seguire la risposta pertinente piuttosto che chiedere a ogni proprietario di tentare un'ispezione hardware.
L'avviso si applica anche prima che venga depositato un saldo. Qualcuno che non ha inizializzato un dispositivo potenzialmente interessato può evitare di esporre un nuovo backup lasciandolo inutilizzato mentre organizza assistenza.
Trezor riduce la sua rete di rivenditori di circa l'80%
La risposta distributiva di Trezor si estende ben oltre la rimozione di CryptoBilis. L'azienda ha dichiarato di aver ridotto di circa l'80% la propria rete di rivenditori e richiederà ai partner rimanenti di soddisfare processi più rigorosi.
Questi processi riguardano come i dispositivi vengono approvvigionati e conservati e chi ha accesso a essi. L'azienda ha collegato la riduzione alla protezione della catena di approvvigionamento dopo la sua indagine.
I partner rimossi non sono stati descritti come ulteriori sospetti. Trezor ha affermato che erano affidabili e non rappresentavano una minaccia immediata, ma non soddisfacevano i requisiti che vengono introdotti.
La percentuale misura quindi la dimensione della rete commerciale che viene rimossa. Non è un conteggio dei rivenditori trovati a gestire portafogli impiantati.
Per i clienti, una rete più piccola cambia le opzioni di acquisto disponibili a livello locale. L'elenco attuale dei rivenditori diventa importante quando si verifica se un particolare commerciante ha ancora l'approvazione del produttore.
L'azienda ha raccomandato di acquistare il prossimo dispositivo direttamente dal proprio sito web. L'acquisto diretto riduce il numero di venditori indipendenti coinvolti, lasciando il produttore responsabile della spiegazione delle sue disposizioni di evasione e supporto.
Le preoccupazioni per la sicurezza sollevate da CryptoBilis riguardano anche i dispositivi già in possesso dei clienti. Il rafforzamento della distribuzione futura non può determinare se un backup generato su un portafoglio precedentemente modificato sia stato copiato mesi prima.
Trezor ha abbinato le modifiche ai rivenditori con assistenza per la sostituzione e l'istruzione di utilizzare nuove informazioni di recupero.
I clienti che acquistano tramite un rivenditore rimanente dovrebbero comunque seguire il processo di configurazione del produttore. L'autorizzazione non elimina la necessità di rispondere a un avviso del dispositivo o a un'istruzione inaspettata durante l'inizializzazione.
Il produttore non ha pubblicato prove che un altro rivenditore abbia fornito un Trezor impiantato. Ha dichiarato che aggiornerà i clienti se l'indagine identificherà casi al di fuori di CryptoBilis o modelli diversi dal Safe 5.
Messaggi di sostituzione falsi prendono di mira gli stessi clienti
Le comunicazioni di Trezor avvertono che i truffatori stanno sfruttando l'incidente attraverso email false, lettere fisiche e telefonate. Un cliente che si aspetta un contatto riguardo a una sostituzione può essere particolarmente vulnerabile a un messaggio che utilizza lo stesso linguaggio.
L'istruzione dell'azienda è chiara: "Trezor non chiederà mai questo", riferendosi alla frase di recupero. Ai clienti viene detto di organizzare assistenza tramite il sito ufficiale.
Un rimborso o una sostituzione richiede informazioni sull'acquisto e sulla consegna. Non richiede le parole che ripristinano l'accesso alla criptovaluta del proprietario.
Una richiesta di digitare quelle parole in un sito web darebbe al richiedente informazioni in grado di ripristinare il portafoglio altrove. Creerebbe una nuova esposizione anche se il dispositivo originale non avesse mai contenuto un impianto.
Le indicazioni di Trezor su truffe e phishing descrivono impersonatori che si avvicinano agli utenti tramite social media, email e altri canali. L'indagine pubblica offre a quegli impersonatori un evento attuale attorno a cui costruire la loro storia.
I proprietari possono raggiungere la pagina di supporto genuina in modo indipendente invece di seguire un link in un messaggio non richiesto. Lo stesso approccio si applica ai messaggi che affermano che una spedizione è in attesa, un rimborso necessita di approvazione o un portafoglio deve essere verificato urgentemente.
Richieste pubbliche di assistenza possono anche rivelare informazioni personali non necessarie. Le ricevute possono contenere indirizzi, dettagli di contatto e informazioni sugli ordini che appartengono al caso di supporto piuttosto che a un post sui social media.
Fotografare le parole di recupero per documentare un sospetto compromesso crea un'altra copia del segreto. Un telefono o un account di foto cloud diventano quindi un altro luogo da cui le informazioni potrebbero essere esposte.
Le istruzioni dell'incidente chiedono ai clienti di preservare il dispositivo e contattare il supporto. Non chiedono ai proprietari di pubblicare backup o inviarli a qualcuno che offre di controllare se un portafoglio è interessato.
L'azienda sta anche accettando rapporti tecnici da ricercatori di sicurezza attraverso il suo processo di divulgazione. Risultati sensibili possono essere discussi tramite un canale crittografato organizzato dal team di sicurezza.
Trezor ha dichiarato che il cliente che ha segnalato per primo l'impianto riceverà una ricompensa per aver aiutato l'indagine. Non ha specificato un importo nell'aggiornamento.
L'idoneità alla sostituzione copre gli acquisti da marzo
Qualsiasi cliente che ha acquistato un Trezor da CryptoBilis a partire da marzo 2026 è idoneo per un nuovo dispositivo secondo le attuali indicazioni dell'azienda. L'offerta copre un periodo più lungo e più modelli rispetto ai tre casi confermati di Safe 5.
Un acquirente interessato dovrebbe mantenere il dispositivo e contattare il supporto ufficiale per organizzare la sostituzione. Qualcuno che sospetta manomissioni ma non ha ancora utilizzato il portafoglio è stato avvisato di non inizializzarlo mentre attende istruzioni.
Il record di acquisto aiuta a stabilire il percorso di supporto applicabile. Una ricevuta, una conferma d'ordine o un record del venditore possono mostrare quando è stato acquisito il dispositivo e se CryptoBilis lo ha fornito.
Per i clienti già in possesso di fondi, il processo per i nuovi dispositivi non sostituisce l'istruzione di trasferirsi a un portafoglio appena generato. Ripristinare un backup potenzialmente catturato sul dispositivo sostitutivo preserverebbe l'accesso attraverso lo stesso segreto.
L'azienda ha dichiarato che nessuno dei proprietari dei tre dispositivi identificati ha perso fondi e che nessun cliente ha segnalato una perdita legata all'impianto fino all'aggiornamento. Si è impegnata ad aggiungere qualsiasi segnalazione di questo tipo all'avviso pubblico.
L'avviso sarà aggiornato anche se il team conferma un altro modello o rivenditore colpito, o rilascia ulteriori protezioni. Trezor ha affermato che nuove informazioni saranno datate e aggiunte in cima al post.
La logistica di sostituzione dipende in parte dalla destinazione. Le restrizioni di spedizione impediscono all'azienda di inviare ogni modello in ogni paese.
Dove lo stesso modello non può essere consegnato, Trezor afferma che potrebbe offrire un altro modello con un rimborso della differenza di prezzo, la consegna a un indirizzo in un altro paese o un rimborso. Ai clienti è stato detto di tenere il proprio dispositivo CryptoBilis e di organizzare tali opzioni tramite il supporto.
Cosa tenere d'occhio
- Dispositivi aggiuntivi: Qualsiasi impianto recentemente confermato che coinvolga un altro modello Trezor, un altro rivenditore o acquisti al di fuori delle date associate ai tre casi Safe 5.
- Perdite dei clienti: Segnalazioni di fondi rubati tramite gli impianti, con la storia del portafoglio colpito distinta da furti non correlati o tentativi di phishing che sfruttano lo stesso incidente.
- Revisione del firmware: Ulteriori risultati tecnici sulla versione 2.13.1 e sugli impianti noti, insieme all'istruzione continua di sostituire qualsiasi informazione di recupero catturata prima dell'aggiornamento.
- Requisiti per i rivenditori: Dettagli sui controlli di stoccaggio, approvvigionamento e accesso richiesti ai restanti partner di distribuzione, e modifiche all'attuale elenco di venditori autorizzati del produttore.
- Disposizioni per la sostituzione: Aggiornamenti sugli acquisti idonei, alternative di spedizione e rimborsi, con i clienti indirizzati al supporto ufficiale piuttosto che a richieste non sollecitate per frasi di recupero.
Domande frequenti
Quali dispositivi Trezor sono stati trovati con impianti?
Trezor ha identificato tre dispositivi Safe 5 acquistati da CryptoBilis tra il 20 agosto e il 23 settembre. Uno è stato esaminato nel suo laboratorio e due sono stati identificati da fotografie. Gli acquisti sono avvenuti tramite i negozi di marketplace del rivenditore o direttamente da CryptoBilis, e l'azienda ha riportato nessun caso confermato che coinvolga un altro modello o venditore.
I proprietari colpiti hanno perso criptovalute?
Trezor ha dichiarato che nessuno dei proprietari dei tre dispositivi identificati ha perso fondi e che nessun cliente ha segnalato una perdita legata all'impianto. I portafogli dell'azienda sono auto-custodiali, quindi non può vedere il saldo di ogni cliente. Ha affermato che aggiornerà l'avviso se viene segnalata una perdita.
Come ha catturato l'impianto le informazioni di recupero?
La scheda di circuito aggiuntiva si trovava tra la scheda principale e lo schermo, copiando le informazioni inviate al display. Riconosceva le parole di recupero, le memorizzava e tentava di trasmettere i dati crittografati su una rete mobile. Poteva anche catturare una passphrase quando visualizzata, senza sostituire il firmware di Trezor o l'Elemento Sicuro.
L'installazione dell'aggiornamento rende un vecchio backup sicuro?
L'aggiornamento impedisce agli impianti identificati da Trezor di catturare informazioni sui dispositivi che lo eseguono. Un attaccante potrebbe comunque mantenere le parole di recupero copiate in precedenza. Trezor ha quindi continuato a dire ai clienti colpiti di creare un nuovo portafoglio con un nuovo backup e spostare i propri fondi, piuttosto che fare affidamento solo sulla modifica del firmware.
Un cambio di PIN o un dispositivo sostitutivo può risolvere il problema?
Un cambio di PIN protegge l'accesso all'hardware originale ma non revoca un backup di recupero esposto. Ripristinare lo stesso backup su un dispositivo sostitutivo preserva anche l'accesso al portafoglio. Spostare fondi in un portafoglio generato da nuove informazioni di recupero cambia le chiavi che controllano gli asset secondo le indicazioni dell'incidente di Trezor.
I clienti dovrebbero pesare o aprire i loro portafogli?
Trezor ha affermato che pesare non è un test affidabile e i clienti non hanno un modo affidabile per ispezionare un dispositivo da soli. Piccole differenze di peso possono avere altre cause. I proprietari che sospettano manomissioni dovrebbero mantenere il dispositivo, evitare di configurarlo o utilizzarlo e contattare il supporto ufficiale per le istruzioni appropriate.
Chi ha diritto all'assistenza per la sostituzione?
Le indicazioni dell'azienda coprono i clienti che hanno acquistato qualsiasi modello Trezor da CryptoBilis dal marzo 2026 in poi. Questo è un periodo precauzionale che si estende oltre gli acquisti confermati di Safe 5. Le restrizioni di spedizione potrebbero richiedere un modello diverso, un'altra destinazione di consegna o un rimborso, con l'arrangiamento disponibile gestito tramite il supporto ufficiale.
Cosa dovrebbero fare i clienti riguardo ai messaggi di sostituzione?
Contattare indipendentemente la pagina di supporto di Trezor e mantenere private le parole di recupero e le frasi di accesso. L'azienda non ha bisogno di quei segreti per verificare un ordine o organizzare una sostituzione. I messaggi che chiedono tali informazioni possono esporre il portafoglio indipendentemente dal fatto che il dispositivo contenesse un impianto. Questa è un'analisi educativa, non un consiglio di investimento.
Dichiarazione di non responsabilità: Questo articolo è solo a scopo informativo ed educativo e non costituisce consulenza finanziaria o di investimento. Le cifre riflettono le dichiarazioni e i rapporti normativi disponibili al momento della scrittura e cambiano con ogni divulgazione. Nulla qui è una raccomandazione per acquistare, vendere o mantenere qualsiasi titolo o asset. Fai sempre le tue ricerche. Le informazioni sono accurate al 16 novembre 2026. Le questioni legali e fiscali dovrebbero essere discusse con professionisti qualificati.
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche

PayPal nomina nuovi dirigenti per promuovere la strategia triennale

Le due parti si contendono i posti prima del cambio di governo: SEC e CFTC stanno per subire un grande rinnovamento?

Il mercato rimbalza dopo il Giorno del Ringraziamento? Bank of America: Probabilità alta a breve termine, ma tre condizioni devono essere soddisfatte per un grande mercato

L’IPO record di ANT non salva i titoli AI mentre BTC scende sotto $62mila | Riepilogo settimanale WEEX (16/11/2026-11.20)
Il riepilogo settimanale di WEEX si concentra sui rischi di governance dell’AI, sugli utili di NVDA, sui verbali hawkish della FOMC, sull’IPO record di Anthropic e sull’importante zona di supporto di BTC. La settimana non è stata solo una questione di utili: i mercati hanno ricalibrato il rischio legato alla leadership dell’AI, alle maggiori aspettative sui tassi, all’assorbimento di liquidità da parte delle IPO e alla minore liquidità crypto. Gli ottimi utili di NVDA non sono bastati a risollevare il sentiment sull’AI, l’IPO record di ANT ha perso slancio dopo un’impennata iniziale e BTC ha affrontato un importante test di supporto dopo essere sceso sotto l’area $62.000.

Esclusiva WEEX: l’IPO record di ANT non salva i titoli AI mentre BTC scende sotto $62mila | Riepilogo settimanale WEEX (16/11/2026-11.20)

Optimism avvia le elezioni per il responsabile del Consiglio di Sicurezza, mandato di 24 mesi

Crypto: il CCSF, ospitato dalla Banca di Francia, vuole limitare la pubblicità e regolamentare lo staking

Dopo le elezioni di metà mandato, la Casa Bianca e il Congresso prevedono il mercato

Hernández De Cos, più vicino alla presidenza della BCE dopo aver ottenuto il sostegno tedesco

Zodl aggiunge scansioni QR CrossPay e risolve il bug di voto del sondaggio Zcash

Tre portafogli accumulano 52,7 milioni di dollari sulla sidechain di XRP, e nessuno lo scambia

JPMorgan nomina Bregje de Best come Chief Financial Officer

Castle Securities nomina l'ex dirigente di Uber Danny Guo come Chief Technology Officer
Punti salienti del rapporto sugli utili di NVIDIA

Home Depot nomina Richard McPhail nuovo CEO, risultati del terzo trimestre superiori alle attese

La Germania nomina Markus Brunnermeier come capo economista della BCE

Circle Espande i Ruoli di Disparte e Walia mentre le Operazioni con Stablecoin Crescono
IOSG: Il Bitcoin deve salire a 250.000 dollari per eguagliare i profitti dell'AI
Il presidente Trump nomina 4 commissari per la SEC e la CFTC per costruire un nuovo sistema di regolamentazione delle criptovalute

William Shatner rinnega il token QUATS e definisce la raccolta fondi una truffa

Le azioni dell'AI subiscono una svendita "a tutto campo"! Bernstein nomina 6 grandi opportunità sottovalutate: Dell, SanDisk e altri ricevono il rating "outperform"

L'udienza del Senato potrebbe plasmare il prossimo capitolo della SEC per la supervisione delle criptovalute

Tether vuole che il suo token d'oro rivalizzi con gli ETF
Sam Price parla della nomina di nuovi regolatori delle criptovalute alla Casa Bianca
Scadenza per le nomination dei membri del Comitato Esecutivo della BCE il 18 novembre, consultazioni iniziano il 26

Circle nomina Dante Disparte come Vice Presidente e Mandeep Walia come COO

CFTC e DOJ citano in giudizio l'Arkansas per fermare la causa contro il gioco di Kalshi

Dopo che i Democratici hanno conquistato entrambe le camere, chi prenderà il posto di Nvidia come prossimo "vittima"?

Cha Baidao istituisce un comitato speciale indipendente e continua a sospendere le negoziazioni
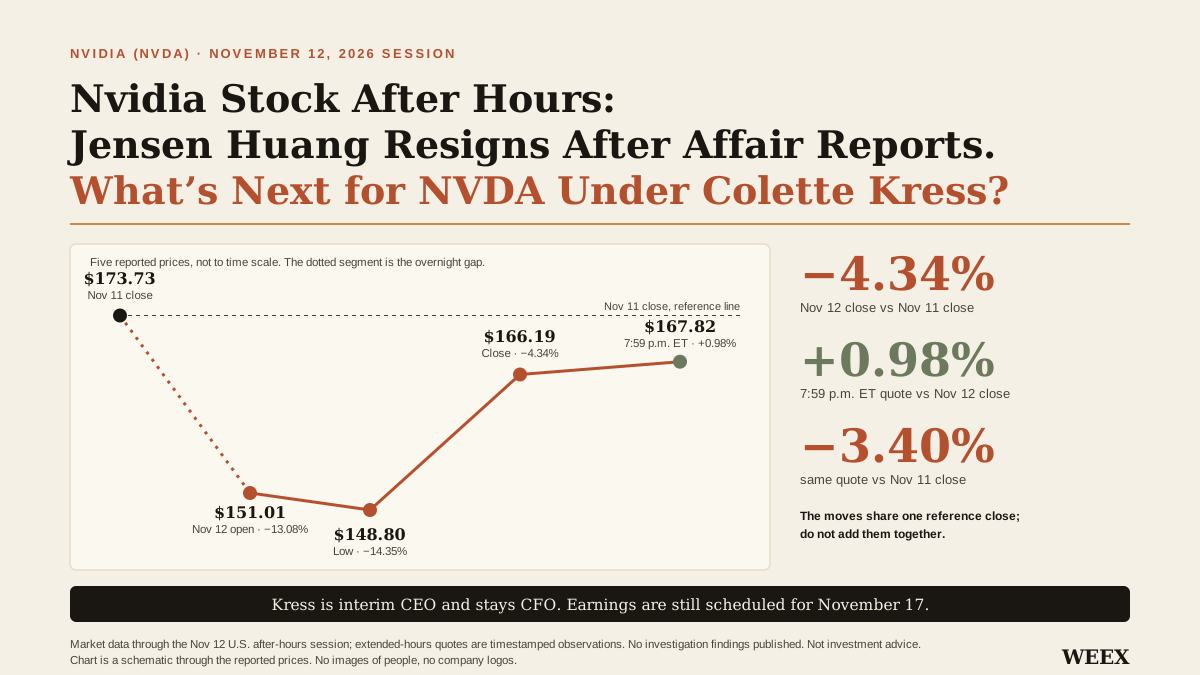
Azioni Nvidia after hours: Jensen Huang si dimette dopo le notizie sulla relazione. Cosa succede a NVDA con Colette Kress?
Nvidia ha perso 4,34% dopo le dimissioni di Jensen Huang, poi è salita 0,98% nel dopoborsa. Scopri cosa significa la nomina di Colette Kress per NVDA e per i risultati di 17/11.
PayPal nomina nuovi dirigenti per promuovere la strategia triennale
Le due parti si contendono i posti prima del cambio di governo: SEC e CFTC stanno per subire un grande rinnovamento?
Il mercato rimbalza dopo il Giorno del Ringraziamento? Bank of America: Probabilità alta a breve termine, ma tre condizioni devono essere soddisfatte per un grande mercato
L’IPO record di ANT non salva i titoli AI mentre BTC scende sotto $62mila | Riepilogo settimanale WEEX (16/11/2026-11.20)
Il riepilogo settimanale di WEEX si concentra sui rischi di governance dell’AI, sugli utili di NVDA, sui verbali hawkish della FOMC, sull’IPO record di Anthropic e sull’importante zona di supporto di BTC. La settimana non è stata solo una questione di utili: i mercati hanno ricalibrato il rischio legato alla leadership dell’AI, alle maggiori aspettative sui tassi, all’assorbimento di liquidità da parte delle IPO e alla minore liquidità crypto. Gli ottimi utili di NVDA non sono bastati a risollevare il sentiment sull’AI, l’IPO record di ANT ha perso slancio dopo un’impennata iniziale e BTC ha affrontato un importante test di supporto dopo essere sceso sotto l’area $62.000.
Esclusiva WEEX: l’IPO record di ANT non salva i titoli AI mentre BTC scende sotto $62mila | Riepilogo settimanale WEEX (16/11/2026-11.20)
Optimism avvia le elezioni per il responsabile del Consiglio di Sicurezza, mandato di 24 mesi
Ultimi articoli



Ultimi listing di monete su WEEX


