
Ataque de governança do X100: o que o roubo de 485 mil USDT revela sobre o setor?

 Avalie no Google


Original Odaily Planet Daily (@OdailyChina)
Autor Asher (@Asher_0210)
Em 24 de outubro, o projeto DeFi X100 no Ethereum sofreu um ataque de governança, resultando no roubo de aproximadamente 4,85 milhões de USDT. De acordo com dados da GMGN, o valor de mercado do token X caiu de cerca de 760 milhões de dólares para aproximadamente 24 milhões de dólares, com uma queda diária superior a 96%.
O tesouro, que era originalmente gerido por três cadeiras do "Senado", foi tomado por hackers utilizando fundos emprestados através de um empréstimo relâmpago, conquistando duas das cadeiras. Com a maioria dos votos, os hackers apresentaram propostas maliciosas e, usando as cadeiras que controlavam, votaram a favor, permitindo que o tesouro aprovasse transações que transferiam ativos para si mesmos. Após o sucesso do primeiro ataque, outros atacantes continuaram a usar o mesmo mecanismo de governança para desviar os ativos do projeto.
A seguir, o Odaily Planet Daily irá detalhar todo o processo deste ataque de governança e as vulnerabilidades de segurança na governança DAO expostas pelo incidente do X100.
Como os hackers conquistaram duas cadeiras do "Senado" com 1,94 milhão de dólares?
O tesouro do X100 é gerido por três cadeiras do "Senado" chamadas Senate, cujos membros decidem, por votação, sobre a venda de tokens do tesouro, alocação de liquidez e outras operações. Controlando apenas duas cadeiras, é possível propor e movimentar os ativos do tesouro. Os detentores depositam o token do projeto X no contrato Freezer, escolhem congelar por um ano, três anos ou cinco anos, e pagam uma taxa de 100 X para se candidatar. As três cadeiras são classificadas em tempo real de acordo com o saldo congelado atual dos endereços candidatos, e os três primeiros ganham direitos de governança.
Esse mecanismo não limita que o mesmo controlador obtenha cadeiras através de múltiplos endereços, nem estabelece um período de espera para a eficácia dos direitos de governança. Os atacantes só precisam garantir que os saldos congelados de dois endereços controlados entrem simultaneamente entre os três primeiros para obter imediatamente a maioria dos votos; as propostas aprovadas podem ser executadas imediatamente, permitindo que a conquista das cadeiras e a transferência de ativos ocorram na mesma transação.
Antes do ataque, o endereço da segunda cadeira havia congelado cerca de 19.000 X. Em 24 de outubro, às 22h11, os hackers tomaram emprestado cerca de 1,94 milhão de USDT através de um empréstimo relâmpago da Aave, compraram X e alocaram para dois contratos auxiliares, completando o congelamento e a candidatura. Cada contrato congelou 19.000.000001 X, apenas um milionésimo a mais que o saldo da segunda cadeira original, ocupando simultaneamente a segunda e a terceira cadeiras, eliminando a segunda cadeira original da lista de governança.
Após obter a maioria dos votos, como os hackers conseguiram transferir os ativos do tesouro para si mesmos?
Duas votações a favor, permitindo que o tesouro vendesse 400 mil X por 35,68 dólares
Após conquistar duas cadeiras, os hackers imediatamente apresentaram uma proposta maliciosa, solicitando que o tesouro vendesse 400 mil X no pool PancakeSwap V3 X/USDT que criaram, estabelecendo o valor mínimo a ser recebido como zero, e então votaram a favor através de outro contrato controlado, fazendo com que a proposta fosse aprovada com dois votos e executada imediatamente. Segundo análise da GoPlus, o X100 permite que propostas de governança especifiquem pools de negociação, mas carece de uma proteção eficaz para valores mínimos de transação. Os hackers podiam decidir para onde o tesouro venderia os tokens, definir as condições de venda e, em seguida, aprovar a transação com a maioria dos votos que controlavam.
O pool mencionado foi criado pelos hackers na mesma transação, com apenas cerca de 100 dólares de liquidez injetados. Quando o tesouro vendeu 400 mil X para esse pool, ele só pôde pagar uma quantidade mínima de USDT, e como o valor mínimo a ser recebido era zero, a transação não falhou devido ao retorno muito baixo. No final, o tesouro entregou 400 mil X, recebendo apenas cerca de 35,68 dólares. Os hackers então retiraram a liquidez do pool que criaram, recuperando os X e vendendo parte dos tokens em um pool de negociação existente da Uniswap V3 X/USDT, trocando por USDT. Após pagar o empréstimo relâmpago e outras despesas, o primeiro hacker obteve um lucro de cerca de 4,75 milhões de USDT.
Desde a compra de tokens emprestados, conquista de cadeiras, até a aprovação da venda de tokens a preços baixos e a conversão em dinheiro, tudo foi concluído na mesma transação. Os tokens entregues pelo tesouro tornaram-se a moeda de troca dos hackers, enquanto os USDT no pool de negociação real foram usados para pagar o empréstimo e converter em lucro do ataque.
Ataques subsequentes ocorreram, para onde foi o dinheiro roubado?
Cerca de 24 minutos após o primeiro ataque, um segundo hacker, através de um empréstimo relâmpago, novamente conquistou duas cadeiras de governança, removendo parte das posições de liquidez da Uniswap V3 mantidas pelo Freezer e continuando a transferir ativos usando o pool de negociação que criaram, obtendo cerca de 96.400 USDT. Cerca de cinco minutos depois, uma terceira carteira utilizou o contrato auxiliar deixado pelo segundo hacker, que não tinha restrições para chamadores, e, utilizando sua cadeira de governança, propôs a transferência de cerca de 550 mil X. As duas primeiras rodadas de ataques resultaram em uma perda total de cerca de 4,85 milhões de USDT, e a terceira rodada teve mais cerca de 550 mil X transferidos, com as três rodadas de ataques ocorrendo em menos de meia hora.
De acordo com o rastreamento da Bitquery, o primeiro hacker trocou os principais lucros em USDT por ETH poucos minutos após o ataque, e então dispersou em cinco carteiras, totalizando cerca de 2.022,86 ETH. O segundo hacker trocou USDT por ETH, passando por um endereço intermediário para ChangeNOW, e todo o processo de transferência levou cerca de 21 minutos.
Uma vez que os direitos de governança são perdidos, a transferência de ativos rapidamente evolui de um único ataque do primeiro hacker para múltiplas carteiras participando da extração. Os participantes posteriores nem precisam comprar tokens novamente para se candidatar, podendo continuar a transferir ativos utilizando os direitos já existentes.
Preço de --
O custo dos ataques de governança está se tornando cada vez mais baixo no mundo on-chain
O X100 não é um caso isolado, e os ataques de governança não precisam necessariamente exigir que hackers invistam grandes quantias de dinheiro antecipadamente. Os atacantes podem comprar tokens para obter direitos de voto ou aproveitar os baixos limites de proposta para encontrar oportunidades, enquanto os empréstimos relâmpagos permitem que os fundos emprestados participem da governança e da tomada de poder.
Desde o início deste ano, ataques de governança semelhantes já causaram grandes perdas várias vezes. Em julho, o atacante do Bonk DAO gastou cerca de 4,09 milhões de dólares para comprar tokens que representavam 1,003% da oferta total, apenas superando o limite de aprovação de governança, e em seguida, através de propostas maliciosas, desviou cerca de 20,5 milhões de dólares em ativos, recuperando os tokens apostados após o término da votação. Em agosto, o Term Finance sofreu uma perda de cerca de 8,5 milhões de dólares devido a um ataque de governança. Mesmo que seja necessário investir milhões de dólares para comprar direitos de voto, esse valor pode não ser o custo final suportado pelos atacantes.
Alguns ataques frustrados tiveram limites de apenas algumas centenas de dólares. Em março deste ano, o atacante do Moonwell gastou apenas cerca de 1.808 dólares para comprar MFAM e se auto-atribuir, apresentando uma proposta maliciosa para tentar obter o controle de sete mercados de empréstimos e contratos principais envolvendo cerca de 1,08 milhão de dólares em fundos de usuários. Em setembro, o atacante do Olas gastou apenas cerca de 135 dólares para bloquear 5.100 OLAS, superando o limite da proposta. Embora ambos os ataques tenham sido interceptados, isso demonstra que os atacantes não precisam necessariamente controlar a maioria dos votos; apenas obter a qualificação para propor pode criar oportunidades de ataque.
Em 22 de outubro, o Arkadiko também sofreu um ataque de governança. O atacante comprou uma quantidade suficiente de DIKO e votou sozinho a favor da proposta de introduzir um contrato malicioso, sem votos contrários, resultando em uma perda estimada de cerca de 1,09 milhão de dólares.
Os direitos de governança podem ser emprestados, e a aprovação da votação pode transferir ativos. Quando o controle do tesouro é tão facilmente transferido, quem realmente pode proteger a chamada governança descentralizada?
Este conteúdo é fornecido apenas para fins informativos gerais e não constitui aconselhamento financeiro, de investimento, jurídico ou tributário. Quaisquer eventos, recompensas, promoções online ou informações relacionadas mencionadas neste documento não devem ser consideradas uma recomendação, solicitação ou convite para comprar, vender, negociar ou realizar qualquer outra transação com criptoativos. Criptoativos são altamente voláteis e podem resultar em perdas. A disponibilidade dos serviços, produtos e eventos relacionados da WEEX pode variar conforme a região. É de sua responsabilidade garantir que sua participação esteja em conformidade com as leis e regulamentações locais aplicáveis.
Você também pode gostar

O comércio 24 horas é uma necessidade? Analisando o ritmo real das transações de contratos perpétuos RWA

Morph e Keytom colaboram para expandir pagamentos transfronteiriços com stablecoins

Ciberataque da GMO no Japão: contas de negociação devastadas, GMO Coin diz estar a salvo
Mark Cuban compara Bitcoin a ações meme

Empresas de tecnologia como a Anthropic consultam líderes religiosos sobre ética da IA

Aviva Investors lança cotas tokenizadas do fundo de liquidez em libras esterlinas no XRP Ledger

Profecias de queda para novos provedores de nuvem: o plano mestre de Musk

Polda Metro Jaya Interrompe Caso de Fraude em Investimento em Criptomoedas de Timothy Ronald

JUST queima 1,88 bilhão de JST, 19% do suprimento total
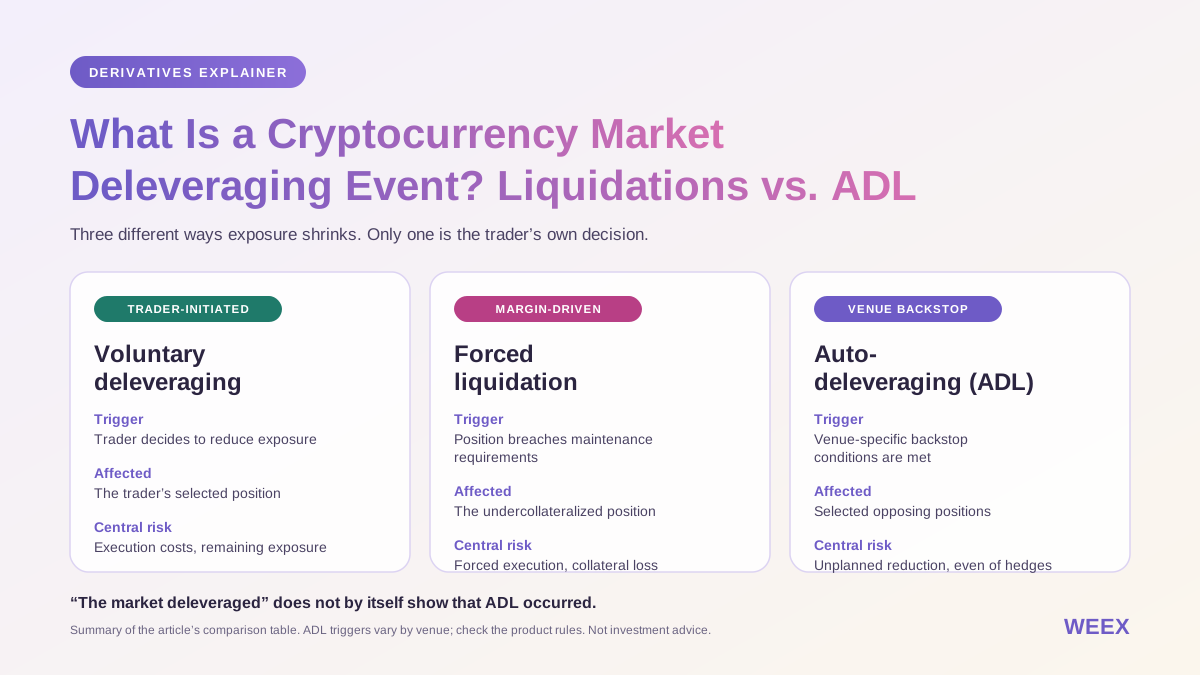
O que é um evento de desalavancagem no mercado de criptomoedas? Liquidações vs. ADL
Entenda a desalavancagem no mercado de criptomoedas: liquidação vs. ADL, quedas enganosas no open interest, riscos de hedge e o que verificar antes de negociar.

Banco Popular da China estabelece facilidade de troca de resgates em grande escala no mercado de títulos

Consensys alerta sobre riscos de assinatura para operadores de Ethereum eMudhra

A Semana à Frente: 4 momentos importantes para o mercado de criptomoedas

Quem está segurando ações tokenizadas? O número de investidores de varejo é grande, mas os ativos estão altamente concentrados
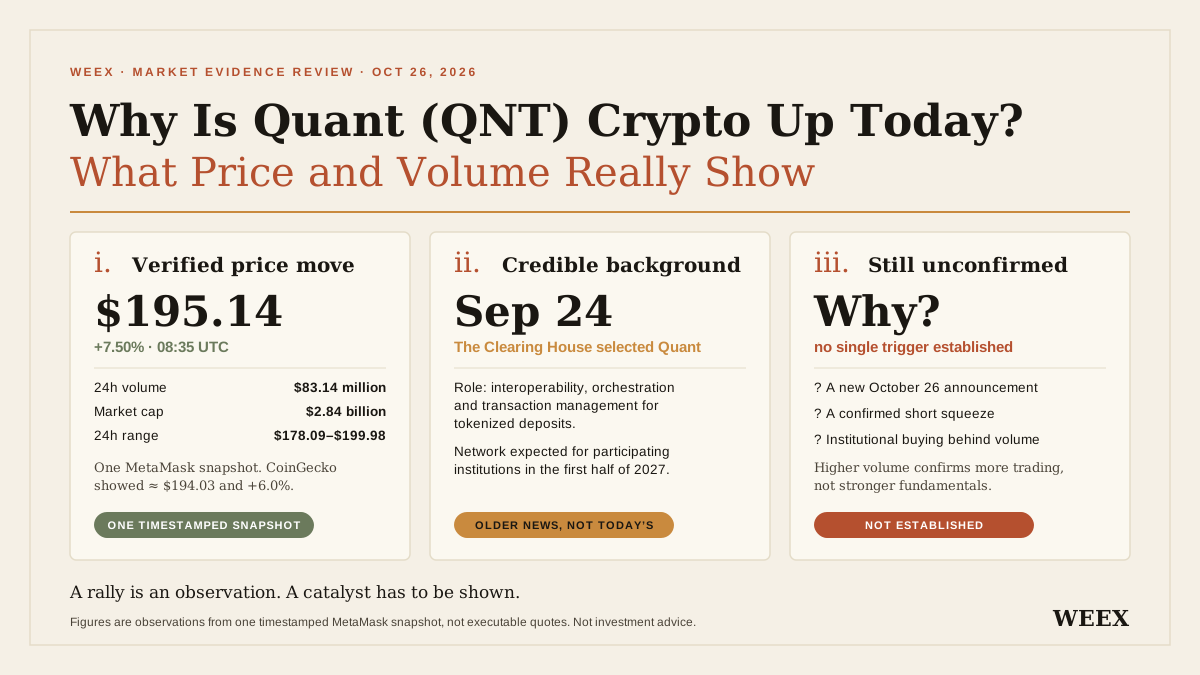
Por que a criptomoeda Quant (QNT) está em alta hoje? O que preço e volume realmente mostram
Por que Quant (QNT) está em alta hoje? Confira os dados de preço e volume, o cronograma da parceria bancária, as premissas sobre a demanda pelo token e os riscos antes de negociar.
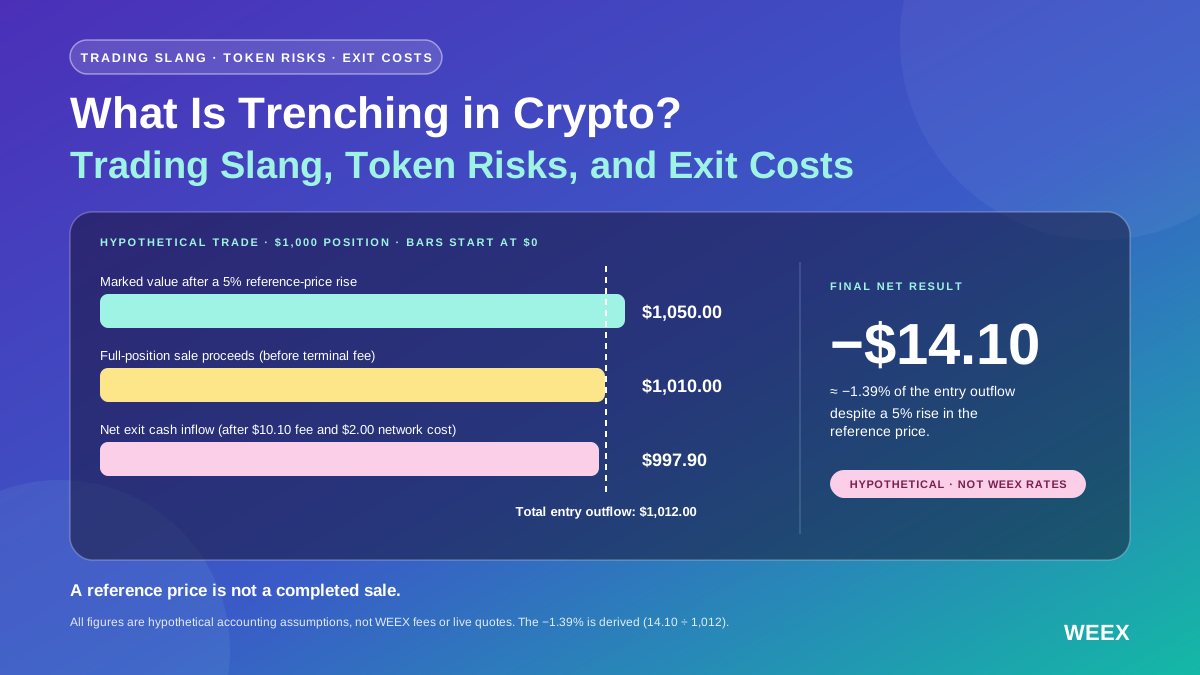
O que é trenching em cripto? Gíria de trading, riscos de tokens e custos de saída
O que é trenching em cripto? Entenda a gíria, as verificações de tokens, os riscos de liquidez e como um token em alta ainda pode gerar prejuízo após os custos de trading.

Pesquisador de segurança usa vulnerabilidade do PHP2Shell para invadir site de recompensas e ganha cerca de 2000 dólares em Bitcoin
Reeleição de Lula provoca pânico no mercado, bolsa brasileira enfrenta risco de circuit breaker

Entidade Alpaca no Oriente Médio recebe aprovação preliminar da FSRA de Abu Dhabi

Soneium lança token nativo SONEIUM, focando na tokenização de IP

Uma baleia do ICO transfere 5.000 ETH para plataformas centralizadas

Lei da Carolina do Norte sobre reembolsos em quiosques de criptomoedas: quem tem direito e quando se aplica?
Entenda a lei da Carolina do Norte sobre reembolsos em quiosques de criptomoedas: a data de início 01/2027, quem tem direito, prazos para denúncias e documentos que as vítimas devem guardar.

IA reduz drasticamente o custo de encontrar vulnerabilidades, dividindo a indústria de criptomoedas em duas facções
55% dos Bitcoins em endereços desconhecidos

FCA propõe verificações aprimoradas para carteiras pessoais na orientação sobre criptomoedas
Ethereum: Glamsterdam adiado após riscos detectados em 13 contratos

Quem está ganhando dinheiro com o dólar digital? A divisão de lucros entre emissores de stablecoins, distribuidores e processadores de pagamentos

House of Doge encerra autorização do Dogecoin, troca CEO e planeja adquirir a McQueen Labs

Tiger Research pede um marco regulatório para contratos de emissores de formadores de mercado de criptomoedas

Google DeepMind lança XYEval para avaliar a conformidade de agentes com conselhos enganosos
O comércio 24 horas é uma necessidade? Analisando o ritmo real das transações de contratos perpétuos RWA
Morph e Keytom colaboram para expandir pagamentos transfronteiriços com stablecoins
Ciberataque da GMO no Japão: contas de negociação devastadas, GMO Coin diz estar a salvo
Mark Cuban compara Bitcoin a ações meme
Empresas de tecnologia como a Anthropic consultam líderes religiosos sobre ética da IA
Aviva Investors lança cotas tokenizadas do fundo de liquidez em libras esterlinas no XRP Ledger
Conteúdo
Últimos artigos


Listagens mais recentes de moedas na WEEX


