
ШІ зробить наступні 12 місяців "м'ясорубкою" для безпеки криптовалют: виконавчий директор Anchorage

 Оцінити в Google


Криптовалютні компанії стикаються з хвилею атак на основі ШІ протягом наступного року, на додачу до вже безперервної загрози з боку Північної Кореї, попередили керівники безпеки на конференції Breakpoint Solana в Лондоні.
"Наступні 12 місяців будуть абсолютно жорстокими," сказав Діого Моніка, співзасновник криптобанку Anchorage Digital. "Це буде м'ясорубка."
Протягом останніх трьох-шести місяців системи ШІ перейшли від виявлення вразливостей до створення повних експлойтів і виконання кожного етапу атаки самостійно, сказав Моніка на панелі, яку вів Гордона Корера, співведучий подкасту The Rest Is Classified. Агресивні хакерські інструменти тепер дозволяють будь-кому без знань у сфері безпеки просто сказати моделі: "будь ласка, зламай цей вебсайт," додав він.
"Частина їхнього ВВП"
Північна Корея залишається найбільшою загрозою для криптофірм, сказав Коутс у окремій презентації. Протягом останнього десятиліття було вкрадено понад 13 мільярдів доларів у криптовалюті, з яких понад 7,5 мільярдів лише цього року, з яких близько 6 мільярдів було вкрадено в одній атаці: зламі Binance минулого місяця, за який ФБР звинуватило Північну Корею. "Ось як вони фінансують свої програми в Північній Кореї," сказав він.
Коутс описав атаку на Binance як ланцюг знайомих тактик. Розробник завантажив отруєне програмне забезпечення з спонсорованого пошукового результату, а інженер пізніше пройшов співбесіду на роботу на робочому пристрої та завантажив програмне забезпечення в рамках цього. Це дало зловмисникам можливість переміщатися по мережі та досягати сервісів підписання, які вони використовували для авторизації шкідливих транзакцій, а не для крадіжки ключів самих по собі, сказав він.
Фальшиві співбесіди є "характерною тактикою Північної Кореї," додав він, разом з отруєними інструментами та глибокими фейковими відеодзвінками. Північнокорейські хакери вкрали 400 мільйонів доларів, використовуючи лише глибокі фейкові дзвінки. Коли північнокорейські агенти не можуть бути найняті безпосередньо, вони використовують людей у США, щоб отримати роботу від їхнього імені, а потім підключають віддалені клавіатури та миші, щоб зловмисники могли отримати доступ до мережі компанії, сказав Моніка.
Міністерство фінансів США нещодавно наклало санкції на 11 осіб через таку схему IT-робітників з Північної Кореї. Anchorage тепер приймає нових співробітників особисто в своєму офісі в США, додав Моніка, і кожен співробітник працює на заблокованому Chromebook, входячи в віддалені машини для розробки, що, за його словами, усуває 90% до 95% корпоративної поверхні атаки.
"Захистіть ключі"
Коутс вказав командам на STRIDE, безкоштовну рамку безпеки, яку Фонд Solana запустив навесні. Вона визначає 18 основних контролів, адаптованих для крипто, і протоколи, які охоплюють понад 74% загальної вартості DeFi, заблокованої на Solana, включаючи 10 з 11 найкращих, пройшли через неї, сказав він. Фонд також використовує ШІ для зворотного інженерії нових програм і виявлення недоліків до того, як це зроблять зловмисники, що, за його словами, запобігло втратам на суму понад 5 мільйонів доларів за минулий місяць.
Обидва керівники попередили про основні помилки. Підключення електронних скриньок до агентів ШІ запрошує атаки на основі ін'єкцій запитів, сказав Моніка, тоді як Коутс закликав команди "захищати ключі", використовуючи апаратні ключі безпеки для входу та правильно налаштовані мультипідписні гаманці, з планами на ротацію ключів і їх втрату. "Ось куди ми бачимо, що зловмисники йдуть," сказав Коутс. "Вони отримують точки входу через основи. Вони обертаються, щоб отримати ключі, і ось де вони вивільняють свій гнів.",
Ціна --
Цей контент надано лише для загальних інформаційних цілей і не є фінансовою, інвестиційною, юридичною чи податковою консультацією. Події, нагороди, онлайн-акцій або пов’язану інформацію, згадана тут, не слід розглядати як рекомендацію, прохання чи запрошення до купівлі, продажу, торгівлі чи інших операцій з криптоактивами. Криптоактиви є дуже волатильними та можуть призвести до збитків. Доступність послуг, продуктів WEEX та пов’язаних із ними подій може відрізнятися залежно від регіону. Ви несете відповідальність за забезпечення відповідності вашої участі чинному місцевому законодавству та нормативним актам.
Вам також може сподобатися

Morgan Stanley підвищив свою позицію в біткоїн-ETF MSBT на 799,212 BTC, загальний обсяг активів зріс до 12448 BTC

Пітер Шифф стверджує, що Solana може замінити Bitcoin. Чи так це?

Виникнення проблеми з аномальним випуском токенів Cyber на Solana

Дорожня карта Solana на 2027 рік: подвоєння обчислювальної потужності, зниження витрат на транзакції на 80%

Краще купити: Біткоїн проти Ефіру

Пітер Шифф вказує на високу кореляцію між основними криптовалютами

Solana наближається до найгіршого року в історії

Follow the Money: раунд Variational на $110 млн, активність Tether і угоди M&A

Carl Moon розкрив, що біткоїн впав до 55615 доларів

SBF вперше говорить про шкоду від продажу Anthropic: ймовірність знищення людства AI становить 25%, молоді люди повинні глибоко вивчити AI

Акції Anthropic з'явилися на кількох блокчейнах в рамках найбільшого IPO в історії, обсяг торгів перевищив 1,5 мільярда єн

Заглядаючи в соціальні торгові книги: хто насправді отримує прибуток серед шуму трафіку?

Хакери перевели близько 488 тисяч ETH на суму приблизно 860 мільйонів доларів
Securitize виплатила перший дивіденд на токенізовані акції Apple у USDC

唐华斑竹 : PancakeSwap перейменовано на Pancake, кількість користувачів перевищила 208 мільйонів
Чи може Solana стати квантово-безпечним, не втрачаючи свою швидкість?
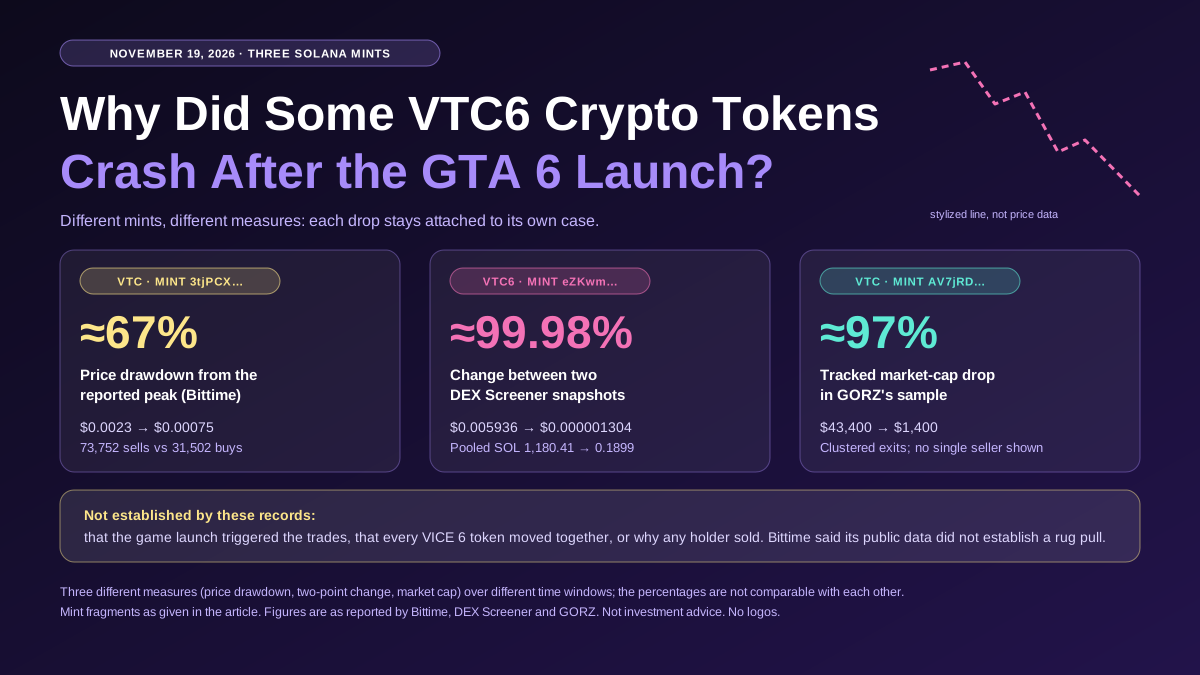
Чому деякі криптотокени VTC6 обвалилися після запуску GTA 6?
Дізнайтеся, чому деякі криптотокени VTC6 подешевшали під час запуску GTA 6. Порівняння трьох токенів Solana, активності продажів, резервів пулів і доказів можливого рагпулу.
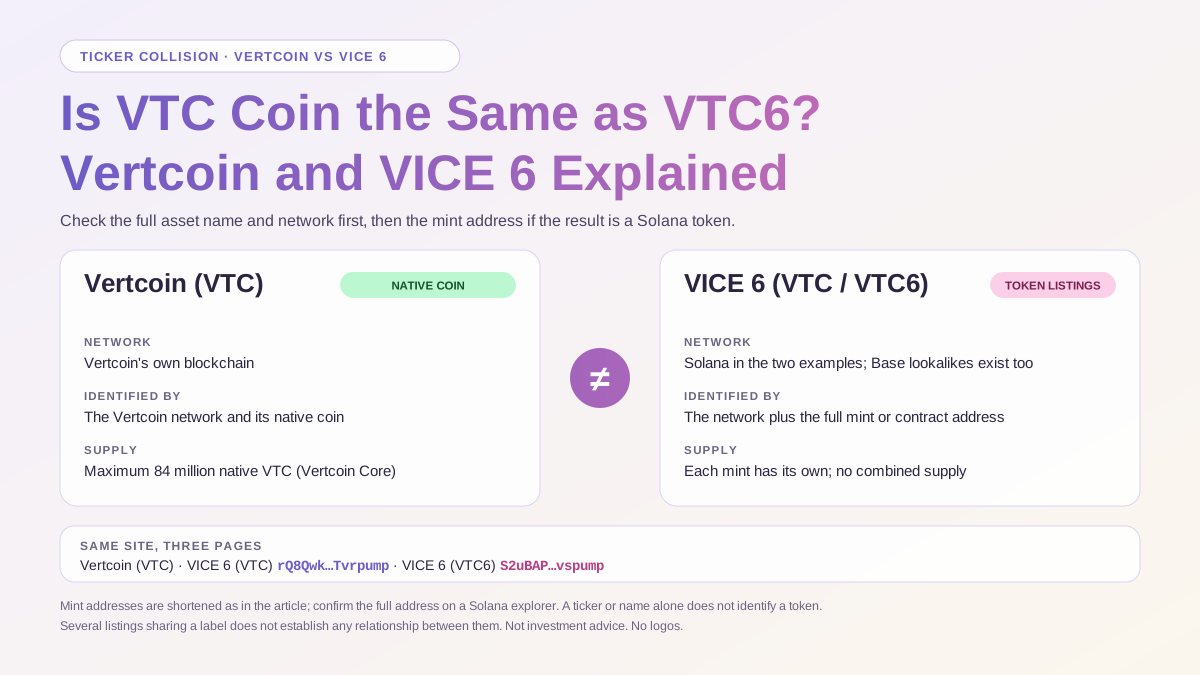
Чи є монета VTC тією самою, що й VTC6? Верткоїн і VICE 6: пояснення
Чи є монета VTC тією самою, що й VTC6? Порівняйте Верткоїн і VICE 6 за мережею, тикером та адресою токена й дізнайтеся, що перевірити перед переказом коштів.
Що таке криптовалюта VTC6? Посібник для початківців із VICE 6 (VTC6)
Що таке криптовалюта VTC6? Дізнайтеся, чому кілька токенів використовують назву VICE 6 і як перевірити мережу, адресу mint та торговий пул, перш ніж порівнювати лістинги.
Фонд Solana отримав контрольний пакет акцій CoinGecko! 18 мільйонів користувачів зможуть торгувати безпосередньо на блокчейні

VanEck припинив співпрацю з Gemini, зупинив зберігання ETF на біткоїн, ефір та SOL

ChatGPT Wallet об'єднується з Visa: Чи потрібні стабільні монети для економіки агентів?

Pump.fun нібито запропонував інфлюенсеру 100 тисяч доларів на місяць, щоб залишити Fomo та просувати більше токенів

Solana представила дорожню карту на 2027 рік, обчислювальна потужність мережі подвоїться
Криптовалюта VTC6: чи є вона офіційною монетою GTA 6? Що насправді запропонувала Take-Two
Чи є криптовалюта VTC6 офіційною монетою GTA 6? Порівнюємо пропозицію Take-Two щодо Sharkbux, інформацію Rockstar про реліз і два токени Solana з однаковими назвами.

Чи варто купувати Ethereum зараз?

Toss з Південної Кореї впроваджує криптовалютний гаманець у додатку для 30 мільйонів користувачів, доступний без рахунку на біржі

Токенізовані акції Solana досягають 1,22 мільярда доларів у міру розширення пропозицій акцій

YC інвестиційна логіка зазнає кардинальних змін: від програмного забезпечення до апаратного, від моделей до фізичного світу

Blockaid позначив 8800 токенів на основі GTA на Solana як шкідливі
Morgan Stanley підвищив свою позицію в біткоїн-ETF MSBT на 799,212 BTC, загальний обсяг активів зріс до 12448 BTC
Пітер Шифф стверджує, що Solana може замінити Bitcoin. Чи так це?
Виникнення проблеми з аномальним випуском токенів Cyber на Solana
Дорожня карта Solana на 2027 рік: подвоєння обчислювальної потужності, зниження витрат на транзакції на 80%
Краще купити: Біткоїн проти Ефіру
Пітер Шифф вказує на високу кореляцію між основними криптовалютами
Найновіші статті


Нещодавні лістинги монет на WEEX


