
«Patch» etmədən «bütün növ bug-ları aradan qaldırmağa»: İnternetin anti-qırılma qabiliyyətini necə qurmaq olar?

 Google-da bizi seçin


2026-cı ilin oktyabrında bir sıra hücumlar internetin qırılma qabiliyyətini ortaya qoydu, AI agentləri həm hücum edə, həm də gücləndirə bilir, açar isə təmir deyil, profilaktikadır.
Müəllif: Jay You
Tərcümə: AididiaoJP, Foresight News
İnternetin ilkin dizaynı anti-qırılma idi: bəzi düyünlər sıradan çıxsa, qalanları normal işləyir. Lakin bu gün internet daha çox bir çöküşdə olan qülləyə bənzəyir, müxtəlif kitabxanalar, asılılıqlar və inkişaf mühitləri ilə doludur, altında isə bir neçə əsas komponent sıxışdırılır. Baxanların sayı azdır, yoxlayanların sayı daha da azdır.
2026-cı ilin oktyabrında bir sıra hücumlar bu qırılma qabiliyyətini açıq şəkildə ortaya qoydu.
PHP «PHP2Shell» zəifliyini aşkar etdi, 5 milyondan çox ev sahibi uzaqdan ələ keçirilmə riski ilə üzləşdi. LiteLLM-in buraxılış prosesi ələ keçirildi, bir etimadnamə oğurlayan versiya PyPI-yə yükləndi. Railway-də 100,000-ə qədər iş sahəsinin saxlanma açarları deşifrə edildi, hücumçular AI API açarlarını axtarırdılar. Fireworks AI iki dəfə hücuma məruz qaldı, birincisi öz etimadnamələrinin sızması, ikincisi isə bulud xidmət təminatçısının hədəf alınması idi. Sertifikat agentliyi eMudhra tərəfindən verilən etibarlı imza açarı o qədər zəif idi ki, onlardan biri sadəcə «4» rəqəmidir. Binance-in isti cüzdanı 6.3 milyard dollar oğurlandı, FBI bunu Şimali Koreyaya aid etdi.
Bu hücumlar AI agentlərinin hücum tərəfi kimi nə qədər təhlükəli olduğunu göstərir. Lakin əksinə, agentlər də həllin açar hissəsi ola bilər. Onlar daha təhlükəsiz dillərə və formal doğrulamalara keçidi sürətləndirə, sıfır bilik sübutları, etibarlı icra mühitləri kimi kriptoqrafik məhsulların yayılmasını sürətləndirə, həmçinin kimlik və məzmun təsdiqi ilə idarə olunan «iki zolaqlı» internetin yaranmasına səbəb ola bilər, burada agentlər və insanlar ayrı yollarda gedirlər.
Agentlər proqram yazma xərclərini çox aşağı saldıqda, ən dəyərli kod bazaları daha çox canlı sistemlərə bənzəyəcək: qabaqcıl modellər davamlı olaraq nüfuz testləri keçirir, hər bir iterasiya kodu, dili və alət zəncirini gücləndirir, bütün növ qüsurları aradan qaldırır. Beləliklə, agentlər vasitəsilə interneti anti-qırılma bir şeyə çevirə bilərik - hər yeni agent işə düşdükdə, internet daha güclü olur, zəifləməz.
I. Agentin üçlü rolu: silah, hədəf, saxtakar
Agent internetin strukturunu dəyişir, üç yolla.
Birincisi, agent silahdır. Köhnə kodun təhlükəsiz olmasının əsas səbəblərindən biri zəifliklərin istismar xərclərinin yüksək olmasıdır. Agent bu xərcləri sıfıra endirir. PHP2Shell PHP-də on ildən çoxdur gizlənir, Wiz-in ağ şapka komandası qabaqcıl modeldən istifadə edərək bir neçə saat ərzində zəifliyi istifadəyə yararlı hücum alətinə çevirdi. Wiz-in dediyinə görə, AI inkişaf etdirmək və mürəkkəb zəiflik istismarını dəyişdirmək üçün maneələri azaldıb, əvvəllər qeyri-mümkün görünən zəifliklər indi mümkün hədəflərə çevrilib. Hücumçular artıq bu çəki ilə istifadə edirlər. Anthropic tərəfindən aşkar edilən bir casusluq hadisəsində AI bütün əməliyyatın 80%-90%-ni tamamladı. Oktyabr ayındakı hücum internet miqyasında eyni modelin təkrarıdır: bir zəiflik tapmaq, sürətlə milyonlarla hədəfə hücum etmək.
İkincisi, agent hədəfdir. İndi çox sayda yeni kod bu alətlər tərəfindən yazılır, agentlər və onların yazdığı kodlar asanlıqla hücuma məruz qalır. İstehlakçı agentlər, məsələn, Muse, Instinct, müəssisə agentləri, məsələn, Sierra, Decagon, açıq alətlər üzərində işləyir, təkliflərin daxil edilməsi kimi hücumlara məruz qalır və bu cür hücumlar son illərdə daha da incəleşib. Agentlər kodda daha çox qüsur da daxil edə bilərlər. LiteLLM bu dəfə hədəf alındı, bəlkə də bir AI agenti təsadüfən GitHub tokenini loga yazdı. Kod yazan agentlərin təhlükəsizlik problemlərini düzəltməsinə icazə versək, onların icrası tez-tez etibarsız olur.
Üçüncüsü, agentlər insanları saxtalaşdıraraq mövcud internet trafik qaydalarına meydan oxuyur. Cloudflare-in məlumatlarına görə, 2026-cı ildə internet trafikinin yarısı artıq insanlar tərəfindən deyil. CEO Matthew Prince, beş il içində avtomatlaşdırılmış trafikin «insan trafikinin 1000 qatına» çatacağını proqnozlaşdırır. Bu agent fəaliyyətləri insanlara baxış üçün nəzərdə tutulmuş veb saytları dağıdır. Viki Media Fondu oktyabrda bildirdi ki, milyonlarla zərərli OpenAI agenti veb saytına daxil olmağa çalışdı, bu da Wikidata xidmətinin dayandırılmasına səbəb ola bilərdi. Həmçinin bir müştərinin Instinct agenti, gün ərzində hər saat Resy-yə yüzlərlə dəfə zəng edir, hesabı bloklanana qədər.
Artıq agentlər üçün trafik etiketləmə və tanıma təşəbbüsləri var, məsələn, Meta və Sierra-nın Personal Agent Protocol-u, lakin bunlar kifayət deyil. Agentlərin adını gizlətmək motivasiyası çox vaxt olur: bir çox veb sayt hələ də qeyri-insan trafikini zərərli hesab edir, öz adını bildirən agentlər bəlkə də vəzifəni yarıda qoya bilər, insanları saxtalaşdıranlar isə keçə bilər.
II. Üç növ cavab: müşahidə, icra, profilaktika
«Silah, hədəf, saxtakar» bizə təhlükənin haradan gəldiyini göstərir, lakin nə etməli olduğumuzu demir. Bir ox əlavə edə bilərik, üç növ cavab: müşahidə, zəiflikləri tapmaq, agent davranışlarını izləmək; icra, daha sürətli təmir etmək, agentlərin nəyə toxuna biləcəyini məhdudlaşdırmaq; profilaktika, sistemi elə qurmaq ki, bütün növ uğursuzluqlar heç vaxt baş verməsin. İki oxun kəsişməsi bu günki startapların mövqeyini göstərir.
Bu xəritəyə görə, əksər şirkətlər və görünən kapital «müşahidə» və «icra» iki səviyyəsində cəmləşib. Bu iki səviyyəyə daxil olmaq asandır və mövcud proqram yığını ilə inteqrasiya etmək də asandır. Burada artıq böyük oyunçular var: Socket 125 milyon dollar, Braintrust 80 milyon dollar B turunu tamamladı, Armadin 445 milyon dollar topladı.
Müşahidə və icra səviyyələrinin qalibi, çox güman ki, ən çox agent loglarını toplayan şirkət olacaq. Agent davranışlarını ən çox görən, ən yaxşı strategiyaları yaza biləcək. Bu, bazarda şəbəkə təsiri ilə ən yaxın olan şeydir. Əgər aşkar etmə qabiliyyəti məlumatların toplanması ilə artırsa, üstünlük müstəqil istehsalçılara keçəcək - onlar müxtəlif müştərilərdən, müxtəlif modellərdən gələn trafikləri izləyə bilərlər, yalnız bir laboratoriyaya baxmırlar.
Lakin daha uzun müddətli cavab, bəlkə də bütün növ bug-ları profilaktik olaraq aradan qaldıran təhlükəsiz proqram yazmağı necə yazmaqdır. Profilaktika, proqramı və agentləri elə qurmaqdır ki, müəyyən bir uğursuzluq heç vaxt baş verməsin. Tarix göstərir ki, bu cür dəyişikliklərin baş verməsi üçün bir neçə şərtin eyni anda yerinə yetirilməsi lazımdır: bir dəfə xərcləri görünən edən bir şok, iş axınına asanlıqla daxil edilə bilən bir alət, onu standart standart halına gətirən bir güc.
Yaddaş təhlükəsizliyi Microsoft-un CVE-lərinin təxminən 70%-ni təşkil edirdi. Rust meydana çıxdı, mümkün alternativ oldu, agent sistem proqramlaşdırmasında daha çox istifadə olunur, faizlə hesablandıqda, artıq ən sürətlə böyüyən proqramlaşdırma dillərindən biridir. HTTPS eyni yolu izləyir: Snouden hadisəsi şokdur, Let’s Encrypt pulsuz və asan istifadə olunan alətlər təqdim edir, Chrome HTTP-ni «təhlükəsiz deyil» kimi işarələyir. Bu gün, oktyabr ayındakı bu cür hücumlar artıq ciddi bir şok təşkil edir. Alətlər formal doğrulama alət zənciri ola bilər, itələmə isə test çərçivələri, tənzimləmə və ya funksional şəbəkə təsiri ola bilər.
Daha irəlidə, agentlər internet trafikinin əsas hissəsinə çevrildikdə, kimlik və təhlükəsizlik problemləri birləşə bilər. Bulud dövründə, Okta və Wiz iki şirkət var, həqiqətən eyni tapmacanı həll edirlər: kim hansı bulud resurslarına daxil ola bilər. Agentlər eyni resurs icazəsi problemləri ilə üzləşirlər, xüsusən də API, MCP və s. kimi bağlayıcılar vasitəsilə kontekst anbarlarına qoşulduqda.
Agent kimliyi iki yolla olur: kimlik mənbəyi və məzmun təsdiqi. İki yol da lazım ola bilər. Kimlik mənbəyi imza tələbləri və kimlik protokollarını əhatə edir, məsələn, PAP və ya A2A, davranan və məzmunu imzalamaq və sübut etmək üçün. Lakin əvvəlcə qeyd edildiyi kimi, agentlər vəzifələrini yerinə yetirərkən tez-tez kimliklərini gizlətmək motivasiyasına malikdirlər, zərərli davrananlar isə bu standartlara riayət etməzlər. Məzmun təsdiqi qalan hissəni tamamlayır: faktiki davranışa və çıxış məzmununa əsaslanaraq aşkar etmə və qərar ağacları yaratmaq, veb saytların nişanı görməsələr belə, kiminsə insan, kiminsə robot olduğunu müəyyən etməyə imkan verir.
III. Növbəti nə olacaq
1. Kodun böyük köçü
İşlər əvvəlcə pisləşə bilər, sonra yaxşılaşa bilər. Dünyada çox sayda köhnə infrastruktur var, bir çoxu zəifliklərin aşkar edilməsi və istismar xərclərinin yüksək olduğu dövrlərdə yazılmışdır. Bu fərziyyə artıq etibarsızdır, çünki agentlər hücum xərclərini sıfıra endirir. Gələcək bir-iki il ərzində bu hücumlar «kodun böyük köçü»nü təşviq edə bilər: təhlükəsiz olmayan köhnə kod bazalarından və köhnə dillərdən daha müasir, daha anti-qırılma yığınlarına keçid.
Keçmişdə, böyük köhnə kod bazalarını TypeScript, Rust kimi daha təhlükəsiz dillərə əl ilə yenidən yazmaq son dərəcə çətin və bahalı idi. Agentlər bu hesabı tamamilə dəyişdirdi. GitHub Copilot son üç ayda 830,000 sətir Rust-a köçürməyi başardı, əsasən yalnız bir mühəndis var idi. Agent olmadan, bu işi bir komanda bir-iki il ərzində yerinə yetirməli idi. Yeni daha təhlükəsiz AI modellərinin yayılması da daha sürətli olacaq: TypeSafe-in Jev, növü olan strukturlaşdırılmış qərarları təqdim edir, sərhədsiz çıxış yerinə, bir gün ərzində Vercel-in ödənişli AI qapı komandasına 13-ə yaxın daxil oldu.
Bu gün, agent proqramlaşdırma ətrafında yeni təhlükəsizlik alətləri yığını yenidən qurulur: kodun yoxlanılması (Greptile), kod və açarların skan edilməsi (Semgrep), zərərli paket asılılıqlarının yoxlanılması (Socket), agentlərin işə düşmə nasazlığının aşkar edilməsi (Raindrop), istehsal qəzasına cavab (Resolve AI). Aşağıda yeni yerləşdirmə qatları formalaşır: agent qum qutusu (E2B, Daytona), icazə və alət qatları (Composio, Nango, Arcade). Birlikdə, bu, anti-qırılma bir inkişaf etdirici yığını yarada bilər: inkişaf, test, yerləşdirmə zamanı aşkar edilən hər bir qüsur, növbəti kod sətirinə geri bildirilə bilər.
Kodun köçməsi ucuzlaşır, formal doğrulama bəlkə də kompilator və alət zənciri səviyyəsində yenidən diqqət mərkəzində ola bilər. Məsələn, Theorem və Anthropic-in əməkdaşlığında Claude 100-dən çox açıq mənbə kitabxanasının təhlükəsizlik xüsusiyyətlərini sübut etdi.
Lakin kodun köçməsi də çətinliklər yarada bilər. Daha təhlükəsiz dillərdə böyük kod bazalarını yenidən yazmaq proqram mühəndisliyində son dərəcə çətin bir işdir. Hətta qabaqcıl intellekt olsa belə, AI tərəfindən yazılan köçmə etibarsız ola bilər, yeni qüsurların daxil olmasına səbəb ola bilər. Formal doğrulama da gümüş güllə deyil, onun təsiri spesifikasiyanın nə qədər yaxşı yazılmasından asılıdır, hətta Lean kimi sistemlərdə də nüvə səviyyəsində etibarlılıq qüsurları ola bilər, bu da riyazi zəmanəti pozur. Bunu düzgün etmək üçün diqqətli arxitektura dizaynı, sərt şəkildə müəyyən edilmiş spesifikasiyalar və nəticələrə çoxlu nüfuz testləri tələb olunur.
2. Təhlükəsizlik "itə bilər" tətbiqlərdə
İstehlak tətbiqləri üçün məxfilik və təhlükəsizlik, nəticədə, rahatlıq və inkişaf etdirici təcrübə ilə irəliləyən tətbiqlərdə "itə bilər", ayrı-ayrı ödənişli məhsul kimi deyil. Kripto cüzdan xidmətləri, məxfi açarların idarə edilməsini gücləndirir. Privy, Turnkey etibarlı icra mühitini və çox tərəfli hesablamanın arxasındakı kriptoqrafik mürəkkəbliyi gizlədir, asan inteqrasiya olunan inkişaf interfeysləri və dost istehlak təcrübəsi yaradır. Agentlər eyni yolu izləyə bilər: daha yaxşı tətbiqlər və inkişaf alətləri vasitəsilə daha təhlükəsiz standartlar təqdim edilir, ayrı-ayrı təhlükəsizlik satın almaqla deyil. Təhlükəsizlik, taksi içindəki təhlükəsizlik kəməri kimi olur - sərnişin bu taksini seçir, qoruma isə daxildir.
Sıfır bilik sübutları və TEE belə gizlincə yayılmağa başlamış ola bilər. World ID artıq 18 milyon insanın "insan sübutu" tamamladığını bildirir, müəssisə komandaları Zoom-da hansı iştirakçıların təsdiqlənmiş insanlar olduğunu göstərə bilərlər. WhatsApp-ın Incognito Chat-i Meta AI dialoqunu TEE-də işlədərək, Meta deyir ki, hətta özləri də buna daxil ola bilmir. Bu iki nümunədə, kriptoqrafiya tanış tətbiqlərin arxasında gizlənir, istifadəçi əlavə bir addım olduğunu hiss etməməlidir.
Eyni zamanda, özəl və yerli modellər də məxfilik inteqrasiya olunmuş məhsulun bir yolu ola bilər. 2026-cı ildə, açıq mənbə ağırlıq modelləri yalnız bağlanmış sərhəd modellərindən təxminən dörd ay geri qalacaq. Kiçik modellər getdikcə daha bacarıqlı olur, cihaz çipləri daha güclü olur, yerli çıxarış AI token-lərin daha böyük hissəsini təşkil edə bilər. Çıxarış buluddan kənara doğru irəliləyir, təhlükəsizlik təhdidlərinin forması da dəyişəcək. Həssas məlumatlar cihazdan daha az çıxacaq, bu cür sızmalar azalacaq. Lakin, sındırılmış noutbuklar və ev serverləri də etibarlı agentlərin ev sahibi ola bilər, hücum sahəsi istifadəçinin öz idarə etdiyi avadanlıqlara keçəcək. Bu, yerli agentlərin işləmə mühitinə faydalı ola bilər - modellər, alətlər, qeydlər eyni avadanlıqda yerləşdirilir, hətta ev və ya komanda agentləri üçün yeni avadanlıq və proqram formalarına yer açmaq üçün imkan yarada bilər.
3. İki yol interneti
Agentlərin və insanların internetə çıxma üsulları çox fərqlidir. Agent trafikinin artması ilə internet iki yola bölünür: biri agentlər üçün xüsusi brauzer, Parallel, Browserbase, Kernel kimi sistemlər tərəfindən dəstəklənir; digəri insanlar üçün, arxada kim olduğuna və nə olduğuna əsaslanaraq daha ağıllı yönləndirmə edir. Veb sayt sahibləri bu kimlik yoxlamalarından istifadə edərək trafikləri süzgəcdən keçirə, ticarət icazələrini təyin edə bilərlər, eyni zamanda agentləri tamamilə kənarlaşdırmadan. Restoranlar eyni mətbəxdən "paket" və "oturacaq" müştərilərinə xidmət edə biləcəyi kimi, veb saytları da müxtəlif tələb edənlərə eyni məzmunu fərqli formatlarda təqdim edə bilər.
Gələcəkdə, agent yolu daha çox agentlər arasında dialoqa çevrilə bilər. İstehlak agentləri və müəssisə agentləri yayıldıqca, mənim Instinct və ya Muse agentim DoorDash-ın mətn sifariş agentini tapıb, fərdiləşdirilmiş qiymət və təcrübə əldə edə bilər. Agentlər arasında agent münasibətləri artıq erkən nümunələrə malikdir, məsələn, Anthropic-in Project Swap eksperimentində. Bu səhnələrdə, hər agent öz müştərisi haqqında başqalarının bilmədiyi bəzi məlumatları bilir, buna görə hansı üstünlükləri və məlumatları açıqlamağa qərar verməlidir, təhlükəsizlik sərhədlərinə ehtiyac var: agent nəyi vəd edə bilər, ticarət qeydləri, sonradan mübahisə və audit imkanları.
Bu cür mürəkkəb agentlər arasında müzakirələrdə, yalnız agentin kimliyini bilmək kifayət deyil. Müştəri və qarşı tərəf, onun əvvəlki davranışını bilmək istəyir: pul ödəyibmi, razılaşmaya əməl edibmi, məxfi məlumatları sızdırıb mı. Daşıyıcı agent reputasiyası, agent kimliyinin vacib bir tamamlayıcısı ola bilər. Lakin bu, bir sual da yaradır: kim tətbiq arasında agent reputasiyasını qoruyacaq, necə mərkəzləşdirilmiş bir idarəetmə nöqtəsinə çevrilməsinin qarşısını alacaq?
Dördüncü, anti-kırılgan internetə doğru
Son dövrlərdə agentlərin dominant olduğu haker hücumları bizə bir şey öyrətdi: hər şey qırılabilir. Həmişə yeni bug-lar, yeni hücumlar olacaq, qabaqcıl agentlər bir çoxunu əvvəlcə tapacaq. Lakin internetin anti-kırılgan olması, bizim necə reaksiya verdiyimizdə, sistemləri necə tənzimlədiyimizdədir. Dizaynımızda mümkün qədər önləməliyik, aşkar edilən zəiflikləri düzəltməliyik və sistemləri və alət zəncirlərini davamlı olaraq yeniləməliyik.
Praktikada, bu, bir təhlükəsizlik dövrü kimi görünə bilər. Qabaqcıl modellər 24/7 hücum təhlükəsizliyi testləri keçirir, aşkar edilən problemlər yalnız daha yaxşı kod bazasına deyil, daha yaxşı alət zəncirinə və proqramlaşdırma dilinə də daxil olur. Bütün bunlar agent inkişaf etdirici yığını tərəfindən birləşdirilir, bu, kod bazasını tez bir zamanda aşkar etməyə, düzəltməyə və köçürməyə imkan tanıyır. İdeal halda, formal təsdiq də kompilyator səviyyəsinə quraşdırıla bilər, onun fərziyyələri və sübutları eyni qabaqcıl hücum modelləri tərəfindən sızma testləri ilə həyata keçirilir. Aşkar edilən hər bug, məlumat dövrünə daxil edilə bilər, bütün interneti daha dayanıqlı edir.
Böyük bir baxışla, bu icazəsiz, müstəqil, anti-kırılgan internet, blockchain və kripto valyutalarının bir çox ilkin vizyonları ilə əlaqəlidir. USV bu istiqamətdə on il boyunca araşdırma və investisiya edib. Blockchain, tanımadığımız insanların bir-biri ilə etimadsız şəkildə təhlükəsiz əlaqə qura biləcəyini göstərir, başlanğıc ən çox etimad tələb edən aktivdir: pul. Lakin ağır inkişaf və infrastruktur xərcləri, bu vizyonun maliyyədən kənara çıxmasını məhdudlaşdırdı. Agentlər interneti daha mürəkkəb, daha çox tərəfli iştirakla etdikcə, biz bəlkə də bir daha şans əldə edirik, kripto fikirlərini insanların artıq istifadə etdiyi tətbiqlərə və protokollara daxil edək. Məsələn, DAO, gələcək çox tərəfli agent klasterlərinin mümkün görünüşünü qeyri-müəyyən şəkildə göstərir.
Geri dönərək, internetin ilkin dizaynı belə idi: hər yeni düyün, bütövlükdə daha dayanıqlı edir. Agentlər bu dizaynı təhdid edir, lakin bəlkə də bu, onu bərpa etməyin yoludur. USV-də, biz anti-kırılgan internetə üç istiqamətdə yatırım etməyi planlaşdırırıq. Birincisi, "yox etmək, avtomatlaşdırmaq deyil" prinsipimizi davam etdirərək, ilk gündən etibarən bütün bug-ları aradan qaldıran metodları dəstəkləməkdir, yoxsa sonradan aşkar etmək və düzəltmək. İkincisi, "məlumat kənarda" arqumentimizi genişləndirməkdir, biz inanırıq ki, agent təhlükəsizlik qeydləri real şəbəkə effektinə malikdir: bu qeydləri ələ keçirən, daha təhlükəsiz məhsul istehsal edə bilər. Üçüncüsü, agent təhlükəsizliyini "asi birliy"nin bir hissəsi kimi görürük - dost istehlak interfeysi və problemsiz inkişaf etdirici təcrübəsi ilə təhlükəsizliyi daxili alətlər, iş axınları və protokollarla birləşdirmək.
-- qiyməti
Bu məzmun yalnız ümumi məlumat məqsədilə təqdim olunur və maliyyə, investisiya, hüquqi və ya vergi məsləhəti hesab edilməməlidir. Burada qeyd olunan hər hansı tədbir, mükafat, onlayn kampaniya və ya əlaqəli məlumat hər hansı kriptoaktivin alınması, satılması, treydinqi və ya digər əməliyyatların aparılması üçün tövsiyə, təşviq və ya dəvət kimi qiymətləndirilməməlidir. Kriptoaktivlər yüksək dəyişkənliyə malikdir və maliyyə itkisinə səbəb ola bilər. WEEX-in xidmətləri, məhsulları və əlaqəli tədbirlərinin əlçatanlığı regiondan asılı olaraq dəyişə bilər. İştirakınızın yerli qanunvericilik və tənzimləyici tələblərə uyğun olmasını təmin etmək sizin məsuliyyətinizdir.
Bunları da bəyənə bilərsiniz

Avropa İttifaqı kriptovalyutalarla bağlı tədbirlər görür. İki ölkəyə tapşırığın yerinə yetirilməsi üçün iki ay verilib

FBI, İŞİD-ə 26,000 ABŞ dolları kriptovalyuta köçürməkdə ittiham olunan Corciya sakini Younes Moustafa Younesi həbs etdi

Mr&强 WEEX GTA6 üslubunda AI Demo tədbirini paylaşdı

Şok İddialar: Əgər NVIDIA-ya qayıda bilmirsə, Jensen Huang yeni bir başlanğıc planlaşdırır!

ABŞ, TRM Labs ilə birlikdə kriptovalyuta cinayətləri ilə mübarizə mərkəzi qurur

Disney Dividendi 33% Artırdı və İki Rəqəmli EPS Artımı Proqnozlaşdırdı. Nəticələri İnvestorlar Üçün Nə Deməkdir?

ChatGPT Wallet Visa ilə əməkdaşlıq edir: Agent iqtisadiyyatı üçün stabilcoin lazımdırmı?

Johnson & Johnson ESMO-da 'Təmiz' Prostat Xərçəngi Məlumatı Təqdim etdi. İnvestorlar Niyə Maraqlanmalıdır?

OFAC, Comancheros komandanı sanksiyaya aldı, Tron ünvanını siyahıya aldı

Bir məqalədə anlamaq | Muskın son müsahibəsi: Starship, Grok, Optimusdan Starmində, interstellar mədəniyyətə yönəlmiş texnologiya planı

Wu Yongming: Qianwen növbəti nəsil modelləri PingTouGe çipində təlim edir
VTC6 kriptovalyutası: GTA 6-nın rəsmi coin-idir? Take-Two əslində nə təklif edib
VTC6 kriptovalyutası GTA 6-nın rəsmi coin-idirmi? Take-Two-nun Sharkbux təklifini, Rockstar-ın buraxılış məlumatlarını və eyni adlı iki Solana token mintini müqayisə edin.

Müdrik investor Druckenmiller ABŞ səhmlərini demək olar ki, tamamilə satdı: Son 50 ildə bazarı ən az başa düşdüyü dövr, AI-nin növbəti fürsəti hesablama gücündə deyil
Anthropic IPO-su: NVIDIA və süni intellekt çipləri rəqabəti üçün nə deməkdir
Anthropic IPO-sunun NVIDIA üçün nə demək olduğunu, 10 mlrd$ investisiyasından tutmuş Claude-un süni intellekt iş yükləri uğrunda Google TPU, AWS Trainium və AMD ilə rəqabətə qədər öyrənin.

Məşhur kripto marketinq mütəxəssisi: 2027-ci ildə marketinqin 5 əsas dəyişməsi
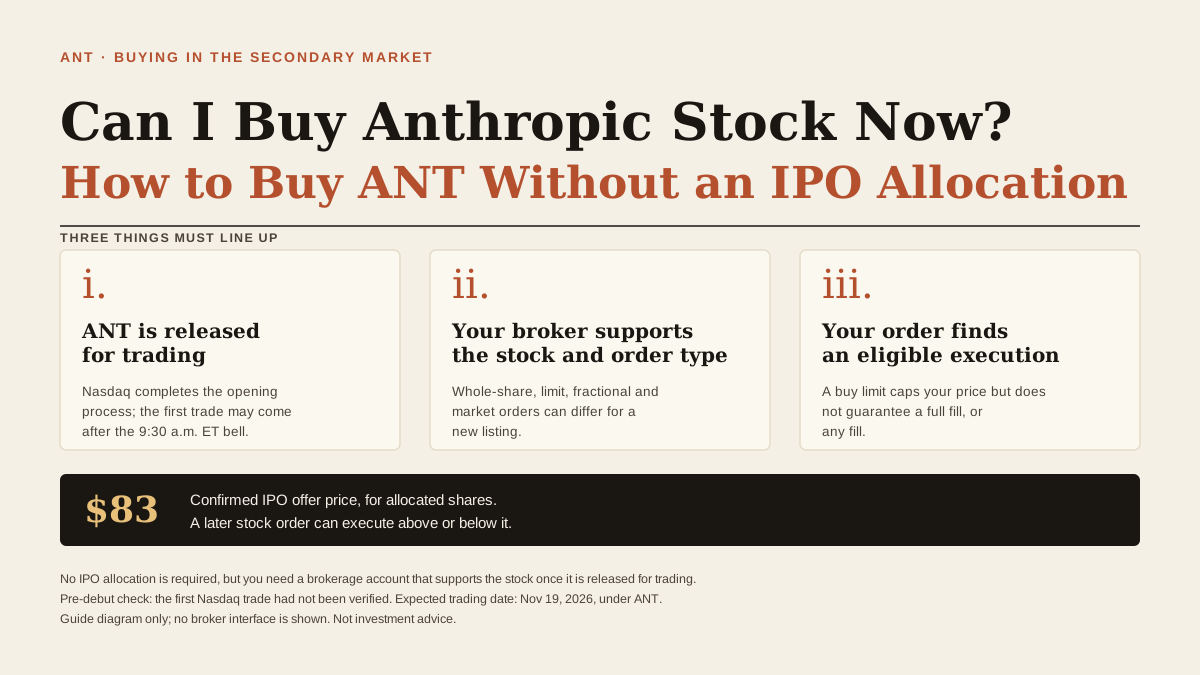
Anthropic səhmlərini indi ala bilərəm? IPO-da pay almadan ANT-ni necə almaq olar
IPO-da pay almadan Anthropic səhmlərini almaq mümkündürmü? ANT sifarişlərinin nə vaxt icra oluna biləcəyini, 83$ məbləğinin nə demək olduğunu və sıfır və ya qismən pay aldıqda nə etməli olduğunuzu öyrənin.

Sui-nin staking mükafatlarından kim faydalanır?

Araşdırma göstərir ki, 63% institusional investor SEC qeydiyyatının tokenləşdirilmiş aktivlərin investisiya icazəsinə uyğun olacağını düşünür
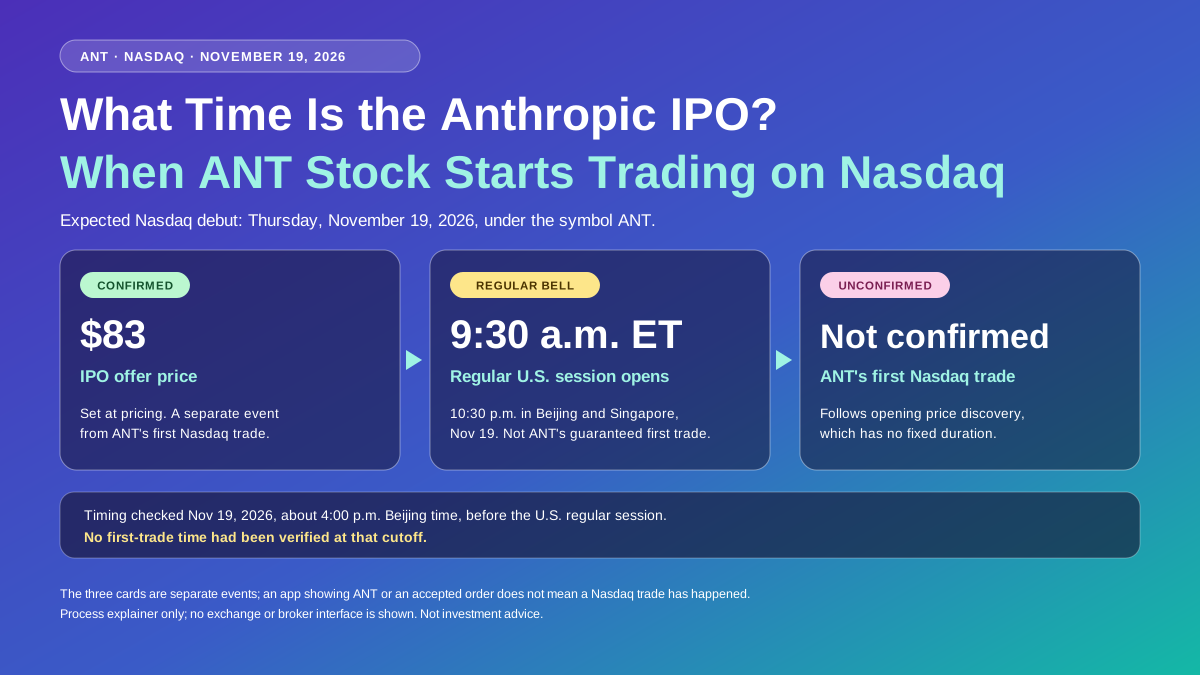
Anthropic IPO-su saat neçədədir? ANT səhmləri Nasdaq-da nə vaxt ticarətə başlayır
Anthropic IPO-su saat neçədədir? ANT-nin 19.11 tarixində Nasdaq-da debütünü, qlobal açılış zəngi vaxtlarını, 83$ təklif qiymətini və sifarişlərin niyə icra gözləyə biləcəyini öyrənin.
Altı AI Mədənçilik Projesi: Həqiqətən kim hesablama gücü satır, kim hələ də mədənçilik üçün hesablayır?

Madonna'nın menecerindən Sound Ventures ortağına, Guy Oseary Anthropic investisiyası ilə 7 milyard dollar qazandı
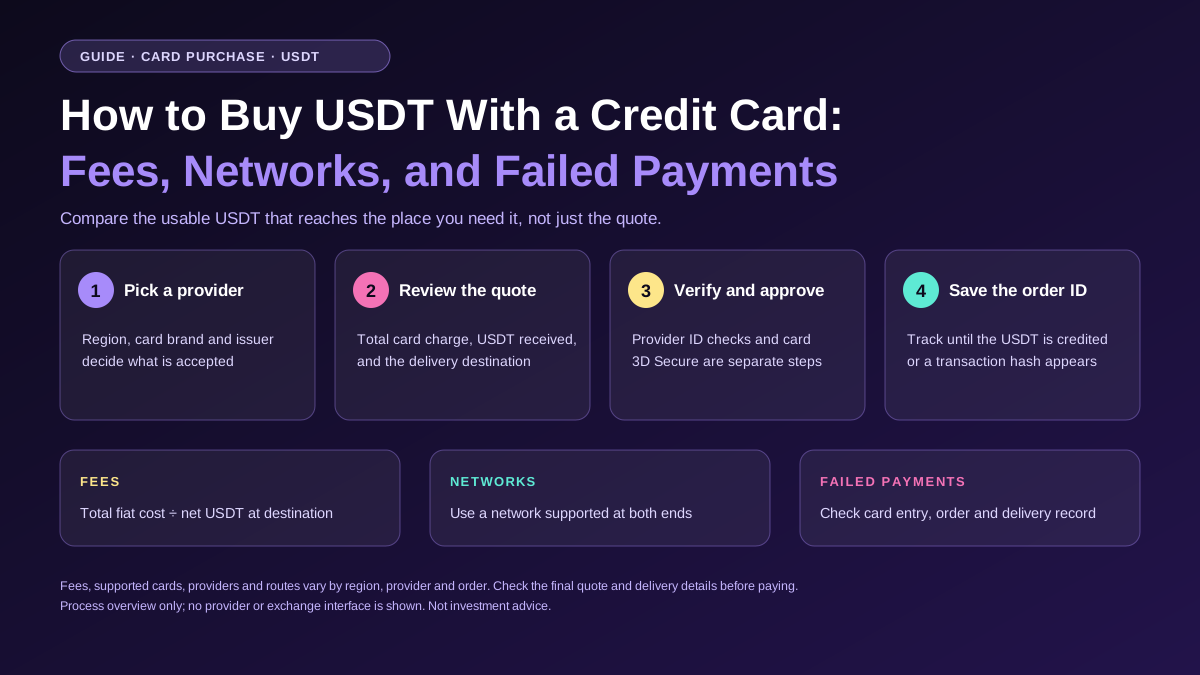
USDT-ni kredit kartı ilə necə almaq olar: komissiyalar, şəbəkələr və uğursuz ödənişlər
USDT-ni kredit və ya debet kartı ilə necə almağı, ümumi xərci müqayisə etməyi, düzgün şəbəkəni seçməyi və rədd edilmiş ödənişləri və ya gəlməyən USDT-ni araşdırmağı öyrənin.
OpenAI prezidenti AMD-yə 5 ay ərzində bir illik çip tədqiqat irəliləyişi əldə etməyə kömək etdiyini bildirib

Planet Labs Stoke Space ilə əməkdaşlıq edir - SpaceX Falcon 9-u həqiqətən də istirahət edərsə

Məlumatların toplanmasından hadisə ticarətinə: Proqnoz bazarının tarixi, mexanizmləri və rəqabət mühiti
YC-nin sərmayə məntiqində böyük dəyişiklik: proqram təminatından avadanlığa, modeldən fiziki dünyaya

ABŞ, şirkətlərin Çin AI modellərini istifadəsini açıqlamasını tələb etməyi planlaşdırır

Satoshi-nun unudulmuş forumu: 2014-cü ildə kim administrator hesabına daxil olub?

Kriptovalyuta Birinci Səviyyə İnvestisiyası: İnsan Təbiəti, Hüquq və Kapitalın Üçbucaqlı Mübarizəsi

Humyn Labs 47 milyon dollar A mərhələsi maliyyələşdirməsini tamamladı, Accel liderlik etdi
Avropa İttifaqı kriptovalyutalarla bağlı tədbirlər görür. İki ölkəyə tapşırığın yerinə yetirilməsi üçün iki ay verilib
FBI, İŞİD-ə 26,000 ABŞ dolları kriptovalyuta köçürməkdə ittiham olunan Corciya sakini Younes Moustafa Younesi həbs etdi
Mr&强 WEEX GTA6 üslubunda AI Demo tədbirini paylaşdı
Şok İddialar: Əgər NVIDIA-ya qayıda bilmirsə, Jensen Huang yeni bir başlanğıc planlaşdırır!
ABŞ, TRM Labs ilə birlikdə kriptovalyuta cinayətləri ilə mübarizə mərkəzi qurur
Disney Dividendi 33% Artırdı və İki Rəqəmli EPS Artımı Proqnozlaşdırdı. Nəticələri İnvestorlar Üçün Nə Deməkdir?
Ən son məqalələr


WEEX-dəki ən son koin listinqləri


