
Alerte de sécurité du portefeuille Keplr : vos ATOM sont-ils en sécurité ?

 Notez-nous sur Google


L’incident de sécurité touchant le portefeuille Keplr a suscité des inquiétudes dans tout l’écosystème Cosmos après que ce portefeuille de cryptomonnaies populaire a temporairement suspendu les connexions via Google et Apple, à la suite de signalements de transactions non autorisées. La perturbation, révélée le 06/11/2026–07/11/2026, était liée à une faille de sécurité dans Web3Auth, le fournisseur d’infrastructure tiers qui prend en charge les portefeuilles Keplr avec connexion via les réseaux sociaux.
L’incident de sécurité touchant le portefeuille Keplr a d’abord attiré l’attention générale lorsque la société d’analyse blockchain Bitquery a relevé environ 6 M $ de transferts depuis des dizaines de milliers d’adresses de portefeuilles concernées. Toutefois, des déclarations ultérieures de Web3Auth et de Keplr ont précisé que bon nombre de ces transferts relevaient d’opérations d’urgence visant à protéger les actifs, et non de vols avérés.
L’incident de sécurité touchant le portefeuille Keplr a également placé sous surveillance la cryptomonnaie native de Cosmos Hub, ATOM. Selon un instantané du marché WEEX enregistré le 09/11 09:54, heure de Pékin, ATOM s’échangeait autour de 1.324 USDT, en baisse de 3,71 % sur plus de 24 heures. Les contrats à terme perpétuels sur ATOM s’établissaient autour de 1.322 USDT, en baisse de 2,94 %.
L’incident soulève trois questions importantes : quels portefeuilles sont réellement vulnérables, qu’est-il advenu des millions de dollars transférés vers des adresses de récupération, et le problème de sécurité touche-t-il Cosmos Hub lui-même ?
Que s’est-il passé avec le portefeuille Keplr le 06/11–08/11 ?
Keplr est un portefeuille de cryptomonnaies largement utilisé pour gérer des actifs, des positions de staking et des applications blockchain dans l’écosystème Cosmos.
Le portefeuille prend en charge les comptes classiques avec phrase de récupération, les connexions à des portefeuilles matériels et les comptes créés via une connexion Google ou Apple.
Le 06/11, Web3Auth a révélé un problème de sécurité touchant ses services de portefeuilles intégrés. L’entreprise a temporairement suspendu le service concerné pendant qu’elle enquêtait sur la vulnérabilité.
Le 07/11, Keplr a signalé des transactions non autorisées impliquant certains comptes créés via Google ou Apple. L’entreprise a ensuite suspendu ces méthodes de connexion et commencé à travailler avec Web3Auth pour enquêter sur les comptes concernés.
Des informations complémentaires ont indiqué que la vulnérabilité provenait de l’infrastructure de Web3Auth et avait exposé les clés privées associées à certains portefeuilles intégrés.
Chronologie de l’incident de sécurité Keplr
| Date | Événement | Statut |
|---|---|---|
| 06/11 | Web3Auth révèle un incident de sécurité et suspend les services de portefeuilles intégrés | Confirmé |
| 07/11 | Keplr signale des transactions non autorisées touchant certains portefeuilles avec connexion via les réseaux sociaux | Confirmé |
| 07/11 | Keplr suspend les connexions via Google et Apple | Confirmé |
| 07/11 | Web3Auth commence des transferts préventifs depuis les portefeuilles vulnérables | Confirmé par le fournisseur |
| 08/11 | Web3Auth et Keplr publient des adresses de récupération vérifiées | Confirmé |
| 08/11 | Bitquery corrige son interprétation initiale d’environ 6 M $ de transferts | Confirmé |
| 09/11 | Pertes finales imputables à l’attaquant, indemnisation des utilisateurs concernés et calendrier complet de rétablissement | Non établi publiquement |
Sources : annonces de sécurité de Keplr et Web3Auth, 06/11/2026–08/11/2026 ; enquête corrigée de Bitquery, 08/11.
La chronologie montre que l’incident a impliqué à la fois des activités non autorisées et une intervention d’urgence visant à récupérer les actifs.
Il serait trompeur de qualifier de vol chaque transaction effectuée depuis un compte concerné sans vérifier sa destination et les circonstances.
Le logiciel du portefeuille Keplr a-t-il été piraté ?
Josh Lee, cofondateur de Keplr, a déclaré que la vulnérabilité provenait de Web3Auth et non du code du portefeuille Keplr lui-même.
Web3Auth fournit une infrastructure de portefeuilles intégrés qui permet aux applications de proposer une connexion via les réseaux sociaux, sans que les utilisateurs aient à gérer une phrase de récupération classique lors de la configuration initiale.
La faille signalée concernait la manière dont certaines clés de portefeuille étaient protégées au sein de cette infrastructure.
Cette distinction est importante : une faille chez un fournisseur d’authentification tiers diffère d’une vulnérabilité dans le code habituel de signature des transactions de Keplr ou dans la blockchain Cosmos Hub.
Cette distinction ne diminue toutefois pas la gravité de l’incident pour les utilisateurs dont les clés privées pourraient avoir été exposées.
Dès lors qu’un attaquant peut obtenir ou reconstituer une clé privée, il peut être en mesure d’autoriser des transactions indépendamment de l’interface de connexion habituelle du portefeuille.
Quels comptes Keplr sont concernés ?
Le risque dépend principalement de la manière dont le compte Keplr a été créé.
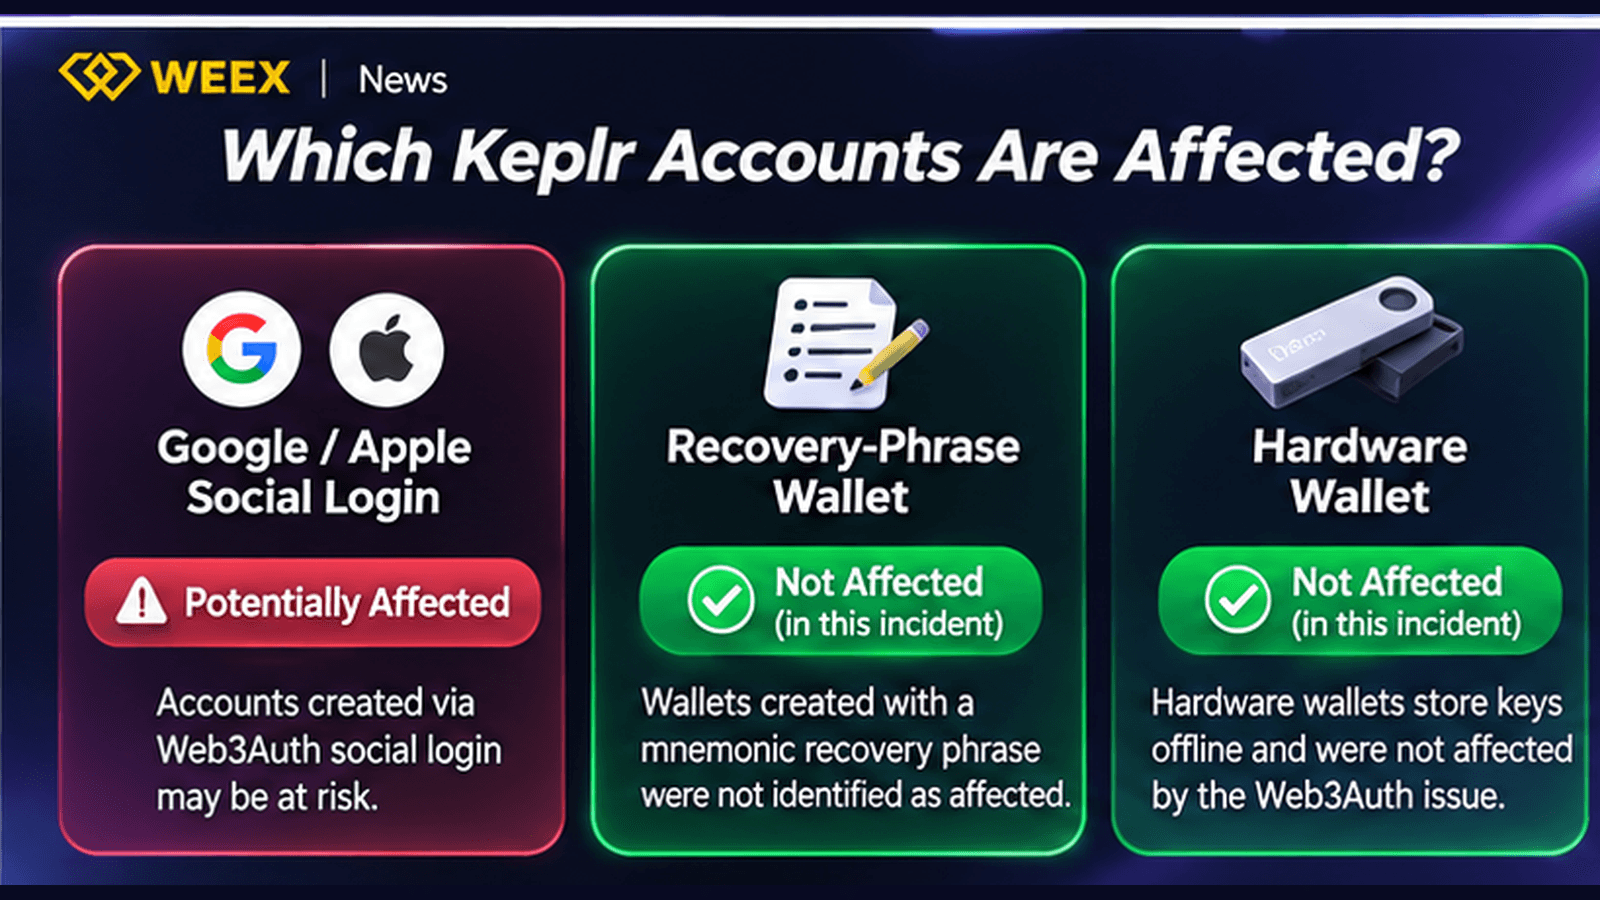
Selon l’évaluation initiale de Keplr, les comptes créés à l’aide d’une connexion sociale Google ou Apple pourraient être concernés.
Les comptes créés avec une phrase de récupération classique ou connectés via un portefeuille matériel n’ont pas été identifiés comme touchés par cette vulnérabilité spécifique de Web3Auth.
Comptes connectés via Google et Apple
Les utilisateurs ayant créé leur portefeuille Keplr via une connexion Google ou Apple doivent considérer ces comptes comme potentiellement compromis, jusqu’à ce que les fournisseurs confirment le contraire.
Dans ses recommandations publiques, Keplr a averti les utilisateurs de ne pas déposer de nouveaux fonds sur des comptes potentiellement concernés.
Le portefeuille a également conseillé aux utilisateurs disposant encore d’actifs liquides de les transférer vers de nouveaux comptes sécurisés à l’aide d’une phrase de récupération ou d’un portefeuille matériel, tout en suivant les consignes de sécurité vérifiées.
Il est important de ne pas supposer que récupérer l’accès à un ancien portefeuille avec les mêmes identifiants compromis suffit à le sécuriser de nouveau.
Portefeuilles avec phrase de récupération
Keplr a indiqué que les comptes créés à l’origine avec une phrase de récupération mnémonique classique n’étaient pas concernés par la vulnérabilité identifiée de Web3Auth.
Ces portefeuilles ne s’appuient pas sur la même infrastructure de connexion sociale pour reconstituer leurs clés privées.
Ils restent toutefois exposés aux risques habituels liés à la sécurité des cryptomonnaies, tels que l’hameçonnage, les logiciels malveillants, les autorisations de transactions frauduleuses et le vol de phrases de récupération.
Les utilisateurs doivent continuer à appliquer les pratiques habituelles de sécurité des portefeuilles, sans supposer qu’un portefeuille est à l’abri de toutes les menaces possibles.
Pour les lecteurs qui comparent les méthodes de stockage, l’article de WEEX Learn Les meilleurs portefeuilles crypto hors ligne en 2026 explique comment les portefeuilles matériels isolent les clés privées des appareils connectés à Internet.
Comptes sur portefeuille matériel
Les portefeuilles matériels stockent les clés de signature dans un appareil dédié, au lieu de dépendre du dispositif vulnérable de connexion sociale de Web3Auth.
Selon l’évaluation initiale de Keplr, les comptes sur portefeuille matériel n’ont pas été touchés par cet incident.
Cette conclusion concerne la vulnérabilité spécifique signalée, et non toutes les menaces possibles liées à un appareil matériel.
Les utilisateurs doivent toujours vérifier les détails des transactions sur leurs appareils et éviter les faux sites de récupération ou les demandes de divulgation de phrases de sauvegarde.
Les 6 M $ de fonds Keplr ont-ils réellement été volés ?
Le montant d’environ 6 M $ doit être interprété avec prudence.
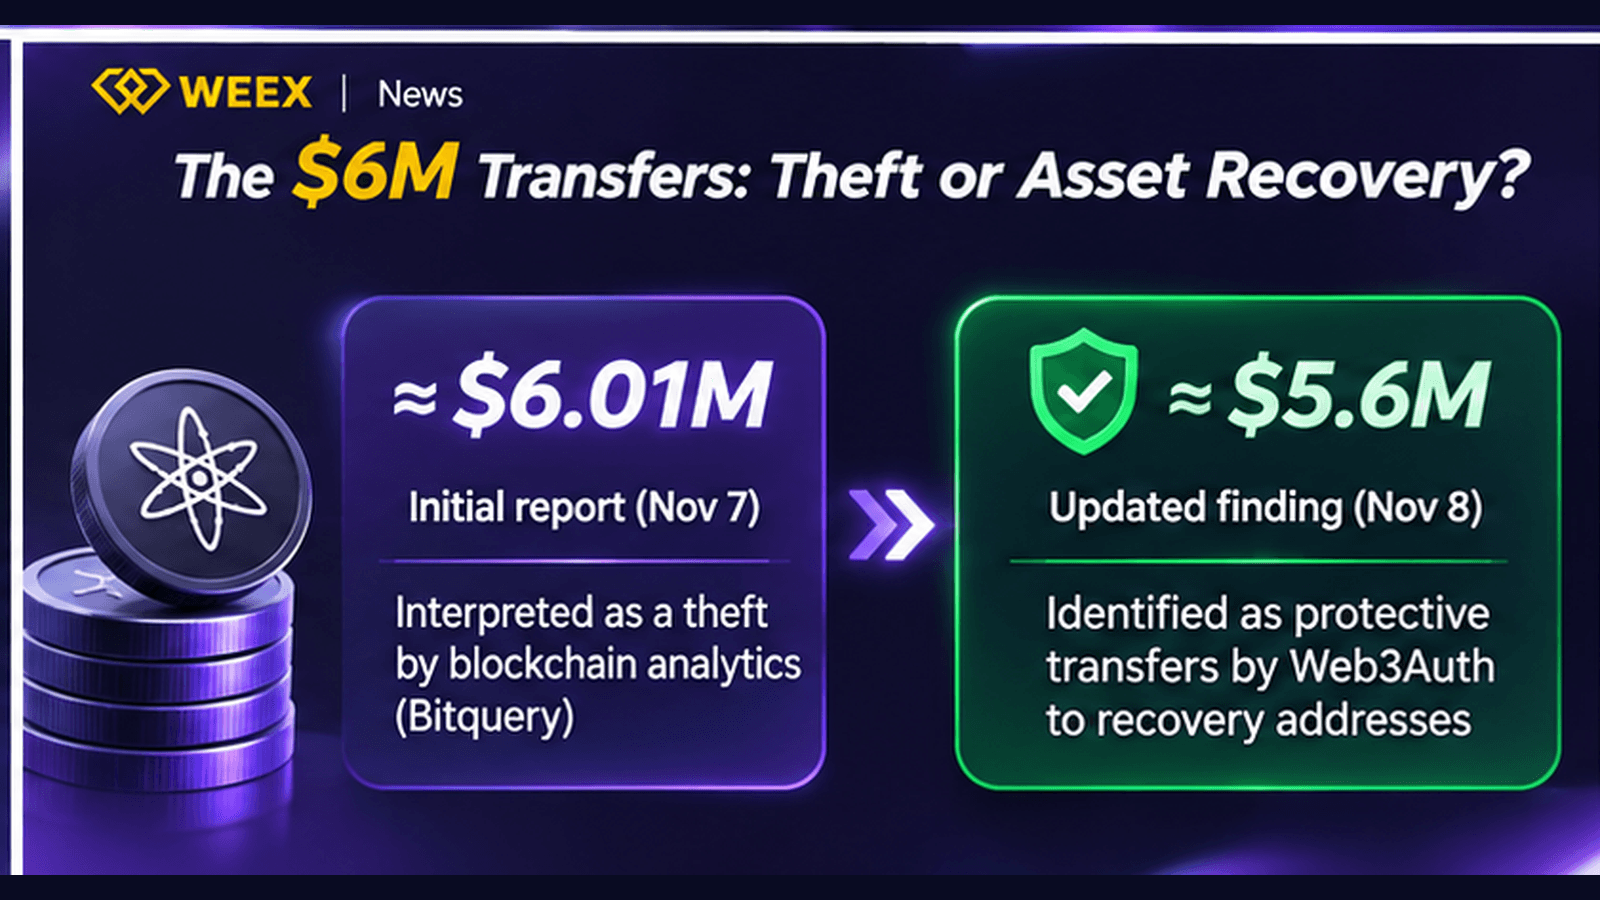
Le 07/11, la société d’analyse blockchain Bitquery a indiqué que plus de 44,000 adresses de portefeuilles avaient transféré environ 6,01 M $ en cryptomonnaies pendant l’incident.
Dans son enquête initiale, elle attribuait ces mouvements à un attaquant.
Web3Auth a toutefois expliqué par la suite avoir lancé des transferts préventifs depuis les portefeuilles vulnérables vers des adresses de récupération, avant que les attaquants ne puissent atteindre les actifs restants.
Le 08/11, Web3Auth et Keplr ont publié des adresses de récupération vérifiées, ce qui a incité Bitquery à corriger son rapport initial.
Que révèle l’enquête actualisée sur la blockchain ?
| Indicateur | Observation rapportée | Précision importante |
|---|---|---|
| Environ 6,01 M $ | Actifs transférés vers des adresses de récupération au moment de l’observation du 07/11 | Pas de confirmation qu’il s’agisse de fonds volés |
| au moins 44 041 adresses | Adresses de portefeuilles impliquées sur sept chaînes de l’écosystème Cosmos | Pas nécessairement 44,041 personnes distinctes |
| 7,603 adresses Injective | Adresses supplémentaires impliquées dans les transferts suivis | Ne correspond pas non plus au nombre d’utilisateurs distincts |
| Environ 1,96M ATOM | ATOM mis en staking et transféré dans le cadre de transactions liées à la récupération | Ne prouve pas une compromission du protocole ATOM |
| 12 adresses de récupération publiées | Destinations identifiées par Web3Auth sur les réseaux pris en charge | Distinctes des éventuelles destinations non identifiées de l’attaquant |
| Environ 5,6 M $ | Valeur signalée sur les adresses de récupération le 08/11 | Horodatage et valorisation différents de ceux de 6,01 M $ |
Sources : enquête corrigée de Bitquery sur Keplr, 08/11/2026 ; informations de Web3Auth et Keplr sur la récupération ; The Block, 08/11/2026. Ne pas additionner les chiffres.
Ces chiffres décrivent l’activité observée sur la blockchain et les actifs attribués à l’opération de récupération.
Ils ne permettent pas d’établir le montant final définitivement perdu au profit des attaquants.
Pourquoi les transferts préventifs ont-ils été pris pour des vols ?
Les transactions malveillantes visant à vider un portefeuille et les transferts préventifs d’urgence peuvent tous deux déplacer des actifs hors de l’adresse d’origine d’un utilisateur.
Dans un explorateur blockchain, ces transferts peuvent sembler similaires.
Web3Auth a déclaré avoir utilisé son accès aux portefeuilles vulnérables pour transférer les actifs vers des adresses de récupération plus sûres, afin de protéger les fonds que l’attaquant initial n’avait pas encore emportés.
Certains utilisateurs concernés ont donc vu leur solde diminuer ou disparaître, alors même que le fournisseur indiquait que les actifs avaient été mis en sécurité.
C’est pourquoi il est essentiel d’attribuer les adresses de destination et d’obtenir une confirmation officielle avant d’interpréter d’importantes sorties de fonds sur la chaîne.
Cette correction ne signifie toutefois pas qu’aucun vol n’a réellement eu lieu.
Web3Auth a reconnu l’existence d’un attaquant initial, et le montant que celui-ci a pu obtenir n’avait pas été pleinement établi dans les informations disponibles.
Les fonds récupérés sont-ils déjà de retour dans les portefeuilles des utilisateurs ?
Pas nécessairement.
Transférer des actifs vers des adresses de récupération préventive n’équivaut pas à les restituer à chaque utilisateur.
Web3Auth a déclaré travailler avec Keplr à la mise en place d’une procédure de récupération adaptée.
Les fournisseurs n’avaient pas établi de calendrier public complet pour restituer tous les actifs concernés ou régler l’ensemble des pertes en suspens.
Les utilisateurs doivent donc distinguer trois étapes : les actifs quittent un portefeuille vulnérable, ils arrivent sur une adresse de protection vérifiée, puis ils sont restitués à leur propriétaire légitime.
Seule la dernière étape constitue une récupération individuelle achevée.
Prix de --
Pourquoi des ATOM mis en staking ont-ils été concernés ?
Cosmos Hub est une blockchain à preuve d’enjeu, et ATOM est son jeton natif de staking, de gouvernance et de paiement des frais de transaction.
Les utilisateurs peuvent déléguer leurs ATOM à des validateurs afin de contribuer à la sécurité du réseau et de recevoir des récompenses de staking.
Selon les règles habituelles de Cosmos Hub, les utilisateurs qui lancent une procédure standard de déliaison doivent généralement attendre 21 jours avant de pouvoir transférer librement leurs actifs délégués.
Ce mécanisme contribue à la sécurité du réseau et limite le retrait immédiat des mises déléguées.
Toutefois, l’incident Keplr était plus complexe qu’une demande ordinaire de retrait du staking.
Comment les ATOM mis en staking ont-ils été transférés pendant la récupération ?
Bitquery a identifié environ 1,96M d’ATOM mis en staking parmi les mouvements suivis.
Son enquête a décrit un mécanisme de conversion des positions de staking en représentations transférables, plutôt qu’une simple attente pendant la période normale de déliaison.
C’est important, car les utilisateurs peuvent penser que les cryptomonnaies mises en staking ne peuvent pas être transférées en cas de compromission d’un portefeuille.
En réalité, les protections et restrictions de transfert applicables aux actifs mis en staking dépendent des protocoles, des produits dérivés et des autorisations de transaction concernés.
L’exposition économique d’une position de staking peut être transférable par certains mécanismes, même lorsque la délégation classique est soumise à une période d’attente.
Cela signifie-t-il que le consensus de Cosmos Hub a été compromis ?
Les éléments disponibles ne permettent pas d’établir que le mécanisme de consensus de Cosmos Hub a été compromis.
La vulnérabilité révélée concernait l’exposition de clés privées dans l’infrastructure de Web3Auth.
Les transactions associées ont eu lieu sur des réseaux auxquels les utilisateurs accédaient par l’intermédiaire des comptes de portefeuille concernés.
Une clé de signature compromise peut autoriser des transactions sur une blockchain fonctionnelle sans qu’un attaquant ait besoin de contourner les règles de consensus de cette blockchain.
Pour en savoir plus, le guide crypto WEEX sur Cosmos (ATOM) présente le modèle de staking, de gouvernance et d’interopérabilité du réseau.
L’incident soulève donc des questions sur l’authentification des portefeuilles, la gestion des clés et la sécurité des applications financières interconnectées, mais ne prouve pas une défaillance du protocole de consensus sous-jacent à Cosmos Hub.
En quoi Web3Auth diffère-t-il de Cosmos Hub ?
L’incident Keplr illustre l’importance de distinguer les différentes couches d’infrastructure d’un écosystème blockchain.
Cosmos Hub est une blockchain qui valide les transactions et tient son registre.
Keplr est une application de portefeuille qui aide les utilisateurs à accéder à leurs comptes et à interagir avec les réseaux pris en charge.
Web3Auth est un service tiers qui prend en charge certains dispositifs d’authentification de portefeuille et de gestion des clés.
Ces systèmes remplissent des fonctions différentes, même si l’utilisateur les découvre par l’intermédiaire d’une même interface.
| Élément | Rôle principal | Pertinence pour l’incident |
|---|---|---|
| Cosmos Hub | Consensus blockchain, staking et transactions | Les transactions impliquant ATOM ont été enregistrées sur le réseau |
| ATOM | Jeton natif de Cosmos Hub | Certains comptes concernés détenaient ou stakaient des ATOM |
| Keplr | Interface de portefeuille et gestion de compte | Certains utilisateurs de la connexion via les réseaux sociaux ont été exposés |
| Web3Auth | Authentification des portefeuilles intégrés et infrastructure de gestion des clés | Source signalée de la vulnérabilité des clés privées |
| Portefeuille matériel | Appareil dédié à la signature des transactions | Non identifié comme affecté par cette vulnérabilité |
| WEEX | Environnement de trading distinct sur une plateforme d’échange | Propose des produits de marché ATOM, sous réserve de leur disponibilité au trading |
Le problème provenait de la couche d’infrastructure du portefeuille.
Toutefois, ses conséquences pourraient s’étendre à plusieurs blockchains, car un compte compromis peut détenir des actifs sur différents réseaux.
Pourquoi l’infrastructure de portefeuille tierce est-elle importante ?
Les portefeuilles avec connexion via les réseaux sociaux visent à faciliter l’utilisation des cryptomonnaies.
Au lieu de créer et de protéger manuellement une phrase de récupération, un utilisateur peut créer un compte à l’aide d’une méthode d’authentification existante.
L’application de portefeuille s’appuie alors sur une infrastructure de soutien pour gérer le processus cryptographique.
Cette approche peut améliorer l’accessibilité, mais elle crée des dépendances que les utilisateurs ne comprennent pas toujours pleinement.
Une vulnérabilité chez un fournisseur d’infrastructure partagé peut toucher simultanément plusieurs applications ou écosystèmes blockchain.
L’incident Keplr montre pourquoi les développeurs doivent évaluer la sécurité des infrastructures tierces au même titre que celle du code de leurs propres applications.
Tous les comptes Web3Auth ou MetaMask sont-ils concernés ?
Les éléments disponibles ne permettent pas de tirer une telle conclusion.
Web3Auth a déclaré n’avoir trouvé aucune preuve que des utilisateurs de MetaMask aient été touchés lors de son enquête initiale.
Les informations confirmées concernant Keplr portent sur certains comptes créés par connexion sociale via Google ou Apple.
Les autres services doivent être évalués à partir de leurs propres avis de sécurité officiels, plutôt que de supposer une exposition généralisée.
Que doivent faire les utilisateurs de Keplr pour protéger leurs actifs ?
La mesure la plus importante consiste à déterminer si un compte utilisait l’infrastructure de connexion sociale concernée.
Keplr et Web3Auth ont conseillé aux utilisateurs potentiellement concernés de suivre les annonces vérifiées et d’éviter les liens de récupération non fiables.
Étape 1 : identifier le mode de création de votre portefeuille
Déterminez si le portefeuille a été créé avec une connexion Google ou Apple, une phrase de récupération ou un portefeuille matériel.
L’évaluation initiale des fournisseurs a identifié la catégorie des connexions sociales comme le groupe exposé au risque.
Étape 2 : évitez de déposer des fonds sur des comptes potentiellement concernés
Les utilisateurs de portefeuilles vulnérables avec connexion sociale ne doivent pas envoyer de fonds supplémentaires sur ces comptes.
Ajouter des actifs à un portefeuille dont la clé de signature pourrait être compromise risquerait d’exposer le nouveau dépôt au même danger.
Étape 3 : suivez les instructions officielles pour les actifs restants
Keplr a conseillé aux utilisateurs concernés de transférer leurs actifs liquides restants vers un compte sécurisé utilisant une phrase de récupération ou un portefeuille matériel, en suivant les instructions officielles.
Un portefeuille de remplacement doit être créé avec des identifiants nouveaux et non compromis.
Importer simplement une clé privée potentiellement exposée dans une autre application de portefeuille ne sécurise pas les actifs.
Les utilisateurs doivent également éviter toute tentative de récupération non prise en charge impliquant des comptes compromis.
Étape 4 : vérifiez les annonces relatives à la récupération
Consultez les mises à jour officielles de sécurité de Keplr et les annonces officielles de Web3Auth pour obtenir des informations vérifiées.
Web3Auth a publié des informations sur les adresses de récupération afin d’aider les utilisateurs à distinguer les transferts de protection des activités suspectes.
Toutefois, les utilisateurs ne doivent pas envoyer de fonds à une prétendue adresse de récupération simplement parce qu’elle figure dans un message ou une publication sur les réseaux sociaux.
Ne suivez les instructions de récupération qu’après avoir vérifié indépendamment leur source et la procédure requise.
Étape 5 : méfiez-vous du phishing et de l’usurpation d’identité
Les incidents de sécurité donnent souvent aux attaquants l’occasion d’usurper l’identité du personnel d’assistance ou de proposer des services frauduleux de récupération d’actifs.
Les équipes d’assistance légitimes ne doivent pas demander aux utilisateurs de divulguer leurs clés privées ou leurs phrases de récupération en réponse à des messages non sollicités.
Les utilisateurs doivent éviter les liens inconnus, les connexions inattendues à un portefeuille et les demandes de signature de transactions qu’ils ne comprennent pas.
Pour un aperçu plus général des menaces courantes visant les portefeuilles, l’article de WEEX Learn Meilleurs portefeuilles crypto froids en 2026 explique le phishing, l’exposition des phrases de récupération et les risques liés à la signature des transactions.
Pourquoi le cours d’ATOM a-t-il chuté d’environ 3,7 % ?
Le relevé du marché WEEX du 09/11 indiquait un cours au comptant d’ATOM proche de 1.324 USDT, en baisse de 3,71 % sur 24 heures.
L’incident de sécurité Keplr a attiré l’attention au cours de la même période, mais le mouvement du cours ne peut pas être attribué exclusivement à la vulnérabilité du portefeuille.
Les préoccupations liées à la sécurité des portefeuilles peuvent-elles affecter le sentiment autour d’ATOM ?
Keplr est étroitement associé à l’écosystème Cosmos et largement utilisé pour interagir avec Cosmos Hub et les réseaux associés.
Les inquiétudes concernant la sécurité d’un portefeuille de premier plan peuvent donc influer sur la confiance de certains utilisateurs et investisseurs.
L’incertitude quant aux soldes concernés, aux modalités de récupération et à la sécurité des comptes utilisant une connexion sociale pourrait contribuer à un sentiment négatif.
Toutefois, l’effet économique direct sur Cosmos Hub dépend de facteurs qui dépassent les titres sur les portefeuilles, notamment de la possibilité que l’incident entraîne des changements durables de l’activité du réseau ou du comportement des utilisateurs.
ATOM connaît-il lui-même une défaillance du protocole ?
Il n’a pas été établi que l’incident soit une défaillance du consensus d’ATOM.
La vulnérabilité divulguée provenait de l’infrastructure de portefeuille de Web3Auth.
Cosmos Hub pouvait continuer à valider les transactions tandis que les utilisateurs des portefeuilles concernés faisaient face à des risques de sécurité pour leurs comptes.
Cette distinction est importante, car un problème d’authentification du portefeuille ne modifie pas automatiquement le calendrier d’émission d’ATOM, les règles de staking ni le consensus de la blockchain.
Avant de tirer des conclusions plus générales, les investisseurs doivent suivre les données réelles du réseau et les déclarations techniques officielles.
Quels autres facteurs influencent le cours d’ATOM ?
ATOM est également exposé à la liquidité du marché des cryptomonnaies, au sentiment général vis-à-vis du risque, à l’activité de staking et aux attentes concernant le développement de l’écosystème Cosmos.
Le positionnement sur les produits dérivés peut contribuer à la volatilité à court terme, notamment lorsque les marchés réagissent aux nouvelles de sécurité.
L’écart entre la variation au comptant de -3,71 % et la variation des contrats à terme perpétuels de -2,94 % dans le relevé fourni reflète des instruments de marché distincts.
Pour obtenir des informations sur le marché propres au jeton, les utilisateurs peuvent consulter la page WEEX consacrée au cours et au projet Cosmos (ATOM).
Les évolutions historiques des cours ne permettent pas de prédire les performances futures.
Que doivent surveiller les détenteurs d’ATOM ?
Les développements à venir permettront de déterminer la portée plus large de l’incident Keplr.
Bilan définitif des pertes : une distinction vérifiée entre les transferts contrôlés par les attaquants et les opérations de récupération préventive autorisées.
Procédures de récupération : des instructions officielles expliquant comment les utilisateurs concernés peuvent vérifier leur propriété et récupérer leurs actifs.
Rétablissement des connexions sociales : confirmation de la date à laquelle les connexions Google et Apple de Keplr pourront reprendre en toute sécurité et des conditions de sécurité requises.
Conclusions techniques : une explication plus claire de la vulnérabilité de Web3Auth et des changements mis en œuvre.
Récupération des actifs stakés : avancées dans le traitement des ATOM délégués et des autres actifs soumis à des restrictions de transfert.
Confiance des utilisateurs : déterminer si les préoccupations liées à la sécurité des portefeuilles entraînent des changements mesurables dans l’activité ou la gestion des actifs.
Conditions du marché d’ATOM : déterminer si la volatilité des cours, la liquidité du marché et l’activité de staking sur le réseau se stabilisent après l’incident.
Une évaluation complète de la récupération nécessitera davantage que la valeur globale en dollars affichée sur un explorateur blockchain.
Elle nécessitera une vérification de la propriété, une comptabilité transparente et une procédure documentée de restitution des actifs.
Comment acheter et trader des ATOM sur WEEX
WEEX propose des pages de marché pour le trading au comptant d’ATOM et les contrats à terme perpétuels.
Les utilisateurs doivent distinguer le trading classique sur une plateforme d’échange de l’infrastructure de connexion sociale Keplr concernée.
L’achat d’ATOM sur une plateforme d’échange ne nécessite pas de créer un portefeuille Keplr avec connexion sociale, même si tout transfert ultérieur vers un portefeuille en auto-garde comporte ses propres enjeux de sécurité.
Étape 1 : accéder à votre compte WEEX
Connectez-vous à votre compte WEEX et effectuez les vérifications requises, le cas échéant.
Vérifiez que le produit de trading ATOM concerné est disponible pour votre compte et dans votre juridiction.
Étape 2 : préparez votre solde en USDT
Assurez-vous de disposer d’un solde suffisant en USDT sur le compte de trading approprié.
Si vous transférez des ATOM ou des USDT entre des plateformes, vérifiez l’adresse de réception et le réseau pris en charge.
Pour les dépôts liés à Cosmos, vérifiez si la plateforme destinataire exige un mémo ou d’autres informations d’identification.
Étape 3 : choisissez le marché au comptant ou les contrats à terme ATOM
Pour acheter le jeton sous-jacent, consultez la page de trading au comptant ATOM/USDT sur WEEX.
Le trading au comptant permet aux utilisateurs éligibles d’échanger des USDT contre des ATOM à l’aide des types d’ordres disponibles.
Les utilisateurs souhaitant s’exposer aux produits dérivés peuvent consulter le marché des contrats à terme perpétuels ATOM/USDT.
Les contrats à terme perpétuels offrent une exposition contractuelle au cours sans nécessiter la détention directe d’ATOM.
L’interface des contrats à terme peut être soumise à des restrictions de trading ou à des coupe-circuits. Les utilisateurs doivent vérifier l’état actuel du marché avant de tenter d’ouvrir ou de clôturer des positions.
Étape 4 : examinez les conditions de trading et les risques
Sélectionnez un type d’ordre disponible et vérifiez le montant de la transaction, le cours affiché, les frais de trading et la liquidité disponible.
Les traders de contrats à terme doivent également tenir compte de l’effet de levier, des exigences de marge, des taux de financement et du risque de liquidation.
Les ordres au marché peuvent subir du slippage lorsque la liquidité diminue.
Étape 5 : confirmez et surveillez votre position
Vérifiez tous les détails de l’ordre avant de le soumettre.
Après l’exécution, surveillez votre solde au comptant ou votre position ouverte sur produits dérivés.
Si vous prévoyez de retirer des ATOM vers un portefeuille en auto-garde, vérifiez que le portefeuille de destination et son mode de gestion des clés sont sécurisés.
Les utilisateurs potentiellement touchés par l’incident Keplr doivent suivre les instructions officielles de récupération plutôt que de transférer des jetons nouvellement achetés vers un compte qui pourrait rester compromis.
Conclusion
L’incident de sécurité du portefeuille Keplr du 11/2026 a mis en évidence une vulnérabilité importante dans l’infrastructure qui prend en charge certains portefeuilles utilisant la connexion sociale Google ou Apple.
Keplr et Web3Auth ont réagi en suspendant les services concernés et en lançant des transferts d’actifs à titre préventif.
Bien qu’environ 6 M $ de sorties sur la blockchain aient d’abord semblé correspondre à un vol majeur, des informations ultérieures ont précisé qu’une grande partie de ces transferts faisait partie d’une opération de récupération white hat. Le montant final effectivement dérobé par les attaquants et les modalités complètes de récupération individuelle ne sont toujours pas déterminés.
Pour les détenteurs d’ATOM, la distinction la plus importante est qu’une vulnérabilité d’authentification dans un portefeuille tiers ne signifie pas automatiquement que la blockchain sous-jacente de Cosmos Hub a été compromise.
L’incident met néanmoins en lumière des risques importants liés à la gestion des clés privées, aux infrastructures tierces et à la récupération des actifs associés au staking.
Les investisseurs devraient suivre les conclusions techniques officielles, l’avancement de la récupération et les évolutions réelles de l’activité de l’écosystème Cosmos, plutôt que d’interpréter isolément les gros titres sur la sécurité ou les fluctuations à court terme du cours d’ATOM.
FAQ
1. Le portefeuille Keplr est-il sûr après l’incident de sécurité de Web3Auth ?
La première évaluation de Keplr a identifié certains portefeuilles utilisant la connexion sociale de Google et Apple comme potentiellement touchés. Les comptes utilisant une phrase de récupération et les portefeuilles matériels n’ont pas été identifiés comme touchés par cette vulnérabilité spécifique. Les utilisateurs devraient consulter les dernières consignes de sécurité officielles avant d’utiliser des comptes potentiellement compromis.
2. Des actifs de Keplr d’une valeur de 6 M $ ont-ils été volés ?
Il n’a pas été confirmé que la totalité des quelque 6 M $ observés dans les transferts ait été volée. Web3Auth et Keplr ont identifié de nombreuses adresses de destination comme faisant partie d’une opération de récupération préventive. Le montant final effectivement volé n’avait pas été établi dans les informations disponibles.
3. Les utilisateurs peuvent-ils récupérer les actifs transférés par Web3Auth ?
Web3Auth et Keplr ont indiqué que les actifs récupérés étaient mis en sécurité pendant l’élaboration d’une procédure de récupération destinée aux utilisateurs. Toutefois, le calendrier complet des restitutions et les critères d’éligibilité individuels n’avaient pas encore été définitivement communiqués au public.
4. L’incident de Keplr a-t-il compromis Cosmos Hub ou le staking d’ATOM ?
La vulnérabilité signalée provenait de l’infrastructure de portefeuille de Web3Auth, et non d’une défaillance confirmée du consensus de Cosmos Hub. Certains comptes touchés détenaient des ATOM en staking, ce qui complique la récupération, mais cela ne permet pas d’établir que la blockchain elle-même a été compromise.
5. Les utilisateurs peuvent-ils trader ATOM au comptant et en contrats à terme sur WEEX ?
Les utilisateurs éligibles peuvent accéder sur WEEX aux pages de marché d’ATOM pour le trading au comptant et les contrats à terme perpétuels, sous réserve de leur disponibilité effective. Le trading au comptant permet de détenir des ATOM, tandis que les contrats à terme perpétuels offrent une exposition aux produits dérivés et comportent des risques supplémentaires liés à la marge et à la liquidation.
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer
Solana met fin à la bêta du mainnet : que signifie Solana 1.0 pour le cours du SOL ?
BitGo révèle une position stratégique en APT : quel impact sur l’adoption institutionnelle d’Aptos ?
L’ETF de staking INJ est lancé : le staking de 90 % peut-il stimuler la demande ?
SNDK s’effondre de 22 % : le boom du stockage IA s’essouffle-t-il ?
Les revenus de Circle atteignent 865 M $ : CRCL peut-il maintenir sa croissance ?
NEAR en hausse de 4,8 % après l’approbation du vote sur l’émission HSP-029
BNB recule de 2 % : Binance vérifie ses réserves pour 10 actifs
Le TRX progresse de 2 % tandis que l’offre moyenne de stablecoins sur TRON atteint 92,25 Md $
Résultats du T3 de SKHY : le bond de 632 % du bénéfice de SK Hynix s’explique par les prix
Le BTC lutte pour 80 K $ avant la Fed : pourquoi l’effet de levier n’a pas été purgé
Solde disponible de WEEX Convert : comment le consulter et utiliser « Max »
Taux de financement crypto : qui paie, combien ça coûte et ce que cela révèle
Résultats de PEP : PepsiCo dépasse les attentes au T3, abaisse ses prévisions en Amérique du Nord
Rallye du cours de PUMP : les rachats de Pump.fun peuvent-ils dépasser les déblocages mensuels ?
Compte à rebours de la mise à niveau Glamsterdam d’Ethereum : le cours de l’ETH peut-il s’envoler ?
Meilleure application crypto pour débutants : application d’échange, portefeuille ou les deux ? Comment choisir avant de télécharger
Trading de contrats à terme sur Ethereum : comment dimensionner les positions ETH et lire le PnL

Trading au comptant pour débutants : du dépôt à l'ordre, jusqu'à la détention

Macro Protocol (MTP) : statut de cotation et guide de vérification en toute sécurité
Nouvelles cryptos sur WEEX : comment vérifier les listings, les pages et les risques
Qu’est-ce que FLOKI ? État du spot WEEX et des contrats à terme 1000FLOKI : vérifications et risques
Qu’est-ce que BRETT ? Statut du spot et des contrats à terme sur WEEX et vérifications des risques

Qu’est-ce que BONK ? Statut du spot WEEX et des futures 1000BONK, et vérifications des risques

Qu’est-ce que WIF (dogwifhat) ? Statut du marché au comptant et des contrats à terme sur WEEX, et vérifications des risques
Qu’est-ce que Bitway (BTW) ? Produit, tokenomics et cotation sur WEEX en janvier
Qu’est-ce que Genius Terminal (GENIUS) ? Produit, tokenomics et risques de trading
Connecter un bot de trading à l’API WEEX : la checklist des risques en 12 points
Comment tester une stratégie de trading sur le compte démo WEEX avant de passer en réel
Trading démo WEEX : compte d’entraînement de 50 000 USDT, règles et limites
Token LONGARC expliqué : mèmes d’actions sur Arc Chain, contrat et risques
Solana met fin à la bêta du mainnet : que signifie Solana 1.0 pour le cours du SOL ?
BitGo révèle une position stratégique en APT : quel impact sur l’adoption institutionnelle d’Aptos ?
L’ETF de staking INJ est lancé : le staking de 90 % peut-il stimuler la demande ?
SNDK s’effondre de 22 % : le boom du stockage IA s’essouffle-t-il ?
Les revenus de Circle atteignent 865 M $ : CRCL peut-il maintenir sa croissance ?
NEAR en hausse de 4,8 % après l’approbation du vote sur l’émission HSP-029


