
Mineurs de Bitcoin détournés : comment 64,000 machines ont été redirigées vers OCEAN

 Notez-nous sur Google


Des attaquants ont redirigé environ 64,000 machines de minage de bitcoin, représentant près de 13 exahashs par seconde (EH/s) de puissance de hachage, vers le pool de minage OCEAN du 14/11 au 15, 2026, après avoir compromis le logiciel de gestion de parc Commander de Luxor Technology. L’attaque n’a touché ni le matériel des mineurs ni le propre pool de minage de Luxor. Elle a modifié les paramètres du pool sur les machines concernées, de sorte que le travail effectué était crédité à une adresse contrôlée par l’attaquant. Luxor a déclaré avoir corrigé la faille en deux heures, rétabli le service en six heures et dédommagé intégralement les clients concernés pour la puissance de hachage perdue. L’attaquant n’a trouvé aucun bloc et n’a reçu aucune récompense de bloc. Cet article explique comment le détournement a fonctionné, pourquoi il n’a rien rapporté à l’attaquant, ce qu’il a coûté aux mineurs et ce que les opérateurs doivent vérifier dès maintenant.
Ce qui s’est passé lors du détournement des mineurs de Bitcoin
Voici le déroulement des événements, d’après les informations de CoreX Hosting, ChainCatcher et AMBCrypto :
- Vers 20 h, heure du Centre, le 14/11 : l’attaque a commencé, selon les premiers rapports. Les opérateurs concernés ont remarqué que les paramètres du pool sur leurs machines avaient changé à leur insu.
- La redirection : environ 13 EH/s de puissance de hachage ont été dirigés vers OCEAN, avec des paiements configurés vers une adresse bitcoin contrôlée par l’attaquant.
- Le tableau de bord d’OCEAN : la puissance de hachage du pool a brièvement bondi à environ 48.8 EH/s, voire près de 50 EH/s selon certaines estimations, avant de se stabiliser autour de 40 EH/s.
- Le rétablissement : CoreX Hosting, à l’origine de la première alerte, a indiqué que la puissance de hachage compromise était passée de 13 EH/s à environ 100 pétahashs par seconde à mesure que les opérateurs reprenaient le contrôle.
- Le 15/11 : Luxor a confirmé l’incident et indiqué que son équipe d’astreinte avait corrigé la vulnérabilité en deux heures et entièrement rétabli le service en six heures.
Luxor a déclaré que la faille se trouvait dans Commander, son logiciel de gestion de grands parcs de machines de minage. Luxor Pool et son micrologiciel LuxOS n’ont pas été touchés, et l’entreprise a affirmé qu’aucune donnée n’avait fuité. Son communiqué évoquait « plus d’une douzaine de clients » concernés, un chiffre qui n’a pas été rapproché de l’estimation d’environ 64,000 machines avancée par CoreX.
Pourquoi l’attaquant n’a gagné aucun bitcoin
Rediriger 13 EH/s semble représenter un gros gain. En pratique, cela n’a rien rapporté, et la raison montre comment fonctionne le minage en pool.
OCEAN ne rémunère les mineurs que lorsque le pool trouve effectivement un bloc. Le réseau produisant des blocs environ toutes les 10 minutes et la puissance de hachage détournée ne représentant qu’une petite part de la puissance totale du réseau, les chances qu’OCEAN trouve un bloc au cours d’une période de quelques heures étaient limitées. Le pool n’en a trouvé aucun : aucune récompense n’a donc été versée à l’adresse de l’attaquant.
Ce résultat relève de la chance, et non d’une protection. Si OCEAN avait trouvé un bloc pendant cette période, l’attaquant aurait reçu une part proportionnelle à la puissance de hachage détournée. Dans les deux cas, le préjudice subi par les mineurs était le même : leurs machines ont passé des heures à miner sans rien leur rapporter.
Qui paie pour la puissance de hachage perdue
Les mineurs concernés ont perdu les revenus que leurs machines auraient générés pendant la période de redirection. Le temps de calcul consacré au minage ne peut pas être récupéré une fois écoulé.
Luxor a déclaré qu’elle couvrirait cette perte : « Chaque client concerné sera intégralement dédommagé pour la puissance de hachage redirigée, comme si ses machines avaient miné normalement. » Cela rend cet incident inhabituel. Dans de nombreuses failles logicielles, les opérateurs doivent eux-mêmes absorber les pertes.
L’attribution de l’attaque reste incertaine. Une publication sur X suggérait que le même groupe aurait pu compromettre un autre fournisseur de gestion de parcs, Hiveon, quelques jours plus tôt, mais cela n’a pas été confirmé. L’ampleur totale de l’attaque n’a pas été vérifiée de manière indépendante.
Prix de --
Ce que le détournement signifie pour Bitcoin et les mineurs
Pour le réseau Bitcoin lui-même, l’impact a été limité. Aucun bloc n’a été volé, aucune transaction n’a été affectée et la puissance de hachage a simplement été attribuée à un autre pool pendant quelques heures.
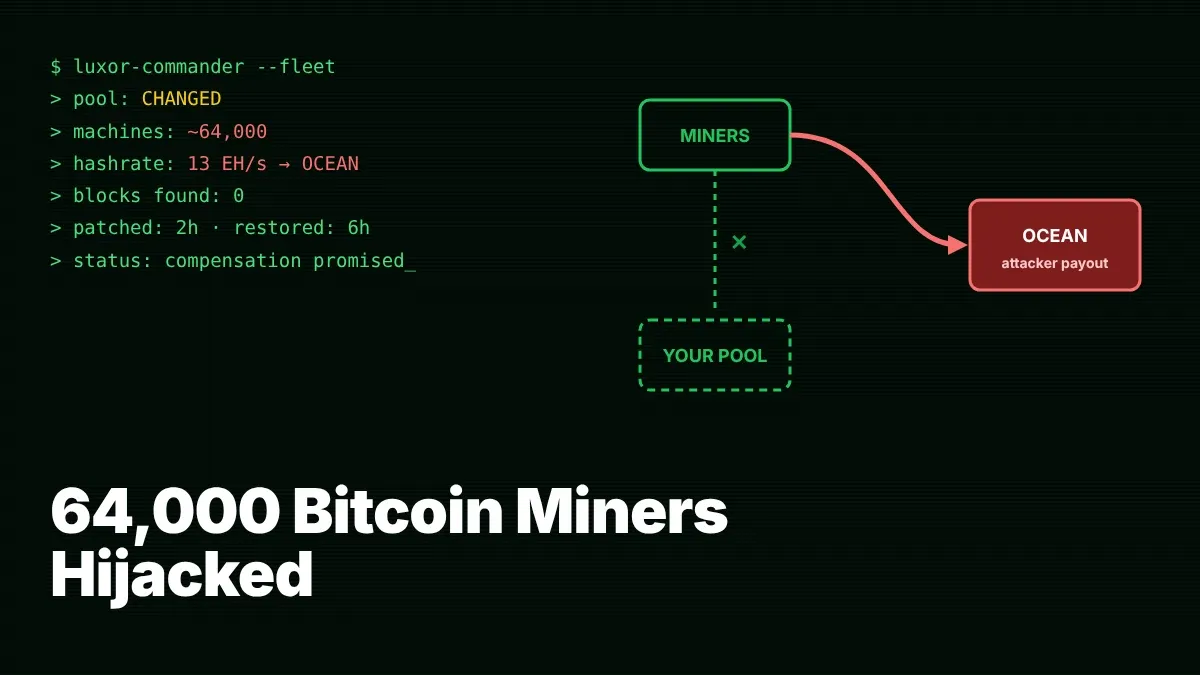
Pour les mineurs, la leçon est que le point faible se trouve souvent dans la couche logicielle qui pilote les machines. Les outils de gestion de parc peuvent modifier les paramètres du pool sur des milliers de machines à la fois : ils sont donc efficaces, mais constituent aussi un point de défaillance unique. Trois vérifications pratiques pour les opérateurs :
- Surveillez les paramètres du pool, pas seulement la puissance de hachage. Les machines ont continué à miner normalement pendant l’attaque. Seule la destination a changé. Des alertes en cas de modification de l’URL du pool ou du nom du worker auraient permis de détecter le problème plus rapidement.
- Sécurisez l’accès à la gestion. Utilisez des identifiants robustes et uniques ainsi que l’authentification à deux facteurs sur les outils de gestion de parc, et limitez les réseaux pouvant y accéder.
- Comparez chaque jour les paiements attendus et reçus. Un écart soudain entre les revenus attendus et les sommes reçues est souvent le premier signe visible d’une redirection.
Le moment de l’attaque ajoute à la pression. Le bitcoin est tombé à environ 62 000 $ du 14/11 au 15, son plus bas niveau depuis juillet : les mineurs disposaient donc déjà de marges plus faibles lorsque le détournement a eu lieu. Le bitcoin s’échangeait autour de 64 546 $ sur la page du cours du Bitcoin sur WEEX à 08:43 UTC le 17/11.
Sécurité des mineurs de Bitcoin : les prochains points à surveiller
- L’analyse rétrospective de Luxor : des détails sur la manière dont les attaquants ont accédé à Commander.
- Les autres fournisseurs : la confirmation éventuelle par Hiveon ou d’autres plateformes de gestion de parc d’incidents liés.
- L’indemnisation : la rapidité avec laquelle Luxor dédommagera les clients concernés.
- Les défenses au niveau des pools : la mise en place éventuelle, par des pools comme OCEAN, de contrôles visant à détecter les arrivées soudaines et importantes de puissance de hachage associées à de nouvelles adresses de paiement.
Pour les traders, ce type d’incident fait rarement bouger à lui seul le cours du bitcoin, mais il ajoute des nouvelles négatives dans un marché fragile. Sur le marché des contrats à terme perpétuels BTC/USDT sur WEEX, les mouvements dictés par le sentiment peuvent être brusques dans les deux sens lorsque le marché est en situation de « peur extrême ».
FAQ
1. Combien de mineurs de bitcoin ont été détournés ?
Environ 64,000 machines de minage représentant près de 13 EH/s de puissance de hachage, selon CoreX Hosting. Dans son propre communiqué, Luxor a indiqué que « plus d’une douzaine de clients » étaient concernés.
2. Comment les mineurs de bitcoin ont-ils été détournés ?
Les attaquants ont compromis le logiciel de gestion de parc Commander de Luxor et modifié les paramètres du pool sur les machines concernées, redirigeant leur puissance de hachage vers OCEAN et les paiements vers une adresse contrôlée par l’attaquant.
3. L’attaquant a-t-il volé des bitcoins ?
Aucune récompense de bloc n’a été obtenue. OCEAN n’a pas trouvé de bloc pendant la période de redirection, donc l’attaquant n’a rien reçu, même si les mineurs concernés ont perdu les revenus qu’ils auraient générés.
4. Les mineurs concernés seront-ils dédommagés ?
Luxor a déclaré que chaque client concerné serait intégralement dédommagé pour la puissance de hachage redirigée, comme si les machines avaient miné normalement.
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer
Les ETF Bitcoin enregistrent des sorties de 582 M $ alors que le BTC passe sous 62 K $ : le seuil de 60 K $ est-il le prochain ?
Réseau Lightning de Bitcoin pour débutants : 5 choses à savoir avant votre premier paiement
Ethereum sous 1 800 $ : 7 semaines de sorties des ETF et le prochain plancher
XRP moins de 1 $ : ce que signifie le déblocage du séquestre du 1er décembre pour le cours
Bitcoin sous 62 K $ : 60 000 $ sera-t-il le prochain seuil avant la décision de la Fed du 9 décembre ?
Taux de staking WEEX : chaque crypto, palier et durée (11/2026)
Minutes de la Fed 11/2026 : pourquoi une hausse en décembre est désormais anticipée à 91 %
IPO d’Anthropic fixé à 83 $ : les contrats perpétuels ANT s’échangent près de 100 $ avant leur lancement
Les sorties des ETF Bitcoin reprennent : 240 M $ de retraits après un rebond d’un jour — la demande de BTC s’affaiblit-elle ?
ChatGPT Wallet écarte les cryptos : ce que cela signifie pour les paiements des agents IA
IPO d’Anthropic : prix de l’ANT fixé le 18 nov. à 70 $-78 $, ce que cela signifie
Solana met fin à la bêta du mainnet : que signifie Solana 1.0 pour le cours du SOL ?
Les portefeuilles Bitcoin Lightning sont-ils sûrs ? 5 alertes de sécurité depuis août
IPO d’Anthropic : date de l’ANT, fourchette de prix et valorisation
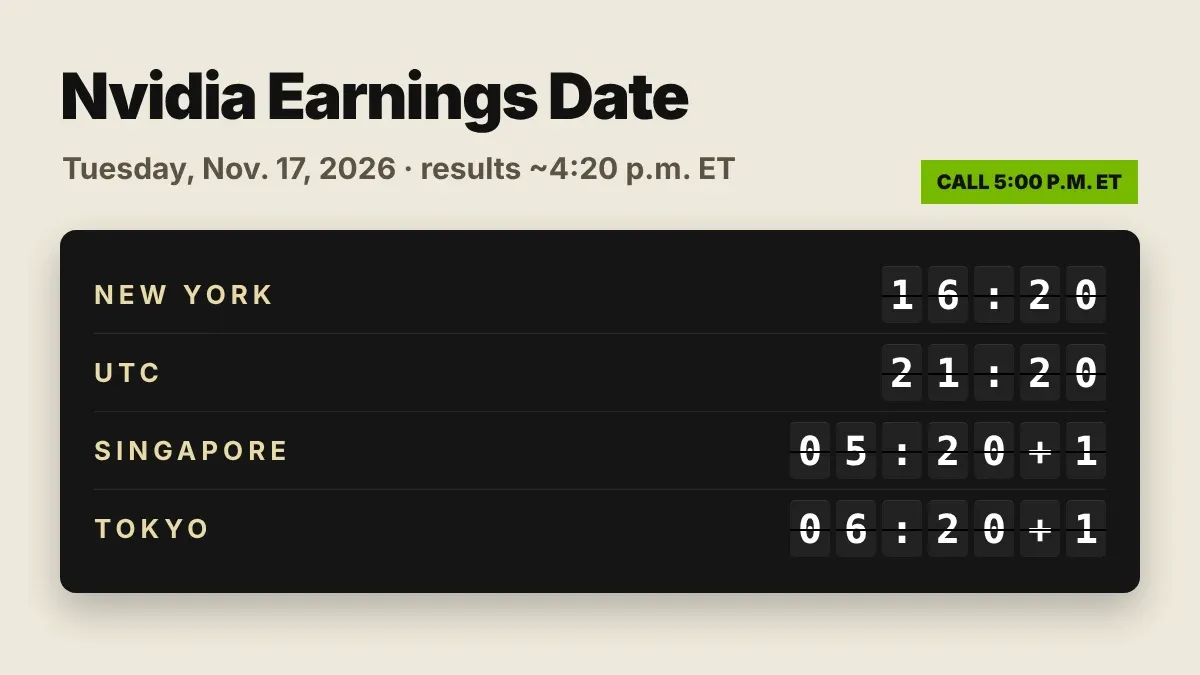
Date des résultats de Nvidia : 17 novembre 2026 après la clôture, dans tous les fuseaux horaires
Aperçu des résultats de Nvidia : les chiffres du T3 tombent quelques jours après le départ de Huang
Discours de Powell sur le Bitcoin : pourquoi Warsh, et non Powell, fait bouger le BTC en 2026
Baisse des taux de la Fed en 12/2026 ? Pourquoi les marchés anticipent désormais une hausse
Décisions de taux de la Fed et Bitcoin : réaction du BTC à chaque décision de 2026
Staking de BTC en plein krach : ce qu’il protège et ce qu’il ne protège pas
Hausse du token JACKET de plus de 1 000 % en 24 heures : ce qui est confirmé après la démission de Jensen Huang
Le Bitcoin chute vers 70 K $ : sorties des ETF, liquidations et perspectives
Réunion du FOMC de décembre 2026 : hausse des taux les 8-9 déc., 25 ou 50 points de base ?
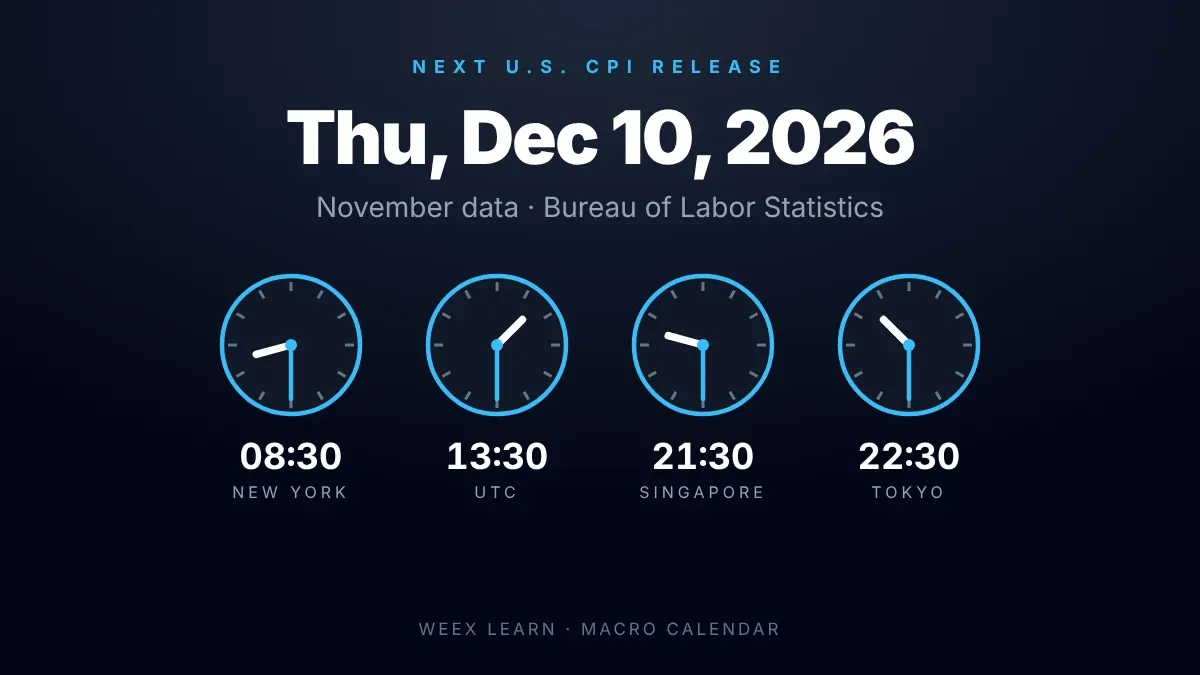
Date de publication de l’IPC : prochain rapport le 10 décembre 2026 à 08:30 du matin, heure de l’Est
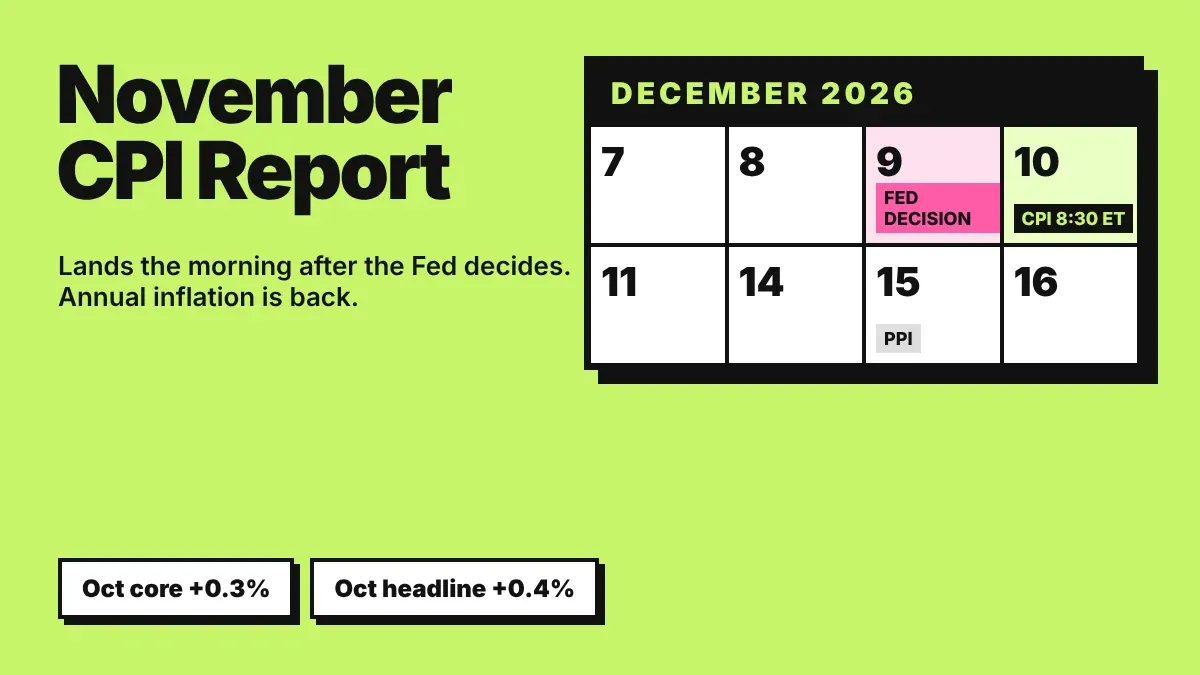
Rapport CPI de novembre : publication du 10 décembre après la décision de la Fed
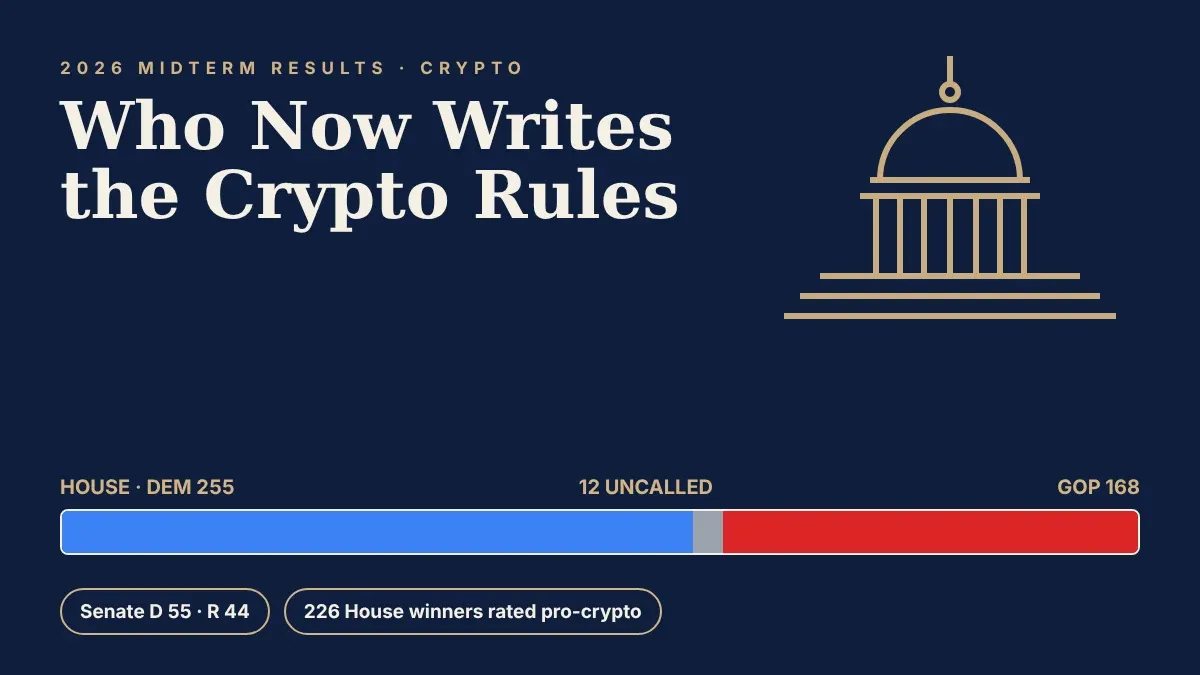
Résultats des élections de mi-mandat et crypto : qui contrôle désormais la politique des cryptomonnaies ?
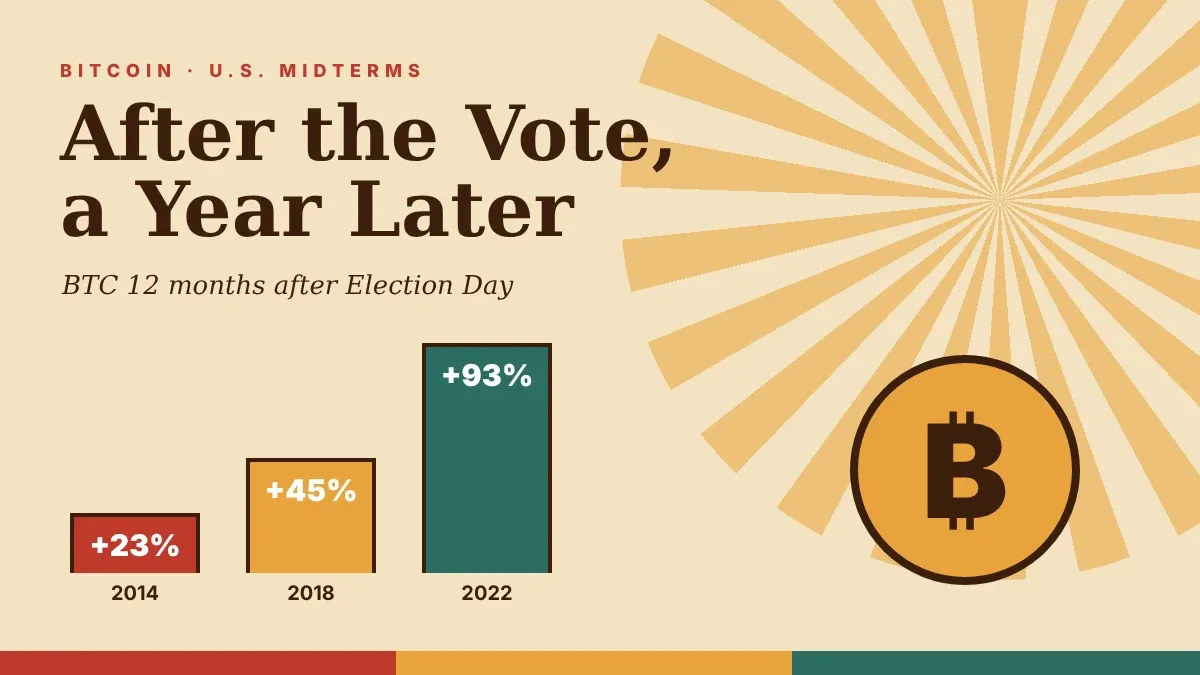
Prix du Bitcoin aux élections de mi-mandat : ce que montrent 2014, 2018 et 2022
MSCI retire Strategy (MSTR) : les ventes liées aux indices exerceront-elles une pression sur le Bitcoin ?
Qu’est-ce que le projet Faro ? Décryptage du projet de stablecoin bancaire à 270 millions de dollars

L’offre de stablecoins recule de 14,2 Md$ en 30 jours : quelles conséquences pour le Bitcoin ?
Les ETF Bitcoin enregistrent des sorties de 582 M $ alors que le BTC passe sous 62 K $ : le seuil de 60 K $ est-il le prochain ?
Réseau Lightning de Bitcoin pour débutants : 5 choses à savoir avant votre premier paiement
Ethereum sous 1 800 $ : 7 semaines de sorties des ETF et le prochain plancher
XRP moins de 1 $ : ce que signifie le déblocage du séquestre du 1er décembre pour le cours
Bitcoin sous 62 K $ : 60 000 $ sera-t-il le prochain seuil avant la décision de la Fed du 9 décembre ?
Taux de staking WEEX : chaque crypto, palier et durée (11/2026)
Contenu
Cryptos populaires
Derniers articles


