
API d'exchange de cryptomonnaies : ce qu'elle fait et ce que votre clé peut faire

 Notez-nous sur Google

Une API d'exchange de cryptomonnaies est la porte d'entrée lisible par machine vers un exchange. Au lieu de cliquer sur un graphique, votre code envoie une requête HTTP et l'exchange renvoie un prix, un solde ou une confirmation d'ordre. C'est ce que couvrent la plupart des explications. La partie que les débutants ignorent — et celle qui coûte de l'argent aux utilisateurs — concerne les permissions. Une clé API n'est pas un mot de passe avec un seul réglage. C'est une information d'identification avec une portée spécifique, et les cases que vous cochez lors de sa création déterminent exactement ce que quelqu'un pourrait faire avec si elle était divulguée.
Ce guide couvre l'utilisation d'une API d'exchange de cryptomonnaies, la manière dont une requête prouve qu'elle vient de vous, ce que chaque portée de permission autorise réellement, et les limites de débit qui bloquent la plupart des premières intégrations.
Ce que fait réellement une API d'exchange de cryptomonnaies
L'API d'un exchange expose deux familles de points de terminaison (endpoints). Les endpoints publics ne nécessitent aucune authentification et renvoient des données de marché : prix des tickers, chandeliers, profondeur du carnet d'ordres, heure du serveur et liste des symboles négociables. Les endpoints privés nécessitent une requête signée et interagissent avec votre compte : placer et annuler des ordres, lire les soldes et les positions, et extraire les exécutions et les enregistrements du grand livre.

Ces endpoints utilisent deux transports, et les systèmes matures utilisent les deux. REST est basé sur la requête-réponse, une action à la fois : placer ou annuler un ordre, vérifier un solde, extraire des bougies historiques. WebSocket est un flux persistant, utilisé pour les différences de carnet d'ordres en direct, les transactions et les notifications d'exécution où le sondage serait trop lent et coûteux.
Les utilisations pratiques sont les suivantes : bots de trading, stratégies de tenue de marché et quantitatives, trackers de portefeuille, outils fiscaux qui réconcilient chaque exécution, et tableaux de bord qui mesurent votre propre slippage plutôt que de se fier au graphique de l'exchange.
Comment un appel API prouve que c'est vous
La création d'une clé sur WEEX produit trois valeurs, ayant chacune une fonction différente :
- APIKey — l'identifiant public qui indique à l'exchange quelle clé appelle.
- SecretKey — le secret de signature. Il n'est jamais envoyé sur le réseau.
- Passphrase — une phrase que vous choisissez. Elle ne peut être ni récupérée ni modifiée ; si vous la perdez, vous créez une nouvelle clé.
Chaque requête privée est signée. WEEX génère l'en-tête ACCESS-SIGN en exécutant HMAC SHA256 sur timestamp + METHOD + requestPath + "?" + queryString + body, puis en encodant le résultat en Base64. Une requête de profondeur signe une chaîne comme 1591089508404GET/api/v3/market/depth?symbol=BTCUSDT&limit=20.
Deux conséquences découlent de cette conception : le secret ne voyage jamais, donc l'interception d'une requête ne donne pas accès à la clé, et comme l'horodatage est inclus dans la chaîne signée, une requête capturée ne peut pas être rejouée plus tard avec une charge utile différente. Le schéma complet se trouve dans la documentation de signature de l'API WEEX.
Ce que les permissions Lecture, Spot et Futures autorisent réellement
C'est ici que la conversation sur la sécurité devrait commencer, et non se terminer. Les portées sur WEEX sont indépendantes : cocher l'une n'implique pas l'autre, et les nouvelles clés sont par défaut en lecture seule.
| Permission | Ce qu'elle peut faire | Ce qu'elle ne peut pas faire | Utilisation typique |
|---|---|---|---|
| Lecture seule (par défaut) | Consulter les soldes, positions, historique de trading, données de marché | Placer, modifier ou annuler tout ordre | Trackers de portefeuille, outils fiscaux, surveillance |
| Spot | Placer et annuler des ordres spot, consulter le compte spot | Toucher aux positions futures | Bots spot, scripts DCA, jambes d'arbitrage |
| Futures | Ouvrir et fermer des positions, définir TP/SL, consulter les positions | Toucher aux soldes spot | Couverture, stratégies de contrat |
Source : FAQ de l'API futures de WEEX, dernière mise à jour le 14-04-2026, et le guide de préparation des clés API de WEEX, tous deux vérifiés le 28 juillet 2026.
Notez ce qui manque dans ce tableau : une portée de retrait. Les permissions de clé API documentées de WEEX couvrent uniquement la lecture et le trading, donc une clé seule n'est pas un moyen de déplacer des fonds hors du compte. Certaines plateformes proposent des clés permettant les retraits — si vous en utilisez une, c'est le réglage le plus risqué de toute votre pile et il ne devrait presque jamais être activé pour un bot.
Prix de --
Le trading via API d'exchange de cryptomonnaies est-il sûr ?
Raisonnablement, si vous traitez la clé comme une information d'identification active plutôt que comme une chaîne de configuration. L'API n'est pas le point faible ; c'est la gestion des clés. Les clés fuient depuis des fichiers .env commités, des captures d'écran dans les chats de support et des "tableaux de bord de trading" tiers qui demandent une permission de trading alors que la lecture seule suffirait.
Trois réglages font la majeure partie du travail. Accordez la portée la plus étroite dont l'outil a réellement besoin — un outil fiscal n'a jamais besoin de trader. Liez la clé à une adresse IP ; WEEX avertit explicitement que les clés sans liaison IP présentent un risque de sécurité, et une clé liée à une IP est presque inutile pour quelqu'un qui la volerait depuis un autre réseau. Gardez les clés de développement et de production séparées afin de pouvoir en supprimer une sans désactiver l'autre.
Ce que les traders oublient souvent : une clé de trading uniquement ne peut pas vider votre compte par retrait, mais elle peut quand même le détruire. Un attaquant avec une permission futures peut ouvrir une position à effet de levier maximum sur une paire peu liquide et laisser la liquidation faire les dégâts. La portée limite le rayon d'action ; elle ne l'élimine pas. Les limites de position et d'effet de levier dans votre propre code sont la deuxième ligne de défense.
Création d'une clé API sur WEEX et les limites qui bloquent en premier
Les clés sont créées dans les paramètres du compte, pas via l'API. Chaque compte peut contenir jusqu'à 10 groupes de clés API, il n'y a donc aucune raison d'en réutiliser une sur plusieurs projets. Lisez ensuite les limites avant d'écrire la logique de nouvelle tentative, car ce sont elles qui bloquent une première intégration :
| Limite | Valeur | Ce qui ne va pas |
|---|---|---|
| Débit REST par défaut | 10 requêtes/sec | Le dépassement renvoie HTTP 429 |
| Placer un ordre (futures) | 50 par minute | Les stratégies par rafales sont bridées en cours d'exécution |
| Annuler un ordre (futures) | 50 par minute | Les boucles annuler-remplacer stagnent |
| Connexions REST/WS | 300 par 5 min par IP | Les tempêtes de reconnexion vous bloquent |
| Abonnements aux canaux WS | 240 par heure par connexion | Réabonnement à chaque reconnexion |
| Propagation de nouvelle clé | ~15 minutes | Les clés "ne fonctionnent pas" juste après la création |
Source : Restrictions d'accès et FAQ de l'API futures de WEEX, dernière mise à jour le 14-04-2026, vérifié le 28 juillet 2026.
Trois autres pièges méritent d'être mentionnés. L'erreur -1052 (permissions insuffisantes) signifie généralement que la case Futures n'a jamais été cochée, et non que votre signature est erronée. Une connexion WebSocket renvoie 403 si l'en-tête de la requête ne contient pas de User-Agent. Et la passphrase doit être alphanumérique — les caractères spéciaux échoueront lors de l'authentification de manière qui ressemble à un bug de signature.
Avant de risquer du capital, WEEX expose des endpoints de paper-trading sous /capi/v3/sim/ — solde, positions, placement d'ordres et historique des ordres — qui vous permettent de déboguer le flux d'ordres sans fonds réels. Utilisez-les jusqu'à ce que votre gestion des erreurs et votre réconciliation soient maîtrisées.
La version courte
Une API d'exchange de cryptomonnaies n'est pas une fonctionnalité pour traders avancés ; c'est un système de permissions avec une interface de trading attachée. Obtenez la bonne portée, liez l'IP, gardez la passphrase dans un endroit où vous ne la perdrez pas, et le reste est de l'ingénierie ordinaire. Prêt à construire ? Créez une clé depuis l' API WEEX, commencez sur les endpoints de simulation, et passez à la taille réelle seulement lorsque vos logs sont propres. Si vous souhaitez une vue plus large sur la façon dont la pile REST et WebSocket de WEEX s'articulent, voir si WEEX prend en charge le trading par API.
FAQ
1. À quoi sert une API d'exchange de cryptomonnaies ?
Lire les données de marché et contrôler un compte via du code plutôt que via l'interface web — trading automatisé, suivi de portefeuille, réconciliation fiscale et analyses personnalisées sur vos propres exécutions et slippage.
2. Le trading par API est-il légal ?
Le trading programmatique est une fonctionnalité standard prise en charge par l'exchange et est légal dans la plupart des juridictions. Ce qui compte, c'est votre statut réglementaire local et les conditions de l'exchange — la manipulation du marché est illégale, que vous le fassiez à la main ou par script.
3. Quelqu'un peut-il retirer mes fonds avec une clé API volée ?
Pas sur WEEX, dont les portées de clé documentées en avril 2026 couvrent uniquement la lecture et le trading. Sur les exchanges qui proposent des clés permettant les retraits, une clé volée avec cette portée peut déplacer des fonds — c'est pourquoi elle devrait rester désactivée.
4. Pourquoi ma nouvelle clé API renvoie-t-elle une erreur immédiatement ?
Les clés nouvellement créées ou modifiées prennent environ 15 minutes pour se propager. Si cela échoue toujours après cela, vérifiez la case de permission avant de déboguer la signature.
5. Dois-je coder pour utiliser une API d'exchange ?
Pour construire une stratégie, oui. Pour connecter un tracker ou un outil fiscal existant, non — vous y collez une clé en lecture seule. Ne donnez jamais de permission de trading à un tel outil.
Avertissement sur les risques
Les actifs crypto sont hautement volatils et leur trading peut entraîner une perte partielle ou totale de capital. Le trading par API ajoute des risques que le trading manuel n'a pas : une erreur de codage peut soumettre des centaines d'ordres involontaires avant que vous ne vous en rendiez compte, un rejet pour limite de débit peut laisser une position sans couverture, et une clé divulguée avec permission de trading peut être utilisée pour ouvrir des positions à effet de levier sur votre compte même lorsque les retraits sont impossibles. Le trading futures amplifie tout cela — l'effet de levier peut liquider une position sur un mouvement qu'un détenteur spot supporterait. Testez sur les endpoints de simulation, accordez la permission la plus étroite qui fonctionne, liez les clés à une IP, et ne tradez jamais avec un capital que vous ne pouvez pas vous permettre de perdre.
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer
Les résultats de CEG bondissent à 5,06 $ : la demande d’électricité liée à l’IA peut-elle soutenir la croissance ?

Qu'est-ce que le Bitcoin OTC et comment acheter du BTC en OTC avec des PKR sur l'échange WEEX ?
Comment acheter de l'Ethereum (ETH) en Ukraine avec des UAH sur WEEX P2P
Guide de l'utilisateur — Introduction au Take Profit et au Stop Loss (TP/SL) dans le trading de contrats à terme
Qu'est-ce qu'un ordre stop-limite ?
Qu'est-ce qu'un ordre au marché ?

Qu'est-ce qu'un ordre limité ?
Qu'est-ce que la pièce AriaAI (ARIA) ?
Guide complet sur l'utilisation des ordres déclencheurs sur WEEX
Tether soutient SCRYPT : USDT pourrait-il devenir le nouveau réseau des paiements mondiaux ?
Les ETF Bitcoin enregistrent des sorties de 582 M $ alors que le BTC passe sous 62 K $ : le seuil de 60 K $ est-il le prochain ?
Le hard fork Purley de Polygon est activé : quels changements pour POL et la sécurité du réseau ?
Action AMZN en hausse de 3,8 %, puis en baisse de 3,9 % : les nouvelles sur l’IA d’AWS sont-elles déjà intégrées dans les cours ?
Réseau Lightning de Bitcoin pour débutants : 5 choses à savoir avant votre premier paiement
Cours de l’action Anthropic (ANT) : clôture du premier jour à 97,17 $ et perspectives
Prévision du cours de l’action ANT : ce que les données peuvent et ne peuvent pas vous apprendre après le premier jour
IPO d’Anthropic vs IPO de SpaceX : comparaison du prix, du montant levé et des performances du premier jour
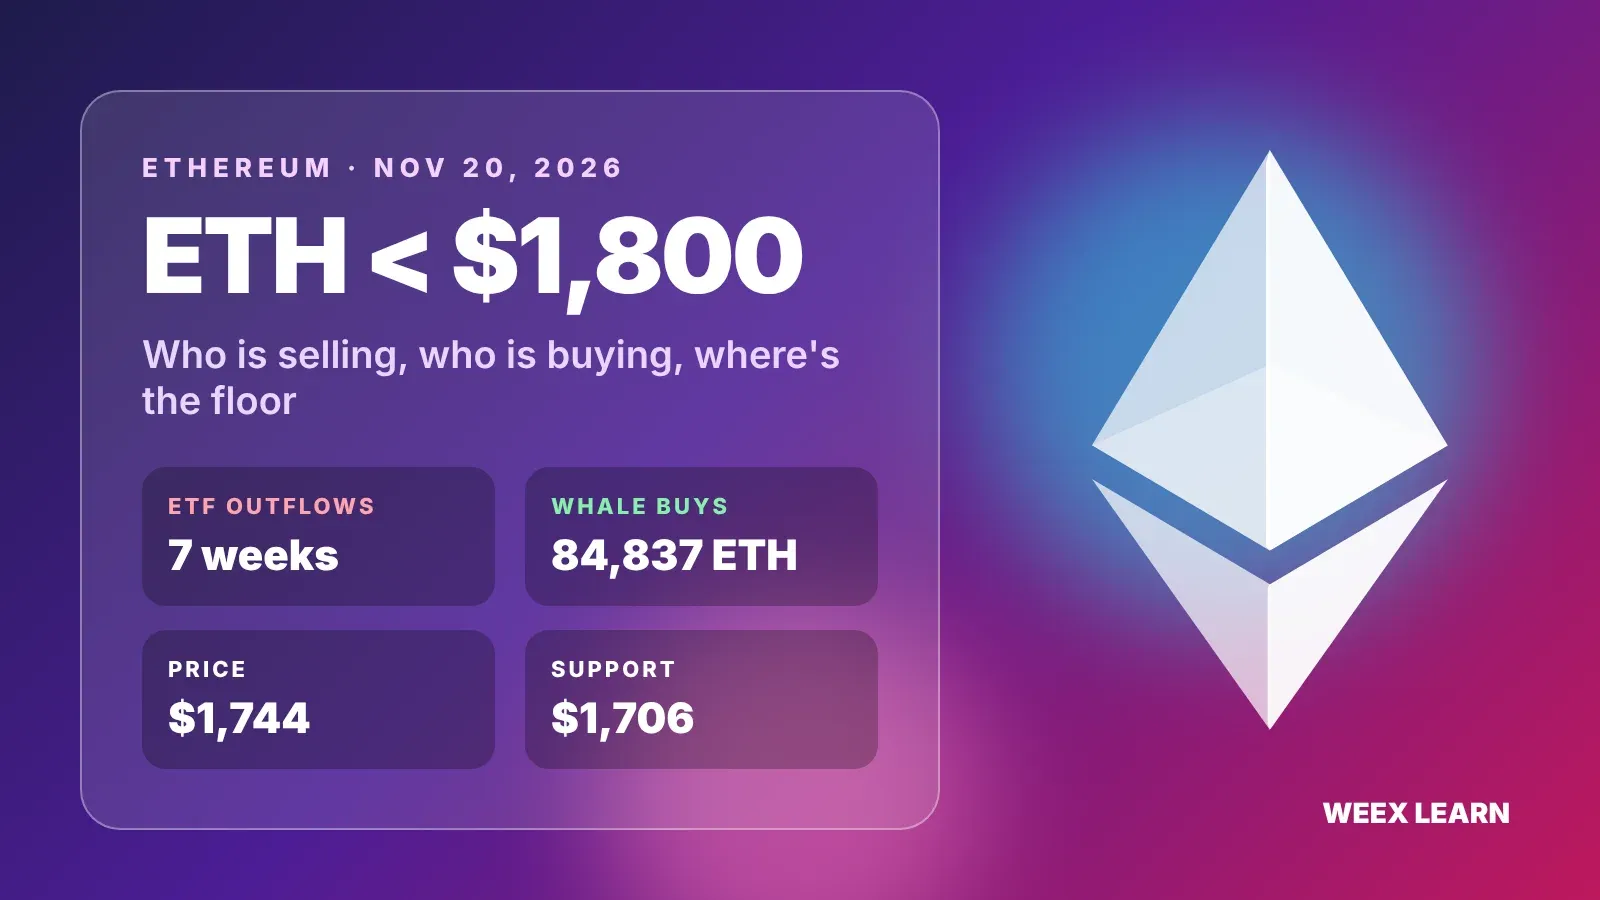
Ethereum sous 1 800 $ : 7 semaines de sorties des ETF et le prochain plancher
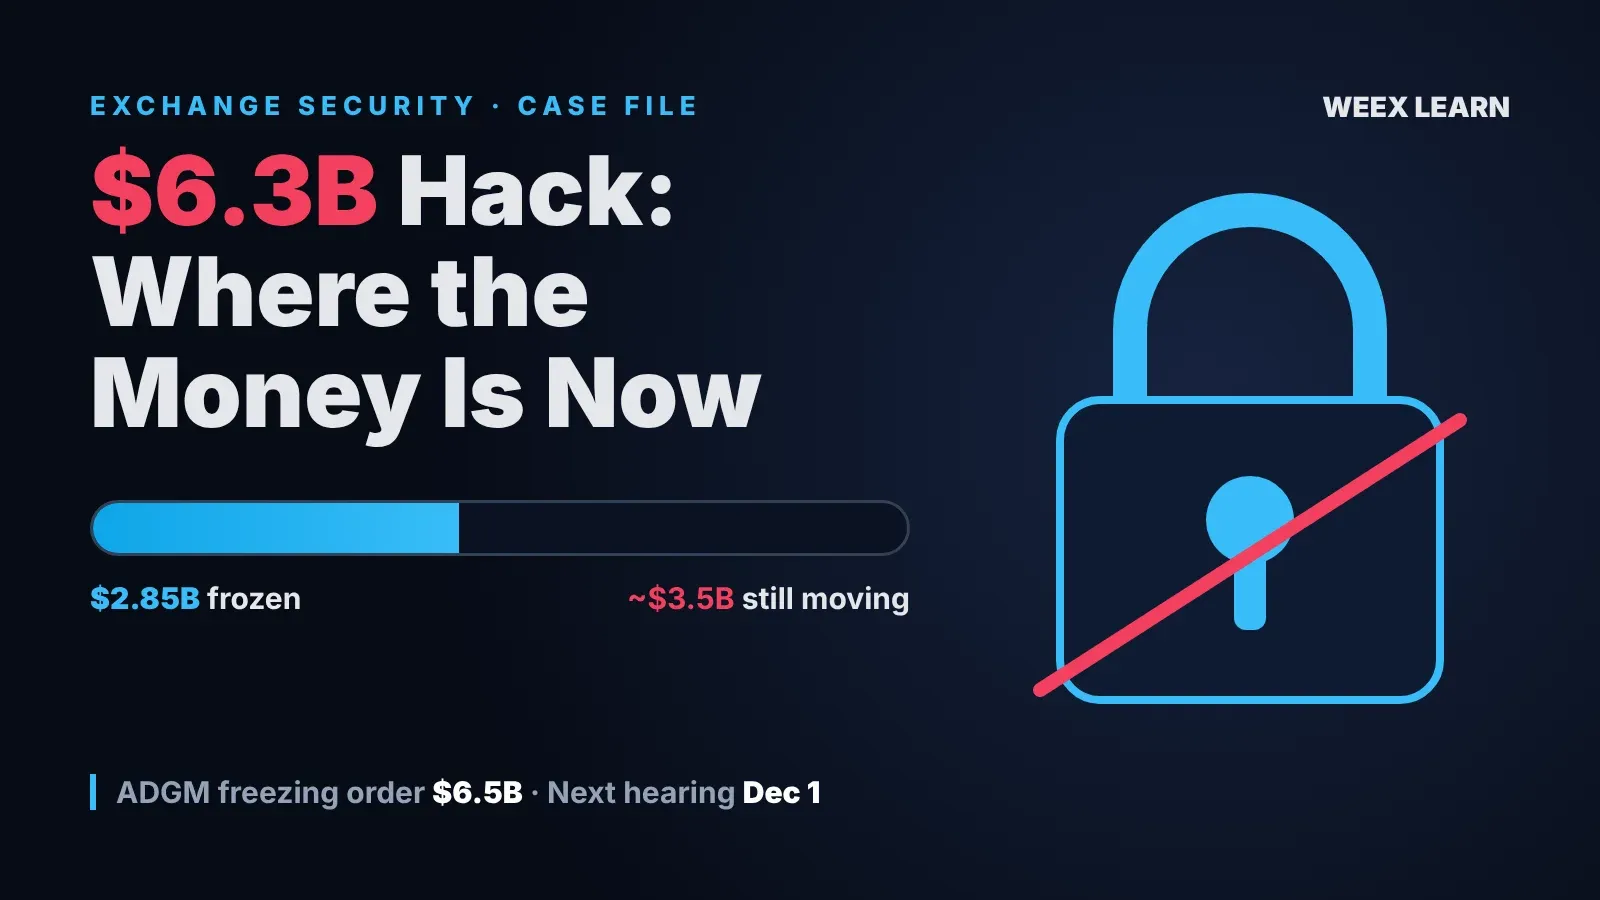
Point sur le piratage de Binance : 2,85 Md $ sur 6,3 Md $ gelés, audience du tribunal le 1er décembre
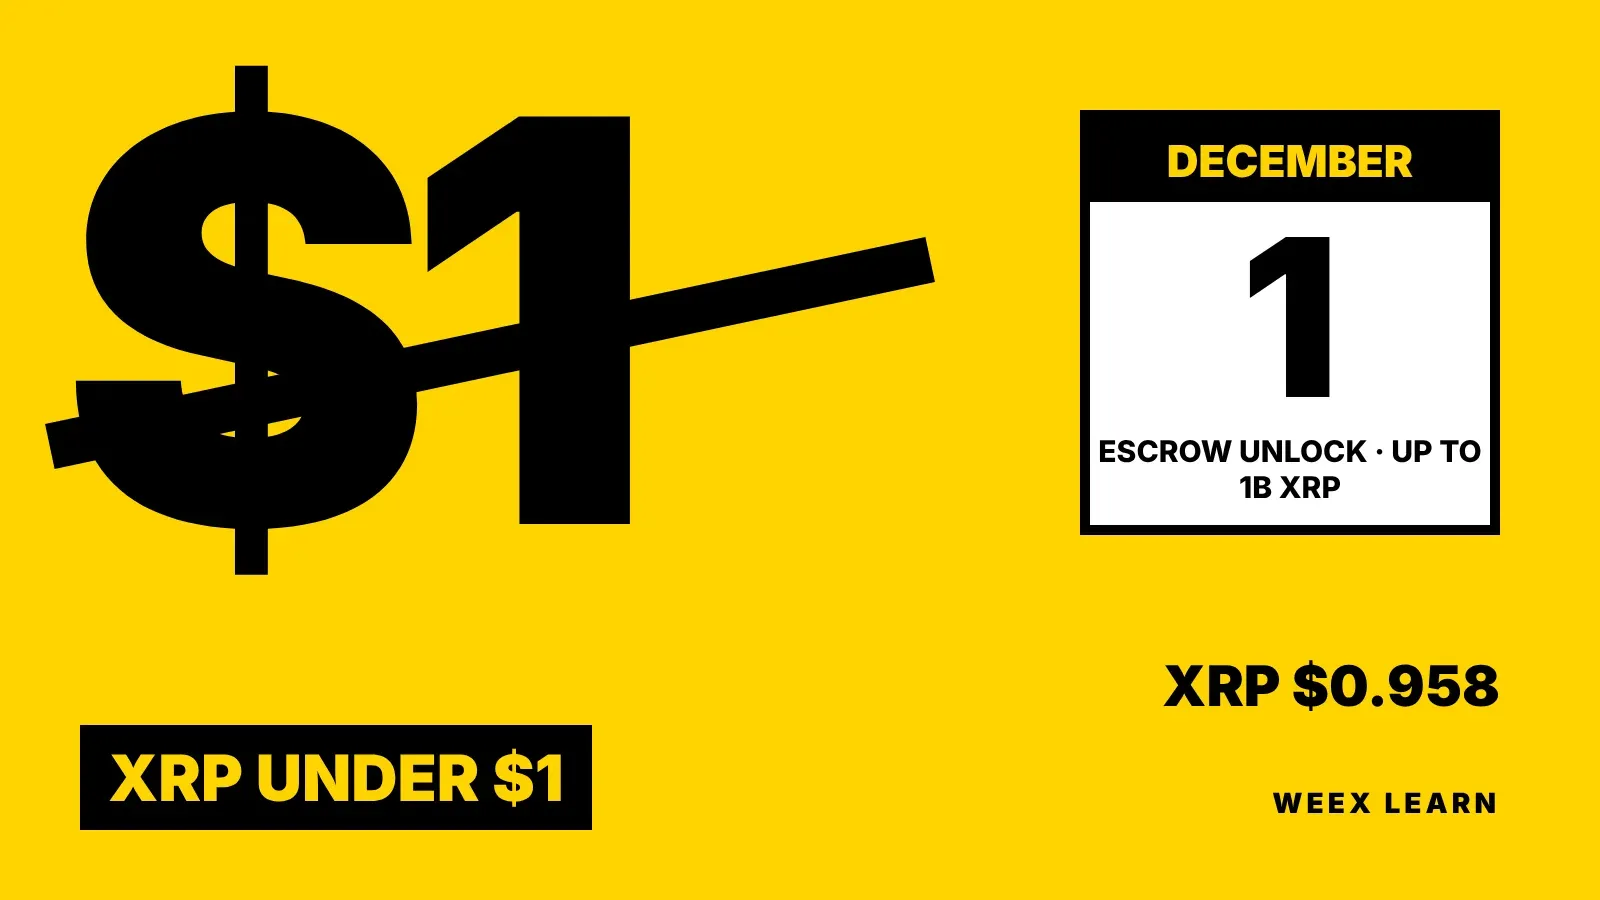
XRP moins de 1 $ : ce que signifie le déblocage du séquestre du 1er décembre pour le cours
Action Anthropic après son premier jour : pourquoi les tokens ANT s’échangent près de 92 $
Bitcoin sous 62 K $ : 60 000 $ sera-t-il le prochain seuil avant la décision de la Fed du 9 décembre ?
Taux de staking WEEX : chaque crypto, palier et durée (11/2026)
IPO d’Anthropic à 81,3 Md $ : l’action ANT est-elle surévaluée à 83 $ ?

L’action Micron chute 3,67 % malgré l’essor de la mémoire pour l’IA : MU est-elle une opportunité d’achat ?
Introduction en Bourse d’Anthropic fixée à 83 $ : levée record de 81,3 Md $ et prochaines étapes
Les actions de Coherent et Lumentum progressent : pourquoi les valeurs optiques sont en hausse
IPO d’Anthropic 2026 : cotation d’ANT au Nasdaq, cours de l’action à 83 $ et guide de trading
Comment vérifier une Ledger achetée auprès d’un revendeur
Résultats de NVIDIA au T3 2027 : le chiffre d’affaires atteint 115,8 Md $, tandis que les questions sur la direction persistent
Les résultats de CEG bondissent à 5,06 $ : la demande d’électricité liée à l’IA peut-elle soutenir la croissance ?
Qu'est-ce que le Bitcoin OTC et comment acheter du BTC en OTC avec des PKR sur l'échange WEEX ?
Comment acheter de l'Ethereum (ETH) en Ukraine avec des UAH sur WEEX P2P
Guide de l'utilisateur — Introduction au Take Profit et au Stop Loss (TP/SL) dans le trading de contrats à terme
Qu'est-ce qu'un ordre stop-limite ?
Qu'est-ce qu'un ordre au marché ?
Contenu
Cryptos populaires
Derniers articles


