
Studio di ricerca su Brevis: ZKVM e coprocessore di dati – il livello infinito di calcolo affidabile

 Preferiti su Google


Titolo originale dell’articolo: "Report Brevis: ZKVM e livello infinito di calcolo verificabile del coprocessore di dati"
Autore originale dell’articolo: 0xjacobzhao
Il paradigma della "computazione off-chain + verifica on-chain" del calcolo verificabile è diventato un modello di calcolo universale nei sistemi blockchain. Consente alle applicazioni blockchain di ottenere una libertà computazionale pressoché illimitata, mantenendo al contempo decentralizzazione e sicurezza senza necessità di fidarsi di terzi. Le prove a conoscenza zero (ZKP) sono il pilastro centrale di questo paradigma e le loro applicazioni si concentrano soprattutto su scalabilità, privacy, interoperabilità e integrità dei dati. Tra queste, la scalabilità è stato il primo ambito in cui è stata implementata la tecnologia ZK: spostando l’esecuzione delle transazioni off-chain e verificandone i risultati on-chain con prove concise, ha permesso di ottenere un TPS elevato e una scalabilità affidabile a basso costo.
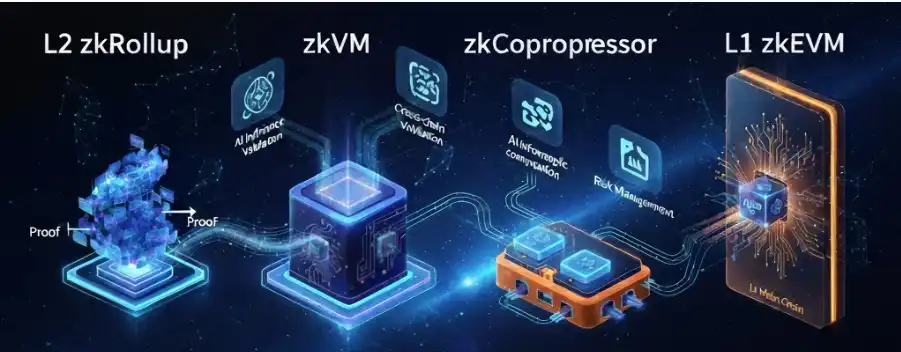
L’evoluzione del calcolo verificabile ZK può essere riassunta così: L2 zkRollup → zkVM → zkCoprocessor → L1 zkEVM. Agli inizi, L2 zkRollup spostava l’esecuzione sul Layer 2 e inviava una prova di validità al Layer 1; con modifiche minime, permetteva di raggiungere un throughput elevato e una scalabilità a basso costo. In seguito, zkVM si è evoluta in un livello di calcolo verificabile general-purpose, a supporto della convalida cross-chain, dell’inferenza AI e del calcolo crittografico (progetti rappresentativi: Risc Zero, Succinct, Brevis Pico). In parallelo si è sviluppato zkCoprocessor, un modulo di verifica specifico per determinati casi d’uso che offre servizi plug-and-play di calcolo e generazione di prove per DeFi, RWA, gestione dei rischi e altri ambiti (progetti rappresentativi: Brevis, Axiom). Nel 2025, zkEVM ha ampliato il concetto introducendo L1 Realtime Proving (RTP): la costruzione di un circuito verificabile a livello di istruzioni EVM consente di integrare direttamente le prove a conoscenza zero nei processi di esecuzione e verifica della mainnet di Ethereum, dando vita a un meccanismo nativo di esecuzione verificabile. Questa evoluzione riflette la transizione tecnologica della blockchain da "scalabile" a "verificabile" e inaugura una nuova era del calcolo verificabile.
1. Il percorso di scalabilità di Ethereum zkEVM: da L2 Rollup alle prove in tempo reale su L1
Il percorso di scalabilità di Ethereum zkEVM si articola in due fasi:
· Prima fase (2022–2024): L2 zkRollup sposta l’esecuzione sul Layer 2 e invia on-chain prove di validità; riduce notevolmente i costi e aumenta il throughput, ma introduce una frammentazione della liquidità e dello stato, mentre L1 resta vincolato alla riesecuzione N-of-N.
· Seconda fase (2025–): prove in tempo reale su L1 (RTP) sostituisce la riesecuzione con "prova 1-of-N + verifica leggera sull’intera rete", aumentando il throughput senza sacrificare la decentralizzazione; il sistema è ancora in evoluzione.
La fase L2 zkRollup: equilibrio tra compatibilità e scalabilità
Nel 2022, durante la crescita dell’ecosistema Layer 2, il cofondatore di Ethereum Vitalik Buterin propose la classificazione in quattro tipi di ZK-EVM (Tipo 1–4), illustrando sistematicamente il compromesso strutturale tra compatibilità e prestazioni. Questo quadro ha definito una chiara roadmap per le successive tecnologie zkRollup:
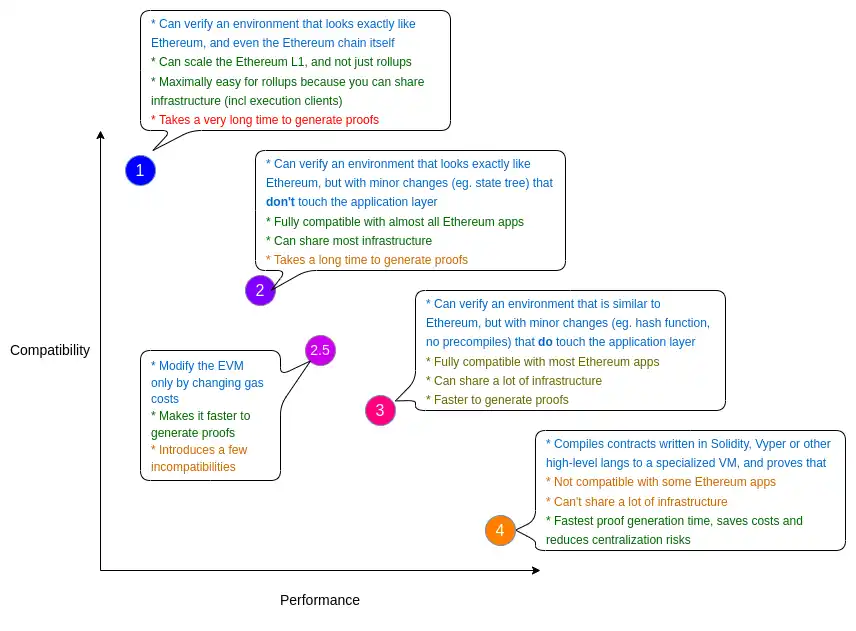
· Tipo 1, equivalenza completa: compatibile con il bytecode di Ethereum, costo di migrazione minimo e generazione delle prove più lenta. Taiko.
· Tipo 2, compatibilità completa: pochissime ottimizzazioni di basso livello e massima compatibilità. Scroll, Linea.
· Tipo 2.5, compatibilità parziale: modifiche limitate (gas/precompile ecc.) in cambio di prestazioni migliori. Polygon zkEVM, Kakarot.
· Tipo 3, compatibilità parziale: modifiche più consistenti; può eseguire la maggior parte delle applicazioni, ma rende difficile riutilizzare integralmente l’infrastruttura L1. zkSync Era.
· Tipo 4, basato su linguaggi: rinuncia alla compatibilità con il bytecode e compila direttamente dai linguaggi di alto livello ai circuiti; offre prestazioni ottimali, ma richiede di ricostruire l’ecosistema (rappresentato da StarkNet / Cairo).
L’attuale modello L2 zkRollup è ormai maturo: spostando l’esecuzione sul Layer 2 e inviando una prova di validità sul Layer 1, con modifiche minime all’ecosistema e agli strumenti di Ethereum, è diventato una soluzione diffusa per scalare e ridurre i costi. La prova comprende i blocchi e le transizioni di stato L2, mentre il settlement e la sicurezza restano ancorati a L1. Questa architettura aumenta notevolmente throughput ed efficienza e mantiene un’elevata compatibilità per gli sviluppatori, ma comporta anche una frammentazione della liquidità e dello stato; inoltre, L1 resta vincolato dal collo di bottiglia della riesecuzione N-of-N.
L1 zkEVM: le prove in tempo reale ridefiniscono la logica di verifica leggera di Ethereum
In 07/2025, la Ethereum Foundation ha pubblicato l’articolo "Lancio di una L1 zkEVM #1: prove in tempo reale", presentando ufficialmente la roadmap L1 zkEVM. L1 zkEVM porta Ethereum dalla riesecuzione N-of-N a prova 1-of-N + verifica rapida sull’intera rete: alcuni prover generano una prova concisa dell’intera transizione di stato EVM e tutti i validatori eseguono soltanto una verifica a tempo costante. Questo approccio consente di ottenere prove in tempo reale a livello L1 senza sacrificare la decentralizzazione, rafforza la sicurezza, aumenta il Gas limit e il throughput della mainnet e riduce notevolmente i requisiti hardware dei nodi. Il piano di implementazione prevede di sostituire i client di esecuzione tradizionali con client zk, inizialmente eseguiti in parallelo, e di renderli gradualmente la nuova norma a livello di protocollo man mano che maturano prestazioni, sicurezza e meccanismi di incentivazione.
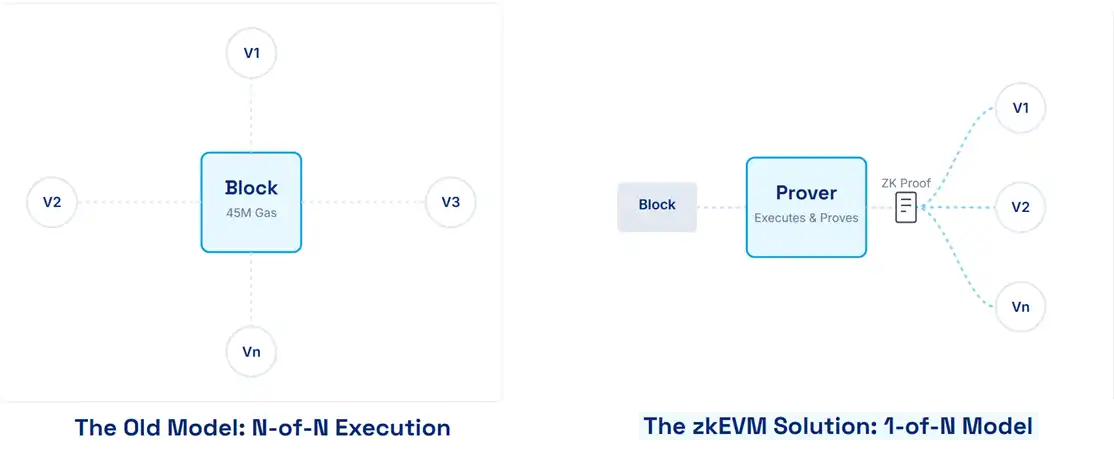
· Vecchio paradigma N-of-N: tutti i validatori rieseguono l’intero blocco di transazioni per convalidarlo. È sicuro, ma limita il throughput e comporta commissioni di picco elevate.
· Nuovo paradigma 1-of-N: alcuni prover eseguono l’intero blocco e producono una prova concisa; l’intera rete esegue soltanto una verifica a tempo costante. La verifica costa molto meno della riesecuzione, rendendo possibile un aumento sicuro del gas limit di L1 e riducendo i requisiti hardware.
Tre filoni principali della roadmap L1 zkEVM
1. Generazione di prove in tempo reale: completare la prova dell’intero blocco entro lo slot di 12 secondi e ridurre la latenza tramite parallelizzazione e compressione accelerata dall’hardware;
2. Integrazione di client e protocollo: standardizzare l’interfaccia di verifica delle prove, inizialmente su base facoltativa e in seguito predefinita;
3. Incentivi e sicurezza: istituire un marketplace per i prover e un modello di commissioni, rafforzando la resistenza alla censura e l’attività della rete.
Ethereum L1 Real-time Proving (RTP) utilizza zkVM per rieseguire off-chain le transazioni dell’intero blocco e generare una prova crittografica, consentendo ai validatori di verificare una piccola prova in 10 secondi senza ricalcolare l’esecuzione. Si ottiene così il principio "convalidare invece di eseguire", migliorando significativamente la scalabilità di Ethereum e l’efficienza della convalida senza necessità di fiducia. Secondo la pagina ufficiale Ethereum Foundation zkEVM Tracker, i principali team che partecipano alla roadmap L1 zkEVM Real-time Proving sono SP1 Turbo (Succinct Labs), Pico (Brevis), Risc Zero, ZisK, Airbender (zkSync), OpenVM (Axiom) e Jolt (a16z).
Prezzo di --
II. Oltre Ethereum: zkVM generalizzate e zkCoprocessor
Al di fuori dell’ecosistema Ethereum, la tecnologia delle prove a conoscenza zero (ZKP) si è estesa anche al più ampio ambito del calcolo verificabile, dando vita a due sistemi tecnologici fondamentali incentrati su zkVM e zkCoprocessor.
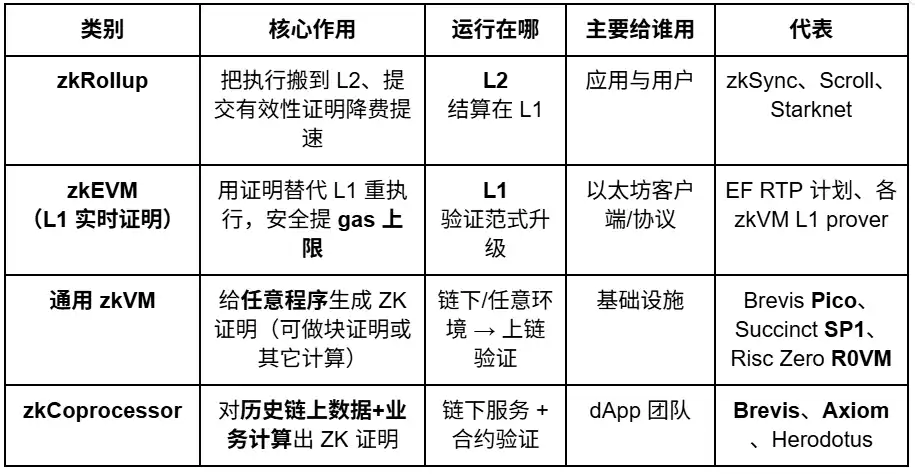
zkVM: livello generalizzato di calcolo verificabile
È un motore per l’esecuzione verificabile di programmi arbitrari; le architetture di set di istruzioni più comuni sono RISC-V, MIPS e WASM. Gli sviluppatori possono compilare la logica applicativa in zkVM; un prover la esegue off-chain e genera prove a conoscenza zero (ZKP) verificabili on-chain. È adatta alla prova dei blocchi Ethereum L1 e ad ambiti quali convalida cross-chain, inferenza AI, calcolo cifrato e algoritmi complessi. Offre generalità e ampia applicabilità, ma circuiti complessi comportano costi elevati di generazione delle prove e richiedono parallelizzazione su più GPU e un intenso lavoro di ottimizzazione ingegneristica. Tra i progetti rappresentativi figurano Risc Zero, Succinct SP1, Brevis Pico / Prism.
zkCoprocessor: modulo verificabile specifico per scenario
Fornisce servizi "plug-and-play" di calcolo e generazione di prove, adattati a specifici casi d’uso aziendali. La piattaforma precarica l’accesso ai dati e la logica dei circuiti (ad esempio, recupero dei dati storici on-chain, TVL, liquidazione dei rendimenti e verifica dell’identità); le applicazioni possono ottenere i risultati dei calcoli e consumare le prove on-chain tramite una chiamata SDK/API. Questa modalità è rapida da avviare, offre prestazioni elevate e ha costi contenuti, ma la sua applicabilità è limitata. Tra i progetti tipici figurano Brevis zkCoprocessor, Axiom e altri.
In generale, sia zkVM sia zkCoprocessor seguono il paradigma del calcolo affidabile "computazione off-chain + verifica on-chain", utilizzando prove a conoscenza zero per convalidare on-chain i risultati off-chain. La logica economica si basa sul presupposto che il costo dell’esecuzione on-chain sia molto superiore al costo combinato della generazione di prove off-chain e della verifica on-chain.
In termini di applicabilità e complessità ingegneristica, la differenza fondamentale tra i due consiste in quanto segue:
zkVM è un’infrastruttura di calcolo general-purpose, adatta a scenari complessi, cross-domain o di AI e offre la massima flessibilità;
zkCoprocessor è un servizio di verifica modulare che offre interfacce di verifica richiamabili direttamente e a basso costo per scenari frequenti e riutilizzabili (DeFi, RWA, gestione dei rischi ecc.).
In termini di modelli di business, zkVM e zkCoprocessor si differenziano come segue:
zkVM adotta il modello Proving-as-a-Service e addebita una tariffa per ogni prova (ZKP), rivolgendosi principalmente a L2 Rollup e ad altri clienti infrastrutturali. Si caratterizza per contratti di grandi dimensioni, cicli lunghi e margini lordi stabili;
zkCoprocessor offre principalmente Proof API-as-a-Service, con addebito per attività tramite chiamate API o integrazione SDK. È più vicino a un modello SaaS e si rivolge a protocolli applicativi come quelli DeFi, con integrazione rapida e forte scalabilità.
In sintesi, zkVM è il motore alla base del calcolo verificabile e zkCoprocessor è il modulo di verifica del livello applicativo: il primo crea un vantaggio tecnologico difendibile, mentre il secondo favorisce la commercializzazione; insieme costituiscono una rete universale di calcolo affidabile.
III. Prodotti Brevis e roadmap tecnologica
Partendo dalle prove in tempo reale L1 di Ethereum, la tecnologia ZK si sta gradualmente orientando verso un’era fondata sulle zkVM universali e sulle zkCoprocessor per il calcolo verificabile. Brevis Network combina zkVM e zkCoprocessor per costruire un’infrastruttura universale di calcolo verificabile incentrata sul calcolo a conoscenza zero, coniugando prestazioni elevate e programmabilità: un livello di calcolo infinito per tutto.
3.1 Pico zkVM: architettura modulare delle prove per il calcolo verificabile universale
Nel 2024, Vitalik ha proposto l’architettura "livello di esecuzione universale + livello di accelerazione coprocessore" nell’articolo "Architetture Glue e Coprocessor". I calcoli complessi possono essere suddivisi in logica applicativa generica e calcolo intensivo strutturato: la prima privilegia la flessibilità (ad esempio EVM, Python, RISC-V), il secondo l’efficienza (ad esempio GPU, ASIC, moduli hash). Questa architettura sta diventando una tendenza comune in blockchain, AI e calcolo cifrato: EVM accelera tramite precompile, l’AI sfrutta il parallelismo delle GPU e le prove ZK combinano una VM universale con circuiti dedicati. In futuro sarà fondamentale ottimizzare la sicurezza e l’esperienza di sviluppo tramite il "livello glue", mentre il "livello coprocessore" si concentrerà sull’esecuzione efficiente, bilanciando prestazioni, sicurezza e apertura.
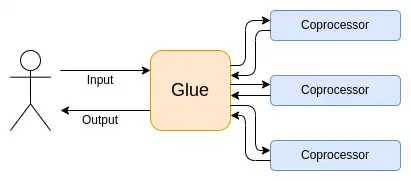
Pico zkVM, sviluppata da Brevis, è un’implementazione rappresentativa di questo concetto. Grazie all’architettura "zkVM universale + accelerazione coprocessore", combina programmabilità flessibile e circuiti specializzati ad alte prestazioni. Il suo design modulare supporta diversi backend di generazione delle prove (KoalaBear, BabyBear, Mersenne31) e consente di combinare liberamente esecuzione, ricorsione, compressione e altri componenti per creare una ProverChain.
L’architettura modulare di Pico permette non solo di riorganizzare liberamente i componenti fondamentali, ma anche di introdurre nuovi backend per la generazione di prove e coprocessori a livello applicativo (ad esempio dati on-chain, zkML, convalida cross-chain), garantendo una scalabilità in continua evoluzione. Gli sviluppatori possono utilizzare direttamente la toolchain Rust per scrivere la logica applicativa e generare automaticamente prove crittografiche senza competenze pregresse in materia di conoscenza zero, riducendo notevolmente la soglia di accesso allo sviluppo.
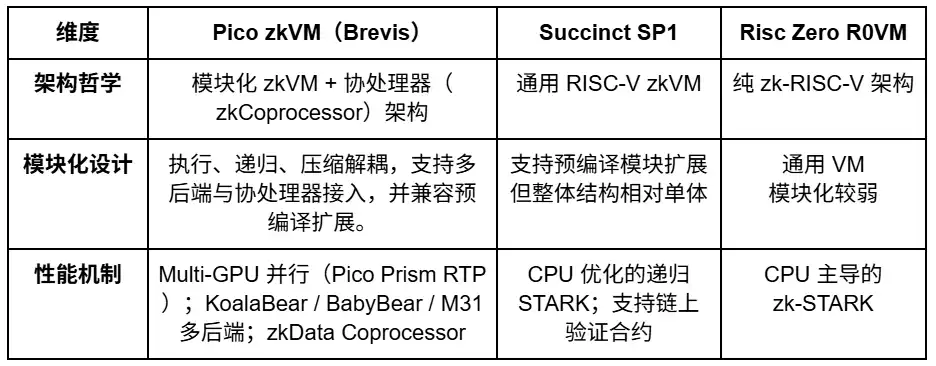
Rispetto all’architettura zkVM RISC-V relativamente monolitica di Succinct SP1 e al modello di esecuzione RISC-V general-purpose di RISC Zero R0VM, Pico disaccoppia ed estende le fasi di esecuzione, ricorsione e compressione tramite il sistema modulare zkVM + Coprocessor. Supporta l’uso di più backend e l’integrazione di coprocessori, ottenendo un vantaggio distintivo in termini di prestazioni e scalabilità.
3.2 Pico Prism: svolta prestazionale per i cluster multi-GPU
Pico Prism rappresenta un’importante innovazione di Brevis nell’architettura GPU multi-server e ha stabilito un nuovo record nell’ambito del framework "Real-Time Proving (RTP)" della Ethereum Foundation. Con un tempo medio di generazione delle prove di 6.9 secondi e una copertura RTP di 96,8% su un cluster di 64×5090 GPU, le sue prestazioni sono ai vertici delle implementazioni zkVM comparabili. Il sistema è ottimizzato a livello di architettura, ingegneria, hardware e sistema, segnando il passaggio della zkVM da prototipo di ricerca a infrastruttura di livello produttivo.
1. Progettazione dell’architettura: le zkVM tradizionali (come SP1, R0VM) si affidano soprattutto all’ottimizzazione GPU su una singola macchina. Pico Prism realizza per la prima volta la generazione di prove parallela su più server e GPU (Cluster-Level zkProving), estendendo le prove zk a un sistema di calcolo distribuito tramite multithreading e sharding, con un notevole aumento di parallelismo e scalabilità.
2. Implementazione ingegneristica: crea una pipeline asincrona a più fasi (Execution / Recursion / Compression) e un meccanismo di riutilizzo dei dati tra livelli (cache dei chunk delle prove e riutilizzo degli embedding), supportando inoltre il passaggio tra più backend (KoalaBear, BabyBear, M31) e migliorando significativamente l’efficienza del throughput.
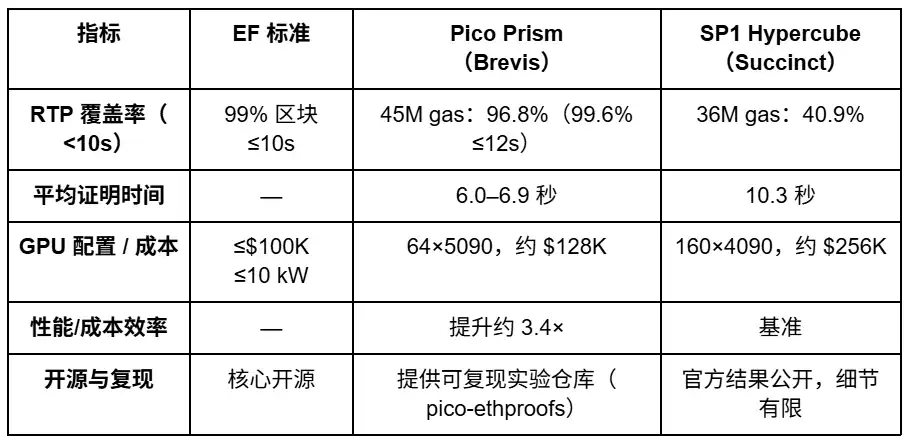
3. Strategia hardware: con una configurazione da 64×GPU RTX 5090 (circa 128 mila $), Pico Prism raggiunge un tempo medio di generazione delle prove di 6.0–6.9 secondi, una copertura RTP di 96,8% e un miglioramento di circa 3.4x del rapporto prestazioni/costi. Supera SP1 Hypercube (160×GPU 4090, 10.3 secondi).
4. Evoluzione del sistema: in quanto prima zkVM a soddisfare i parametri RTP della Ethereum Foundation (>96% meno di 10s, costo <$100K), Pico Prism segna il passaggio dei sistemi di prove zk dai prototipi di ricerca a infrastrutture di livello produttivo, offrendo una soluzione di calcolo a conoscenza zero più conveniente per Rollup, DeFi, AI e convalida cross-chain.
3.3 ZK Data Coprocessor: livello blockchain di co-processing intelligente a conoscenza zero per i dati
La progettazione nativa degli smart contract non include una "memoria": manca la capacità di accedere ai dati storici, individuare comportamenti di lungo periodo o svolgere analisi cross-chain. Brevis offre un coprocessore a conoscenza zero (ZK Coprocessor) ad alte prestazioni, che fornisce agli smart contract accesso cross-chain ai dati storici e capacità di calcolo affidabile per verificare ed elaborare lo stato storico, le transazioni e gli eventi dell’intera blockchain. Trova applicazione in scenari di DeFi basata sui dati, gestione attiva della liquidità, incentivi per gli utenti e riconoscimento dell’identità cross-chain.
Il flusso di lavoro di Brevis prevede tre passaggi:
1. Accesso ai dati: gli smart contract leggono i dati storici tramite un’API senza necessità di fidarsi di terzi;
2. Esecuzione del calcolo: gli sviluppatori definiscono la logica applicativa tramite un SDK; Brevis esegue il calcolo off-chain e genera una prova ZK;
3. Verifica del risultato: il risultato della prova viene rinviato on-chain per la verifica da parte del contratto e l’invocazione della logica successiva.
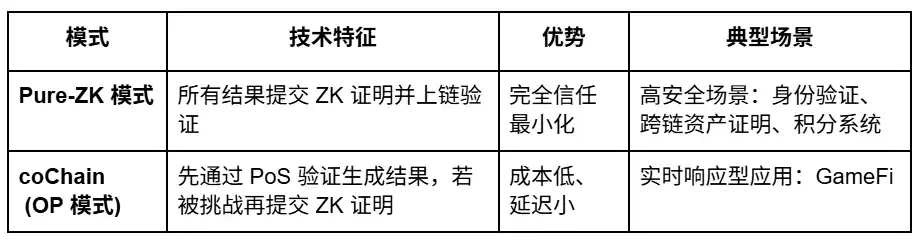
Brevis supporta anche i modelli Pure-ZK e CoChain (OP): il primo riduce al minimo la fiducia necessaria, ma ha costi più elevati; il secondo consente un calcolo verificabile a costi inferiori grazie alla convalida PoS e ai meccanismi di contestazione ZK. I validatori fanno staking su Ethereum e subiscono uno slashing se i loro risultati vengono contestati con successo tramite una prova ZK, bilanciando sicurezza ed efficienza. Integrando l’architettura ZK + PoS + SDK, Brevis trova un equilibrio tra sicurezza ed efficienza e costruisce un livello scalabile di calcolo dei dati affidabile. Attualmente Brevis ha servito protocolli come PancakeSwap, Euler, Usual, Linea e altri: si tratta di collaborazioni zkCoprocessor basate sul modello Pure-ZK, che forniscono dati affidabili per DeFi, distribuzione dei premi e sistemi di identità on-chain, consentendo agli smart contract di avere davvero "memoria e intelligenza".
3.4 Incentra: livello di distribuzione degli incentivi verificabile basato su ZK
Incentra è una piattaforma di distribuzione degli incentivi basata sulla fiducia e alimentata da Brevis zkCoprocessor. Offre ai protocolli DeFi un meccanismo sicuro, trasparente e verificabile per calcolare e distribuire i premi. Utilizza prove a conoscenza zero per convalidare direttamente on-chain i risultati degli incentivi, consentendo operazioni senza necessità di fiducia, a basso costo e cross-chain. Il sistema calcola e convalida i premi all’interno di un circuito ZK, così che ogni utente possa verificarne autonomamente i risultati. Supporta inoltre operazioni cross-chain e controlli degli accessi, consentendo una distribuzione automatizzata degli incentivi conforme e sicura.
Incentra supporta principalmente tre tipi di modelli di incentivazione:
· Detenzione di token: premia i detentori di lungo periodo sulla base dei saldi ponderati per il tempo di detenzione di ERC-20 (TWA);
· Liquidità concentrata: assegna premi per la liquidità sulla base delle commissioni dei DEX AMM ed è compatibile con protocolli ALM come Gamma e Beefy;
· Prestito e finanziamento: calcola i premi di lending sulla base della media dei saldi e dei debiti.
Questo sistema è stato adottato da progetti come PancakeSwap, Euler, Usual, Linea, creando un ciclo affidabile completamente on-chain, dal calcolo alla distribuzione degli incentivi, e fornendo ai protocolli DeFi un’infrastruttura di incentivi verificabile a livello ZK.
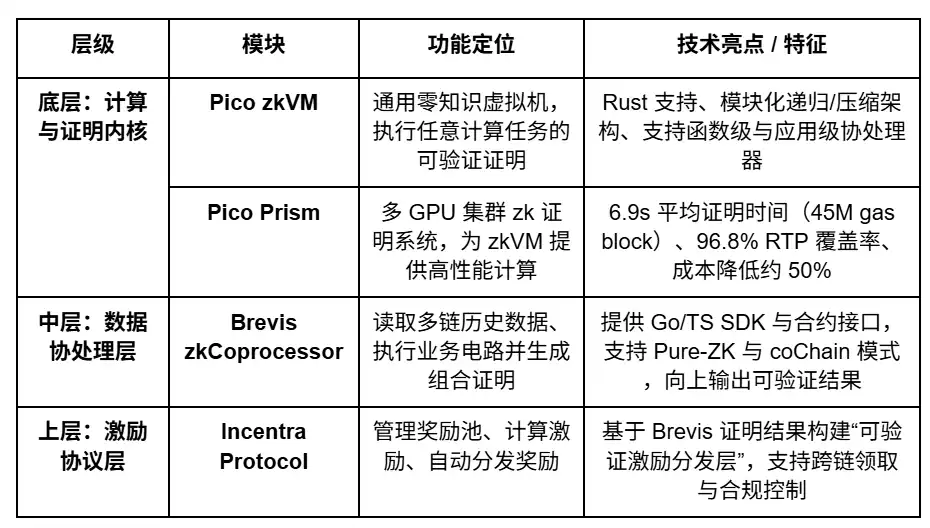
3.5 Panoramica dello stack tecnologico dei prodotti Brevis
4. Metriche tecniche e svolta prestazionale di Brevis zkVM
La Ethereum Foundation (EF) ha proposto lo standard L1 zkEVM Realtime Proving (RTP), ormai diventato un consenso del settore e un requisito di accesso per stabilire se una zkVM possa entrare nel percorso di convalida della mainnet di Ethereum. Le sue metriche di valutazione fondamentali includono:
· Requisito di latenza: P99 ≤ 10 secondi (in linea con il tempo di blocco di Ethereum di 12 secondi);
· Vincoli hardware: CAPEX ≤ 100 mila $, consumo energetico ≤ 10kW (adatto a un’abitazione o a un piccolo data center);
· Livello di sicurezza: ≥128-bit (≥100-bit nel periodo transitorio);
· Dimensione della prova: ≤300 KiB;
· Requisiti di sistema: non deve dipendere da trusted setup e il codice principale deve essere completamente open source.
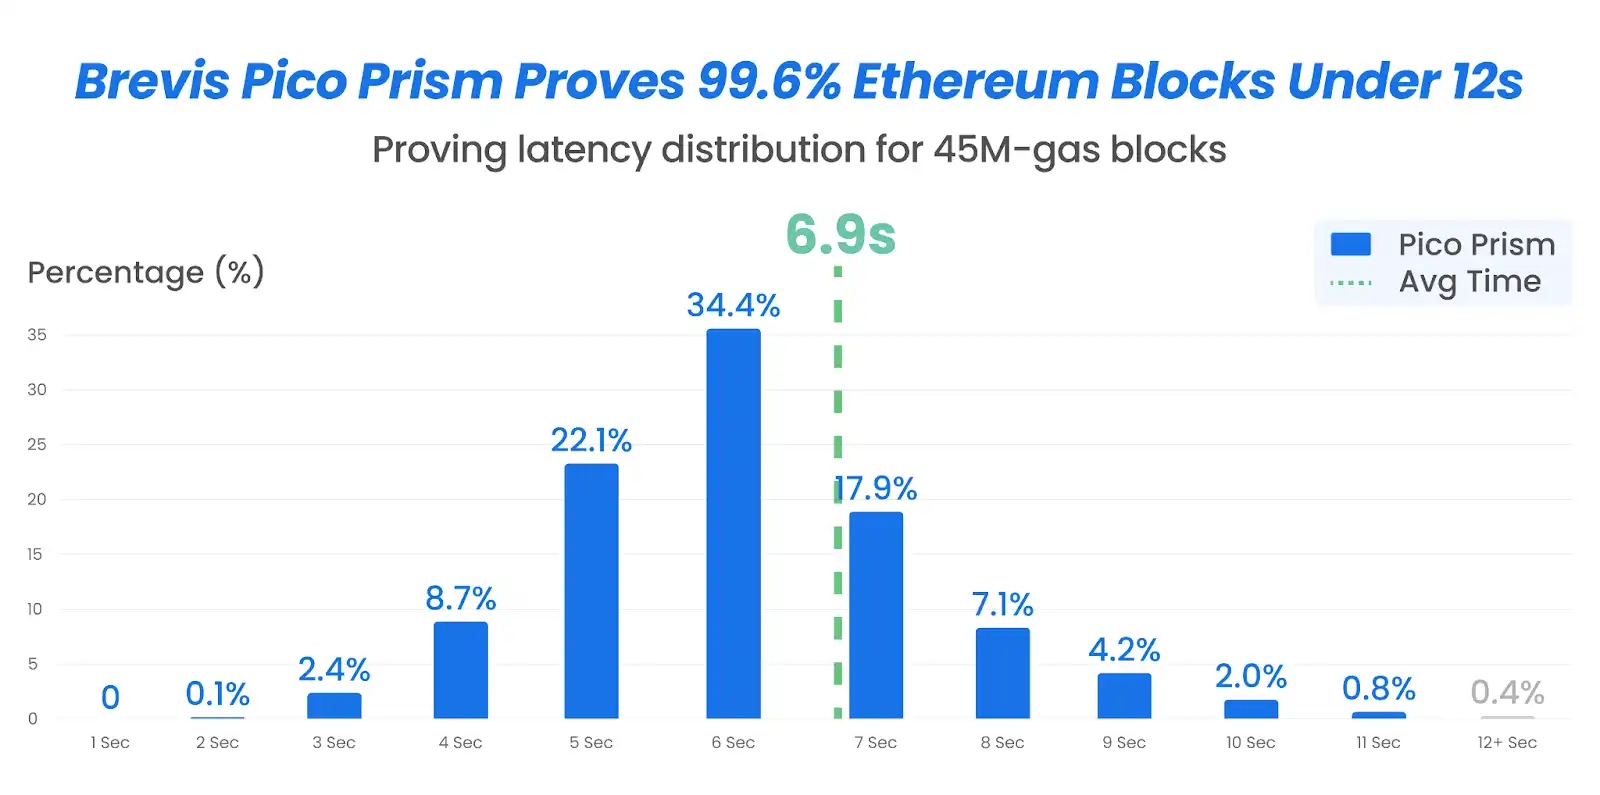
In 10/2025, Brevis ha pubblicato il report "Pico Prism—prove in tempo reale 99,6% per blocchi Ethereum da 45mln Gas su hardware consumer", annunciando che Pico Prism era diventata la prima zkVM a soddisfare pienamente lo standard Real-Time Proving (RTP) della Ethereum Foundation (EF).
In esecuzione su una GPU 64×RTX 5090 (circa 128 mila $), Pico Prism ha ottenuto prestazioni su blocchi da 45mln gas con una latenza media di 6.9 secondi, 96,8% <10s, 99,6% <12s, superando Succinct SP1 Hypercube (36mln gas, media di 10.3s, 40,9% <10s). Con una riduzione della latenza di 71% e un dimezzamento dei costi hardware, l’efficienza complessiva in termini di prestazioni/costi è migliorata di circa 3.4×. Il risultato è stato riconosciuto pubblicamente dalla Ethereum Foundation, da Vitalik Buterin e da Justin Drake.
5. Espansione dell’ecosistema Brevis e implementazione delle applicazioni
Il ZK Data Coprocessor (zkCoprocessor) di Brevis gestisce i calcoli complessi che le dApp non possono eseguire in modo efficiente (ad esempio, comportamenti storici, dati cross-chain e analisi aggregate) e genera prove a conoscenza zero (ZKP) verificabili. On-chain è sufficiente convalidare questa piccola prova per utilizzare il risultato in sicurezza, riducendo notevolmente gas, latenza e costi legati alla fiducia. A differenza degli oracoli tradizionali, Brevis non fornisce solo il "risultato", ma anche la "garanzia matematica della correttezza del risultato". I principali casi d’uso possono essere suddivisi come segue:
· DeFi intelligente: incentivi intelligenti ed esperienze personalizzate basati sui comportamenti storici e sulle condizioni di mercato (PancakeSwap, Uniswap, MetaMask e altri)
· Crescita di RWA e stable token: distribuzione automatizzata dei rendimenti di stablecoin e RWA tramite verifica ZK (OpenEden, Usual Money, MetaMask USD)
· DEX con dark pool: implementazione di un modello di trading privato con matching off-chain e convalida on-chain, il cui lancio è previsto a breve
· Interoperabilità cross-chain: supporto al restaking cross-chain e all’interoperabilità Rollup-L1 per realizzare un livello di sicurezza condiviso (Kernel, Celer, 0G)
· Avvio degli ecosistemi blockchain: sostegno alla fase iniziale e alla crescita dei nuovi ecosistemi blockchain tramite un meccanismo di incentivi ZK (Linea, TAC)
· Blockchain pubbliche ad alte prestazioni: miglioramento delle prestazioni di blockchain pubbliche come Ethereum tramite la tecnologia Real-Time Proof (RTP) (Ethereum, BNB Chain)
· AI verificabile: integrazione di inferenza verificabile e tutela della privacy per fornire potenza di calcolo affidabile ad AgentFi e all’economia dei dati (Kaito, Trusta)
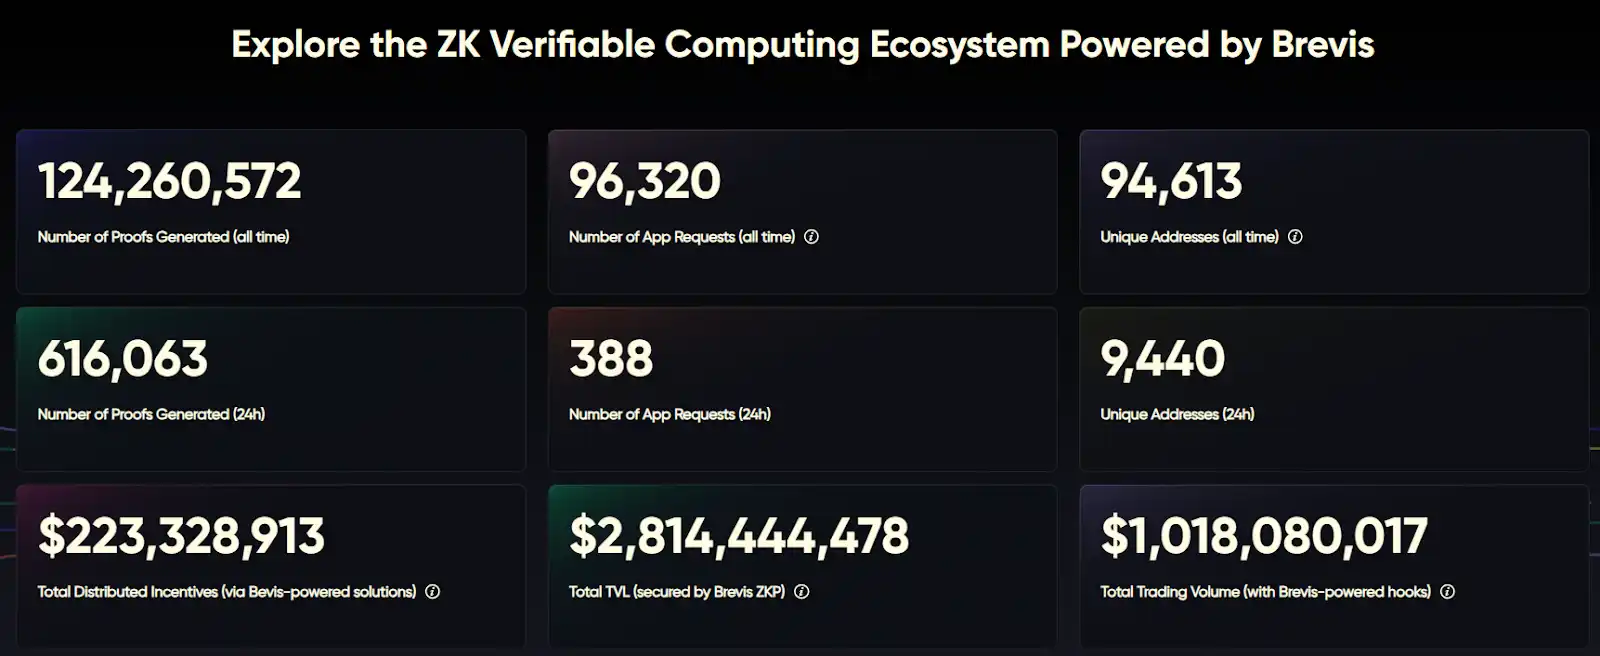
Secondo i dati di Brevis Explorer, al 10/2025 la Brevis Network aveva generato complessivamente oltre 125mln prove ZK, coinvolgendo quasi 95,000 indirizzi e 96,000 richieste applicative e servendo ampiamente casi d’uso come distribuzione dei premi, verifica delle transazioni e prova di staking. A livello di ecosistema, la piattaforma ha distribuito incentivi per circa 223mln USD, supportando un TVL superiore a 2,8mld USD e un volume trading cumulativo superiore a 1mld USD.
Attualmente, l’attività dell’ecosistema Brevis si concentra principalmente sulla distribuzione degli incentivi DeFi e sull’ottimizzazione della liquidità. La potenza di calcolo fondamentale è fornita da quattro progetti: Usual Money, PancakeSwap, Linea Ignition, Incentra, che insieme rappresentano oltre 85%. Tra questi:
· Usual Money (46,6mln prove): dimostra la stabilità nel lungo periodo della distribuzione di incentivi su larga scala;
· PancakeSwap (20,6mln): mostra le prestazioni elevate di Brevis nel calcolo in tempo reale dei tassi delle commissioni e degli sconti;
· Linea Ignition (20,4mln): convalida la capacità di elaborazione ad alta concorrenza nelle attività dell’ecosistema L2;
· Incentra (15,2%): segna l’evoluzione di Brevis dagli strumenti SDK a piattaforme di incentivi standardizzate.
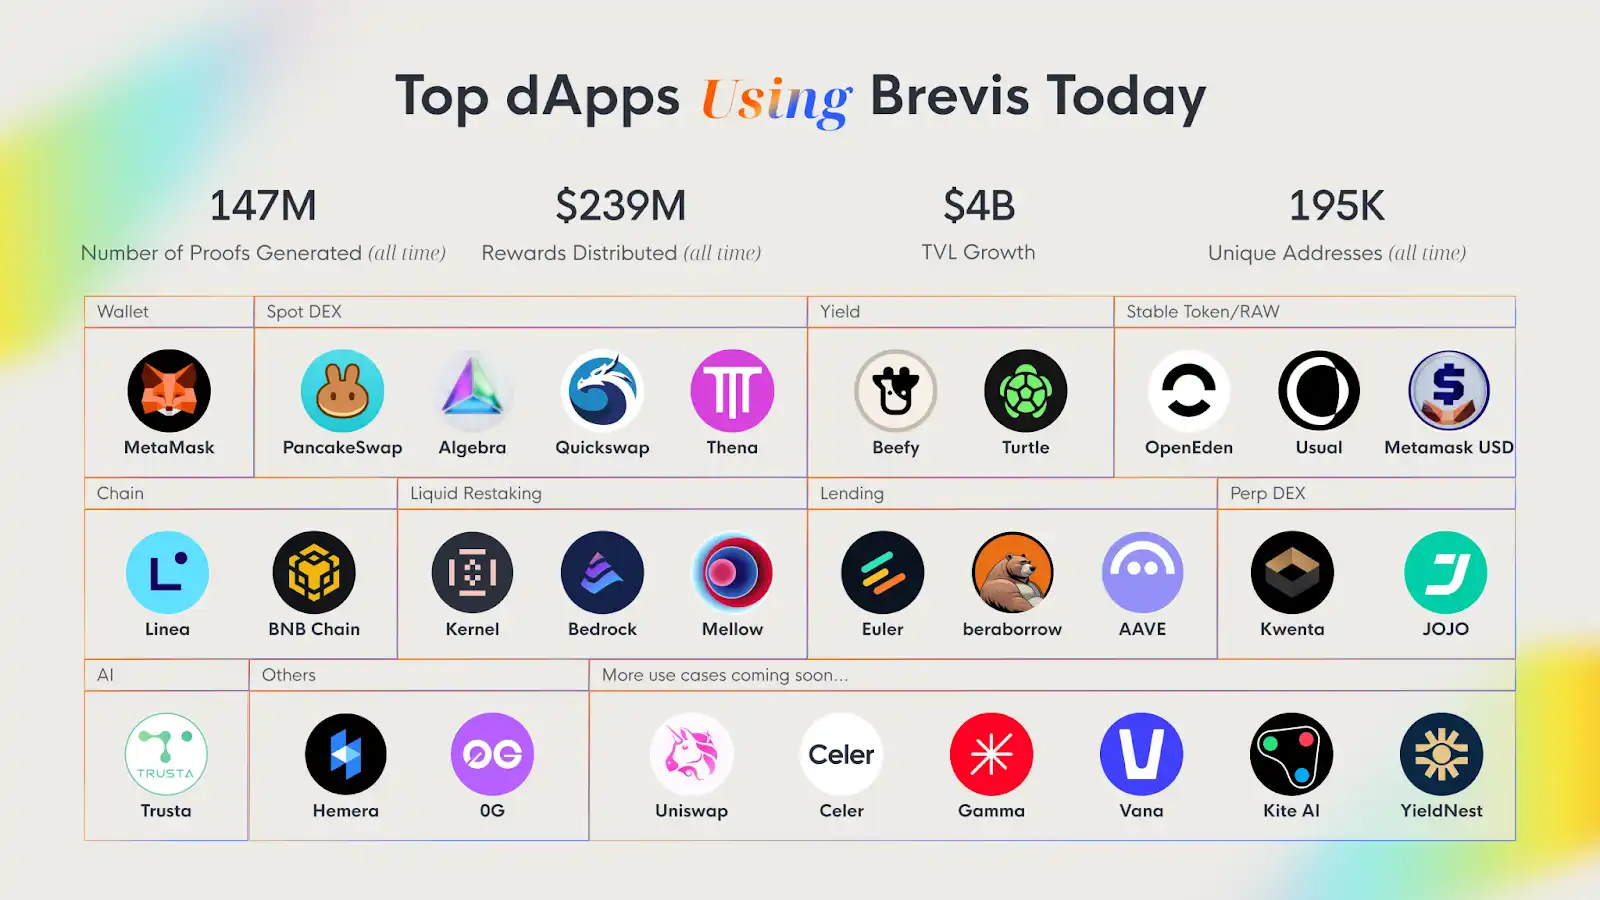
Nell’ambito della distribuzione degli incentivi DeFi, Brevis si affida alla piattaforma Incentra per aiutare diversi protocolli a distribuire premi in modo trasparente e continuativo:
· Usual Money, con un volume annuale di incentivi superiore a 300 mln $, offre premi continuativi agli utenti di stablecoin e ai LP;
· OpenEden e Bedrock distribuiscono rendimenti dei Treasury statunitensi e del restaking sulla base del modello CPI;
· Euler, Aave, BeraBorrow e altri protocolli calcolano posizioni di lending e premi tramite verifica ZK.
Nell’ambito dell’ottimizzazione della liquidità, PancakeSwap, QuickSwap, THENA, Beefy utilizzano i tassi dinamici delle commissioni e i plugin di incentivazione ALM di Brevis per ottenere sconti sulle transazioni e aggregare rendimenti cross-chain; Jojo Exchange e Uniswap Foundation sfruttano meccanismi di verifica ZK per creare un sistema di incentivi alle transazioni più sicuro.
Nel livello cross-chain e infrastrutturale, Brevis si è estesa da Ethereum a BNB Chain, Linea, Kernel DAO, TAC e 0G, fornendo al multi-chain capacità di calcolo affidabile e verifica cross-chain. Nel frattempo, progetti come Trusta AI, Kaito AI, MetaMask utilizzano lo ZK Data Coprocessor per creare sistemi di scoring attenti alla privacy, relativi a punti, influenza e premi, promuovendo lo sviluppo dell’intelligenza dei dati Web3. Al centro del sistema, Brevis si affida alla rete EigenLayer AVS per garantire la sicurezza del restaking e, insieme alla tecnologia NEBRA Unified Proof Aggregator (UPA), comprime più prove ZK in un unico invio, riducendo notevolmente costi e latenza della verifica on-chain.
Nel complesso, Brevis copre casi d’uso dell’intero ciclo, dagli incentivi a lungo termine, ai premi per l’attività e alla convalida delle transazioni, fino ai servizi di piattaforma. Le attività di verifica ad alta frequenza e i modelli di circuiti riutilizzabili hanno sottoposto Pico/Prism a pressioni prestazionali reali e fornito riscontri utili all’ottimizzazione. Si prevede che questi risultati si riflettano sul sistema di prove in tempo reale L1 zkVM a livello ingegneristico e di ecosistema, creando un volano bidirezionale tra tecnologia e applicazioni.
6. Profilo del team e finanziamenti del progetto
Mo Dong | Cofondatore, Brevis Network
Il Dr. Mo Dong è cofondatore di Brevis Network e ha conseguito un dottorato in informatica presso la University of Illinois at Urbana-Champaign (UIUC). I suoi risultati di ricerca sono stati pubblicati in importanti conferenze accademiche internazionali, adottati da colossi tecnologici come Google e citati migliaia di volte in ambito accademico. È esperto di teoria algoritmica dei giochi e progettazione di protocolli e si concentra sull’integrazione di prove a conoscenza zero (ZK) e meccanismi di incentivazione decentralizzati, con l’obiettivo di costruire un’economia affidabile del calcolo verificabile. In qualità di risk partner di IOSG Ventures, ha inoltre partecipato attivamente agli investimenti iniziali in infrastrutture Web3.
Il team Brevis è stato fondato da dottori di ricerca in crittografia e informatica provenienti da UIUC, MIT, UC Berkeley. I membri principali vantano anni di esperienza nella ricerca sui sistemi di prove a conoscenza zero (ZKP) e sui sistemi distribuiti e hanno pubblicato diversi articoli sottoposti a revisione paritaria. Brevis ha ricevuto il riconoscimento tecnico della Ethereum Foundation e il suo modulo centrale è considerato un’infrastruttura fondamentale per la scalabilità on-chain.
In 11/2024, Brevis ha completato un round seed da 7,5 mln $ guidato da Polychain Capital e Binance Labs, con la partecipazione di IOSG Ventures, Nomad Capital, HashKey, Bankless Ventures e di investitori angel strategici provenienti da Kyber, Babylon, Uniswap, Arbitrum, AltLayer.
7. Analisi competitiva del mercato ZKVM e ZK Coprocessor
Attualmente, ETHProofs.org, sostenuto dalla Ethereum Foundation, è diventato la piattaforma di riferimento per monitorare il percorso L1 zkEVM Realtime Proving (RTP) e mostrare pubblicamente le prestazioni di ciascuna zkVM, la sua sicurezza e i progressi nell’adattamento alla mainnet.
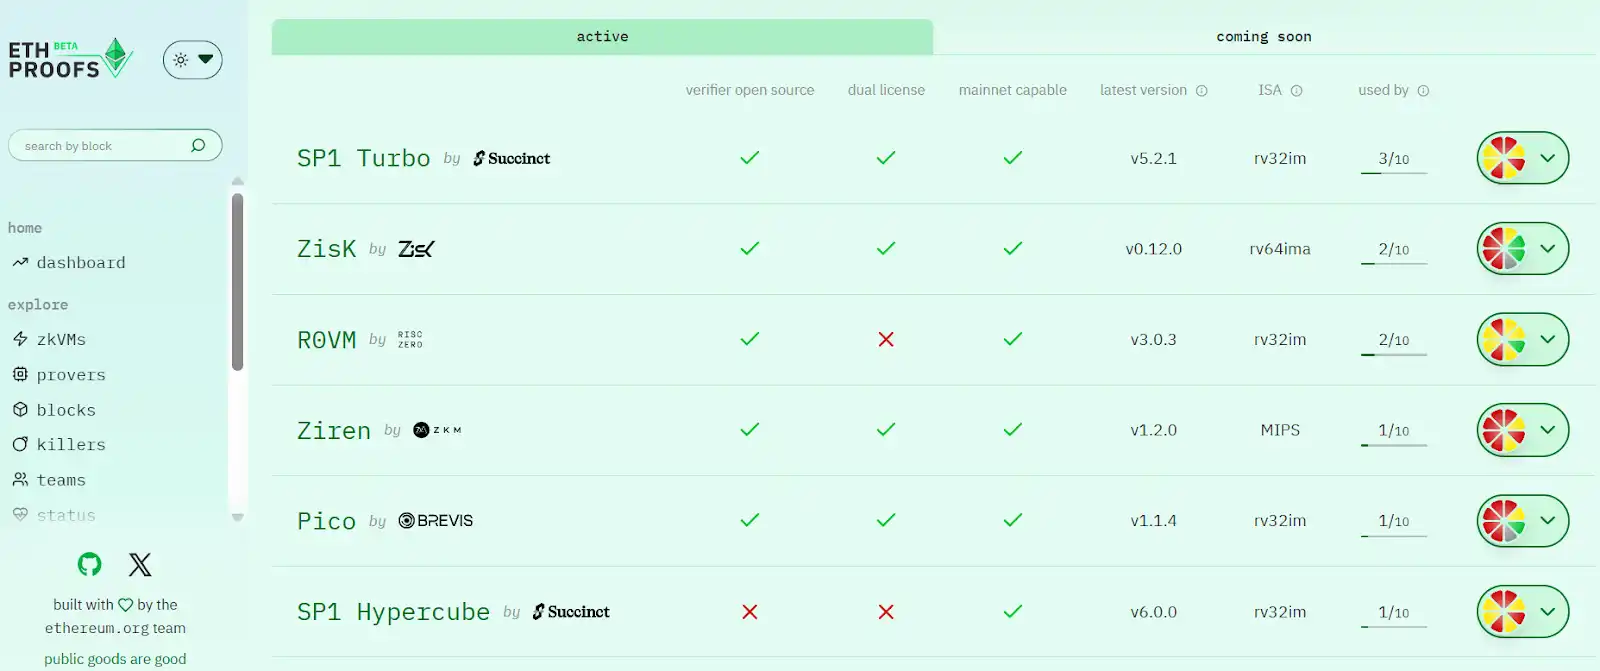
Nel complesso, la competizione nel settore RTP si concentra su quattro dimensioni fondamentali:
· Maturità: SP1 ha l’implementazione in produzione più matura; Pico è in testa per prestazioni e si avvicina allo standard mainnet; RISC Zero è stabile, ma i dati RTP non sono pubblici.
· Prestazioni: le prove Pico hanno una dimensione di circa 990 kB, approssimativamente 33% inferiore a quella di SP1 (1.48 MB), e costi più contenuti;
· Sicurezza e audit: RISC Zero e SP1 hanno entrambi superato audit di sicurezza indipendenti; Pico è attualmente sottoposta ad audit;
· Ecosistema di sviluppo: tutte le zkVM più diffuse adottano il set di istruzioni RISC-V. SP1 si affida al Succinct Rollup SDK per costruire un ecosistema ampiamente integrato. Pico supporta Rust per la generazione automatica delle prove e l’SDK viene rapidamente arricchito.
Gli ultimi dati indicano che nel settore RTP si è ormai formato un "duopolio".
· Tra i leader Brevis Pico (incluso Prism) e Succinct SP1 Hypercube puntano entrambi direttamente allo standard definito dall’EF, P99 ≤ 10s. Il primo migliora prestazioni e costi grazie a un’architettura distribuita multi-GPU, mentre il secondo mantiene solidità ingegneristica e robustezza dell’ecosistema con un sistema monolitico. Pico rappresenta l’innovazione prestazionale e architetturale, mentre SP1 si distingue per concretezza e leadership dell’ecosistema.
· Tra i concorrenti di secondo livello RISC Zero, ZisK, ZKM continuano a esplorare la compatibilità con l’ecosistema e la leggerezza, ma non hanno ancora divulgato pubblicamente metriche RTP complete (latenza, consumo energetico, CAPEX, profilo di sicurezza, dimensione delle prove e riproducibilità). Scroll (Ceno) e Matter Labs (Airbender) stanno cercando di estendere la tecnologia Rollup al livello di convalida L1, riflettendo la tendenza evolutiva dalla scalabilità L2 al calcolo verificabile L1.
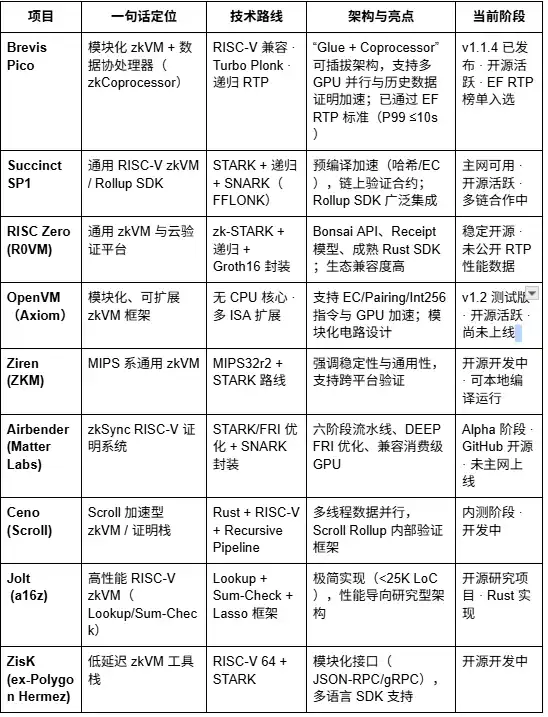
Entro il 2025, il settore zkVM ha delineato un panorama tecnologico caratterizzato da standardizzazione RISC-V, evoluzione modulare, standardizzazione ricorsiva e parallelismo accelerato dall’hardware. Il livello universale di calcolo verificabile zkVM può essere suddiviso in tre categorie:
· Orientate alle prestazioni: Brevis Pico, SP1, Jolt e ZisK puntano a bassa latenza e prove in tempo reale, migliorando il throughput computazionale tramite STARK ricorsivi e accelerazione GPU.
· Modulari e scalabili: OpenVM, Pico e SP1 puntano sulla modularità plug-and-play e sul supporto all’integrazione dei coprocessori.
· Orientate all’ecosistema e allo sviluppo general-purpose: RISC Zero, SP1 e ZisK si concentrano sulla compatibilità con SDK e linguaggi per favorire l’adozione generalizzata.
Confronto tra i progetti zkVM concorrenti (al 10/2025)
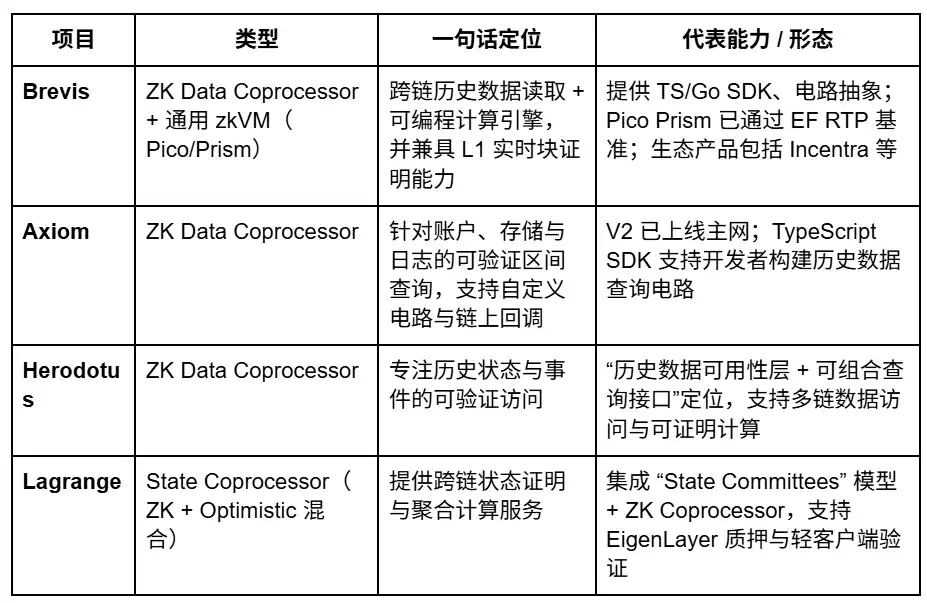
Il settore zk-Coprocessor si è ormai strutturato attorno a Brevis, Axiom, Herodotus, Lagrange. Tra questi, Brevis è in testa nell’architettura di fusione "ZK Data Coprocessor + zkVM general-purpose", che integra lettura dei dati storici, calcolo programmabile e funzionalità L1 RTP; Axiom si concentra su query verificabili e callback dei circuiti; Herodotus è specializzata nell’accesso allo stato storico; Lagrange ottimizza le prestazioni del calcolo cross-chain con un’architettura ibrida ZK+Optimistic. Nel complesso, zk-Coprocessor si sta evolvendo in un "livello di servizi verificabili" e sta diventando un’interfaccia di calcolo affidabile che collega DeFi, RWA, AI, identità e altre applicazioni.
8. Riepilogo: logica aziendale, implementazione ingegneristica e rischi potenziali
Logica aziendale: crescita guidata dalle prestazioni e volano a due livelli
Brevis costruisce un livello di calcolo affidabile multi-chain combinando "zkVM general-purpose (Pico/Prism)" e "Data Coprocessor (zkCoprocessor)": il primo affronta problemi di calcolo verificabile di qualsiasi tipo, mentre il secondo abilita applicazioni commerciali basate sui dati storici e cross-chain.
La logica di crescita segue un ciclo virtuoso "prestazioni - ecosistema - costi": le prestazioni RTP di Pico Prism attirano l’integrazione da parte dei protocolli principali, favorendo la crescita del volume delle prove e la riduzione dei costi unitari, in un volano a due livelli che si rafforza continuamente. I vantaggi competitivi si concentrano principalmente in tre ambiti:
1. Prestazioni riproducibili — Già integrato nel sistema RTP ETHProofs della Ethereum Foundation;
2. Barriera architetturale — Design modulare e parallelismo multi-GPU per un’elevata scalabilità;
3. Validazione commerciale — Utilizzo su larga scala nella distribuzione degli incentivi, nelle commissioni dinamiche e nella convalida cross-chain.
Implementazione ingegneristica: dal "Replay" a "verificare invece di eseguire"
Con Pico zkVM e il framework parallelo Prism, Brevis raggiunge una media di 6.9 secondi per blocco da 45mln gas, con P99 < 10 secondi (64×5090 GPU, CAPEX <130 mila $), risultando all’avanguardia per prestazioni ed efficienza dei costi. Il modulo zkCoprocessor supporta il recupero dei dati storici, la generazione dei circuiti e la convalida tramite backlink e può passare in modo flessibile tra modalità Pure-ZK e Hybrid. Nel complesso, le prestazioni sono ormai strettamente allineate allo standard RTP rigoroso di Ethereum.
Rischi potenziali e aspetti da monitorare
· Soglie tecniche e di conformità: Brevis deve ancora ottenere la convalida pubblica e di terze parti delle metriche fondamentali, come tempi di completamento, limiti di sicurezza, dimensioni delle prove e dipendenza da trusted setup. L’ottimizzazione delle prestazioni nei casi peggiori resta cruciale e le modifiche EIP potrebbero alterare i colli di bottiglia prestazionali.
· Rischi competitivi e di sostituzione: Succinct (SP1/Hypercube) mantiene un vantaggio negli strumenti e nell’integrazione dell’ecosistema; non si può ignorare la competitività di team come Risc Zero, Axiom, OpenVM, Scroll e zkSync.
· Concentrazione dei ricavi e struttura aziendale: il volume attuale delle prove è fortemente concentrato (le prime quattro applicazioni rappresentano circa 80%), rendendo necessaria una diversificazione tramite l’espansione in più settori, blockchain e casi d’uso, per ridurre la dipendenza. I costi delle GPU possono incidere sui margini unitari.
Nel complesso, Brevis ha creato vantaggi difendibili iniziali sia sul fronte delle "prestazioni riproducibili" sia su quello dell’"applicabilità commerciale": Pico/Prism si è consolidata tra i leader della corsa L1 RTP, mentre zkCoprocessor ha aperto la strada a scenari commerciali ad alta frequenza e riutilizzabili. Consigliamo di puntare al raggiungimento di tutte le metriche RTP rigorose della Ethereum Foundation come obiettivo graduale, rafforzando continuamente la standardizzazione dei prodotti coprocessor e l’espansione dell’ecosistema, oltre a promuovere riproducibilità di terze parti, audit di sicurezza e trasparenza dei costi. Raggiungendo un equilibrio strutturale tra ricavi infrastrutturali e SaaS, sarà possibile costruire un ciclo sostenibile di crescita aziendale.
Esclusione di responsabilità: questo articolo è stato realizzato con l’assistenza degli strumenti AI ChatGPT-5. L’autore ha fatto tutto il possibile per revisionare il testo e garantire che le informazioni siano vere e accurate, ma potrebbero essere rimasti degli errori; ci scusiamo per eventuali imprecisioni. È importante sottolineare che nel mercato delle criptovalute si osserva spesso una divergenza tra i fondamentali dei progetti e l’andamento dei prezzi sul mercato secondario. Il contenuto di questo articolo ha esclusivamente finalità informative e di raccolta di informazioni, accademiche e di ricerca; non costituisce una consulenza finanziaria e non deve essere considerato una raccomandazione all’acquisto o alla vendita di alcun token.
Questo articolo è un contributo esterno e non rappresenta le opinioni di BlockBeats.
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche

Buterin propone la possibilità di costi inferiori a 10 volte per SNARK

Il CEO di Cysic afferma che la prova ZK deve andare oltre le GPU mentre l'IA stringe l'offerta di calcolo

Chiusura BitMart exchange: Sheldon Lee risponderà all’ultimatum entro il 19 agosto?

Tesla, in arrivo questo mese il Cybercab senza volante

Offchain Labs rilascia progressi sulla tecnologia ZK, accelerando la generazione di prove di 4000 volte e integrando un'architettura multi-prover in Arbitrum

Il fallimento di FTX: un'ultima battaglia per un modulo che può costare milioni

Freyja non sostituirà il Patriot, anche se il razzo costerà tre volte meno

Il fondatore di BitMart presenterà una denuncia e invierà una lettera legale

Vitalik di Ethereum sostiene un modello di scalabilità ispirato a Bitcoin

Amazon Web Services presenta in anteprima la funzione di pagamento per agenti AI

Data leak di Bits of Gold, 200.000 clienti colpiti

DeFiLlama, rubati asset digitali per rimuovere app false

Riduzione delle posizioni corte sullo yen a 63.600 contratti
GraphAI completa un finanziamento di 12 milioni di dollari nella fase A, guidato da K2 Investment Partners

Il cofondatore di StarkWare afferma che la transizione di Ethereum verso STARK presenta affermazioni fuorvianti
Le affermazioni di connessione tra Shytoshi Kusama e Charlie Lee non sono state verificate
Sollevati rischi di sicurezza nei contratti smart di HKDAP
Lancio del primo prodotto finanziario Token Loan per l'economia dei token in Guangdong

KiiChain: Infrastruttura FX on-chain per i mercati emergenti – Tiger Research

SecondFi sospende le operazioni, il piano di ripristino sarà online entro il 10 settembre

Renan Santos si impegna con Bitcoin durante Blockchain Rio 2026: "possiamo diventare la nazione più amica delle criptovalute"

Tether completa la più grande revisione finanziaria di KPMG, riserve superiori ai debiti per 6,814 miliardi di dollari

Il crack del diesel raggiunge un massimo storico, il Brent a 87 dollari
Il CEO di Delio Jeong Sang-ho condannato a 15 anni per frode da 49 milioni di dollari
Offchain Labs co-fondatore afferma che le decisioni di Arbitrum sono state messe in discussione, l'industria si sta allineando verso una direzione
web3: Miden lancerà la stablecoin privata USDCx
Hyperliquid apre l'accesso peer-to-peer ai nodi non verificati, stabilendo standard di ammissione per i fornitori di servizi
Bitcoin si avvicina a un fondo? Il segnale paradossale inviato dall'USDT

Ravencoin scende a un minimo storico mentre i miner si spostano per invertire la catena sfruttata

I Guardiani della Rivoluzione iraniani avvertono del rischio per le infrastrutture energetiche globali
Buterin propone la possibilità di costi inferiori a 10 volte per SNARK
Il CEO di Cysic afferma che la prova ZK deve andare oltre le GPU mentre l'IA stringe l'offerta di calcolo
Chiusura BitMart exchange: Sheldon Lee risponderà all’ultimatum entro il 19 agosto?
Tesla, in arrivo questo mese il Cybercab senza volante
Offchain Labs rilascia progressi sulla tecnologia ZK, accelerando la generazione di prove di 4000 volte e integrando un'architettura multi-prover in Arbitrum
Il fallimento di FTX: un'ultima battaglia per un modulo che può costare milioni
Contenuti
Ultimi articoli


Ultimi listing di monete su WEEX


