暗号資産ウォレットは安全?セキュリティ警告の確認方法とフィッシングの見分け方

 Googleで優先ソースとして追加


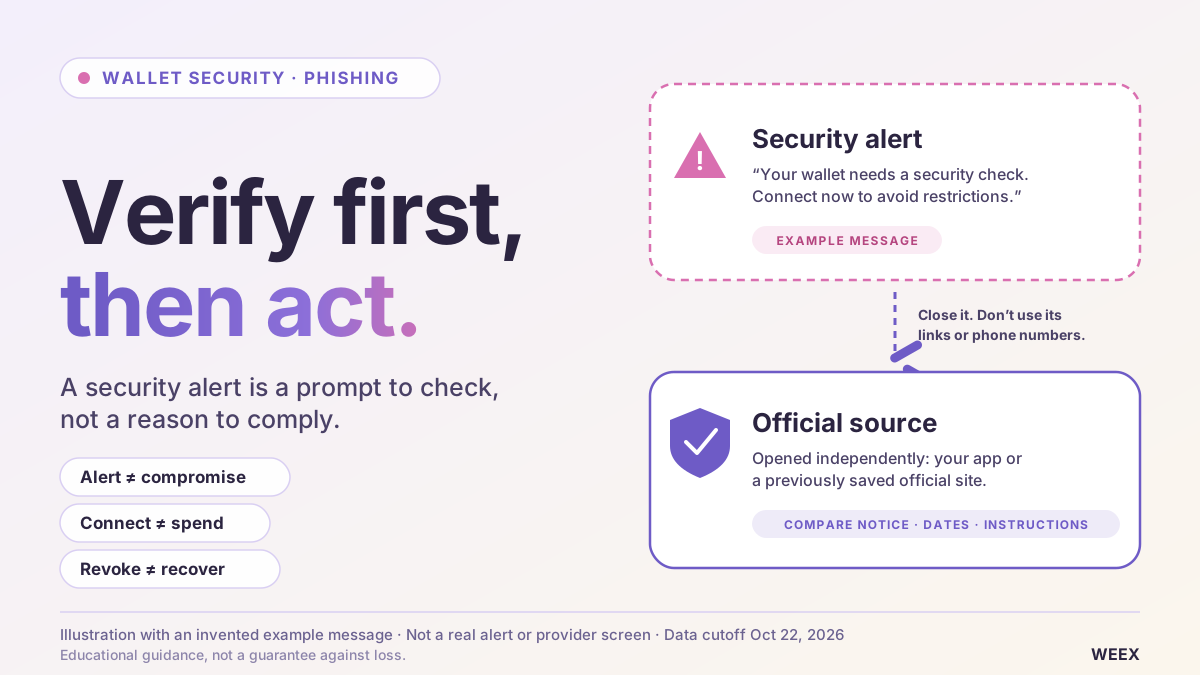
暗号資産ウォレットに関するセキュリティ警告を受け取った場合、その指示に従う前に、自分で開いた公式チャネルを通じて確認してください。メッセージを受け取っただけで、資産が侵害されたとは限りません。適切な対応は、その後に何をしたかによって異なります。ページを開いた、ウォレットを接続した、権限を付与する署名をした、リカバリーフレーズを漏らした、取引所アカウントの管理権を失ったといった行為では、それぞれリスクが異なります。復旧手順を選ぶ前に、実際に行った操作を特定しましょう。
私たちの見解では、最も危険なセキュリティメッセージとは、有害な操作を保護のための行為に見せかけるものです。リカバリーフレーズの「検証」、ウォレットチェックの承認、あるいは保護されていると称するアドレスへの資金移動を求める依頼は、すぐに行動したいというユーザーの気持ちにつけ込みます。役立つセキュリティガイドは、疑わしいメッセージをすべてウォレット侵害の証拠とみなすのではなく、状況を見分け、的確に対応できるよう支援するべきです。
WEEXの関係者を名乗る人物から連絡があった場合は、WEEX公式認証を使って、提示された連絡先やチャネルを確認してください。WEEXトラストセンターでは、プラットフォームのセキュリティ情報を確認するための別の窓口を提供しています。これらのページは自分で開いてください。本人確認の対象となる相手から送られた認証リンクには頼らないでください。(連絡先を確認して詐欺を回避)
最近の暗号資産ウォレットのセキュリティニュースが実際に意味すること
ウォレット関連のセキュリティニュースは、さまざまな種類の問題を指している可能性があります。
フィッシングメッセージ、顧客の連絡先情報の流出、悪意ある取引権限、デバイスの侵害、署名認証情報の窃取などが考えられます。それぞれ必要な対応は異なります。
最近の公式発表は、その違いを示しています。Ledgerの2026/10の対応では、流通経路を狙った攻撃で改ざんされたハードウェアについて説明し、チップ、OS、サーバーは侵害されていないと述べています。これはメーカーによる個別の説明であり、すべてのウォレット利用者が同じ被害に遭ったことを示すものではありません。(Ledger)
SafePalは別のセキュリティ更新で、一部の顧客の注文情報に不正アクセスがあったと説明しました。同社は、その情報とシードフレーズや秘密鍵を区別する一方、詳細な購入記録が巧妙なフィッシングに悪用されるおそれがあると警告しました。
実務上の教訓は、影響を受けた要素を特定することです。
配送先住所が流出すれば、攻撃者に署名権限を与えなくても、なりすましのリスクが高まる可能性があります。一方、リカバリーフレーズが漏れれば、ウォレットソフトウェアに脆弱性がなくても攻撃者に管理権を奪われる可能性があります。
暗号資産ウォレットのセキュリティニュースに対応する前に、プロバイダー、影響を受けた製品、関連する日付、情報の流出経路、公式に推奨されている対応を確認しましょう。見出しだけでは、あなたのウォレットを交換する必要があるかどうかは判断できません。
ウォレットのセキュリティ警告が本物かどうかを見分ける方法
警告に依存しない経路から、その内容を確認してください。
メッセージを閉じ、プロバイダーのアプリ、または以前から利用している公式ウェブサイトを開きます。同じ告知が掲載されているか、対象製品、日付、指示内容が一致しているかを確認しましょう。
さらに確認が必要な場合は、自分で開いた公式チャネルからサポートに問い合わせてください。警告に書かれているというだけで、電話番号やSNSアカウントを利用してはいけません。
送信者名が本物らしく見えることは、信頼できる証拠にはなりません。ロゴや見慣れた書式が転載されている場合も、購入情報が記載されている場合も同様です。
Ledgerのフィッシング対策ガイドによると、なりすまし犯は、予告なしの電話、偽アプリ、郵送物、さらにはサポートチケットの確認通知まで利用して、話の信ぴょう性を高めようとします。見慣れた手順を通じて届いたメッセージでも、別の経路から確認する必要があります。
見た目よりも、要求されている操作のほうが多くの情報を示すことがあります。
| 要求された操作 | 実行前に確認すること |
|---|---|
| インシデント告知を読む | 自分で開いた公式情報源にも同じ告知が掲載されているか |
| アプリを更新する | プロバイダーが確立した配布経路から更新が提供されているか |
| 「セキュリティスキャン」のためにウォレットを接続する | 接続が必要な理由と、その後にどのような権限が求められるか |
| 「資産を守る」ためにメッセージへ署名する | その署名が支出、委任、その他の重大な操作を承認するものか |
| リカバリーフレーズを入力する | プロバイダーの公式指示に従い、自分が意図して開始した復旧手順なのか |
| 「安全な口座」に送金する | 送金先を誰が管理しているのか、なぜ送金を求められているのか |
認証は、承認する前に不確実な点を解消するために行うものです。カウントダウンや脅迫めいたメッセージがあっても、この順序を逆にしてはいけません。
ウォレットで不審な操作をした後に取るべき対応
ウェブサイトが実行したと主張する内容ではなく、自分が実際に行った操作から確認を始めましょう。
ページ上では「認証」と表示されていても、ウォレットに送金を承認させようとしていることがあります。ボタンのラベルより、ウォレットのリクエスト、取引記録、ブラウザーの操作履歴のほうが確かな判断材料になります。
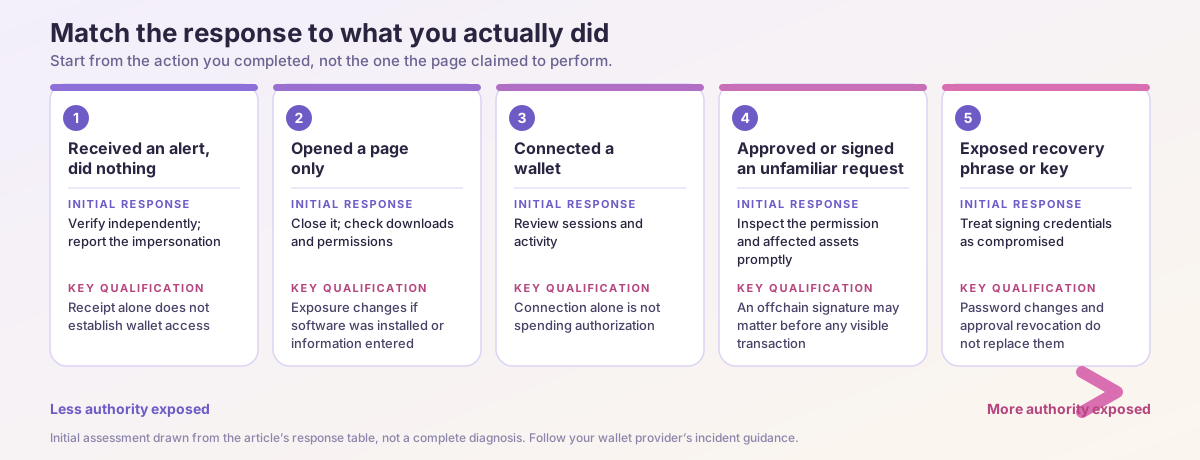
次の表を使って、最初に取るべき対応を選んでください。
| 起きたこと | 最初の対応 | 重要な補足 |
|---|---|---|
| 警告を受け取ったが何もしなかった | 別の経路で確認し、なりすましを報告する | 受け取っただけではウォレットへのアクセスがあったとはいえない |
| ページを開いただけ | ページを閉じ、ダウンロードと権限を確認する | ソフトウェアをインストールしたり、情報を入力したりした場合はリスクが変わる |
| ウォレットを接続した | セッションとアクティビティを確認する | 接続だけの場合と、支出を承認した場合は異なる |
| コントラクトを承認した、または不明なリクエストに署名した | 権限と影響を受ける資産を速やかに確認する | オフチェーン署名は、取引が画面に表示される前に影響を及ぼすことがある |
| リカバリーフレーズまたは秘密鍵を漏らした | 影響を受けた署名認証情報は侵害されたものとして扱う | パスワード変更や承認の取り消しでは、認証情報そのものの代わりにならない |
| 取引所の認証情報を入力した | 取引所アカウントと関連するメールアカウントを保護する | これはアカウントへのアクセスに関する問題で、自己管理型ウォレットの復旧とは別である |
| 承認していないのに資産が移動している | 直ちにプロバイダー固有のインシデント対応ガイダンスを確認する | 資金を自動で移すスイーパーが動作中の場合、手数料分の資産を追加するのは危険なことがある |
これは初期評価であり、完全な診断ではありません。何かに署名したかどうか分からない場合は、残高に変化がないから何も起きていないと決めつけず、ウォレットのアクティビティと保存されているリクエストの詳細を確認してください。
--価格
フィッシングリンクをクリックしただけの場合はどうすればよいか
不審なページを開いただけで、攻撃者がリカバリーフレーズや資産を移動する権限を入手したとは限りません。
ただし、「クリックしただけ」という場合も、慎重に確認する必要があります。ページからファイルがダウンロードされましたか?拡張機能をインストールしたり、通知へのアクセスを許可したり、認証情報を入力したり、ウォレットのリクエストを承認したりしましたか?
いずれも行っていない場合は、ページを閉じ、同じリンクから再アクセスせず、プロバイダーを通じてインシデントを確認してください。
ファイルがダウンロードされた場合は、実行しないでください。ソフトウェアをインストールまたは実行した場合は、そのデバイスを使って重要な復旧作業を行う前に、デバイスのセキュリティを別途確認してください。
Malwarebytesの偽の暗号資産AMLチェッカーに関するガイダンスでは、コンプライアンス確認を装ったページが、ウォレット接続、署名、送金、リカバリーフレーズの要求へと発展する可能性が指摘されています。重要なのは、ページが掲げる目的よりも、その後に要求がエスカレートすることです。
最初のサイトが悪意あるものだったか調べるために、別の見知らぬサイトへ機密情報を入力するのは避けてください。限られた操作で済んでいたものが、より深刻な情報流出につながるおそれがあります。
ウォレットを接続することは資産へのアクセスを許可することと同じか
通常、基本的なウォレット接続によってウェブサイトがアカウントを識別し、追加の操作を要求できるようになります。ただし、支出権限を付与することと同じだと考えてはいけません。
危険が生じるのは、多くの場合、その後のリクエストです。取引、トークン承認、Permit、委任、その他の署名などが該当します。
それぞれのリクエストを個別に確認してください。単に「ログイン」するつもりだったからといって、ウォレットが実際に何を承認したかが決まるわけではありません。
見知らぬアプリケーションとの接続を解除すれば、その接続を切ることはできますが、すでに存在するオンチェーンの権限まで取り消されるとは限りません。MetaMaskは、分散型アプリケーションの接続解除とトークン承認の取り消しを明確に区別しています。(MetaMaskヘルプセンター)
この違いを理解すれば、正反対の二つの誤りを防げます。
一つ目は、単純な接続だけでウォレット全体を奪われたと考えること。二つ目は、接続を解除すれば、セッション中に行ったすべての操作が元に戻ると考えることです。
対応は、ウェブサイトによるセッションの説明ではなく、付与した権限に基づいて選びましょう。
トークンを承認した、または見慣れないメッセージに署名した場合
できるだけ早く、リクエストの範囲を確認してください。
トークン承認の場合は、ネットワーク、トークン、承認先、許容量を特定します。メッセージへの署名の場合は、署名方式と、署名に含まれる権限を確認してください。
ログインを認証する署名もあれば、金融取引を承認する署名もあります。ネットワーク手数料がすぐに発生しないからといって、無害だと決めつけてはいけません。
UniswapのPermit2ドキュメントでは、署名に基づく権限と、パラメーターが定められた支出の仕組みについて説明されています。これは、ウォレットの取引履歴画面だけを確認しても、まだオンチェーンに送信されていない承認を見落とす可能性がある理由を示しています。
信頼できる経路で承認内容を確認する
ウォレットプロバイダーが案内する承認確認手順、または独立して確認したツールを利用してください。
正しいネットワークを確認しましょう。あるネットワークで権限を取り消しても、別のネットワークでのリスクに対処できるとは限りません。
MetaMaskは、コントラクトの使用許容量を確認し、取り消すための具体的なガイダンスを提供しています。見知らぬ人から送られた不明な取引をコピーするのではなく、該当する手順に従ってください。(MetaMaskヘルプセンター)
既存の許容量と未処理の署名を区別する
承認管理画面が、署名済みのすべての認証情報を網羅しているとは限りません。
適切な対処法は、プロトコル、権限の種類、有効期限、署名がすでに使用されたかどうかによって異なります。一般的な「すべて取り消す」ボタンで、あらゆる仕組みに対処できると考えてはいけません。
リクエストを確実に解釈できない場合は、確認済みのプロバイダーサポートを利用し、影響を受けていない資産を信頼できる手順で保護してください。説明を得るためだけに、さらに権限を与えるのは避けましょう。
対処が反映されたことを確認する
権限の取り消しやその他の修正取引を行った後は、確定した結果を確認してください。
送信した取引が失敗したり、保留状態のままになったりすることがあります。安心させるようなインターフェース上の表示より、実際に更新された権限の状態のほうが確かな証拠です。
権限の取り消しによって、その権限を使った今後の支出を防ぐことはできます。しかし、すでに行われた送金を取り消すことはできません。
リカバリーフレーズまたは秘密鍵を共有した場合
影響を受けた認証情報は、侵害されたものとして扱ってください。
リカバリーフレーズは、アプリケーションのパスワードとは根本的に異なります。ウォレットのパスワードを変更すれば端末上のアプリケーションは保護できるかもしれませんが、すでにフレーズを入手した攻撃者の利用を防ぐことはできません。
Phantomのインシデント対応ガイダンスでは、リカバリーフレーズを共有したユーザーに対し、新しいウォレットを作成し、侵害されたウォレットを使い続けないよう案内しています。MetaMaskも同様に、侵害されたリカバリーフレーズに関連するアカウントについて、回収可能な資産を移動した後は利用を中止するよう勧めています。(help.phantom.com)
新しいウォレットには、新たに生成され、個別に保護された認証情報を使用してください。同じ漏えい済みリカバリーフレーズで別のアカウントを作成しても、分離できたことにはなりません。
個別の秘密鍵だけが漏れた場合、複数のアカウントを派生させるフレーズが漏れた場合とは直接的な影響範囲が異なります。それでも、マルウェアなどの根本原因によって、ほかの秘密情報まで漏れていないか調査してください。
信頼できるデバイスとプロバイダーの公式セットアップ手順を利用してください。デバイス自体に疑いがある場合、そのデバイスで新しい認証情報を生成して問題が解決したと考えてはいけません。
トークン、コレクティブル、特定の出金手順が必要なポジションなど、関連するネットワーク上の保有資産をすべて確認してください。「サポート」を名乗る相手が指定したアドレスへの送金を急がないでください。
侵害されたウォレットにネットワーク手数料を追加する際の注意点
署名権限を持つ攻撃者は、入金を監視して即座に資金を移動する可能性があります。
この手口は一般にスイーパーと呼ばれます。そのため、ネットワークの手数料用資産を繰り返し追加すると、復旧取引を成功させられないまま損失だけが増えるおそれがあります。
MetaMaskは、スイーパーが存在する可能性がある場合、手数料用の資金を追加しないよう明確に警告しています。Revoke.cashも同様に、承認を取り消しても、署名認証情報が侵害されたウォレットは修復されないと説明しています。(MetaMaskヘルプセンター)
適切な対応は、関係するネットワークと資産によって異なります。プロバイダー固有の復旧ガイダンスが必要となる場合がありますが、必ず復旧できるとは限りません。
面識のない相手から送られた複雑な取引スクリプトを試さないでください。スイーパーを無効化できると主張する人が、二度目の窃盗を企てている可能性があります。
重要なのは管理権の違いです。権限の問題には権限の変更で対処できることがありますが、署名認証情報を盗まれると、攻撃者はアカウント所有者として操作できます。
ハードウェアウォレットを使えばフィッシングを防げるのか
ハードウェアウォレットは、コンピューターに起因する多くの情報流出から署名鍵を保護できます。しかし、全体の安全性は、デバイスの完全性、リカバリー情報の取り扱い、ユーザーが承認する操作にも左右されます。
偽のページにリカバリー情報を入力するよう、ユーザーがだまされる可能性はあります。望まない取引を承認してしまうこともあります。
Trezorのガイダンスでは、公式ソフトウェアを使い、ウォレットのバックアップを他人に知られないようにすることが重視されています。正当な復旧は、特定のデバイス向けの説明と、ユーザーが意図して開始した手順に従う必要があります。予告なしに届いた「セキュリティチェック」は、その手順と同じではありません。
最近のサプライチェーンに関する懸念から、デバイスがどのような経路で届いたかも考慮する必要があります。購入品が影響を受けている可能性がある場合は、メーカーの最新の対象範囲と指示に従ってください。
見出しにブランド名が登場しただけで、すべてのデバイスが侵害されたと考えてはいけません。同様に、パッケージがプロらしく見えるというだけで、デバイスが安全だと決めつけてはいけません。
ハードウェアウォレットは、署名と復旧を含むプロセス全体の一部として評価する必要があります。
WEEXのパスワードまたは認証コードを入力した場合
取引所アカウントの侵害には、アカウントのセキュリティ対応が必要です。
公式アプリまたはウェブサイトから、WEEXに自分でアクセスしてください。WEEXヘルプセンターを通じてサポートに連絡し、アカウントで利用できるセキュリティ機能を使いましょう。
アカウントへのアクセス履歴、不審なアクティビティ、APIキー、出金設定を確認してください。メールへのアクセスによってアカウント復旧が妨げられることもあるため、関連するメールアカウントも保護しましょう。
不正な操作が続いている場合は、公式サポートに連絡して、利用可能なアカウント制限手順を確認してください。パスワードを一つ変更しただけで、すべてのセッションが終了し、すべてのAPIキーが無効になり、送信済みの出金が取り消されるとは限りません。
WEEXが公開したフィッシング警告では、担当者がアカウントのパスワードや認証コードを求めることはないと説明し、連絡先に確信が持てない場合は公式の認証チャネルを利用するよう案内しています。(WEEXヘルプセンター)
アカウントを保護してあげると言う相手に、認証コードを送ってはいけません。
予防策として、プラットフォームのアカウントセキュリティ設定ガイドを確認してください。セキュリティ設定は、あらゆる種類の損失を防ぐ保証ではなく、理解したうえで設定するための機能として捉えましょう。
WEEX公式認証の使い方
ウェブサイト、メールアドレス、電話番号、またはSNSアカウントがWEEX公式のものだと主張している場合に、認証ツールが役立ちます。
このツールは、任意のブロックチェーン取引が安全かどうかを判断するものではありません。また、ウォレットのリクエストを確認する代わりに使うものでもありません。
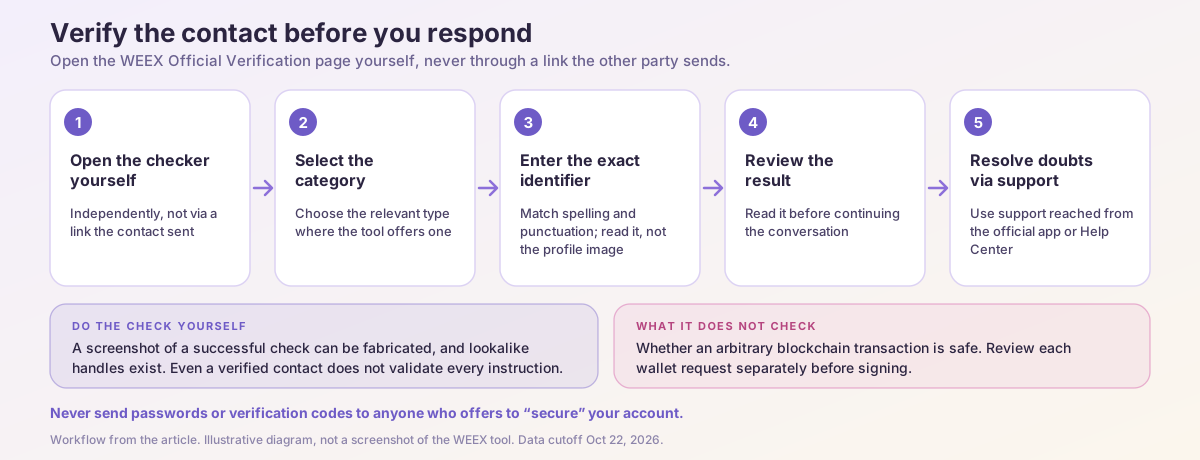
実際の手順は次のとおりです。
- WEEX公式認証を自分で開きます。
- 画面に選択肢が表示される場合は、該当するカテゴリーを選びます。
- スペルや句読点も含め、識別情報を正確に入力します。
- 続行する前に結果を確認します。
- 結果が不明確な場合は、公式プラットフォームからアクセスしたサポートを通じて確認します。
このツールでは、複数種類の連絡先やチャネルを確認できます。公開されているガイダンスでは、チャネル管理者を名乗る人物が予告なく連絡し、機密情報や送金を求めるケースについても警告しています。(連絡先を確認して詐欺を回避)
連絡先の識別情報が認証されても、会話内のすべての指示が正当だと確認されたわけではありません。似たハンドル名を使ってアカウントになりすますことができ、認証に成功した画面のスクリーンショットも偽造できます。
確認は自分で行ってください。プロフィール画像ではなく、識別情報そのものを確認しましょう。
WEEXトラストセンターでは、セキュリティ情報や透明性に関する資料など、プラットフォームの根拠を確認するための関連ページを提供しています。ただし、準備金の開示によって、ダイレクトメッセージが本物だと証明されたり、フィッシングページに入力したリカバリーフレーズが保護されたりするわけではありません。
ウォレット詐欺の後に保存すべき証拠
秘密情報を報告内容に含めずに、何が起きたかを再現できるだけの情報を保存してください。
保存に役立つ記録には、不審なメッセージ、送信者の識別情報、ページのアドレス、時刻、ネットワーク、公開ウォレットアドレス、取引ハッシュ、承認した操作などがあります。
| 証拠 | 役立つ理由 |
|---|---|
| 元のメッセージと送信者の識別情報 | なりすましの状況と要求された操作を示す |
| 不審なページのアドレス | 利用されたリンク先を特定できる |
| 日付、時刻、タイムゾーン | 出来事の順序を確認できる |
| ネットワークと取引ハッシュ | 調査担当者が公開取引を確認できる |
| ウォレットのリクエスト詳細 | 送金、承認、署名を区別する助けになる |
| 影響を受けた金額と資産 | アカウントと取引の照合に役立つ |
残高が減った画面のスクリーンショットより、資金の移動を示す取引ハッシュのほうが有用です。
リカバリーフレーズ、秘密鍵、パスワード、認証コードを公開レポートに記載してはいけません。公開ブロックチェーン上の取引を調査するために、サポートがこれらの秘密情報を知る必要はありません。
公式の報告窓口を利用し、必要に応じて管轄地域の関係当局にも報告してください。資金が取引所に届いたように見える場合は、その取引所の公式手続きを通じて取引の証拠を提出しましょう。ただし、資金を凍結したり返還したりできるとは限りません。
まだ危険にさらされている資産を保護する緊急対応を遅らせずに、証拠を保存してください。
盗まれた暗号資産は取り戻せるか
調査や介入が役立つことはありますが、結果を保証することはできません。
資金の状況、関係するネットワークやサービス、資金にまだアクセスできるか、関係組織に対応する能力や権限があるかなどによって、復旧の可能性は変わります。
完了した送金は、通常、パスワードを変更したりウォレット開発元に連絡したりしても取り消せません。承認を取り消すことで、その権限による今後の操作は変更できますが、すでに送金された資産は取り戻せません。
前払いの「税金」「ロック解除手数料」やウォレットへの入金を求め、復旧を保証すると主張する相手には特に注意してください。
フレーズを求める復旧サービスは、残っている資産をすべて管理できてしまう可能性があります。偽のサポート担当者が、リモートアクセスソフトウェアのインストールや新たな取引の承認を求めることもあります。
最も確実な対応は、記録を保存し、残っているアクセスを保護し、認証済みの窓口を通じて報告し、約束を理由に追加の支払いをしないことです。
今後のウォレットフィッシングのリスクを減らす方法
確認と権限の制限を習慣にしましょう。
重要な操作には、登録済みのブックマークや公式アプリの入り口を利用してください。プロバイダーが認める配布経路から、ソフトウェアを最新の状態に保ちましょう。
署名する前に、対象の資産、ネットワーク、送金先、権限、金額を確認してください。リクエストを理解するのに十分な情報がウォレットに表示されない場合は、不明点を解消してから進めましょう。
可能であれば、日常的な試用と長期保有資産を分けてください。リスクを抑える助けになりますが、両方のウォレットで漏えいした認証情報を共有していたり、同じ侵害された署名環境を使っていたりする場合には効果がありません。
使っていない権限を定期的に見直し、インシデントが起きる前に復旧方法を確認しておきましょう。普段のオンライン活動を通じてバックアップが漏れないように保管してください。
何よりも、警告を別の経路で確認すること自体を対応手順に組み込んでください。「セキュリティ警告」という言葉を見たら、すぐに従うのではなく、まず確認しましょう。
私たちの見解:漏えいした権限に合わせて対応する
最も信頼できるウォレットセキュリティの助言は、具体的な問いから始まります。攻撃者は何を入手したのでしょうか?
公開アドレス、アプリケーション接続、トークン使用許容量、署名済みのPermit、リカバリーフレーズ、取引所のログイン情報は、それぞれ異なるレベルのアクセスを与えます。これらを同じものとして扱うと、適切な判断ができなくなります。
私たちは、読者が警告を別の経路で確認し、漏えいした権限を特定し、その権限に対処する方法を選ぶべきだと考えています。サイトとの接続を解除しても、盗まれた認証情報の問題は解決しません。予告のない警告を受け取っただけでウォレットを交換する必要もありません。
取るべき行動は証拠によって決まります。必要な証拠を見つけ、それに基づいて行動できるよう支援することが、役立つセキュリティガイダンスです。
よくある質問
1. ウォレットアドレスを知られただけで暗号資産を盗まれることはありますか?
公開アドレスだけで署名権限が得られることは通常ありません。ただし、公開されている取引履歴が明らかになり、なりすましの標的にされる可能性があります。保有資産を知られているからといって、連絡してきた相手を正当な人物だと判断しないでください。
2. 詐欺サイトを訪れた後、ウォレットの接続を解除すれば十分ですか?
何が起きたかによります。接続を解除するとアプリケーションとの接続は切れますが、既存の承認や署名済みの権限が取り消されるとは限りません。セッション中に行った操作を確認してください。
3. リカバリーフレーズが漏れた場合、ウォレットのパスワードを変更すれば解決しますか?
いいえ。ローカルのパスワードを変更しても、他人がすでに入手したリカバリーフレーズは無効になりません。新しく生成した認証情報を使い、ウォレットプロバイダーの侵害対応ガイダンスに従ってください。
4. セキュリティ警告を受け取ったら、すぐに資金を移動すべきですか?
警告を受け取っただけで、侵害されたとは限りません。別の経路から警告を確認してください。署名認証情報が漏れた場合や、承認していない送金が行われている場合は、メッセージに記載された送金先を使わず、適切な復旧手順に沿って対応しましょう。
5. WEEXサポートを名乗る人物を確認するにはどうすればよいですか?
WEEX公式認証を自分で開き、識別情報を正確に確認してください。解決しない疑問がある場合は、公式アプリまたはヘルプセンターから問い合わせを開始しましょう。
情報源
| 情報源 | 文書またはページ | 公開日または確認日 |
|---|---|---|
| Ledger | ハードウェア埋め込み攻撃に対するLedgerの対応 | 2026/10の声明;2026/10/22にアクセス |
| Ledger | フィッシングキャンペーンの状況 | 2026/10/22にアクセス;最新の正確な改訂時刻は確認できず |
| SafePal | 一部顧客の注文情報への不正アクセス | 2026/10/22にアクセス |
| MetaMaskヘルプセンター | 侵害されたアカウント、接続解除、トークン承認に関するガイダンス | 2026/10/22にアクセス |
| Phantomヘルプセンター | 詐欺に遭った、またはウォレットから資金を抜き取られた場合にできること | 2026/10/22にアクセス |
| Uniswap Developers | Permit2の概要 | 2026/10/22にアクセス |
| Revoke.cash | よくある質問 | 2026/10/22にアクセス |
| Trezor | フィッシングとウォレットバックアップに関するガイダンス | 2026/10/22にアクセス |
| Malwarebytes | 偽の暗号資産AMLチェッカーに関する警告 | 2026/08;2026/10/22にアクセス |
| WEEX | 公式認証、トラストセンター、ヘルプセンター、フィッシング警告 | 2026/10/22にアクセス;フィッシング警告の日付は2025/05/21 |
本コンテンツは、一般的な情報提供のみを目的としたものであり、金融、投資、法律、または税務に関する助言を構成するものではありません。ここに記載されているイベント、報酬、オンラインキャンペーン、またはそれらに関連する情報は、暗号資産の購入、売却、取引、その他いかなる取引の推奨、勧誘、または招待とみなされるべきではありません。暗号資産は価格変動が非常に大きく、損失が発生する可能性があります。WEEXのサービス、プロダクト、および関連イベントの提供状況は、地域によって異なる場合があります。お客様は、ご自身の参加が適用される現地の法令を遵守していることを自ら確認する責任を負うものとします。
関連記事
2026年おすすめ暗号資産ウォレット:ユーザータイプ別の最適な選択肢

SafePalウォレットの設定方法と使い方

SafePalウォレットとは?初心者向け完全ガイド
ロードスターの熱狂後のFTRコイン:フライング・テスラ・ロードスターが反落した理由と取引前に確認すべき点
スペースX第3四半期決算:161%成長、テスラとの合併協議、SPCX株
BTCからUSDTへの交換方法:WEEXのステップ別ガイド

WEEXのフレキシブルステーキングと固定期間ステーキング、どちらを選ぶ?判断を左右する確率

xStocksの暗号資産を解説:トークン化株式とは何か、仕組みと保有者が確認すべきこと

BTC資金調達率と未決済建玉:それぞれが測るものと、併せて読み解く方法

Pearl(PRL)暗号資産とは?マイニングの仕組みを解説
エアゴ(AERGO)暗号資産に何が起きた?トークン移行と保有者がすべきこと
HeyElsa(ELSA)暗号資産とは?その仕組みを解説
WEEXでETHをステーキングするか、USDTを保有するか?判断を分ける価格変動

暗号資産取引所の透明性はどれほど?準備金証明と保護基金を確認する

WEEXトラストセンターの使い方:準備金、保護基金、公式連絡先の確認方法
WEEXトラストセンターの使い方:準備金、保護基金、公式連絡先を確認する
暗号資産取引所の透明性はどれほど?準備金証明と保護基金を確認