
Czy Twój portfel kryptowalutowy jest bezpieczny? Jak weryfikować alerty bezpieczeństwa i rozpoznawać phishing

 Oceń nas w Google


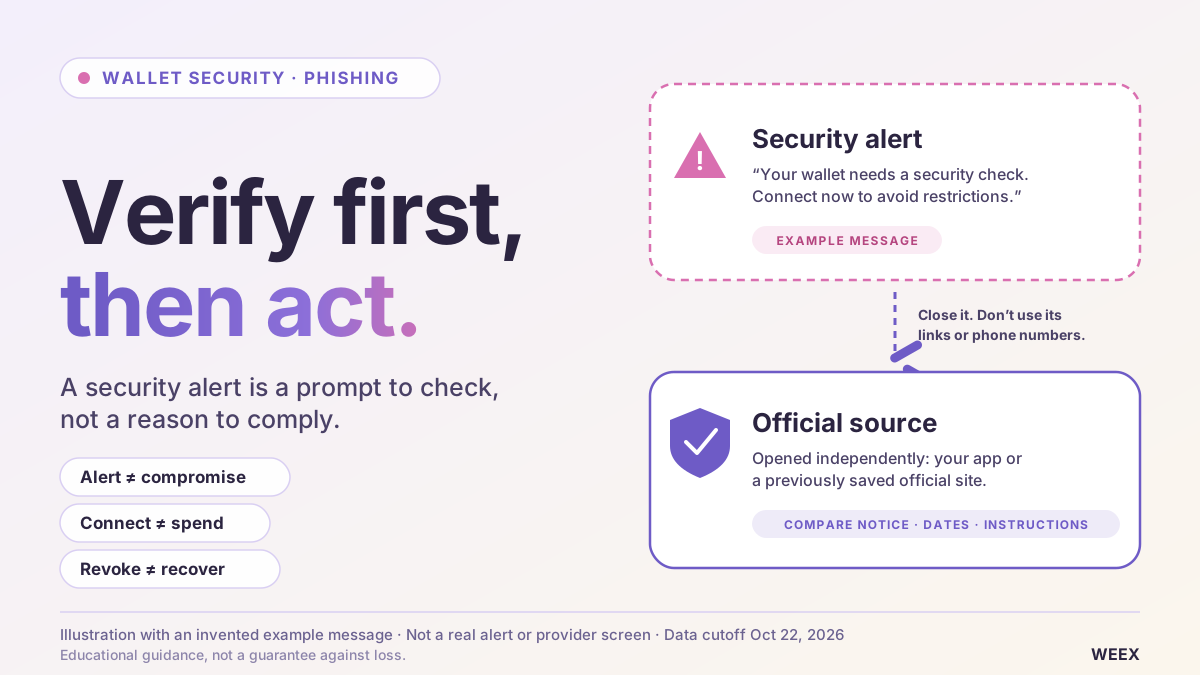
Alert dotyczący bezpieczeństwa portfela kryptowalutowego należy sprawdzić za pośrednictwem niezależnie otwartego oficjalnego kanału, zanim zastosujesz się do zawartych w nim instrukcji. Samo otrzymanie wiadomości nie oznacza, że Twoje środki są zagrożone. Odpowiednia reakcja zależy od tego, co wydarzyło się później: otwarcie strony, połączenie portfela, podpisanie zgody, ujawnienie frazy odzyskiwania lub utrata kontroli nad kontem giełdowym wiążą się z różnymi zagrożeniami. Zanim wybierzesz procedurę odzyskiwania, ustal, jakie działanie faktycznie podjąłeś.
Nasza ocena jest taka, że najniebezpieczniejsza wiadomość dotycząca bezpieczeństwa to ta, która przedstawia szkodliwe działanie jako formę ochrony. Prośby o „zweryfikowanie” frazy odzyskiwania, autoryzowanie kontroli portfela lub przesłanie środków na rzekomo bezpieczny adres wykorzystują chęć szybkiego działania. Przydatny poradnik bezpieczeństwa powinien pomóc czytelnikom odróżnić te sytuacje i precyzyjnie na nie reagować, zamiast traktować każdą podejrzaną wiadomość jako dowód całkowitego przejęcia portfela.
Jeśli ktoś twierdzi, że reprezentuje WEEX, skorzystaj z oficjalnej weryfikacji WEEX, aby sprawdzić podany kontakt lub kanał. Centrum zaufania WEEX stanowi osobny punkt wyjścia do zapoznania się z informacjami o bezpieczeństwie platformy. Otwórz te strony samodzielnie; nie korzystaj z linku weryfikacyjnego podanego przez osobę, której tożsamość sprawdzasz. (Sprawdź kontakty i unikaj oszustw)
Co tak naprawdę oznaczają najnowsze wiadomości o bezpieczeństwie portfeli kryptowalutowych?
Nagłówek dotyczący bezpieczeństwa portfela może opisywać kilka różnych rodzajów incydentów.
Incydent może dotyczyć wiadomości phishingowej, wycieku danych kontaktowych klientów, złośliwych uprawnień transakcyjnych, przejętego urządzenia lub skradzionych danych uwierzytelniających do podpisywania. Każdy z tych przypadków wymaga innej reakcji.
Niedawne oficjalne komunikaty pokazują tę różnicę. W swojej odpowiedzi z 10.2026 firma Ledger opisała sprzęt zmodyfikowany w ataku na kanał dystrybucji i oświadczyła, że jej układ, system operacyjny i serwery nie zostały przejęte. To konkretne stanowisko producenta, a nie dowód na to, że wszyscy użytkownicy portfeli byli narażeni w ten sam sposób. (Ledger)
Osobny komunikat dotyczący bezpieczeństwa firmy SafePal opisywał nieuprawniony dostęp do części informacji o zamówieniach klientów. Firma odróżniła te dane od fraz seed i kluczy prywatnych, ostrzegając jednocześnie, że szczegółowe dane o zakupach mogą posłużyć do przygotowania przekonujących prób phishingu.
Praktyczny wniosek jest taki, aby ustalić, którego elementu dotyczy problem.
Wyciek adresu wysyłki może zwiększyć ryzyko podszywania się pod inne osoby, nie dając atakującemu możliwości podpisywania transakcji. Ujawniona fraza odzyskiwania może zapewnić atakującemu kontrolę, nawet jeśli oprogramowanie portfela nie ma żadnej podatności.
Zanim zareagujesz na wiadomości o bezpieczeństwie portfeli kryptowalutowych, ustal dostawcę, produkt, którego dotyczy problem, istotne daty, sposób ujawnienia danych i oficjalnie zalecane działanie. Sam nagłówek nie pozwala określić, czy konkretny portfel wymaga wymiany.
Jak sprawdzić, czy alert bezpieczeństwa portfela jest autentyczny?
Zweryfikuj zgłoszenie za pośrednictwem kanału, który nie zależy od otrzymanego alertu.
Zamknij wiadomość i otwórz aplikację dostawcy lub wcześniej zapisaną oficjalną stronę internetową. Sprawdź, czy znajduje się tam podobny komunikat, i porównaj produkty, których dotyczy, daty oraz instrukcje.
Jeśli potrzebujesz dodatkowych wyjaśnień, skontaktuj się z pomocą techniczną za pośrednictwem tego niezależnie otwartego kanału. Nie korzystaj z numeru telefonu ani konta w mediach społecznościowych tylko dlatego, że podano je w ostrzeżeniu.
Nazwa nadawcy, która wygląda na prawdziwą, jest słabym dowodem. To samo dotyczy skopiowanych logotypów, znajomego formatu wiadomości i wiadomości zawierającej szczegóły Twojego zakupu.
Wytyczne phishingowe Ledger opisują przypadki podszywania się za pomocą niezamówionych połączeń telefonicznych, fałszywych aplikacji, listów tradycyjnych, a nawet potwierdzeń zgłoszeń do pomocy technicznej, aby uwiarygodnić oszukańczą historię. Wiadomość otrzymana w ramach pozornie znanego procesu nadal wymaga więc niezależnej weryfikacji.
Żądane działanie często mówi więcej niż sposób przedstawienia wiadomości.
| Żądane działanie | Co sprawdzić przed kontynuowaniem |
|---|---|
| Przeczytanie komunikatu o incydencie | Czy ten sam komunikat znajduje się w oficjalnym źródle otwartym niezależnie |
| Aktualizacja aplikacji | Czy aktualizacja pochodzi z ustalonego kanału dystrybucji dostawcy |
| Połączenie portfela w celu „skanowania bezpieczeństwa” | Dlaczego połączenie jest potrzebne i jakie uprawnienia będą wymagane później |
| Podpisanie wiadomości, aby „chronić środki” | Czy podpis autoryzuje wydanie środków, delegowanie uprawnień lub inne istotne działanie |
| Wprowadzenie słów odzyskiwania | Czy jest to procedura odzyskiwania, którą świadomie rozpocząłeś zgodnie z oficjalnymi instrukcjami dostawcy |
| Przelew na „bezpieczne konto” | Kto kontroluje adres docelowy i dlaczego żądany jest przelew |
Weryfikacja powinna rozwiać wątpliwości przed autoryzacją. Odliczanie czasu ani groźnie brzmiąca wiadomość nie są powodem, by odwrócić tę kolejność.
Co zrobić po podejrzanej interakcji z portfelem?
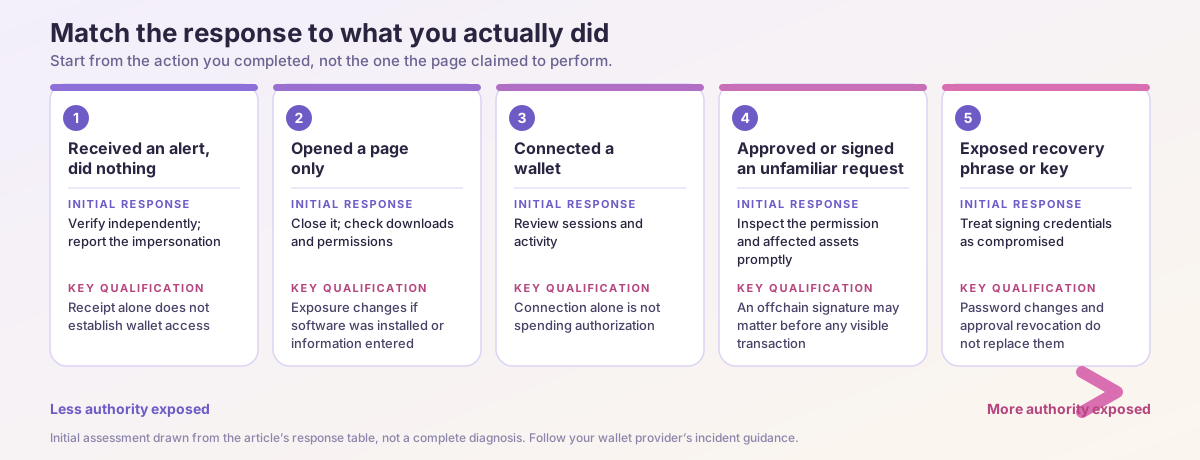
Zacznij od ustalenia, jakie działanie wykonałeś, a nie od tego, co według strony miało się wydarzyć.
Strona może nazywać operację „weryfikacją”, jednocześnie prosząc portfel o autoryzowanie przelewu. Żądanie w portfelu, historia transakcji i aktywność przeglądarki są lepszym źródłem informacji niż etykieta przycisku.
Skorzystaj z poniższej tabeli, aby wybrać pierwszą reakcję.
| Co się wydarzyło | Pierwsza reakcja | Ważne zastrzeżenie |
|---|---|---|
| Otrzymałeś alert, ale nic nie zrobiłeś | Zweryfikuj go niezależnie i zgłoś próbę podszywania się | Samo otrzymanie wiadomości nie dowodzi dostępu do portfela |
| Tylko otworzyłeś stronę | Zamknij ją; sprawdź pobrane pliki i uprawnienia | Ryzyko się zmienia, jeśli zainstalowano oprogramowanie lub podano informacje |
| Połączyłeś portfel | Sprawdź sesje i aktywność | Samo połączenie różni się od autoryzacji wydawania środków |
| Zatwierdziłeś kontrakt lub podpisałeś nieznane żądanie | Jak najszybciej sprawdź uprawnienie i objęte nim aktywa | Podpis off-chain może mieć konsekwencje, zanim pojawi się widoczna transakcja |
| Ujawniłeś frazę odzyskiwania lub klucz prywatny | Uznaj ujawnione dane uwierzytelniające do podpisywania za przejęte | Zmiana hasła i cofnięcie zgód nie zastępują tych danych |
| Podałeś dane logowania do giełdy | Zabezpiecz konto giełdowe i powiązany z nim adres e-mail | To problem z dostępem do konta, odrębny od odzyskiwania samodzielnej kontroli nad środkami |
| Środki przemieszczają się bez Twojej zgody | Niezwłocznie skorzystaj ze wskazówek dostawcy dotyczących incydentu | Dopłacanie środków na opłaty może być niebezpieczne, jeśli działa mechanizm opróżniający portfel |
To wstępna ocena, a nie pełna diagnoza. Jeśli nie masz pewności, czy coś podpisałeś, sprawdź aktywność portfela i zachowane szczegóły żądania, zamiast zakładać, że brak zmiany salda oznacza, iż nic się nie stało.
Cena --
Co zrobić, jeśli tylko kliknąłeś link phishingowy?
Samo otwarcie podejrzanej strony nie oznacza automatycznie, że atakujący uzyskał Twoją frazę odzyskiwania lub zgodę na przeniesienie aktywów.
Warto jednak dokładnie sprawdzić, co oznacza stwierdzenie „tylko kliknąłem”. Czy strona pobrała plik? Czy zainstalowałeś rozszerzenie, przyznałeś dostęp do powiadomień, podałeś dane logowania lub zatwierdziłeś żądanie portfela?
Jeśli nic z tych rzeczy się nie wydarzyło, zamknij stronę, nie wracaj do niej za pośrednictwem tego samego linku i zweryfikuj incydent u dostawcy.
Jeśli pobrano plik, nie uruchamiaj go. Jeśli oprogramowanie zostało zainstalowane lub uruchomione, potraktuj bezpieczeństwo urządzenia jako osobny problem i rozwiąż go, zanim użyjesz tego urządzenia do poufnych działań związanych z odzyskiwaniem.
Wytyczne Malwarebytes dotyczące fałszywych narzędzi do kontroli AML w kryptowalutach pokazują, jak rzekoma kontrola zgodności może przerodzić się w żądania połączenia portfela, podpisów, przelewów lub podania frazy odzyskiwania. Ważniejsza jest eskalacja niż deklarowany cel strony.
Nie podawaj poufnych informacji na innej nieznanej stronie, aby ustalić, czy pierwsza strona była złośliwa. W ten sposób ograniczona interakcja może przerodzić się w poważniejsze ujawnienie danych.
Czy połączenie portfela oznacza przekazanie dostępu do środków?
Podstawowe połączenie portfela zazwyczaj pozwala stronie rozpoznać konto i poprosić o dalszą interakcję. Nie należy utożsamiać go z przyznaniem uprawnień do wydawania środków.
Niebezpieczeństwo często wiąże się z kolejnym żądaniem: transakcją, zgodą na tokeny, permit, delegowaniem uprawnień lub innym podpisem.
Sprawdzaj takie żądania pojedynczo. To, że zamierzałeś tylko „zalogować się”, nie przesądza o tym, co faktycznie autoryzował portfel.
Odłączenie nieznanej aplikacji jest przydatne, ponieważ usuwa połączenie, ale niekoniecznie usuwa istniejące uprawnienia on-chain. MetaMask wyraźnie odróżnia odłączenie zdecentralizowanej aplikacji od cofnięcia zgód na tokeny. (Centrum pomocy MetaMask)
To rozróżnienie pozwala uniknąć dwóch przeciwstawnych błędów.
Pierwszym jest założenie, że samo połączenie musi oznaczać utratę całego portfela. Drugim — przekonanie, że odłączenie naprawi skutki wszystkich działań wykonanych podczas sesji.
Twoja reakcja powinna zależeć od przyznanych uprawnień, a nie od opisu sesji na stronie.
Co zrobić po zatwierdzeniu tokena lub podpisaniu nieznanej wiadomości?
Jak najszybciej sprawdź zakres żądania.
W przypadku zgody na tokeny ustal sieć, token, odbiorcę uprawnienia i limit wydatków. W przypadku podpisu wiadomości ustal metodę podpisywania i zawarte w nim uprawnienia.
Niektóre podpisy służą do uwierzytelnienia logowania. Inne mogą autoryzować działania finansowe. Nie należy automatycznie uznawać żądania, które nie powoduje natychmiastowego pobrania opłaty sieciowej, za nieszkodliwe.
Dokumentacja Uniswap dotycząca Permit2 opisuje uprawnienia oparte na podpisach i warunki wydawania środków określone parametrami. Pokazuje to, dlaczego sprawdzenie wyłącznie historii transakcji portfela może nie wykryć autoryzacji, która nie została jeszcze przesłana on-chain.
Sprawdzaj zgody za pośrednictwem zaufanego kanału
Skorzystaj z udokumentowanej procedury przeglądania zgód udostępnionej przez dostawcę portfela lub z niezależnie zweryfikowanego narzędzia.
Sprawdź właściwą sieć. Cofnięcie uprawnienia w jednej sieci nie musi rozwiązać problemu w innej.
MetaMask udostępnia konkretne wskazówki dotyczące przeglądania i cofania limitów uprawnień kontraktów. Postępuj zgodnie z odpowiednią metodą, zamiast kopiować nieznaną transakcję od obcej osoby. (Centrum pomocy MetaMask)
Odróżnij istniejące limity uprawnień od oczekujących podpisów
Ekran zarządzania zgodami niekoniecznie zawiera pełny wykaz wszystkich podpisanych autoryzacji.
Właściwe rozwiązanie może zależeć od protokołu, rodzaju uprawnienia, terminu jego ważności oraz tego, czy podpis został już wykorzystany. Nie zakładaj, że uniwersalny przycisk „cofnij wszystko” rozwiązuje każdy możliwy problem.
Jeśli nie potrafisz wiarygodnie zinterpretować żądania, skorzystaj ze zweryfikowanej pomocy dostawcy i zabezpiecz pozostałe aktywa zaufaną metodą. Nie przyznawaj kolejnych uprawnień tylko po to, aby uzyskać wyjaśnienie.
Zweryfikuj naprawę
Po cofnięciu uprawnienia lub wykonaniu innej transakcji naprawczej sprawdź potwierdzony rezultat.
Przesłana transakcja może się nie powieść lub pozostać oczekująca. Uspokajający komunikat interfejsu jest mniej rozstrzygający niż faktyczny, zaktualizowany stan uprawnień.
Cofnięcie uprawnienia może zapobiec przyszłemu wydawaniu środków na jego podstawie. Nie odwróci jednak przelewu, który już został zrealizowany.
Co zrobić po udostępnieniu frazy odzyskiwania lub klucza prywatnego?
Uznaj ujawnione dane uwierzytelniające za przejęte.
Fraza odzyskiwania zasadniczo różni się od hasła do aplikacji. Zmiana hasła do portfela może zabezpieczyć aplikację lokalną, ale nie odbierze atakującemu możliwości użycia frazy, którą już poznał.
Wytyczne Phantom dotyczące incydentów zalecają użytkownikom, którzy udostępnili frazę odzyskiwania, utworzenie nowego portfela i zaprzestanie korzystania z przejętego portfela. MetaMask podobnie zaleca zaprzestanie korzystania z kont powiązanych z przejętą frazą odzyskiwania po przeniesieniu środków, które da się odzyskać. (help.phantom.com)
Nowy portfel musi korzystać z nowo wygenerowanych i niezależnie chronionych danych uwierzytelniających. Utworzenie kolejnego konta w ramach tej samej ujawnionej frazy odzyskiwania nie zapewnia takiego oddzielenia.
Jeśli ujawniono tylko pojedynczy klucz prywatny, jego bezpośredni zakres różni się od ujawnienia frazy, z której wyprowadzanych jest wiele kont. Mimo to sprawdź, czy pierwotna przyczyna — na przykład złośliwe oprogramowanie — mogła ujawnić także inne tajne dane.
Użyj zaufanego urządzenia i oficjalnej procedury konfiguracji dostawcy. Jeśli podejrzewasz samo urządzenie, nie generuj na nim nowych danych uwierzytelniających, zakładając, że problem został rozwiązany.
Sprawdź zasoby objęte problemem we wszystkich istotnych sieciach, w tym tokeny, przedmioty kolekcjonerskie i pozycje, które mogą wymagać określonych procedur wypłaty. Nie wykonuj w pośpiechu przelewu na adres podany przez „pomoc techniczną”.
Dlaczego należy uważać z dopłacaniem opłat sieciowych do przejętego portfela?
Atakujący mający dostęp do możliwości podpisywania może monitorować przychodzące środki i natychmiast je przenosić.
Takie działanie jest powszechnie nazywane opróżnianiem portfela (sweeper). Wielokrotne dopłacanie aktywa potrzebnego do pokrycia opłat sieciowych może więc zwiększyć straty, nie umożliwiając skutecznej transakcji odzyskiwania.
MetaMask wyraźnie ostrzega przed dopłacaniem środków na opłaty, jeśli może działać mechanizm opróżniający portfel. Revoke.cash wyjaśnia również, że cofnięcie zgód nie naprawia portfela, którego dane do podpisywania zostały przejęte. (Centrum pomocy MetaMask)
Właściwa reakcja zależy od sieci i objętych problemem aktywów. Może być konieczne skorzystanie ze wskazówek dostawcy dotyczących odzyskiwania, którego powodzenie nie jest gwarantowane.
Nie eksperymentuj ze skomplikowanymi skryptami transakcyjnymi przesłanymi przez nieznane osoby. Ktoś, kto twierdzi, że potrafi pokonać mechanizm opróżniający portfel, może próbować dokonać kolejnej kradzieży.
Kluczową kwestią jest kontrola: problemy z uprawnieniami można rozwiązać, zmieniając uprawnienia, natomiast skradzione dane do podpisywania pozwalają atakującemu działać jako właściciel konta.
Czy portfel sprzętowy uniemożliwia phishing?
Portfel sprzętowy może chronić klucze do podpisywania przed wieloma rodzajami zagrożeń związanych z komputerem, ale cały proces nadal zależy od integralności urządzenia, sposobu przechowywania tajnych danych odzyskiwania i działań autoryzowanych przez użytkownika.
Użytkownik może zostać nakłoniony do wpisania danych odzyskiwania na fałszywej stronie. Może też zatwierdzić niechcianą transakcję.
Wytyczne Trezor kładą nacisk na korzystanie z oficjalnego oprogramowania i zachowanie poufności kopii zapasowych portfela. Prawidłowe odzyskiwanie musi odbywać się zgodnie z instrukcjami dla konkretnego urządzenia i w ramach procesu świadomie rozpoczętego przez użytkownika. Nieoczekiwana „kontrola bezpieczeństwa” nie jest tym samym.
Niedawne obawy dotyczące łańcucha dostaw zwracają uwagę na jeszcze jedną kwestię: sposób, w jaki urządzenie dotarło do użytkownika. Jeśli Twój zakup może być objęty problemem, postępuj zgodnie z aktualnym zakresem incydentu i instrukcjami producenta.
Nie zakładaj, że wszystkie urządzenia zostały przejęte, ponieważ ich marka pojawiła się w nagłówku. Jednocześnie nie uznawaj urządzenia za bezpieczne wyłącznie dlatego, że jego opakowanie wygląda profesjonalnie.
Portfel sprzętowy należy oceniać jako element całościowego procesu podpisywania transakcji i odzyskiwania dostępu.
Co zrobić po podaniu hasła lub kodu weryfikacyjnego WEEX?
Przejęcie konta giełdowego wymaga podjęcia działań związanych z bezpieczeństwem konta.
Otwórz WEEX samodzielnie za pośrednictwem oficjalnej aplikacji lub strony internetowej. Skontaktuj się z pomocą techniczną za pośrednictwem Centrum pomocy WEEX i skorzystaj z zabezpieczeń dostępnych na Twoim koncie.
Sprawdź dostęp do konta, nieznaną aktywność, klucze API i ustawienia wypłat. Zabezpiecz również powiązane konto e-mail, ponieważ dostęp do poczty może osłabić proces odzyskiwania konta.
Jeśli nieautoryzowana aktywność nadal trwa, zapytaj oficjalną pomoc techniczną o dostępny proces ograniczenia dostępu do konta. Nie zakładaj, że zmiana jednego hasła zakończy wszystkie sesje, unieważni wszystkie klucze API lub cofnie zleconą wypłatę.
Opublikowane przez WEEX ostrzeżenie przed phishingiem informuje, że przedstawiciele nie będą prosić o hasła do kont ani kody weryfikacyjne, a w przypadku wątpliwości co do kontaktu kieruje użytkowników do oficjalnych kanałów weryfikacji. (Centrum pomocy WEEX)
Nie wysyłaj kodów weryfikacyjnych osobie, która oferuje zabezpieczenie Twojego konta.
Aby zapobiegać podobnym problemom, zapoznaj się z przewodnikiem konfiguracji zabezpieczeń konta na platformie. Traktuj ustawienia bezpieczeństwa jako zabezpieczenia, które należy zrozumieć i skonfigurować, a nie gwarancję ochrony przed każdym rodzajem straty.
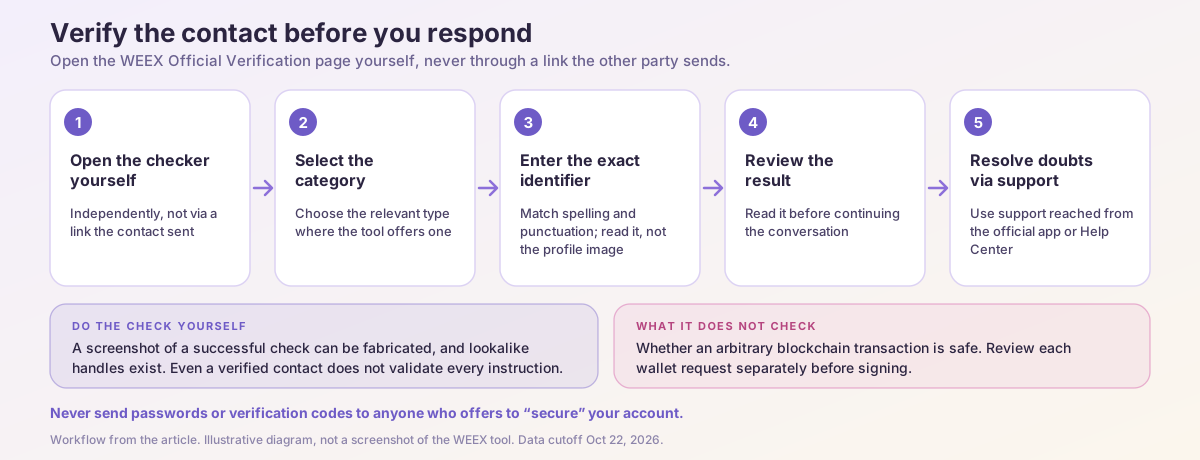
Jak korzystać z oficjalnej weryfikacji WEEX?
Narzędzie weryfikacyjne przydaje się, gdy strona internetowa, adres e-mail, numer telefonu lub konto w mediach społecznościowych podaje się za oficjalny kanał WEEX.
Nie ustala ono, czy dowolna transakcja blockchain jest bezpieczna, i nie powinno zastępować analizy żądania portfela.
Praktyczny sposób postępowania:
- Otwórz samodzielnie oficjalną weryfikację WEEX.
- Wybierz odpowiednią kategorię, jeśli interfejs oferuje taką możliwość.
- Wpisz dokładny identyfikator, zachowując pisownię i interpunkcję.
- Sprawdź wynik przed kontynuowaniem.
- Wyjaśnij wątpliwości z pomocą techniczną, kontaktując się z nią za pośrednictwem oficjalnej platformy.
Narzędzie umożliwia sprawdzanie kilku rodzajów kontaktów i kanałów. Opublikowane instrukcje ostrzegają również przed niezamówionymi wiadomościami od osób podających się za administratorów kanałów i proszących o poufne informacje lub przelewy. (Sprawdź kontakty i unikaj oszustw)
Nawet rozpoznany identyfikator kontaktu nie potwierdza prawdziwości każdej instrukcji w rozmowie. Konta można podszywać za pomocą łudząco podobnych nazw, a zrzut ekranu potwierdzający pomyślną weryfikację można sfałszować.
Przeprowadź weryfikację samodzielnie. Sprawdź dokładny identyfikator, zamiast polegać na zdjęciu profilowym.
Centrum zaufania WEEX zapewnia powiązany sposób zapoznania się z informacjami o platformie, w tym z danymi dotyczącymi bezpieczeństwa i zasobami na temat przejrzystości. Ujawnienie informacji o rezerwach nie potwierdza jednak autentyczności wiadomości bezpośredniej ani nie chroni frazy odzyskiwania wpisanej na stronie phishingowej.
Jakie dowody zachować po oszustwie związanym z portfelem?
Zachowaj wystarczająco dużo informacji, aby odtworzyć przebieg zdarzeń, ale nie umieszczaj w zgłoszeniu poufnych danych.
Przydatne materiały obejmują podejrzaną wiadomość, identyfikator nadawcy, adres strony, godzinę, sieć, publiczny adres portfela, hashe transakcji i zatwierdzone działanie.
| Dowód | Dlaczego jest przydatny |
|---|---|
| Oryginalna wiadomość i identyfikator nadawcy | Pokazuje próbę podszywania się i żądane działanie |
| Adres podejrzanej strony | Wskazuje użyty adres docelowy |
| Data, godzina i strefa czasowa | Pozwala ustalić kolejność zdarzeń |
| Sieć i hash transakcji | Umożliwia śledczym sprawdzenie publicznej transakcji |
| Szczegóły żądania portfela | Pomagają odróżnić przelew, zgodę i podpis |
| Kwota i objęte problemem aktywo | Ułatwiają uzgodnienie stanu konta i transakcji |
Zrzut ekranu pokazujący zmniejszone saldo jest mniej przydatny niż hash transakcji potwierdzający transfer.
Nigdy nie umieszczaj fraz odzyskiwania, kluczy prywatnych, haseł ani kodów uwierzytelniających w publicznym zgłoszeniu. Pomoc techniczna nie potrzebuje tych danych, aby sprawdzić transakcję w publicznym blockchainie.
Korzystaj z oficjalnych kanałów zgłaszania, a w razie potrzeby także z właściwych organów w swojej jurysdykcji. Jeśli środki trafiły na giełdę, przekaż dowody transakcji za pośrednictwem jej oficjalnej procedury; nie zakładaj, że giełda może zamrozić lub zwrócić środki.
Zabezpiecz dowody, nie opóźniając pilnej ochrony aktywów, które nadal są zagrożone.
Czy można odzyskać skradzione kryptowaluty?
Czasami dochodzenie lub interwencja mogą pomóc, ale nie należy obiecywać konkretnego rezultatu.
Możliwość odzyskania środków zależy od tego, co się wydarzyło, jakie sieci i usługi były zaangażowane, czy środki są nadal dostępne oraz czy odpowiednia organizacja ma możliwość i uprawnienia do działania.
Zrealizowanego przelewu na ogół nie da się cofnąć przez zmianę hasła ani kontakt z twórcą portfela. Cofnięcie zgody zmienia przyszłe uprawnienia wynikające z tej zgody; nie odzyskuje już przesłanych aktywów.
Szczególnie uważaj na osoby obiecujące gwarantowane odzyskanie środków w zamian za wcześniejszą opłatę „podatkową”, „opłatę za odblokowanie” lub wpłatę do portfela.
Usługa odzyskiwania, która prosi o frazę, może przejąć kontrolę nad pozostałymi środkami. Fałszywy agent pomocy technicznej może też poprosić o zainstalowanie oprogramowania do zdalnego dostępu lub autoryzowanie nowej transakcji.
Najbardziej uzasadnione postępowanie polega na zachowaniu dokumentacji, zabezpieczeniu pozostałego dostępu, zgłoszeniu sprawy przez zweryfikowane kanały i unikaniu kolejnych płatności opartych na obietnicach.
Jak ograniczyć ryzyko phishingu portfela w przyszłości?
Wypracuj rutynę opartą na weryfikacji i ograniczonych uprawnieniach.
Do wrażliwych działań korzystaj z zapisanych zakładek lub oficjalnych punktów wejścia do aplikacji. Aktualizuj oprogramowanie za pośrednictwem uznanych kanałów dystrybucji dostawcy.
Przed podpisaniem ustal, jakiego aktywa, sieci, adresu docelowego, uprawnienia i kwoty dotyczy operacja. Jeśli portfel nie pokazuje wystarczających szczegółów, aby zrozumieć żądanie, rozwiej wątpliwości przed kontynuowaniem.
Jeśli to możliwe, oddziel eksperymenty od długoterminowych zasobów. Może to ograniczyć ryzyko, ale nie pomoże, jeśli oba portfele korzystają z ujawnionych danych uwierzytelniających lub tego samego przejętego środowiska do podpisywania.
Regularnie sprawdzaj nieużywane uprawnienia i poznaj procedurę odzyskiwania, zanim dojdzie do incydentu. Przechowuj kopie zapasowe w sposób, który nie naraża ich na ujawnienie podczas zwykłej aktywności online.
Co najważniejsze, uwzględnij niezależne sprawdzanie ostrzeżeń w samym procesie reagowania. Określenie „alert bezpieczeństwa” powinno skłaniać do weryfikacji, a nie do automatycznego zastosowania się do instrukcji.
Nasze stanowisko: dopasuj reakcję do ujawnionych uprawnień
Najlepsze porady dotyczące bezpieczeństwa portfela zaczynają się od konkretnego pytania: co uzyskał atakujący?
Publiczny adres, połączenie z aplikacją, limit uprawnień tokena, podpisany permit, fraza odzyskiwania i login do giełdy zapewniają różne poziomy dostępu. Traktowanie ich jako równoważnych prowadzi do złych decyzji.
Naszym zdaniem czytelnicy powinni niezależnie zweryfikować alert, ustalić, jakie uprawnienia zostały ujawnione, i wybrać reakcję, która rozwiązuje właśnie ten problem. Odłączenie strony nie naprawi skradzionych danych uwierzytelniających. Nie ma potrzeby wymieniać portfela wyłącznie dlatego, że otrzymano niezamówione ostrzeżenie.
Właściwe działanie zależy od dowodów. Porady dotyczące bezpieczeństwa są przydatne, gdy pomagają użytkownikom znaleźć te dowody i odpowiednio zareagować.
FAQ
1. Czy ktoś może ukraść kryptowaluty, znając tylko mój adres portfela?
Sam publiczny adres zwykle nie zapewnia uprawnień do podpisywania. Może ujawnić publiczną aktywność i pomóc komuś przygotować próbę podszywania się, dlatego nie uznawaj znajomości swoich zasobów za dowód, że kontakt jest wiarygodny.
2. Czy odłączenie portfela wystarczy po odwiedzeniu strony oszustów?
To zależy od tego, co się wydarzyło. Odłączenie usuwa połączenie z aplikacją, ale niekoniecznie anuluje istniejące zgody lub podpisane autoryzacje. Sprawdź działania wykonane podczas sesji.
3. Czy zmiana hasła do portfela naprawi problem ujawnionej frazy odzyskiwania?
Nie. Zmiana lokalnego hasła nie unieważnia frazy odzyskiwania, którą posiada już ktoś inny. Użyj nowo wygenerowanych danych uwierzytelniających i postępuj zgodnie z zaleceniami dostawcy portfela dotyczącymi przejęcia.
4. Czy po otrzymaniu alertu bezpieczeństwa należy natychmiast przelać środki?
Samo otrzymanie alertu nie dowodzi przejęcia. Zweryfikuj go niezależnie. Jeśli ujawniono dane do podpisywania lub dochodzi do nieautoryzowanych przelewów, skorzystaj z odpowiedniej procedury odzyskiwania zamiast używać adresu docelowego podanego w wiadomości.
5. Jak zweryfikować osobę podającą się za pomoc techniczną WEEX?
Samodzielnie otwórz oficjalną weryfikację WEEX i sprawdź dokładny identyfikator. W razie dalszych pytań skontaktuj się z platformą za pośrednictwem oficjalnej aplikacji lub Centrum pomocy.
Źródła
| Źródło | Dokument lub strona | Data publikacji lub przeglądu |
|---|---|---|
| Ledger | Odpowiedź Ledger na atak z wykorzystaniem implantów sprzętowych | Oświadczenie z 10.2026; dostęp: 22.10.2026 |
| Ledger | Status kampanii phishingowych | Dostęp: 22.10.2026; dokładna data najnowszej aktualizacji nieustalona |
| SafePal | Nieuprawniony dostęp do części informacji o zamówieniach klientów | Dostęp: 22.10.2026 |
| Centrum pomocy MetaMask | Wskazówki dotyczące przejętych kont, odłączania i zgód na tokeny | Dostęp: 22.10.2026 |
| Centrum pomocy Phantom | Oszukano mnie lub opróżniono mój portfel. Co mogę zrobić? | Dostęp: 22.10.2026 |
| Uniswap Developers | Przegląd Permit2 | Dostęp: 22.10.2026 |
| Revoke.cash | Często zadawane pytania | Dostęp: 22.10.2026 |
| Trezor | Wskazówki dotyczące phishingu i kopii zapasowych portfela | Dostęp: 22.10.2026 |
| Malwarebytes | Ostrzeżenie dotyczące fałszywego narzędzia do kontroli AML w kryptowalutach | 08.2026; dostęp: 22.10.2026 |
| WEEX | Oficjalna weryfikacja, Centrum zaufania, Centrum pomocy i ostrzeżenie przed phishingiem | Dostęp: 22.10.2026; ostrzeżenie przed phishingiem z dnia 21.05.2025 |
Niniejsza treść ma charakter wyłącznie informacyjny i nie stanowi porady finansowej, inwestycyjnej, prawnej ani podatkowej. Wszelkie wydarzenia, nagrody, promocje online lub powiązane informacje, o których tu mowa, nie powinny być traktowane jako rekomendacja, zachęta ani zaproszenie do kupna, sprzedaży, wymiany lub innego rodzaju obrotu aktywami kryptograficznymi. Aktywa kryptograficzne charakteryzują się dużą zmiennością i mogą prowadzić do strat. Dostępność usług, produktów i powiązanych wydarzeń WEEX może się różnić w zależności od regionu. Użytkownik jest odpowiedzialny za upewnienie się, że jego udział jest zgodny z obowiązującymi lokalnymi przepisami i regulacjami.
Możesz również polubić
Jak zdobyć portfel kryptowalutowy: wybierz go, skonfiguruj i bezpiecznie zasil
Najlepszy portfel kryptowalut 2026: najlepsze opcje dla każdego użytkownika
Czy SafePal jest bezpieczny? Przegląd jego funkcji bezpieczeństwa

Jak skonfigurować i używać portfela SafePal?

Czym jest portfel SafePal? Kompletny przewodnik dla początkujących
Wyniki SpaceX za III kwartał: wzrost o 161%, rozmowy o fuzji z Teslą i akcje SPCX
Jak wymienić BTC na USDT: przewodnik WEEX krok po kroku

Elastyczny czy terminowy staking na WEEX? Szanse, które o tym przesądzają

xStocks w świecie kryptowalut: czym są tokenizowane akcje, jak działają i co powinni sprawdzić ich posiadacze

Stopa finansowania BTC i open interest: co mierzą i jak odczytywać je razem

Czym jest kryptowaluta Pearl (PRL) i jak działa jej kopanie?
Co stało się z kryptowalutą Aergo (AERGO)? Migracja tokena i co powinni zrobić jego posiadacze
Czym jest kryptowaluta HeyElsa (ELSA) i jak działa?
Stakować ETH czy trzymać USDT na WEEX? Ruch ceny, który o tym decyduje

Jak przejrzysta jest giełda kryptowalut? Weryfikacja dowodu rezerw i funduszy ochronnych

Jak korzystać z WEEX Trust Center: sprawdzanie rezerw, Funduszu Ochrony i oficjalnych kontaktów
Jak korzystać z Centrum Zaufania WEEX: sprawdzanie rezerw, Funduszu Ochronnego i oficjalnych kontaktów
Jak przejrzysta jest giełda kryptowalut? Weryfikacja Proof of Reserves i funduszy ochronnych

Czym jest handel kryptowalutami z dźwignią? Przewodnik dla początkujących z prostymi przykładami
Czym jest handel kryptowalutami z depozytem zabezpieczającym? Jak działa, czym różni się od kontraktów futures i co może pójść nie tak
Handel kryptowalutami z dźwignią: jak działają kontrakty futures bez terminu wygaśnięcia, depozyt zabezpieczający i likwidacja
Najlepsza platforma do handlu kryptowalutami z dźwignią: co porównać przed wyborem giełdy
Akcje Nvidii w tym tygodniu: dlaczego NVDA spadła, potem odbiła, i co obawy o finansowanie AI oznaczają dla akcji spółek produkujących układy
Staking WXT przy kurczącej się podaży: jak spalanie zwiększa stopę zwrotu
Czy tokenizowane akcje są zabezpieczone prawdziwymi akcjami? Co posiadają ich właściciele
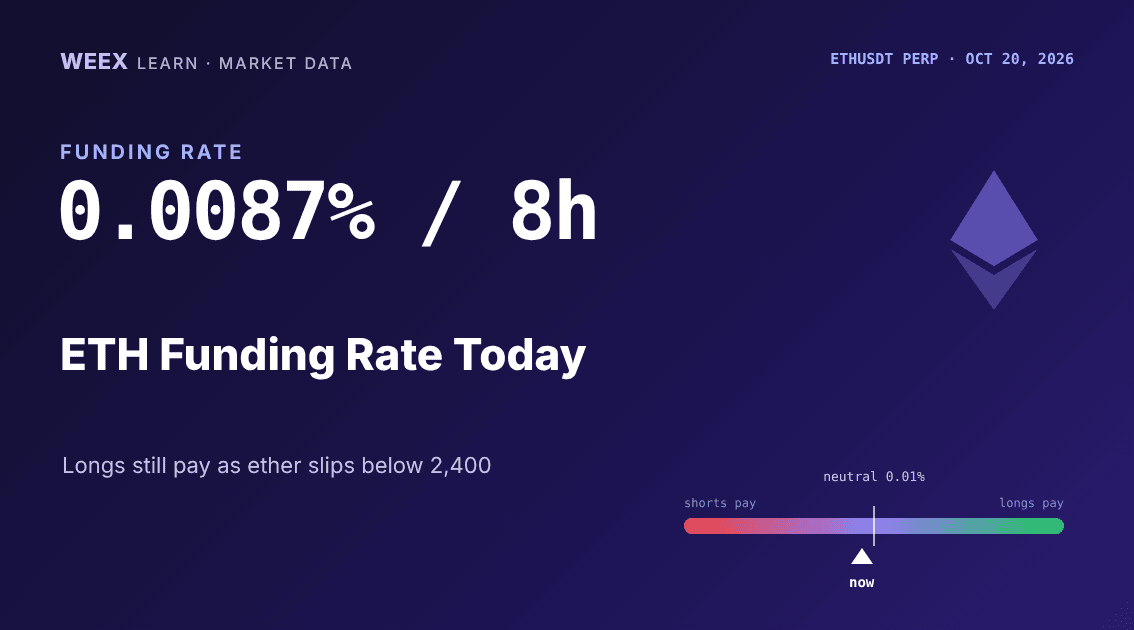
Dzisiejsza stopa finansowania ETH: 0,0087% na 8 godz. przy ponownym zwiększaniu dźwigni przez longi na Etherze
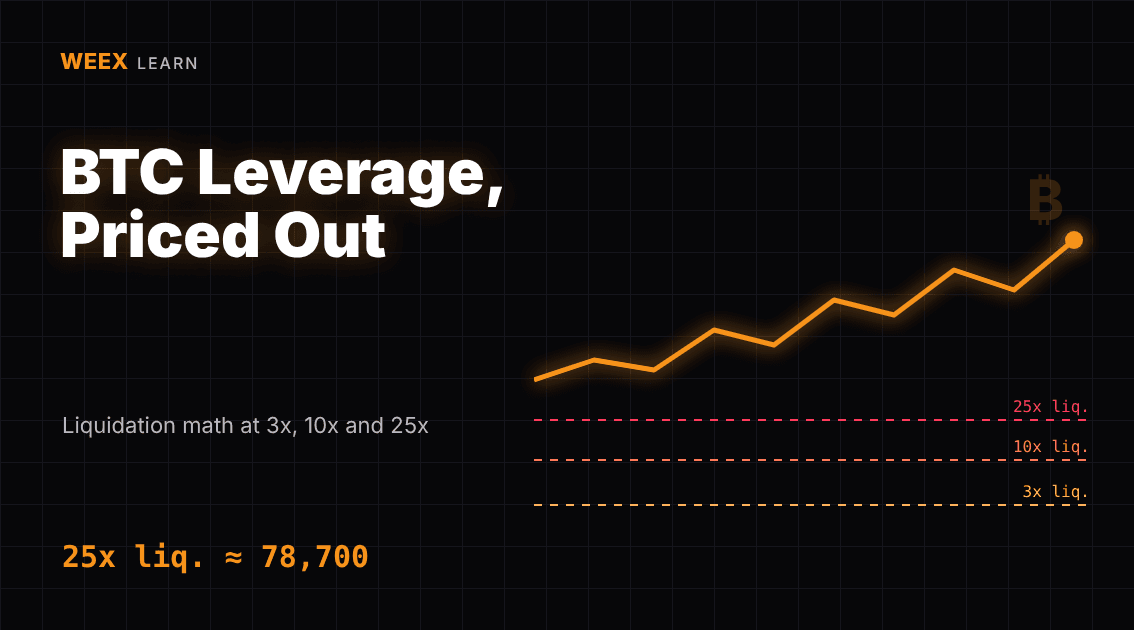
Handel Bitcoinem z depozytem zabezpieczającym: obliczenia likwidacji BTC przy dźwigni 3x, 10x i 25x
Platforma do handlu kryptowalutami z dźwignią: 6 rzeczy do sprawdzenia przed wpłatą
Czym jest handel z depozytem zabezpieczającym? Przykład 1000 $ przy dźwigni 3x i 10x
Czym jest dźwignia finansowa w tradingu? Jak działają mnożniki 5x i 10x oraz jak wpływają na ryzyko
Jak zdobyć portfel kryptowalutowy: wybierz go, skonfiguruj i bezpiecznie zasil
Najlepszy portfel kryptowalut 2026: najlepsze opcje dla każdego użytkownika
Czy SafePal jest bezpieczny? Przegląd jego funkcji bezpieczeństwa
Jak skonfigurować i używać portfela SafePal?
Czym jest portfel SafePal? Kompletny przewodnik dla początkujących
Wyniki SpaceX za III kwartał: wzrost o 161%, rozmowy o fuzji z Teslą i akcje SPCX
Treść
Popularne monety
Najnowsze artykuły





