
Czy SafePal jest bezpieczny? Przegląd jego funkcji bezpieczeństwa

 Oceń nas w Google


SafePal to jedna z lepiej znanych marek portfeli self-custody, oferująca urządzenia sprzętowe, aplikację mobilną, obsługę przeglądarkową oraz narzędzia on-chain. Tak szeroki ekosystem sprawia, że kwestia bezpieczeństwa jest szczególnie istotna, zwłaszcza po tym, jak SafePal ujawnił w sierpniu 2026 r., że dane zamówień około 39 798 klientów zostały ujawnione wskutek luki w autoryzacji w systemie śledzenia zamówień. Firma poinformowała, że frazy seed, klucze prywatne, hasła do portfeli oraz dane płatnicze nie zostały naruszone. Czy zatem SafePal jest bezpieczny? Krótka odpowiedź brzmi: model bezpieczeństwa portfela pozostaje odrębny od tego incydentu, ale użytkownicy nadal powinni rozumieć działanie produktu i wiedzieć, skąd zazwyczaj pochodzą rzeczywiste zagrożenia.
Krótka odpowiedź
- SafePal został zaprojektowany jako portfel self-custody, co oznacza, że użytkownicy kontrolują własną frazę odzyskiwania i klucze prywatne, zamiast powierzać pieczę firmie.
- Model bezpieczeństwa jego portfeli sprzętowych opiera się na podpisywaniu offline i weryfikacji oprogramowania układowego, które mają ograniczać narażenie na zdalne ataki oraz fałszywe aktualizacje.
- Incydent dotyczący danych klientów z sierpnia 2026 r. nie miał podobno naruszyć fraz seed, kluczy prywatnych, haseł do portfeli ani informacji płatniczych, ale zwiększył ryzyko phishingu i podszywania się.
- Dla większości użytkowników największe praktyczne zagrożenia to fałszywe aplikacje, złośliwe linki, niewłaściwe przechowywanie frazy seed oraz zatwierdzanie niebezpiecznych transakcji.
Czym jest SafePal i dlaczego jego model bezpieczeństwa ma znaczenie
SafePal rozwinął się z marki portfeli sprzętowych w szerszą platformę dostępu do kryptowalut. Według oficjalnych materiałów z 2026 r. obsługuje 30 milionów użytkowników w ponad 200 krajach i regionach, w 16 językach, a jego oferta obejmuje obecnie portfele sprzętowe, mobilne i przeglądarkowe, swapy międzyłańcuchowe, handel, narzędzia do generowania zysków, miniprogramy CEX oraz funkcje związane z bankowością. Jest to istotne, ponieważ bezpieczeństwo portfela nie dotyczy wyłącznie urządzenia. Zależy także od tego, jak użytkownicy korzystają z DeFi, swapów, narzędzi stakingowych, dApps i odzyskiwania konta.
W modelu self-custody podstawowy kompromis jest prosty: zyskujesz kontrolę, ale przejmujesz też odpowiedzialność. Portfel niepowierniczy może ograniczyć zależność od giełd lub stron trzecich, ale nie jest w stanie ochronić użytkownika przed każdym błędem. Dlatego rzetelna ocena SafePal musi oddzielać architekturę portfela od ryzyk operacyjnych, takich jak phishing, fałszywe firmware i ryzykowne zatwierdzenia transakcji.
Jak podpisywanie offline w SafePal chroni Twoje aktywa
Podpisywanie offline jest jedną z kluczowych idei bezpieczeństwa stojących za portfelami sprzętowymi. Upraszczając, transakcja jest przygotowywana w połączonym środowisku, ale krytyczny etap podpisania odbywa się na urządzeniu sprzętowym, a nie na telefonie lub komputerze podłączonym do internetu. Zmniejsza to prawdopodobieństwo, że złośliwe oprogramowanie na urządzeniu hosta uzyska bezpośredni dostęp do klucza prywatnego.
Dla użytkowników SafePal model ten jest ważny, ponieważ klucz prywatny powinien pozostawać w środowisku sprzętowym, podczas gdy podpisana transakcja jest następnie rozgłaszana do blockchaina. Główną korzyścią jest izolacja. Nawet jeśli podłączona aplikacja lub środowisko przeglądarki jest mniej godne zaufania, etap podpisywania pozostaje odizolowany. Nie czyni to portfela niezniszczalnym, ale zawęża powierzchnię ataku w porównaniu z przechowywaniem kluczy wyłącznie na uniwersalnym urządzeniu podłączonym do internetu.
Jest to szczególnie istotne dla aktywnych użytkowników kryptowalut, którzy korzystają z DeFi, wymieniają tokeny między łańcuchami lub poznają nowsze ekosystemy. Aktualizacje SafePal z 2026 r., w tym dodanie obsługi tokenów XRP na X1 i S1 Pro oraz funkcje po stronie aplikacji, takie jak TON WalletConnect i płatności za gas tokenami w wybranych sieciach, pokazują, że produkt rozszerza zastosowanie wielołańcuchowe. Im więcej miejsc, z którymi łączy się portfel, tym większą wartość ma mocne oddzielenie procesu podpisywania.
Cena --
Czy SafePal kiedykolwiek ma dostęp do Twoich kluczy prywatnych?
Zgodnie z promowanym przez SafePal modelem niepowierniczym firma nie powinna przechowywać kluczy prywatnych użytkowników tak, jak scentralizowana giełda przechowuje aktywa klientów. W praktyce oznacza to, że fraza odzyskiwania i klucze prywatne są generowane oraz kontrolowane przez użytkownika, a dostęp do środków zależy od ochrony tych informacji.
To rozróżnienie pomaga również wyjaśnić, dlaczego do naruszenia z sierpnia 2026 r. należy podchodzić z rozwagą. Reuters podał, że luka w autoryzacji w systemie śledzenia zamówień ujawniła określone dane zamówień klientów w okresie od 2 marca 2025 r. do 11 kwietnia 2026 r. SafePal poinformował, że frazy seed, klucze prywatne, hasła do portfeli oraz informacje płatnicze nie zostały naruszone. Nie umniejsza to powagi zdarzenia, ale wskazuje, że problem z obsługą zamówień różnił się od potwierdzonego naruszenia przechowywania kluczy portfela.
Dla początkujących praktyczny wniosek jest prosty: jeśli korzystasz z SafePal zgodnie z przeznaczeniem, firma nie powinna być depozytariuszem Twoich kluczy kryptowalutowych. Oznacza to jednak także, że zazwyczaj nie ma centralnej strony, która może przywrócić dostęp po utracie frazy odzyskiwania.
Typowe ryzyka podczas korzystania z aplikacji SafePal
Sama aplikacja może być użyteczna, zwłaszcza że SafePal stale dodaje funkcje, takie jak obsługa Polymarket i szersza kompatybilność z WalletConnect. Wygoda tworzy jednak więcej punktów styku, a więcej punktów styku oznacza więcej możliwości popełnienia błędu.
Pierwszym istotnym ryzykiem jest phishing. Po incydencie z sierpnia 2026 r. SafePal poinformował, że zidentyfikował i usunął ponad 30 fałszywych stron internetowych oraz linków phishingowych powiązanych z naruszeniem. Pokazuje to, jak szybko atakujący mogą wykorzystywać ujawnione dane zamówień lub rozpoznawalność marki, aby podszywać się pod dostawcę portfela. Fałszywa wiadomość od wsparcia lub fałszywy monit o aktualizację firmware może być groźniejszy niż bezpośredni atak techniczny, ponieważ ma nakłonić użytkownika do dobrowolnego przekazania poufnych informacji.
Drugim ryzykiem jest zatwierdzenie złośliwej transakcji. Wiele strat w Web3 wynika z tego, że użytkownicy zatwierdzają interakcję z kontraktem, której nie rozumieją w pełni. Nie wymaga to awarii samego portfela. Jeżeli użytkownik podpisze niebezpieczne żądanie uprawnień, blockchain nadal je przetworzy.
Trzecim ryzykiem jest niewłaściwa higiena urządzenia. Aplikacja portfela działająca na zainfekowanym telefonie jest bardziej narażona na fałszywe nakładki, manipulację schowkiem lub złośliwe linki. Choć podpisywanie sprzętowe pomaga chronić klucze, użytkownik nadal może zostać oszukany i wysłać środki na niewłaściwy adres albo autoryzować szkodliwe działanie.
Jak zweryfikować, że używasz oryginalnego sprzętu SafePal
Weryfikacja autentyczności stanowi centralny element bezpieczeństwa portfela sprzętowego. Oficjalne materiały SafePal dotyczące aktualizacji wskazują, że jego portfele sprzętowe zawierają mechanizm weryfikacji firmware, mający zapobiegać prawidłowemu zainstalowaniu na urządzeniu SafePal zmodyfikowanego lub fałszywego oprogramowania układowego. Firma wyjaśnia również, że każda wersja firmware ma unikalny identyfikator utworzony za pomocą algorytmu haszującego SHA-256.
W praktyce użytkownicy powinni pobierać firmware wyłącznie z oficjalnej strony SafePal, dokładnie porównywać szczegóły aktualizacji oraz unikać stron osób trzecich, które rzekomo hostują oprogramowanie portfela lub aktualizacje urządzenia. Ma to znaczenie, ponieważ atakujący często celują w proces konfiguracji i aktualizacji, a nie w samą konstrukcję sprzętu. Jeśli użytkownik zainstaluje fałszywe oprogramowanie, nawet solidny portfel może zostać podważony.
Warto także sprawdzić opakowanie, postępować zgodnie z oficjalnym procesem konfiguracji i sceptycznie traktować niezamówione wiadomości wzywające do pilnej aktualizacji. W bezpieczeństwie portfeli sprzętowych kontrole autentyczności nie są zadaniem pobocznym. Są częścią modelu ochrony.
Co zrobić, jeśli podejrzewasz, że Twój portfel został naruszony
Jeśli uważasz, że coś jest nie tak, liczy się szybkość. Natychmiast przestań korzystać z podejrzanych linków lub dApps. Nie wpisuj frazy odzyskiwania na stronach internetowych, w oknach czatu ani w wyskakujących oknach, które twierdzą, że chcą pomóc. Legalny dostawca portfela nie powinien potrzebować Twojej frazy seed, aby zweryfikować konto.
Następnie sprawdź ostatnie zatwierdzenia i aktywność transakcyjną z czystego urządzenia. Jeżeli nadal kontrolujesz portfel i sądzisz, że fraza odzyskiwania została ujawniona, bezpieczniejszym rozwiązaniem jest zazwyczaj przeniesienie aktywów do nowo utworzonego portfela ze świeżą frazą odzyskiwania, zamiast dalszego używania starego. Jeśli obawa dotyczy phishingu powiązanego ze starymi danymi zamówień, zachowaj czujność wobec prób podszywania się przez e-mail, SMS lub telefon.
Równie ważne jest oddzielenie emocjonalnej presji od faktycznego bezpieczeństwa portfela. Ujawniony adres dostawy lub numer telefonu to poważna sprawa, ale nie jest tym samym co ujawniony klucz prywatny. Użytkownicy podejmują lepsze decyzje, gdy rozumieją tę różnicę.
Jak oceniać SafePal po incydencie danych z 2026 r.
Najbardziej wyważona ocena jest taka, że zaufanie do marki SafePal ucierpiało wskutek naruszenia informacji o zamówieniach, mimo że ujawnione fakty nie wskazywały na bezpośrednie przełamanie podstawowej architektury kluczy portfela. To rozróżnienie ma znaczenie. Portfel może utrzymywać izolację kluczy prywatnych, a jednocześnie borykać się z problemami bezpieczeństwa operacyjnego dotyczącymi danych klientów, procesów wsparcia lub usług towarzyszących.
Gdy więc ktoś pyta, czy SafePal jest bezpieczny, lepsza odpowiedź jest warunkowa. Jego konstrukcja self-custody, podejście oparte na podpisywaniu offline oraz ramy weryfikacji firmware to istotne zalety. Bezpieczne korzystanie nadal zależy jednak od zachowania użytkownika, starannej weryfikacji oraz zrozumienia, że większość strat w kryptowalutach wynika z socjotechniki, fałszywych interfejsów i niebezpiecznych zatwierdzeń, a nie z bezpośredniej kradzieży kluczy przez firmę oferującą portfel.
Podsumowanie
SafePal wydaje się zachowywać nienaruszony model bezpieczeństwa self-custody oparty na kluczach kontrolowanych przez użytkownika, podpisywaniu offline i weryfikacji firmware, jednak żaden portfel nie jest wolny od ryzyka, a naruszenie danych klientów w 2026 r. pokazało, że słabości operacyjne nadal mogą stwarzać realne zagrożenie poprzez phishing i podszywanie się. Dla większości użytkowników SafePal może być rozsądną opcją, jeśli starannie zweryfikują sprzęt, ochronią frazę odzyskiwania i będą ostrożnie traktować każdą wiadomość, link oraz żądanie podpisu.
FAQ
1. Czy SafePal jest portfelem powierniczym czy niepowierniczym?
SafePal jest pozycjonowany jako portfel niepowierniczy, co oznacza, że użytkownicy powinni kontrolować własną frazę odzyskiwania i klucze prywatne, zamiast pozostawiać pieczę nad nimi firmie.
2. Czy naruszenie SafePal z 2026 r. ujawniło klucze prywatne lub frazy seed?
Na podstawie oświadczeń SafePal i doniesień Reutersa ujawniony incydent dotyczył informacji o zamówieniach klientów, a nie fraz seed, kluczy prywatnych, haseł do portfeli ani danych płatniczych.
3. Jakie jest największe ryzyko dla większości użytkowników SafePal?
Dla większości użytkowników największe zagrożenia to phishing, fałszywe aplikacje lub źródła firmware, niebezpieczne zatwierdzenia dApps oraz niewłaściwe przechowywanie frazy odzyskiwania, a nie bezpośrednia awaria podstawowej konstrukcji portfela.
4. Jak mogę sprawdzić, czy mój sprzęt SafePal jest oryginalny?
Korzystaj z oficjalnych źródeł konfiguracji i firmware, unikaj stron pobierania należących do osób trzecich oraz stosuj się do wskazówek SafePal dotyczących weryfikacji firmware, w tym sprawdzaj oficjalne informacje o wersji i autentyczności.
5. Czy powinienem przestać używać SafePal z powodu incydentu dotyczącego danych zamówień?
To zależy od Twojej tolerancji ryzyka, ale opisane fakty wskazują na problem ujawnienia danych klientów, a nie na potwierdzone naruszenie kluczy portfela. Bardziej pilną reakcją jest zwiększenie świadomości phishingu i staranna weryfikacja każdej komunikacji.
Niniejsza treść ma charakter wyłącznie informacyjny i nie stanowi porady finansowej, inwestycyjnej, prawnej ani podatkowej. Wszelkie wydarzenia, nagrody, promocje online lub powiązane informacje, o których tu mowa, nie powinny być traktowane jako rekomendacja, zachęta ani zaproszenie do kupna, sprzedaży, wymiany lub innego rodzaju obrotu aktywami kryptograficznymi. Aktywa kryptograficzne charakteryzują się dużą zmiennością i mogą prowadzić do strat. Dostępność usług, produktów i powiązanych wydarzeń WEEX może się różnić w zależności od regionu. Użytkownik jest odpowiedzialny za upewnienie się, że jego udział jest zgodny z obowiązującymi lokalnymi przepisami i regulacjami.
Możesz również polubić
Czy Twój portfel kryptowalutowy jest bezpieczny? Jak weryfikować alerty bezpieczeństwa i rozpoznawać phishing
Jak zdobyć portfel kryptowalutowy: wybierz go, skonfiguruj i bezpiecznie zasil
Najlepszy portfel kryptowalut 2026: najlepsze opcje dla każdego użytkownika

Jak skonfigurować i używać portfela SafePal?

Czym jest portfel SafePal? Kompletny przewodnik dla początkujących
FTR Coin po szumie wokół Roadstera: dlaczego Flying Tesla Roadster stracił na wartości i co sprawdzić przed handlem
Wyniki SpaceX za III kwartał: wzrost o 161%, rozmowy o fuzji z Teslą i akcje SPCX
Jak wymienić BTC na USDT: przewodnik WEEX krok po kroku

Elastyczny czy terminowy staking na WEEX? Szanse, które o tym przesądzają

xStocks w świecie kryptowalut: czym są tokenizowane akcje, jak działają i co powinni sprawdzić ich posiadacze

Stopa finansowania BTC i open interest: co mierzą i jak odczytywać je razem

Czym jest kryptowaluta Pearl (PRL) i jak działa jej kopanie?
Co stało się z kryptowalutą Aergo (AERGO)? Migracja tokena i co powinni zrobić jego posiadacze
Czym jest kryptowaluta HeyElsa (ELSA) i jak działa?
Stakować ETH czy trzymać USDT na WEEX? Ruch ceny, który o tym decyduje

Jak przejrzysta jest giełda kryptowalut? Weryfikacja dowodu rezerw i funduszy ochronnych

Jak korzystać z WEEX Trust Center: sprawdzanie rezerw, Funduszu Ochrony i oficjalnych kontaktów
Jak korzystać z Centrum Zaufania WEEX: sprawdzanie rezerw, Funduszu Ochronnego i oficjalnych kontaktów
Jak przejrzysta jest giełda kryptowalut? Weryfikacja Proof of Reserves i funduszy ochronnych

Czym jest handel kryptowalutami z dźwignią? Przewodnik dla początkujących z prostymi przykładami
Czym jest handel kryptowalutami z depozytem zabezpieczającym? Jak działa, czym różni się od kontraktów futures i co może pójść nie tak
Handel kryptowalutami z dźwignią: jak działają kontrakty futures bez terminu wygaśnięcia, depozyt zabezpieczający i likwidacja
Najlepsza platforma do handlu kryptowalutami z dźwignią: co porównać przed wyborem giełdy
Akcje Nvidii w tym tygodniu: dlaczego NVDA spadła, potem odbiła, i co obawy o finansowanie AI oznaczają dla akcji spółek produkujących układy
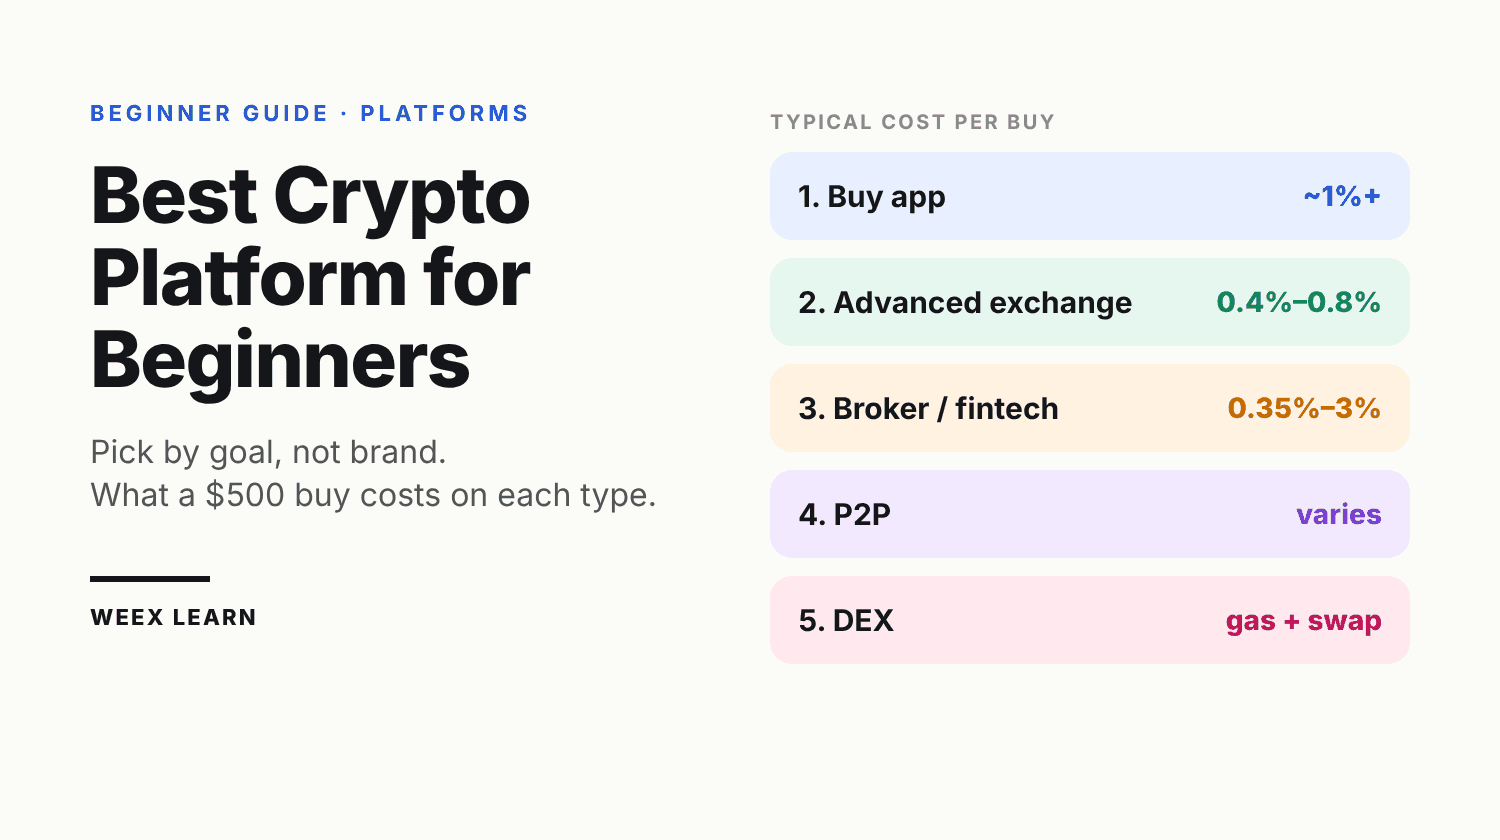
Staking WXT przy kurczącej się podaży: jak spalanie zwiększa stopę zwrotu
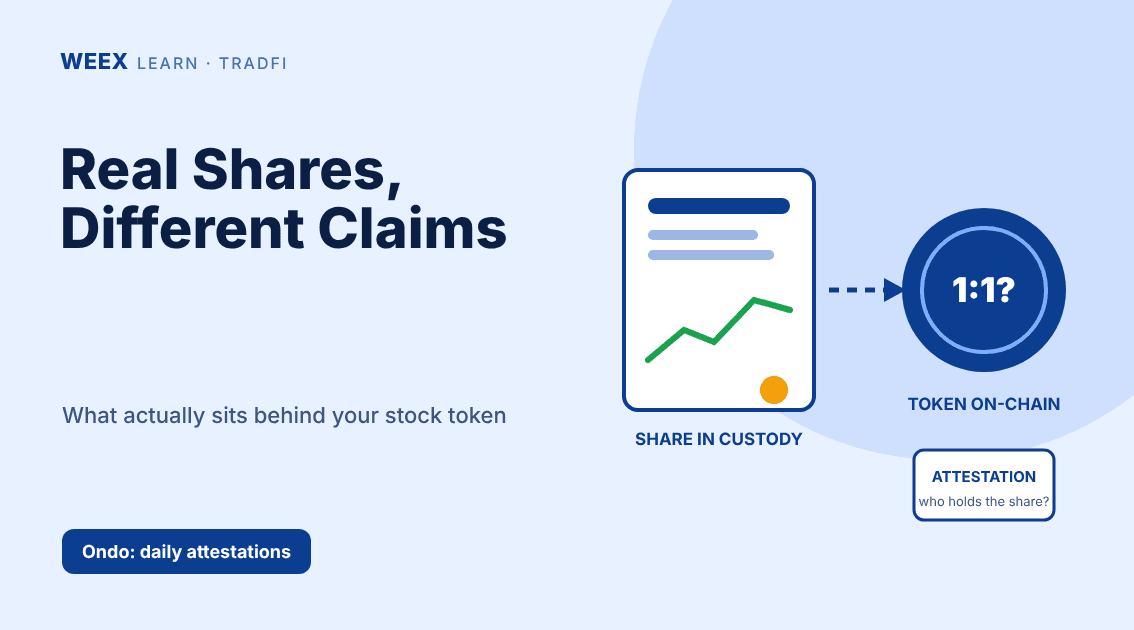
Czy tokenizowane akcje są zabezpieczone prawdziwymi akcjami? Co posiadają ich właściciele
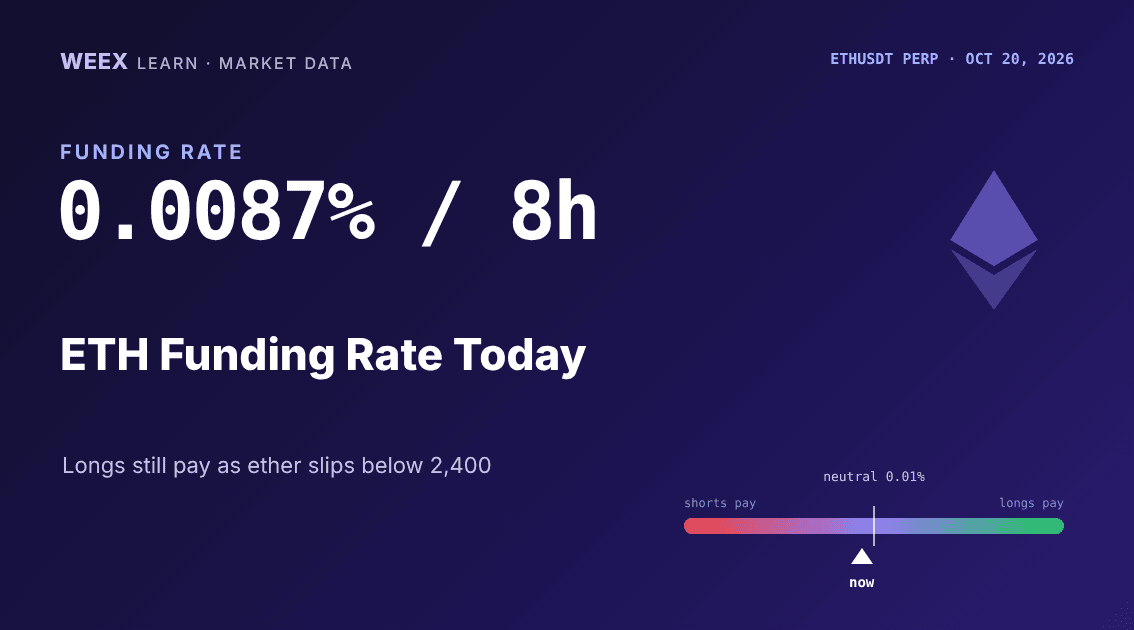
Dzisiejsza stopa finansowania ETH: 0,0087% na 8 godz. przy ponownym zwiększaniu dźwigni przez longi na Etherze
Handel Bitcoinem z depozytem zabezpieczającym: obliczenia likwidacji BTC przy dźwigni 3x, 10x i 25x
Platforma do handlu kryptowalutami z dźwignią: 6 rzeczy do sprawdzenia przed wpłatą
Czym jest handel z depozytem zabezpieczającym? Przykład 1000 $ przy dźwigni 3x i 10x
Czy Twój portfel kryptowalutowy jest bezpieczny? Jak weryfikować alerty bezpieczeństwa i rozpoznawać phishing
Jak zdobyć portfel kryptowalutowy: wybierz go, skonfiguruj i bezpiecznie zasil
Najlepszy portfel kryptowalut 2026: najlepsze opcje dla każdego użytkownika
Jak skonfigurować i używać portfela SafePal?
Czym jest portfel SafePal? Kompletny przewodnik dla początkujących
FTR Coin po szumie wokół Roadstera: dlaczego Flying Tesla Roadster stracił na wartości i co sprawdzić przed handlem
Treść
Popularne monety
Najnowsze artykuły





