
Когда аккаунт становится «программируемым»: от EIP-7702, ERC-4337 до Native AA — ограничения и компромиссы

 Оценить в Google


AA наделяет аккаунты Ethereum беспрецедентной программируемостью и тихо разрушает традиционную безопасность EOA.
Если в последние десять лет основная задача криптокошельков заключалась в управлении приватными ключами, подписывании транзакций и отображении активов, то в будущем кошельки могут взять на себя больше функций.
Пользователи хотят больше не платить Gas за каждую транзакцию отдельно, хотят, чтобы одна подпись могла завершить несколько операций, хотят использовать стейблкоины для оплаты комиссий и даже хотят избавиться от абсолютной зависимости от одного приватного ключа с помощью социальных восстановлений, сеансовых ключей и гибкого управления правами.
Эти потребности указывают на одно и то же технологическое направление: абстракция аккаунтов (Account Abstraction, AA).
С развитием таких предложений, как EIP-7702 и ERC-4337, аккаунты Ethereum постепенно переходят от относительно фиксированной модели выполнения транзакций к более гибкой и программируемой системе аккаунтов.
Но проблемы также не заставляют себя ждать.
Когда аккаунт может не только принимать активы и подписывать транзакции, но и выполнять сложную логику смарт-контрактов, управлять различными уровнями разрешений и даже позволять третьим лицам оплачивать Gas, пользователь действительно получает больше контроля или же вводит больше непонятных ему рисков безопасности?
1. От EOA к AA: почему аккаунты Ethereum должны стать «программируемыми»?
Чтобы понять абстракцию аккаунтов, необходимо вернуться к основным моделям аккаунтов Ethereum.
На протяжении долгого времени обычные пользователи в основном использовали EOA (Externally Owned Account, внешне управляемый аккаунт), которые контролируются приватными ключами. Пользователь подписывает транзакции с помощью приватного ключа, структура аккаунта проста, а отношения прав четко определены, путь выполнения транзакций также относительно легко понять.
Но такой дизайн также имеет некоторые ограничения в опыте.
Например, если пользователь хочет выполнить обмен токенов на Uniswap, ему часто нужно сначала авторизовать ERC-20 токен, а затем подать транзакцию обмена, это означает две независимые операции в цепочке, две подписи и два платежа Gas.
Если пользователь хочет использовать USDT для оплаты Gas или позволить приложению покрыть свои транзакционные расходы, традиционный EOA также не может выполнить эти действия напрямую через логику проверки самого аккаунта.
Что более важно, обладая приватным ключом, пользователь фактически контролирует весь аккаунт, и ему трудно установить лимиты на ежедневные расходы, ограничить права приложений или настроить различные правила подписи для разных сценариев использования на уровне аккаунта.
AA пытается изменить именно эти ограничения.
Ее основная идея заключается в том, чтобы сделать логику проверки, выполнения и оплаты расходов аккаунта программируемой, позволяя пользователям не полагаться только на фиксированные правила подписи приватного ключа, а определять, как аккаунт должен проверять личность, выполнять операции и оплачивать расходы в зависимости от потребностей (дополнительное чтение: «33,5 миллиона долларов «налога на аккаунты»: что AA может принести Web3, когда EOA становится системной затратой?»)
В конечном итоге, наибольшая ценность абстракции аккаунтов заключается в том, что кошельки могут выполнять операции, которые ранее было трудно реализовать, но с точки зрения безопасности проблемы возникают именно здесь.
Ведь раньше пользователи должны были беспокоиться только о том, подписывают ли они правильную транзакцию и не используется ли подпись злонамеренно; в системе смарт-аккаунтов одна на вид обычная авторизация может скрывать за собой код выполнения аккаунта, модули разрешений, услуги третьих лиц по оплате и сотрудничество между несколькими различными ролями.
Пользователь может видеть только одно подтверждение, но на самом деле может происходить изменение всей логики контроля аккаунта.
С этой диалектической точки зрения, традиционные EOA действительно выглядят громоздко в опыте, но они долгое время предоставляли всему криптомиру недооцененный бонус безопасности — относительную определенность отношений контроля аккаунта и правил проверки.
Пользователь владеет приватным ключом и напрямую подписывает авторизацию транзакции; хотя риск утечки приватного ключа, злонамеренной авторизации и фишинга всегда существует, сам аккаунт не требует загрузки сложной логики смарт-контрактов для решения проверки и выполнения каждой транзакции.
AA разрушает эту единую структуру.
2. Другая сторона удобства AA: когда аккаунт теряет «определенность»
Когда аккаунт получает более сильные программируемые и пакетные возможности выполнения, объекты, которые пользователь ошибочно подписывает, могут быть не только авторизацией какого-либо токена, но и включать делегирование аккаунта, модули выполнения и более широкие права операций. Как только эти права теряют четкие границы, риск может быстро распространиться от одной транзакции на весь аккаунт.
Вот почему в рамках маршрута AA, хотя EIP-7702 и ERC-4337 улучшают опыт аккаунтов, риски, выявленные на уровне безопасности кошельков, совершенно различны — стоит отметить, что оба предложения не являются полностью взаимозаменяемыми; второе уже включает совместимость с первым, и здесь мы обсуждаем их отдельно, чтобы понять их типичные способы реализации аккаунтов и различные вызовы, с которыми они сталкиваются на уровне безопасности продукта.
1. EIP-7702: одна авторизация может изменить границы поведения всего аккаунта
Наиболее настораживающим аспектом безопасности EIP-7702 является делегирование аккаунта (Delegation).
Подписывая сообщение авторизации, изначально фиксированный EOA может делегировать себя какому-либо развернутому адресу смарт-контракта и выполнять код этого контракта напрямую.
Аудированные и строго контролируемые контракты действительно могут предоставить существующим аккаунтам возможность пакетных транзакций, оплаты Gas и т.д. с низкими затратами; но как только делегирование происходит в злонамеренный контракт или контракт с серьезными уязвимостями, риск напрямую проникает в активы аккаунта.
Это явно отличается от взаимодействия с обычными DApp. В DeFi-приложениях риск злонамеренной авторизации обычно сначала ложится на конкретный токен, лимиты авторизации и диапазон прав, определяемых целевым контрактом; но если пользователь предоставляет неограниченные лимиты, потери могут быть также очень серьезными.
А в сценарии делегирования EIP-7702 код, которому предоставлено разрешение, выполняется непосредственно в контексте аккаунта; если делегированный код имеет неограниченные возможности по перемещению активов или вызову контрактов, риск может расшириться от авторизации конкретного токена на весь аккаунт, затрагивая ETH, различные активы ERC-20 и последующие операции.
Тем не менее, EIP-7702 не лишает оригинальный приватный ключ контроля над EOA; даже если пользователь делегирует аккаунт контракту с логикой мультиподписей, оригинальный приватный ключ все равно может напрямую контролировать аккаунт, обходя некоторые стратегии подписи, установленные делегированным контрактом.
Другими словами, добавление возможностей выполнения смарт-контрактов к EOA не означает автоматического ужесточения ограничений прав оригинального приватного ключа. Точно так же, хотя пользователь может отменить делегирование, переавторизовав пустой адрес, действие отмены не может откатить уже произошедшие перемещения активов и изменения состояния в цепочке.
Это также определяет, что кошельки не могут просто рассматривать EIP-7702 как новый способ подписи; необходимо заново построить всю систему безопасности вокруг интерфейса авторизации, идентификации контрактов, отображения прав, отмены делегирования и предупреждений о рисках.
2. ERC-4337: риски не только в контракте аккаунта
В отличие от модификации существующих EOA, ERC-4337 разделяет проверку аккаунта, выполнение транзакций и оплату Gas на независимые модули, предоставляя разработчикам гибкость в их комбинировании, но также увеличивая затраты на управление более сложными компонентами для кошельков.
Операция UserOperation от создания до включения в цепочку обычно проходит через всю цепочку сотрудничества: кошелек генерирует операцию и завершает подпись → Bundler принимает UserOperation и проводит проверку вне цепочки через логику симуляции EntryPoint → Bundler упаковывает проверенные операции и отправляет их в EntryPoint на цепочке → EntryPoint снова выполняет логику проверки аккаунта и плательщика и, после успешной проверки, выполняет фактическую операцию.
Если требуется оплата расходов, Paymaster также должен участвовать в проверке и расчетах расходов; если необходимо создать новый смарт-аккаунт, это может потребовать развертывания и инициализации контракта Factory.
С увеличением количества компонентов кошельки должны одновременно справляться с более сложными задачами совместимости, надежности работы и проверки безопасности. Кроме того, поскольку смарт-аккаунты не просто добавляют функциональный переключатель к существующим EOA, их реализация контракта, способ проверки подписи, конфигурация модулей, версия EntryPoint и сопутствующие инфраструктуры будут глубоко влиять на будущие пути развития.
Когда Ethereum постепенно движется к Native AA, как существующие аккаунты будут совместимы с новыми протоколами, как будут мигрировать старые права, как будут сохраняться адреса аккаунтов и активы — все это должно быть заранее учтено.
В конечном счете, для кошельков настоящая стоимость внедрения технологии сегодня заключается не только в разработке и запуске, но и в постоянном обслуживании и поддержке в течение следующих нескольких лет.
3. От AA на уровне приложений к Native AA: ограничения и компромиссы технологического пути
Поняв сложность безопасности и затраты на обслуживание двух маршрутов, как кошельки должны принимать решения, ответ постепенно становится ясным: при выборе технологии нельзя смотреть только на то, сколько функций она может реализовать, но также необходимо взвесить зрелость технологии, порог понимания пользователями и устойчивость долгосрочной архитектуры.
В качестве примера практики imToken в области абстракции аккаунтов команда сделала четкий выбор после оценки нескольких маршрутов — оставаясь осторожными в отношении EIP-7702, одновременно прекратив новые инвестиции в продукт ERC-4337 и постепенно сосредоточив исследования на нативной абстракции аккаунтов Ethereum (Native AA).
Во-первых, что касается EIP-7702, технические возможности заслуживают признания, но не стоит спешить с полной продуктовой реализацией.
Честно говоря, EIP-7702, уже внедренный в основную сеть Ethereum, позволяет традиционным аккаунтам получать возможности пакетных транзакций, оплаты Gas и т.д., его инженерный дизайн и улучшение опыта очевидны.
Но прежде чем открыться для массовых обычных пользователей, еще несколько ключевых предпосылок не полностью созрели: могут ли пользователи интуитивно понять разницу между «делегированием аккаунта» и обычной подписью? Сформировала ли отрасль надежный консенсус по проверке безопасности делегированных контрактов, стандартам отображения прав и механизмам экстренной помощи?
Эти вопросы особенно важны в контексте EIP-7702; если обычный пользователь не может четко понять, что означает авторизация, которую он подписывает, то даже если сама технология может реализовать сложные стратегии безопасности, это не обязательно повысит уровень безопасности пользователя.
Поэтому imToken выбрал осторожный подход к EIP-7702, временно не спеша полностью внедрять его в продуктовую систему, ожидая более долгосрочной стабильности протоколов и парадигм безопасности; это также надежда установить более надежные границы безопасности между техническими возможностями и фактическим пониманием пользователей.
В отличие от этого, ERC-4337 уже доказал жизнеспособность смарт-аккаунтов через богатый производственный опыт, накопив ценный опыт для отрасли.
Но с точки зрения более длительного технологического цикла, когда направление развития Ethereum постепенно четко указывает на нативную поддержку на уровне протокола, продолжение расширения продуктовых инвестиций вокруг архитектуры абстракции аккаунтов на уровне приложений требует повторной оценки затрат на постоянное обслуживание внешней инфраструктуры и потенциальных затрат на совместимость и миграцию при интеграции с нативными протоколами.
Поэтому решение imToken прекратить новые инвестиции в продукт ERC-4337 и постепенно сосредоточить исследования на Native AA не является отрицанием ценности технологии ERC-4337, а скорее надежда избежать дальнейшего усложнения существующей архитектуры, направив ограниченные ресурсы на исследования инженерии и безопасности на более перспективное направление нативной абстракции аккаунтов.
Этот выбор также перекликается с направлением эволюции протокола самого Ethereum.
В феврале 2026 года Фонд Ethereum, обновляя ключевые направления развития протокола, четко обозначил Native AA как одну из основных задач в направлении «Улучшение UX», его долгосрочной целью является сделать смарт-контрактные кошельки стандартной формой аккаунтов, одновременно уменьшая зависимость от внешней инфраструктуры, такой как Bundler и Relayer, и связанных с этим дополнительных расходов на Gas.
В конкретных технических предложениях EIP-8141 (Frame Transactions) является одним из наиболее заметных направлений, пытаясь разделить проверку транзакций, авторизацию оплаты расходов и фактическое выполнение операций на разные этапы, позволяя аккаунтам определять правила проверки и способы оплаты через собственную логику, предоставляя новый путь реализации для нативной поддержки смарт-аккаунтов на уровне протокола.
Конечно, EIP-8141 в настоящее время все еще находится на стадии черновика, до официального развертывания и массового применения еще далеко, Native AA также не означает, что риски безопасности автоматически исчезнут, код проверки аккаунта все еще требует строгого аудита, новые механизмы проверки транзакций и оплаты расходов также должны пройти тщательное тестирование.
Но с точки зрения долгосрочной архитектуры, по сравнению с постоянным добавлением функций и усложнением совместимости на существующих промежуточных уровнях, заранее закладывать архитектуру безопасности на более нативной, унифицированной основе протокола, очевидно, более соответствует долгосрочным соображениям безопасности imToken для кошельков.
Цена --
Заключение
От первоначальной подписи приватным ключом до сегодняшних пакетных транзакций, оплаты Gas, сеансовых ключей и смарт-аккаунтов, абстракция аккаунтов постоянно расширяет границы возможностей криптокошельков.
Но независимо от того, как технологии развиваются, основная ценность кошелька никогда не менялась: не только позволить пользователям выполнять больше операций, но и гарантировать, что пользователи всегда понимают, что они авторизуют и кто фактически контролирует их активы в каждом взаимодействии.
Возвращаясь к конкретной практике продукта, это также основная логика, по которой imToken недавно сделала четкий выбор в технологическом направлении абстракции аккаунтов — оставаться осторожными в отношении EIP-7702, ожидая более долгосрочной стабильности протоколов и парадигм безопасности; одновременно прекратить новые инвестиции в продукт ERC-4337 и постепенно сосредоточить исследования на Native AA.
Это не отказ от инноваций в абстракции аккаунтов, наоборот, это практический выбор, основанный на безопасности активов пользователей, зрелости технологий и долгосрочной эволюции архитектуры — не превращать сложность протокола, находящегося в переходном периоде, в риски активов и затраты на миграцию для обычных пользователей слишком рано.
Эволюция аккаунтов Ethereum — это марафон, и на пути к нативной абстракции аккаунтов осторожная оценка зрелости технологий и рисков безопасности может быть важнее, чем стремление к быстрому внедрению функций.
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

BitMine понес убытки в 10,1 миллиарда долларов, NVIDIA может установить рекорд по количеству недель подряд падения

Корпоративный блокчейн: почему пришло время вернуться к нему?

Виталик Бутерин предлагает использовать метод Меркла для аирдропов, долгосрочно заменяя слоты хранения на UTXO

Виталик: EIP-8037 — реальный выбор для безопасного масштабирования Ethereum

Председатель SK Группы Чхве Тэ Вон: Преодоление устоявшихся моделей, переопределение всех связанных компаний как AI-компаний

Новая методика кросс-чейн для Ethereum: как EEZ преодолевает изоляцию ликвидности L2?

55 миллионов ZETA будут уничтожены, ZetaChain продолжает работу после объявления о закрытии

Когда протоколы возвращаются на основную сеть, как меняется логика ценности Ethereum?
Что такое криптовалюта Элизиум? Layer 2 Hyperliquid, комиссии за газ и путаница с токенами
Узнайте, что такое Элизиум, почему для оплаты газа используется HYPE, как устроен выкуп KNTQ и чем TVL моста отличается от реальной активности DeFi.

От сайдчейна до zk-rollup: Tacit Chain хочет переосмыслить платежи с помощью встроенной конфиденциальности

Цена Пайверса выросла почти на 80% за неделю: активность на фьючерсном рынке, разблокировка 14.11 и подтвержденные факты

Эксклюзив WEEX: ожидания деэскалации на Ближнем Востоке поддерживают акции | Ежедневный дайджест WEEX (10.11.2026)
На закрытии 09.11 индексы S&P 500 и Dow выросли более чем на 2%. Ожидания деэскалации на Ближнем Востоке подтолкнули цены на нефть вниз. На прошлой неделе спотовые ETF на Биткоин и Эфириум зафиксировали чистый отток средств. AVAX вырос на новостях о клиринге токенизированных акций. PIEVERSE резко подорожал за короткий срок. В центре внимания 10.11 — октябрьский CPI, данные о месячных продажах TSMC, отчетность CoreWeave и другие события.
Экзамен Ethereum 2028 года: антиквантовая дорожная карта сталкивается с проблемами выпуска

Ethereum выпустил проект EIP по переоценке Gas
Виталик: уничтожение комиссий требует высокой степени управления, что может повысить цены на Gas

Фонд Ethereum напоминает разработчикам контрактов проверить влияние корректировок Glamsterdam Gas

Слова создателя | Главный риск криптоиндустрии — это ваше убеждение в её безопасности

BNB Chain InsurancePool подвергся атаке с использованием Flash Loan, убытки составили около 111 тысяч долларов
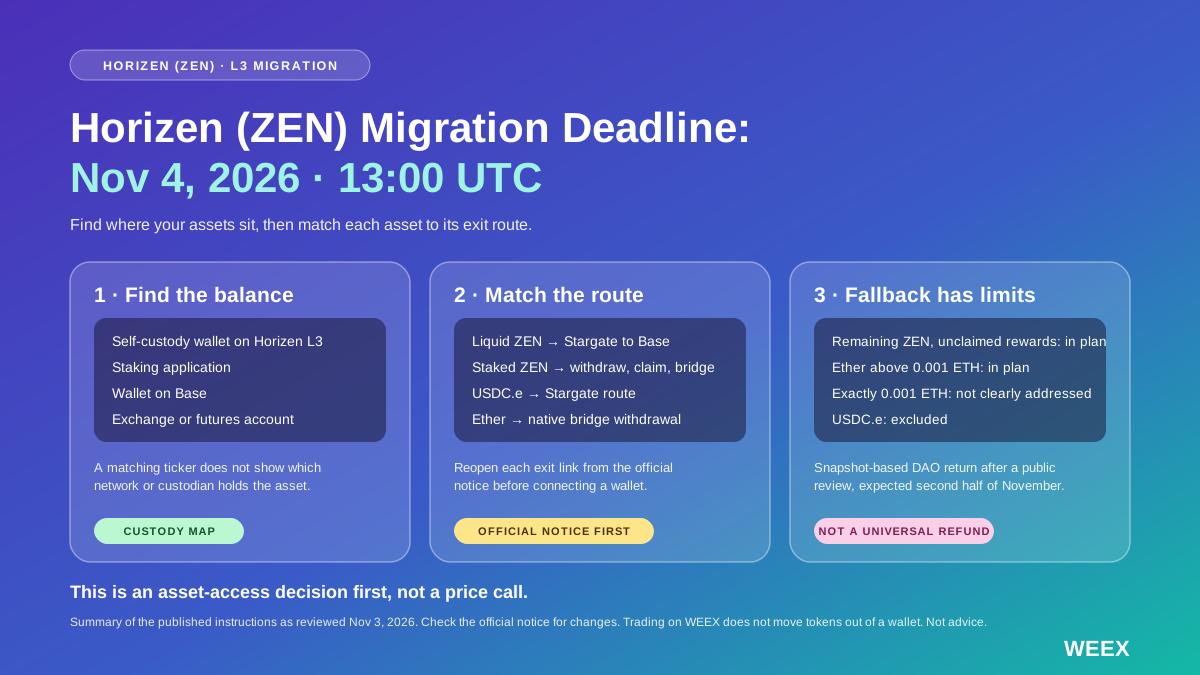
Дедлайн миграции Horizen (ZEN): что перевести до 04.11 и что будет, если не успеть
Миграция Horizen (ZEN) завершится 04.11. Узнайте о маршрутах мостов для разных активов, требованиях к кошелькам, исключениях при возврате и о том, что делать, если вы не успели.
Запуск основной сети Elysium: обратный отсчет, 29 экосистемных проектов на старте

Эфириум становится лучше, но держатели ETH не могут радоваться

Фонд Ethereum выпустил проект EIP по постквантовому PeerDAS и переменным размерам Blobs

Что делать, если получили уведомление о налогах на доходы из-за границы, касающиеся криптовалюты?

Хакер Binance, возможно, оставил подсказки в журналах MetaMask
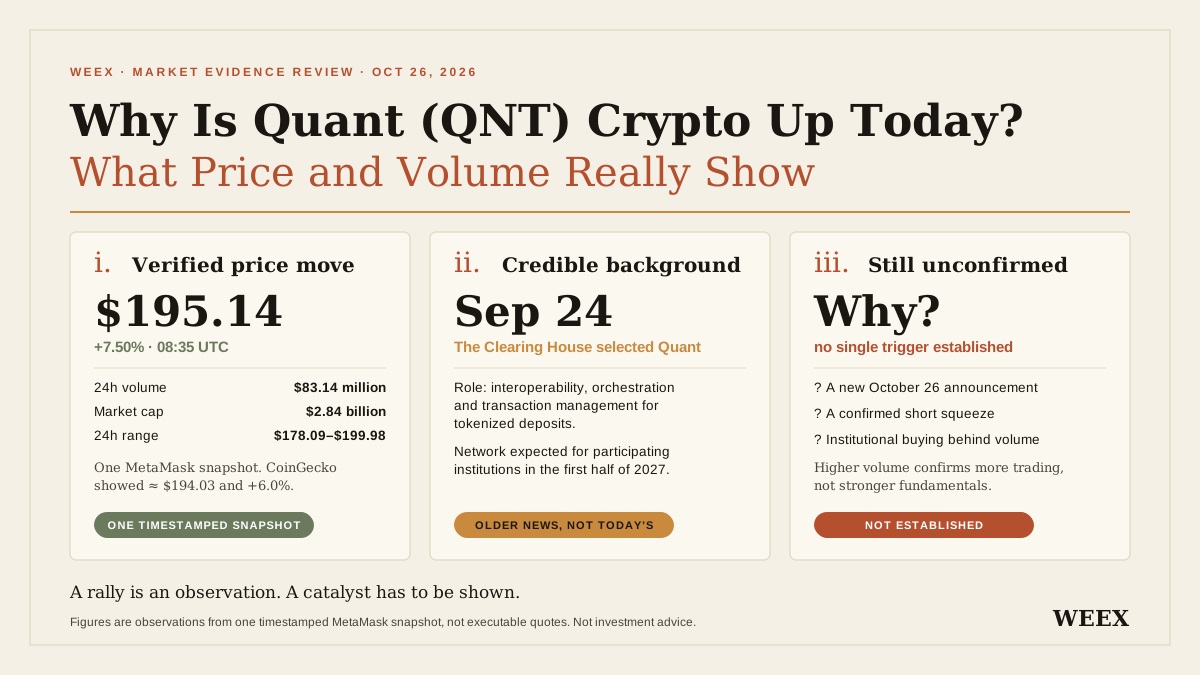
Почему сегодня растет криптовалюта Квант (QNT)? Что на самом деле показывают цена и объем торгов
Почему сегодня растет Квант (QNT)? Изучите данные о цене и объеме торгов, сроки банковского партнерства, предположения о спросе на токен и риски, прежде чем торговать.

Искусственный интеллект снижает стоимость поиска уязвимостей, криптоиндустрия делится на два лагеря

Paradigm выпустила аудированную новую EVM evm2 с встроенной JIT-компиляцией
Arbitrum запускает гильдию разработчиков, Offchain Labs становится первым членом

Hyperliquid L2 Elysium развернет узел в Токио TheHUB

Отложен хардфорк Glamsterdam тестовой сети Ethereum Hoodi
BitMine понес убытки в 10,1 миллиарда долларов, NVIDIA может установить рекорд по количеству недель подряд падения
Корпоративный блокчейн: почему пришло время вернуться к нему?
Виталик Бутерин предлагает использовать метод Меркла для аирдропов, долгосрочно заменяя слоты хранения на UTXO
Виталик: EIP-8037 — реальный выбор для безопасного масштабирования Ethereum
Председатель SK Группы Чхве Тэ Вон: Преодоление устоявшихся моделей, переопределение всех связанных компаний как AI-компаний
Новая методика кросс-чейн для Ethereum: как EEZ преодолевает изоляцию ликвидности L2?
Свежие статьи


Свежие листинги на WEEX


