
Ví tiền mã hóa của bạn có an toàn không? Cách xác minh cảnh báo bảo mật và nhận biết lừa đảo giả mạo

 Ưu tiên chúng tôi trên Google


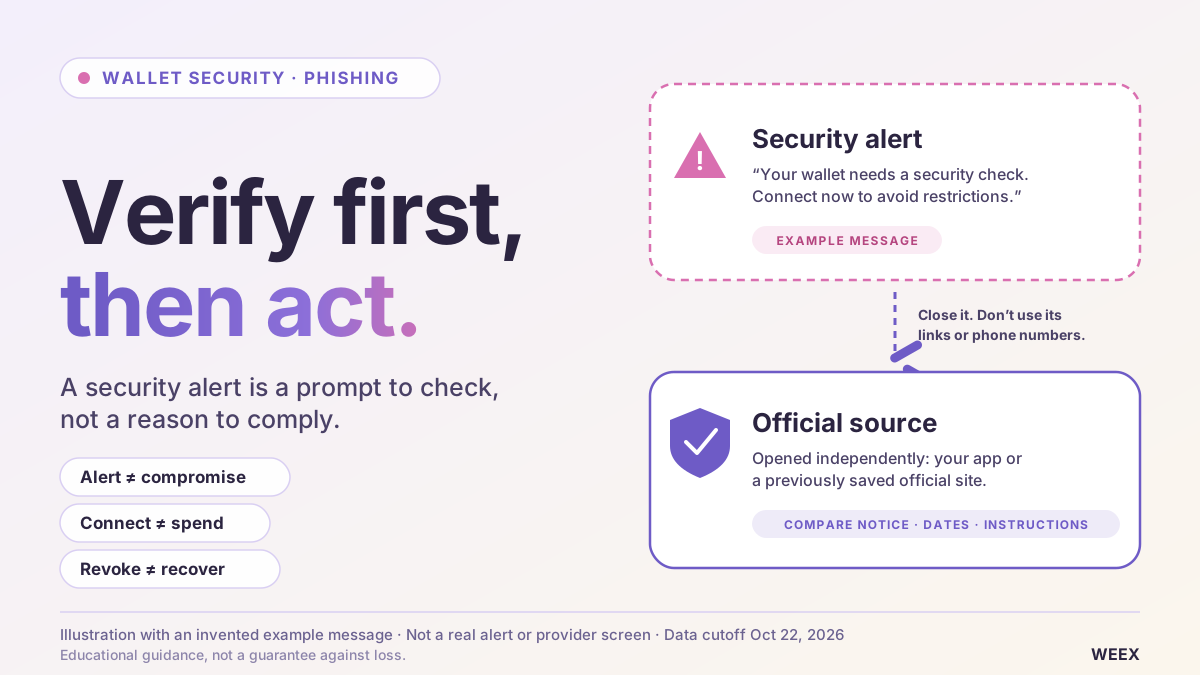
Bạn nên kiểm tra cảnh báo bảo mật ví tiền mã hóa thông qua một kênh chính thức mà bạn tự truy cập, trước khi làm theo hướng dẫn trong cảnh báo. Việc nhận được tin nhắn tự nó không có nghĩa là tiền của bạn đã bị xâm phạm. Cách xử lý phù hợp tùy thuộc vào hành động tiếp theo: mở một trang, kết nối ví, ký cấp quyền, để lộ cụm từ khôi phục hoặc mất quyền kiểm soát tài khoản sàn giao dịch đều tạo ra những rủi ro khác nhau. Hãy xác định chính xác hành động bạn đã thực hiện trước khi chọn cách khôi phục.
Đánh giá của chúng tôi là thông báo bảo mật nguy hiểm nhất chính là thông báo khiến một hành động gây hại trông như biện pháp bảo vệ. Yêu cầu “xác thực” cụm từ khôi phục, cấp quyền kiểm tra ví hoặc chuyển tiền đến một địa chỉ được cho là an toàn sẽ lợi dụng mong muốn hành động nhanh chóng của người dùng. Một hướng dẫn bảo mật hữu ích cần giúp độc giả phân biệt những tình huống này và phản ứng chính xác, thay vì xem mọi tin nhắn đáng ngờ là bằng chứng ví đã bị xâm phạm hoàn toàn.
Nếu ai đó tự nhận đại diện cho WEEX, hãy dùng Công cụ xác minh chính thức của WEEX để kiểm tra thông tin liên hệ hoặc kênh được cung cấp. Trung tâm Tin cậy WEEX là điểm truy cập riêng để xem xét thông tin bảo mật của nền tảng. Hãy tự mở các trang này; đừng dựa vào liên kết xác minh do chính người có danh tính bạn đang kiểm tra cung cấp. (Kiểm tra liên hệ và tránh lừa đảo)
Tin tức bảo mật ví tiền mã hóa gần đây thực sự có ý nghĩa gì?
Sự cố có thể liên quan đến tin nhắn lừa đảo giả mạo, thông tin liên hệ của khách hàng bị rò rỉ, quyền giao dịch độc hại, thiết bị bị xâm nhập hoặc thông tin xác thực ký bị đánh cắp. Mỗi loại sự cố cần cách xử lý khác nhau.
Các tuyên bố chính thức gần đây cho thấy sự khác biệt này. Phản hồi vào 10/2026 của Ledger mô tả thiết bị phần cứng bị can thiệp trong một cuộc tấn công qua kênh phân phối, đồng thời cho biết chip, hệ điều hành và máy chủ của họ không bị xâm phạm. Đây là thông tin cụ thể từ nhà sản xuất, chứ không phải bằng chứng cho thấy mọi người dùng ví đều gặp rủi ro giống nhau. (Ledger)
Bản cập nhật bảo mật riêng của SafePal mô tả việc truy cập trái phép vào một phần thông tin đơn hàng của khách hàng. SafePal phân biệt những thông tin này với cụm từ hạt giống và khóa riêng, đồng thời cảnh báo rằng hồ sơ mua hàng chi tiết có thể giúp kẻ tấn công thực hiện các cuộc lừa đảo giả mạo thuyết phục hơn.
Bài học thực tế là cần xác định thành phần nào bị ảnh hưởng.
Địa chỉ giao hàng bị rò rỉ có thể làm tăng nguy cơ bị mạo danh mà không trao cho kẻ tấn công quyền ký giao dịch. Cụm từ khôi phục bị lộ có thể cho phép kẻ tấn công kiểm soát ví ngay cả khi phần mềm ví không có lỗ hổng.
Trước khi phản ứng với tin tức bảo mật ví tiền mã hóa, hãy xác định nhà cung cấp, sản phẩm bị ảnh hưởng, ngày tháng liên quan, cách thông tin bị lộ và hành động được khuyến nghị chính thức. Chỉ dựa vào tiêu đề thì không thể biết ví cụ thể của bạn có cần thay thế hay không.
Làm thế nào để biết cảnh báo bảo mật ví có phải là thật không?
Hãy xác minh thông tin qua một kênh không phụ thuộc vào chính cảnh báo đó.
Đóng tin nhắn rồi mở ứng dụng của nhà cung cấp hoặc một trang web chính thức mà bạn đã xác lập từ trước. Tìm thông báo tương ứng và đối chiếu sản phẩm bị ảnh hưởng, ngày tháng cùng hướng dẫn.
Nếu cần làm rõ thêm, hãy chủ động liên hệ bộ phận hỗ trợ qua kênh bạn tự truy cập. Đừng dùng số điện thoại hoặc tài khoản mạng xã hội chỉ vì chúng xuất hiện trong cảnh báo.
Tên người gửi trông có vẻ thật là bằng chứng yếu. Logo được sao chép, định dạng quen thuộc và tin nhắn có thông tin mua hàng của bạn cũng vậy.
Hướng dẫn về lừa đảo giả mạo của Ledger mô tả những kẻ mạo danh dùng các cuộc gọi không mong muốn, ứng dụng giả, thư giấy và thậm chí xác nhận phiếu hỗ trợ để khiến câu chuyện có vẻ đáng tin. Vì vậy, ngay cả tin nhắn đến qua một quy trình trông quen thuộc vẫn cần được xác minh độc lập.
Hành động được yêu cầu thường tiết lộ nhiều điều hơn cách trình bày.
| Hành động được yêu cầu | Cần kiểm tra gì trước khi tiếp tục |
|---|---|
| Đọc thông báo sự cố | Thông báo tương tự có xuất hiện trên nguồn chính thức mà bạn tự truy cập hay không |
| Cập nhật ứng dụng | Bản cập nhật có được cung cấp qua kênh phân phối mà nhà cung cấp vẫn dùng hay không |
| Kết nối ví để “quét bảo mật” | Vì sao cần kết nối và những quyền nào được yêu cầu tiếp theo |
| Ký thông điệp để “bảo vệ tiền” | Chữ ký có cấp quyền chi tiêu, ủy quyền hay cho phép một hành động quan trọng khác hay không |
| Nhập từ khôi phục | Đây có phải quy trình khôi phục do chính bạn chủ động bắt đầu theo hướng dẫn chính thức của nhà cung cấp hay không |
| Chuyển tiền đến “tài khoản an toàn” | Ai kiểm soát địa chỉ nhận và vì sao lại yêu cầu chuyển tiền |
Việc xác minh cần giải quyết những điểm chưa rõ trước khi cấp quyền. Đồng hồ đếm ngược hoặc tin nhắn đe dọa không phải lý do để đảo ngược thứ tự này.
Bạn nên làm gì sau khi tương tác đáng ngờ với ví?
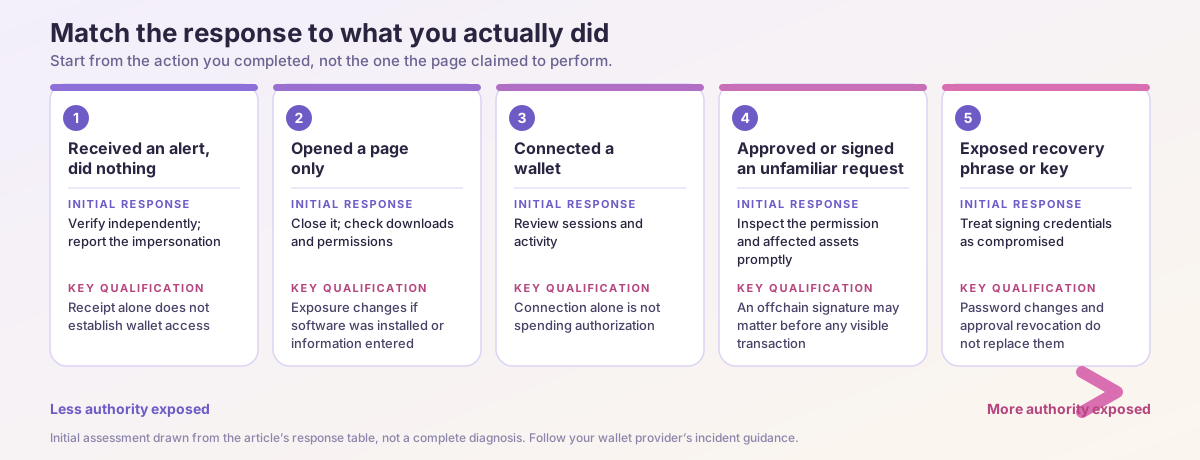
Hãy bắt đầu từ hành động bạn đã hoàn tất, thay vì hành động mà trang web tuyên bố đã thực hiện.
Một trang có thể gọi thao tác là “xác minh” trong khi yêu cầu ví cấp quyền chuyển tiền. Yêu cầu hiển thị trong ví, lịch sử giao dịch và hoạt động trên trình duyệt là bằng chứng đáng tin cậy hơn nhãn trên nút bấm.
Dùng bảng sau để chọn cách xử lý ban đầu.
| Điều đã xảy ra | Cách xử lý ban đầu | Điều kiện cần lưu ý |
|---|---|---|
| Bạn nhận được cảnh báo nhưng không làm gì | Tự xác minh và báo cáo hành vi mạo danh | Chỉ nhận được tin nhắn không chứng minh rằng ví đã bị truy cập |
| Bạn chỉ mở một trang | Đóng trang; kiểm tra tệp đã tải xuống và quyền đã cấp | Mức độ rủi ro thay đổi nếu phần mềm đã được cài đặt hoặc thông tin đã được nhập |
| Bạn đã kết nối ví | Kiểm tra phiên kết nối và hoạt động | Chỉ kết nối khác với việc cấp quyền chi tiêu |
| Bạn đã phê duyệt hợp đồng hoặc ký một yêu cầu lạ | Nhanh chóng kiểm tra quyền và tài sản bị ảnh hưởng | Chữ ký ngoài chuỗi có thể gây hậu quả trước khi giao dịch hiển thị |
| Bạn đã để lộ cụm từ khôi phục hoặc khóa riêng | Coi thông tin xác thực dùng để ký bị ảnh hưởng là đã bị xâm phạm | Đổi mật khẩu và thu hồi quyền phê duyệt không thể thay thế các thông tin xác thực đó |
| Bạn đã nhập thông tin đăng nhập sàn giao dịch | Bảo vệ tài khoản sàn giao dịch và email liên kết | Đây là vấn đề truy cập tài khoản, tách biệt với việc khôi phục quyền tự lưu ký |
| Tiền đang được chuyển đi mà không có sự chấp thuận của bạn | Tìm hướng dẫn xử lý sự cố cụ thể từ nhà cung cấp ngay lập tức | Nạp thêm tiền để trả phí có thể không an toàn nếu đang có bot hút tiền |
Đây là đánh giá ban đầu, không phải chẩn đoán hoàn chỉnh. Nếu không chắc mình đã ký hay chưa, hãy kiểm tra hoạt động của ví và thông tin yêu cầu còn lưu lại thay vì cho rằng không có thay đổi số dư nghĩa là không có chuyện gì xảy ra.
Giá --
Nếu bạn chỉ nhấp vào liên kết lừa đảo thì sao?
Việc mở một trang đáng ngờ không tự động có nghĩa là kẻ tấn công đã lấy được cụm từ khôi phục hoặc quyền chuyển tài sản của bạn.
Tuy nhiên, cần kiểm tra kỹ câu nói “tôi chỉ nhấp vào”. Trang đó có tải tệp xuống không? Bạn có cài tiện ích, cấp quyền thông báo, nhập thông tin đăng nhập hoặc phê duyệt yêu cầu từ ví không?
Nếu không có việc nào trong số đó xảy ra, hãy đóng trang, tránh quay lại bằng cùng liên kết và xác minh sự cố qua nhà cung cấp.
Nếu một tệp đã được tải xuống, đừng chạy tệp đó. Nếu phần mềm đã được cài đặt hoặc chạy, hãy xem xét bảo mật thiết bị như một vấn đề riêng trước khi dùng thiết bị đó cho các tác vụ khôi phục nhạy cảm.
Hướng dẫn của Malwarebytes về các công cụ kiểm tra AML tiền mã hóa giả mạo nêu bật cách một bước kiểm tra tuân thủ được dựng lên có thể dẫn đến kết nối ví, ký giao dịch, chuyển tiền hoặc yêu cầu cụm từ khôi phục. Điều quan trọng là sự leo thang này, chứ không phải mục đích mà trang web tuyên bố.
Tránh nhập thông tin nhạy cảm vào một trang lạ khác để xác định xem trang đầu tiên có độc hại hay không. Làm vậy có thể biến một tương tác hạn chế thành sự cố rò rỉ nghiêm trọng hơn.
Kết nối ví có đồng nghĩa với việc cấp quyền truy cập tiền không?
Kết nối ví cơ bản thường cho phép trang web nhận diện tài khoản và yêu cầu tương tác tiếp theo. Không nên xem việc này giống như cấp quyền chi tiêu.
Nguy cơ thường phát sinh từ yêu cầu tiếp theo: giao dịch, phê duyệt token, permit, ủy quyền hoặc một chữ ký khác.
Hãy kiểm tra từng yêu cầu riêng. Việc bạn chỉ định “đăng nhập” không chứng minh rằng ví thực sự đã cấp những quyền nào.
Ngắt kết nối ứng dụng lạ là cách hữu ích để xóa kết nối, nhưng không nhất thiết thu hồi các quyền on-chain hiện có. MetaMask nêu rõ sự khác biệt giữa ngắt kết nối ứng dụng phi tập trung và thu hồi quyền phê duyệt token. (Trung tâm trợ giúp MetaMask)
Sự phân biệt này giúp tránh hai sai lầm trái ngược.
Sai lầm thứ nhất là cho rằng chỉ kết nối đơn giản đã khiến toàn bộ ví bị mất. Sai lầm thứ hai là nghĩ rằng ngắt kết nối sẽ khắc phục mọi hành động đã thực hiện trong phiên đó.
Cách xử lý của bạn nên dựa trên quyền đã cấp, chứ không phải mô tả của trang web về phiên kết nối.
Nếu bạn phê duyệt token hoặc ký một thông điệp lạ thì sao?
Hãy kiểm tra phạm vi của yêu cầu càng sớm càng tốt.
Với quyền phê duyệt token, hãy xác định mạng, token, bên được cấp quyền chi tiêu và hạn mức. Với chữ ký thông điệp, hãy xác định phương thức ký và những quyền được mã hóa trong đó.
Một số chữ ký dùng để xác thực đăng nhập. Những chữ ký khác có thể cấp quyền thực hiện giao dịch tài chính. Không nên mặc định một yêu cầu không lập tức tính phí mạng là vô hại.
Tài liệu Permit2 của Uniswap mô tả các quyền dựa trên chữ ký và thỏa thuận chi tiêu với những tham số xác định. Điều này cho thấy vì sao chỉ xem màn hình lịch sử giao dịch của ví có thể không phát hiện được một quyền đã cấp nhưng chưa được gửi lên on-chain.
Kiểm tra quyền phê duyệt qua một kênh đáng tin cậy
Hãy dùng quy trình kiểm tra quyền phê duyệt được nhà cung cấp ví hướng dẫn hoặc một công cụ đã được xác minh độc lập.
Kiểm tra đúng mạng. Thu hồi quyền trên một mạng không nhất thiết xử lý được rủi ro ở mạng khác.
MetaMask cung cấp hướng dẫn cụ thể để kiểm tra và thu hồi hạn mức cho hợp đồng. Hãy làm theo phương thức phù hợp thay vì sao chép một giao dịch lạ do người không quen biết gửi. (Trung tâm trợ giúp MetaMask)
Phân biệt hạn mức hiện có với chữ ký đang chờ xử lý
Màn hình quản lý quyền phê duyệt không nhất thiết liệt kê đầy đủ mọi quyền đã ký.
Cách khắc phục phù hợp có thể tùy thuộc vào giao thức, loại quyền, thời hạn và việc chữ ký đã được sử dụng hay chưa. Đừng cho rằng nút “thu hồi tất cả” chung chung sẽ xử lý được mọi cơ chế có thể có.
Nếu không thể diễn giải yêu cầu một cách đáng tin cậy, hãy liên hệ bộ phận hỗ trợ đã xác minh và bảo vệ tài sản không bị ảnh hưởng thông qua quy trình đáng tin cậy. Tránh cấp thêm quyền chỉ để nhận lời giải thích.
Xác minh biện pháp khắc phục
Sau khi thu hồi quyền hoặc thực hiện giao dịch khắc phục khác, hãy kiểm tra kết quả đã được xác nhận.
Giao dịch đã gửi có thể thất bại hoặc vẫn đang chờ xử lý. Thông báo trấn an trên giao diện không có giá trị kết luận bằng trạng thái quyền thực tế đã cập nhật.
Thu hồi quyền có thể ngăn việc chi tiêu được ủy quyền trong tương lai theo quyền đã xử lý. Việc này không đảo ngược giao dịch chuyển tiền đã xảy ra.
Nếu bạn chia sẻ cụm từ khôi phục hoặc khóa riêng thì sao?
Hãy coi thông tin xác thực bị ảnh hưởng là đã bị xâm phạm.
Cụm từ khôi phục hoàn toàn khác với mật khẩu ứng dụng. Đổi mật khẩu ví có thể bảo vệ ứng dụng trên thiết bị, nhưng không ngăn kẻ tấn công sử dụng cụm từ mà họ đã có.
Hướng dẫn xử lý sự cố của Phantom khuyên người dùng đã chia sẻ cụm từ khôi phục tạo ví mới và ngừng sử dụng ví bị xâm phạm. Tương tự, MetaMask khuyên ngừng sử dụng các tài khoản gắn với cụm từ khôi phục bị xâm phạm sau khi đã chuyển những khoản tiền có thể khôi phục. (help.phantom.com)
Ví thay thế phải sử dụng thông tin xác thực mới được tạo và bảo vệ độc lập. Tạo một tài khoản khác dưới cùng cụm từ khôi phục đã bị lộ không tạo ra sự tách biệt cần thiết.
Nếu chỉ một khóa riêng lẻ bị lộ, phạm vi ảnh hưởng trực tiếp sẽ khác với việc để lộ cụm từ dùng để tạo nhiều tài khoản. Dù vậy, hãy tìm hiểu xem nguyên nhân nền tảng—chẳng hạn như phần mềm độc hại—có thể đã làm lộ thêm các bí mật khác hay không.
Hãy dùng thiết bị đáng tin cậy và quy trình thiết lập chính thức của nhà cung cấp. Nếu nghi ngờ chính thiết bị đã bị xâm phạm, đừng tạo thông tin xác thực thay thế trên thiết bị đó rồi cho rằng vấn đề đã được giải quyết.
Kiểm kê tài sản bị ảnh hưởng trên các mạng liên quan, bao gồm token, vật phẩm sưu tầm và các vị thế có thể cần quy trình rút tiền riêng. Tránh vội vàng chuyển tiền đến địa chỉ do “bộ phận hỗ trợ” cung cấp.
Vì sao cần thận trọng khi nạp phí mạng vào ví bị xâm phạm?
Kẻ tấn công có quyền ký có thể theo dõi tiền nạp vào và lập tức chuyển chúng đi.
Trường hợp này thường được gọi là bot hút tiền (sweeper). Vì vậy, việc liên tục nạp tài sản dùng để trả phí mạng có thể làm tăng tổn thất mà vẫn không giúp giao dịch khôi phục thành công.
MetaMask đặc biệt cảnh báo không nạp tiền để trả phí khi có thể đang tồn tại bot hút tiền. Revoke.cash cũng giải thích rằng thu hồi quyền phê duyệt không thể khắc phục ví có thông tin xác thực ký đã bị xâm phạm. (Trung tâm trợ giúp MetaMask)
Cách xử lý đúng tùy thuộc vào mạng và tài sản liên quan. Có thể cần hướng dẫn khôi phục cụ thể từ nhà cung cấp, nhưng không đảm bảo khôi phục được.
Đừng thử nghiệm các tập lệnh giao dịch phức tạp do người lạ chủ động gửi. Người tự nhận có thể vô hiệu hóa bot hút tiền có thể đang tìm cách đánh cắp lần thứ hai.
Điểm khác biệt then chốt là quyền kiểm soát: vấn đề về quyền có thể được xử lý bằng cách thay đổi quyền, còn thông tin xác thực ký bị đánh cắp cho phép kẻ tấn công hành động như chủ tài khoản.
Ví phần cứng có khiến lừa đảo giả mạo trở nên bất khả thi không?
Ví phần cứng có thể bảo vệ khóa ký khỏi nhiều hình thức bị lộ trên máy tính, nhưng toàn bộ quy trình vẫn phụ thuộc vào tính toàn vẹn của thiết bị, cách xử lý bí mật khôi phục và những hành động người dùng chấp thuận.
Người dùng có thể bị lừa nhập thông tin khôi phục vào một trang giả mạo. Người dùng cũng có thể phê duyệt một giao dịch không mong muốn.
Hướng dẫn của Trezor nhấn mạnh việc sử dụng phần mềm chính thức và giữ kín bản sao lưu ví. Việc khôi phục hợp lệ phải tuân theo hướng dẫn dành cho thiết bị cụ thể và quy trình do chính người dùng chủ động bắt đầu. Một “bước kiểm tra bảo mật” không được yêu cầu không tương đương với quy trình đó.
Những lo ngại gần đây về chuỗi cung ứng khiến xuất xứ của thiết bị cũng trở thành yếu tố cần cân nhắc. Nếu sản phẩm bạn mua có thể bị ảnh hưởng, hãy làm theo phạm vi sự cố và hướng dẫn hiện tại của nhà sản xuất.
Đừng cho rằng mọi thiết bị đều bị xâm phạm chỉ vì thương hiệu xuất hiện trong một tiêu đề. Tương tự, đừng cho rằng thiết bị an toàn chỉ vì bao bì trông chuyên nghiệp.
Ví phần cứng cần được đánh giá như một phần của quy trình ký và khôi phục hoàn chỉnh.
Nếu bạn đã nhập mật khẩu hoặc mã xác minh WEEX thì sao?
Tài khoản sàn giao dịch bị xâm phạm cần được xử lý theo quy trình bảo mật tài khoản.
Hãy tự truy cập WEEX thông qua ứng dụng hoặc trang web chính thức. Liên hệ bộ phận hỗ trợ qua Trung tâm trợ giúp WEEX và sử dụng các biện pháp bảo mật khả dụng cho tài khoản của bạn.
Kiểm tra quyền truy cập tài khoản, hoạt động lạ, khóa API và cài đặt rút tiền. Đồng thời bảo vệ tài khoản email liên kết, vì quyền truy cập email có thể làm suy yếu quy trình khôi phục tài khoản.
Nếu hoạt động trái phép vẫn đang diễn ra, hãy hỏi bộ phận hỗ trợ chính thức về quy trình hạn chế tài khoản hiện có. Đừng cho rằng đổi một mật khẩu sẽ kết thúc mọi phiên đăng nhập, vô hiệu hóa mọi khóa API hoặc đảo ngược lệnh rút tiền đã gửi.
Cảnh báo lừa đảo giả mạo do WEEX công bố cho biết đại diện sẽ không yêu cầu mật khẩu tài khoản hoặc mã xác minh, đồng thời hướng dẫn người dùng tìm đến các kênh xác minh chính thức khi không chắc về một liên hệ. (Trung tâm trợ giúp WEEX)
Đừng gửi mã xác minh cho người đề nghị bảo vệ tài khoản giúp bạn.
Để phòng ngừa, hãy xem hướng dẫn thiết lập bảo mật tài khoản của nền tảng. Hãy xem các cài đặt bảo mật là những biện pháp cần hiểu và thiết lập, chứ không phải sự đảm bảo chống lại mọi loại tổn thất.
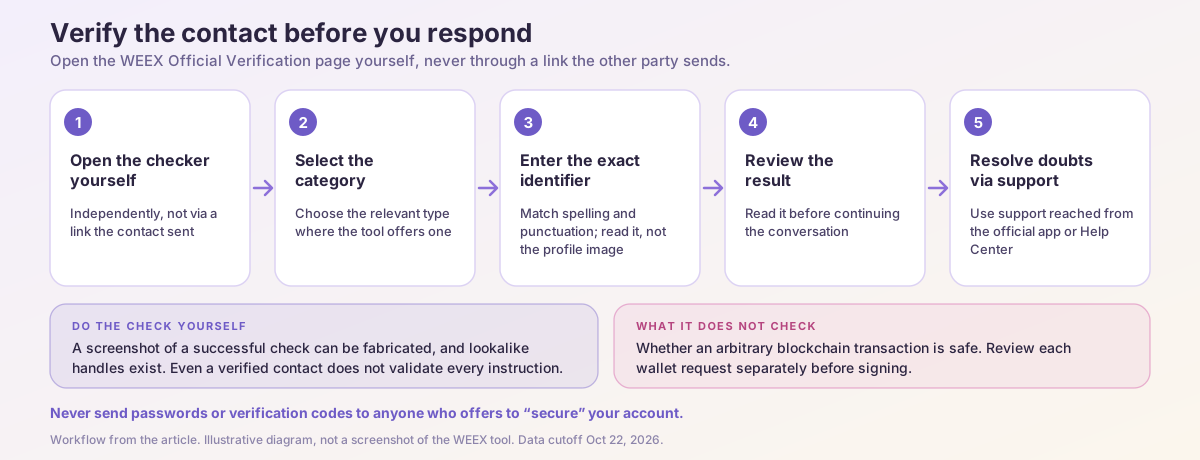
Cách sử dụng Công cụ xác minh chính thức của WEEX
Công cụ xác minh hữu ích khi một trang web, địa chỉ email, số điện thoại hoặc tài khoản mạng xã hội tự nhận có liên hệ chính thức với WEEX.
Công cụ này không xác định liệu một giao dịch blockchain bất kỳ có an toàn hay không, và không nên dùng thay cho việc xem xét yêu cầu từ ví.
Các bước thực hiện:
- Tự mở Công cụ xác minh chính thức của WEEX.
- Chọn danh mục phù hợp nếu giao diện có cung cấp.
- Nhập chính xác thông tin nhận dạng, bao gồm chính tả và dấu câu.
- Xem kết quả trước khi tiếp tục.
- Nếu kết quả chưa rõ, hãy liên hệ bộ phận hỗ trợ qua nền tảng chính thức.
Công cụ hỗ trợ kiểm tra nhiều loại thông tin liên hệ và kênh khác nhau. Hướng dẫn được công bố cũng cảnh báo về những người tự nhận là quản trị viên kênh chủ động liên hệ, yêu cầu thông tin nhạy cảm hoặc chuyển tiền. (Kiểm tra liên hệ và tránh lừa đảo)
Ngay cả khi một mã định danh liên hệ được xác nhận, điều đó cũng không xác thực mọi chỉ dẫn trong cuộc trò chuyện. Tài khoản có thể bị mạo danh bằng tên gần giống, và ảnh chụp màn hình cho thấy kết quả kiểm tra thành công cũng có thể bị làm giả.
Hãy tự thực hiện kiểm tra. Đọc chính xác mã định danh thay vì chỉ dựa vào ảnh đại diện.
Trung tâm Tin cậy WEEX cung cấp một kênh liên quan để xem xét bằng chứng về nền tảng, bao gồm thông tin bảo mật và tài liệu minh bạch. Tuy nhiên, thông tin công bố về dự trữ không xác thực tin nhắn trực tiếp và cũng không bảo vệ cụm từ khôi phục bạn nhập vào trang lừa đảo giả mạo.
Bạn nên lưu bằng chứng nào sau khi bị lừa đảo qua ví?
Hãy lưu đủ thông tin để dựng lại sự việc, nhưng không đưa bí mật vào báo cáo.
Thông tin hữu ích gồm tin nhắn đáng ngờ, mã định danh người gửi, địa chỉ trang, thời gian, mạng, địa chỉ ví công khai, mã giao dịch và hành động bạn đã phê duyệt.
| Bằng chứng | Tác dụng |
|---|---|
| Tin nhắn gốc và mã định danh người gửi | Cho thấy hành vi mạo danh và hành động được yêu cầu |
| Địa chỉ trang đáng ngờ | Xác định nơi người dùng được dẫn đến |
| Ngày, giờ và múi giờ | Xác lập trình tự sự việc |
| Mạng và mã giao dịch | Cho phép điều tra viên kiểm tra giao dịch công khai |
| Chi tiết yêu cầu từ ví | Giúp phân biệt giao dịch chuyển tiền, phê duyệt hay chữ ký |
| Số tiền và tài sản bị ảnh hưởng | Hỗ trợ đối chiếu tài khoản và giao dịch |
Ảnh chụp màn hình cho thấy số dư giảm kém hữu ích hơn mã giao dịch thể hiện việc chuyển tiền.
Không bao giờ đưa cụm từ khôi phục, khóa riêng, mật khẩu hoặc mã xác thực vào báo cáo công khai. Bộ phận hỗ trợ không cần những bí mật đó để kiểm tra giao dịch trên blockchain công khai.
Hãy sử dụng kênh báo cáo chính thức và, khi phù hợp, liên hệ cơ quan chức năng tại khu vực pháp lý của bạn. Nếu tiền có vẻ đã được chuyển đến một sàn giao dịch, hãy gửi bằng chứng giao dịch qua quy trình chính thức của sàn đó; đừng mặc định rằng sàn có thể đóng băng hoặc hoàn trả tiền.
Hãy lưu giữ bằng chứng nhưng không trì hoãn việc bảo vệ khẩn cấp những tài sản vẫn đang gặp rủi ro.
Có thể khôi phục tiền mã hóa bị đánh cắp không?
Đôi khi, hoạt động điều tra hoặc can thiệp có thể hữu ích, nhưng không nên hứa hẹn chắc chắn về kết quả.
Khả năng khôi phục phụ thuộc vào sự việc đã xảy ra, mạng và dịch vụ liên quan, việc tiền còn có thể truy cập hay không, cũng như tổ chức liên quan có khả năng và thẩm quyền hành động hay không.
Giao dịch chuyển tiền đã hoàn tất thường không thể được đảo ngược bằng cách đổi mật khẩu hoặc liên hệ nhà phát triển ví. Thu hồi quyền phê duyệt sẽ thay đổi quyền hạn trong tương lai theo phạm vi quyền đó, chứ không lấy lại tài sản đã chuyển.
Đặc biệt cẩn trọng với những người hứa hẹn khôi phục chắc chắn để đổi lấy khoản “thuế”, “phí mở khóa” hoặc tiền nạp vào ví trước.
Dịch vụ khôi phục yêu cầu cụm từ của bạn có thể kiểm soát mọi tài sản còn lại. Nhân viên hỗ trợ giả mạo cũng có thể yêu cầu bạn cài phần mềm điều khiển từ xa hoặc phê duyệt một giao dịch mới.
Cách xử lý có cơ sở nhất là lưu lại hồ sơ, bảo vệ quyền truy cập còn lại, báo cáo qua các kênh đã xác minh và tránh thanh toán thêm dựa trên những lời hứa.
Làm thế nào để giảm nguy cơ bị lừa đảo giả mạo ví trong tương lai?
Hãy xây dựng thói quen dựa trên việc xác minh và giới hạn quyền hạn.
Dùng dấu trang đã thiết lập hoặc điểm truy cập ứng dụng chính thức cho các thao tác nhạy cảm. Cập nhật phần mềm thông qua quy trình phân phối được nhà cung cấp công nhận.
Trước khi ký, hãy xác định tài sản, mạng, địa chỉ nhận, quyền được cấp và số tiền liên quan. Nếu ví không hiển thị đủ chi tiết để bạn hiểu yêu cầu, hãy làm rõ trước khi tiếp tục.
Nếu có thể, hãy tách các hoạt động thử nghiệm thông thường khỏi tài sản nắm giữ dài hạn. Cách này có thể giới hạn rủi ro, nhưng không giúp ích nếu cả hai ví dùng chung thông tin xác thực bị lộ hoặc cùng một môi trường ký đã bị xâm phạm.
Định kỳ kiểm tra những quyền không còn sử dụng và tìm hiểu cách khôi phục trước khi xảy ra sự cố. Lưu trữ bản sao lưu theo cách tránh để lộ chúng qua các hoạt động trực tuyến thông thường.
Quan trọng nhất, hãy biến việc tự xác minh cảnh báo thành một phần của quy trình xử lý. Cụm từ “cảnh báo bảo mật” nên khiến bạn kiểm tra, chứ không phải tự động làm theo.
Quan điểm của chúng tôi: Hãy điều chỉnh cách xử lý theo quyền hạn bị lộ
Lời khuyên bảo mật ví hiệu quả nhất bắt đầu bằng một câu hỏi cụ thể: kẻ tấn công đã lấy được gì?
Địa chỉ công khai, kết nối ứng dụng, hạn mức token, permit đã ký, cụm từ khôi phục và thông tin đăng nhập sàn giao dịch mang lại những mức độ truy cập khác nhau. Xem chúng như nhau sẽ dẫn đến quyết định sai lầm.
Quan điểm của chúng tôi là độc giả nên tự xác minh cảnh báo, xác định quyền hạn bị lộ và chọn cách xử lý phù hợp với quyền hạn đó. Ngắt kết nối trang web không thể khắc phục thông tin xác thực bị đánh cắp. Không cần thay ví chỉ vì bạn nhận được một cảnh báo không mong muốn.
Hành động đúng phụ thuộc vào bằng chứng. Hướng dẫn bảo mật trở nên hữu ích khi giúp người dùng tìm ra bằng chứng đó và hành động dựa trên nó.
Câu hỏi thường gặp
1. Người khác có thể đánh cắp tiền mã hóa chỉ bằng cách biết địa chỉ ví của tôi không?
Thông thường, chỉ biết địa chỉ công khai không mang lại quyền ký giao dịch. Địa chỉ này có thể tiết lộ hoạt động công khai và giúp ai đó nhắm đến bạn bằng thủ đoạn mạo danh, vì vậy đừng xem việc họ biết tài sản bạn nắm giữ là bằng chứng cho thấy liên hệ đó đáng tin.
2. Ngắt kết nối ví có đủ sau khi truy cập trang web lừa đảo không?
Điều đó tùy thuộc vào những gì đã xảy ra. Ngắt kết nối sẽ xóa kết nối ứng dụng nhưng không nhất thiết hủy các quyền phê duyệt hiện có hoặc quyền đã ký. Hãy kiểm tra những hành động đã thực hiện trong phiên đó.
3. Đổi mật khẩu ví có khắc phục được cụm từ khôi phục bị lộ không?
Không. Đổi mật khẩu cục bộ không vô hiệu hóa cụm từ khôi phục mà người khác đã nắm giữ. Hãy dùng thông tin xác thực mới được tạo và làm theo hướng dẫn xử lý ví bị xâm phạm của nhà cung cấp.
4. Tôi có nên chuyển tiền ngay sau khi nhận được cảnh báo bảo mật không?
Chỉ nhận được cảnh báo không chứng minh rằng ví đã bị xâm phạm. Hãy tự xác minh cảnh báo. Nếu thông tin xác thực ký đã bị lộ hoặc giao dịch trái phép đang diễn ra, hãy xử lý thông qua quy trình khôi phục phù hợp thay vì dùng địa chỉ nhận được cung cấp trong tin nhắn.
5. Làm cách nào xác minh người tự nhận là bộ phận hỗ trợ WEEX?
Hãy tự mở Công cụ xác minh chính thức của WEEX và kiểm tra chính xác mã định danh. Nếu còn thắc mắc chưa được giải đáp, hãy chủ động liên hệ qua ứng dụng hoặc Trung tâm trợ giúp chính thức.
Nguồn tham khảo
| Nguồn | Tài liệu hoặc trang | Ngày xuất bản hoặc rà soát |
|---|---|---|
| Ledger | Phản hồi của Ledger về vụ tấn công cài thiết bị phần cứng | Tuyên bố 10/2026; truy cập 22/10/2026 |
| Ledger | Tình hình các chiến dịch lừa đảo giả mạo | Truy cập 22/10/2026; chưa xác định thời điểm chỉnh sửa mới nhất chính xác |
| SafePal | Truy cập trái phép vào một phần thông tin đơn hàng của khách hàng | Truy cập 22/10/2026 |
| Trung tâm trợ giúp MetaMask | Hướng dẫn về tài khoản bị xâm phạm, ngắt kết nối và quyền phê duyệt token | Truy cập 22/10/2026 |
| Trung tâm trợ giúp Phantom | Tôi bị lừa đảo hoặc ví bị rút sạch. Tôi có thể làm gì? | Truy cập 22/10/2026 |
| Nhà phát triển Uniswap | Tổng quan về Permit2 | Truy cập 22/10/2026 |
| Revoke.cash | Câu hỏi thường gặp | Truy cập 22/10/2026 |
| Trezor | Hướng dẫn về lừa đảo giả mạo và sao lưu ví | Truy cập 22/10/2026 |
| Malwarebytes | Cảnh báo về công cụ kiểm tra AML tiền mã hóa giả mạo | 08/2026; truy cập 22/10/2026 |
| WEEX | Công cụ xác minh chính thức, Trung tâm Tin cậy, Trung tâm trợ giúp và cảnh báo lừa đảo giả mạo | Truy cập 22/10/2026; cảnh báo lừa đảo giả mạo đề ngày 21/05/2025 |
Nội dung này chỉ được đưa ra nhằm mục đích cung cấp thông tin chung, không phải là lời khuyên về tài chính, đầu tư, pháp lý hoặc thuế. Mọi sự kiện, phần thưởng, ưu đãi trực tuyến hoặc thông tin liên quan được đề cập trong nội dung này không được xem là khuyến nghị, chào mời hoặc lời mời mua, bán, giao dịch hoặc thực hiện bất kỳ hoạt động nào khác liên quan đến tài sản crypto. Tài sản crypto có độ biến động cao và có thể dẫn đến thua lỗ.Tính khả dụng của các dịch vụ, sản phẩm và sự kiện liên quan của WEEX có thể khác nhau tùy theo khu vực. Bạn có trách nhiệm bảo đảm việc tham gia của mình tuân thủ các luật và quy định hiện hành tại địa phương.
Bạn cũng có thể thích
Ví crypto tốt nhất 2026: Lựa chọn hàng đầu cho mọi người dùng
SafePal có an toàn không? Xem xét các tính năng bảo mật

Cách thiết lập và sử dụng ví SafePal?

Ví SafePal là gì? Hướng dẫn đầy đủ cho người mới bắt đầu
FTR Coin sau cơn sốt Roadster: Vì sao Flying Tesla Roadster giảm giá và cần kiểm tra gì trước khi giao dịch
Kết quả kinh doanh Q3 của SpaceX: Tăng trưởng 161%, đồn đoán sáp nhập với Tesla và cổ phiếu SPCX
Cách chuyển đổi BTC sang USDT: Hướng dẫn từng bước trên WEEX

Staking linh hoạt hay staking kỳ hạn trên WEEX? Xác suất nào quyết định lựa chọn

Giải thích về xStocks trong crypto: Cổ phiếu token hóa là gì, cách hoạt động và điều người nắm giữ cần kiểm tra

Tỷ lệ funding BTC và khối lượng hợp đồng mở: Mỗi chỉ số đo lường gì và cách đọc kết hợp

Pearl (PRL) Crypto là gì và hoạt động đào coin như thế nào?
Điều gì đã xảy ra với crypto Aergo (AERGO)? Di chuyển token và những điều người nắm giữ nên làm
HeyElsa (ELSA) là tiền mã hóa gì và hoạt động như thế nào?
Staking ETH hay nắm giữ USDT trên WEEX? Biến động giá quyết định lựa chọn

Sàn giao dịch tiền mã hóa minh bạch đến đâu? Kiểm tra bằng chứng dự trữ và quỹ bảo vệ

Cách sử dụng Trung tâm Tin cậy WEEX: Kiểm tra dự trữ, Quỹ Bảo vệ và thông tin liên hệ chính thức
Cách sử dụng Trung tâm Tin cậy WEEX: Kiểm tra dự trữ, Quỹ Bảo vệ và thông tin liên hệ chính thức
Sàn giao dịch tiền mã hóa minh bạch đến đâu? Cách kiểm tra bằng chứng dự trữ và quỹ bảo vệ

Giao dịch đòn bẩy trong crypto là gì? Hướng dẫn cho người mới bắt đầu với ví dụ đơn giản
Giao dịch ký quỹ crypto là gì? Cách thức hoạt động, khác gì giao dịch hợp đồng tương lai và những rủi ro có thể xảy ra
Giải thích giao dịch đòn bẩy tiền mã hóa: Cách hoạt động của hợp đồng tương lai vĩnh cửu, ký quỹ và thanh lý
Nền tảng giao dịch tiền mã hóa đòn bẩy tốt nhất: Những điều cần so sánh trước khi chọn sàn
Cổ phiếu Nvidia tuần này: Vì sao NVDA giảm rồi bật tăng và lo ngại về nguồn vốn AI có ý nghĩa gì với cổ phiếu chip
Staking WXT khi nguồn cung thu hẹp: Đốt token đóng góp gì vào lợi suất của bạn
Cổ phiếu token hóa có được bảo chứng bằng cổ phiếu thật? Người nắm giữ sở hữu gì
Tỷ lệ funding ETH hôm nay: 0,0087% mỗi 8 giờ khi phe long Ether tăng đòn bẩy trở lại
Giao dịch ký quỹ Bitcoin: Cách tính thanh lý BTC ở mức đòn bẩy 3x, 10x và 25x
Nền tảng giao dịch crypto đòn bẩy: 6 điều cần kiểm tra trước khi nạp tiền
Giao dịch ký quỹ là gì? Ví dụ với $1.000, đòn bẩy 3x và 10x
Đòn bẩy trong giao dịch là gì? Tỷ lệ đòn bẩy như 5x và 10x hoạt động ra sao, và ảnh hưởng thế nào đến rủi ro?
Ví crypto tốt nhất 2026: Lựa chọn hàng đầu cho mọi người dùng
SafePal có an toàn không? Xem xét các tính năng bảo mật
Cách thiết lập và sử dụng ví SafePal?
Ví SafePal là gì? Hướng dẫn đầy đủ cho người mới bắt đầu
FTR Coin sau cơn sốt Roadster: Vì sao Flying Tesla Roadster giảm giá và cần kiểm tra gì trước khi giao dịch
Kết quả kinh doanh Q3 của SpaceX: Tăng trưởng 161%, đồn đoán sáp nhập với Tesla và cổ phiếu SPCX
Nội dung
Coin thịnh hành
Bài viết mới nhất





