
Sécurité des portefeuilles chauds : les enseignements de l’incident Binance

 Notez-nous sur Google


La sécurité des portefeuilles chauds est un aspect de la conception des plateformes d’échange que l’incident Binance a mis en lumière. Le 29/10/2026, des attaquants ont transféré des milliards de dollars depuis des portefeuilles contrôlés par une plateforme en quelques minutes, et les premières conclusions de Binance pointent vers l’ordinateur portable compromis d’un employé plutôt que vers une faille du chiffrement. Cet article explique comment sont structurés les portefeuilles des plateformes d’échange, ce que les données on-chain révèlent sur la sortie des fonds, pourquoi près de la moitié des pertes a pu être gelée et ce que les utilisateurs peuvent en retenir pour protéger leurs propres cryptomonnaies.
Le but ici n’est pas de désigner un responsable. Toutes les grandes plateformes utilisent des portefeuilles chauds, car les retraits doivent être traités rapidement, et les mêmes contraintes s’appliquent à l’ensemble du secteur. Comprendre les mécanismes vous aide à évaluer les risques, où que vous conserviez vos fonds.
Portefeuilles chauds et portefeuilles froids : pourquoi les plateformes d’échange ont besoin des deux
Les plateformes d’échange répartissent les actifs de leurs clients entre deux types de stockage :
- Les portefeuilles froids conservent les clés privées hors ligne, souvent avec plusieurs signataires et du matériel sécurisé. Ils détiennent la majeure partie des réserves et sont conçus pour effectuer des transferts lentement.
- Les portefeuilles chauds sont connectés aux systèmes de la plateforme afin de traiter automatiquement les retraits. Ils détiennent un solde opérationnel plus faible, alimenté depuis le stockage à froid.
Le compromis se joue entre rapidité et exposition. Un portefeuille chaud doit pouvoir signer des transactions sans qu’un humain approuve chacune d’elles : le système de signature devient donc lui-même une cible. En pratique, les attaquants cherchent rarement à casser la cryptographie. Ils tentent plutôt d’amener le système à signer à leur place.
Comment les fonds ont été transférés : les découvertes des enquêteurs à ce jour
Binance affirme que son enquête préliminaire pointe vers l’ordinateur portable compromis d’un ingénieur DevOps, qui aurait pu permettre l’accès à un conteneur de service depuis lequel des retraits non autorisés ont été soumis. Binance indique n’avoir trouvé aucune preuve de fuite de clé privée. Les premières conclusions de Blockaid sont similaires : l’entreprise décrit une utilisation abusive des clés via une infrastructure de signature compromise plutôt qu’un vol de clé.
Les observateurs on-chain ont reconstitué la séquence des événements. Selon une analyse rapportée par CryptoTicker et fondée sur les données d’Etherscan, un portefeuille chaud de Binance a été lié à un contrat intelligent contrôlé par un attaquant via une délégation EIP-7702, fonctionnalité introduite lors de la mise à niveau Pectra d’Ethereum du 05/2025, qui permet à un portefeuille standard de céder le contrôle à du code de contrat. Quelques minutes plus tard, ce contrat a vidé le portefeuille en une seule transaction. Binance n’a pas confirmé publiquement ces détails techniques, et son rapport d’enquête complet est toujours attendu.
La leçon à tirer pour la conception des systèmes est claire, même avant la publication du rapport final : un attaquant qui accède aux mécanismes autorisant les retraits n’a pas besoin des clés elles-mêmes. La sécurité des appareils, les contrôles d’accès pour les ingénieurs et les limites imposées aux actions qu’une instruction signée peut effectuer sont aussi importants que le stockage des clés.
Pourquoi environ 3 Md $ ont pu être gelés
L’une des particularités de cet incident est la part importante des pertes qui a été gelée rapidement. Au 30/10/2026, Binance faisait état d’environ 3 Md $ d’actifs gelés confirmés, sur un impact estimé à 6,3 Md $. La majeure partie concernait des stablecoins :
- Tether a gelé plus de 1,57 Md $ en USDT.
- Circle a gelé plus de 800 M $ en USDC.
- First Digital, Ripple et World Liberty Financial ont gelé des FDUSD, RLUSD et USD1 liés à l’attaque.
- Le Conseil de sécurité d’Arbitrum a gelé environ 30,5 M $ en ARB et en ETH.
Des actifs comme le BTC et l’ETH n’ont pas d’émetteur capable de les geler, si bien que les attaquants les échangent généralement contre ces actifs aussi vite que possible. Binance affirme que le solde non gelé sera couvert par son fonds SAFU et par les fonds de l’entreprise.
Prix de --
Ce que les utilisateurs peuvent retenir sur la sécurité des portefeuilles chauds
Vous ne pouvez pas contrôler les systèmes internes d’une plateforme d’échange, mais les mêmes principes s’appliquent à votre propre configuration :
- Séparez vous-même vos fonds entre stockage chaud et froid. Gardez un solde de trading sur une plateforme d’échange ou dans un portefeuille chaud, et conservez vos fonds à long terme dans un portefeuille dont vous avez la garde, par exemple un portefeuille matériel.
- Considérez vos appareils comme des clés. Le point d’entrée suspecté dans cette affaire était un ordinateur portable. Maintenez à jour l’appareil utilisé pour vos opérations, évitez d’installer des logiciels inconnus et ne stockez pas vos phrases de récupération dans des notes, des captures d’écran ou des documents dans le cloud.
- Sécurisez vos retraits. Utilisez une application d’authentification pour l’authentification à deux facteurs (2FA), activez une liste blanche d’adresses de retrait et configurez un code anti-hameçonnage. Ces mesures limitent les dégâts si votre mot de passe venait à fuiter.
- Faites attention à ce que vous signez. La délégation de portefeuille et les autorisations de jetons donnent aux contrats un pouvoir sur vos fonds. Lisez les demandes de signature et révoquez les autorisations que vous n’utilisez plus.
- Vérifiez comment les plateformes publient leurs réserves. Un rapport de preuve de réserves montre comment les réserves déclarées par une plateforme se comparent aux avoirs de ses clients. WEEX en publie un sur sa page consacrée à la preuve de réserves, et de nombreuses grandes plateformes d’échange proposent des rapports similaires.
À retenir sur la sécurité des portefeuilles chauds des plateformes d’échange
L’incident Binance montre que la sécurité des portefeuilles chauds dépend désormais moins du stockage des clés que des systèmes et des personnes autorisés à déclencher des signatures. Les gels effectués par les émetteurs de stablecoins ont limité les dégâts, et Binance affirme que les utilisateurs ne supporteront pas les pertes. Pour les utilisateurs individuels, la réponse pratique reste la même, mais demande davantage de rigueur : ne gardez que le nécessaire dans un même portefeuille chaud, sécurisez les appareils que vous utilisez et vérifiez avant de signer.
FAQ
1. Quelle est la différence entre un portefeuille chaud et un portefeuille froid ?
Un portefeuille chaud est connecté à Internet afin de pouvoir signer des transactions automatiquement. C’est pratique, mais il est davantage exposé. Un portefeuille froid conserve les clés privées hors ligne et sert au stockage à plus long terme.
2. Comment les attaquants ont-ils accédé aux portefeuilles chauds de Binance ?
L’enquête préliminaire de Binance pointe vers l’ordinateur portable compromis d’un ingénieur DevOps, qui aurait pu permettre l’accès à un conteneur de service utilisé pour soumettre des retraits. Binance affirme qu’il n’existe aucune preuve de fuite de clé privée, et son rapport d’enquête complet est toujours attendu.
3. Pourquoi les stablecoins ont-ils pu être gelés, contrairement au bitcoin ?
L’USDT, l’USDC et les stablecoins similaires ont des émetteurs centralisés qui peuvent bloquer les jetons à des adresses spécifiques. Le bitcoin et l’ether n’ont pas d’émetteur disposant de ce pouvoir : une fois transférés, ils ne peuvent donc pas être gelés de la même manière.
4. Est-il plus sûr de conserver ses cryptomonnaies sur une plateforme d’échange ou dans un portefeuille dont on a la garde ?
Les deux options comportent des risques différents. Les plateformes d’échange prennent en charge la sécurité, mais concentrent les actifs, tandis que la conservation personnelle élimine le risque lié à la plateforme, mais vous rend responsable de vos clés. De nombreux utilisateurs gardent un solde de trading sur une plateforme et conservent leurs avoirs à long terme dans un portefeuille dont ils ont la garde.
Ce contenu est fourni à titre informatif uniquement et ne constitue pas un conseil financier, d'investissement, juridique ou fiscal. Les événements, récompenses, promotions en ligne ou informations mentionnées ici ne doivent pas être considérés comme une recommandation, une sollicitation ou une invitation à acheter, vendre, trader ou effectuer toute autre opération sur des actifs crypto. Les actifs crypto sont très volatils et peuvent entraîner des pertes. La disponibilité des services, produits et événements liés à WEEX peut varier selon les régions. Veuillez vous assurer que votre participation respecte les lois et réglementations locales applicables.
Vous pourriez aussi aimer
Le hard fork Purley de Polygon est activé : quels changements pour POL et la sécurité du réseau ?
Prévision du cours de l’action ANT : ce que les données peuvent et ne peuvent pas vous apprendre après le premier jour
Point sur le piratage de Binance : 2,85 Md $ sur 6,3 Md $ gelés, audience du tribunal le 1er décembre
Introduction en Bourse d’Anthropic fixée à 83 $ : levée record de 81,3 Md $ et prochaines étapes
Résultats de NVIDIA au T3 2027 : le chiffre d’affaires atteint 115,8 Md $, tandis que les questions sur la direction persistent
Division d’actions Sandisk par 8 : guide de trading SNDK du 20/11
Ondo lance un token lié au S&P 500 avec un coussin de protection à la baisse de 100 % : quel est le piège ?
Approbation de Backpack par la CFTC : ce que signifient les licences DCM et DCO
Anthropic approuvée pour une cotation au Nasdaq : quelles sont les prochaines étapes ?
L’ETF XRP de Franklin détient 293M XRP : pourquoi le XRP reste-t-il sous 1 $ ?
Comment acheter l’action ANT dès le premier jour : ce qui est confirmé
Rumeurs de retour de Jensen Huang : pétition, cellule de crise et réponse de Nvidia
Nebius réduit ses prévisions de chiffre d’affaires pour 2026 : les retards des centres de données menacent-ils NBIS ?
Hausse du token JACKET de plus de 1 000 % en 24 heures : ce qui est confirmé après la démission de Jensen Huang
Pourquoi l’action Nebius a-t-elle chuté malgré une hausse de 571 % de son chiffre d’affaires ? Résultats du T3 de NBIS expliqués
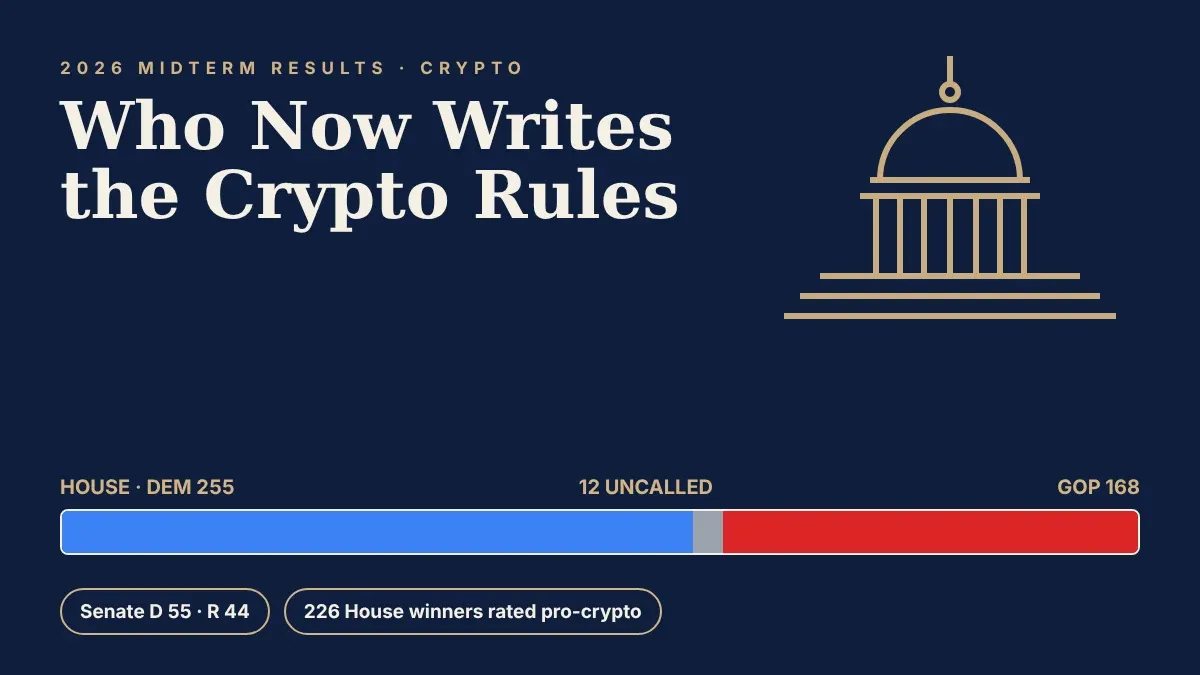
Résultats des élections de mi-mandat et crypto : qui contrôle désormais la politique des cryptomonnaies ?
DTCC apporte les titres tokenisés à Solana : la demande de SOL va-t-elle augmenter en 2027 ?
100e lancement d’Electron par Rocket Lab : fenêtre du 14/11, détails de la mission et perspectives de l’action RKLB
La NYSE choisit Avalanche pour le règlement : ce que cela signifie pour AVAX
Bitcoin après un IPC supérieur aux attentes : pourquoi les probabilités d’une hausse des taux en décembre ont atteint 85 %
Puis-je récupérer des cryptomonnaies envoyées sur WEEX via le mauvais réseau blockchain ?
Polygon propose un hard fork pour récupérer 70,49M POL
DTCC sur Canton : la tokenisation de Wall Street fera-t-elle grimper la demande de CC ?
Lettre de non-action de Canton Coin : 5 faits sur lesquels repose la protection de la SEC
USOE est-il légitime ? Ce qu’affirme le site, ce qu’ont découvert les sources indépendantes et ce qui manque encore
Qu’est-ce que le crypto-actif Project Cortex (XTX) ? Comment identifier le jeton derrière ce nom tendance
Piratage de Binance expliqué : faits confirmés, points contestés et mesures à prendre dès maintenant
Arnaques après le piratage de Binance : repérer les fausses offres de remboursement et de récupération
United States Dividend Fund (USDF) : existe-t-il un lien avec le plan de dividendes de Trump ?
Robinhood RLUSD : ce que signifie le partenariat de Ripple pour XRP et le XRP Ledger
Le hard fork Purley de Polygon est activé : quels changements pour POL et la sécurité du réseau ?
Prévision du cours de l’action ANT : ce que les données peuvent et ne peuvent pas vous apprendre après le premier jour
Point sur le piratage de Binance : 2,85 Md $ sur 6,3 Md $ gelés, audience du tribunal le 1er décembre
Introduction en Bourse d’Anthropic fixée à 83 $ : levée record de 81,3 Md $ et prochaines étapes
Résultats de NVIDIA au T3 2027 : le chiffre d’affaires atteint 115,8 Md $, tandis que les questions sur la direction persistent
Division d’actions Sandisk par 8 : guide de trading SNDK du 20/11


