
Apakah SafePal Aman? Tinjauan Fitur Keamanannya

 Pilih kami di Google


SafePal adalah salah satu merek dompet nonkustodial yang lebih dikenal, menawarkan perangkat keras, aplikasi seluler, dukungan peramban, dan alat on-chain. Ekosistem yang luas ini membuat pertanyaan soal keamanan menjadi lebih penting, terutama setelah SafePal mengungkapkan pada Agustus 2026 bahwa informasi pesanan sekitar 39.798 pelanggan terekspos melalui celah otorisasi dalam sistem pelacakan pesanannya. Perusahaan menyatakan bahwa frasa seed, kunci privat, kata sandi dompet, dan data pembayaran tidak terdampak. Jadi, apakah SafePal aman? Jawaban singkatnya, model keamanan dompetnya tetap terpisah dari insiden tersebut, tetapi pengguna masih perlu memahami cara kerja produk ini dan sumber risiko yang biasanya nyata.
Jawaban Singkat
- SafePal dibangun sebagai dompet nonkustodial, yang berarti pengguna mengendalikan sendiri frasa pemulihan dan kunci privat mereka, alih-alih menyerahkan kustodi kepada perusahaan.
- Model keamanan dompet perangkat kerasnya berfokus pada penandatanganan offline dan verifikasi firmware, yang keduanya dirancang untuk mengurangi paparan terhadap serangan jarak jauh dan pembaruan palsu.
- Insiden data pelanggan pada Agustus 2026 dilaporkan tidak membahayakan frasa seed, kunci privat, kata sandi dompet, atau informasi pembayaran, tetapi meningkatkan risiko phishing dan peniruan identitas.
- Bagi sebagian besar pengguna, bahaya praktis terbesar adalah aplikasi palsu, tautan berbahaya, penyimpanan frasa seed yang buruk, dan menyetujui transaksi yang tidak aman.
Apa Itu SafePal dan Mengapa Model Keamanannya Penting
SafePal telah berkembang dari merek dompet perangkat keras menjadi platform akses kripto yang lebih luas. Menurut materi resminya pada 2026, SafePal melayani 30 juta pengguna di lebih dari 200 negara dan wilayah dalam 16 bahasa, serta kini mencakup dompet perangkat keras, dompet seluler dan peramban, pertukaran lintas rantai, perdagangan, alat penghasilan, program mini CEX, dan fitur terkait perbankan. Hal ini penting karena keamanan dompet bukan hanya soal perangkat. Ini juga menyangkut cara pengguna berinteraksi dengan DeFi, swap, alat staking, dApps, dan pemulihan akun.
Dalam model nonkustodial, pertukaran utamanya sederhana: Anda memperoleh kendali, tetapi juga mengambil tanggung jawab. Dompet nonkustodial dapat mengurangi ketergantungan pada bursa atau pihak ketiga, tetapi tidak dapat melindungi pengguna dari setiap kesalahan. Karena itu, ulasan yang adil tentang SafePal harus memisahkan arsitektur dompet dari risiko operasional seperti phishing, firmware palsu, dan persetujuan transaksi berisiko.
Bagaimana Penandatanganan Offline SafePal Melindungi Aset Anda
Penandatanganan offline adalah salah satu gagasan keamanan utama di balik dompet perangkat keras. Secara sederhana, transaksi disiapkan dalam lingkungan yang terhubung, tetapi langkah penandatanganan penting dilakukan pada perangkat keras, bukan pada ponsel atau komputer yang tersambung ke internet. Hal ini mengurangi kemungkinan malware pada perangkat host dapat secara langsung menjangkau kunci privat.
Bagi pengguna SafePal, model ini penting karena kunci privat dimaksudkan tetap berada dalam lingkungan perangkat keras, sedangkan transaksi yang telah ditandatangani kemudian disiarkan ke blockchain. Manfaat utamanya adalah pembatasan. Bahkan jika lingkungan aplikasi atau peramban yang terhubung kurang tepercaya, langkah penandatanganan tetap terisolasi. Ini tidak membuat dompet kebal terhadap serangan, tetapi mempersempit permukaan serangan dibandingkan menyimpan kunci sepenuhnya pada perangkat serbaguna yang terhubung ke internet.
Ini sangat relevan bagi pengguna kripto aktif yang berinteraksi dengan DeFi, menukar token lintas rantai, atau menjelajahi ekosistem yang lebih baru. Pembaruan SafePal pada 2026, termasuk penambahan dukungan seperti token XRP pada X1 dan S1 Pro serta fitur sisi aplikasi seperti TON WalletConnect dan pembayaran gas berbasis token pada jaringan tertentu, menunjukkan bahwa produk ini makin berkembang dalam penggunaan multi-rantai. Semakin banyak tempat yang terhubung dengan dompet, semakin bernilai pemisahan penandatanganan yang kuat.
Harga --
Apakah SafePal Pernah Memiliki Akses ke Kunci Privat Anda
Berdasarkan model nonkustodial yang dipromosikan SafePal, perusahaan tidak dimaksudkan untuk menyimpan kunci privat pengguna seperti bursa terpusat menyimpan aset pelanggan. Dalam praktiknya, ini berarti frasa pemulihan dan kunci privat dibuat serta dikendalikan oleh pengguna, dan akses ke dana bergantung pada perlindungan informasi tersebut.
Pembedaan ini juga membantu menjelaskan mengapa pelanggaran pada Agustus 2026 perlu dipandang secara cermat. Reuters melaporkan bahwa celah otorisasi dalam sistem pelacakan pesanan mengekspos detail pesanan pelanggan tertentu antara 2 Maret 2025 dan 11 April 2026. SafePal menyatakan bahwa frasa seed, kunci privat, kata sandi dompet, dan informasi pembayaran tidak terdampak. Hal itu tidak menghapus keseriusan peristiwa tersebut, tetapi menunjukkan bahwa masalah pemrosesan pesanan perusahaan berbeda dari kompromi terkonfirmasi atas penyimpanan kunci dompet.
Bagi pemula, kesimpulan praktisnya jelas: jika Anda menggunakan SafePal sebagaimana mestinya, perusahaan seharusnya bukan penyimpan kunci kripto Anda. Namun, itu juga berarti biasanya tidak ada pihak pusat yang dapat memulihkan akses jika Anda kehilangan frasa pemulihan.
Risiko Umum Saat Menggunakan Aplikasi SafePal
Aplikasi itu sendiri dapat berguna, terutama karena SafePal terus menambahkan fitur seperti dukungan Polymarket dan kompatibilitas WalletConnect yang lebih luas. Namun, kemudahan menciptakan lebih banyak titik interaksi, dan lebih banyak titik interaksi berarti lebih banyak cara untuk melakukan kesalahan.
Risiko besar pertama adalah phishing. Setelah insiden Agustus 2026, SafePal mengatakan telah mengidentifikasi dan menutup lebih dari 30 situs web penipuan dan tautan phishing yang terkait dengan pelanggaran tersebut. Ini menunjukkan betapa cepat penyerang dapat menggunakan detail pesanan yang terekspos atau pengenalan merek untuk meniru penyedia dompet. Pesan dukungan palsu atau perintah firmware palsu dapat lebih berbahaya daripada serangan teknis langsung karena berupaya membuat pengguna secara sukarela memberikan informasi sensitif.
Risiko kedua adalah persetujuan transaksi berbahaya. Banyak kerugian di Web3 terjadi karena pengguna menyetujui interaksi kontrak yang tidak mereka pahami sepenuhnya. Hal ini tidak mengharuskan dompet itu sendiri gagal. Jika pengguna menandatangani permintaan izin yang buruk, blockchain tetap akan memprosesnya.
Risiko ketiga adalah kebersihan perangkat yang tidak aman. Aplikasi dompet yang berjalan pada ponsel yang telah dikompromikan lebih rentan terhadap overlay palsu, manipulasi clipboard, atau tautan buruk. Meskipun penandatanganan perangkat keras membantu melindungi kunci, pengguna masih dapat ditipu untuk mengirim dana ke alamat yang salah atau mengotorisasi tindakan berbahaya.
Cara Memverifikasi bahwa Anda Menggunakan Perangkat Keras SafePal Asli
Memverifikasi keaslian merupakan bagian utama dari keamanan dompet perangkat keras. Materi pembaruan resmi SafePal menyatakan bahwa dompet perangkat kerasnya menyertakan mekanisme verifikasi firmware yang dimaksudkan untuk mencegah firmware yang telah dikompromikan atau palsu diperbarui dengan benar ke perangkat SafePal. Perusahaan juga menjelaskan bahwa setiap versi firmware memiliki ID unik yang dibuat menggunakan algoritme hashing SHA-256.
Secara praktis, pengguna sebaiknya mengunduh firmware hanya dari situs web resmi SafePal, membandingkan detail pembaruan dengan saksama, dan menghindari situs pihak ketiga yang mengklaim menyediakan perangkat lunak dompet atau pembaruan perangkat. Ini penting karena penyerang sering menargetkan proses pengaturan dan pembaruan, bukan desain perangkat keras itu sendiri. Jika pengguna memasang perangkat lunak palsu, bahkan dompet yang kuat dapat dirusak.
Anda juga bijak untuk memeriksa kemasan, mengikuti alur pengaturan resmi, dan bersikap skeptis terhadap pesan yang tidak diminta serta mendesak pembaruan segera. Dalam keamanan dompet perangkat keras, pemeriksaan keaslian bukan tugas sampingan. Itu adalah bagian dari model pertahanan.
Apa yang Harus Dilakukan Jika Anda Mencurigai Dompet Telah Dikompromikan
Jika Anda merasa ada yang tidak beres, kecepatan sangat penting. Segera hentikan interaksi dengan tautan atau dApps yang mencurigakan. Jangan memasukkan frasa pemulihan ke situs web, jendela chat, atau pop-up yang mengaku membantu. Penyedia dompet yang sah seharusnya tidak memerlukan frasa seed Anda untuk memverifikasi akun.
Selanjutnya, tinjau persetujuan dan aktivitas transaksi terbaru dari perangkat yang bersih. Jika Anda masih mengendalikan dompet dan yakin frasa pemulihan telah terekspos, respons yang umumnya lebih aman adalah memindahkan aset ke dompet yang baru dibuat dengan frasa pemulihan baru, daripada terus menggunakan dompet lama. Jika kekhawatiran terkait phishing yang terhubung dengan data pesanan lama, tetap waspada terhadap upaya peniruan melalui email, pesan teks, atau telepon.
Sama pentingnya, pisahkan urgensi emosional dari keamanan dompet yang sebenarnya. Alamat pengiriman atau nomor telepon yang bocor memang serius, tetapi tidak sama dengan kunci privat yang bocor. Pengguna dapat mengambil keputusan lebih baik ketika memahami perbedaan tersebut.
Cara Menilai SafePal Setelah Insiden Data 2026
Pandangan yang paling seimbang adalah bahwa kepercayaan terhadap merek SafePal terdampak oleh pelanggaran informasi pesanan, meskipun fakta yang diungkapkan tidak menunjukkan pembobolan langsung terhadap arsitektur inti kunci dompetnya. Pembedaan ini penting. Sebuah dompet dapat menjaga kunci privat tetap terisolasi dan tetap menghadapi masalah keamanan operasional terkait data pelanggan, proses dukungan, atau layanan di sekitarnya.
Jadi, ketika seseorang bertanya apakah SafePal aman, jawaban yang lebih baik bersifat bersyarat. Desain nonkustodial, pendekatan penandatanganan offline, dan kerangka verifikasi firmwarenya merupakan keunggulan yang berarti. Namun, penggunaan yang aman tetap bergantung pada perilaku pengguna, verifikasi yang cermat, dan pemahaman bahwa sebagian besar kerugian kripto berasal dari rekayasa sosial, antarmuka palsu, serta persetujuan buruk, bukan dari perusahaan dompet yang secara langsung mencuri kunci.
Kesimpulan
SafePal tampaknya tetap mempertahankan model keamanan nonkustodial yang utuh berdasarkan kunci yang dikendalikan pengguna, penandatanganan offline, dan verifikasi firmware, tetapi tidak ada dompet yang bebas risiko, dan pelanggaran data pelanggan pada 2026 menunjukkan bahwa kelemahan operasional tetap dapat menimbulkan bahaya nyata melalui phishing dan peniruan identitas. Bagi sebagian besar pengguna, SafePal dapat menjadi pilihan yang masuk akal jika mereka memverifikasi perangkat keras dengan cermat, melindungi frasa pemulihan, serta memperlakukan setiap pesan, tautan, dan permintaan penandatanganan dengan hati-hati.
FAQ
1. Apakah SafePal merupakan dompet kustodial atau nonkustodial?
SafePal diposisikan sebagai dompet nonkustodial, yang berarti pengguna dimaksudkan untuk mengendalikan frasa pemulihan dan kunci privat mereka sendiri, alih-alih menyerahkan kustodi kepada perusahaan.
2. Apakah pelanggaran SafePal pada 2026 mengekspos kunci privat atau frasa seed?
Berdasarkan pernyataan SafePal dan laporan Reuters, insiden yang diungkapkan melibatkan informasi pesanan pelanggan, bukan frasa seed, kunci privat, kata sandi dompet, atau data pembayaran.
3. Apa risiko terbesar bagi sebagian besar pengguna SafePal?
Bagi sebagian besar pengguna, risiko terbesar adalah phishing, aplikasi palsu atau sumber firmware palsu, persetujuan dApp yang tidak aman, dan penyimpanan frasa pemulihan yang buruk, bukan kegagalan langsung dari desain inti dompet.
4. Bagaimana cara memeriksa bahwa perangkat keras SafePal saya asli?
Gunakan sumber pengaturan dan firmware resmi, hindari halaman unduhan pihak ketiga, dan ikuti panduan verifikasi firmware SafePal, termasuk memeriksa detail versi resmi serta informasi keaslian.
5. Haruskah saya berhenti menggunakan SafePal karena insiden data pesanan?
Hal itu bergantung pada toleransi risiko Anda, tetapi fakta yang dilaporkan mengarah pada masalah paparan data pelanggan, bukan kompromi terkonfirmasi terhadap kunci dompet. Respons yang lebih segera adalah meningkatkan kewaspadaan terhadap phishing dan memverifikasi setiap komunikasi dengan cermat.
Konten ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat keuangan, investasi, hukum, atau pajak. Setiap acara, reward, promosi online, atau informasi terkait yang disebutkan di sini tidak boleh dianggap sebagai rekomendasi, ajakan, atau undangan untuk membeli, menjual, memperdagangkan, atau melakukan transaksi aset kripto apa pun. Aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian. Ketersediaan layanan, produk, dan acara terkait WEEX dapat berbeda-beda di setiap wilayah. Anda bertanggung jawab untuk memastikan bahwa partisipasi Anda sesuai dengan hukum dan peraturan setempat yang berlaku.
Anda mungkin juga menyukai
Apakah Dompet Kripto Anda Aman? Cara Memverifikasi Peringatan Keamanan dan Mengenali Phishing
Dompet Kripto Terbaik 2026: Pilihan Teratas untuk Setiap Jenis Pengguna

Cara Menyiapkan dan Menggunakan Dompet SafePal

Apa Itu Dompet SafePal? Panduan Lengkap untuk Pemula
FTR Coin Setelah Hype Roadster: Mengapa Flying Tesla Roadster Anjlok dan Apa yang Perlu Dicek Sebelum Trading
Laporan Keuangan SpaceX Q3: Pertumbuhan 161%, Wacana Merger Tesla, dan Saham SPCX
Cara Mengonversi BTC ke USDT: Panduan Langkah demi Langkah WEEX

Staking Fleksibel atau Berjangka Tetap di WEEX? Peluang yang Menentukan Pilihan

Penjelasan Kripto xStocks: Apa Itu Saham yang Ditokenisasi, Cara Kerjanya, dan Hal yang Perlu Diperiksa Pemegangnya

Funding Rate BTC dan Open Interest: Apa yang Diukur Masing-Masing dan Cara Membacanya Bersama

Apa Itu Kripto Pearl (PRL) dan Bagaimana Cara Kerja Penambangannya?
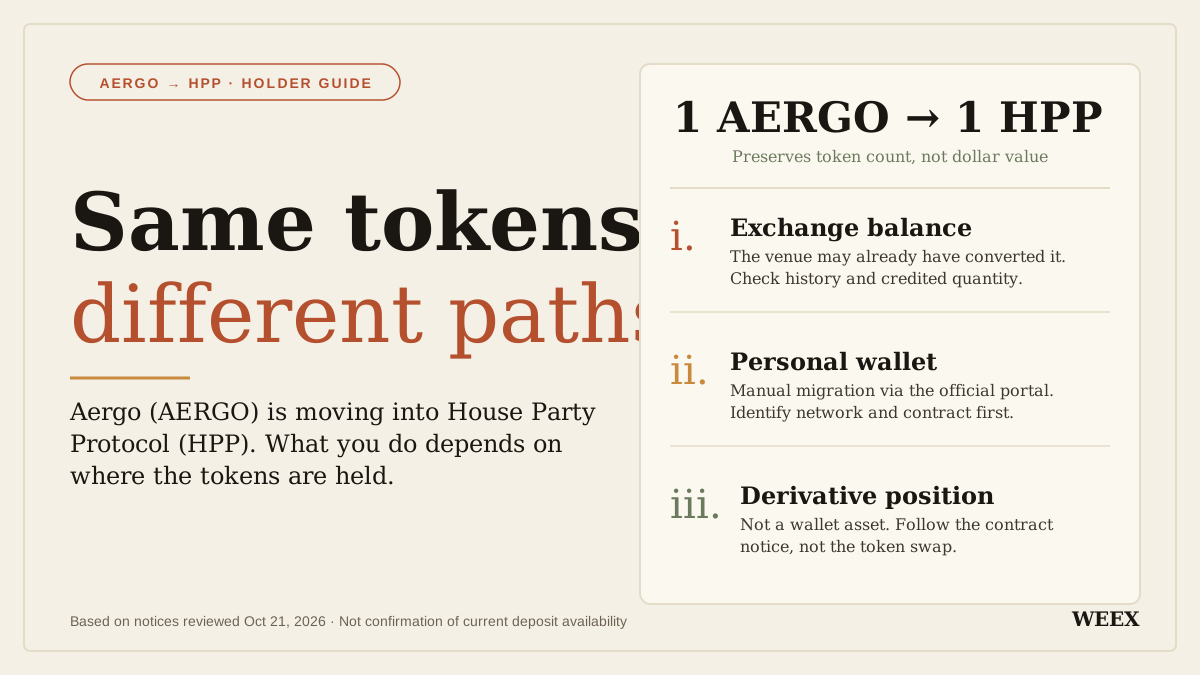
Apa yang Terjadi pada Kripto Aergo (AERGO)? Migrasi Token dan Hal yang Perlu Dilakukan Pemegang Token
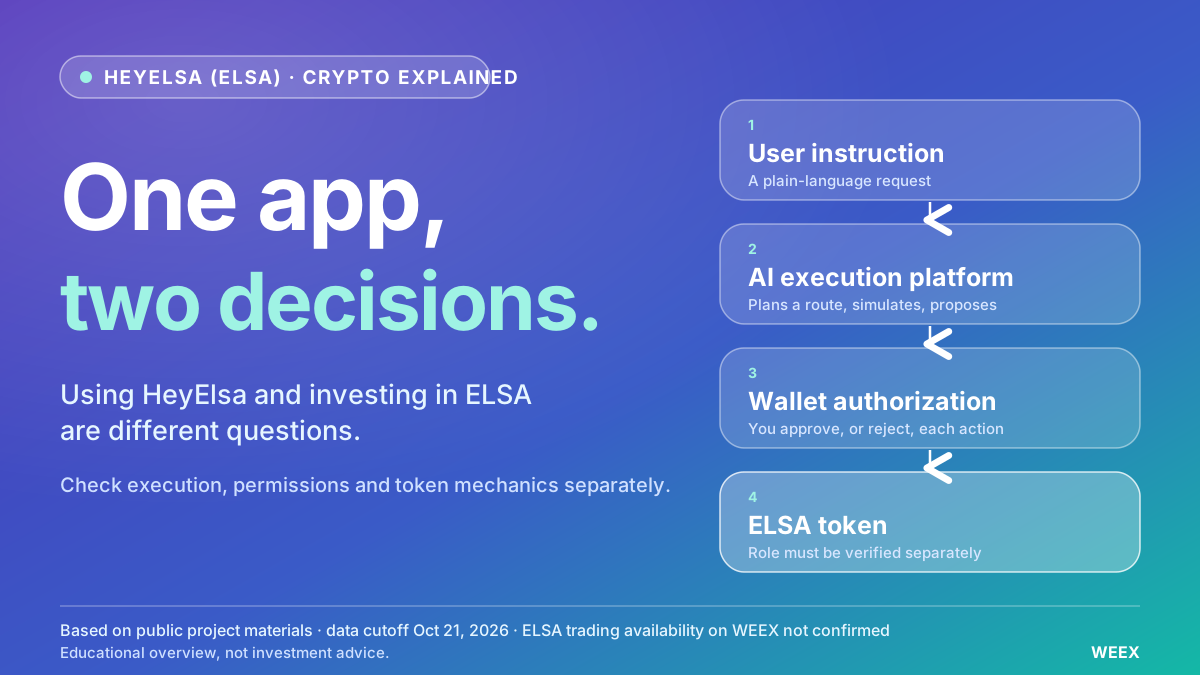
Apa Itu Kripto HeyElsa (ELSA) dan Bagaimana Cara Kerjanya?
Staking ETH atau Menahan USDT di WEEX? Pergerakan Harga yang Menentukan Pilihan

Seberapa Transparan Bursa Kripto? Memeriksa Bukti Cadangan dan Dana Perlindungan

Cara Menggunakan Pusat Kepercayaan WEEX: Periksa Cadangan, Dana Perlindungan, dan Kontak Resmi
Cara Menggunakan WEEX Trust Center: Memeriksa Cadangan, Dana Perlindungan, dan Kontak Resmi
Seberapa Transparan Bursa Kripto? Memeriksa Bukti Cadangan dan Dana Perlindungan

Apa Itu Trading Leverage Kripto? Panduan Pemula dengan Contoh Sederhana
Apa Itu Trading Margin Kripto? Cara Kerjanya, Perbedaannya dari Futures, dan Risiko yang Bisa Terjadi
Penjelasan Trading Leverage Kripto: Cara Kerja Futures Perpetual, Margin, dan Likuidasi
Platform Trading Leverage Kripto Terbaik: Hal yang Perlu Dibandingkan Sebelum Memilih Bursa
Saham Nvidia Pekan Ini: Mengapa NVDA Turun lalu Memantul dan Arti Kekhawatiran Pendanaan AI bagi Saham Chip
Staking WXT Saat Suplai Menyusut: Dampak Burn pada Imbal Hasil Anda
Apakah Saham Tokenisasi Didukung Saham Nyata? Apa yang Dimiliki Pemegangnya
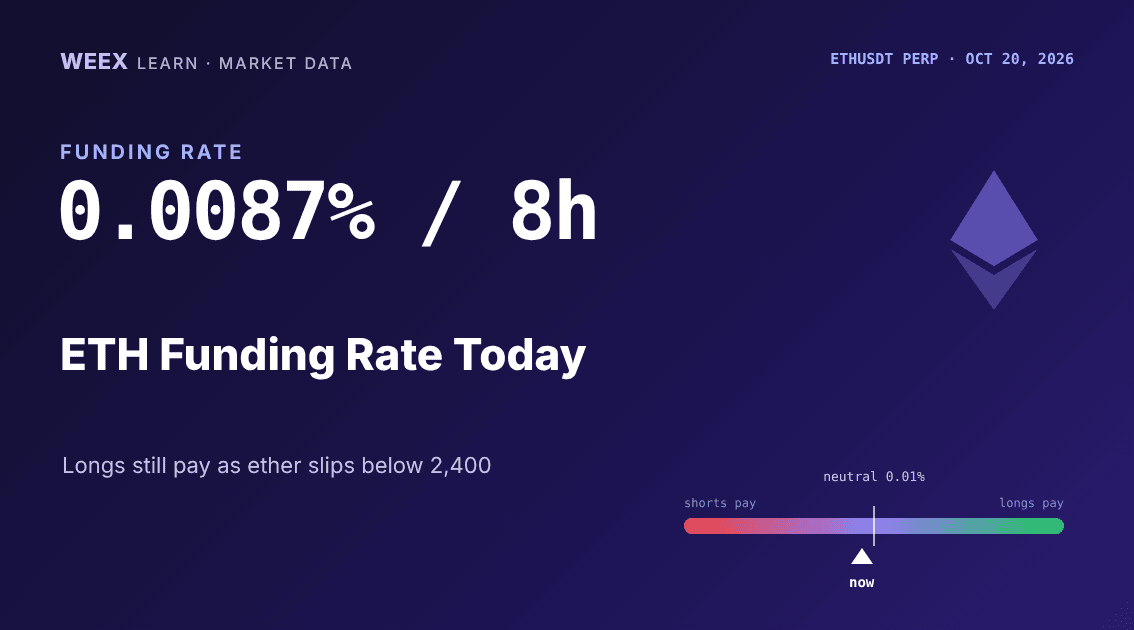
Funding Rate ETH Hari Ini: 0,0087% per 8 jam saat Posisi Long Ether Kembali Menambah Leverage
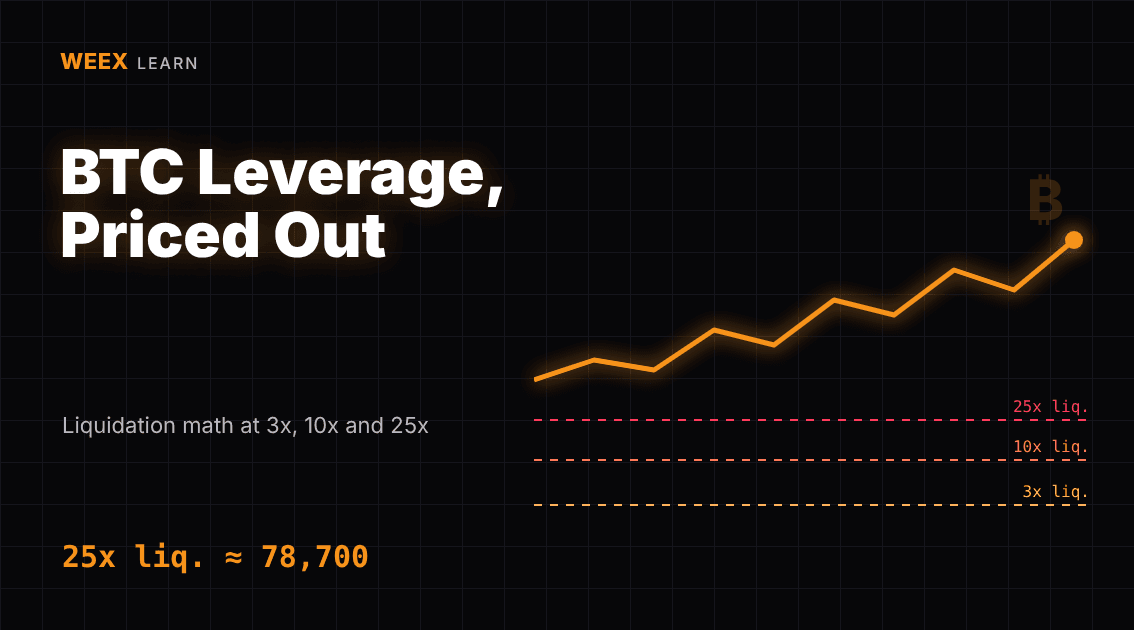
Trading Margin Bitcoin: Perhitungan Likuidasi BTC pada 3x, 10x, dan 25x
Platform Trading Leverage Kripto: 6 Pemeriksaan Sebelum Deposit
Apa Itu Perdagangan Margin? Contoh $1.000 dengan Leverage 3x dan 10x
Apa Itu Leverage dalam Trading? Cara Kerja Rasio Leverage 5x dan 10x serta Dampaknya terhadap Risiko
Apakah Dompet Kripto Anda Aman? Cara Memverifikasi Peringatan Keamanan dan Mengenali Phishing
Dompet Kripto Terbaik 2026: Pilihan Teratas untuk Setiap Jenis Pengguna
Cara Menyiapkan dan Menggunakan Dompet SafePal
Apa Itu Dompet SafePal? Panduan Lengkap untuk Pemula
FTR Coin Setelah Hype Roadster: Mengapa Flying Tesla Roadster Anjlok dan Apa yang Perlu Dicek Sebelum Trading
Laporan Keuangan SpaceX Q3: Pertumbuhan 161%, Wacana Merger Tesla, dan Saham SPCX
Isi
Koin populer
Artikel terbaru


