
Apakah Dompet Kripto Anda Aman? Cara Memverifikasi Peringatan Keamanan dan Mengenali Phishing

 Pilih kami di Google


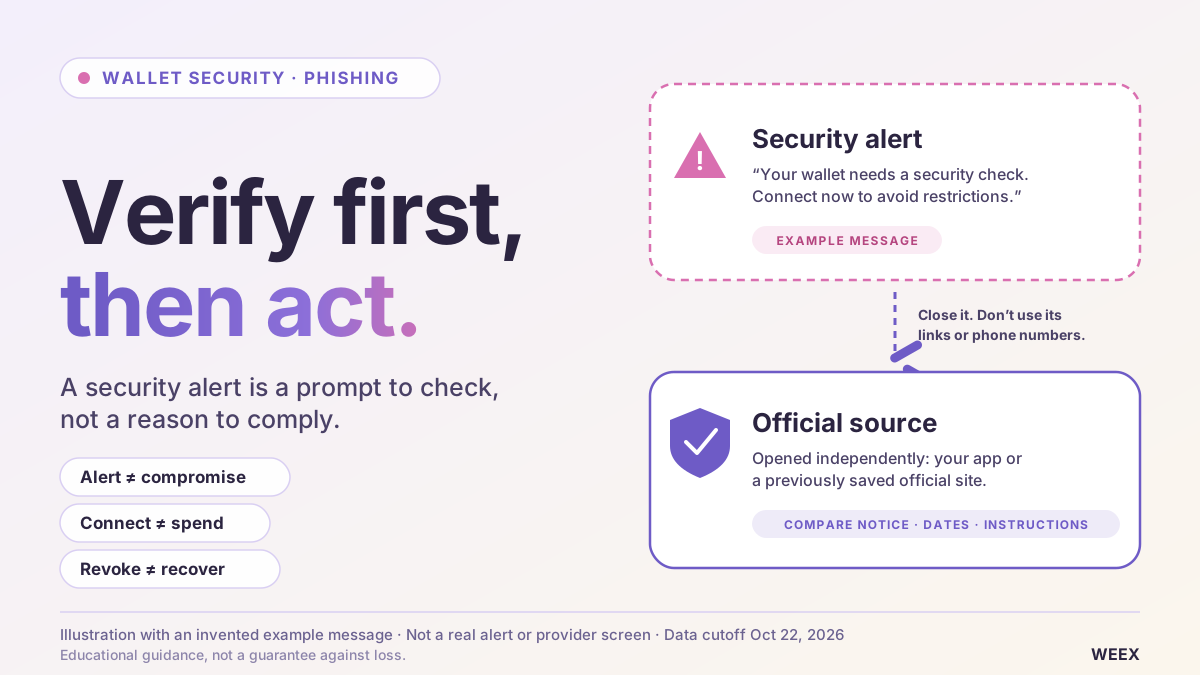
Peringatan keamanan dompet kripto sebaiknya diperiksa melalui kanal resmi yang Anda buka secara mandiri sebelum mengikuti instruksinya. Menerima pesan saja tidak berarti dana Anda telah disusupi. Tindakan yang tepat bergantung pada hal yang terjadi selanjutnya: membuka halaman, menghubungkan dompet, menandatangani izin, membocorkan frasa pemulihan, atau kehilangan kendali atas akun bursa menimbulkan risiko yang berbeda. Kenali tindakan yang benar-benar Anda lakukan sebelum memilih prosedur pemulihan.
Penilaian kami menunjukkan bahwa pesan keamanan paling berbahaya adalah pesan yang membuat tindakan merugikan tampak seperti perlindungan. Permintaan untuk “memvalidasi” frasa pemulihan, mengizinkan pemeriksaan dompet, atau mentransfer dana ke alamat yang konon aman mengeksploitasi keinginan pengguna untuk bertindak cepat. Panduan keamanan yang bermanfaat seharusnya membantu pembaca membedakan situasi-situasi tersebut dan merespons secara tepat, bukan menganggap setiap pesan mencurigakan sebagai bukti bahwa seluruh dompet telah disusupi.
Jika seseorang mengaku mewakili WEEX, gunakan Verifikasi Resmi WEEX untuk memeriksa kontak atau kanal yang diberikan. Pusat Kepercayaan WEEX menyediakan titik awal terpisah untuk meninjau informasi keamanan platform. Buka halaman-halaman ini secara mandiri; jangan mengandalkan tautan verifikasi yang diberikan oleh orang yang identitasnya sedang Anda periksa. (Periksa Kontak & Hindari Penipuan)
Apa Arti Sebenarnya Berita Keamanan Dompet Kripto Terkini?
Judul berita tentang keamanan dompet dapat menggambarkan beberapa jenis kegagalan yang berbeda.
Insiden tersebut mungkin melibatkan pesan phishing, kebocoran informasi kontak pelanggan, izin transaksi berbahaya, perangkat yang disusupi, atau kredensial penandatanganan yang dicuri. Setiap masalah ini membutuhkan respons yang berbeda.
Pernyataan resmi terbaru menggambarkan perbedaan tersebut. Tanggapan Ledger pada 10/2026 menjelaskan perangkat keras yang telah diubah dalam serangan di jalur distribusi dan menyatakan bahwa chip, sistem operasi, serta servernya tidak disusupi. Ini adalah keterangan khusus dari produsennya, bukan bukti bahwa setiap pengguna dompet menghadapi paparan yang sama. (Ledger)
Pembaruan keamanan SafePal yang terpisah menjelaskan akses tanpa izin ke sebagian informasi pesanan pelanggan. SafePal membedakan informasi tersebut dari frasa seed dan private key, sembari memperingatkan bahwa catatan pembelian yang terperinci dapat mendukung upaya phishing yang meyakinkan.
Pelajaran praktisnya adalah mengidentifikasi komponen yang terdampak.
Alamat pengiriman yang bocor dapat meningkatkan risiko penyamaran tanpa memberi penyerang kemampuan untuk menandatangani transaksi. Frasa pemulihan yang terungkap dapat memberi penyerang kendali meskipun perangkat lunak dompet tidak memiliki kerentanan.
Sebelum bereaksi terhadap berita keamanan dompet kripto, pastikan penyedia, produk yang terdampak, tanggal terkait, mekanisme paparan, dan tindakan resmi yang disarankan. Judul berita saja tidak dapat menentukan apakah dompet Anda perlu diganti.
Bagaimana Cara Mengetahui Apakah Peringatan Keamanan Dompet Asli?
Verifikasi klaim melalui jalur yang tidak bergantung pada peringatan tersebut.
Tutup pesannya, lalu buka aplikasi penyedia atau situs resmi yang sebelumnya sudah Anda kenali. Cari pemberitahuan yang sama dan bandingkan produk terdampak, tanggal, serta instruksinya.
Jika perlu meminta penjelasan lebih lanjut, hubungi dukungan melalui kanal yang dibuka secara mandiri tersebut. Jangan menggunakan nomor telepon atau akun media sosial hanya karena tercantum dalam peringatan.
Nama pengirim yang tampak asli merupakan bukti yang lemah. Logo yang disalin, format yang familier, dan pesan berisi detail pembelian Anda juga demikian.
Panduan phishing Ledger menjelaskan bahwa pelaku penyamaran menggunakan panggilan yang tidak diminta, aplikasi palsu, surat fisik, bahkan konfirmasi tiket dukungan untuk membuat cerita mereka tampak meyakinkan. Karena itu, pesan yang datang melalui alur kerja yang tampak familier tetap perlu diverifikasi secara mandiri.
Tindakan yang diminta sering kali lebih mengungkapkan daripada tampilannya.
| Tindakan yang Diminta | Hal yang Perlu Diperiksa Sebelum Melanjutkan |
|---|---|
| Membaca pemberitahuan insiden | Apakah pemberitahuan yang sama muncul di sumber resmi yang Anda buka secara mandiri |
| Memperbarui aplikasi | Apakah pembaruan berasal dari jalur distribusi resmi penyedia |
| Menghubungkan dompet untuk “pemindaian keamanan” | Alasan koneksi diperlukan dan izin lanjutan yang diminta |
| Menandatangani pesan untuk “melindungi dana” | Apakah tanda tangan mengizinkan pembelanjaan, pendelegasian, atau tindakan penting lainnya |
| Memasukkan kata-kata pemulihan | Apakah ini prosedur pemulihan yang Anda mulai dengan sengaja sesuai instruksi resmi penyedia |
| Mentransfer ke “akun aman” | Siapa yang mengendalikan alamat tujuan dan alasan transfer diminta |
Verifikasi seharusnya mengatasi ketidakpastian sebelum Anda memberikan otorisasi. Hitung mundur atau pesan bernada ancaman bukan alasan untuk membalik urutan tersebut.
Apa yang Harus Dilakukan Setelah Interaksi Dompet yang Mencurigakan?
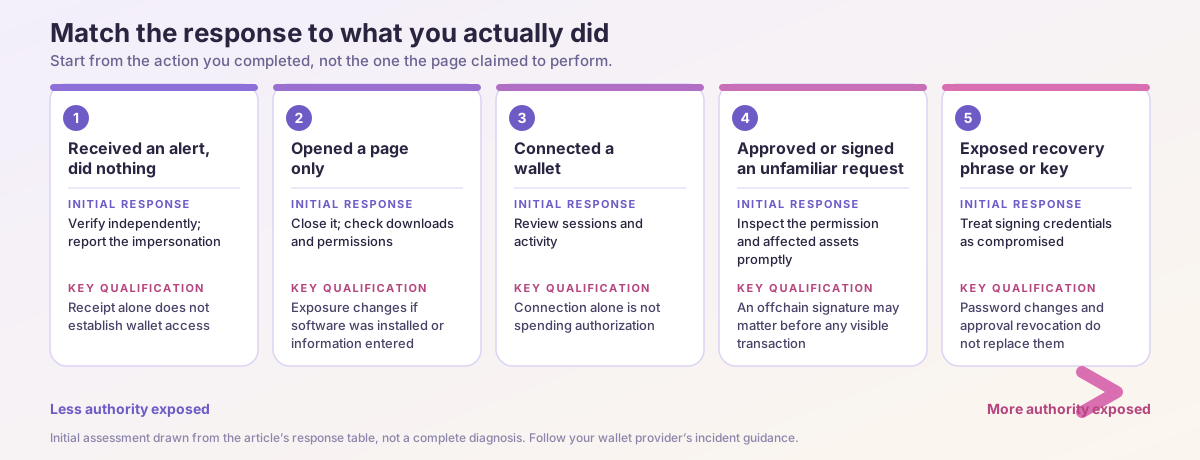
Mulailah dari tindakan yang Anda selesaikan, bukan tindakan yang diklaim dilakukan oleh situs web.
Sebuah halaman dapat menyebut suatu operasi sebagai “verifikasi” padahal dompet diminta mengizinkan transfer. Permintaan dari dompet, catatan transaksi, dan aktivitas browser memberikan bukti yang lebih baik daripada label tombol.
Gunakan tabel berikut untuk memilih respons awal.
| Apa yang Terjadi | Respons Awal | Catatan Penting |
|---|---|---|
| Anda menerima peringatan, tetapi tidak melakukan apa pun | Verifikasi secara mandiri dan laporkan upaya penyamaran | Menerima pesan saja tidak membuktikan bahwa dompet telah diakses |
| Anda hanya membuka halaman | Tutup halaman; periksa unduhan dan izin | Paparan berubah jika perangkat lunak dipasang atau informasi dimasukkan |
| Anda menghubungkan dompet | Tinjau sesi dan aktivitas | Menghubungkan saja berbeda dari memberi izin untuk membelanjakan dana |
| Anda menyetujui kontrak atau menandatangani permintaan yang tidak dikenal | Segera periksa izin dan aset yang terdampak | Tanda tangan off-chain dapat menimbulkan konsekuensi sebelum transaksi terlihat |
| Anda membocorkan frasa pemulihan atau private key | Anggap kredensial penandatanganan yang terdampak telah disusupi | Mengubah kata sandi dan mencabut izin tidak menggantikan kredensial tersebut |
| Anda memasukkan kredensial bursa | Amankan akun bursa dan email terkait | Ini adalah masalah akses akun, terpisah dari pemulihan kustodi mandiri |
| Dana bergerak tanpa persetujuan Anda | Segera cari panduan insiden khusus dari penyedia | Menambahkan dana untuk biaya dapat berisiko jika sweeper sedang beroperasi |
Ini merupakan penilaian awal, bukan diagnosis lengkap. Jika Anda tidak yakin apakah telah menandatangani sesuatu, periksa aktivitas dompet dan detail permintaan yang tersimpan, alih-alih menganggap tidak ada masalah hanya karena saldo tidak berubah.
Harga --
Bagaimana Jika Anda Hanya Mengeklik Tautan Phishing?
Membuka halaman mencurigakan tidak otomatis berarti penyerang mendapatkan frasa pemulihan atau izin untuk mentransfer aset Anda.
Namun, “saya hanya mengeklik” perlu diperiksa dengan saksama. Apakah halaman tersebut mengunduh file? Apakah Anda memasang ekstensi, memberikan izin notifikasi, memasukkan kredensial, atau menyetujui permintaan dompet?
Jika tidak satu pun dari hal itu terjadi, tutup halaman, jangan membukanya lagi melalui tautan yang sama, dan verifikasi insiden melalui penyedia.
Jika sebuah file terunduh, jangan jalankan file tersebut. Jika perangkat lunak dipasang atau dijalankan, tangani keamanan perangkat sebagai masalah terpisah sebelum menggunakan perangkat itu untuk tugas pemulihan yang sensitif.
Panduan Malwarebytes tentang pemeriksa AML kripto palsu menyoroti bagaimana pemeriksaan kepatuhan yang diklaim dapat meningkat menjadi permintaan untuk menghubungkan dompet, menandatangani pesan, mentransfer dana, atau memberikan frasa pemulihan. Eskalasi tersebut lebih penting daripada tujuan yang dinyatakan halaman itu.
Jangan memasukkan informasi sensitif ke situs asing lain untuk mengetahui apakah situs pertama berbahaya. Tindakan itu dapat mengubah interaksi terbatas menjadi paparan yang lebih serius.
Apakah Menghubungkan Dompet Sama dengan Memberi Akses ke Dana?
Koneksi dompet dasar biasanya memungkinkan situs web mengenali akun dan meminta interaksi lanjutan. Hal ini tidak boleh dianggap sama dengan memberikan wewenang untuk membelanjakan dana.
Bahaya sering muncul dari permintaan berikutnya: transaksi, persetujuan token, permit, pendelegasian, atau tanda tangan lainnya.
Periksa setiap permintaan secara terpisah. Niat Anda yang hanya ingin “masuk” tidak membuktikan tindakan apa yang sebenarnya diizinkan oleh dompet.
Memutus koneksi aplikasi yang tidak dikenal berguna untuk menghapus koneksinya, tetapi belum tentu mencabut izin on-chain yang sudah ada. MetaMask secara jelas membedakan pemutusan koneksi aplikasi terdesentralisasi dari pencabutan persetujuan token. (Pusat Bantuan MetaMask)
Perbedaan tersebut mencegah dua kesalahan yang berlawanan.
Kesalahan pertama adalah menganggap koneksi sederhana pasti membocorkan seluruh dompet. Kesalahan kedua adalah menganggap pemutusan koneksi memperbaiki semua tindakan yang dilakukan selama sesi.
Respons Anda seharusnya mengikuti kewenangan yang diberikan, bukan deskripsi situs web tentang sesi tersebut.
Bagaimana Jika Anda Menyetujui Token atau Menandatangani Pesan yang Tidak Dikenal?
Tinjau cakupan permintaan sesegera mungkin.
Untuk persetujuan token, identifikasi jaringan, token, spender, dan batas jumlah yang diizinkan. Untuk tanda tangan pesan, identifikasi metode penandatanganan dan izin yang tercantum di dalamnya.
Beberapa tanda tangan mengautentikasi proses masuk. Tanda tangan lain dapat mengizinkan tindakan finansial. Permintaan yang tidak langsung membebankan biaya jaringan tidak boleh otomatis dianggap tidak berbahaya.
Dokumentasi Permit2 Uniswap menjelaskan izin berbasis tanda tangan dan pengaturan pembelanjaan dengan parameter yang ditentukan. Hal ini menunjukkan mengapa hanya memeriksa layar riwayat transaksi dompet dapat membuat Anda melewatkan otorisasi yang belum dikirimkan ke on-chain.
Tinjau Persetujuan Melalui Jalur Tepercaya
Gunakan proses peninjauan persetujuan yang didokumentasikan oleh penyedia dompet Anda atau alat yang telah diverifikasi secara mandiri.
Pastikan jaringan yang dipilih benar. Mencabut izin di satu jaringan belum tentu mengatasi paparan di jaringan lain.
MetaMask menyediakan panduan khusus untuk meninjau dan mencabut batas penggunaan kontrak. Ikuti metode yang sesuai, bukan menyalin transaksi asing dari orang yang tidak dikenal. (Pusat Bantuan MetaMask)
Bedakan Batas Persetujuan yang Ada dari Tanda Tangan yang Belum Digunakan
Layar pengelolaan persetujuan belum tentu menampilkan seluruh otorisasi yang telah ditandatangani.
Solusi yang tepat dapat bergantung pada protokol, jenis izin, masa berlaku, dan apakah tanda tangan sudah digunakan. Jangan berasumsi tombol umum “cabut semua” menangani setiap mekanisme yang mungkin ada.
Jika permintaan tidak dapat ditafsirkan dengan andal, hubungi dukungan penyedia yang telah diverifikasi dan lindungi aset yang tidak terdampak melalui proses tepercaya. Jangan memberikan izin tambahan hanya untuk mendapatkan penjelasan.
Verifikasi Tindakan Pemulihan
Setelah pencabutan atau transaksi korektif lainnya, periksa hasil yang telah dikonfirmasi.
Transaksi yang dikirim dapat gagal atau tetap tertunda. Pesan antarmuka yang meyakinkan tidak sekuat kondisi izin yang benar-benar telah diperbarui.
Pencabutan dapat mencegah pembelanjaan berizin selanjutnya berdasarkan izin yang ditangani. Tindakan ini tidak membatalkan transfer yang sudah terjadi.
Bagaimana Jika Anda Membagikan Frasa Pemulihan atau Private Key?
Anggap kredensial yang terdampak telah disusupi.
Frasa pemulihan pada dasarnya berbeda dari kata sandi aplikasi. Mengubah kata sandi dompet dapat melindungi aplikasi lokal, tetapi tidak menghilangkan kemampuan penyerang untuk menggunakan frasa yang sudah mereka miliki.
Panduan insiden Phantom meminta pengguna yang membagikan frasa pemulihan untuk membuat dompet baru dan berhenti mengandalkan dompet yang telah disusupi. MetaMask juga menyarankan agar pengguna berhenti menggunakan akun yang terkait dengan frasa pemulihan yang disusupi setelah dana yang masih dapat dipulihkan dipindahkan. (help.phantom.com)
Dompet pengganti harus menggunakan kredensial baru yang dibuat dan dilindungi secara mandiri. Membuat akun lain dengan frasa pemulihan yang sama dan telah terungkap tidak menciptakan pemisahan tersebut.
Jika hanya private key perorangan yang terungkap, cakupan langsungnya berbeda dari terungkapnya frasa yang menghasilkan beberapa akun. Meski demikian, selidiki apakah penyebab dasarnya—seperti malware—mungkin telah membocorkan rahasia lainnya.
Gunakan perangkat tepercaya dan proses penyiapan resmi dari penyedia. Jika perangkat itu sendiri mencurigakan, jangan membuat kredensial pengganti di perangkat tersebut lalu menganggap masalah telah selesai.
Buat inventaris aset terdampak di jaringan terkait, termasuk token, koleksi digital, dan posisi yang mungkin membutuhkan prosedur penarikan khusus. Hindari terburu-buru mentransfer dana ke alamat yang diberikan oleh “dukungan”.
Mengapa Anda Harus Berhati-hati Menambahkan Biaya Jaringan ke Dompet yang Disusupi?
Penyerang dengan akses penandatanganan dapat memantau dana yang masuk dan segera memindahkannya.
Praktik ini biasa disebut sweeper. Karena itu, berulang kali menambahkan aset untuk membayar biaya jaringan dapat memperbesar kerugian tanpa memungkinkan transaksi pemulihan berhasil.
MetaMask secara khusus memperingatkan agar tidak menambahkan dana untuk biaya ketika sweeper mungkin beroperasi. Revoke.cash juga menjelaskan bahwa pencabutan persetujuan tidak memperbaiki dompet yang kredensial penandatanganannya telah disusupi. (Pusat Bantuan MetaMask)
Respons yang tepat bergantung pada jaringan dan aset yang terlibat. Panduan pemulihan khusus dari penyedia mungkin diperlukan, dan pemulihan tidak dijamin.
Jangan bereksperimen dengan skrip transaksi rumit yang dikirim oleh kontak yang tidak diminta. Orang yang mengaku dapat mengalahkan sweeper mungkin sedang mencoba melakukan pencurian kedua.
Perbedaan utamanya adalah kendali: masalah izin mungkin dapat ditangani dengan mengubah izin, sedangkan kredensial penandatanganan yang dicuri memungkinkan penyerang bertindak sebagai pemilik akun.
Apakah Dompet Perangkat Keras Membuat Phishing Mustahil?
Dompet perangkat keras dapat melindungi kunci penandatanganan dari banyak bentuk paparan komputer, tetapi keseluruhan proses tetap bergantung pada integritas perangkat, penanganan rahasia pemulihan, dan tindakan yang diizinkan pengguna.
Pengguna dapat ditipu untuk memasukkan informasi pemulihan ke halaman palsu. Pengguna juga dapat menyetujui transaksi yang tidak diinginkan.
Panduan Trezor menekankan penggunaan perangkat lunak resmi dan menjaga kerahasiaan cadangan dompet. Pemulihan yang sah harus mengikuti instruksi untuk perangkat tertentu dan proses yang sengaja dimulai oleh pengguna. “Pemeriksaan keamanan” yang tidak diminta tidak sama dengan proses tersebut.
Kekhawatiran rantai pasokan terbaru menambah satu pertimbangan: bagaimana perangkat sampai kepada pengguna. Ikuti cakupan insiden dan instruksi terbaru dari produsen jika pembelian Anda mungkin terdampak.
Jangan menganggap semua perangkat telah disusupi hanya karena suatu merek muncul dalam judul berita. Sebaliknya, jangan berasumsi perangkat aman hanya karena kemasannya terlihat profesional.
Dompet perangkat keras harus dinilai sebagai bagian dari keseluruhan proses penandatanganan dan pemulihan.
Bagaimana Jika Anda Memasukkan Kata Sandi atau Kode Verifikasi WEEX?
Akun bursa yang disusupi membutuhkan respons keamanan akun.
Buka WEEX secara mandiri melalui aplikasi atau situs resminya. Hubungi dukungan melalui Pusat Bantuan WEEX dan gunakan kontrol keamanan yang tersedia untuk akun Anda.
Tinjau akses akun, aktivitas yang tidak dikenal, kunci API, dan pengaturan penarikan. Amankan juga akun email terkait karena akses email dapat melemahkan proses pemulihan akun.
Jika aktivitas tanpa izin masih berlangsung, tanyakan kepada dukungan resmi tentang proses pembatasan akun yang tersedia. Jangan berasumsi bahwa mengubah satu kata sandi akan mengakhiri semua sesi, membatalkan semua kunci API, atau membatalkan penarikan yang sudah diajukan.
Peringatan phishing WEEX yang diterbitkan menyatakan bahwa perwakilannya tidak akan meminta kata sandi akun atau kode verifikasi dan mengarahkan pengguna ke kanal verifikasi resmi jika identitas kontak belum jelas. (Pusat Bantuan WEEX)
Jangan mengirim kode verifikasi kepada orang yang menawarkan bantuan untuk mengamankan akun Anda.
Untuk pencegahan, tinjau panduan penyiapan keamanan akun platform. Anggap pengaturan keamanan sebagai kontrol yang perlu dipahami dan dikonfigurasi, bukan jaminan terhadap semua jenis kerugian.
Bagaimana Cara Menggunakan Verifikasi Resmi WEEX?
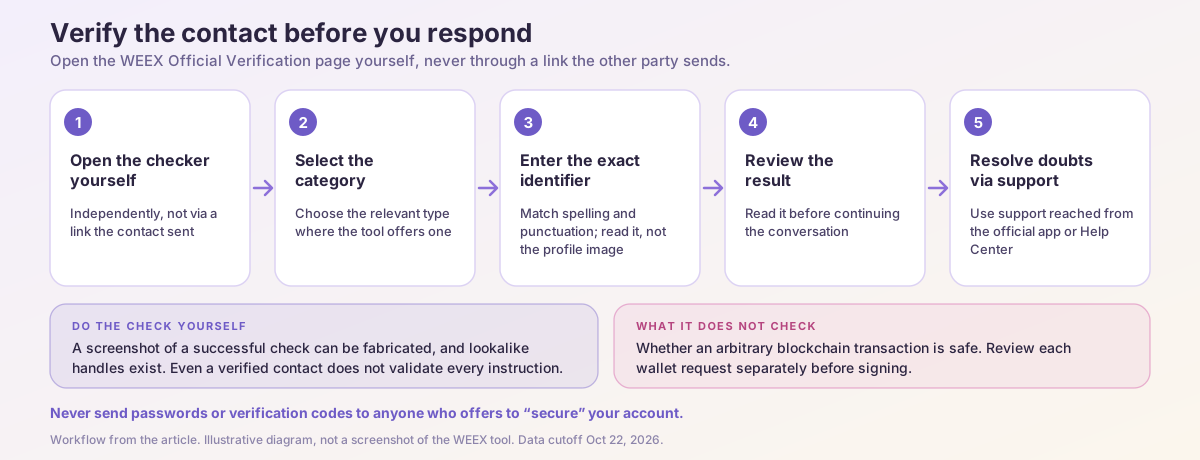
Alat verifikasi ini relevan ketika situs web, alamat email, nomor telepon, atau akun media sosial mengaku memiliki hubungan resmi dengan WEEX.
Alat ini tidak menentukan apakah transaksi blockchain sembarang aman dan tidak boleh digunakan sebagai pengganti pemeriksaan permintaan dompet.
Alur kerja praktisnya adalah:
- Buka Verifikasi Resmi WEEX secara mandiri.
- Pilih kategori yang sesuai jika tersedia di antarmuka.
- Masukkan pengenal yang tepat, termasuk ejaan dan tanda baca.
- Tinjau hasilnya sebelum melanjutkan.
- Tanyakan kepada dukungan yang diakses melalui platform resmi jika hasilnya tidak jelas.
Alat ini mendukung pemeriksaan beberapa jenis kontak dan kanal. Panduan yang diterbitkan juga memperingatkan tentang pendekatan yang tidak diminta dari orang yang mengaku sebagai administrator kanal dan meminta informasi sensitif atau transfer dana. (Periksa Kontak & Hindari Penipuan)
Bahkan pengenal kontak yang dikenali tidak memvalidasi setiap instruksi dalam percakapan. Akun dapat ditiru melalui nama pengguna yang tampak serupa, dan tangkapan layar hasil pemeriksaan yang berhasil dapat dipalsukan.
Lakukan pemeriksaan sendiri. Baca pengenal yang tepat, jangan hanya mengandalkan gambar profil.
Pusat Kepercayaan WEEX menyediakan jalur terkait untuk memeriksa bukti platform, termasuk informasi keamanan dan sumber daya transparansi. Namun, pengungkapan cadangan tidak mengautentikasi pesan langsung atau melindungi frasa pemulihan yang dimasukkan ke halaman phishing.
Bukti Apa yang Perlu Disimpan Setelah Penipuan Dompet?
Simpan informasi yang cukup untuk merekonstruksi kejadian, tetapi jangan sertakan rahasia dalam laporan.
Catatan yang berguna meliputi pesan mencurigakan, pengenal pengirim, alamat halaman, waktu, jaringan, alamat dompet publik, hash transaksi, dan tindakan yang Anda setujui.
| Bukti | Manfaatnya |
|---|---|
| Pesan asli dan pengenal pengirim | Menunjukkan upaya penyamaran dan tindakan yang diminta |
| Alamat halaman mencurigakan | Mengidentifikasi tujuan yang digunakan |
| Tanggal, waktu, dan zona waktu | Menetapkan urutan kejadian |
| Jaringan dan hash transaksi | Memungkinkan penyelidik memeriksa transaksi publik |
| Detail permintaan dompet | Membantu membedakan transfer, persetujuan, atau tanda tangan |
| Jumlah dan aset yang terdampak | Mendukung rekonsiliasi akun dan transaksi |
Tangkapan layar saldo yang berkurang kurang berguna dibandingkan hash transaksi yang menunjukkan perpindahan dana.
Jangan pernah menyertakan frasa pemulihan, private key, kata sandi, atau kode autentikasi dalam laporan publik. Dukungan tidak memerlukan rahasia tersebut untuk memeriksa transaksi blockchain publik.
Gunakan kanal pelaporan resmi dan, jika sesuai, hubungi otoritas terkait di wilayah hukum Anda. Jika dana tampaknya masuk ke bursa, berikan bukti transaksi melalui proses resmi bursa tersebut; jangan berasumsi bahwa bursa dapat membekukan atau mengembalikan dana.
Simpan bukti tanpa menunda perlindungan mendesak atas aset yang masih terpapar.
Bisakah Kripto yang Dicuri Dipulihkan?
Terkadang penyelidikan atau intervensi dapat membantu, tetapi tidak ada hasil yang dapat dijanjikan.
Pemulihan bergantung pada kejadian yang sebenarnya, jaringan dan layanan yang terlibat, apakah dana masih dapat diakses, serta apakah organisasi terkait memiliki kemampuan dan wewenang untuk bertindak.
Transfer yang telah selesai umumnya tidak dapat dibatalkan dengan mengubah kata sandi atau menghubungi pengembang dompet. Mencabut persetujuan mengubah kewenangan di masa mendatang berdasarkan izin tersebut; tindakan ini tidak mengambil kembali aset yang sudah ditransfer.
Berhati-hatilah terhadap orang yang menjanjikan pemulihan terjamin dengan meminta pembayaran di muka berupa “pajak”, “biaya pembukaan”, atau setoran ke dompet.
Layanan pemulihan yang meminta frasa Anda dapat memperoleh kendali atas aset yang masih tersisa. Agen dukungan palsu juga dapat meminta Anda memasang perangkat lunak akses jarak jauh atau mengizinkan transaksi baru.
Respons yang paling dapat dipertanggungjawabkan adalah menyimpan catatan, melindungi akses yang tersisa, melapor melalui kanal terverifikasi, dan menghindari pembayaran lanjutan berdasarkan janji.
Bagaimana Cara Mengurangi Risiko Phishing Dompet di Masa Mendatang?
Bangun kebiasaan yang berfokus pada verifikasi dan kewenangan terbatas.
Gunakan bookmark yang sudah dikenal atau pintu masuk aplikasi resmi untuk tindakan sensitif. Perbarui perangkat lunak melalui proses distribusi yang diakui penyedia.
Sebelum menandatangani, identifikasi aset, jaringan, tujuan, izin, dan jumlah yang terlibat. Jika dompet tidak menampilkan detail yang cukup untuk memahami permintaan, atasi ketidakpastian sebelum melanjutkan.
Jika memungkinkan, pisahkan penggunaan untuk eksperimen rutin dari aset yang disimpan dalam jangka panjang. Hal ini dapat membatasi paparan, tetapi tidak membantu jika kedua dompet menggunakan kredensial yang bocor atau lingkungan penandatanganan yang sama-sama disusupi.
Tinjau izin yang tidak digunakan secara berkala dan pahami cara pemulihan sebelum terjadi insiden. Simpan cadangan dengan cara yang mencegahnya terpapar melalui aktivitas online biasa.
Yang terpenting, jadikan verifikasi mandiri atas peringatan sebagai bagian dari respons itu sendiri. Frasa “peringatan keamanan” seharusnya mendorong pemeriksaan, bukan kepatuhan otomatis.
Pandangan Kami: Sesuaikan Respons dengan Kewenangan yang Terpapar
Saran keamanan dompet terbaik dimulai dengan pertanyaan yang tepat: apa yang didapatkan penyerang?
Alamat publik, koneksi aplikasi, batas persetujuan token, permit yang ditandatangani, frasa pemulihan, dan login bursa memberikan tingkat akses yang berbeda. Menganggap semuanya setara akan menghasilkan keputusan yang buruk.
Pandangan kami adalah pembaca harus memverifikasi peringatan secara mandiri, mengidentifikasi kewenangan yang terpapar, lalu memilih respons yang menangani kewenangan tersebut. Memutus koneksi situs tidak dapat memperbaiki kredensial yang dicuri. Mengganti dompet tidak diperlukan hanya karena sebuah peringatan yang tidak diminta telah diterima.
Tindakan yang tepat bergantung pada bukti. Panduan keamanan menjadi berguna ketika membantu pengguna menemukan bukti tersebut dan menindaklanjutinya.
FAQ
1. Bisakah Seseorang Mencuri Kripto Hanya dengan Mengetahui Alamat Dompet Saya?
Alamat publik saja biasanya tidak memberikan kewenangan untuk menandatangani transaksi. Alamat tersebut dapat mengungkap aktivitas publik dan membantu seseorang menargetkan Anda dengan upaya penyamaran, jadi jangan menganggap pengetahuan tentang aset Anda sebagai bukti bahwa suatu kontak dapat dipercaya.
2. Apakah Memutus Koneksi Dompet Sudah Cukup Setelah Mengunjungi Situs Penipuan?
Itu bergantung pada apa yang terjadi. Memutus koneksi menghapus koneksi aplikasi, tetapi tidak selalu membatalkan persetujuan atau otorisasi bertanda tangan yang sudah ada. Tinjau tindakan yang diselesaikan selama sesi.
3. Bisakah Mengubah Kata Sandi Dompet Memperbaiki Frasa Pemulihan yang Bocor?
Tidak. Mengubah kata sandi lokal tidak membatalkan frasa pemulihan yang sudah dimiliki orang lain. Gunakan kredensial yang baru dibuat dan ikuti panduan penyedia dompet untuk menangani kompromi.
4. Haruskah Saya Segera Mentransfer Dana Setelah Menerima Peringatan Keamanan?
Menerima peringatan saja tidak membuktikan bahwa akun disusupi. Verifikasi peringatan secara mandiri. Jika kredensial penandatanganan terpapar atau transfer tanpa izin sedang berlangsung, bertindaklah melalui proses pemulihan yang sesuai, bukan menggunakan alamat tujuan yang diberikan dalam pesan.
5. Bagaimana Cara Memverifikasi Seseorang yang Mengaku sebagai Dukungan WEEX?
Buka sendiri Verifikasi Resmi WEEX dan periksa pengenal yang tepat. Untuk pertanyaan yang belum terjawab, mulai kontak melalui aplikasi resmi atau Pusat Bantuan.
Sumber
| Sumber | Dokumen atau Halaman | Tanggal Publikasi atau Peninjauan |
|---|---|---|
| Ledger | Tanggapan Ledger terhadap Serangan Penyisipan Perangkat Keras | Pernyataan 10/2026; diakses 22/10/2026 |
| Ledger | Status Kampanye Phishing | Diakses 22/10/2026; waktu revisi terbaru yang tepat belum diketahui |
| SafePal | Akses Tanpa Izin ke Sebagian Informasi Pesanan Pelanggan | Diakses 22/10/2026 |
| Pusat Bantuan MetaMask | Panduan akun yang disusupi, pemutusan koneksi, dan persetujuan token | Diakses 22/10/2026 |
| Pusat Bantuan Phantom | Saya Ditipu atau Dompet Saya Dikuras. Apa yang Bisa Saya Lakukan? | Diakses 22/10/2026 |
| Pengembang Uniswap | Gambaran Umum Permit2 | Diakses 22/10/2026 |
| Revoke.cash | Pertanyaan Umum | Diakses 22/10/2026 |
| Trezor | Panduan phishing dan pencadangan dompet | Diakses 22/10/2026 |
| Malwarebytes | Peringatan tentang pemeriksa AML kripto palsu | 08/2026; diakses 22/10/2026 |
| WEEX | Verifikasi Resmi, Pusat Kepercayaan, Pusat Bantuan, dan peringatan phishing | Diakses 22/10/2026; peringatan phishing bertanggal 21/05/2025 |
Konten ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat keuangan, investasi, hukum, atau pajak. Setiap acara, reward, promosi online, atau informasi terkait yang disebutkan di sini tidak boleh dianggap sebagai rekomendasi, ajakan, atau undangan untuk membeli, menjual, memperdagangkan, atau melakukan transaksi aset kripto apa pun. Aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian. Ketersediaan layanan, produk, dan acara terkait WEEX dapat berbeda-beda di setiap wilayah. Anda bertanggung jawab untuk memastikan bahwa partisipasi Anda sesuai dengan hukum dan peraturan setempat yang berlaku.
Anda mungkin juga menyukai
Dompet Kripto Terbaik 2026: Pilihan Teratas untuk Setiap Jenis Pengguna
Apakah SafePal Aman? Tinjauan Fitur Keamanannya

Cara Menyiapkan dan Menggunakan Dompet SafePal

Apa Itu Dompet SafePal? Panduan Lengkap untuk Pemula
FTR Coin Setelah Hype Roadster: Mengapa Flying Tesla Roadster Anjlok dan Apa yang Perlu Dicek Sebelum Trading
Laporan Keuangan SpaceX Q3: Pertumbuhan 161%, Wacana Merger Tesla, dan Saham SPCX
Cara Mengonversi BTC ke USDT: Panduan Langkah demi Langkah WEEX

Staking Fleksibel atau Berjangka Tetap di WEEX? Peluang yang Menentukan Pilihan

Penjelasan Kripto xStocks: Apa Itu Saham yang Ditokenisasi, Cara Kerjanya, dan Hal yang Perlu Diperiksa Pemegangnya

Funding Rate BTC dan Open Interest: Apa yang Diukur Masing-Masing dan Cara Membacanya Bersama

Apa Itu Kripto Pearl (PRL) dan Bagaimana Cara Kerja Penambangannya?
Apa yang Terjadi pada Kripto Aergo (AERGO)? Migrasi Token dan Hal yang Perlu Dilakukan Pemegang Token
Apa Itu Kripto HeyElsa (ELSA) dan Bagaimana Cara Kerjanya?
Staking ETH atau Menahan USDT di WEEX? Pergerakan Harga yang Menentukan Pilihan

Seberapa Transparan Bursa Kripto? Memeriksa Bukti Cadangan dan Dana Perlindungan

Cara Menggunakan Pusat Kepercayaan WEEX: Periksa Cadangan, Dana Perlindungan, dan Kontak Resmi
Cara Menggunakan WEEX Trust Center: Memeriksa Cadangan, Dana Perlindungan, dan Kontak Resmi
Seberapa Transparan Bursa Kripto? Memeriksa Bukti Cadangan dan Dana Perlindungan

Apa Itu Trading Leverage Kripto? Panduan Pemula dengan Contoh Sederhana
Apa Itu Trading Margin Kripto? Cara Kerjanya, Perbedaannya dari Futures, dan Risiko yang Bisa Terjadi
Penjelasan Trading Leverage Kripto: Cara Kerja Futures Perpetual, Margin, dan Likuidasi
Platform Trading Leverage Kripto Terbaik: Hal yang Perlu Dibandingkan Sebelum Memilih Bursa
Saham Nvidia Pekan Ini: Mengapa NVDA Turun lalu Memantul dan Arti Kekhawatiran Pendanaan AI bagi Saham Chip
Staking WXT Saat Suplai Menyusut: Dampak Burn pada Imbal Hasil Anda
Apakah Saham Tokenisasi Didukung Saham Nyata? Apa yang Dimiliki Pemegangnya
Funding Rate ETH Hari Ini: 0,0087% per 8 jam saat Posisi Long Ether Kembali Menambah Leverage
Trading Margin Bitcoin: Perhitungan Likuidasi BTC pada 3x, 10x, dan 25x
Platform Trading Leverage Kripto: 6 Pemeriksaan Sebelum Deposit
Apa Itu Perdagangan Margin? Contoh $1.000 dengan Leverage 3x dan 10x
Apa Itu Leverage dalam Trading? Cara Kerja Rasio Leverage 5x dan 10x serta Dampaknya terhadap Risiko
Dompet Kripto Terbaik 2026: Pilihan Teratas untuk Setiap Jenis Pengguna
Apakah SafePal Aman? Tinjauan Fitur Keamanannya
Cara Menyiapkan dan Menggunakan Dompet SafePal
Apa Itu Dompet SafePal? Panduan Lengkap untuk Pemula
FTR Coin Setelah Hype Roadster: Mengapa Flying Tesla Roadster Anjlok dan Apa yang Perlu Dicek Sebelum Trading
Laporan Keuangan SpaceX Q3: Pertumbuhan 161%, Wacana Merger Tesla, dan Saham SPCX
Isi
Koin populer
Artikel terbaru


