
Tiffany Milanovich dan Panduan Panggilan Dukungan Palsu Senilai $5 Juta

 Pilih kami di Google


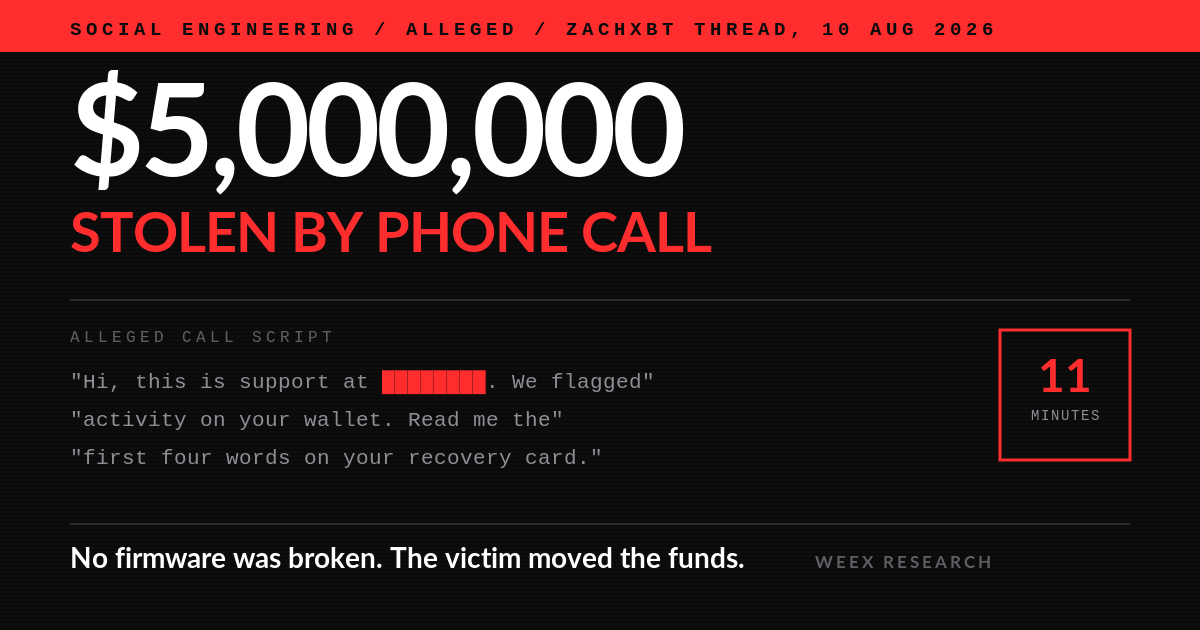
Pada 10 Agustus 2026, penyelidik on-chain ZachXBT menerbitkan utas yang menyebut nama Tiffany Milanovich, seorang individu yang berbasis di AS yang menurutnya bekerja sebagai "penelepon" dalam serangkaian pencurian dengan menyamar sebagai dukungan pelanggan yang berjumlah setidaknya $5 juta. Tuduhan tersebut adalah miliknya — per 11 Agustus 2026, tidak ada lembaga penegak hukum yang secara publik mengonfirmasi identitasnya, dan tidak ada dakwaan yang diumumkan.
Nama tersebut sedang tren. Pertanyaan yang lebih berguna adalah pertanyaan yang terus dilewati oleh liputan media: ini bukan peretasan. Tidak ada yang merusak firmware Trezor atau membobol server Coinbase. Seseorang mengangkat telepon, terdengar kredibel selama sebelas menit, dan korban memindahkan dana tersebut sendiri. Itu adalah masalah pertahanan, bukan masalah kriptografi, dan itulah bagian yang layak dibaca.
Apa yang sebenarnya dituduhkan ZachXBT tentang Tiffany Milanovich
Menurut utas yang diposting sekitar pukul 12:03 UTC pada 10 Agustus 2026, peran Milanovich dalam kelompok tersebut adalah sebagai suara. Dia diduga menelepon target sambil menyamar sebagai staf dukungan dari vendor dompet perangkat keras atau bursa terpusat, memandu mereka melalui prosedur "keamanan", dan membujuk mereka untuk menyerahkan akses ke dana mereka sendiri.
ZachXBT mencantumkan dua insiden utama. Pada Juni 2026, seorang korban diduga kehilangan $1,2 juta dalam bentuk BTC dan ETH dari dompet Trezor setelah email BitcoinIRA palsu dikirim dengan alias "Patricia Massie". Pada Oktober 2025, sekitar $500.000 dalam bentuk BTC diambil dari akun Coinbase. Dia menyatakan bahwa aktor terpisah yang beroperasi sebagai "bled" dan "harm" menyediakan infrastruktur panel phishing di balik kampanye tersebut, dan bahwa hasil kejahatan dibahas setelahnya di grup Telegram.
Dua detail dalam utas tersebut melakukan lebih banyak pekerjaan daripada angka dolar. Pertama, dia mengatakan bahwa dia merekam dirinya sendiri saat mengejek korban dalam panggilan tersebut — yang berarti kelompok tersebut menyimpan audio kejahatan mereka sendiri. Kedua, dia mencatat bahwa beberapa video "pamer" tampaknya telah diedit untuk meningkatkan ukuran hasil curian yang tampak, yang merupakan peringatan agar tidak memperlakukan laporan mandiri penipu sebagai data.
Linimasa insiden yang diduga
| Tanggal | Target | Titik masuk | Kerugian yang dilaporkan | Referensi on-chain yang dikutip |
|---|---|---|---|---|
| Okt 2025 | Akun Coinbase | Panggilan penyamaran dukungan | ~$500.000 dalam BTC | bc1qw3mej5hx7jhtdagqwt7ljls7wzkda2tym3w0d2; bc1q2r2tjdlcp3s4399g6v0xfamcw40xs5553qx7dx |
| Feb 2026 | — | Panggilan Discord membandingkan saldo | Tampilan saldo, bukan pencurian | 0x0b8cf7c3c66aa9478b101e203dc31b4e7200dfbc (~631.000 DAI) |
| Jun 2026 | Dompet perangkat keras Trezor | Email BitcoinIRA palsu, alias "Patricia Massie" | ~$1,2M dalam BTC dan ETH | bc1ql2t0mwtf6unkr8vnlg9hy7njuv7vcvn9nxvlzy; 0x491333e8ea6f4fc2a2475db01b649e1e4602ec3c |
Semua angka dan alamat sebagaimana dilaporkan oleh ZachXBT pada 10 Agustus 2026. Sebagian besar hasil bulan Juni masih tidak aktif pada saat postingannya — detail yang penting, karena dana yang tidak aktif adalah dana yang dapat dipulihkan jika penyitaan pernah terjadi.
Alamat DAI adalah baris yang paling instruktif dalam tabel. ZachXBT melaporkan bahwa itu didanai melalui beberapa transaksi pertukaran instan yang berasal dari Monero. Itulah bentuk pencucian uang modern: ambil koin yang dapat dilacak, dorong melalui rantai privasi, kembali ke stablecoin di Ethereum di mana ia tetap cair dan dapat dibelanjakan. Bagian Monero adalah di mana analisis rantai konvensional kehilangan jejak, yang justru mengapa kasus ini dibangun di atas log obrolan dan rekaman panggilan daripada hanya pada grafik transaksi.
Mengapa penelepon adalah peran yang paling sulit digantikan
Panel phishing adalah infrastruktur komoditas. Siapa pun dengan beberapa ratus dolar dapat menyewanya. Domain pengirim palsu adalah hal sepele. Input langka dalam bisnis ini adalah seseorang yang dapat menahan korban yang stres dan curiga di telepon selama sepuluh menit dan terdengar seperti karyawan.
Itulah realitas operasional yang tidak nyaman di balik kasus ini. FatMan, mengomentari utas tersebut, membuat poin secara blak-blakan: penelepon yang terdengar seperti wanita dari meja dukungan membersihkan model ancaman korban dengan cara yang sering tidak dilakukan oleh suara pria generik. Korban dilatih oleh saran keamanan bertahun-tahun untuk mengharapkan penipuan terasa seperti penipuan. Penelepon yang tenang, meminta maaf, dan kompeten secara prosedural terasa sebaliknya.
Implikasi praktis bagi siapa pun yang memegang kripto yang berarti: insting Anda tentang apakah penelepon "terdengar sah" tidak membawa informasi. Itu adalah satu-satunya input yang dioptimalkan paling keras oleh penyerang.
Harga --
Bagaimana rantai serangan berjalan, langkah demi langkah
Direkonstruksi dari insiden yang dijelaskan ZachXBT, urutannya konsisten:
- Pengadaan data. Korban ditarik dari daftar pelanggan yang bocor — sudut pandang BitcoinIRA dalam kasus Juni menunjuk pada daftar yang ditargetkan, bukan panggilan dingin.
- Email priming. Pesan palsu dari pengirim yang masuk akal, di bawah nama staf yang dibuat-buat, menanamkan gagasan bahwa ada sesuatu yang salah dengan akun tersebut.
- Panggilan. Penelepon menelepon segera setelahnya, merujuk pada email. Merujuk pada pesan yang benar-benar diterima korban adalah triknya — itu mengubah panggilan dingin menjadi panggilan hangat.
- Keadaan darurat yang dibuat-buat. Akun dikompromikan; dana harus "dimigrasikan ke alamat yang aman" atau frasa pemulihan harus "diverifikasi".
- Korban memindahkan uang. Tidak ada eksploitasi. Penarikan ditandatangani oleh pemilik yang sah.
- Penyebaran segera. Dana melompat ke penukar instan, melalui Monero, dan kembali ke stablecoin.
Langkah 5 adalah alasan mengapa dompet perangkat keras tidak membantu di sini. Trezor dengan setia menandatangani apa pun yang disetujui pemiliknya. Ia tidak memiliki pendapat tentang mengapa.
Apa yang tidak pernah dilakukan dukungan nyata
| Perilaku | Dukungan sah | Panggilan penyamaran |
|---|---|---|
| Memulai kontak | Jarang; biasanya menanggapi tiket Anda | Selalu menelepon Anda terlebih dahulu |
| Meminta frasa pemulihan Anda | Tidak pernah, dalam keadaan apa pun | Membingkainya sebagai "verifikasi" |
| Meminta Anda memindahkan dana | Tidak pernah | Permintaan inti, disamarkan sebagai penyelamatan |
| Menciptakan tekanan waktu | Tidak | "Dana Anda akan dikuras dalam hitungan menit" |
| Keberatan dengan panggilan balik | Tidak — mendorongnya | Mencegah menutup telepon, tetap di telepon |
Satu aturan yang mengalahkan seluruh kelas serangan ini: tutup telepon dan telepon balik melalui nomor atau saluran yang Anda temukan sendiri. Setiap operasi ini mati pada langkah itu, itulah sebabnya penelepon bekerja sangat keras untuk mencegah Anda melakukannya.
Pertahanan yang akan menghentikan ini
Tidak ada yang eksotis. Semuanya membosankan, dan membosankan adalah intinya.
| Lapisan | Kontrol | Apa yang dihentikannya |
|---|---|---|
| Akun | Daftar putih alamat penarikan dengan periode pendinginan | Transfer panik ke alamat penyerang |
| Akun | 2FA melalui aplikasi autentikator, bukan SMS | Penggunaan kembali kredensial dan tindak lanjut SIM-swap |
| Dompet | Frasa pemulihan tidak pernah diketik ke apa pun, pernah | Ekstraksi seed melalui panggilan |
| Proses | Aturan panggilan balik pada setiap kontak "dukungan" masuk | Seluruh dalih |
| Proses | Penanda tangan kedua atau penundaan 24 jam pada pergerakan besar | Kegagalan pengambil keputusan tunggal |
Daftar putih penarikan adalah yang paling sering dilewati orang dan yang paling penting dalam skenario ini, karena mengubah kerugian instan menjadi penundaan yang bisa disadari oleh korban. Panduan keamanan akun WEEX sendiri membahas cara mengaktifkannya bersama dengan 2FA dan pemantauan sesi, dan panduan keamanan akun dan manajemen risiko yang lebih luas mencakup sisi pengaturan. Meja dukungan bursa, termasuk milik WEEX, tidak akan pernah meminta kata sandi atau frasa seed Anda melalui telepon, email, atau media sosial.
Apa yang biasanya dilewatkan trader
Kesimpulan yang sering diambil dari kasus seperti ini adalah "gunakan dompet perangkat keras". Saran itu sekarang sebagian diperdebatkan. Pada 16 Juli 2026, ZachXBT berpendapat bahwa dompet perangkat keras bukanlah jawaban yang pernah dia pertimbangkan dan mengatakan dia tidak merekomendasikannya untuk menyimpan dana yang signifikan, menyarankan pengguna yang mampu secara teknis untuk mempertimbangkan iPhone khusus, mengutip Secure Enclave dan sandboxing aplikasi.
Orang yang masuk akal tidak setuju dengan itu, dan itu adalah klaim kuat tentang kategori produk yang luas. Namun pengamatan mendasar tetap berlaku: dalam kasus Juni 2026, dompet perangkat keras berfungsi persis seperti yang dirancang dan uangnya tetap keluar. Keamanan perangkat dan keamanan manusia adalah masalah yang berbeda, dan hanya satu di antaranya yang diserang.
Hal kedua yang dilewatkan trader adalah jendela pemulihan. Dana curian yang tidak aktif — seperti hasil bulan Juni yang dijelaskan ZachXBT — adalah kasus di mana melaporkan dengan cepat benar-benar mengubah hasilnya. Bursa dapat membekukan; kasino dapat mengunci akun, seperti yang dilaporkan Shuffle setuju untuk dilakukan setelah ZachXBT menyerahkan bukti. Jam pertama setelah menyadari bahwa Anda telah dikuras lebih berharga daripada enam bulan forensik berikutnya.
Apakah ada yang didakwa?
Tidak secara publik, per 11 Agustus 2026. Utas ZachXBT menyertakan tangkapan layar surat perintah penggeledahan dan penyitaan Connecticut yang dia katakan mendahului beberapa insiden yang tercantum, dan dia mencatat hubungan dengan John Daghita, yang dikenal online sebagai "Lick", yang sebelumnya dia kaitkan dengan pencurian sekitar $46 juta dalam bentuk kripto yang telah disita oleh pemerintah AS dan yang ditangkap pada Maret 2026. Milanovich digambarkan dekat dengan Daghita.
Itu adalah konteks, bukan dokumen dakwaan. Segala sesuatu dalam artikel ini tentang Milanovich adalah tuduhan oleh penyelidik swasta, dan sikap yang tepat sampai jaksa mengajukan sesuatu adalah persis seperti itu. Meja berita WEEX meliput laporan awal pada 10 Agustus 2026.
FAQ
1. Siapa Tiffany Milanovich?
Seorang individu yang berbasis di AS yang disebutkan oleh penyelidik on-chain ZachXBT pada 10 Agustus 2026 sebagai peserta yang diduga dalam pencurian dengan menyamar sebagai dukungan kripto yang berjumlah setidaknya $5 juta. Dia belum didakwa secara publik, dan tuduhan tersebut belum dikonfirmasi oleh penegak hukum.
2. Berapa banyak kripto yang diduga dia bantu curi?
Setidaknya $5 juta di berbagai insiden, menurut ZachXBT. Dua yang terbesar yang dikutip adalah sekitar $1,2 juta dalam bentuk BTC dan ETH dari dompet Trezor pada Juni 2026 dan sekitar $500.000 dalam bentuk BTC dari akun Coinbase pada Oktober 2025.
3. Apakah Trezor atau Coinbase diretas?
Tidak. Kedua insiden sebagaimana dijelaskan adalah rekayasa sosial. Korban dibujuk untuk mengotorisasi transfer atau menyerahkan akses sendiri. Tidak ada eksploitasi vendor yang dituduhkan.
4. Bagaimana cara membedakan panggilan dukungan palsu dari yang asli?
Anda tidak bisa, secara andal, dari panggilan itu sendiri. Tutup telepon dan mulai ulang kontak melalui nomor atau saluran dalam aplikasi yang Anda cari sendiri. Dukungan nyata tidak memiliki masalah dengan itu; penipu akan mencoba membuat Anda tetap di telepon.
5. Apa yang harus saya lakukan dalam jam pertama setelah dikuras?
Hubungi bursa atau kustodian segera dengan hash transaksi, ajukan laporan ke penegak hukum setempat, dan laporkan alamat tersebut secara publik atau ke kontak analisis rantai. Dana curian yang tidak aktif adalah dana yang terkadang dibekukan atau dipulihkan.
6. Bisakah kripto curian yang melalui Monero dilacak?
Umumnya tidak melalui bagian privasi itu sendiri. Penyelidik biasanya membangun kembali kasus-kasus tersebut dari tepiannya — setoran bursa, catatan pertukaran instan, log obrolan, dan kesalahan operasional — daripada hanya dari rantai, yang tampaknya dilakukan ZachXBT di sini.
Peringatan Risiko
Aset kripto tidak stabil dan penyimpanan mandiri tidak kenal ampun; transfer yang Anda otorisasi tidak dapat dibatalkan, dan kerugian sebagian atau total dana dimungkinkan. Kerugian rekayasa sosial seperti yang dijelaskan di sini hampir tidak pernah ditanggung oleh asuransi atau jaminan platform apa pun, karena transaksi tersebut secara teknis sah — Anda yang menandatanganinya. Perlakukan setiap panggilan, email, atau pesan yang tidak diminta yang mengaku sebagai dukungan bursa atau dompet sebagai musuh sampai Anda memverifikasinya melalui saluran yang Anda mulai. Jangan pernah membagikan frasa pemulihan, kunci pribadi, kata sandi, atau kode 2FA dengan siapa pun, termasuk siapa pun yang mengidentifikasi diri sebagai staf dukungan. Detail dalam artikel ini mencerminkan tuduhan yang diterbitkan oleh ZachXBT pada 10 Agustus 2026 dan pelaporan saat ini per 11 Agustus 2026; tidak ada dakwaan yang dikonfirmasi secara publik, dan situasinya dapat berubah.
Konten ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat keuangan, investasi, hukum, atau pajak. Setiap acara, reward, promosi online, atau informasi terkait yang disebutkan di sini tidak boleh dianggap sebagai rekomendasi, ajakan, atau undangan untuk membeli, menjual, memperdagangkan, atau melakukan transaksi aset kripto apa pun. Aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian. Ketersediaan layanan, produk, dan acara terkait WEEX dapat berbeda-beda di setiap wilayah. Anda bertanggung jawab untuk memastikan bahwa partisipasi Anda sesuai dengan hukum dan peraturan setempat yang berlaku.
Anda mungkin juga menyukai

Trump XST: Cara Membedakan Token Trump Asli dari Tautan Palsu
Bitcoin di $75.000: Anatomi Short Squeeze $3 Miliar

Berita Pasar Saham Hari Ini: Mengapa Obligasi Menentukan Tren
Piala Dunia Argentina 2030: Siapa Pengganti Messi dan Bisakah Mereka Menang Lagi?

Mengapa Saham Tesla Anjlok 14% Meski Pendapatan Rekor: Apa Arti Sebenarnya dari Margin Operasi 1,4%
Mengapa CEO Goldman Sachs David Solomon Mendukung UU CLARITY Kripto Senat pada 2026

Filosofi Opsi Saham Mark Cuban: Penjualan Broadcast.com yang Membuat 300 Karyawan Menjadi Jutawan
Filosofi Opsi Saham Mark Cuban: SpaceX vs Blue Origin dan Mengapa Perbedaan Itu Penting
Apakah Ini Benar-benar Piala Dunia Terakhir Messi? Apa Arti Final 2026 bagi Warisannya
Siapakah Ferran Torres? Pemain Cadangan yang Memenangkan Piala Dunia 2026 untuk Spanyol
Pemenang Final Piala Dunia FIFA 2026: Spanyol Kalahkan Argentina 1-0 di Babak Perpanjangan Waktu
Pasar Prediksi Sepatu Emas Messi vs Mbappe: Siapa yang Memenangkan Perlombaan Setelah Final Piala Dunia
Pajak Kripto Puerto Riko 2025: Panduan Lengkap
Pajak Kripto Spanyol 2025: Panduan Lengkap
Pajak Kripto Afrika Selatan 2025: Panduan Lengkap
Pajak Kripto Portugal 2025: Panduan Lengkap
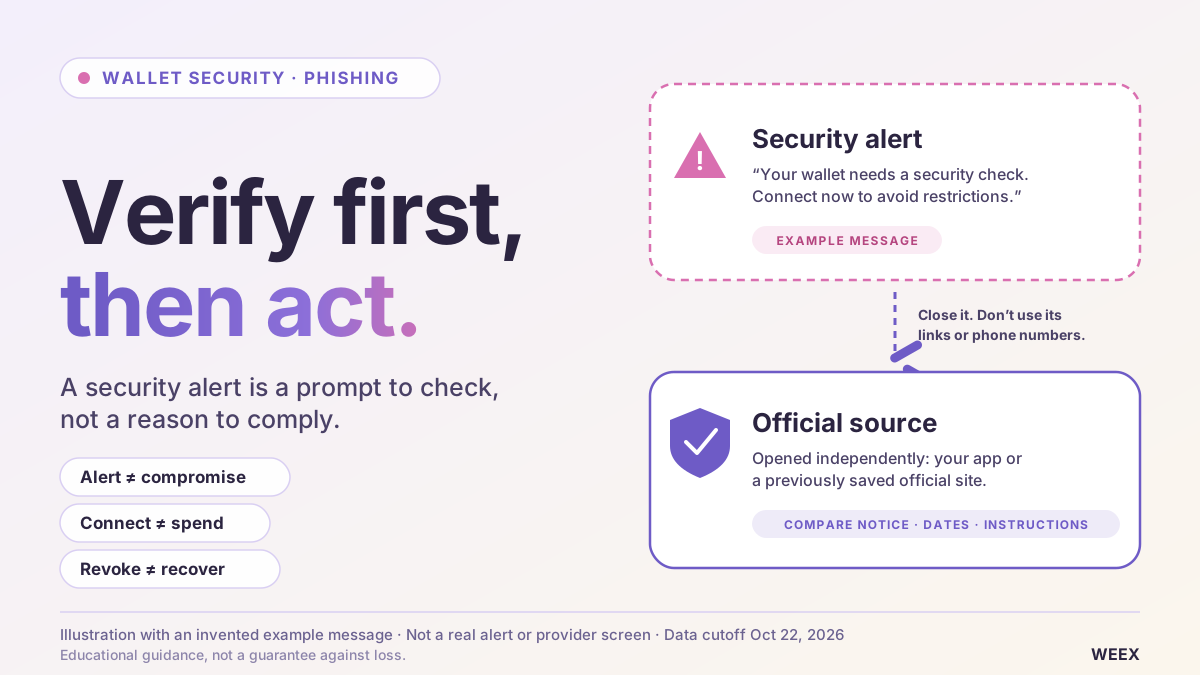
Apakah Dompet Kripto Anda Aman? Cara Memverifikasi Peringatan Keamanan dan Mengenali Phishing
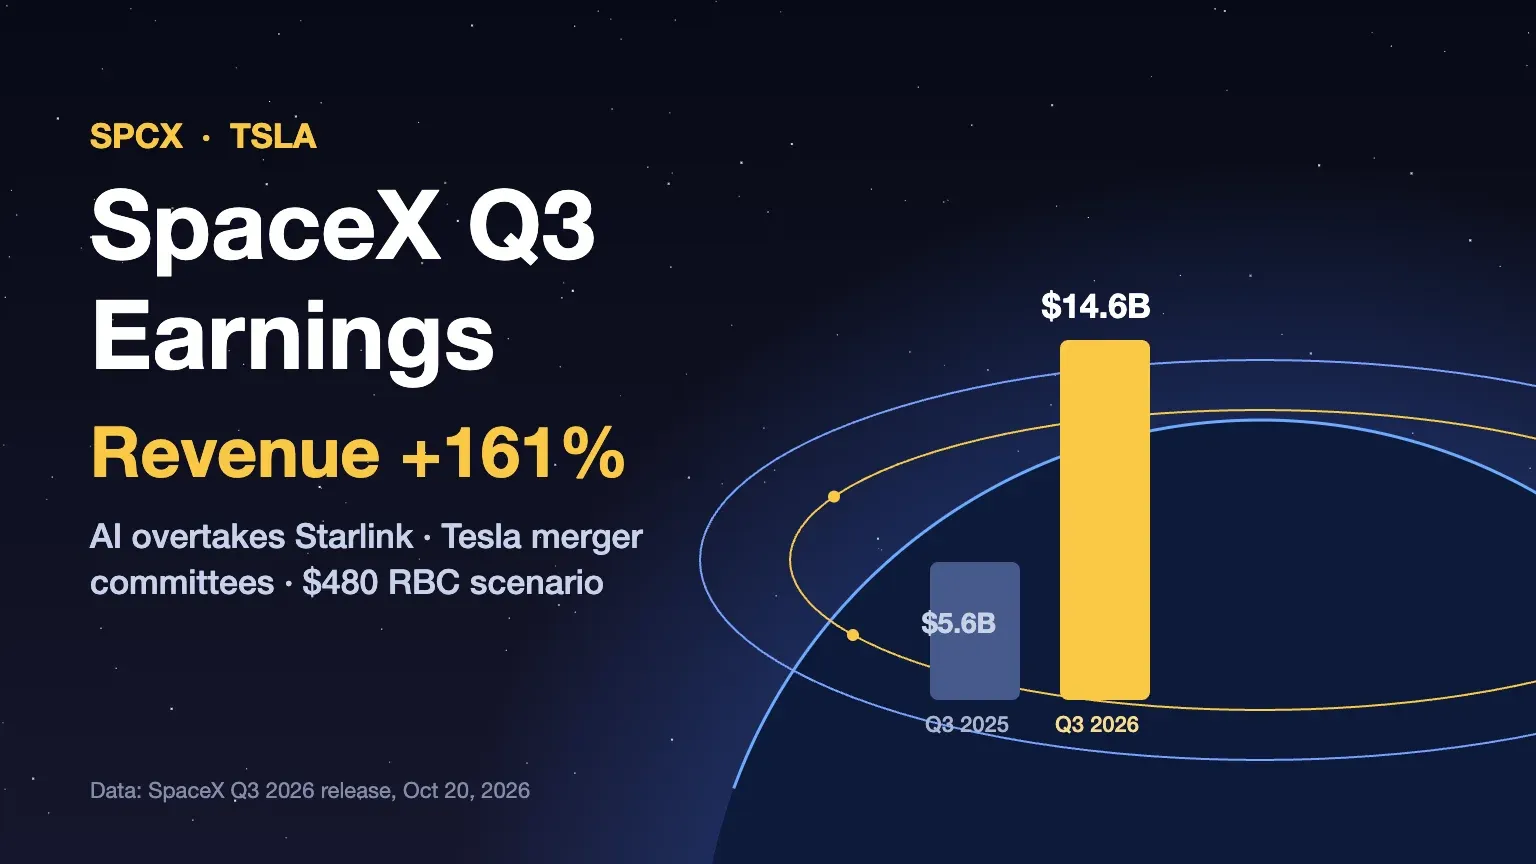
Laporan Keuangan SpaceX Q3: Pertumbuhan 161%, Wacana Merger Tesla, dan Saham SPCX
Cara Mengonversi BTC ke USDT: Panduan Langkah demi Langkah WEEX

Staking Fleksibel atau Berjangka Tetap di WEEX? Peluang yang Menentukan Pilihan

Penjelasan Kripto xStocks: Apa Itu Saham yang Ditokenisasi, Cara Kerjanya, dan Hal yang Perlu Diperiksa Pemegangnya

Funding Rate BTC dan Open Interest: Apa yang Diukur Masing-Masing dan Cara Membacanya Bersama

Apa Itu Kripto Pearl (PRL) dan Bagaimana Cara Kerja Penambangannya?
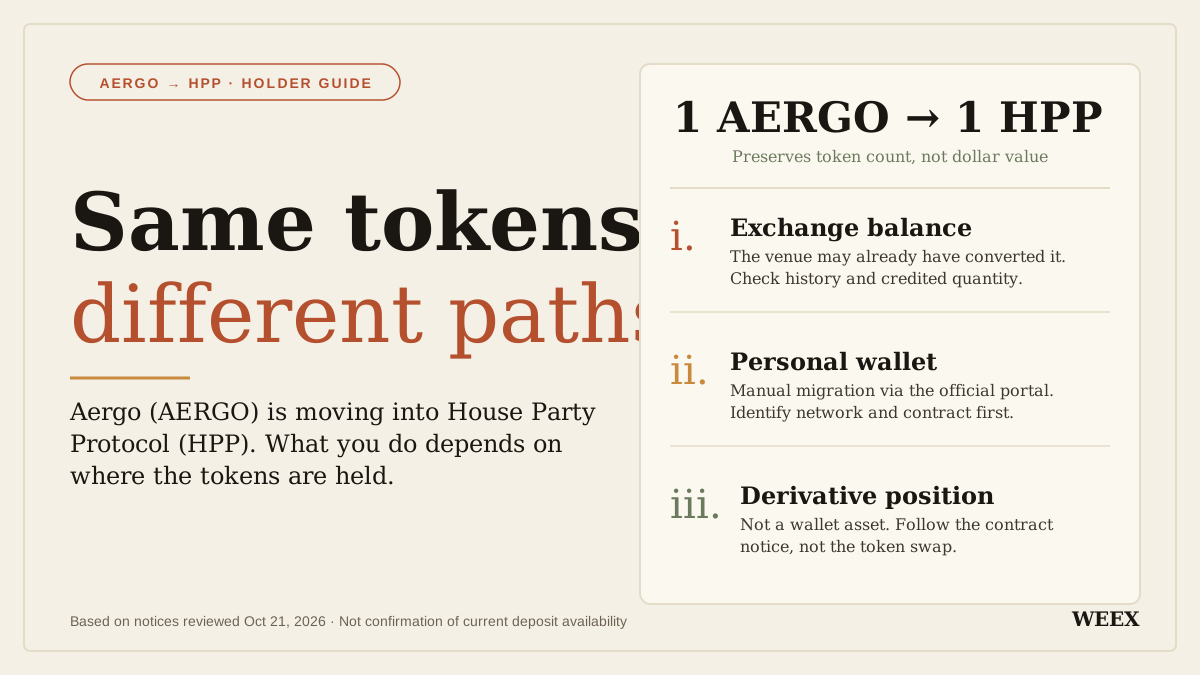
Apa yang Terjadi pada Kripto Aergo (AERGO)? Migrasi Token dan Hal yang Perlu Dilakukan Pemegang Token
Apa Itu Kripto HeyElsa (ELSA) dan Bagaimana Cara Kerjanya?
Staking ETH atau Menahan USDT di WEEX? Pergerakan Harga yang Menentukan Pilihan

Seberapa Transparan Bursa Kripto? Memeriksa Bukti Cadangan dan Dana Perlindungan

Cara Menggunakan Pusat Kepercayaan WEEX: Periksa Cadangan, Dana Perlindungan, dan Kontak Resmi
Cara Menggunakan WEEX Trust Center: Memeriksa Cadangan, Dana Perlindungan, dan Kontak Resmi
Seberapa Transparan Bursa Kripto? Memeriksa Bukti Cadangan dan Dana Perlindungan
Trump XST: Cara Membedakan Token Trump Asli dari Tautan Palsu
Bitcoin di $75.000: Anatomi Short Squeeze $3 Miliar
Berita Pasar Saham Hari Ini: Mengapa Obligasi Menentukan Tren
Piala Dunia Argentina 2030: Siapa Pengganti Messi dan Bisakah Mereka Menang Lagi?
Mengapa Saham Tesla Anjlok 14% Meski Pendapatan Rekor: Apa Arti Sebenarnya dari Margin Operasi 1,4%
Mengapa CEO Goldman Sachs David Solomon Mendukung UU CLARITY Kripto Senat pada 2026


