
Apa itu API Exchange Kripto dan Izin Apa yang Harus Diaktifkan

 Pilih kami di Google


API exchange kripto adalah sekumpulan endpoint yang dibuka oleh exchange untuk perangkat lunak. Fungsinya satu: menggantikan jari Anda dengan baris kode. Menarik candle, memeriksa saldo, menempatkan limit order — tindakan yang membutuhkan empat atau lima klik di antarmuka web menjadi satu permintaan HTTP.
Kebanyakan artikel berhenti di situ. Bagian yang sebenarnya membahayakan orang adalah pertanyaan berikutnya, dan jarang mendapatkan jawaban langsung: apa yang sebenarnya bisa dilakukan oleh kunci yang baru saja Anda buat, dan apa yang tidak bisa dilakukannya? Jika Anda salah dalam model izin, Anda telah memberikan kredensial teks biasa ke skrip pihak ketiga yang kode sumbernya belum pernah Anda baca.
Artikel ini membahas empat poin: apa itu, cara menggunakannya, cara memanggilnya, dan apakah itu aman. Parameter konkret berasal dari dokumentasi API spot WEEX, terakhir diperbarui 14 April 2026. Exchange lain mengikuti bentuk serupa dengan angka berbeda, jadi periksa dokumen exchange Anda saat ini sebelum melakukan integrasi.
Apa itu API exchange kripto? Endpoint publik dan privat
API exchange kripto bukanlah satu hal yang monolitik. Ia terbagi menjadi dua lapisan, dan pembagian itu menentukan apakah Anda memerlukan kunci sama sekali dan seberapa besar risiko yang Anda tanggung.
Endpoint publik menyajikan data pasar yang bisa dilihat siapa saja: harga terakhir, harga tertinggi dan terendah 24 jam, candle, kedalaman order book, daftar lengkap pasangan yang didukung. Tanpa autentikasi — GET biasa mengembalikan data. Skrip peringatan harga atau dataset backtest tidak membutuhkan lebih dari itu, dan tidak pernah menyentuh akun Anda.
Endpoint privat adalah yang terikat dengan uang Anda: saldo, penempatan order, pembatalan, riwayat transaksi, catatan buku besar. Setiap permintaan harus membawa tanda tangan, dan server hanya mengeksekusi setelah memvalidasinya.
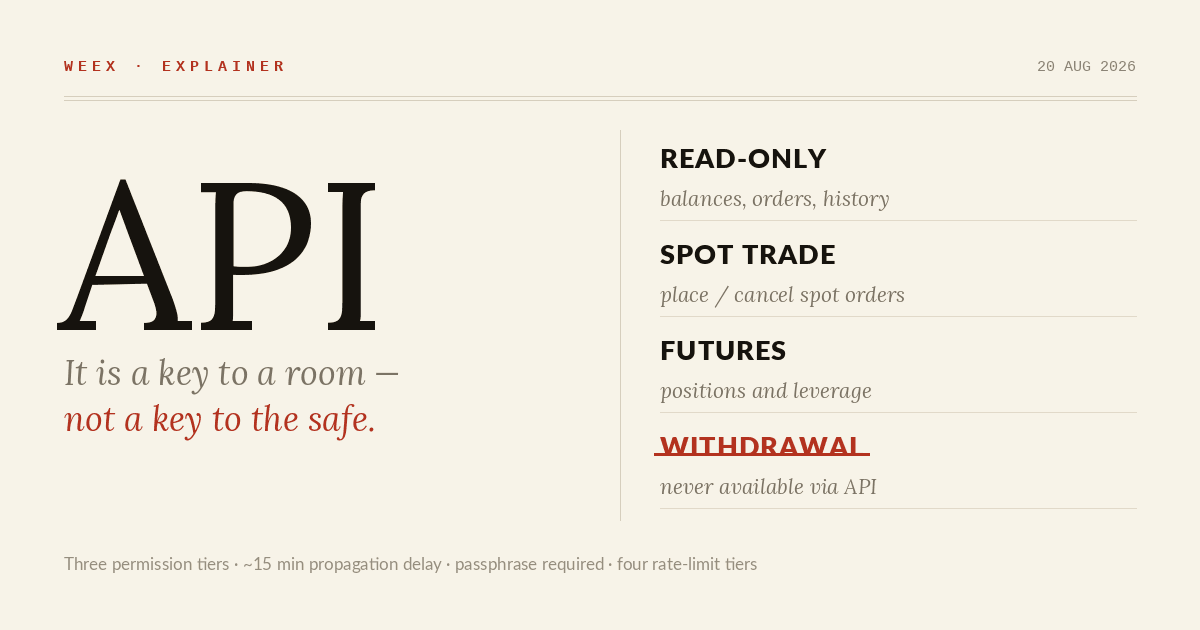
Profil risikonya tidak sebanding. Hasil terburuk pada endpoint publik adalah Anda terkena rate-limit. Hasil terburuk pada endpoint privat yang salah konfigurasi adalah posisi Anda bergerak. Banyak pendatang baru membaca "Saya ingin menggunakan API exchange" sebagai "Saya butuh izin trading," padahal sebagian besar kasus penggunaan nyata — dashboard portofolio, sinkronisasi buku besar, peringatan harga — sepenuhnya dilayani oleh akses read-only.
| Lapisan | Kunci diperlukan | Penggunaan umum | Biaya jika salah |
|---|---|---|---|
| Endpoint publik | Tidak | Candle, kedalaman, trade, konfigurasi pasangan | Rate-limited, HTTP 429 |
| Privat (read-only) | Ya | Saldo, buku besar, riwayat transaksi | Paparan data, posisi tidak tersentuh |
| Privat (trading) | Ya | Tempatkan, batalkan, kueri order terbuka | Strategi liar atau order jahat jika kunci bocor |
API Key, Secret Key, dan Passphrase: apa fungsi masing-masing
Membuat kunci memberi Anda tiga string sekaligus. Mereka melakukan pekerjaan yang berbeda, dan orang sering menyimpannya bersamaan, menempelkan yang salah, dan kemudian tidak bisa mengetahui tautan mana dalam rantai yang gagal.
| Kredensial | Peran | Dapat dipulihkan | Jika bocor |
|---|---|---|---|
| API Key | Pengidentifikasi yang memberi tahu server akun mana yang memanggil | Terlihat di manajemen API | Tidak bisa menandatangani sendiri, tapi mengekspos bahwa akun ada |
| Secret Key | Kunci privat yang digunakan untuk membuat tanda tangan | Tidak — Anda harus membuat kunci baru | Digabungkan dengan API Key, memalsukan permintaan valid |
| Passphrase | Frasa yang ditentukan pengguna sebagai pemeriksaan kedua | Tidak, dan tidak bisa diedit | Ketiganya bersama-sama sama dengan kontrol tingkat akun |
Dua detail layak diperhatikan. WEEX mengharuskan passphrase menjadi hanya alfanumerik — tanpa karakter khusus, batasan yang tidak ditampilkan secara mencolok dan merupakan kegagalan integrasi pertama yang umum. Dan passphrase yang terlupakan tidak dapat dipulihkan atau diubah; perbaikan yang didokumentasikan adalah menghapus kunci dan membuat yang baru.
Langkah praktis: saat kunci dibuat, tulis ketiganya ke pengelola kata sandi atau file lingkungan. Jangan berasumsi Anda bisa kembali dan menyalinnya nanti.
Izin API exchange kripto mana yang harus Anda aktifkan?
Ini adalah bagian yang layak diingat.
Di WEEX, satu akun dapat membuat hingga 10 grup kunci API, masing-masing dikonfigurasi secara independen. Dokumentasi (14 April 2026) mencantumkan tepat dua jenis izin:
| Izin | Apa yang diizinkan | Penggunaan umum |
|---|---|---|
| Readonly | Hanya kueri endpoint — saldo, riwayat trade. Tanpa operasi trading | Pemantauan aset, sinkronisasi buku besar, analisis pasar |
| Spot | Tempatkan dan batalkan order, kueri aset di pasar spot | Bot kuantitatif spot, rebalancing otomatis |
Kunci baru secara default bersifat read-only. Trading harus diaktifkan secara sengaja, dan kedua izin tersebut independen — tanpa Spot dicentang, order tidak akan berjalan.
Perhatikan apa yang tidak ada dari tabel itu: tidak ada izin penarikan (withdrawal). Itu adalah batasan desain, bukan kelalaian. Kategori insiden API yang paling merusak — kunci bocor, dana ditransfer langsung keluar — tidak memiliki celah di lapisan izin di sini. Kunci yang dicuri masih berbahaya; penyerang bisa melakukan wash-trade saldo Anda di pasangan yang tidak likuid atau mengurasnya melalui pengisian sampah. Tapi jalur terpendek, menguras akun, ditutup.
Agar jelas: exchange berbeda dalam hal ini. Beberapa tempat memang mengeluarkan kunci dengan hak penarikan. Sebelum membuat kunci di mana pun, lihat kotak centang izin dan lihat apakah "Withdraw" adalah salah satunya. Jika ya, biarkan tidak dicentang kecuali Anda menjalankan otomatisasi lintas-exchange dan tahu persis apa yang Anda lakukan.
Satu parameter lagi yang hampir tidak disebutkan, dan itu akan memakan waktu setengah jam: kunci API yang baru dibuat atau dimodifikasi biasanya membutuhkan waktu sekitar 15 menit untuk menyebar secara global. Menjalankan strategi segera setelah membuat kunci dan mendapatkan kesalahan izin tidak berarti kode Anda salah. Itu mungkin hanya berarti kunci belum aktif.
Panduan keamanan sama langsungnya: aktifkan whitelist IP. Setelah terikat, bahkan kebocoran penuh dari ketiga kredensial akan gagal dari alamat lain — permintaan langsung ditolak. Untuk strategi yang berjalan di server tetap, ini adalah perlindungan bermakna termurah yang tersedia. Anda bisa mulai dari halaman API WEEX.
Harga --
Cara memanggil API exchange kripto: penandatanganan dan rate limit
Setelah izin masuk akal, sisanya adalah teknik. Permintaan privat yang lengkap terlihat kira-kira seperti ini.
Langkah satu, bangun string penandatanganan. WEEX menggabungkan timestamp + metode huruf besar + requestPath + "?" + queryString + body, menjalankan HMAC SHA256 dengan secret key Anda, lalu Base64-encode hasilnya. Untuk kueri kedalaman, string yang akan ditandatangani berbunyi:
1591089508404GET/api/v3/market/depth?symbol=BTCUSDT&limit=20Ketika string kueri kosong — sebagian besar permintaan POST — formatnya runtuh menjadi timestamp + METHOD + requestPath + body.
Langkah dua, atur header. API key, tanda tangan, timestamp, dan passphrase masuk ke header ACCESS masing-masing. Timestamp dalam milidetik, dan permintaan ditolak jika menyimpang lebih dari 30 detik dari waktu server. Angka tunggal itu menjelaskan mengapa endpoint pertama di setiap dokumen exchange adalah "get server time".
Langkah tiga, hormati huruf besar dan rate limit. Parameter simbol peka huruf besar-kecil dan harus sepenuhnya huruf besar — btcusdt gagal total. Di sisi throughput:
| Operasi | Batas |
|---|---|
| Tempatkan order | 100 per 10s |
| Batalkan order | 80 per 10s, atau 200 per menit |
| Bobot IP | 500 bobot per 10s per IP |
| WebSocket | 20 koneksi per IP |
Melanggar salah satu dari ini mengembalikan HTTP 429. Batas dihitung secara independen per endpoint, jadi penghitung global adalah cara yang salah untuk membatasi.
Dua jebakan lagi: REST cocok untuk kueri on-demand, tapi WebSocket adalah jawaban yang tepat untuk data pasar langsung; dan handshake WebSocket harus menyertakan header User-Agent (isinya terserah Anda) atau firewall memblokirnya dengan 403 — kesalahan yang tidak terlihat seperti header yang hilang. Contoh kerja penuh ada di referensi tanda tangan resmi.
Triase kode kesalahan: apa arti masing-masing
Sebagian besar waktu pengembangan API tidak dihabiskan untuk menulis logika, melainkan membaca kesalahan. Tabel ini memetakan kesalahan ke penyebab nyata ke tindakan yang memperbaikinya.
| Kesalahan | Apa artinya | Apa yang harus dilakukan |
|---|---|---|
| -1052 / 40014 | Izin tidak mencukupi | Periksa apakah Spot diaktifkan; jika baru diubah, tunggu 15 menit |
| 40018 | IP tidak di-whitelist | Tambahkan IP egress Anda saat ini ke daftar pengikatan |
| 40008 | Timestamp kedaluwarsa | Sinkronkan jam lokal, atau tarik waktu server terlebih dahulu |
| 40012 | API key atau passphrase salah | Passphrase tidak dapat dipulihkan — biasanya berarti membuat ulang kunci |
| 429 | Terlalu banyak permintaan | Tulis ulang throttling per endpoint, bukan secara global |
| -1054 | Order tidak ada | ID order salah diteruskan untuk membatalkan |
| WebSocket 403 | Header User-Agent hilang | Tambahkan bidang; konten apa pun berhasil |
Catatan: V1/V2 dan V3 menggunakan skema kode kesalahan yang berbeda (4xxxx versus -10xx), jadi konfirmasikan versi mana yang Anda panggil sebelum debugging. WEEX telah menyatakan V1/V2 sedang didepresiasi — integrasi baru harus menargetkan V3. Juga layak diketahui di muka: TradingView signal trading dan FIX API saat ini tidak didukung, jadi desain apa pun yang bergantung pada keduanya memerlukan jalur yang berbeda.
Apakah API exchange kripto aman? Lima tempat di mana hal-hal rusak
"Apakah API exchange aman" adalah pertanyaan yang terlalu kasar. Protokol itu sendiri — penandatanganan HMAC, validasi timestamp, pemeriksaan IP — sudah matang. Hampir setiap kegagalan adalah kegagalan penggunaan. Diurutkan berdasarkan seberapa sering mereka benar-benar terjadi:
1. Memberikan kredensial kepada seseorang yang seharusnya tidak memilikinya. Penyebab utama tidak pernah berupa eksploitasi teknis; itu adalah rekayasa sosial. Layanan "quant terkelola" dan "akselerator copy-trading" palsu meminta Anda menempelkan API key, dan saldo diperdagangkan menjadi debu. Uji cobanya sederhana: pihak ketiga mana pun yang meminta secret key Anda harus diperlakukan sebagai musuh secara default. Layanan sah membuat Anda mengikat kunci di platform mereka; mereka tidak meminta Anda menempelkannya ke jendela obrolan.
2. Melewatkan whitelist IP. Seperti di atas, ini adalah satu-satunya langkah yang menurunkan kebocoran dari bencana menjadi gangguan. Alasan biasa untuk melewatkannya adalah "IP saya dinamis," dan harganya adalah seluruh perimeter.
3. Hardcoding kunci dan mendorong ke GitHub. Bot yang memindai repositori publik untuk kredensial berjalan sepanjang waktu; jendela antara commit dan eksploitasi sering diukur dalam hitungan menit. Gunakan variabel lingkungan dan letakkan file konfigurasi di .gitignore.
4. Memberikan izin jauh lebih banyak daripada yang dibutuhkan pekerjaan. Dashboard portofolio dengan izin Spot diaktifkan membawa risiko untuk kemampuan yang tidak pernah dipanggilnya. Satu tujuan, satu kunci, izin minimum — 10 grup kunci adalah ruang kepala yang cukup untuk melakukan segmentasi dengan benar.
5. Menulis penanganan kesalahan yang optimis. Yang satu ini tidak melibatkan kebocoran, tapi memakan biaya uang nyata. Strategi yang tidak mencoba lagi setelah 429, yang terus menembakkan order setelah pemutusan tanpa merekonsiliasi posisi, yang memperlakukan pembatalan yang gagal sebagai yang berhasil — cacat ini muncul bersamaan selama pergerakan keras, yang justru saat Anda paling tidak ingin program berimprovisasi.
Pembingkaian yang lebih berguna adalah ini: struktur risiko API exchange kripto tidak seperti memegang spot. Kerugian spot datang dari pasar. Kerugian API biasanya datang dari Anda — satu nilai balik yang tidak dicentang, satu loop tanpa batas, dan posisi bisa hancur saat Anda tidur. Itulah sebabnya operator berpengalaman menjalankan kunci read-only selama seminggu terlebih dahulu, mengonfirmasi aliran data, jalur kesalahan, dan peringatan semua berperilaku, dan baru kemudian mengaktifkan trading.
Tiga hal yang perlu diingat sebelum kunci pertama Anda
Kembali ke pertanyaan awal. API exchange kripto adalah antarmuka yang dibuka exchange untuk perangkat lunak, mengubah klik manual menjadi kode yang dieksekusi sehingga data pasar dan trading dapat diotomatisasi.
Apa yang sebenarnya menentukan apakah itu berjalan lancar tergantung pada tiga hal:
- Izin minimum. Jika read-only menyelesaikan masalah, jangan aktifkan trading. Satu tujuan, satu kunci.
- Whitelist IP adalah langkah dengan hasil tertinggi yang bisa Anda ambil. Saat kredensial bocor, itu adalah satu-satunya pertahanan yang masih berdiri.
- Jalankan read-only terlebih dahulu, trade kedua. Validasi data, kesalahan, dan peringatan sebelum memberikan izin — jauh lebih murah daripada post-mortem.
Jika Anda ingin memulai, panduan persiapan API WEEX mencakup pembuatan kunci dan pengaturan izin dari ujung ke ujung, dan halaman FAQ API mengumpulkan aturan rate-limit dan kesalahan yang paling sering ditemui orang. Buat kunci read-only terlebih dahulu dan jalankan endpoint data pasar melalui pipeline lengkap Anda sebelum hal lain.
FAQ
1. Apa itu API exchange kripto dalam satu kalimat?
Ini adalah antarmuka yang diekspos exchange ke perangkat lunak, membiarkan kode mengambil data pasar, memeriksa saldo, dan menempatkan atau membatalkan order — fondasi teknis untuk trading kuantitatif, bot copy-trading, dan pemantauan otomatis.
2. Apakah saya perlu tahu cara coding untuk menggunakan API exchange?
Memanggil endpoint secara langsung memerlukan keterampilan pemrograman dasar, paling umum Python. Banyak alat pihak ketiga membungkus logika itu sehingga Anda hanya mengikat API key di platform mereka — asalkan alat tersebut dapat dipercaya dan tidak pernah meminta Anda menempelkan secret key ke jendela obrolan.
3. Jika API key saya bocor, bisakah seseorang menarik koin saya?
Itu tergantung pada apakah platform menawarkan izin penarikan. Dokumentasi API spot WEEX (14 April 2026) hanya mencantumkan Readonly dan Spot, tanpa opsi penarikan, jadi kebocoran tidak dapat memindahkan aset keluar dari exchange secara langsung — meskipun penyerang masih bisa menyebabkan kerugian melalui order jahat. Exchange lain merancang izin secara berbeda, jadi verifikasi milik Anda. Hapus kunci apa pun yang Anda yakini telah dikompromikan segera.
4. Bagaimana jika saya lupa passphrase?
Itu tidak dapat dipulihkan atau dimodifikasi. Satu-satunya perbaikan adalah menghapus API key dan membuat yang baru. WEEX juga mengharuskan passphrase menjadi alfanumerik, tanpa karakter khusus.
5. API key baru saya mengembalikan kesalahan izin — apakah saya mengonfigurasinya dengan salah?
Belum tentu. Kunci yang baru dibuat atau dimodifikasi biasanya membutuhkan waktu sekitar 15 menit untuk menyebar secara global, jadi coba lagi setelah menunggu. Jika tetap ada, periksa apakah izin trading diaktifkan dan apakah pasangan tersebut mendukung order API.
6. Haruskah saya menggunakan REST atau WebSocket?
REST untuk kueri on-demand — saldo, menempatkan dan membatalkan order. WebSocket untuk data langsung — pengisian tingkat tick dan pembaruan kedalaman. Strategi produksi biasanya menjalankan keduanya: WebSocket masuk, REST keluar.
7. Bisakah saya menjalankan strategi arbitrase atau frekuensi tinggi melalui API exchange?
Secara teknis ya, tapi rate limit mengikat. Di WEEX spot itu berarti 100 order per 10 detik dan 500 bobot IP per 10 detik, dengan setiap endpoint dihitung secara independen. Pekerjaan frekuensi tinggi yang asli juga harus memperhitungkan latensi, slippage, dan struktur biaya, yang secara teratur mengonsumsi spread yang tampak tersedia di atas kertas.
Peringatan Risiko
Harga aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian modal sebagian atau total. Trading secara terprogram melalui API exchange kripto melapisi risiko tambahan di atas risiko pasar: strategi yang cacat dapat melipatgandakan kerugian tanpa pengawasan; gangguan jaringan, penolakan rate-limit, atau respons tak terduga dapat membuat status order tidak sinkron dengan posisi aktual; dan kredensial API yang bocor melalui phishing, kode yang terekspos, atau pihak ketiga yang tidak tepercaya dapat memungkinkan kerugian melalui order jahat bahkan di mana penarikan tidak diizinkan. Trading futures dan leverage menambah risiko likuidasi, di mana pergerakan harga singkat dapat menghapus seluruh posisi. Uji strategi secara menyeluruh, aktifkan whitelist IP dan izin minimum, dan komit hanya modal yang Anda mampu untuk kehilangan. Artikel ini bersifat informatif dan bukan merupakan saran investasi.
Konten ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat keuangan, investasi, hukum, atau pajak. Setiap acara, reward, promosi online, atau informasi terkait yang disebutkan di sini tidak boleh dianggap sebagai rekomendasi, ajakan, atau undangan untuk membeli, menjual, memperdagangkan, atau melakukan transaksi aset kripto apa pun. Aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian. Ketersediaan layanan, produk, dan acara terkait WEEX dapat berbeda-beda di setiap wilayah. Anda bertanggung jawab untuk memastikan bahwa partisipasi Anda sesuai dengan hukum dan peraturan setempat yang berlaku.
Anda mungkin juga menyukai
Apa Itu WEEX Fast Connect? Cara OAuth Menghubungkan Platform Trading Pihak Ketiga
Cara Menjadi Broker WEEX: Pengajuan, Penyiapan API, dan Peluncuran
Model Broker WEEX: Bot Strategi, Copy Trading, dan Sub-Exchange
Apa Itu WEEX Broker? Program API, Komisi, dan Cara Kerjanya
Aplikasi Dompet Kripto Terbaik 2026: Cara Memilih Dompet Hot, Cold, Kustodian, dan Web3
Cara Menggunakan Agen AI untuk Trading di Hackathon WEEX AI Wars II
Apa Itu Hackathon WEEX AI Wars II? Trading AI vs Manusia Dijelaskan
Panduan API WEEX: Dari Kunci API hingga Pesanan Pertama Anda yang Ditandatangani
FTR Coin Setelah Hype Roadster: Mengapa Flying Tesla Roadster Anjlok dan Apa yang Perlu Dicek Sebelum Trading
Apakah Dompet Kripto Anda Aman? Cara Memverifikasi Peringatan Keamanan dan Mengenali Phishing
Laporan Keuangan SpaceX Q3: Pertumbuhan 161%, Wacana Merger Tesla, dan Saham SPCX
Cara Mengonversi BTC ke USDT: Panduan Langkah demi Langkah WEEX

Staking Fleksibel atau Berjangka Tetap di WEEX? Peluang yang Menentukan Pilihan

Penjelasan Kripto xStocks: Apa Itu Saham yang Ditokenisasi, Cara Kerjanya, dan Hal yang Perlu Diperiksa Pemegangnya

Funding Rate BTC dan Open Interest: Apa yang Diukur Masing-Masing dan Cara Membacanya Bersama

Apa Itu Kripto Pearl (PRL) dan Bagaimana Cara Kerja Penambangannya?
Apa yang Terjadi pada Kripto Aergo (AERGO)? Migrasi Token dan Hal yang Perlu Dilakukan Pemegang Token
Apa Itu Kripto HeyElsa (ELSA) dan Bagaimana Cara Kerjanya?
Staking ETH atau Menahan USDT di WEEX? Pergerakan Harga yang Menentukan Pilihan

Seberapa Transparan Bursa Kripto? Memeriksa Bukti Cadangan dan Dana Perlindungan

Cara Menggunakan Pusat Kepercayaan WEEX: Periksa Cadangan, Dana Perlindungan, dan Kontak Resmi
Cara Menggunakan WEEX Trust Center: Memeriksa Cadangan, Dana Perlindungan, dan Kontak Resmi
Seberapa Transparan Bursa Kripto? Memeriksa Bukti Cadangan dan Dana Perlindungan

Apa Itu Trading Leverage Kripto? Panduan Pemula dengan Contoh Sederhana
Apa Itu Trading Margin Kripto? Cara Kerjanya, Perbedaannya dari Futures, dan Risiko yang Bisa Terjadi
Penjelasan Trading Leverage Kripto: Cara Kerja Futures Perpetual, Margin, dan Likuidasi
Platform Trading Leverage Kripto Terbaik: Hal yang Perlu Dibandingkan Sebelum Memilih Bursa
Saham Nvidia Pekan Ini: Mengapa NVDA Turun lalu Memantul dan Arti Kekhawatiran Pendanaan AI bagi Saham Chip
Staking WXT Saat Suplai Menyusut: Dampak Burn pada Imbal Hasil Anda
Apakah Saham Tokenisasi Didukung Saham Nyata? Apa yang Dimiliki Pemegangnya
Apa Itu WEEX Fast Connect? Cara OAuth Menghubungkan Platform Trading Pihak Ketiga
Cara Menjadi Broker WEEX: Pengajuan, Penyiapan API, dan Peluncuran
Model Broker WEEX: Bot Strategi, Copy Trading, dan Sub-Exchange
Apa Itu WEEX Broker? Program API, Komisi, dan Cara Kerjanya
Aplikasi Dompet Kripto Terbaik 2026: Cara Memilih Dompet Hot, Cold, Kustodian, dan Web3
Cara Menggunakan Agen AI untuk Trading di Hackathon WEEX AI Wars II
Isi
Koin populer
Artikel terbaru


