
9月のWeb3セキュリティ月報:主要なセキュリティ事件48件、盗まれた資金は760百万ドルを超える

 Googleで優先ソースとして追加


2026年のWeb3セキュリティにおける最も深いトレンドは、攻撃面の体系的な拡大です。攻撃はコードレベル、日常運営、インタラクション操作のすべてで発生しており、AI能力の向上により脆弱性の発見がより迅速になっています。
執筆:Beosin
Beosin Alertプラットフォームの監視データによると、2026年9月の各種セキュリティ事件による損失額は約760百万ドルであり、重大なセキュリティ事件は合計『48』件発生しました。その中で、Bitgetのセキュリティ事件による損失は約387.5百万ドル、Liquid Networkの損失は約320百万ドル(その後、約285百万ドルが返還されました)、残りの46件の事件の総損失額は約52.95百万ドルです。
9月の損失Top10
9月24日、Bitgetプラットフォームのホットウォレットがハッカーによって不正侵入され、この攻撃は複数の主要なブロックチェーンネットワークにまたがり、総損失は387.5百万ドルを超え、9月の損失が最も大きいセキュリティ事件となりました。9月6日、BitcoinサイドチェーンのLiquid Networkは、基盤ソフトウェアElementsの検証キャッシュの脆弱性により、約4,000BTC(約320百万ドル相当)が悪意を持って鋳造され、9月8日には攻撃者が3,400BTCを返還し、残りの598.5BTCは「脆弱性報酬」であるかどうかの議論が続いています。9月22日、Neutronはガバナンス攻撃を受け、AstroportなどのDeFiプロトコルの流動性が約173万ATOM盗まれ、総損失は940万ドルで、3位にランクインしました。
さらに、Top 10の損失の中には、3件のフィッシング/毒物事件があります:アドレス0x40e93に対するフィッシング攻撃、FomoPeekのアプリ毒物、iTokenウォレットの悪意のあるバックドア。ユーザーの安全は常にWeb3エコシステムの最も脆弱な部分の一つです。
攻撃されたプロジェクトの種類と各チェーンの損失状況
今月攻撃された対象は、取引所、パブリックチェーン、貸付プロトコル、ウォレットアプリ、トークン契約、クロスチェーンブリッジ、一般ユーザーなど多岐にわたります。その中で、取引所の損失額が最も多く、387.5百万ドルに達しました;パブリックチェーンの総損失は約334百万ドル;個人ユーザー/アドレスに対する攻撃による損失は約15.57百万ドルで、前月比約45.2%減少しました。DeFi系の契約が攻撃された回数は最も多く、13回に達しました;トークン系契約が攻撃された回数は2位で、合計10回です。
9月の損失額が最も多かったチェーンはLiquid Networkです。RippleはBitget事件により約157百万ドルの損失を被り、2位にランクインし、Ethereumの損失額は約146百万ドルで、合計14件のセキュリティ事件が発生しました。現在、ほとんどのDeFiプロトコルと大口投資家に対するフィッシング攻撃は依然としてEthereumが主流です。セキュリティ事件が2番目に多かったチェーンはBNB Chainですが、攻撃の対象は依然としてトークン契約が主で、損失額は比較的小さいです。
さらに、Neutron、InjectiveなどのCosmosエコシステムのパブリックチェーンも9月に攻撃を受け、チェーン上の攻撃はマルチチェーンの状況を呈しています。
主要なセキュリティ事件の分析
BitgetとLiquid Networkの2件の重大なセキュリティ事件の分析については、Beosinが以前に発表した記事をお読みください。以下は今月の他の攻撃手法の分析です:
1. Neutron:ガバナンス攻撃
Neutronのガバナンス攻撃は、典型的なガバナンスメカニズムの操作事件です。攻撃者は、ガバナンスルールの時間差とステーキングスナップショットメカニズムを巧妙に利用して、非常に低コストで契約管理権を取得しました。攻撃の経路は以下の通りです:
(1) 攻撃者は「AIATO: AI Agent Takeover. Phase 1: Agent Admin Registration」というタイトルの提案を準備し、表面的には「自律AIエージェントがテストネットの運営制御権を引き継ぐ」実験を説明しています。提案の要約は、AIエージェントの分散型ガバナンスに関する学術論文を引用し、ガバナンス側を混乱させることを目的としています:
(2) 提案には実際に11件の「Update Admin」メッセージが含まれており、機能はNeutronチェーン上の複数の契約の管理者権限を提案者アドレスに逐次移転することです。関与する契約は、Astroport(分散型取引所)とDrop(流動性ステーキングプロトコル)に属しています。
(3) 低コストで投票権を購入。攻撃者は約20,199 USDCをAstroportで5回に分けてNTRNを購入し、その後、3160万NTRNをステーキングしました。このステーキングは投票締切の11分39秒前に行われ、Cosmos SDKの投票スナップショットが有効になるウィンドウ内に正確に収まっています。
この提案は82%の賛成率で通過しました(迅速通路の閾値は67%、法定人数は30%)、攻撃者はすぐに契約コードを置き換え、資金を引き出しました。統計によると、Astroportは約490万ドル、Dropは約450万ドルの損失を被りました。
この攻撃は、非常に典型的なチェーン上のプロトコルガバナンス攻撃でもあります。チェーン上のガバナンスに対して、プロジェクト側は以下のチェックポイントを設定して予防すべきです:
- 絶対的な票数または資本の下限を設定:ガバナンス提案は相対的な割合だけに依存してはならない。一定の金額(例えば100万ドル)または独立したアドレス数に基づく硬い閾値を設定する必要があります。
- タイムロックに監視者またはキャンセルパスを装備:ガバナンスの実行には通常遅延がありますが、これは一定の反応時間を保持するだけです。プロジェクト側は、実行遅延期間に有効な監視メカニズム(Guardian)または提案キャンセルパスを装備する必要があります。遅延期間内に悪意のある提案が発見された場合、監視者はすぐに介入してキャンセルできます。
- ガバナンス参加度を監視:プロトコルは各金庫のガバナンス参加度をリアルタイムで監視する必要があります。特定の金庫のガバナンストークンの総供給量や投票参加率が異常に低下した場合、迅速に警告を発し、場合によっては自動的に保護措置を発動する必要があります。
2. Injective:オプション決済の脆弱性
Injective攻撃事件は、そのネイティブプロトコルモジュールに対する二項オプション決済の脆弱性攻撃です。攻撃者は無効なオラクルを利用してプロトコル層の「無価格返金」ロジックを引き起こし、非常に低コストで約490万ドルを引き出しました。具体的な攻撃経路は以下の通りです:
(1) 攻撃者は「Frontrunner」という名前のオラクルを作成し、そのデータソースを空に設定し、価格を返さないようにしました。同時に299の二項オプション市場を作成し、すべてこのオラクルを指しています。
(2) オラクルが価格を提供できないため、市場は正常に決済できず、システムは「無価格返金」(NO_PRICE_FOR_REFUND)パスに強制的に入ります。このパスの設計ロジックは、元本だけでなく二重保証金を返金することです。
(3) 攻撃者は複数のサブアカウントを使用して市場で同時に買いと売りを行い、自らが対戦相手となりました。実際の取引相手がいないため、資金は攻撃者自身のアカウント間で流転しますが、返金メカニズムは「空から」追加の利益を生み出します。約30分のウィンドウ内で、攻撃者は約105,199 USDCを預け入れましたが、204,699 USDCを引き出すことができました。
その後、攻撃者はUSDCをETHに交換し、CCTPクロスチェーンブリッジを通じてEthereumに転送しました。
3. ASI Alliance:秘密鍵の漏洩
9月20-21日、ASI Allianceエコシステム(Fetch.ai、NuNet、SingularityNET)が相次いで同一の攻撃者による攻撃を受けました。攻撃者はまず漏洩した秘密鍵と契約設計の欠陥を利用して、Fetch.aiのTokenConversionManagerV3契約から870万FETを抽出し、その後NuNetの鋳造権限を利用して4.085億NTXトークンを増発し、最後にSingularityNETクロスチェーンブリッジを通じてEthereum上で約8.96億AGIX、5.005億WMTx、4.924億CGVを鋳造しました。
ASI Allianceの公式発表によると、攻撃者は漏洩した秘密鍵を利用して複数のプロジェクトの鋳造権を獲得し、大量の鋳造を実現しました。チェーン上の攻撃プロセスを確認したところ、Beosinは秘密鍵の漏洩に加えて、その契約の重要な関数にも設計上の欠陥があることを発見しました:
この関数は、単一の外部アカウント(EOA)の署名を承認証明書として依存しています。この関数は、conversionOut()に存在するcheckLimits(amount)の制限管理メカニズムを実装しておらず、ターゲット資産が別のネットワークでロックまたは破棄されたかどうかの検証も要求していません。したがって、署名キーが漏洩すれば、契約内のすべての資産はリスクにさらされます。攻撃者はこの欠陥を利用して、漏洩した承認署名を使用してconversionIn()を呼び出し、1回の取引で契約内の8,721,530FETトークンを空にしました。
--価格
Web3セキュリティ脅威のトレンド
2026年のWeb3セキュリティにおける最も深いトレンドは、攻撃面の体系的な拡大です。攻撃はコードレベル、日常運営、インタラクション操作のすべてで発生しており、AI能力の向上により脆弱性の発見がより迅速になっています。数回のセキュリティ監査やツールだけでは、運営の安全性、チェーン上のガバナンス、ビジネス運営ロジックの脆弱性などをカバーすることはできません。これは取引所、パブリックチェーン、Web3プロジェクトが安全防御システムを構築する上で新たな課題を提起しています。
さらに、DeFi契約や個人ユーザーに対する攻撃が頻発しています。契約の脆弱性や権限は攻撃者によって容易に利用される可能性があるため、契約開発者や運営者は契約の安全性を再確認し、コアビジネスを処理する契約については複数回、複数の安全監査を行うべきです。個人ユーザーにとっては、定期的にブロックチェーンブラウザや権限取り消しツールを使用して、使用しなくなった契約の権限を確認し、取り消し、一般的なフィッシング手法や新たな手法について学び、最新の安全警告や動向に注意を払い、安全意識を高める必要があります。
本コンテンツは、一般的な情報提供のみを目的としたものであり、金融、投資、法律、または税務に関する助言を構成するものではありません。ここに記載されているイベント、報酬、オンラインキャンペーン、またはそれらに関連する情報は、暗号資産の購入、売却、取引、その他いかなる取引の推奨、勧誘、または招待とみなされるべきではありません。暗号資産は価格変動が非常に大きく、損失が発生する可能性があります。WEEXのサービス、プロダクト、および関連イベントの提供状況は、地域によって異なる場合があります。お客様は、ご自身の参加が適用される現地の法令を遵守していることを自ら確認する責任を負うものとします。
関連記事

Bitcoin Core 32.0が古いノードでのマルチシグ署名問題を引き起こす

CMCC Globalがトークン化されたCrest FundとLBAFをTetherとBitfinex Securitiesを通じて発行

SKY-001 AI: 51-125倍速く、150-210倍安価

NEAR共同創設者がAI経済の新戦略を語る:クロスチェーン取引からプライバシーAIへ、次のステップはAIエージェントが市場を支配することか?

Grayscaleが暗号通貨をETF株式に交換することを許可
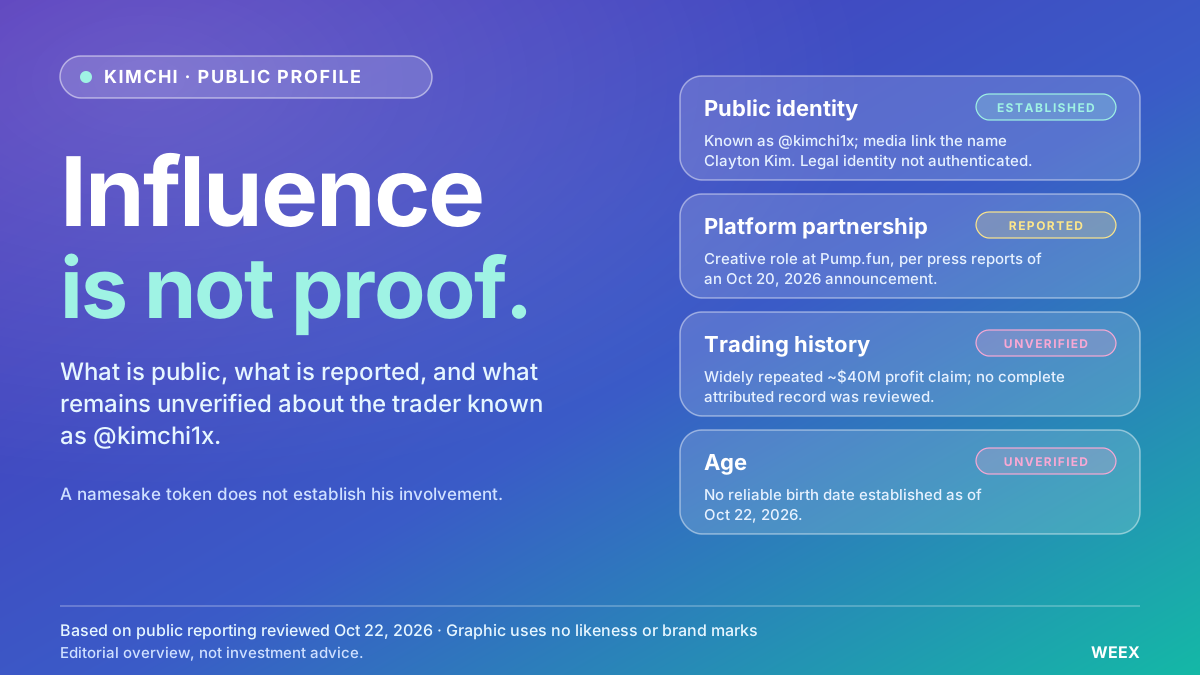
キムチ・クリプトトレーダーとは?年齢、本名、トレードの経歴
キムチ・クリプトトレーダーとは?年齢、クレイトン・キムという名前、トレードの経歴、利益の主張、Pump.funとのパートナーシップについて、判明している情報を確認します。

Folius Ventures創業者:Crypto VCは消える!次のラウンドでは100倍の新しいストーリーを探さず、勝者を直接買え

Grupo Caldeira OTCとUrbanが合併し、仮想資産の機関プラットフォームを創設

HODLを超えて:ビットコイン担保ローンが新たな金融機会を解放する方法

お金ここに: 暗号通貨に関する新しい規則が何を変えるのか

ether.fi、12のノードオペレーターにmump2pの採用を強制、OptimumソフトウェアがEthereumメインネットに登場

タスク詐欺の首謀者がLedger盗難事件の被害者に、約480万ドル相当のビットコイン流出

ウォール街、暗号通貨への投資増加、ビットコインETFに526.7百万USDの流入

ブラックロック、ビットコインETF推進で損失リスクを軽減
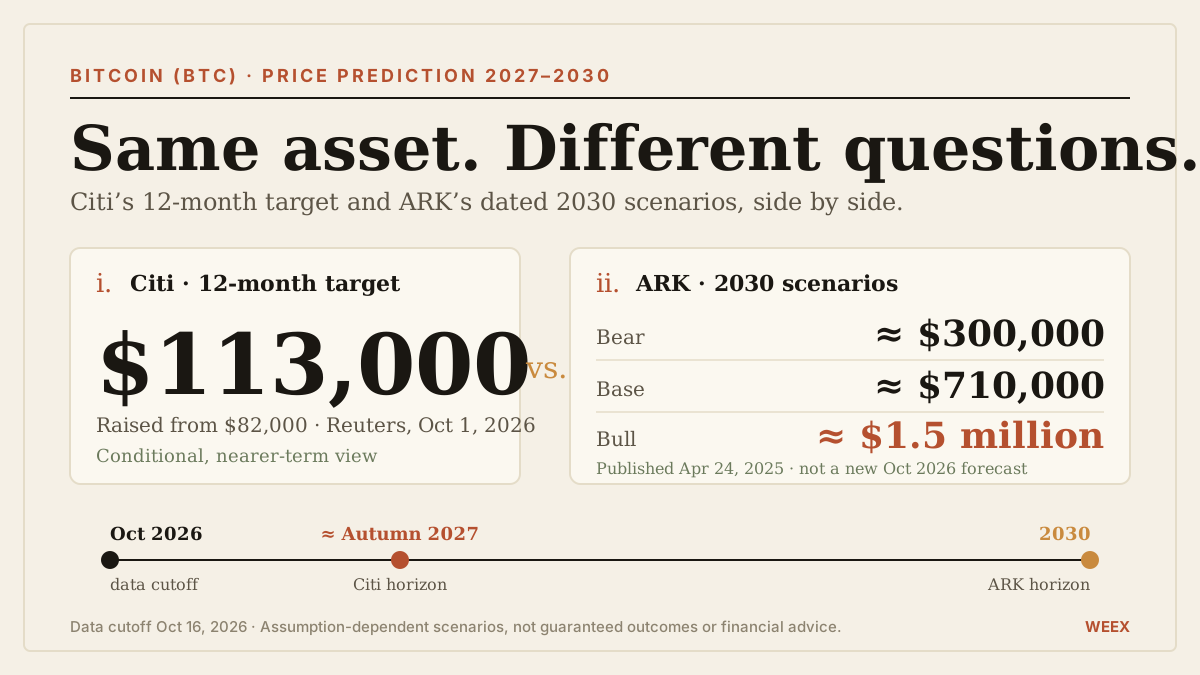
ビットコイン(BTC)価格予想 2027~2030年:Citiの113,000ドル目標とキャシー・ウッド氏率いるARKのシナリオ
2027~2030年のビットコイン価格予想を解説。Citiの113,000ドル目標と、発表時期が明らかなARKのシナリオ、需要の前提、評価額の試算、主なリスクを比較します。

暗号資産の流動性が転換期へ!Circle社が40の新興市場進出を目指す
Zcash開発者がNEAR Intentsスワップのための量子プライバシー修正を提案

ドイツ銀行、数週間以内にビットコイン・イーサリアムのカストディを開始 — 2027年にはアジア拡大へ

ビットコインの量子移行はビットコインだけにとどまらない
グローバル流動性:日本の石油危機は米国のトレジャリーを崩壊させるか?

ウォール街が閉まっている間にチップへの賭けが10分で5200万ドルを失った

Eclair v0.14.4がLightningノードへのブラウザ攻撃を防ぐためにリリース
ビットコイン:マイニングの難易度が7ヶ月ぶりの高水準に達する
2026年に暗号通貨の広告が禁止された場合のチャンネル運営方法
ビットコインを直接保有するか、ETPを通じて証券口座で取引するか:どちらを選ぶべきか?

XRPは長期保有者にとってBitcoinやEtherの成功を再現できなかった:なぜトークンは市場から遅れをとったのか
アルトコインシーズン到来?WEEXの中央値リターンが横ばいの中、63%のアルトコインがビットコイン(BTC)を上回った理由
WEEXのアルトコイン週間レビュー:中央値リターンが横ばいの中、63%のアルトコインがビットコインを上回りました。相対的な強さ、ランキングの限界、アルトコインシーズンの兆候を解説します。

ベアマーケット終了:CryptoQuantが12〜24ヶ月の上昇またはレンジを予測
トロイ・クロス:ビットコインは無限の通貨発行に対抗し、学術界は最終的にビットコインを受け入れるだろう

アルゼンチンの暗号通貨企業に関するCNVの規則更新
Bitcoin Core 32.0が古いノードでのマルチシグ署名問題を引き起こす
CMCC Globalがトークン化されたCrest FundとLBAFをTetherとBitfinex Securitiesを通じて発行
SKY-001 AI: 51-125倍速く、150-210倍安価
NEAR共同創設者がAI経済の新戦略を語る:クロスチェーン取引からプライバシーAIへ、次のステップはAIエージェントが市場を支配することか?
Grayscaleが暗号通貨をETF株式に交換することを許可
キムチ・クリプトトレーダーとは?年齢、本名、トレードの経歴
キムチ・クリプトトレーダーとは?年齢、クレイトン・キムという名前、トレードの経歴、利益の主張、Pump.funとのパートナーシップについて、判明している情報を確認します。


