
LUKSO 郵箱恢復系統漏洞導致約 300 賬戶被盜 140 萬 LYX

 設為Google首選來源


LUKSO 表示,11 月 17 日至 18 日夜間,攻擊者利用其郵箱恢復系統後端的安全漏洞,控制了約 300 個 Universal Profile 賬戶,盜走約 140 萬枚 LYX。攻擊者通過跨鏈橋將全部 LYX 轉移至以太坊網絡,並在 Uniswap 等去中心化交易所兌換為約 50 枚 ETH,價值約 9.5 萬美元。該漏洞使攻擊者得以控制恢復服務的 "recovery" Universal Profile,向約 300 個用戶賬戶添加控制密鑰,隨後轉移資產。LUKSO 強調,其區塊鏈與 Universal Profile 智能合約未受影響,私鑰和助記詞未洩露,未使用郵箱恢復的賬戶不受影響。目前郵箱恢復系統已關閉,基於文件和設備鑰匙串的備份仍然安全。LUKSO 提醒受影響用戶,撤銷權限不足,需移除攻擊者的控制密鑰和惡意的 "recovery-UP" 控制器,完成後可保留賬戶、名稱、歷史記錄及剩餘資產。LUKSO 正在制定受影響用戶的補償方案,未來幾周內公布細節。
-- 價格
本內容僅供參考,不構成任何金融、投資、法律或稅務建議。文中提及的任何活動、獎勵、線上活動或相關資訊,不應被視為對購買、出售或交易任何加密資產的推薦、招攬或邀請。加密資產具有高波動性,存在價值損失風險。WEEX服務、產品及相關活動的可用性可能因地區而異。用戶在參與前有責任確保符合當地適用法律法規。
猜你喜歡

安索羅比克史上最大IPO,股票代幣在多條區塊鏈上出現,交易量超過15億日圓

當帳戶「可編程」:從 EIP-7702、ERC-4337 到 Native AA 的克制與取捨
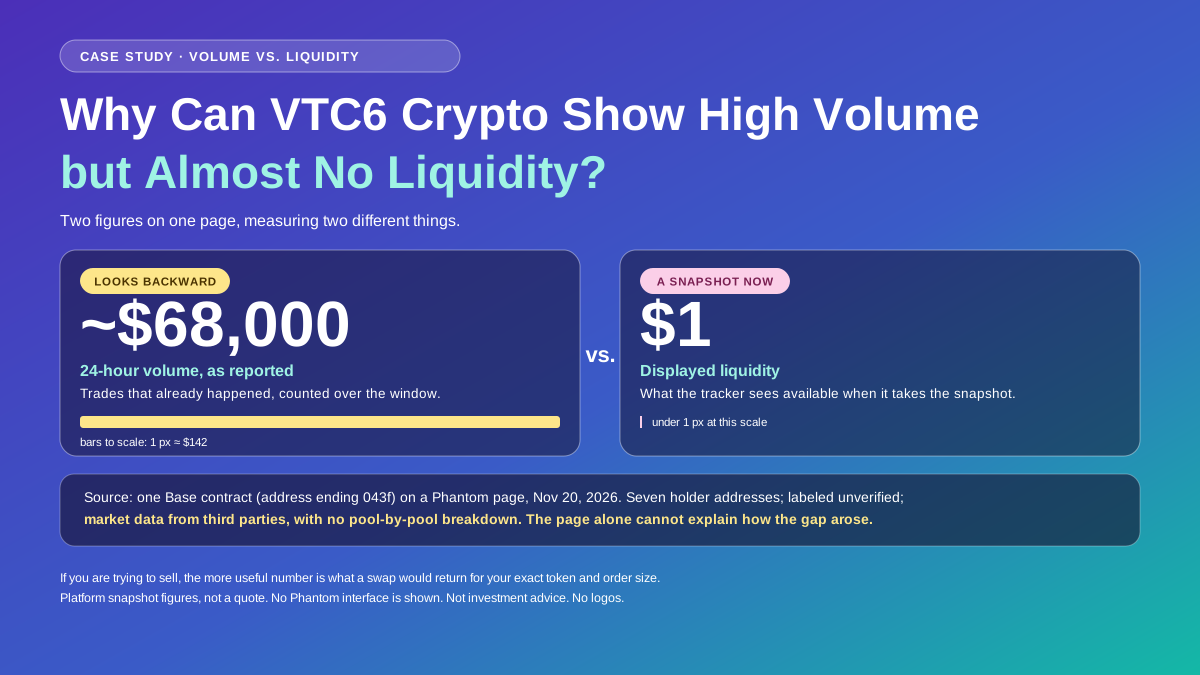
為什麼 VTC6 加密貨幣成交量很高,流動性卻幾乎為零?
為什麼 VTC6 加密貨幣的成交量達到6.8万美元,流動性卻只有$1?了解池中儲備資產、價格影響和賣出報價,如何揭示可能的退出方式。

CoinGecko被收購:兩個人200美元起家,曾估值 5 億

2500萬美元的MEV裁決揭示華爾街代幣化推動中的危險盲點

Uniswap 凍結 30 萬美元的孤立費用,暫停自動代幣銷毀

Castle Labs 報告稱加密協議一年收入 137 億美元

XRP 提議的升級可能改善交易而不提升代幣需求

日圓穩定幣發行一年:首個無 gas 採用者是鵪鶉蛋商家;單次 100 萬成最大限制

NFT 銷售下降至 3363 萬美元,比特幣交易量上升

a16z等機構反對伊利諾伊州數位資產稅法

專業投資者增加對 HYPE、SUI、UNI 的配置,第一代山寨幣配置下降

CoinShares 調查顯示基金經理數位資產配置升至 1.3%

從錢包被盜看四種安全策略

理解DEX「Hyperliquid」的實踐工作坊|日本數位經濟聯盟

Bullish 任命 Stacey Cunningham 為總裁

沉默即同意:美國企業為何反對 OKXICE 將自家股票代幣化?
多名 iOS 自托管錢包用戶損失約 56.1 萬美元

a16z Frontier:AI 能復刻一切應用,Web3 真正的機會在哪?

Uniswap StablePair 池調整手續費機制

誰真正控制加密貨幣項目?深入了解美國證券交易委員會的新指導方針

ICE 牽手 Hyperliquid,傳統交易所護城河正在移位

Ignition 團隊成員賣出 1500 萬枚代幣

創收優先,加密項目還需要發幣嗎?
Apple重奪市值領先地位,白銀重返50美元附近 | WEEX每日市場(2026/11/02)
截至10/31收盤,科技股回檔期間Apple市值再次超越Nvidia。Alphabet上週下跌逾10%。白銀重返50美元附近。TRUMP token在超過24小時內上漲逾10%。OP在企穩後轉升。11/02關注開盤前的Marriott,以及Apple、Palantir等公司盤後公布的業績。
WEEX 獨家:蘋果重奪市值領先地位,白銀重返50美元附近|WEEX 每日市場(2026/11/02)

OKXICE面臨50家發行人反對,Nvidia和Nike加入反對行列

幣安黑客在變現中接連失誤:賣出約500萬美元的代幣PROM 只換回約71美元以太坊

費用全給持有人之後,AERO 為何仍被增發拖累?
[專訪] JPYC 代表 "100萬日圓匯款規制過度...明年春季有望放寬"
安索羅比克史上最大IPO,股票代幣在多條區塊鏈上出現,交易量超過15億日圓
當帳戶「可編程」:從 EIP-7702、ERC-4337 到 Native AA 的克制與取捨
為什麼 VTC6 加密貨幣成交量很高,流動性卻幾乎為零?
為什麼 VTC6 加密貨幣的成交量達到6.8万美元,流動性卻只有$1?了解池中儲備資產、價格影響和賣出報價,如何揭示可能的退出方式。


