هل SafePal آمنة؟ نظرة على ميزات الأمان فيها

 فضّلنا على Google


تُعد SafePal واحدة من أشهر العلامات التجارية لمحافظ الحفظ الذاتي، إذ توفر أجهزة مادية وتطبيقاً للهواتف المحمولة ودعماً للمتصفح وأدوات على السلسلة. ويجعل هذا النظام البيئي الواسع مسألة الأمان أكثر أهمية، ولا سيما بعد أن كشفت SafePal في أغسطس 2026 عن تعرض معلومات طلبات نحو 39,798 عميلاً للكشف بسبب خلل في التفويض ضمن نظام تتبع الطلبات لديها. وقالت الشركة إن عبارات الاسترداد والمفاتيح الخاصة وكلمات مرور المحافظ وبيانات الدفع لم تتأثر. فهل SafePal آمنة؟ الإجابة المختصرة هي أن نموذج أمان محفظتها منفصل عن تلك الحادثة، لكن لا يزال على المستخدمين فهم آلية عمل المنتج ومصادر المخاطر الفعلية عادةً.
إجابة سريعة
- صُممت SafePal كمحفظة حفظ ذاتي، ما يعني أن المستخدمين يتحكمون بعبارة الاسترداد والمفاتيح الخاصة بهم بدلاً من تسليم الحفظ إلى الشركة.
- يرتكز نموذج أمان محفظتها المادية على التوقيع دون اتصال والتحقق من البرنامج الثابت، وكلاهما مصمم لتقليل التعرض للهجمات عن بُعد والترقيات المزيفة.
- لم تؤدِ حادثة بيانات العملاء في أغسطس 2026، وفقاً للتقارير، إلى اختراق عبارات الاسترداد أو المفاتيح الخاصة أو كلمات مرور المحافظ أو معلومات الدفع، لكنها زادت من مخاطر التصيد الاحتيالي وانتحال الهوية.
- بالنسبة لمعظم المستخدمين، تتمثل أكبر المخاطر العملية في التطبيقات المزيفة والروابط الضارة والتخزين السيئ لعبارة الاسترداد والموافقة على معاملات غير آمنة.
ما هي SafePal ولماذا يهم نموذج أمانها
تطورت SafePal من علامة تجارية لمحافظ مادية إلى منصة أوسع للوصول إلى العملات المشفرة. ووفقاً لموادها الرسمية في عام 2026، تخدم 30 مليون مستخدم في أكثر من 200 دولة ومنطقة وبـ16 لغة، وتشمل الآن محافظ مادية ومحافظ للهواتف والمتصفحات ومبادلة عبر السلاسل والتداول وأدوات تحقيق العائد وبرامج CEX المصغرة وميزات مرتبطة بالخدمات المصرفية. وهذا مهم لأن أمان المحفظة لا يتعلق بجهاز فحسب، بل يتعلق أيضاً بكيفية تفاعل المستخدمين مع DeFi والمبادلات وأدوات التخزين وdApps واسترداد الحسابات.
في الحفظ الذاتي، المقايضة الأساسية بسيطة: تكسب السيطرة، لكنك تتحمل المسؤولية أيضاً. يمكن للمحفظة غير الحاضنة تقليل الاعتماد على منصات التداول أو الأطراف الثالثة، لكنها لا تستطيع حماية المستخدمين من كل خطأ. ولهذا يجب أن تفصل المراجعة المنصفة لـSafePal بين بنية المحفظة والمخاطر التشغيلية مثل التصيد الاحتيالي والبرامج الثابتة المزيفة والموافقات الخطرة على المعاملات.
كيف يحمي التوقيع دون اتصال في SafePal أصولك
يُعد التوقيع دون اتصال إحدى أفكار الأمان الأساسية وراء المحافظ المادية. وبعبارات بسيطة، تُجهز المعاملة في بيئة متصلة، لكن خطوة التوقيع الحرجة تحدث على الجهاز المادي بدلاً من هاتف أو حاسوب متصل بالإنترنت. وهذا يقلل احتمالات وصول البرمجيات الخبيثة على الجهاز المضيف مباشرة إلى المفتاح الخاص.
بالنسبة لمستخدمي SafePal، يعد هذا النموذج مهماً لأن المفتاح الخاص يفترض أن يبقى داخل البيئة المادية، بينما تُبث المعاملة الموقعة بعد ذلك إلى البلوك تشين. والفائدة الرئيسية هي الاحتواء. حتى لو كانت بيئة التطبيق أو المتصفح المتصلة أقل موثوقية، تظل خطوة التوقيع معزولة. ولا يجعل ذلك المحفظة منيعة، لكنه يضيق سطح الهجوم مقارنة بالاحتفاظ بالمفاتيح بالكامل على جهاز عام متصل بالإنترنت.
وهذا مهم بشكل خاص لمستخدمي العملات المشفرة النشطين الذين يتفاعلون مع DeFi أو يبادلون الرموز عبر السلاسل أو يستكشفون أنظمة بيئية أحدث. وتُظهر تحديثات SafePal في 2026، بما في ذلك إضافات الدعم مثل رموز XRP على X1 وS1 Pro وميزات التطبيق مثل TON WalletConnect ومدفوعات رسوم الغاز بالرموز على شبكات معينة، أن المنتج يتوسع أكثر في الاستخدام متعدد السلاسل. وكلما زاد عدد الأماكن التي تتصل بها المحفظة، ازدادت قيمة الفصل القوي لعملية التوقيع.
سعر --
هل يمكن لـSafePal الوصول إلى مفاتيحك الخاصة؟
استناداً إلى نموذج عدم الحفظ الذي تروج له SafePal، لا يُفترض أن تحتفظ الشركة بالمفاتيح الخاصة للمستخدمين بالطريقة التي تحتفظ بها منصة تداول مركزية بأصول العملاء. وعملياً، يعني ذلك أن عبارة الاسترداد والمفاتيح الخاصة تُنشأ وتُدار من المستخدم، وأن الوصول إلى الأموال يعتمد على حماية تلك المعلومات.
ويساعد هذا التمييز أيضاً في توضيح سبب وجوب النظر بحذر إلى اختراق أغسطس 2026. فقد ذكرت رويترز أن خللاً في التفويض ضمن نظام تتبع الطلبات كشف بعض تفاصيل طلبات العملاء بين 2 مارس 2025 و11 أبريل 2026. وقالت SafePal إن عبارات الاسترداد والمفاتيح الخاصة وكلمات مرور المحافظ ومعلومات الدفع لم تتأثر. لا يلغي ذلك خطورة الواقعة، لكنه يشير إلى أن مشكلة معالجة الطلبات لدى الشركة كانت مختلفة عن اختراق مؤكد لتخزين مفاتيح المحفظة.
بالنسبة للمبتدئين، الخلاصة العملية واضحة: إذا استخدمت SafePal كما هو مقصود، فلا ينبغي أن تكون الشركة هي الحارس لمفاتيحك المشفرة. لكن هذا يعني أيضاً أنه لا توجد عادة جهة مركزية يمكنها استعادة الوصول إذا فقدت عبارة الاسترداد.
المخاطر الشائعة عند استخدام تطبيق SafePal
يمكن أن يكون التطبيق مفيداً، خصوصاً مع استمرار SafePal في إضافة ميزات مثل دعم Polymarket والتوافق الأوسع مع WalletConnect. لكن الراحة تضيف نقاط تفاعل أكثر، ونقاط التفاعل الأكثر تعني طرقاً أكثر لارتكاب خطأ.
الخطر الرئيسي الأول هو التصيد الاحتيالي. بعد حادثة أغسطس 2026، قالت SafePal إنها حددت وأزالت أكثر من 30 موقعاً احتيالياً ورابط تصيد مرتبطاً بالاختراق. ويبيّن ذلك مدى سرعة استغلال المهاجمين لتفاصيل الطلبات المكشوفة أو شهرة العلامة التجارية لانتحال صفة مزود محفظة. وقد تكون رسالة دعم مزيفة أو مطالبة مزيفة بتحديث البرنامج الثابت أخطر من هجوم تقني مباشر، لأنها تحاول دفع المستخدم إلى الإفصاح طوعاً عن معلومات حساسة.
الخطر الثاني هو الموافقة على معاملة ضارة. تحدث خسائر كثيرة في Web3 لأن المستخدمين يوافقون على تفاعل مع عقد لا يفهمونه تماماً. ولا يتطلب ذلك فشل المحفظة نفسها. فإذا وقع المستخدم طلب صلاحية سيئاً، فستظل البلوك تشين تعالجه.
الخطر الثالث هو ضعف نظافة الجهاز الأمنية. يكون تطبيق المحفظة الذي يعمل على هاتف مخترق أكثر عرضة للواجهات المزيفة أو العبث بالحافظة أو الروابط الضارة. وعلى الرغم من أن التوقيع المادي يساعد في حماية المفاتيح، فقد يُخدع المستخدمون مع ذلك لإرسال الأموال إلى عنوان خاطئ أو تفويض إجراء ضار.
كيفية التحقق من أنك تستخدم جهاز SafePal أصلياً
يُعد التحقق من الأصالة جزءاً محورياً من أمان المحافظ المادية. وتذكر مواد الترقية الرسمية لـSafePal أن محافظها المادية تتضمن آلية للتحقق من البرنامج الثابت، هدفها منع ترقية برنامج ثابت مخترق أو مزيف بشكل صحيح على جهاز SafePal. كما توضح الشركة أن لكل إصدار من البرنامج الثابت معرفاً فريداً يُنشأ باستخدام خوارزمية التجزئة SHA-256.
عملياً، ينبغي للمستخدمين تنزيل البرنامج الثابت من الموقع الرسمي لـSafePal فقط، ومقارنة تفاصيل الترقية بعناية، وتجنب المواقع الخارجية التي تدعي استضافة برامج المحفظة أو تحديثات الأجهزة. وهذا مهم لأن المهاجمين غالباً ما يستهدفون عملية الإعداد والترقية بدلاً من تصميم العتاد نفسه. وإذا ثبّت المستخدم برنامجاً مزيفاً، فيمكن تقويض حتى محفظة قوية.
من الحكمة أيضاً فحص التغليف واتباع مسار الإعداد الرسمي والتشكيك في الرسائل غير المطلوبة التي تحث على ترقيات عاجلة. في أمان المحافظ المادية، ليست فحوص الأصالة مهمة جانبية، بل هي جزء من نموذج الحماية.
ما الذي يجب فعله إذا اشتبهت في اختراق محفظتك
إذا كنت تعتقد أن هناك خطباً ما، فالسرعة مهمة. توقف فوراً عن التفاعل مع الروابط المشبوهة أو dApps. لا تُدخل عبارة الاسترداد في مواقع الويب أو نوافذ الدردشة أو النوافذ المنبثقة التي تدعي تقديم المساعدة. لا ينبغي لمزود محفظة شرعي أن يحتاج إلى عبارة الاسترداد للتحقق من حسابك.
بعد ذلك، راجع الموافقات الأخيرة ونشاط المعاملات من جهاز نظيف. إذا كنت لا تزال تتحكم في المحفظة وتعتقد أن عبارة الاسترداد قد انكشفت، فإن الاستجابة الأكثر أماناً عموماً هي نقل الأصول إلى محفظة منشأة حديثاً بعبارة استرداد جديدة، بدلاً من محاولة الاستمرار في استخدام القديمة. وإذا كان القلق يتعلق بتصيد احتيالي مرتبط ببيانات طلبات قديمة، فابق متيقظاً لمحاولات انتحال الهوية عبر البريد الإلكتروني أو الرسائل النصية أو الهاتف.
ومن الأهمية بمكان أيضاً فصل الإلحاح العاطفي عن أمان المحفظة الفعلي. فتسرب عنوان شحن أو رقم هاتف أمر خطير، لكنه ليس مماثلاً لتسرب مفتاح خاص. يتخذ المستخدمون قرارات أفضل عندما يفهمون هذا الفرق.
كيف تنظر إلى SafePal بعد حادثة البيانات في 2026
الرأي الأكثر توازناً هو أن الثقة بعلامة SafePal التجارية تلقت ضربة بسبب اختراق معلومات الطلبات، رغم أن الحقائق المعلنة لم تُظهر اختراقاً مباشراً للبنية الأساسية لمفاتيح المحفظة. وهذا التمييز مهم. يمكن للمحفظة أن تحافظ على عزل المفاتيح الخاصة، ومع ذلك تواجه مشكلات أمنية تشغيلية تتعلق ببيانات العملاء أو عمليات الدعم أو الخدمات المحيطة.
لذلك، عندما يسأل شخص ما عما إذا كانت SafePal آمنة، تكون الإجابة الأفضل مشروطة. فتُعد ميزات تصميمها للحفظ الذاتي ونهجها في التوقيع دون اتصال وإطار التحقق من البرامج الثابتة نقاط قوة مهمة. لكن الاستخدام الآمن لا يزال يعتمد على سلوك المستخدم والتحقق الدقيق وفهم أن معظم خسائر العملات المشفرة تأتي من الهندسة الاجتماعية والواجهات المزيفة والموافقات السيئة، وليس من سرقة شركة محفظة للمفاتيح مباشرة.
الخلاصة
يبدو أن SafePal تحتفظ بنموذج أمان سليم للحفظ الذاتي قائم على مفاتيح يتحكم بها المستخدم والتوقيع دون اتصال والتحقق من البرامج الثابتة، لكن لا توجد محفظة خالية من المخاطر، وقد أظهر اختراق بيانات العملاء في 2026 أن نقاط الضعف التشغيلية لا تزال قادرة على خلق خطر فعلي عبر التصيد الاحتيالي وانتحال الهوية. وبالنسبة لمعظم المستخدمين، قد تكون SafePal خياراً معقولاً إذا تحققوا من الأجهزة بعناية وحموا عبارة الاسترداد وتعاملوا بحذر مع كل رسالة ورابط وطلب توقيع.
الأسئلة الشائعة
1. هل SafePal محفظة حاضنة أم غير حاضنة؟
تُصنّف SafePal كمحفظة غير حاضنة، أي يُفترض أن يتحكم المستخدمون بعبارة الاسترداد والمفاتيح الخاصة بهم بدلاً من ترك الحفظ لدى الشركة.
2. هل كشف اختراق SafePal في 2026 المفاتيح الخاصة أو عبارات الاسترداد؟
استناداً إلى تصريحات SafePal وتغطية رويترز، شملت الحادثة المُعلن عنها معلومات طلبات العملاء، وليس عبارات الاسترداد أو المفاتيح الخاصة أو كلمات مرور المحافظ أو بيانات الدفع.
3. ما أكبر خطر يواجه معظم مستخدمي SafePal؟
بالنسبة لمعظم المستخدمين، تتمثل أكبر المخاطر في التصيد الاحتيالي والتطبيقات المزيفة أو مصادر البرامج الثابتة المزيفة والموافقات غير الآمنة على dApps وسوء تخزين عبارة الاسترداد، وليس في فشل مباشر للتصميم الأساسي للمحفظة.
4. كيف يمكنني التحقق من أن جهاز SafePal الخاص بي أصلي؟
استخدم مصادر الإعداد والبرامج الثابتة الرسمية، وتجنب صفحات التنزيل التابعة لأطراف ثالثة، واتبع إرشادات SafePal للتحقق من البرامج الثابتة، بما في ذلك التحقق من تفاصيل الإصدار الرسمية ومعلومات الأصالة.
5. هل ينبغي أن أتوقف عن استخدام SafePal بسبب حادثة بيانات الطلبات؟
يعتمد ذلك على مدى تقبلك للمخاطر، لكن الحقائق المُبلغ عنها تشير إلى مشكلة كشف لبيانات العملاء بدلاً من اختراق مؤكد لمفاتيح المحافظ. والاستجابة الأكثر إلحاحاً هي تعزيز الوعي بالتصيد الاحتيالي والتحقق بعناية من كل تواصل.
يُقدَّم هذا المحتوى لأغراض معلوماتية عامة فقط، ولا يُشكل مشورة مالية أو استثمارية أو قانونية أو ضريبية. ولا ينبغي اعتبار أي فعاليات أو مكافآت أو عروض ترويجية عبر الإنترنت أو أي معلومات ذات صلة واردة فيه توصيةً أو طلبًا أو دعوةً لشراء الأصول المشفرة أو بيعها أو تداولها أو إجراء أي معاملات أخرى عليها. تتميز الأصول المشفرة بتقلبات سعرية مرتفعة وقد تؤدي إلى خسائر. وقد يختلف مدى توفر خدمات WEEX ومنتجاتها والفعاليات المرتبطة بها حسب المنطقة. وتقع على عاتقك مسؤولية التأكد من أن مشاركتك تتوافق مع القوانين واللوائح المحلية المعمول بها.
قد يعجبك أيضاً
أفضل محفظة عملات مشفرة في 2026: أبرز الخيارات لكل نوع من المستخدمين
عملة SFP: تحليل مشروع SafePal الشامل ومستقبل المحفظة الهجينة
عملة رودستر Tesla الطائر (FTR): ما هي وما الذي يجب التحقق منه قبل تداول عملة ميمية مستوحاة من رودستر
أداء تسلا رودستر وفئات بيرفورمانس وثرست وروكيت: المواصفات والسعر والإنتاج في 2028
مخاطر رمز Cyberleek: عملات الميم المرتبطة بالتسريبات والمحافظ المجهولة ولماذا يهم التحقق
عائد التخزين السنوي (APR) مقابل التضخم: ما مقدار العائد الحقيقي من عملاتك الرقمية؟
تصويت Starknet المستقل بشأن L1: ماذا يعني حقًا لـ STRK؟
سهم CRWV يتأرجح من -%9.5 إلى +%5.9: لماذا عكس CoreWeave مساره
رسوم WEEX Convert: ما التكلفة الحقيقية للتحويل بلا رسوم؟
عرض سعر WEEX Convert: كيف يعمل تثبيت السعر لمدة 8 ثوانٍ فعليًا
حدود التحويل عبر WEEX: شرح الحدين الأدنى والأقصى للمبالغ
كيفية التحقق من طلب WEEX Convert: السجل والسعر والحالة
ما هي عملة Walrus (WAL)؟ لماذا ترتفع وما الذي لا يزال غير مؤكد؟
PYTH USDT بعد قاعدة %100: آليات إعادة الشراء، إشارات التشبع الشرائي والمخاطر قبل التداول
تصنيف USDC كرمز EMT مهم في الاتحاد الأوروبي: ما الذي سيتغير في 12/11 بموجب MiCA
APR مقابل APY في العملات المشفرة: لماذا قد يضللك الرقم الأكبر
ارتفاع Walrus (WAL) بنسبة %30: صعود رمز تخزين Sui على خلفية بيانات الذكاء الاصطناعي
سعر بيتكوين بعد تضخم CPI الأعلى من المتوقع: لماذا يظل BTC عالقًا قرب $82,000
سهم Sandisk بعد ارتفاع بنسبة %524: لماذا يواصل SNDK التراجع الآن
سهم CoreWeave يهبط %15: لماذا أثار عائد السند قلق CRWV
سعر PENDLE وFLHYon: ما الذي يغيّره رمز سندات فرانكلين؟
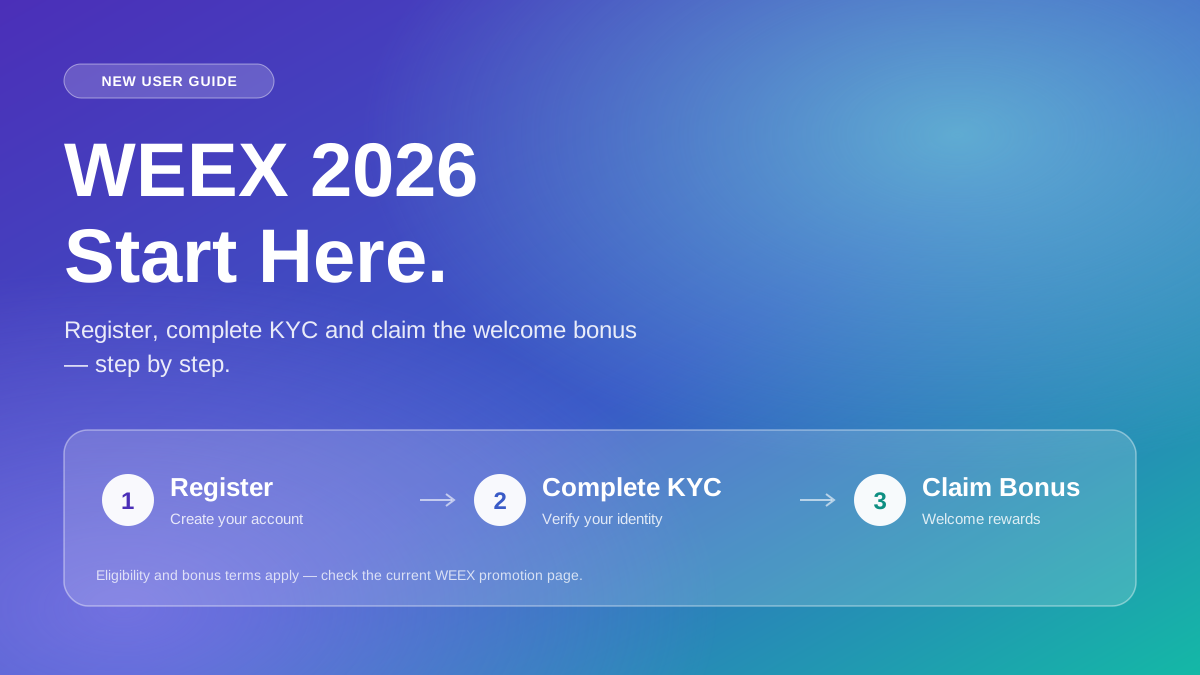
دليل المستخدمين الجدد إلى WEEX لعام 2026: التسجيل وإكمال KYC واستلام مكافأة الترحيب (خطوة بخطوة)

دليل WEEX Convert: كيفية مبادلة العملات المشفرة عبر الويب والتطبيق، وما الذي يعنيه عرض السعر فعليًا
سهم ASML يتراجع رغم تسجيل نتائج قياسية للربع الثالث ورفع التوقعات: هل أصبحت طفرة معدات رقائق الذكاء الاصطناعي محسوبة بالفعل في السعر؟
سهم SKHY يتراجع مجددًا: هل يعود هبوط SK Hynix إلى CXMT وYMTC الصينيتين أم إلى جني الأرباح من طفرة الذكاء الاصطناعي؟
ما هو الأمر المحدد؟ كيف يعمل في العملات المشفرة، ولماذا قد لا يُنفذ، ومتى يُستخدم؟
أفضل جهاز تعدين للعملات الرقمية للمبتدئين: ما يجب التحقق منه بشأن التكلفة والكهرباء وسعر الهاش والربح قبل الشراء
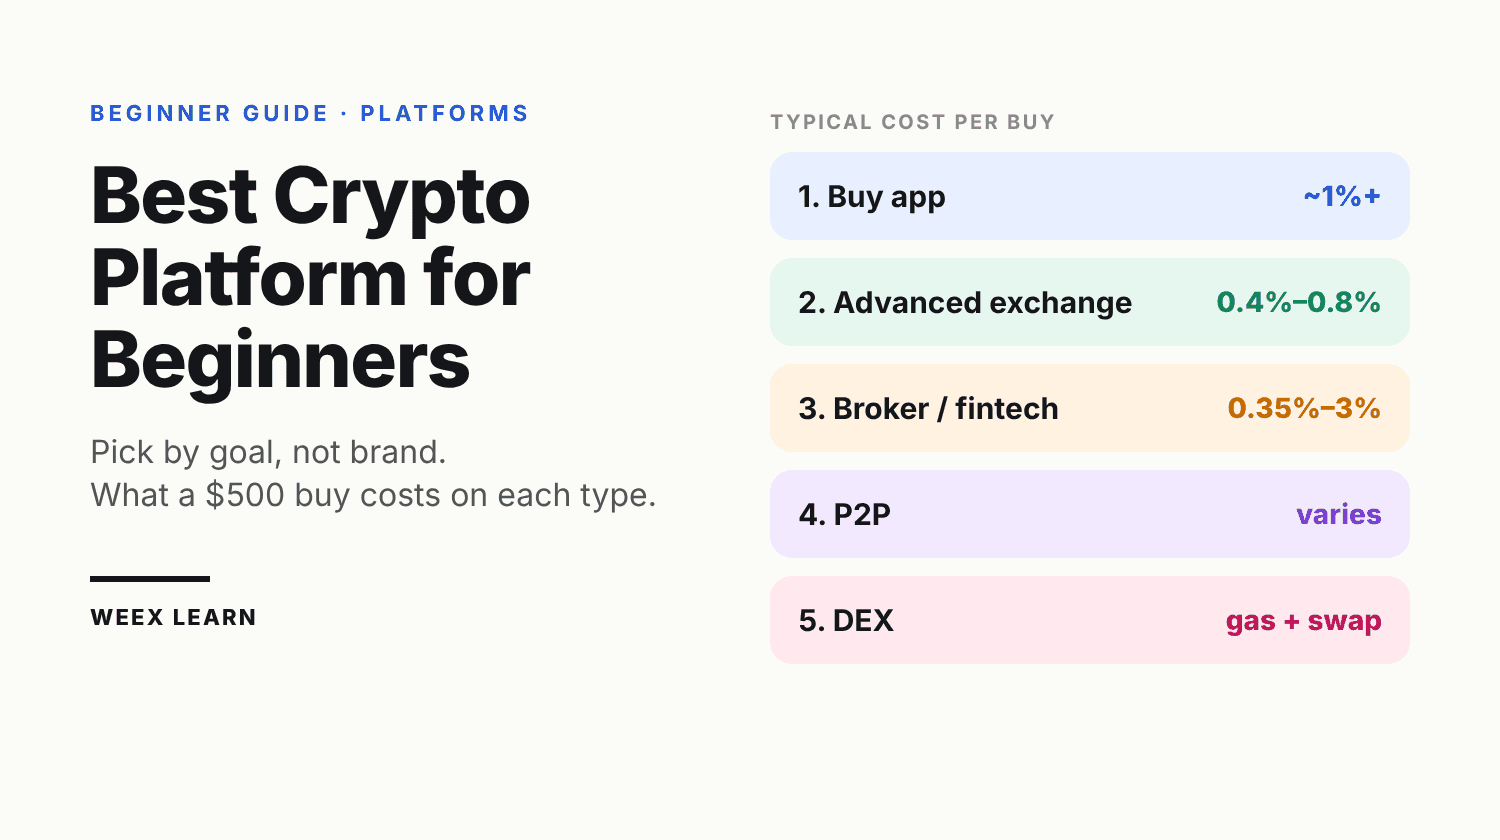
خزائن DeFi مقابل الستيكينغ: من يتحكم في عوائدك وقرارك بالخروج؟
أمر شراء محدد: كيفية شراء العملات المشفرة بسعر أقل من سعر السوق
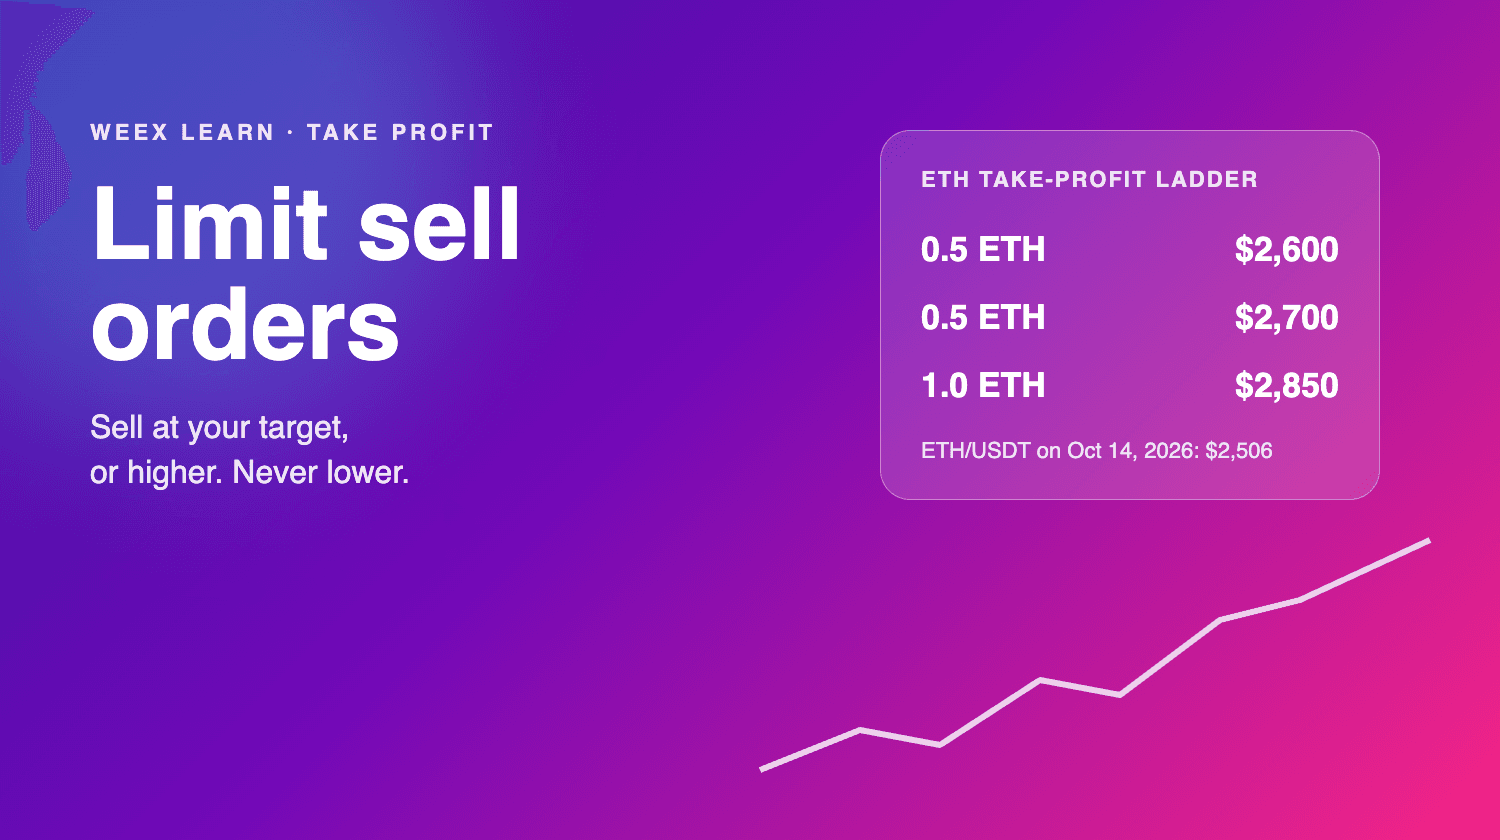
أمر البيع المحدد: كيفية تحديد سعر جني الأرباح في العملات الرقمية
أفضل محفظة عملات مشفرة في 2026: أبرز الخيارات لكل نوع من المستخدمين
عملة SFP: تحليل مشروع SafePal الشامل ومستقبل المحفظة الهجينة
عملة رودستر Tesla الطائر (FTR): ما هي وما الذي يجب التحقق منه قبل تداول عملة ميمية مستوحاة من رودستر
أداء تسلا رودستر وفئات بيرفورمانس وثرست وروكيت: المواصفات والسعر والإنتاج في 2028
مخاطر رمز Cyberleek: عملات الميم المرتبطة بالتسريبات والمحافظ المجهولة ولماذا يهم التحقق
عائد التخزين السنوي (APR) مقابل التضخم: ما مقدار العائد الحقيقي من عملاتك الرقمية؟
المحتويات
العملات الرائجة
أحدث المقالات