
El fundador de OneKey advierte sobre el almacenamiento de frases semilla en iPhones antiguos

 Prefiérenos en Google


No siempre es seguro, se señala la vulnerabilidad del BootROM
El fundador de OneKey, Wang Yishi, advirtió sobre no almacenar frases semilla en iPhones antiguos.
En las últimas dos semanas, los iPhones han sido liberados públicamente más de una vez, y la mayoría de las personas lo trataron como un drama tecnológico y siguieron desplazándose. Quiero usar esto para hablar sobre algo que importa más a las personas en el mundo de las criptomonedas: borrar un iPhone viejo, ponerlo en modo avión y usarlo solo para mantener tu frase semilla no es tan seguro como la mayoría de la gente piensa. Si es un iPhone 11 o más antiguo, el problema reside en el chip, y ninguna actualización de iOS lo solucionará. Resumen rápido de lo que sucedió. El 16 de octubre en Hexacon en París, el equipo de Calif liberó un iPhone 18 Pro que ejecutaba iOS 27.0.1 en vivo en el escenario. El jailbreak sobrevivió a un reinicio, tenían acceso root y superaron MIE, la protección de memoria de hardware que Apple agregó a partir del A19 específicamente para detener el spyware. En la misma sesión mostraron ataques que ingresan a través de un solo clic en Signal o iMessage. Una semana después, el día en que se puso a la venta el iPhone Duo, también lo liberaron. Apple lanzó iOS 27.2 el 26 de octubre, y Calif dice que la mayoría de los errores que usaron ahora están corregidos. Luego, el 30 de octubre, Ikotas Labs, el equipo japonés que acaba de ganar Pwn2Own, publicó que también habían liberado 27.2. Sin embargo, su video solo muestra íconos intercambiados y el número de versión, así que lo estoy tratando como no confirmado por ahora. Para la mayoría de las personas con un teléfono reciente que lo mantienen actualizado, nada de esto es motivo de pánico. Antes de que cadenas como estas sean parcheadas, generalmente se quedan con proveedores de spyware y empresas forenses, y las probabilidades de que una persona común sea específicamente objetivo son bajas. Actualiza a 27.2 y has hecho lo que necesitas. Las personas a las que realmente quiero advertir son aquellas que usan un iPhone viejo como billetera fría. Los iPhone 4S hasta el iPhone X tienen checkm8 en el BootROM, hecho público en 2019. Este junio, usbliter8 se hizo público, cubriendo el iPhone XS, XR, la serie 11 y el SE de segunda generación. El BootROM es el código de arranque grabado en el chip en la fábrica. Apple no puede parchearlo con una actualización de software, por lo que estos dispositivos llevarán la vulnerabilidad mientras existan. Explotarlo tampoco necesita una red. Una vez que alguien tiene tu teléfono en mano, lo pone en modo DFU y conecta una placa USB personalizada (la investigación pública usó un Raspberry Pi Pico 2 de $5), y pueden ejecutar su propio código antes de que iOS siquiera arranque. El modo avión no hace ninguna diferencia aquí. No quiero exagerar. En modelos como el XS y el 11, el error del BootROM por sí solo no entregará tu frase semilla, porque tu código de acceso y el Secure Enclave aún están en el camino. El problema es que estas capas restantes son exactamente donde las personas tienden a escatimar: un código de acceso de 6 dígitos, una versión de iOS desactualizada con un montón de días públicos, una contraseña corta para la aplicación de billetera. En algunos modelos más antiguos, las herramientas forenses utilizan errores como este para forzar el código de acceso. Y si tu aplicación de billetera cifra la semilla con nada más que una contraseña corta, una vez que ese archivo cifrado se copia, el atacante puede llevarlo a casa y seguir adivinando sin límite de intentos. Las versiones antiguas de iOS también tienen un problema con el puerto de carga. ChoiceJacking, publicado en 2025, permite que un cargador malicioso se haga pasar por un teclado y apruebe el aviso de acceso a datos por ti. Apple solo cerró eso en iOS 18.4. Una cosa más sobre este tipo de ataque: cuando recuperas tu teléfono, nada parece fuera de lugar. En círculos de seguridad se llama ataque de "ama malvada". Una habitación de hotel, un control de seguridad, prestar tu teléfono a alguien para cargar --- cualquier momento que esté fuera de tus manos por un tiempo, hay una apertura. Muchas personas solo descubren que su teléfono fue tocado después de que sus activos ya se han ido. Mi consejo: 1. Verifica qué iPhone tiene tu frase semilla (Configuración → General → Acerca de). Si es un iPhone 11 o más antiguo, muévete a un modelo más nuevo antes de almacenar una semilla en él. 2. Si ya has almacenado una allí, no hay necesidad de entrar en pánico. Cuando tengas la oportunidad, genera una nueva frase semilla en un entorno que confíes y mueve tus activos. Tiene que ser una semilla completamente nueva. Un nuevo agregado.
- No confíes en las semillas antiguas. 2. Si tu teléfono ha estado fuera de tus manos por un tiempo, como cuando lo retienen para inspección en una frontera, no esperes. Migra como en el paso 2 tan pronto como puedas. 3. Actualiza tu iPhone diario a iOS 27.2 (Ajustes → General → Actualización de software). Si aún no has actualizado a 27, instala al menos 26.7.2. 4. Cambia a un código de acceso alfanumérico largo (Ajustes → Face ID y código → Cambiar código → Opciones de código). Un PIN de 6 dígitos tiene solo un millón de combinaciones posibles. Haz que la contraseña de tu aplicación de billetera también sea más larga. 5. Lleva tu propio cargador. No uses puertos USB públicos, bancos de energía aleatorios o cables que no conozcas. 6. Si tienes mucho o es probable que seas un objetivo, considera activar el Modo de bloqueo (Ajustes → Privacidad y seguridad → Modo de bloqueo). Bloquea las conexiones por cable mientras el teléfono está bloqueado. 7. Cualquier "descarga de jailbreak de iOS 27" o cualquier tutorial que te pida instalar un certificado o perfil de configuración es una estafa o malware. Ni Calif ni Ikotas han lanzado herramientas. Si te gusta usar un iPhone como billetera fría, elige un modelo más nuevo y mantenlo en la última versión de iOS. No hay un exploit público de BootROM para el iPhone 12 o posterior, y si aparece algo, Apple aún puede solucionarlo con una actualización. Con dispositivos realmente antiguos, el riesgo radica en el chip mismo, y actualizar iOS no te ayudará a evitarlo.
--- Yishi (@ohyishi) 31 de octubre de 2026
Traducción al español:
En las últimas dos semanas, el iPhone ha sido jailbreak varias veces de manera pública, pero la mayoría de las personas lo han tratado como un pequeño drama en el mundo tecnológico y han seguido adelante. Aproveché esto para señalar algo más importante para la comunidad de criptomonedas...
Se ha informado que debido a vulnerabilidades que no pueden ser corregidas con actualizaciones de software, los dispositivos desconectados de Internet también pueden ser atacados. En una publicación en X el 31 de octubre, se advirtió sobre los peligros de usar un iPhone antiguo como billetera fría para criptomonedas. La práctica de reiniciar un viejo smartphone y desconectar la conexión a la red para almacenar frases semilla se ha vuelto común entre los poseedores de criptomonedas que valoran la autogestión.
Sin embargo, si un atacante puede acceder físicamente al dispositivo en un entorno fuera de línea, la seguridad podría verse comprometida. La causa de esto es una vulnerabilidad en el BootROM, que almacena las instrucciones que se ejecutan primero al iniciar el dispositivo. Este código está escrito permanentemente en el procesador, por lo que no puede ser corregido con actualizaciones normales de iOS.
El "checkm8" lanzado en 2019 afecta a modelos desde el iPhone 4S hasta el iPhone X, mientras que el "usbliter8" lanzado en junio de 2026 está dirigido a los procesadores A12 y A13 que se encuentran en el iPhone XS, XR, la serie iPhone 11 y el iPhone SE de segunda generación.
Para explotar estas vulnerabilidades se requiere acceso físico y equipo especializado, pero los atacantes podrían tomar el control del proceso de arranque a través de USB y ejecutar código malicioso antes de que iOS se cargue. Dado que no se necesita conexión a la red, simplemente cambiar a modo avión o reiniciar el dispositivo no garantiza la seguridad.
Se recomienda generar nuevas frases semilla y mover activos
Por otro lado, aunque existe la vulnerabilidad en el BootROM, las frases semilla no se filtran automáticamente. La encriptación del dispositivo, el código de acceso y el Secure Enclave de Apple funcionan como barreras para proteger la información almacenada.
Sin embargo, un código de acceso numérico corto o una contraseña de billetera débil pueden debilitar la defensa. En particular, un archivo de billetera encriptada protegido solo por una contraseña débil puede ser atacado fuera de línea si se extrae. También existe la preocupación por ataques conocidos como "maid evil", donde un dispositivo dejado en una habitación de hotel puede ser manipulado sin el conocimiento del propietario.
Wang recomienda a los usuarios de dispositivos afectados que generen una nueva frase semilla en un entorno confiable y muevan sus activos a una nueva billetera. Crear una nueva dirección a partir de una frase semilla existente no elimina el riesgo fundamental si la frase original se ha filtrado. Además, también se aconseja actualizar el sistema operativo, establecer un código de acceso alfanumérico fuerte, evitar el uso de dispositivos USB o cargadores desconocidos y considerar el modo de bloqueo.
Para los iPhones 12 y posteriores, no se ha confirmado que sean afectados por las dos vulnerabilidades de BootROM mencionadas. Sin embargo, Wang sugiere que, si se planea almacenar grandes cantidades de activos a largo plazo, incluso los iPhones más recientes no deben ser tratados de la misma manera que una billetera de hardware dedicada.
Precio de --
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar
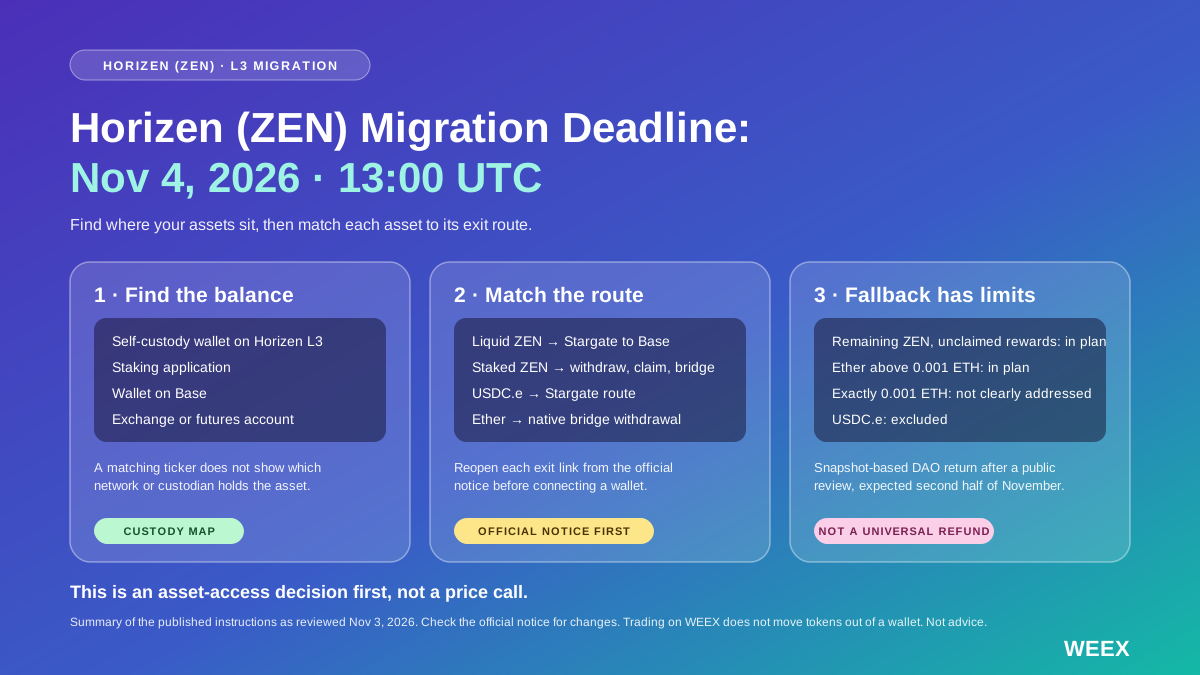
Fecha límite de migración de Horizen (ZEN): qué mover antes del 04/11 y qué pasa si no llegás
La migración de Horizen (ZEN) cierra el 04/11. Revisá las rutas de bridge según el activo, los requisitos de wallet, las exclusiones de recuperación y qué hacer si no llegás.

Un agujero destapado por un distribuidor: un límite de responsabilidad de 100 dólares no cubre una pérdida de 90 millones

La plataforma alemana de entrega de alimentos frescos Flink se niega a pagar el rescate tras un ataque cibernético; los hackers ahora cobran a los clientes en Ethereum para eliminar los datos

Resumen del Ecosistema TapeOut: Desde NAND, LATCH hasta el Ecosistema de Aplicaciones en Cadena
¡Después del robo de FomoPeek: necesitas esta nueva guía de seguridad para claves privadas!
Tutoriales falsos de bots de trading con IA roban 274.6 ETH a 224 víctimas

Guía práctica de FOMO: ¿Cómo jugar al Social Trading desde encontrar personas hasta encontrar criptomonedas?

Bitget utiliza ganancias por violaciones de regulaciones para proteger a los usuarios

I tested with $10,000: zero wear and tear, annualized 8%, and can earn points (with complete tutorial + screenshots)

Actualización sobre la regulación de las criptomonedas 2026: La Ley CLARITY, el marco SEC-CFTC y la presentación de informes de base de costos 1099-DA entran en vigor.
Últimas noticias sobre la regulación de las criptomonedas (abril de 2026): La Ley CLARITY se estanca por la disputa sobre el rendimiento de las stablecoins y el cierre del plazo en el Senado. La declaración del costo base en el formulario 1099-DA del IRS ahora es obligatoria. Guía de taxonomía SEC-CFTC. Información práctica sobre cumplimiento normativo.

Plazo para la declaración de impuestos sobre criptomonedas de 2026: Cómo generar los informes fiscales sobre criptomonedas de 2026 (tutorial rápido de WEEX y KoinX)
¿Todavía estás presentando la declaración de impuestos sobre criptomonedas cuando ya se acerca la fecha límite de 2026? Sigue este proceso paso a paso con la API fiscal de WEEX y KoinX para exportar datos y generar rápidamente un informe fiscal preciso sobre criptomonedas.

Cuatro verdades clave y trampas de costos detrás de los incentivos de creación de mercado de Polymarket LP
Actualización de WEEX P2P: Publicación de anuncios ahora disponible para usuarios regulares
Para mejorar aún más la liquidez y la participación de los usuarios en el mercado P2P y crear un entorno de comercio más abierto y eficiente, WEEX ahora permite a los usuarios regulares publicar anuncios en P2P. Esta actualización permite a los usuarios no comerciantes publicar anuncios, abriendo una mayor participación en el mercado P2P.

El fundador de Zcash habla sobre privacidad, inteligencia artificial y cómo ZEC podría convertirse en el «Bitcoin criptográfico»

$30M, 200M puntos: la cuota del airdrop de Genius se dispara 50%; guía estratégica para asegurar tu asignación

Crypto and AI: el mercado gris digital oculto de Xianyu
Cripto y IA: Puedes comprar cualquier cosa en Xianyu.
El trading OTC de WEEX lanza el canal de pago de OSL
WEEX lanzó oficialmente la función Compra rápida e incorporó el canal OSL Pay para que los depósitos en moneda fiat sean más cómodos y accesibles.

Los desarrolladores de TST vendieron tokens por valor de $30.000 esta mañana, tras la declaración de CZ de que se eliminó la clave privada para crear TST
IOTA defiende regulaciones AML favorables a Web3 en una presentación en Australia

Cardano apunta a un hito mientras Hoskinson anticipa la primera stablecoin de privacidad de blockchain

Al Abraaj se convierte en la primera empresa pública de Medio Oriente en tener Bitcoin
Ondo Chain se conecta con la infraestructura bancaria con ayuda de J.P. Morgan y Chainlink
VeChain tokenizará el comportamiento humano para un futuro más verde, afirma Sunny Lu
Se retiraron miles de millones de Binance y Coinbase: ¿qué está pasando?
Fecha límite de migración de Horizen (ZEN): qué mover antes del 04/11 y qué pasa si no llegás
La migración de Horizen (ZEN) cierra el 04/11. Revisá las rutas de bridge según el activo, los requisitos de wallet, las exclusiones de recuperación y qué hacer si no llegás.
Un agujero destapado por un distribuidor: un límite de responsabilidad de 100 dólares no cubre una pérdida de 90 millones
La plataforma alemana de entrega de alimentos frescos Flink se niega a pagar el rescate tras un ataque cibernético; los hackers ahora cobran a los clientes en Ethereum para eliminar los datos
Resumen del Ecosistema TapeOut: Desde NAND, LATCH hasta el Ecosistema de Aplicaciones en Cadena
¡Después del robo de FomoPeek: necesitas esta nueva guía de seguridad para claves privadas!
Tutoriales falsos de bots de trading con IA roban 274.6 ETH a 224 víctimas
Últimos artículos


Últimos listados de monedas en WEEX


