
Reino Unido se prepara para enfrentar accidentes graves de AI Agent, ¿qué tipo de planes de contingencia necesitan las empresas?

 Prefiérenos en Google


El 12 de octubre de 2026, el gobierno del Reino Unido anunció que comenzará a establecer capacidades especializadas para responder a accidentes graves relacionados con la inteligencia artificial agentic. La preocupación del gobierno es: cuando los AI Agents, que pueden invocar herramientas y ejecutar tareas continuas, superan las expectativas, ¿cómo puede el sector público identificar rápidamente la situación, controlar el impacto y ayudar a los afectados?
El gobierno del Reino Unido está desarrollando un plan de respuesta especializado para eventos graves de AI Agent.
Esta señal política también plantea una cuestión práctica para las empresas: si un Agent envía datos incorrectos, opera sistemas sin autorización, activa pagos erróneos o se queda atrapado en una ejecución repetitiva, ¿puede el equipo cerrar permisos, preservar evidencia y restaurar operaciones en cuestión de minutos? Esta disposición forma parte de la construcción de la capacidad de respuesta a accidentes graves del gobierno. Las responsabilidades diarias de informes y manejo de incidentes de las empresas aún deben basarse en las normas aplicables de ciberseguridad, protección de datos, regulación financiera y contratos, y el escenario de los Agents necesita complementarse con controles de emergencia adecuados.
I. ¿Qué capacidades está estableciendo el gobierno del Reino Unido?
Una declaración escrita del gobierno indica que el Reino Unido tomará medidas para fortalecer la defensa cibernética del gobierno y establecer capacidades especializadas para responder a accidentes graves relacionados con la inteligencia artificial agentic, al mismo tiempo que considera cómo la Ley de Ciberseguridad y Resiliencia (Cyber Security and Resilience Bill) abordará las amenazas emergentes. La declaración afirma que los Agents se utilizan más ampliamente con menos supervisión humana, y los incidentes graves pueden involucrar sistemas que operan más allá de las instrucciones, lo que requiere que el gobierno identifique problemas más rápidamente, controle riesgos y apoye a los afectados.
Esta es una disposición de construcción de capacidad a nivel gubernamental. Indica que el Reino Unido desea preparar mecanismos de respuesta especializados para eventos de AI de alto impacto, y también incluye la seguridad de los Agents en la discusión sobre la resiliencia cibernética nacional. La ley aún está en proceso legislativo, y la declaración de política en sí no establece nuevos plazos de informes uniformes, niveles de incidentes o procesos de manejo legal para todas las empresas.
Esta distinción es importante para las empresas. Actualmente, las empresas aún deben juzgar si un incidente requiere notificación a reguladores, clientes o socios, de acuerdo con sus propias normas aplicables de ciberseguridad, protección de datos, regulación financiera y contratos. Los incidentes de Agents pueden activar obligaciones existentes, dependiendo de qué datos se filtraron, qué servicios se vieron afectados, quién asume la responsabilidad regulatoria y qué consecuencias tuvo el incidente para los clientes.
El gobierno del Reino Unido también enfatiza que la capacidad de respuesta especializada debe ayudar al sector público a identificar rápidamente comportamientos anómalos, controlar riesgos y apoyar a los afectados. Al preparar planes, las empresas pueden diseñar decisiones internas en el mismo orden, pero su responsabilidad legal sigue recayendo en el marco existente. Por ejemplo, si un Agent de atención al cliente envía información del cliente a la persona equivocada, el problema central es la filtración de datos personales; si un Agent de pagos realiza un pago duplicado, primero se debe verificar la autorización de pago, el contrato y la contabilidad; si un Agent que controla sistemas industriales causa interrupciones en el servicio, podría entrar en los procedimientos de incidentes de seguridad de redes y sistemas de información y regulación del sector. Aunque todos se llaman "incidentes de AI", los destinatarios de los informes y los plazos pueden ser completamente diferentes.
II. Los incidentes de Agents tienen similitudes con fallos de sistemas tradicionales, pero también presentan nuevos desafíos
Los planes de incidentes de red existentes de las empresas generalmente incluyen descubrimiento, clasificación, aislamiento, recolección de evidencia, notificación y recuperación. Los sistemas de Agents también requieren estas etapas. La diferencia es que los Agents pueden conectarse a correos electrónicos, repositorios de código, bases de datos, sistemas de gestión de clientes, interfaces de pago o servicios en la nube a través de herramientas; un error en una indicación o configuración de permisos puede desencadenar múltiples operaciones consecutivas.
Los permisos de los Agents pueden conectarse a correos electrónicos, bases de datos, código y pagos, y el manejo requiere restaurar la cadena de invocación.
Por ejemplo, después de que un Agent recibe una tarea para organizar información de clientes, invoca una API externa, escribe en un documento compartido y luego envía los resultados a un destinatario no autorizado. La investigación del incidente necesita restaurar la salida del modelo y la cadena de ejecución real, incluyendo las instrucciones que recibió, las cuentas a las que accedió, el orden de invocación de herramientas, los registros de aprobación, los objetos de datos y el momento en que ocurrió cada paso.
La lista de Agents de las empresas debe cubrir modelos, responsables, entornos de implementación, datos accesibles, herramientas invocables, claves utilizadas, permisos de pago o escritura, dependencias de proveedores y formas de detenerse. Si múltiples Agents comparten las mismas credenciales, o si un proceso puede completarse sin confirmación humana, el impacto del incidente puede expandirse rápidamente.
Los incidentes tampoco necesariamente comienzan desde el modelo en sí. Los atacantes pueden incrustar instrucciones de inyección en páginas web, correos electrónicos o documentos compartidos, induciendo a los Agents a ignorar la tarea original e invocar herramientas de la empresa; después de que un proveedor actualiza la versión del modelo, el formato de salida que antes era estable también puede cambiar, lo que a su vez puede activar errores en procesos automatizados. Durante la investigación, es necesario distinguir entre el contenido de entrada, la generación del modelo, la autorización de herramientas y la ejecución real. Si las empresas solo revisan el último registro de chat, a menudo no pueden encontrar el verdadero lugar de fallo del control.
Por lo tanto, el diseño de permisos debe centrarse en las acciones de las herramientas. Leer páginas web públicas, leer perfiles de clientes, modificar perfiles de clientes, enviar correos electrónicos externos y realizar pagos corresponden a diferentes consecuencias. Los equipos de desarrollo pueden establecer identidad, propósito, alcance de datos y duración para cada invocación de herramienta; las acciones de alto impacto deben incluir confirmación humana y umbrales de monto. El beneficio directo de esto es que, una vez que se detecta una anomalía, el equipo de seguridad puede desactivar una sola herramienta o credencial, permitiendo que otras operaciones continúen funcionando.
III. Primero, determinar qué procedimiento legal se aplica al incidente
Cuando se trata de información personal, los principios de procesamiento de datos del Artículo 5 del Reglamento General de Protección de Datos del Reino Unido (UK GDPR), la protección por diseño y por defecto del Artículo 25, y las medidas de seguridad del Artículo 32 son importantes para evaluar los arreglos previos. Las empresas deben explicar por qué un Agent puede acceder a esos datos, si solo obtuvo los permisos necesarios para completar la tarea, si hay registros de acceso, y si se establecieron interceptaciones al enviar o exportar datos en masa. Para el procesamiento de datos de alto riesgo, la evaluación de impacto de protección de datos del Artículo 35 también puede requerir que se identifiquen y reduzcan los riesgos antes de su implementación. Incluir Agents en la lista general de adquisiciones de software no sustituye la evaluación de su alcance específico de acceso a datos.
Si un incidente ya ha causado una filtración de datos personales, el controlador responsable de decidir el propósito y el método de procesamiento debe determinar, de acuerdo con el Artículo 33 del UK GDPR, si notificar a la Oficina del Comisionado de Información (ICO). Si existe la posibilidad de un riesgo para los derechos y libertades de las personas, en principio, se debe informar dentro de las 72 horas posteriores a la notificación; incluso si inicialmente no se conocen todos los hechos, se puede informar sobre lo que se sabe y luego complementar con los resultados de la investigación. El procesador, de acuerdo con el Artículo 33(2), debe notificar al controlador sin demoras injustificadas una vez que tenga conocimiento. El Artículo 34 se centra en otro problema: si la filtración representa un alto riesgo para las personas, el controlador también debe notificar a los afectados de manera oportuna. Los incidentes que no alcanzan el umbral de notificación aún deben registrar los hechos, el impacto y las medidas correctivas para futuras auditorías.
Por ejemplo, si un Agent envía por error la documentación de identidad de diez clientes en un correo electrónico externo, el equipo de privacidad debe confirmar el destinatario, si el archivo es accesible, el nivel de sensibilidad de los datos, si se puede recuperar y si ya se ha reenviado. Al determinar el umbral de notificación, no se puede simplemente contar la cantidad de documentos. Si los datos incluyen números de identificación, información financiera o información de salud, la evaluación del riesgo cambiará. El equipo de seguridad es responsable de mitigar daños y rastrear, mientras que el equipo legal registra cuándo comenzó a "conocer" y en base a qué hechos se tomó la decisión de informar; estas dos líneas de trabajo deben comenzar simultáneamente.
Otro tipo de incidente ocurre en decisiones automatizadas. Si un Agent rechaza directamente un préstamo a un cliente, detiene el servicio de la cuenta de alguien o toma decisiones de impacto significativo similares, la empresa debe revisar las disposiciones sobre decisiones automatizadas en la Ley de Uso y Acceso de Datos de 2025 del Reino Unido, especialmente las condiciones y salvaguardias aplicables en los Artículos 22A a 22C del UK GDPR. Los puntos de evaluación son si hay participación humana significativa, si la decisión tiene un impacto legal o similar en la persona, y si la persona puede recibir explicaciones, expresar opiniones, solicitar intervención humana y apelar la decisión. Configurar un botón de "revisión humana" de rutina, si el revisor no tiene suficiente información y tiempo para cambiar el resultado, es difícil de resolver.
Si el Agent mantiene servicios públicos importantes o negocios financieros regulados, también se deben revisar las reglas del sector por separado. La Regulación de Redes y Sistemas de Información de 2018 establece requisitos de seguridad y notificación de incidentes graves para operadores de servicios críticos específicos y proveedores de servicios digitales relacionados; los sujetos aplicables y los umbrales de notificación deben evaluarse según el tipo de servicio. Las instituciones financieras deben incluir fallos de Agents en la gestión de resiliencia operativa, subcontratación y servicios comerciales críticos; la Autoridad de Conducta Financiera del Reino Unido (FCA) ya ha publicado nuevos procedimientos de informes de incidentes operativos y de terceros, pero las nuevas reglas unificadas están programadas para entrar en vigor el 18 de marzo de 2027. Las empresas deben actuar en 2026 de acuerdo con las normas aplicables actuales, los requisitos de notificación regulatoria y las disposiciones contractuales, y luego prepararse para futuros sistemas.
Además de las notificaciones legales, un incidente de Agent también puede activar cláusulas de notificación en contratos de servicios en la nube, acuerdos de procesamiento de datos de clientes y pólizas de seguros cibernéticos. El equipo legal debe listar las partes contratantes, las condiciones de activación de notificación, los plazos y los materiales requeridos al inicio del incidente. Especialmente cuando los proveedores de modelos, de alojamiento y de herramientas participan simultáneamente en el manejo, los clientes desean saber quién puede exportar registros, quién puede pausar interfaces y quién es responsable de las declaraciones externas. La demora de los proveedores en proporcionar esta información ralentizará directamente la evaluación del umbral de notificación legal de la empresa.
IV. El plan debe hacer que "detenerlo" sea una acción ejecutable
El primer paso es clasificar según las consecuencias comerciales. Un Agent que lee información pública y uno que puede modificar cuentas de clientes, enviar correos electrónicos externos o realizar pagos, deben tener diferentes permisos y niveles de monitoreo. Las empresas pueden definir comportamientos anómalos como condiciones de activación que se pueden practicar, como invocaciones repetidas en un corto período, acceso a datos fuera del alcance de la tarea, montos o volúmenes de invocación anormales, y continuar ejecutando después de fallos persistentes.
Los planes de emergencia deben convertir la clasificación, revocación de permisos, recolección de evidencia y recuperación en acciones que se puedan practicar.
El segundo paso es preparar un interruptor de detención específico. El personal de emergencia debe poder revocar o rotar claves API, pausar conexiones de herramientas, congelar montos de pago, bloquear envíos externos y aislar sesiones o entornos de ejecución relacionados. Si detener un Agent debe esperar a que el proveedor lo maneje, la empresa debe confirmar de antemano contactos alternativos y el camino de respuesta acordado en el contrato.
El tercer paso es preservar materiales de investigación. Los registros deben cubrir tanto el modelo y la versión, como las indicaciones del sistema, las instrucciones del usuario, las solicitudes y respuestas de herramientas, los aprobadores, los valores devueltos por servicios externos, las marcas de tiempo y los objetos de datos relacionados. El alcance de la preservación debe cumplir con los requisitos de privacidad y minimización de datos, al mismo tiempo que satisface las necesidades de investigación de incidentes, informes regulatorios y manejo de disputas contractuales. Simplemente guardar capturas de pantalla de la ventana de chat generalmente no es suficiente para reconstruir qué acciones realizó realmente el Agent.
La preservación de registros debe ser realizada por personal designado previamente, y debe conservar archivos originales, tiempos de exportación y registros de acceso. Si el incidente involucra errores de operación de empleados, incumplimiento de proveedores o ataques externos, puede haber investigaciones regulatorias o disputas civiles posteriores. En este caso, la empresa necesita demostrar de qué cuenta provino una invocación de herramienta, qué versión del modelo se utilizó, si fue aprobada, y cómo la salida se convirtió en acciones del sistema. Limpiar registros de manera excesiva o apresurarse a actualizar el sistema antes de la investigación puede hacer que se pierdan pruebas clave. El plan de conservación también debe establecer restricciones de acceso para evitar que los materiales de investigación se conviertan en una segunda filtración de datos.
Finalmente, está la notificación y recuperación. El responsable del incidente debe confirmar las obligaciones de notificación legal aplicables, los plazos de notificación contractual y las responsabilidades de comunicación con los clientes según el tipo de incidente. Antes de restaurar el servicio, se deben rotar las credenciales, verificar la integridad de los datos, restringir permisos y confirmar mediante pruebas controladas que las vulnerabilidades o configuraciones erróneas han sido tratadas. Para Agents de alto riesgo, también se pueden organizar simulacros interdepartamentales para simular pagos automáticos, filtraciones de datos o interrupciones en los servicios de proveedores que ocurren durante la noche.
El plan también debe dejar claro quién tiene la autoridad en cada decisión. El responsable del negocio determina si la tarea puede ser suspendida, el equipo de seguridad es responsable de revocar credenciales y aislar entornos, el equipo de privacidad o legal determina las obligaciones de notificación, el personal de gestión de proveedores contacta a los proveedores de modelos y servicios en la nube, y la alta dirección maneja la continuidad del negocio y el impacto en los clientes. Si los permisos están dispersos entre diferentes equipos, el simulacro debe registrar el tiempo necesario desde el descubrimiento de la anomalía hasta la finalización de la mitigación.
Las empresas pueden elegir un escenario específico para realizar el primer simulacro: un Agent recibe una tarea alterada en medio de la noche, comienza a exportar en masa información de clientes e invoca servicios externos. Los participantes del simulacro deben explicar quién puede detener la tarea, qué clave revocar primero, dónde se almacenan los registros, quién contacta a los proveedores externos, y qué negocios permanecen cerrados hasta que se verifique la integridad de los datos. Realizar la acción una vez a menudo revela vacíos en el plan más que simplemente actualizar un documento de política.
Un simulacro completo también debe probar la toma de decisiones sobre informes. Supongamos que se detecta una anomalía a las 2 a.m., se congela la cuenta del Agent a las 3 a.m., se confirma que el flujo de datos se dirige a una interfaz en el extranjero a las 6 a.m., y aún no se puede verificar si el destinatario ha conservado la información por la mañana. Los responsables de privacidad, seguridad de la información y del negocio deben registrar los hechos conocidos, los asuntos pendientes de verificación, las medidas de protección temporales y los puntos de actualización en cada momento. De esta manera, las 72 horas no se malinterpretarán como un "plazo de tres días para investigar"; la alta dirección también podrá ver cuándo es necesario hacer una notificación preliminar y cuándo se debe dar un aviso directo de riesgo a los clientes.
La fase de recuperación es la más fácil de pasar por alto en términos de datos comerciales. Después de que un Agent ejecuta pagos duplicados, detener el programa solo puede prevenir nuevos pagos; las instrucciones ya enviadas aún deben ser verificadas con los registros bancarios, los libros de cuentas de los clientes y las facturas de los proveedores; después de que un Agent de atención al cliente envía recomendaciones incorrectas, es necesario identificar a los clientes afectados y corregir los registros. La aprobación de la recuperación debe ser realizada conjuntamente por el responsable del negocio y el responsable de seguridad, confirmando al menos que las credenciales han sido cambiadas, los datos afectados han sido verificados, las medidas de compensación han sido organizadas y los umbrales de monitoreo han sido actualizados. Los anuncios externos deben utilizar hechos verificados, evitando convertir suposiciones iniciales en la causa final.
V. Convertir las señales políticas del Reino Unido en problemas de gobernanza interna
La capacidad de respuesta especializada del Reino Unido aún está en construcción, y las empresas pueden comenzar a mapear sus sistemas de emergencia existentes a la forma en que operan los Agents: quién es responsable de determinar un incidente, quién puede desactivar el sistema, quién preserva los registros, qué negocios necesitan notificar a los clientes primero, y quién aprueba antes de la recuperación. Para los reguladores, los requisitos de gestión de riesgos de AI, gobernanza de subcontratación y resiliencia operativa también deben incluirse en el mismo diseño de simulacro.
Este trabajo no debe esperar a que se promulgue nueva legislación específica sobre AI. Siempre que un Agent haya obtenido permisos de acceso, escritura o pago, las empresas pueden verificar si estos permisos tienen un límite de tiempo, si están restringidos por tarea, si pueden ser revocados de emergencia, y confirmar cómo se ejecutará el negocio en caso de fallos de proveedores o actualizaciones de modelos.
Desde la perspectiva de los acuerdos contractuales, las empresas deben obtener los derechos necesarios para el manejo de incidentes al adquirir productos de Agents: la capacidad de pausar urgentemente o limitar interfaces, exportar registros de invocación, ser informados sobre actualizaciones importantes de modelos y eventos de seguridad, restringir el acceso de subcontratistas, exigir la cooperación de proveedores en investigaciones, y aclarar los métodos de eliminación y devolución de datos. Si el negocio depende en gran medida de un proveedor, también se debe decidir de antemano si se pasará a un manejo manual o se cambiará a un servicio de respaldo en caso de que este deje de funcionar. Las cláusulas contractuales solo tendrán efecto si corresponden a los procesos operativos reales, contactos y resultados de simulacros, y solo podrán ser efectivas después de que ocurra un incidente.
Precio de --
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar

Kraken quiere ser tu banco, pero ¿quién protegerá tu dinero?

XRP: El número de billeteras alcanza un récord de 8,24 millones

El propietario de la NYSE respalda los tokens de acciones 24/7 sin las reglas de precios habituales de Wall Street

Stablecoins: el FSB admite en el G20 que supervisa 300 mil millones de dólares con datos privados

Grok, ChatGPT, Claude: estas IA que operan tu cripto mientras los bancos entran en pánico

Tether lanza un modelo de reconocimiento de voz que se puede ejecutar localmente en teléfonos y computadoras

¿Qué desafíos enfrenta la entrada de las grandes tecnológicas en la tokenización de acciones?

Cómo XT Exchange Mantiene Abierta la Descubrimiento a Medida que el Cripto Madura

FSB propone 12 prácticas de gobernanza de IA para instituciones financieras

Delphi conversa con el fundador de Grass: somos proveedores secretos de datos en la era de la IA

Las firmas de Bitcoin a prueba de cuántica obstruirían los nodos de la red con datos 10 veces más grandes

¿Puede la blockchain cambiar las finanzas? (Resumen de la Parte 2)

Circle cita a más de 175 instituciones mientras CPN gana bronce en Money20/20

Rendimiento en bitcoin o en dólares: misma estrategia, resultados opuestos

Las criptomonedas no necesitan tu partido para ganar, solo sus candidatos

La inteligencia artificial Claude descubre el estándar de criptografía de 25 años de EE. UU.; la elección de Satoshi vuelve a estar bajo la lupa

Sam Price comparte ganancias de 1000 dólares en transacciones de Bitcoin

Park Se-yong, cofundador de Fomo: "Se acerca la era de negociar todos los activos en una sola aplicación"

Sam Price discute la importancia de la disciplina en el trading
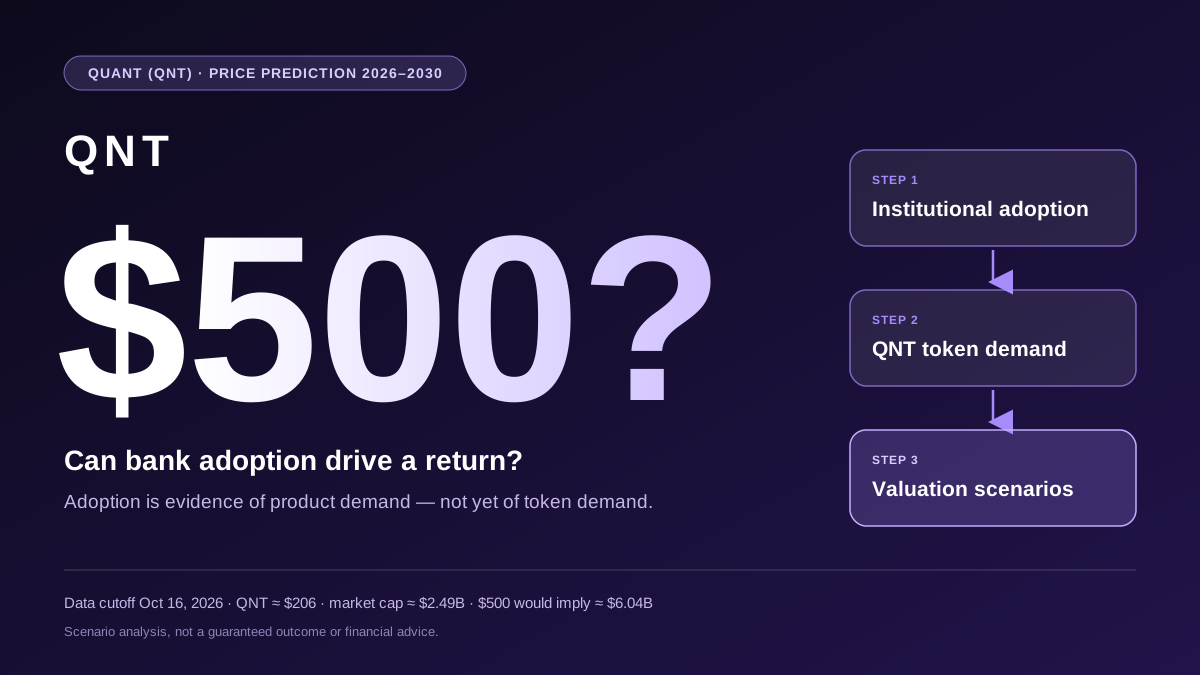
Predicción del precio de Quant (QNT) 2026–2030: ¿la adopción bancaria puede impulsar un regreso a $500?

Saber Money recibe inversión estratégica de Tether y Titan Fund

a16z: El fin del modelo de negocio de IA no es vender "asientos", sino llevarse "comisiones"
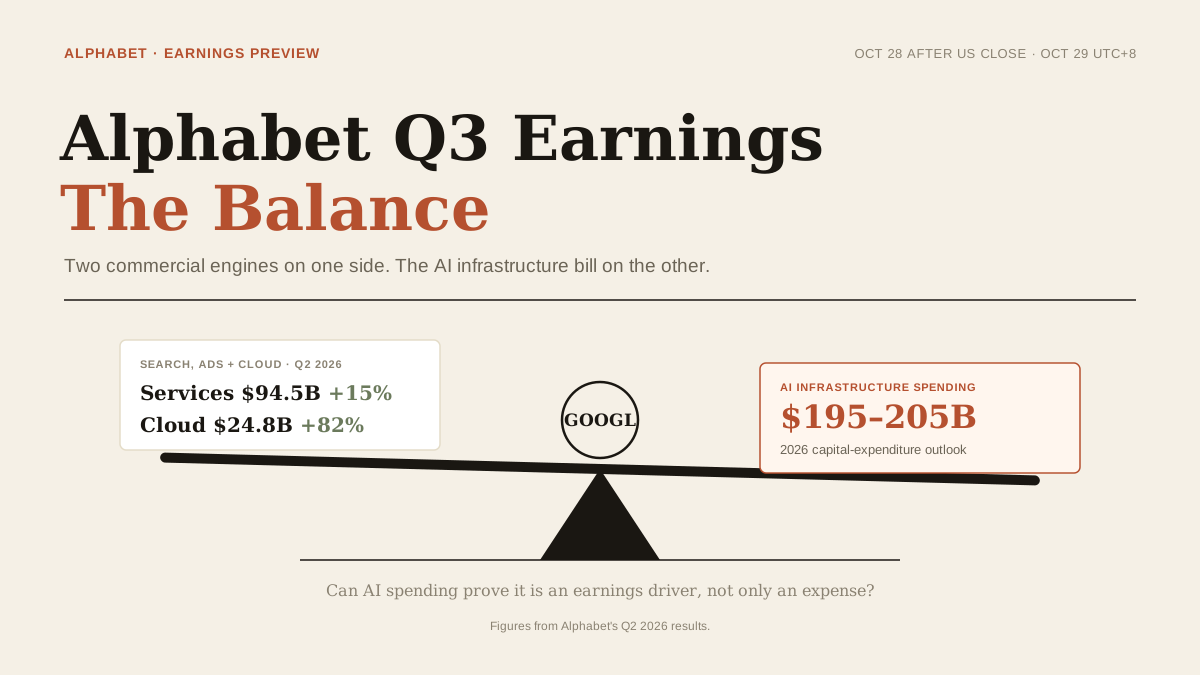
Acciones de Google antes de los resultados de Alphabet: ¿pueden el gasto en IA y el crecimiento de Búsqueda sostener GOOGL?
Alphabet presentará los resultados del tercer trimestre de 2026 el 28/10. Conocé las señales de Búsqueda, Google Cloud, el gasto en IA y las proyecciones que influyen en las acciones de GOOGL.
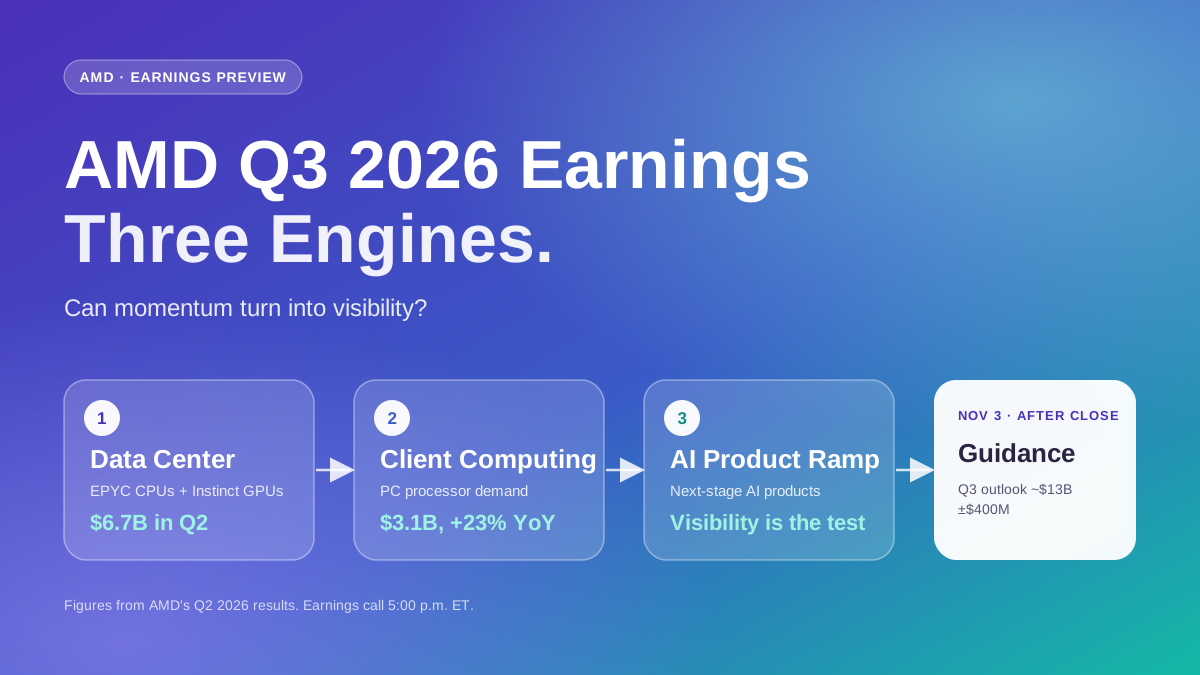
Acciones de AMD antes de los resultados del T3 de 2026: ingresos, demanda de IA y riesgos clave a seguir
AMD presenta los resultados del T3 de 2026 el 03/11. Conocé las señales de centros de datos, demanda de IA, márgenes y proyecciones que podrían influir en las acciones de AMD.
"La pared de Japón no es cultura, sino la cantidad de inversión local" - Du Jun, cofundador de Huobi, habla sobre regulaciones, stablecoins y expansión en Asia
¿Es seguro mi Ledger? Un espía en la billetera y millones robados

El G20 advierte que las stablecoins pueden perder valor incluso si están completamente respaldadas

[Algunas cosas que debes saber sobre la ley] ¿Es seguro mi activo digital depositado en un intercambio tras el hackeo de un hardware wallet?
"CARF, introducido antes que la tributación de activos virtuales... es necesario revisar la base de ejecución"

[Informe completo] DAXA "La tributación de activos digitales debe estar vinculada a la clasificación de la ley básica y la infraestructura de ejecución"
Kraken quiere ser tu banco, pero ¿quién protegerá tu dinero?
XRP: El número de billeteras alcanza un récord de 8,24 millones
El propietario de la NYSE respalda los tokens de acciones 24/7 sin las reglas de precios habituales de Wall Street
Stablecoins: el FSB admite en el G20 que supervisa 300 mil millones de dólares con datos privados
Grok, ChatGPT, Claude: estas IA que operan tu cripto mientras los bancos entran en pánico
Tether lanza un modelo de reconocimiento de voz que se puede ejecutar localmente en teléfonos y computadoras
Contenido
Últimos artículos


Últimos listados de monedas en WEEX


