
FSB Mengusulkan 12 Praktik Tata Kelola AI untuk Lembaga Keuangan

 Pilih kami di Google


Pada 15 Oktober 2026, Dewan Stabilitas Keuangan (FSB) merilis laporan akhir berjudul "Praktik Baik untuk Penggunaan AI yang Bertanggung Jawab oleh Lembaga Keuangan", yang mengusulkan 12 praktik untuk referensi lembaga keuangan. Laporan ini mencakup strategi AI, penilaian risiko, manajemen data, pengawasan manusia, keamanan siber, serta layanan pihak ketiga, sebagai respons terhadap serangkaian masalah manajemen yang muncul setelah lembaga keuangan mempercepat adopsi AI generatif dan AI agen dalam beberapa tahun terakhir.
Tata kelola AI lembaga keuangan menghubungkan pemimpin bisnis, tim risiko, dan pemasok eksternal.
Laporan ini disusun setelah meminta masukan publik, menyediakan kerangka praktik di tingkat internasional untuk lembaga-lembaga agar dapat disesuaikan dengan bisnis dan situasi risiko mereka. Lembaga keuangan perlu mempertimbangkan hukum dan regulasi spesifik di wilayah mereka saat menerapkan praktik ini.
Mengapa satu set praktik harus mencakup banyak aspek seperti dewan direksi, data, model, dan pemasok? Hal ini dapat dipahami melalui contoh umum: bank yang bersiap untuk menggunakan AI dalam memproses pinjaman untuk usaha kecil. Tim bisnis ingin mempercepat waktu pemeriksaan, tim model peduli dengan akurasi identifikasi, tim kepatuhan memperhatikan data pelanggan dan penjelasan keputusan, sementara tim operasional perlu memastikan bahwa bisnis pinjaman dapat terus berjalan meskipun pemasok menghentikan layanan. Hanya memeriksa kinerja model tidak dapat menjawab pertanyaan dari pihak lain. Laporan FSB ini berusaha untuk memasukkan keputusan-keputusan ini ke dalam satu proses manajemen yang sama.
I. 12 Praktik dari Tata Kelola Lembaga hingga Siklus Penuh AI
FSB membagi 12 praktik menjadi dua kelompok. Empat praktik pertama berfokus pada tata kelola di tingkat lembaga, sementara delapan praktik berikutnya mencakup semua aspek dari pengenalan, pengembangan, penerapan hingga penggunaan berkelanjutan AI.
Empat praktik tata kelola lembaga terlebih dahulu memasukkan tanggung jawab, pencatatan, dan penyesuaian berkelanjutan ke dalam kerangka manajemen.
Bagian tata kelola lembaga pertama-tama meminta dewan direksi dan manajemen senior untuk mempertimbangkan penggunaan AI bersamaan dengan model bisnis, preferensi risiko, dan strategi keseluruhan. Ketika AI terlibat dalam penilaian kredit, layanan pelanggan, pemantauan transaksi, atau pengambilan keputusan internal, manajemen perlu memahami di mana AI digunakan, fungsi apa yang dijalankannya, dan dampak yang mungkin terjadi jika terjadi kesalahan.
Praktik kedua menekankan pembagian tanggung jawab. Lembaga perlu menjelaskan tanggung jawab masing-masing tim bisnis, teknologi, risiko, kepatuhan, dan audit, serta memasukkan risiko AI ke dalam kerangka manajemen risiko yang ada. Praktik ketiga melanjutkan pemikiran ini, meminta pencatatan cara penggunaan AI, penilaian risiko, dan kontrol terkait.
Nilai pencatatan terletak pada kemampuan lembaga untuk merekonstruksi keputusan sistem, data yang digunakan, siapa yang membuat keputusan, dan kontrol mana yang sudah berjalan ketika masalah muncul. Praktik keempat mengingatkan lembaga bahwa lingkungan teknologi dan bisnis akan berubah, sehingga struktur tata kelola juga perlu disesuaikan.
Keempat praktik ini menentukan siapa yang menyetujui proyek AI, siapa yang memelihara, dan siapa yang memiliki wewenang untuk menghentikannya. Dewan direksi tidak perlu memeriksa parameter model satu per satu, tetapi harus mengetahui di bisnis penting mana lembaga telah menerapkan AI, manfaat yang diharapkan, dan risiko yang siap ditanggung. Manajemen kemudian menerapkan persyaratan umum ini ke dalam persetujuan produk dan tanggung jawab pekerjaan. Misalnya, pemimpin bisnis pinjaman memutuskan langkah mana yang dapat dilalui oleh rekomendasi AI; tim risiko model merancang pengujian; petugas kepatuhan memeriksa hak pelanggan; audit internal menilai apakah kontrol yang disebutkan sebelumnya benar-benar berjalan. Jika ada celah antara posisi, orang yang memiliki keputusan akhir harus ditunjuk sebelum peluncuran.
Dokumen yang disebutkan FSB juga tidak sama dengan menyimpan satu salinan buku petunjuk produk. Setiap kasus penggunaan setidaknya perlu dapat melacak tujuan bisnis, sumber data, versi model, hasil pengujian, lokasi intervensi manusia, ketergantungan pihak ketiga, dan catatan perubahan signifikan. Jika pelanggan mempertanyakan hasil persetujuan, lembaga dapat menggunakan bahan-bahan ini untuk merekonstruksi proses. Hal yang sama berlaku untuk perangkat lunak kantor yang sudah dibeli: produk yang awalnya tidak mengandung AI tetapi menambahkan fungsi ringkasan otomatis atau klasifikasi pelanggan harus memastikan kembali aliran data input dan ruang lingkup penggunaannya.
Delapan praktik berikutnya dimulai dari skenario penggunaan spesifik, mencakup pentingnya kasus penggunaan AI dan penilaian risiko, pemilihan model dan sistem, tata kelola data, keterjelasan dan transparansi. Praktik selanjutnya juga melibatkan kinerja sistem, pengawasan manusia, risiko teknologi informasi dan komunikasi (ICT), serta ketergantungan AI pihak ketiga.
12 praktik disusun berdasarkan tema tata kelola, banyak persyaratan melintasi berbagai tahap penggunaan AI. Lembaga dapat memutuskan kedalaman kontrol berdasarkan ukuran mereka, kompleksitas bisnis, peran dalam sistem keuangan, dan tingkat keterlibatan AI dalam bisnis penting.
Di sini, "penilaian pentingnya" (materiality assessment) secara sederhana adalah menilai apakah aplikasi AI tertentu akan mempengaruhi bisnis penting lembaga, hak pelanggan, atau keputusan risiko. Alat yang digunakan untuk menyusun notulen rapat, dibandingkan dengan sistem yang terlibat dalam persetujuan pinjaman atau manajemen aset pelanggan, memerlukan tingkat pemeriksaan yang berbeda. FSB mengusulkan untuk mengonfigurasi kekuatan tata kelola berdasarkan skenario aplikasi dan risiko, sehingga lembaga dapat mengalokasikan lebih banyak sumber daya kontrol pada penggunaan yang lebih berdampak.
Manajemen siklus hidup ini mengharuskan lembaga untuk memeriksa data, model, dan skenario bisnis secara bersamaan. Kualitas data pelatihan dan operasi akan mempengaruhi output model, pembaruan model dapat mengubah kinerja yang ada, dan cara penggunaan oleh pelanggan dan karyawan juga dapat membawa risiko baru. Oleh karena itu, penilaian risiko perlu meliputi pemilihan, pengujian, peluncuran, dan operasi berkelanjutan.
Praktik kelima "penilaian pentingnya dan risiko" cocok untuk dilakukan pada tahap awal proyek, dan kemudian diulang saat penggunaan berubah, ruang lingkup data diperluas, atau model diperbarui. Basis pengetahuan layanan pelanggan yang menjawab jam operasional produk, dibandingkan dengan rekomendasi otomatis untuk produk investasi berisiko tinggi, menghadapi konsekuensi yang berbeda bagi konsumen. Lembaga dapat memasukkan jumlah orang yang terpengaruh, reversibilitas keputusan, sensitivitas data, eksposur keuangan, dan kemampuan pengambilalihan manusia ke dalam tabel penilaian, dan kemudian memutuskan pengujian dan persetujuan yang diperlukan. Dengan cara ini, sumber daya akan lebih diutamakan untuk sistem yang benar-benar dapat membahayakan pelanggan atau menghentikan layanan.
Praktik keenam adalah pemilihan. Di pasar terdapat model yang dibangun sendiri, API eksternal, dan fungsi AI yang disematkan dalam perangkat lunak umum. Tim bisnis biasanya pertama kali melihat harga dan fungsi, sementara tim risiko juga harus bertanya: Apakah model dapat bekerja secara stabil dalam bahasa, kelompok pelanggan, dan kondisi pasar lembaga ini? Apakah pemasok memberi tahu saat ada pembaruan? Apakah data akan digunakan untuk pelatihan lebih lanjut? Jika hanya informasi teknis terbatas yang dapat diperoleh, lembaga dapat membatasi penggunaan dan ruang lingkup data, dan terus menguji dengan sampel mereka sendiri setelah peluncuran, bukan menganggap demonstrasi pembelian sebagai verifikasi resmi.
Praktik ketujuh dan kedelapan terkait dengan data dan keterjelasan. Jika sampel sejarah pinjaman mengabaikan jenis pelanggan tertentu, model mungkin terus tidak akurat pada aplikasi dari jenis ini; jika karyawan garis depan tidak dapat menjelaskan hasil rekomendasi, keberatan pelanggan akan lebih sulit ditangani. Oleh karena itu, tata kelola data melibatkan integritas, akurasi, izin sumber, akses, dan keamanan. Persyaratan keterjelasan juga harus diatur berdasarkan skenario: memberikan sumber untuk pencarian internal, dibandingkan dengan menjelaskan keputusan yang mempengaruhi peluang pembiayaan pelanggan, memerlukan tingkat kejelasan yang berbeda. FSB memungkinkan lembaga untuk menetapkan batasan penggunaan, tinjauan, dan pengujian tambahan sebagai kontrol kompensasi pada model yang sulit dijelaskan, dengan fokus pada memastikan bahwa orang yang bertanggung jawab atas keputusan memiliki informasi yang cukup.
Praktik kesembilan dan kesepuluh masuk ke dalam operasi sehari-hari. Lembaga harus memantau apakah kinerja model berubah seiring dengan perubahan lingkungan bisnis, mengamati tingkat kesalahan, keluhan, panggilan abnormal, dan keputusan manual; indikator pemantauan perlu terhubung dengan penggunaan awal. Pengawasan manusia juga harus memiliki kekuasaan nyata. Jika auditor hanya mengklik "setuju" di layar, mereka tidak melihat dasar keputusan dan tidak memiliki wewenang untuk mengubah output, maka pengawasan akan sulit berfungsi. Proses berisiko tinggi dapat menetapkan konfirmasi kedua yang wajib, tinjauan acak, dan ambang penghentian otomatis; mencatat alasan manusia menerima atau membatalkan rekomendasi model dapat meningkatkan pengujian.
Dua praktik terakhir mengembalikan AI ke dalam lingkungan teknologi dan rantai pasokan. Antarmuka model, konektor data, dan alat Agen mungkin menjadi titik masuk serangan baru, latihan keamanan siber harus mencakup injeksi prompt, kebocoran kunci, pemanggilan alat yang salah, dan gangguan layanan eksternal. Risiko pemasok juga mencakup kinerja model, transparansi, kualitas data pelatihan dan operasi, rantai subkontrak, dan ketergantungan terpusat. Banyak bank menggunakan sedikit platform cloud atau model dasar, sehingga kegagalan pemasok tertentu dapat memiliki dampak bisnis yang lebih luas. Lembaga setidaknya harus mengetahui ketergantungan kunci di mana, dan siapa yang mengambil alih saat bisnis penting terputus.
II. Masukan Publik Menambah Detail di Tingkat Operasional pada Draf Akhir
FSB merilis draf konsultasi pada Juni 2026, dan mengakhiri pengumpulan masukan pada 22 Juli. Akhirnya, sekitar 160 umpan balik diterima, berasal dari bank, perusahaan asuransi, lembaga keuangan lainnya, asosiasi industri, penyedia layanan teknologi, akademisi, dan sektor publik. Secara keseluruhan, responden mendukung praktik berbasis prinsip yang menekankan proporsionalitas; mereka juga mengemukakan kesulitan praktis dalam pelaksanaan.
Draf akhir mempertahankan kerangka kerja yang berorientasi pada prinsip dan netral secara teknologi, serta menambahkan penjelasan tentang bagaimana lembaga kecil dapat memanfaatkan posisi yang ada dan kemampuan profesional eksternal untuk menerapkan tata kelola. Bagian kasus juga menambahkan praktik dari perusahaan asuransi, lembaga manajemen aset, dan penyedia layanan pembayaran, sehingga praktik ini dapat diterapkan pada lebih banyak jenis lembaga. FSB menganggap kasus sebagai pameran jalur praktik, tetapi pengaturan spesifik tetap harus disesuaikan dengan situasi lembaga.
Ketergantungan pihak ketiga AI adalah salah satu masalah yang paling banyak dibahas. Ketika lembaga keuangan menggunakan model eksternal atau produk AI yang disematkan, informasi yang terlihat tentang model, data, dan informasi rantai pasokan sering kali terbatas, sehingga meningkatkan kesulitan dalam menilai risiko secara independen. Porsi penyedia layanan kunci yang meningkat dalam infrastruktur AI juga membuat lembaga khawatir tentang bagaimana beralih pemasok dan memulihkan bisnis setelah gangguan layanan.
Ketergantungan pihak ketiga dan keamanan siber juga masuk ke dalam manajemen siklus hidup AI.
Draf akhir dengan demikian memperluas diskusi tentang AI pihak ketiga, mencakup AI yang disematkan, layanan subkontrak, dan ketergantungan rantai pasokan, serta menekankan manajemen konsentrasi, kesinambungan bisnis, dan pengaturan keluar. Pengaturan keluar untuk layanan kunci, secara sederhana, adalah bagaimana lembaga beralih layanan atau mempertahankan operasi bisnis ketika pemasok menghentikan layanan, kontrak diakhiri, atau risiko melebihi batas yang dapat ditanggung lembaga.
Dalam negosiasi kontrak, lembaga keuangan dapat memperoleh informasi tentang empat hal: bagaimana pemasok menangani input dan output, bagaimana perubahan model atau layanan yang signifikan diberitahukan, log apa yang dapat disediakan saat terjadi insiden, dan bagaimana data dikembalikan atau dihapus setelah kerjasama diakhiri. Penyedia layanan besar mungkin tidak menerima ketentuan kustom dari setiap klien, tetapi lembaga masih dapat mengurangi ketergantungan titik tunggal dengan membatasi ruang akses, mempertahankan proses cadangan internal, dan menguji jalur alternatif secara berkala. Pengaturan keluar harus mencakup personel, format data, dan waktu yang diperlukan untuk konversi, dan tidak boleh hanya terhenti pada "dapat diakhiri" dalam kontrak.
AI agen juga menjadi fokus perubahan. AI ini berbeda dari alat pembangkit teks umum, karena dapat melakukan beberapa langkah secara berurutan setelah menetapkan tujuan, dan beberapa sistem juga dapat memanggil alat eksternal atau mengakses data bisnis. Masukan mengusulkan kontrol seperti otorisasi sebelum pelaksanaan, hak akses minimum, catatan operasi yang tidak dapat diubah, dan pemantauan waktu nyata. Laporan akhir menambahkan pertimbangan terkait dan menjelaskan bahwa praktik ini masih dalam perkembangan, dan mungkin memerlukan panduan yang lebih mendalam di masa depan.
Masukan konsultasi juga menyebutkan bahwa jika banyak lembaga bergantung pada model yang sama atau sedikit pemasok, perilaku pasar mungkin menjadi seragam, dan risiko juga dapat saling memperbesar. Laporan akhir berfokus pada bagaimana lembaga keuangan individu dapat secara bertanggung jawab mengadopsi AI; risiko sistemik yang lebih luas akan terus dipantau melalui penilaian stabilitas keuangan lainnya.
III. Bagi Lembaga Keuangan, Pekerjaan Kunci adalah Memasukkan Prinsip ke dalam Proses Sehari-hari
12 praktik ini harus diterapkan di dalam lembaga, pertama-tama memerlukan daftar penggunaan AI yang dapat diperbarui secara berkelanjutan. Daftar ini harus menjelaskan sistem untuk bisnis apa, siapa yang bertanggung jawab, dampaknya pada pelanggan atau proses kunci mana, ketergantungan pada model eksternal dan layanan cloud mana, serta bagaimana menghentikan atau beralih ketika terjadi anomali. Kemampuan AI juga dapat terintegrasi dalam perangkat lunak dan alat bisnis yang umum digunakan, sehingga daftar perlu mencakup perangkat lunak dan alat bisnis sehari-hari di luar proyek pengadaan.
Kedua, penilaian risiko AI harus dimulai dari tahap pengadaan dan percobaan. Tim bisnis menjelaskan tujuan aplikasi, tim teknologi menilai model dan data, sementara personel risiko dan kepatuhan menilai dampaknya pada keputusan pelanggan, bisnis kunci, atau kewajiban hukum. Setelah sistem diluncurkan, lembaga juga harus terus memantau kinerja operasional dan memeriksa apakah pembaruan data atau model membawa risiko baru.
Ketika jalur keputusan model sulit dijelaskan, lembaga dapat mengurangi risiko dengan membatasi penggunaan, menambah tinjauan manual, atau menetapkan pengujian tambahan. Kontrol "kompensasi" ini digunakan untuk mengurangi risiko yang dihasilkan dari kurangnya transparansi model, dan harus dilaksanakan bersamaan dengan kewajiban hukum terkait perlindungan data dan hak konsumen.
Proses internal yang dapat digunakan juga harus membedakan antara "percobaan" dan "produksi". Lingkungan percobaan dapat menggunakan data yang tereduksi atau sintetis, membatasi pengguna dan jumlah panggilan; sebelum mengakses data pelanggan nyata dan sistem bisnis, harus ada konfirmasi bersama dari tim bisnis, teknologi, keamanan, dan hukum mengenai data dan hak akses. Persetujuan peluncuran tidak boleh menjadi akhir. Lembaga dapat menetapkan pemicu perubahan versi: ketika mengganti model dasar, mengakses alat eksternal baru, memperluas ke kelompok pelanggan baru, atau menyesuaikan tingkat otomatisasi, tinjauan harus dimulai secara otomatis. Banyak risiko AI muncul setelah penggunaan perlahan-lahan meluas, sementara dokumen awal proyek masih berada di skenario risiko rendah yang sama.
Manajemen pihak ketiga juga harus dimasukkan ke dalam proses pengadaan dan kontrak. Lembaga perlu memahami informasi model apa yang dapat diberikan oleh pemasok, bagaimana data diproses, layanan mana yang didukung oleh perusahaan hulu, bagaimana pelanggan diberitahu saat ada pembaruan signifikan, dan alternatif apa yang tersedia saat layanan kunci terputus.
Ketika pemasok hanya memberikan sebagian informasi teknis model, lembaga keuangan dapat mencatat informasi yang telah diperoleh, risiko yang perlu ditangani, dan pengaturan operasional sebagai dasar untuk due diligence dan manajemen selanjutnya.
Untuk AI agen, perlu juga menjelaskan batasan otorisasi: data apa yang dapat diakses, alat apa yang dapat dipanggil, operasi mana yang harus dikonfirmasi oleh karyawan, dan bagaimana menghentikan tugas saat terjadi anomali. Pengawas perlu memiliki wewenang untuk campur tangan secara nyata, waktu yang cukup, dan catatan pelaksanaan yang dapat diakses.
Sebagai contoh, jika lembaga mengizinkan Agen untuk mengatur bahan aplikasi pelanggan, mereka dapat mengizinkannya membaca folder tertentu, menghasilkan daftar yang perlu diverifikasi, tetapi menyerahkan perubahan batas kredit dan pengiriman keputusan kepada karyawan. Jika Agen yang sama harus menyelesaikan tiga tindakan: pencarian, penulisan, dan pemberitahuan, sistem dapat mengeluarkan token sementara pada langkah yang berbeda dan mencatat setiap panggilan. Dengan cara ini, tim risiko tidak lagi melihat label abstrak "menggunakan Agen", tetapi rantai eksekusi yang dapat diuji, diaudit, dan dihentikan.
Dalam praktiknya, 12 praktik ini dapat diringkas menjadi empat kategori hasil: prinsip penggunaan AI yang disetujui dewan direksi, daftar aplikasi dan ketergantungan yang diperbarui secara berkelanjutan, penilaian dan catatan pengujian untuk setiap kasus penggunaan penting, serta rencana penghentian dan pemulihan saat terjadi anomali. Keempat kategori bahan ini saling terhubung. Daftar memberi tahu manajemen proyek mana yang ada; penilaian menentukan kontrol mana yang lebih ketat; pengujian membuktikan apakah kontrol efektif; catatan insiden mendorong perubahan aturan. Lembaga kecil juga dapat memanfaatkan rapat risiko dan proses pengadaan yang sudah ada, kuncinya adalah memastikan tanggung jawab dan bukti dapat dilacak.
IV. Ini adalah Referensi Manajemen, Implementasi Masih Bergantung pada Yurisdiksi
FSB memposisikan 12 praktik ini sebagai alat praktik yang dapat disesuaikan dengan situasi lembaga. Saat menerapkan kerangka ini, lembaga masih perlu mencocokkan kasus penggunaan AI dengan persyaratan spesifik di yurisdiksi mereka mengenai perlindungan data, hak konsumen, manajemen outsourcing, risiko model, atau tata kelola lembaga keuangan.
Peran nyata dari ini adalah menyediakan daftar tata kelola bersama: dari tanggung jawab dewan direksi, dokumen internal, hingga pemilihan model, pengawasan manusia, dan manajemen pemasok, lembaga dapat memverifikasi sejauh mana proses yang ada mencakup aspek-aspek kunci. Seiring AI semakin memasuki bisnis keuangan, orang yang bertanggung jawab, langkah-langkah kontrol, dan pengaturan darurat di balik daftar ini juga perlu diperbarui secara berkelanjutan.
Dari sudut pandang kebijakan internasional, pendekatan FSB juga memiliki nilai: yurisdiksi yang berbeda dapat memeriksa aplikasi AI lembaga keuangan dengan masalah yang serupa. Regulator mungkin tidak menggunakan daftar yang sama, tetapi mereka akan peduli tentang siapa yang menanggung risiko, bagaimana model beroperasi dalam bisnis kunci, dan apakah pelanggan terpengaruh ketika ketergantungan eksternal mengalami kegagalan. Jika lembaga dapat mempersiapkan bukti di atas, mereka juga akan lebih mudah menjelaskan pengaturan kontrol mereka ketika menghadapi persyaratan perlindungan data, perlindungan konsumen, dan regulasi kehati-hatian di berbagai daerah.
Harga --
Konten ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat keuangan, investasi, hukum, atau pajak. Setiap acara, reward, promosi online, atau informasi terkait yang disebutkan di sini tidak boleh dianggap sebagai rekomendasi, ajakan, atau undangan untuk membeli, menjual, memperdagangkan, atau melakukan transaksi aset kripto apa pun. Aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian. Ketersediaan layanan, produk, dan acara terkait WEEX dapat berbeda-beda di setiap wilayah. Anda bertanggung jawab untuk memastikan bahwa partisipasi Anda sesuai dengan hukum dan peraturan setempat yang berlaku.
Anda mungkin juga menyukai

Meta mengumpulkan US$ 825 miliar dalam komitmen AI hingga 2036

Perceptron migrasi 800.000 node ke Walrus untuk memverifikasi data AI

Google Turun Sekitar 2% di Pra-Pasar, Terpengaruh oleh Ketatnya Kapasitas dan Ekspansi Iklan OpenAI

CICC: Bagaimana Menghadapi Risiko AI?

JPMorgan: Sektor Teknologi Memiliki Surplus Dana $400 Miliar Tahun Ini, Siklus Investasi AI Stabil

Pendiri Folius Ventures: Crypto VC Akan Hilang! Di Putaran Berikutnya Jangan Cari Cerita Baru 100x, Langsung Beli Pemenang

LiteLLM Mengalami Serangan Rantai Pasokan, Versi Berbahaya 1.107.0 Mencuri Data Sensitif
Kunci Administrator Swell DAO Diduga Terkompromi, Kontrak Berbahaya Mengancam Mencuri 2500 ETH

Insiden Keamanan Railway, Beberapa Variabel Lingkungan Pengguna dan Kunci API Mungkin Terungkap, Semua Penempatan Dihentikan

Anthropic Meluncurkan Versi Prabaca Claude Duet

NEAR AI mencapai 1 juta token yang dipertaruhkan sebagai dana hadiah untuk inferensi AI

Anthropic PBC Rencanakan Pengeluaran Hingga 750 Miliar Dolar Sebelum IPO

CoreWeave Meluncurkan Physical AI Launchables untuk Menyederhanakan Beban Kerja AI Fisik

Jensen Huang: Masa Depan Stasiun Telekomunikasi Berpotensi Berkembang Menjadi Jaringan AI Terdistribusi, Semua Operator Telekomunikasi Akan Menyediakan Daya Komputasi AI

Aethir Memperbarui Mekanisme Ekonomi Token ATH, Mekanisme Pembakaran Harian Mulai Berlaku pada November

Morgan Stanley: Apa yang Dapat Diubah oleh Pemilihan Menengah AS? AI dan Kebijakan Fiskal Menjadi Sorotan

Apakah 2008 Terulang? CDS Kembali Menjadi Fokus Pasar

Kepala Penelitian Grayscale Mengatakan Saham Kekuatan Komputasi Turun, Permintaan Masih Akan Bertahan

Tether Bergabung dengan Putaran Pendanaan $1,5 Miliar Tenstorrent Saat Investasi AI Meningkat
Laba SpaceX $4,4M di Tengah Pembicaraan Merger dengan Tesla: Apa Selanjutnya?
Telusuri laba SpaceX $4,4M, pembicaraan merger dengan Tesla, dan reaksi saham SPCX, beserta analisis pertumbuhan AI, belanja investasi, dan risiko utama.

Kegagalan Google Cloud: Revolut Terhenti, Saldo Crypto Menunjukkan Nol

MoneyGram Bergabung dengan Jaringan XDC sebagai Validator Institusional

Morgan Stanley Peringatkan Investasi Infrastruktur AI AS Menghadapi Berbagai Risiko, Diperkirakan Kekurangan Listrik 32 Gigawatt pada 2028

Xie Jiayin: TiDB Cloud Disusupi, Bitget Nonaktif Selama Dua Bulan Tanpa Kebocoran Informasi Sensitif

Modal adalah Kapasitas: Ke mana Uang 100 VC dan CVC Teratas AS Mengalir pada Tiga Kuartal Pertama 2026?
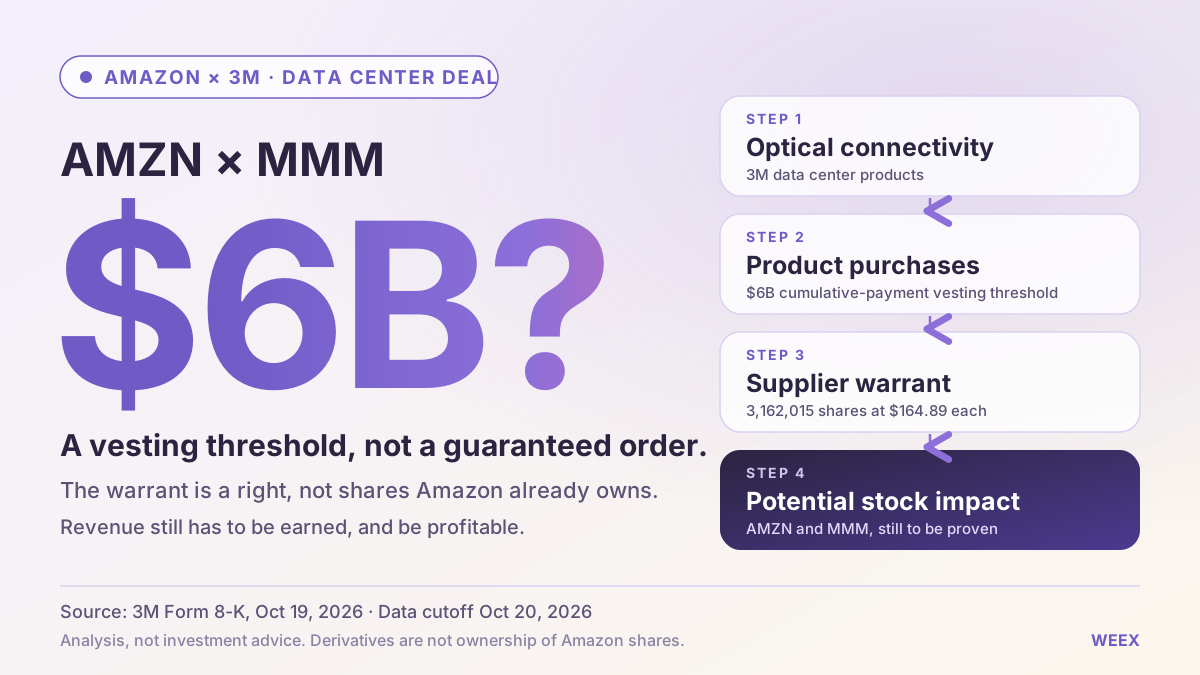
Kesepakatan Data Center Amazon senilai 3Jt: Artinya bagi Saham Amazon (AMZN) dan 3Jt (MMM)
Tinjau kesepakatan data center Amazon senilai 3Jt, ambang warrant $6M, potensi dilusi, serta arti perjanjian ini bagi saham AMZN dan MMM.
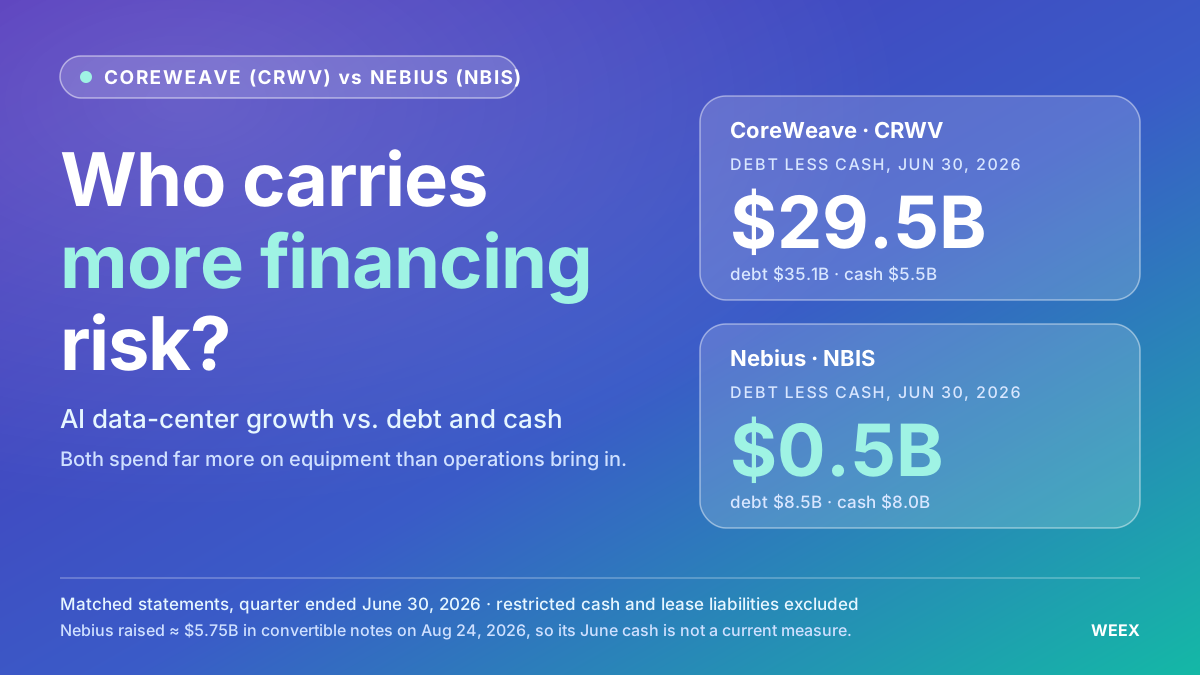
Saham CoreWeave vs. Nebius: Bisnis AI Cloud Mana yang Menghadapi Risiko Pendanaan Lebih Besar?
Bandingkan saham CoreWeave dan Nebius dari sisi utang, arus kas, pembayaran di muka pelanggan, dan dilusi untuk menilai bisnis AI cloud mana yang menghadapi risiko pendanaan lebih besar.

Profitabilitas Mining Bitcoin (BTC): Akankah Difficulty yang Lebih Tinggi Memicu Penjualan oleh Penambang?

Mengapa Perusahaan Mengurangi Belanja AI? Apa Artinya bagi Saham AI

Elice Group IPO Turun 28% pada Hari Pertama
Meta mengumpulkan US$ 825 miliar dalam komitmen AI hingga 2036
Perceptron migrasi 800.000 node ke Walrus untuk memverifikasi data AI
Google Turun Sekitar 2% di Pra-Pasar, Terpengaruh oleh Ketatnya Kapasitas dan Ekspansi Iklan OpenAI
CICC: Bagaimana Menghadapi Risiko AI?
JPMorgan: Sektor Teknologi Memiliki Surplus Dana $400 Miliar Tahun Ini, Siklus Investasi AI Stabil
Pendiri Folius Ventures: Crypto VC Akan Hilang! Di Putaran Berikutnya Jangan Cari Cerita Baru 100x, Langsung Beli Pemenang


