
Il tuo wallet crypto è sicuro? Come verificare gli avvisi di sicurezza e riconoscere il phishing

 Preferiti su Google


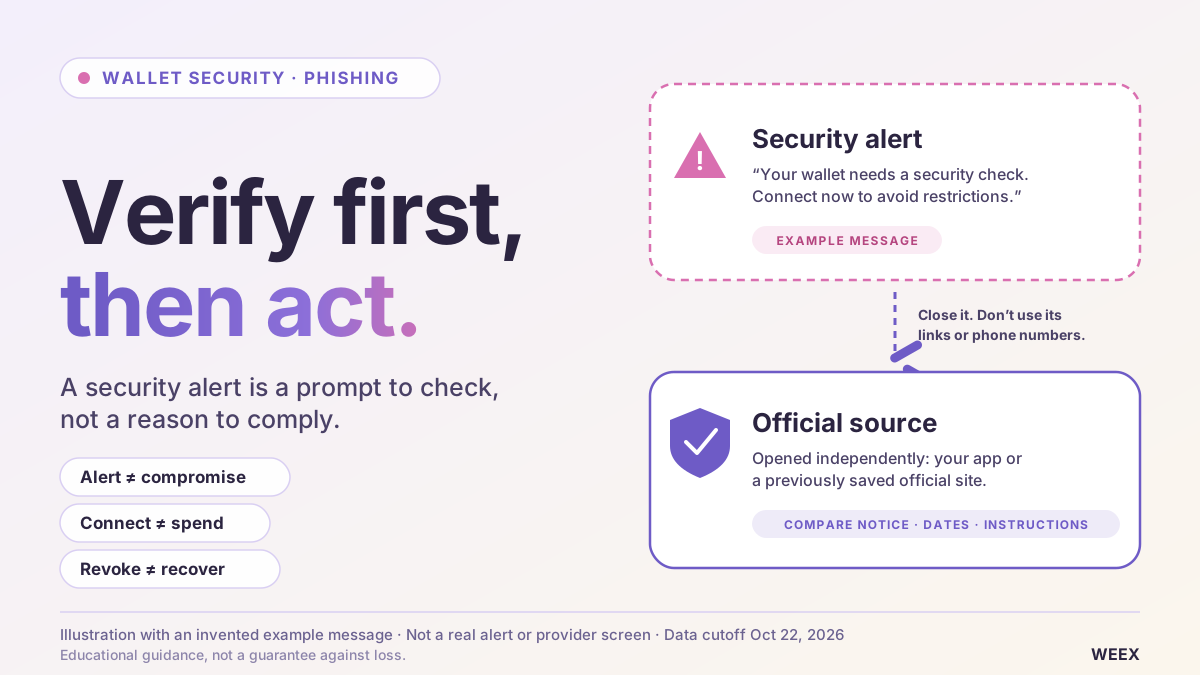
Un avviso di sicurezza relativo a un wallet crypto dovrebbe essere verificato tramite un canale ufficiale aperto autonomamente, prima di seguirne le istruzioni. Ricevere un messaggio, di per sé, non significa che i tuoi fondi siano compromessi. La risposta appropriata dipende da ciò che è successo dopo: aprire una pagina, collegare un wallet, firmare un’autorizzazione, esporre una frase di recupero o perdere il controllo di un account su un exchange comportano rischi diversi. Prima di scegliere una procedura di recupero, individua l’azione che hai effettivamente compiuto.
La nostra valutazione è che il messaggio di sicurezza più pericoloso sia quello che fa sembrare protettiva un’azione dannosa. Le richieste di “convalidare” una frase di recupero, autorizzare un controllo del wallet o trasferire fondi a un indirizzo ritenuto sicuro sfruttano il desiderio dell’utente di agire rapidamente. Una guida utile alla sicurezza dovrebbe aiutare i lettori a distinguere queste situazioni e a rispondere con precisione, invece di trattare ogni messaggio sospetto come prova che il wallet sia stato completamente compromesso.
Se qualcuno dichiara di rappresentare WEEX, usa Verifica ufficiale WEEX per controllare il contatto o il canale indicato. Il Centro di fiducia WEEX offre un punto di partenza distinto per consultare le informazioni sulla sicurezza della piattaforma. Apri queste pagine autonomamente: non affidarti a un link di verifica fornito dalla persona di cui stai controllando l’identità. (Verifica i contatti e proteggiti dalle truffe)
Cosa significano davvero le recenti notizie sulla sicurezza dei wallet crypto?
Un titolo di cronaca sulla sicurezza dei wallet può riferirsi a diversi tipi di violazioni.
L’incidente potrebbe riguardare un messaggio di phishing, la fuga di informazioni di contatto dei clienti, autorizzazioni di transazione malevole, un dispositivo compromesso o credenziali di firma rubate. Ognuno di questi casi richiede una risposta diversa.
Le recenti dichiarazioni ufficiali mostrano la differenza. La risposta di Ledger del 10/2026 descriveva dispositivi hardware alterati nell’ambito di un attacco alla catena di distribuzione e dichiarava che il chip, il sistema operativo e i server non erano stati compromessi. Si tratta di un resoconto specifico del produttore, non della prova che tutti gli utenti dei wallet fossero esposti allo stesso rischio. (Ledger)
Un aggiornamento di sicurezza separato di SafePal descriveva l’accesso non autorizzato ad alcune informazioni sugli ordini dei clienti. Distingueva tali informazioni dalle frasi seed e dalle chiavi private, avvertendo però che registri di acquisto dettagliati potevano favorire tentativi di phishing convincenti.
La lezione pratica è individuare il componente coinvolto.
La fuga di un indirizzo di spedizione può aumentare il rischio di impersonificazione senza dare all’aggressore il potere di firmare. Una frase di recupero esposta può invece consentire all’aggressore di assumere il controllo, anche se il software del wallet non presenta vulnerabilità.
Prima di reagire a una notizia sulla sicurezza dei wallet crypto, accerta il fornitore, il prodotto coinvolto, le date pertinenti, il meccanismo di esposizione e l’azione consigliata ufficialmente. Un titolo, da solo, non può stabilire se sia necessario sostituire il tuo wallet.
Come capire se un avviso di sicurezza del wallet è autentico?
Verifica la segnalazione attraverso un canale che non dipenda dall’avviso stesso.
Chiudi il messaggio e apri l’applicazione del fornitore o un sito ufficiale che avevi già individuato. Cerca un avviso corrispondente e confronta i prodotti interessati, le date e le istruzioni.
Se servono ulteriori chiarimenti, contatta l’assistenza tramite quel canale aperto autonomamente. Non usare un numero di telefono o un account social solo perché compare nell’avviso.
Un nome del mittente apparentemente autentico è una prova debole. Lo stesso vale per loghi copiati, formattazione familiare e messaggi che includono i dettagli dei tuoi acquisti.
Le indicazioni di Ledger sul phishing descrivono impersonatori che usano chiamate non richieste, applicazioni false, lettere cartacee e persino conferme di ticket di assistenza per rendere credibile una storia. Pertanto, anche un messaggio che arriva tramite una procedura dall’aspetto familiare deve essere verificato in modo indipendente.
L’azione richiesta spesso rivela più della presentazione.
| Azione richiesta | Cosa verificare prima di procedere |
|---|---|
| Leggere un avviso relativo a un incidente | Se lo stesso avviso compare su una fonte ufficiale raggiunta autonomamente |
| Aggiornare un’applicazione | Se l’aggiornamento proviene dal canale di distribuzione consolidato del fornitore |
| Collegare un wallet per una “scansione di sicurezza” | Perché è necessario il collegamento e quali autorizzazioni vengono richieste in seguito |
| Firmare un messaggio per “proteggere i fondi” | Se la firma autorizza spese, deleghe o un’altra azione rilevante |
| Inserire le parole di recupero | Se si tratta di una procedura di recupero avviata intenzionalmente seguendo le istruzioni ufficiali del fornitore |
| Trasferire fondi a un “conto sicuro” | Chi controlla la destinazione e perché viene richiesto un trasferimento |
La verifica dovrebbe risolvere ogni dubbio prima di autorizzare un’operazione. Un conto alla rovescia o un messaggio minaccioso non sono un motivo per invertire quest’ordine.
Cosa fare dopo un’interazione sospetta con un wallet?
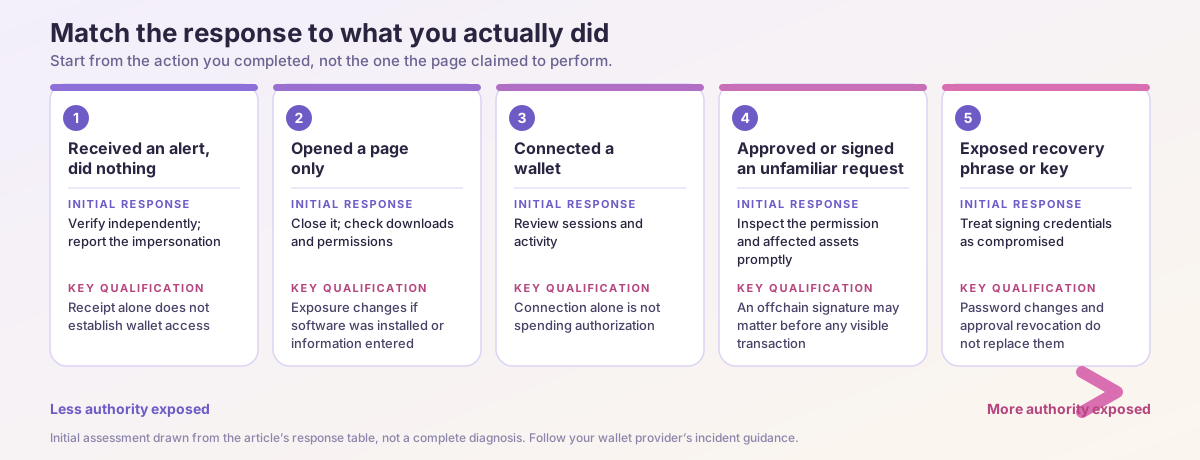
Parti dall’azione che hai completato, non da quella che il sito sosteneva di eseguire.
Una pagina può definire un’operazione “verifica” mentre chiede al wallet di autorizzare un trasferimento. La richiesta del wallet, il registro delle transazioni e l’attività del browser sono prove più affidabili dell’etichetta del pulsante.
Usa la tabella seguente per scegliere una prima risposta.
| Cosa è successo | Prima risposta | Precisazione importante |
|---|---|---|
| Hai ricevuto un avviso, ma non hai fatto nulla | Verifica in modo indipendente e segnala il tentativo di impersonificazione | La sola ricezione non dimostra che sia stato effettuato l’accesso al wallet |
| Hai soltanto aperto una pagina | Chiudila; controlla i download e le autorizzazioni | L’esposizione cambia se è stato installato un software o sono state inserite informazioni |
| Hai collegato un wallet | Controlla le sessioni e l’attività | Il semplice collegamento è diverso dall’autorizzazione a spendere |
| Hai approvato un contratto o firmato una richiesta sconosciuta | Esamina tempestivamente l’autorizzazione e gli asset interessati | Una firma offchain può avere conseguenze prima che compaia una transazione visibile |
| Hai esposto una frase di recupero o una chiave privata | Considera compromesse le credenziali di firma interessate | Cambiare la password e revocare le autorizzazioni non sostituisce quelle credenziali |
| Hai inserito le credenziali di un exchange | Proteggi l’account dell’exchange e l’email associata | È un problema di accesso all’account, distinto dal recupero della custodia autonoma |
| I fondi si stanno muovendo senza la tua approvazione | Richiedi immediatamente indicazioni specifiche al fornitore per gestire l’incidente | Aggiungere fondi per pagare le commissioni può essere rischioso se è attivo un sweeper |
Questa è una valutazione iniziale, non una diagnosi completa. Se non sei sicuro di aver firmato qualcosa, controlla l’attività del wallet e i dettagli della richiesta conservati, invece di presumere che l’assenza di variazioni nel saldo significhi che non sia successo nulla.
Prezzo di --
E se hai soltanto cliccato su un link di phishing?
Aprire una pagina sospetta non significa automaticamente che l’aggressore abbia ottenuto la tua frase di recupero o il permesso di trasferire asset.
Tuttavia, “ho solo cliccato” richiede un controllo accurato. La pagina ha scaricato un file? Hai installato un’estensione, concesso l’accesso alle notifiche, inserito credenziali o approvato una richiesta del wallet?
Se non è successo nulla di tutto questo, chiudi la pagina, evita di tornarci tramite lo stesso link e verifica l’incidente tramite il fornitore.
Se è stato scaricato un file, non eseguirlo. Se è stato installato o eseguito un software, considera la sicurezza del dispositivo come un problema separato prima di usarlo per attività sensibili di recupero.
Le indicazioni di Malwarebytes sui falsi verificatori AML per le criptovalute evidenziano come un presunto controllo di conformità possa trasformarsi in richieste di collegamento del wallet, firme, trasferimenti o frasi di recupero. L’escalation conta più dello scopo dichiarato della pagina.
Non inserire informazioni sensibili in un altro sito sconosciuto per capire se il primo fosse malevolo. Potresti trasformare un’interazione limitata in un’esposizione più grave.
Collegare un wallet equivale a concedere accesso ai fondi?
In genere, un semplice collegamento del wallet consente a un sito di identificare un account e richiedere ulteriori interazioni. Non va considerato equivalente alla concessione dell’autorizzazione a spendere.
Il pericolo spesso emerge con la richiesta successiva: una transazione, un’approvazione di token, un permit, una delega o un’altra firma.
Esamina queste richieste singolarmente. Il fatto che tu volessi soltanto “accedere” non dimostra che cosa abbia effettivamente autorizzato il wallet.
Scollegare un’applicazione sconosciuta è utile per rimuoverne la connessione, ma non elimina necessariamente le autorizzazioni onchain già esistenti. MetaMask distingue esplicitamente la disconnessione da un’applicazione decentralizzata dalla revoca delle approvazioni dei token. (Centro assistenza MetaMask)
Questa distinzione evita due errori opposti.
Il primo è presumere che un semplice collegamento abbia necessariamente ceduto l’intero wallet. Il secondo è pensare che scollegarlo annulli ogni azione compiuta durante la sessione.
La tua risposta dovrebbe dipendere dall’autorizzazione concessa, non dalla descrizione della sessione fornita dal sito.
E se hai approvato un token o firmato un messaggio sconosciuto?
Esamina l’ambito della richiesta il prima possibile.
Per un’approvazione di token, individua la rete, il token, lo spender e la quantità autorizzata. Per una firma di messaggio, individua il metodo di firma e le autorizzazioni codificate.
Alcune firme autenticando un accesso. Altre possono autorizzare operazioni finanziarie. Una richiesta che non comporta un addebito immediato di una commissione di rete non dovrebbe essere considerata automaticamente innocua.
La documentazione di Uniswap su Permit2 descrive autorizzazioni basate su firme e accordi di spesa con parametri definiti. Ciò dimostra perché esaminare soltanto la cronologia delle transazioni del wallet potrebbe non rilevare un’autorizzazione che non è ancora stata inviata onchain.
Esamina le approvazioni tramite un canale affidabile
Usa la procedura documentata dal fornitore del wallet per controllare le approvazioni oppure uno strumento verificato in modo indipendente.
Controlla di essere sulla rete corretta. Revocare un’autorizzazione su una rete non risolve necessariamente un’esposizione su un’altra.
MetaMask fornisce istruzioni specifiche per esaminare e revocare le autorizzazioni concesse ai contratti. Segui il metodo pertinente invece di copiare una transazione sconosciuta inviata da uno sconosciuto. (Centro assistenza MetaMask)
Distingui le autorizzazioni esistenti dalle firme in sospeso
La schermata di gestione delle approvazioni non è necessariamente un inventario completo di tutte le autorizzazioni firmate.
Il rimedio appropriato può dipendere dal protocollo, dal tipo di autorizzazione, dalla scadenza e dal fatto che una firma sia già stata utilizzata. Non presumere che un generico pulsante “revoca tutto” risolva ogni possibile problema.
Se non riesci a interpretare la richiesta in modo affidabile, rivolgiti all’assistenza verificata e proteggi gli asset non interessati seguendo una procedura sicura. Non concedere altre autorizzazioni soltanto per ottenere una spiegazione.
Verifica la correzione
Dopo una revoca o un’altra transazione correttiva, controlla il risultato confermato.
Una transazione inviata può fallire o rimanere in sospeso. Un messaggio rassicurante nell’interfaccia è meno conclusivo dello stato effettivo e aggiornato dell’autorizzazione.
La revoca può impedire future spese autorizzate nell’ambito dell’autorizzazione interessata. Non annulla un trasferimento già avvenuto.
E se hai condiviso la frase di recupero o la chiave privata?
Considera compromesse le credenziali interessate.
Una frase di recupero è fondamentalmente diversa dalla password di un’applicazione. Cambiare la password del wallet può proteggere l’applicazione locale, ma non impedisce a un aggressore di usare una frase che già possiede.
Le indicazioni di Phantom sugli incidenti dicono agli utenti che hanno condiviso la frase di recupero di creare un nuovo wallet e smettere di affidarsi a quello compromesso. MetaMask consiglia analogamente di abbandonare gli account associati a una frase di recupero compromessa dopo aver trasferito i fondi ancora recuperabili. (help.phantom.com)
Il wallet sostitutivo deve usare credenziali appena generate e protette in modo indipendente. Creare un altro account con la stessa frase di recupero esposta non garantisce questa separazione.
Se è stata esposta soltanto una singola chiave privata, l’ambito diretto è diverso rispetto all’esposizione della frase che genera più account. Tuttavia, verifica se la causa sottostante, ad esempio un malware, possa aver esposto anche altri segreti.
Usa un dispositivo affidabile e la procedura di configurazione ufficiale del fornitore. Se il dispositivo stesso è sospetto, non generare credenziali sostitutive su quel dispositivo dando per scontato che il problema sia risolto.
Fai un inventario degli asset interessati sulle reti pertinenti, compresi token, oggetti da collezione e posizioni che potrebbero richiedere procedure di prelievo specifiche. Evita di effettuare in fretta un trasferimento verso un indirizzo fornito dall’“assistenza”.
Perché bisogna fare attenzione ad aggiungere commissioni di rete a un wallet compromesso?
Un aggressore che dispone dell’accesso alla firma può monitorare i fondi in entrata e spostarli immediatamente.
Questa pratica è comunemente chiamata sweeper. Aggiungere ripetutamente l’asset usato per pagare le commissioni di rete può quindi aumentare le perdite senza consentire una transazione di recupero riuscita.
MetaMask avverte espressamente di non aggiungere fondi per le commissioni quando potrebbe essere presente uno sweeper. Anche Revoke.cash spiega che revocare un’approvazione non risolve il problema di un wallet le cui credenziali di firma sono state compromesse. (Centro assistenza MetaMask)
La risposta corretta dipende dalla rete e dagli asset coinvolti. Potrebbero servire indicazioni specifiche del fornitore per il recupero, che non è garantito.
Non sperimentare con script di transazione complessi inviati da contatti non richiesti. Una persona che afferma di poter sconfiggere uno sweeper potrebbe stare tentando un secondo furto.
La distinzione fondamentale riguarda il controllo: i problemi di autorizzazione possono essere affrontati modificando le autorizzazioni, mentre le credenziali di firma rubate consentono all’aggressore di agire come proprietario dell’account.
Un hardware wallet rende impossibile il phishing?
Un hardware wallet può proteggere le chiavi di firma da molte forme di esposizione informatica, ma l’intero processo dipende comunque dall’integrità del dispositivo, dalla gestione delle credenziali di recupero e dalle azioni autorizzate dall’utente.
Un utente può essere ingannato e inserire le informazioni di recupero in una pagina falsa. Può anche approvare una transazione indesiderata.
Le indicazioni di Trezor sottolineano l’importanza di utilizzare software ufficiali e mantenere private le copie di backup del wallet. Un recupero legittimo deve seguire le istruzioni specifiche del dispositivo e una procedura avviata intenzionalmente dall’utente. Un “controllo di sicurezza” non richiesto non equivale a tale procedura.
Le recenti preoccupazioni sulla catena di fornitura aggiungono un altro aspetto da considerare: il percorso seguito dal dispositivo per arrivare all’utente. Se il tuo acquisto potrebbe essere interessato, segui le indicazioni e le informazioni aggiornate del produttore sull’ambito dell’incidente.
Non presumere che tutti i dispositivi siano compromessi perché il marchio compare in un titolo. Allo stesso modo, non dare per scontato che un dispositivo sia sicuro soltanto perché la confezione sembra professionale.
Un hardware wallet va valutato come parte di un processo completo di firma e recupero.
E se hai inserito la password o il codice di verifica di WEEX?
La compromissione di un account su un exchange richiede una risposta incentrata sulla sicurezza dell’account.
Apri WEEX autonomamente tramite l’applicazione o il sito ufficiale. Contatta l’assistenza tramite il Centro assistenza WEEX e usa i controlli di sicurezza disponibili per il tuo account.
Controlla gli accessi all’account, le attività sconosciute, le chiavi API e le impostazioni di prelievo. Proteggi anche l’account email associato, poiché l’accesso alla posta elettronica può compromettere il recupero dell’account.
Se sono in corso attività non autorizzate, chiedi all’assistenza ufficiale quali procedure di limitazione dell’account sono disponibili. Non dare per scontato che cambiare una sola password termini tutte le sessioni, invalidi tutte le chiavi API o annulli un prelievo già inviato.
L’avviso di phishing pubblicato da WEEX afferma che i rappresentanti non chiederanno password dell’account o codici di verifica e indirizza gli utenti ai canali di verifica ufficiali quando non sono sicuri dell’identità di un contatto. (Centro assistenza WEEX)
Non inviare codici di verifica a qualcuno che si offre di proteggere l’account al posto tuo.
Per prevenire problemi, consulta la guida alla configurazione della sicurezza dell’account della piattaforma. Considera le impostazioni di sicurezza come controlli da comprendere e configurare, non come una garanzia contro ogni tipo di perdita.
Come si usa la verifica ufficiale WEEX?
Lo strumento di verifica è utile quando un sito web, un indirizzo email, un numero di telefono o un account social dichiara di essere collegato ufficialmente a WEEX.
Non stabilisce se una transazione blockchain arbitraria sia sicura e non va usato al posto dell’esame di una richiesta del wallet.
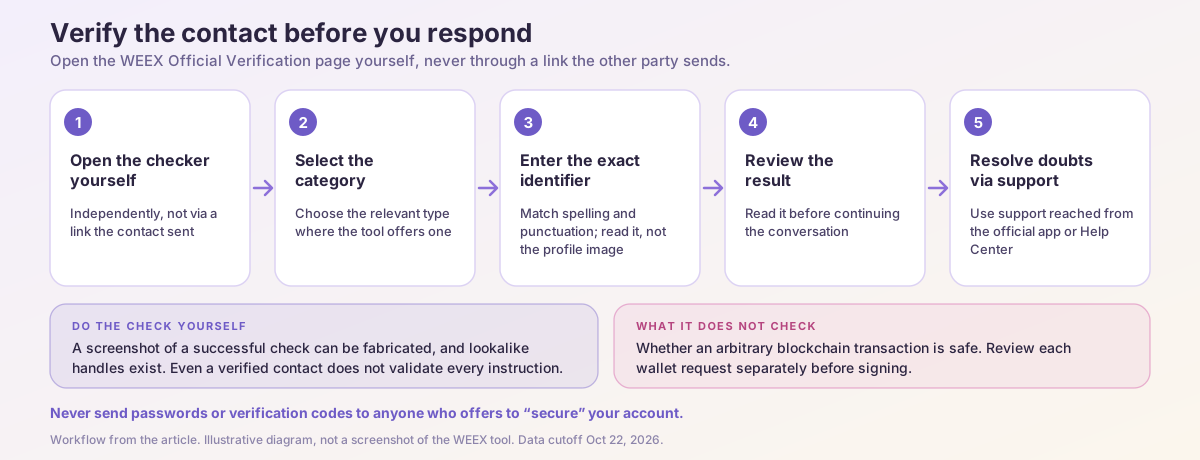
Una procedura pratica è la seguente:
- Apri autonomamente Verifica ufficiale WEEX.
- Seleziona la categoria pertinente, se l’interfaccia ne propone una.
- Inserisci l’identificativo esatto, compresi ortografia e punteggiatura.
- Controlla il risultato prima di continuare.
- Se il risultato non è chiaro, rivolgiti all’assistenza raggiunta tramite la piattaforma ufficiale.
Lo strumento consente di verificare diversi tipi di contatti e canali. Le istruzioni pubblicate mettono inoltre in guardia dagli approcci non richiesti di presunti amministratori di canale che chiedono informazioni sensibili o trasferimenti. (Verifica i contatti e proteggiti dalle truffe)
Anche un identificativo di contatto riconosciuto non convalida ogni istruzione contenuta in una conversazione. Gli account possono essere impersonati con nomi simili e uno screenshot di una verifica riuscita può essere falsificato.
Esegui personalmente la verifica. Leggi l’identificativo esatto invece di affidarti all’immagine del profilo.
Il Centro di fiducia WEEX offre un percorso correlato per esaminare le prove relative alla piattaforma, comprese le informazioni sulla sicurezza e le risorse sulla trasparenza. Una dichiarazione sulle riserve, tuttavia, non autentica un messaggio diretto né protegge una frase di recupero inserita in una pagina di phishing.
Quali prove conservare dopo una truffa legata a un wallet?
Conserva informazioni sufficienti per ricostruire l’accaduto, senza includere segreti nella segnalazione.
Tra i dati utili ci sono il messaggio sospetto, l’identificativo del mittente, l’indirizzo della pagina, l’ora, la rete, l’indirizzo pubblico del wallet, gli hash delle transazioni e l’azione che hai approvato.
| Prova | Perché è utile |
|---|---|
| Messaggio originale e identificativo del mittente | Mostra il tentativo di impersonificazione e l’azione richiesta |
| Indirizzo della pagina sospetta | Identifica la destinazione utilizzata |
| Data, ora e fuso orario | Permette di ricostruire la sequenza degli eventi |
| Rete e hash della transazione | Consente agli investigatori di esaminare la transazione pubblica |
| Dettagli della richiesta del wallet | Aiuta a distinguere un trasferimento, un’approvazione o una firma |
| Importo e asset interessato | Aiuta a riconciliare l’account e la transazione |
Uno screenshot con il saldo ridotto è meno utile di un hash della transazione che mostra il movimento.
Non includere mai frasi di recupero, chiavi private, password o codici di autenticazione in una segnalazione pubblica. L’assistenza non ha bisogno di questi segreti per esaminare una transazione su una blockchain pubblica.
Usa i canali ufficiali per le segnalazioni e, se opportuno, rivolgiti alle autorità competenti nella tua giurisdizione. Se i fondi sembrano essere arrivati a un exchange, fornisci le prove della transazione tramite la procedura ufficiale dell’exchange; non dare per scontato che possa bloccare o restituire i fondi.
Conserva le prove senza ritardare le misure urgenti per proteggere gli asset ancora esposti.
È possibile recuperare le criptovalute rubate?
A volte un’indagine o un intervento può essere d’aiuto, ma non si può garantire alcun risultato.
Il recupero dipende da ciò che è successo, dalle reti e dai servizi coinvolti, dall’eventuale accessibilità residua dei fondi e dalla possibilità e autorità di intervento dell’organizzazione pertinente.
In genere, un trasferimento completato non può essere annullato cambiando una password o contattando lo sviluppatore di un wallet. Revocare un’approvazione modifica l’autorizzazione futura concessa nell’ambito di quel permesso; non recupera gli asset già trasferiti.
Fai particolare attenzione a chi promette il recupero garantito in cambio di una “tassa”, una “commissione di sblocco” o un deposito nel wallet anticipati.
Un servizio di recupero che chiede la tua frase può assumere il controllo di tutto ciò che resta. Anche un falso agente dell’assistenza potrebbe chiederti di installare un software di accesso remoto o autorizzare una nuova transazione.
La risposta più prudente consiste nel conservare i registri, proteggere gli accessi rimanenti, segnalare l’accaduto tramite canali verificati ed evitare ulteriori pagamenti basati su promesse.
Come ridurre il rischio di phishing dei wallet in futuro?
Adotta una routine basata sulla verifica e sulla limitazione delle autorizzazioni.
Per le operazioni sensibili, usa segnalibri consolidati o i punti di accesso delle applicazioni ufficiali. Mantieni aggiornato il software tramite il canale di distribuzione riconosciuto dal fornitore.
Prima di firmare, individua l’asset, la rete, la destinazione, l’autorizzazione e l’importo coinvolti. Se il wallet non mostra dettagli sufficienti per comprendere la richiesta, chiarisci ogni dubbio prima di procedere.
Quando è pratico, separa la sperimentazione di routine dagli asset detenuti a lungo termine. Questo può limitare l’esposizione, ma non è utile se i due wallet condividono credenziali divulgate o lo stesso ambiente di firma compromesso.
Controlla periodicamente le autorizzazioni inutilizzate e informati sulle procedure di recupero prima che si verifichi un incidente. Conserva le copie di backup in modo da non esporle durante le normali attività online.
Soprattutto, integra la verifica indipendente di un avviso nella tua procedura di risposta. La dicitura “avviso di sicurezza” dovrebbe indurti a controllare, non a obbedire automaticamente.
La nostra opinione: adegua la risposta all’autorizzazione esposta
I consigli più efficaci sulla sicurezza dei wallet partono da una domanda precisa: che cosa ha ottenuto l’aggressore?
Un indirizzo pubblico, il collegamento a un’applicazione, un’autorizzazione per token, un permit firmato, una frase di recupero e le credenziali di accesso a un exchange offrono livelli di accesso diversi. Trattarli come equivalenti porta a prendere decisioni sbagliate.
La nostra posizione è che i lettori debbano verificare un avviso in modo indipendente, individuare l’autorizzazione esposta e scegliere una risposta adeguata. Scollegare un sito non può riparare credenziali rubate. Non è necessario sostituire un wallet solo perché è arrivato un avviso non richiesto.
L’azione giusta dipende dalle prove. Le indicazioni sulla sicurezza sono utili quando aiutano gli utenti a trovare tali prove e ad agire di conseguenza.
FAQ
1. Qualcuno può rubare criptovalute conoscendo soltanto l’indirizzo del mio wallet?
Un indirizzo pubblico, da solo, normalmente non consente di firmare. Può rivelare attività pubbliche e aiutare qualcuno a pianificare un tentativo di impersonificazione; pertanto, non considerare la conoscenza dei tuoi asset come prova che un contatto sia legittimo.
2. Scollegare il wallet è sufficiente dopo aver visitato un sito truffaldino?
Dipende da ciò che è successo. Scollegare il wallet rimuove la connessione all’applicazione, ma non annulla necessariamente le approvazioni esistenti o le autorizzazioni firmate. Esamina le azioni completate durante la sessione.
3. Cambiare la password del wallet può risolvere la fuga di una frase di recupero?
No. Cambiare una password locale non invalida una frase di recupero già in possesso di qualcun altro. Usa credenziali appena generate e segui le istruzioni del fornitore del wallet per gestire la compromissione.
4. Devo trasferire subito i fondi dopo aver ricevuto un avviso di sicurezza?
La sola ricezione non dimostra che ci sia stata una compromissione. Verifica l’avviso in modo indipendente. Se le credenziali di firma sono state esposte o sono in corso trasferimenti non autorizzati, segui una procedura di recupero appropriata invece di usare la destinazione indicata nel messaggio.
5. Come posso verificare qualcuno che dichiara di essere un operatore dell’assistenza WEEX?
Apri personalmente Verifica ufficiale WEEX e controlla l’identificativo esatto. Per eventuali dubbi, avvia il contatto tramite l’applicazione ufficiale o il Centro assistenza.
Fonti
| Fonte | Documento o pagina | Data di pubblicazione o revisione |
|---|---|---|
| Ledger | Risposta di Ledger all’attacco con impianto hardware | Dichiarazione del 10/2026; consultata il 22/10/2026 |
| Ledger | Stato delle campagne di phishing | Consultata il 22/10/2026; data esatta dell’ultima revisione non accertata |
| SafePal | Accesso non autorizzato a una parte delle informazioni sugli ordini dei clienti | Consultata il 22/10/2026 |
| Centro assistenza MetaMask | Indicazioni sulla compromissione degli account, la disconnessione e le approvazioni dei token | Consultate il 22/10/2026 |
| Centro assistenza Phantom | Sono stato truffato o il mio wallet è stato svuotato. Cosa posso fare? | Consultata il 22/10/2026 |
| Uniswap Developers | Panoramica di Permit2 | Consultata il 22/10/2026 |
| Revoke.cash | Domande frequenti | Consultate il 22/10/2026 |
| Trezor | Indicazioni sul phishing e sui backup dei wallet | Consultate il 22/10/2026 |
| Malwarebytes | Avviso sui falsi verificatori AML per le criptovalute | 08/2026; consultato il 22/10/2026 |
| WEEX | Verifica ufficiale, Centro di fiducia, Centro assistenza e avviso di phishing | Consultati il 22/10/2026; avviso di phishing del 21/05/2025 |
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche
Miglior wallet crypto 2026: le migliori opzioni per ogni tipo di utente
SafePal è sicuro? Uno sguardo alle sue funzionalità di sicurezza

Come configurare e usare il wallet SafePal?

Cos'è il wallet SafePal? Guida completa per principianti
FTR Coin dopo l’hype del Roadster: perché la Flying Tesla Roadster ha perso terreno e cosa verificare prima di fare trading
Risultati del Q3 di SpaceX: crescita del 161%, ipotesi di fusione con Tesla e azioni SPCX
Come convertire BTC in USDT: guida WEEX passo dopo passo

Staking flessibile o a termine su WEEX? Le probabilità che fanno la differenza

xStocks crypto spiegati: cosa sono le azioni tokenizzate, come funzionano e cosa dovrebbero controllare i detentori

Funding rate e open interest di BTC: cosa misura ciascuno e come leggerli insieme

Cos’è la criptovaluta Pearl (PRL) e come funziona il suo mining?
Che cosa è successo alle criptovalute Aergo (AERGO)? Migrazione del token e cosa dovrebbero fare i detentori
Che cos’è la criptovaluta HeyElsa (ELSA) e come funziona?
Mettere ETH in staking o detenere USDT su WEEX? Il movimento di prezzo che fa la differenza

Quanto è trasparente un exchange di criptovalute? Verifica delle riserve e dei fondi di protezione

Come usare il Trust Center di WEEX: verificare riserve, fondo di protezione e contatti ufficiali
Come usare il WEEX Trust Center: controllare le riserve, il Fondo di protezione e i contatti ufficiali
Quanto è trasparente un exchange di criptovalute? Verifica delle riserve e dei fondi di protezione

Cos'è il trading con leva nelle criptovalute? Guida per principianti con esempi semplici
Che cos’è il trading con margine di criptovalute? Come funziona, differenze rispetto ai futures e cosa può andare storto
Trading con leva sulle criptovalute: come funzionano i futures perpetui, il margine e la liquidazione
Migliore piattaforma per il trading di criptovalute con leva: cosa confrontare prima di scegliere un exchange
Azioni Nvidia questa settimana: perché NVDA è scesa e poi rimbalzata e cosa significano i timori sui finanziamenti dell’IA per i titoli dei chip
Staking di WXT con l'offerta in calo: cosa aggiungono i burn al rendimento
Le azioni tokenizzate sono garantite da azioni reali? Cosa possiedono i detentori
Tasso di funding ETH oggi: 0,0087% ogni 8 ore mentre i long su Ether tornano a usare leva
Trading con margine su Bitcoin: calcolo della liquidazione BTC a 3x, 10x e 25x
Piattaforma per il trading con leva sulle criptovalute: 6 verifiche prima di depositare
Che cos’è il trading con margine? Esempio con 1.000 $ e leva 3x e 10x
Cos’è la leva nel trading? Come funzionano rapporti come 5x e 10x e come influiscono sul rischio
Miglior wallet crypto 2026: le migliori opzioni per ogni tipo di utente
SafePal è sicuro? Uno sguardo alle sue funzionalità di sicurezza
Come configurare e usare il wallet SafePal?
Cos'è il wallet SafePal? Guida completa per principianti
FTR Coin dopo l’hype del Roadster: perché la Flying Tesla Roadster ha perso terreno e cosa verificare prima di fare trading
Risultati del Q3 di SpaceX: crescita del 161%, ipotesi di fusione con Tesla e azioni SPCX
Contenuti
Monete popolari
Ultimi articoli


