
SafePal è sicuro? Uno sguardo alle sue funzionalità di sicurezza

 Preferiti su Google


SafePal è uno dei marchi di wallet self-custody più conosciuti e offre dispositivi hardware, un'app mobile, supporto per browser e strumenti on-chain. Questo vasto ecosistema rende la questione della sicurezza più importante, soprattutto dopo che SafePal ha comunicato nell'agosto 2026 che le informazioni sugli ordini di circa 39.798 clienti erano state esposte a causa di una falla di autorizzazione nel suo sistema di tracciamento degli ordini. L'azienda ha dichiarato che seed phrase, chiavi private, password del wallet e dati di pagamento non sono stati coinvolti. Quindi, SafePal è sicuro? In breve, il suo modello di sicurezza del wallet resta separato da quell'incidente, ma gli utenti devono comunque capire come funziona il prodotto e da dove provengono di solito i rischi reali.
Risposta rapida
- SafePal è progettato come wallet self-custody: gli utenti controllano la propria frase di recupero e le chiavi private anziché affidarne la custodia all'azienda.
- Il modello di sicurezza dei suoi wallet hardware si basa sulla firma offline e sulla verifica del firmware, entrambe progettate per ridurre l'esposizione ad attacchi remoti e aggiornamenti falsi.
- L'incidente relativo ai dati dei clienti dell'agosto 2026 non avrebbe compromesso seed phrase, chiavi private, password del wallet o informazioni di pagamento, ma ha aumentato il rischio di phishing e impersonificazione.
- Per la maggior parte degli utenti, i maggiori pericoli pratici sono app false, link dannosi, conservazione inadeguata della seed phrase e approvazione di transazioni non sicure.
Che cos'è SafePal e perché il suo modello di sicurezza conta
SafePal è cresciuta da marchio di wallet hardware a piattaforma più ampia di accesso alle criptovalute. Secondo i suoi materiali ufficiali del 2026, serve 30 milioni di utenti in oltre 200 Paesi e regioni, in 16 lingue, e ora include wallet hardware, wallet mobili e per browser, swap cross-chain, strumenti di trading e rendimento, mini programmi CEX e funzionalità legate ai servizi bancari. Questo è importante perché la sicurezza di un wallet non riguarda solo un dispositivo, ma anche il modo in cui gli utenti interagiscono con DeFi, swap, strumenti di staking, dApp e recupero dell'account.
Nella self-custody, il compromesso fondamentale è semplice: si ottiene controllo, ma si assume anche la responsabilità. Un wallet non custodial può ridurre la dipendenza da exchange o terze parti, ma non può proteggere gli utenti da ogni errore. Per questo una valutazione corretta di SafePal deve distinguere l'architettura del wallet dai rischi operativi, quali phishing, firmware falso e approvazioni di transazioni rischiose.
Come la firma offline di SafePal protegge i tuoi asset
La firma offline è una delle idee chiave alla base dei wallet hardware. In termini semplici, una transazione viene preparata in un ambiente connesso, ma il passaggio critico della firma avviene sul dispositivo hardware anziché su un telefono o computer connesso a Internet. Ciò riduce la possibilità che malware sul dispositivo host raggiunga direttamente la chiave privata.
Per gli utenti SafePal, questo modello è importante perché la chiave privata dovrebbe rimanere nell'ambiente hardware, mentre la transazione firmata viene poi trasmessa alla blockchain. Il vantaggio principale è il contenimento. Anche se l'app o l'ambiente del browser connesso è meno affidabile, il passaggio della firma resta isolato. Questo non rende un wallet invulnerabile, ma restringe la superficie di attacco rispetto alla conservazione delle chiavi interamente su un dispositivo generico connesso a Internet.
Ciò è particolarmente rilevante per gli utenti crypto attivi che interagiscono con la DeFi, scambiano token tra chain o esplorano ecosistemi più recenti. Gli aggiornamenti di SafePal del 2026, incluse aggiunte di supporto come i token XRP su X1 e S1 Pro e funzionalità lato app quali TON WalletConnect e pagamenti del gas basati su token su determinate reti, mostrano che il prodotto si sta espandendo nell'uso multichain. Più sono i luoghi a cui un wallet si connette, più diventa preziosa una solida separazione della firma.
Prezzo di --
SafePal ha mai accesso alle tue chiavi private?
In base al modello non custodial promosso da SafePal, l'azienda non dovrebbe detenere le chiavi private degli utenti come un exchange centralizzato detiene gli asset dei clienti. In pratica, ciò significa che la frase di recupero e le chiavi private sono generate e controllate dall'utente e che l'accesso ai fondi dipende dalla protezione di tali informazioni.
Questa distinzione aiuta anche a spiegare perché la violazione dell'agosto 2026 debba essere valutata con attenzione. Reuters ha riportato che una falla di autorizzazione nel sistema di tracciamento degli ordini ha esposto alcuni dettagli degli ordini dei clienti tra il 2 marzo 2025 e l'11 aprile 2026. SafePal ha dichiarato che seed phrase, chiavi private, password del wallet e informazioni di pagamento non sono state coinvolte. Ciò non cancella la gravità dell'evento, ma suggerisce che il problema di elaborazione degli ordini dell'azienda fosse diverso da una compromissione confermata dell'archiviazione delle chiavi del wallet.
Per i principianti, il messaggio pratico è semplice: se usi SafePal come previsto, l'azienda non dovrebbe custodire le tue chiavi crypto. Ma ciò significa anche che di norma non esiste una parte centrale in grado di ripristinare l'accesso se perdi la frase di recupero.
Rischi comuni nell'uso dell'app SafePal
L'app può essere utile, soprattutto mentre SafePal continua ad aggiungere funzioni come il supporto a Polymarket e una compatibilità WalletConnect più ampia. Tuttavia, la comodità crea più punti di contatto, e più punti di contatto significano più modi per commettere un errore.
Il primo rischio principale è il phishing. Dopo l'incidente dell'agosto 2026, SafePal ha dichiarato di aver identificato e rimosso più di 30 siti web fraudolenti e link di phishing legati alla violazione. Questo dimostra quanto rapidamente gli aggressori possano usare dettagli di ordini esposti o il riconoscimento del marchio per impersonare un fornitore di wallet. Un falso messaggio di assistenza o una falsa richiesta di aggiornamento del firmware può essere più pericoloso di un attacco tecnico diretto, perché cerca di indurre l'utente a fornire volontariamente informazioni sensibili.
Il secondo rischio è l'approvazione di transazioni dannose. Molte perdite nel Web3 avvengono perché gli utenti approvano un'interazione con uno smart contract che non comprendono appieno. Non è necessario che il wallet stesso fallisca. Se un utente firma una richiesta di autorizzazione dannosa, la blockchain la elaborerà comunque.
Il terzo rischio è una scarsa igiene di sicurezza dei dispositivi. Un'app wallet eseguita su un telefono compromesso è più esposta a overlay falsi, manomissione degli appunti o link dannosi. Anche se la firma hardware aiuta a proteggere le chiavi, gli utenti possono comunque essere ingannati e inviare fondi all'indirizzo sbagliato o autorizzare un'azione dannosa.
Come verificare che l'hardware SafePal sia autentico
La verifica dell'autenticità è una parte centrale della sicurezza dei wallet hardware. I materiali ufficiali di aggiornamento di SafePal affermano che i suoi wallet hardware includono un meccanismo di verifica del firmware pensato per impedire che firmware compromesso o falso venga correttamente installato tramite aggiornamento su un dispositivo SafePal. L'azienda spiega inoltre che ogni versione del firmware ha un ID univoco creato usando l'algoritmo di hashing SHA-256.
In pratica, gli utenti dovrebbero scaricare il firmware soltanto dal sito web ufficiale di SafePal, confrontare attentamente i dettagli degli aggiornamenti ed evitare siti di terze parti che affermano di ospitare software per wallet o aggiornamenti dei dispositivi. Questo è importante perché gli aggressori spesso prendono di mira il processo di configurazione e aggiornamento invece del design hardware stesso. Se un utente installa software falso, anche un wallet solido può essere compromesso.
È inoltre consigliabile ispezionare la confezione, seguire il flusso di configurazione ufficiale ed essere scettici verso messaggi non richiesti che sollecitano aggiornamenti urgenti. Nella sicurezza dei wallet hardware, i controlli di autenticità non sono un'attività secondaria: sono parte del modello di difesa.
Cosa fare se sospetti che il tuo wallet sia stato compromesso
Se pensi che qualcosa non vada, la rapidità conta. Interrompi subito qualsiasi interazione con link o dApp sospetti. Non inserire la tua frase di recupero in siti web, finestre di chat o pop-up che affermano di aiutarti. Un fornitore di wallet legittimo non dovrebbe aver bisogno della tua seed phrase per verificare il tuo account.
Poi esamina le approvazioni e l'attività delle transazioni recenti da un dispositivo pulito. Se controlli ancora il wallet e ritieni che la frase di recupero sia stata esposta, la risposta generalmente più sicura è spostare gli asset in un wallet appena creato con una nuova frase di recupero, anziché continuare a usare quello vecchio. Se il problema riguarda phishing collegato a vecchi dati degli ordini, resta vigile contro tentativi di impersonificazione tramite email, SMS o telefono.
Altrettanto importante è separare l'urgenza emotiva dalla sicurezza effettiva del wallet. Un indirizzo di spedizione o un numero di telefono divulgato è grave, ma non equivale a una chiave privata divulgata. Gli utenti prendono decisioni migliori quando comprendono questa differenza.
Come valutare SafePal dopo l'incidente sui dati del 2026
La visione più equilibrata è che la fiducia nel marchio SafePal abbia subito un colpo dalla violazione delle informazioni sugli ordini, anche se i fatti divulgati non hanno mostrato una compromissione diretta dell'architettura principale delle chiavi del wallet. Questa distinzione è importante. Un wallet può mantenere isolate le chiavi private e affrontare comunque problemi di sicurezza operativa relativi a dati dei clienti, processi di assistenza o servizi circostanti.
Quindi, quando qualcuno chiede se SafePal sia sicuro, la risposta migliore è condizionata. Il suo design self-custody, l'approccio di firma offline e il framework di verifica del firmware sono punti di forza significativi. Tuttavia, l'uso sicuro dipende ancora dal comportamento dell'utente, da verifiche accurate e dalla consapevolezza che la maggior parte delle perdite crypto deriva da ingegneria sociale, interfacce false e approvazioni errate, non dal furto diretto delle chiavi da parte di un'azienda di wallet.
Conclusione
SafePal sembra mantenere un modello di sicurezza self-custody integro, basato su chiavi controllate dagli utenti, firma offline e verifica del firmware. Tuttavia, nessun wallet è privo di rischi e la violazione dei dati dei clienti del 2026 ha mostrato che le debolezze operative possono comunque creare pericoli reali attraverso phishing e impersonificazione. Per la maggior parte degli utenti, SafePal può essere un'opzione ragionevole se verifica attentamente l'hardware, protegge la frase di recupero e tratta con cautela ogni messaggio, link e richiesta di firma.
FAQ
1. SafePal è un wallet custodial o non custodial?
SafePal è posizionato come wallet non custodial, il che significa che gli utenti dovrebbero controllare la propria frase di recupero e le chiavi private anziché lasciare la custodia all'azienda.
2. La violazione di SafePal del 2026 ha esposto chiavi private o seed phrase?
In base alle dichiarazioni di SafePal e ai resoconti Reuters, l'incidente divulgato ha coinvolto informazioni sugli ordini dei clienti, non seed phrase, chiavi private, password del wallet o dati di pagamento.
3. Qual è il rischio maggiore per la maggior parte degli utenti SafePal?
Per la maggior parte degli utenti, i maggiori rischi sono phishing, app false o fonti di firmware false, approvazioni non sicure di dApp e conservazione inadeguata della frase di recupero, piuttosto che un fallimento diretto del design centrale del wallet.
4. Come posso verificare che il mio hardware SafePal sia autentico?
Usa fonti ufficiali per la configurazione e il firmware, evita pagine di download di terze parti e segui le indicazioni di SafePal per la verifica del firmware, incluso il controllo dei dettagli ufficiali della versione e delle informazioni di autenticità.
5. Dovrei smettere di usare SafePal a causa dell'incidente sui dati degli ordini?
Dipende dalla tua tolleranza al rischio, ma i fatti riportati indicano un problema di esposizione dei dati dei clienti piuttosto che una compromissione confermata delle chiavi del wallet. La risposta più immediata consiste nel rafforzare l'attenzione al phishing e verificare accuratamente ogni comunicazione.
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche
Il tuo wallet crypto è sicuro? Come verificare gli avvisi di sicurezza e riconoscere il phishing
Miglior wallet crypto 2026: le migliori opzioni per ogni tipo di utente

Come configurare e usare il wallet SafePal?

Cos'è il wallet SafePal? Guida completa per principianti
FTR Coin dopo l’hype del Roadster: perché la Flying Tesla Roadster ha perso terreno e cosa verificare prima di fare trading
Risultati del Q3 di SpaceX: crescita del 161%, ipotesi di fusione con Tesla e azioni SPCX
Come convertire BTC in USDT: guida WEEX passo dopo passo

Staking flessibile o a termine su WEEX? Le probabilità che fanno la differenza

xStocks crypto spiegati: cosa sono le azioni tokenizzate, come funzionano e cosa dovrebbero controllare i detentori

Funding rate e open interest di BTC: cosa misura ciascuno e come leggerli insieme

Cos’è la criptovaluta Pearl (PRL) e come funziona il suo mining?
Che cosa è successo alle criptovalute Aergo (AERGO)? Migrazione del token e cosa dovrebbero fare i detentori
Che cos’è la criptovaluta HeyElsa (ELSA) e come funziona?
Mettere ETH in staking o detenere USDT su WEEX? Il movimento di prezzo che fa la differenza

Quanto è trasparente un exchange di criptovalute? Verifica delle riserve e dei fondi di protezione

Come usare il Trust Center di WEEX: verificare riserve, fondo di protezione e contatti ufficiali
Come usare il WEEX Trust Center: controllare le riserve, il Fondo di protezione e i contatti ufficiali
Quanto è trasparente un exchange di criptovalute? Verifica delle riserve e dei fondi di protezione

Cos'è il trading con leva nelle criptovalute? Guida per principianti con esempi semplici
Che cos’è il trading con margine di criptovalute? Come funziona, differenze rispetto ai futures e cosa può andare storto
Trading con leva sulle criptovalute: come funzionano i futures perpetui, il margine e la liquidazione
Migliore piattaforma per il trading di criptovalute con leva: cosa confrontare prima di scegliere un exchange
Azioni Nvidia questa settimana: perché NVDA è scesa e poi rimbalzata e cosa significano i timori sui finanziamenti dell’IA per i titoli dei chip
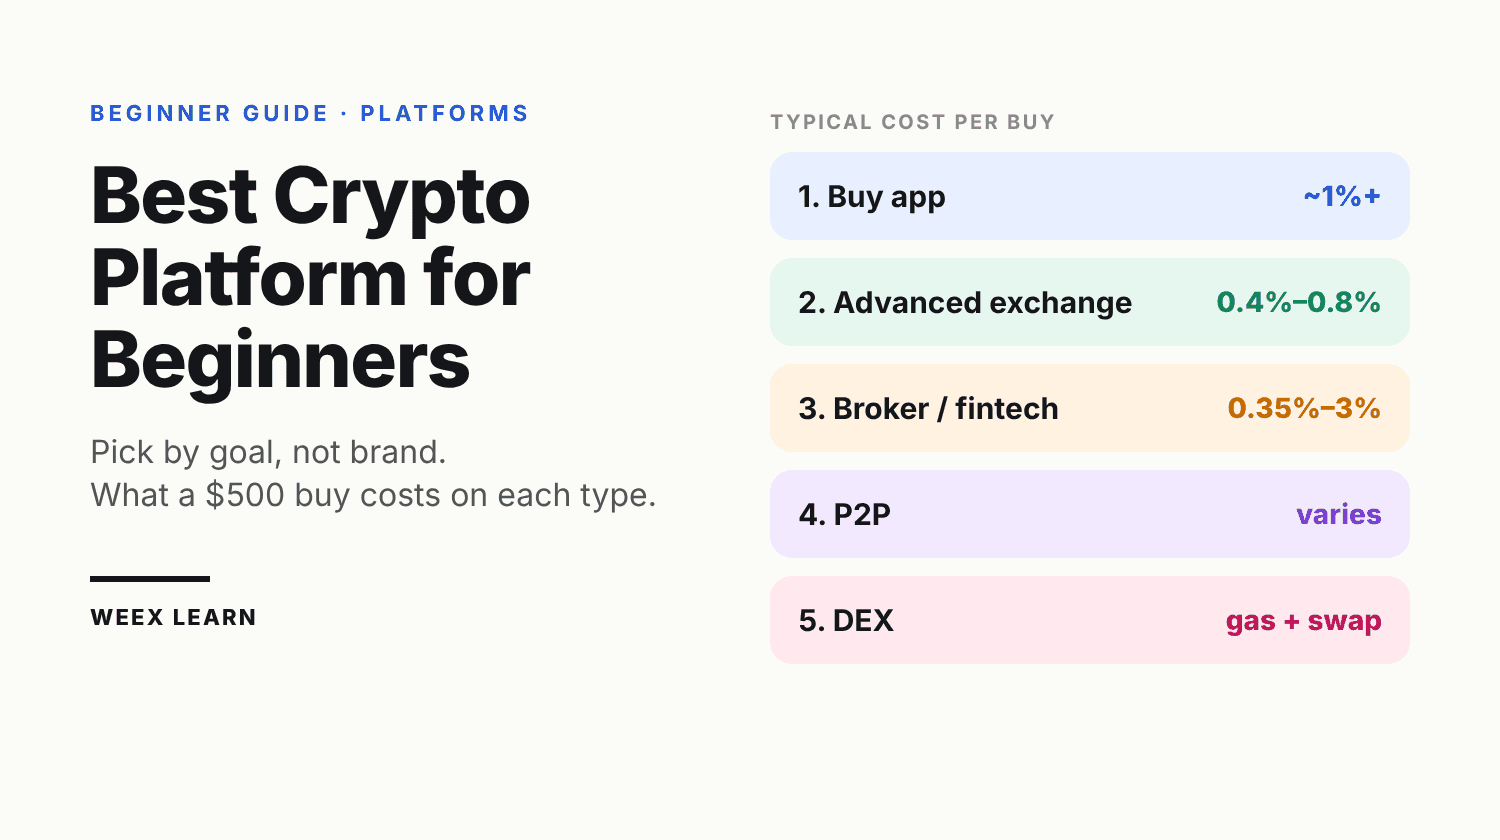
Staking di WXT con l'offerta in calo: cosa aggiungono i burn al rendimento
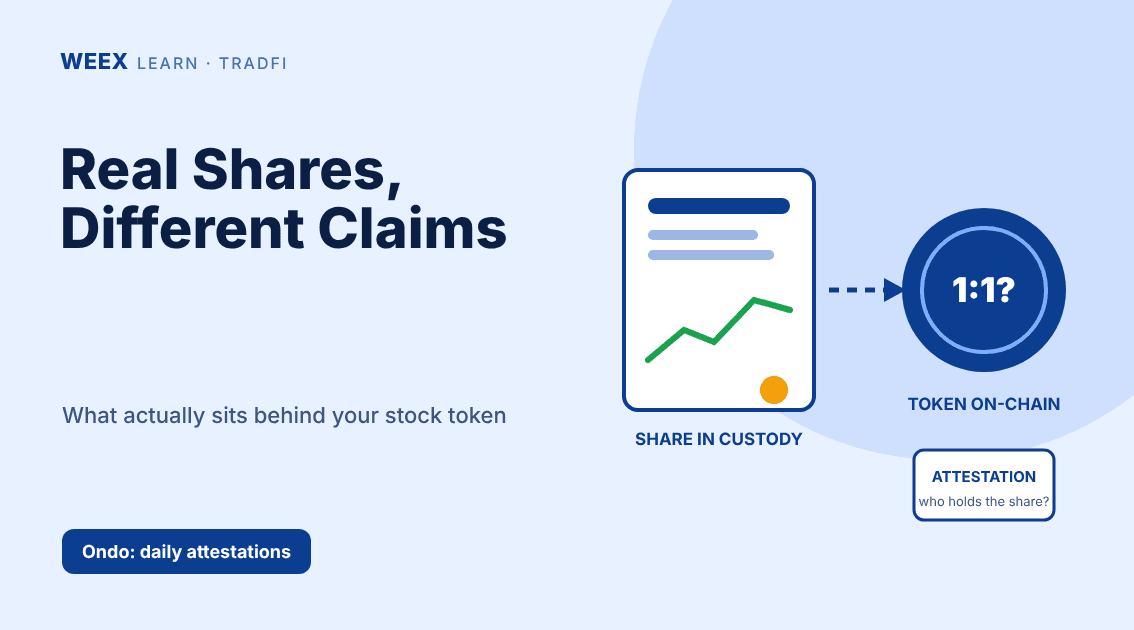
Le azioni tokenizzate sono garantite da azioni reali? Cosa possiedono i detentori
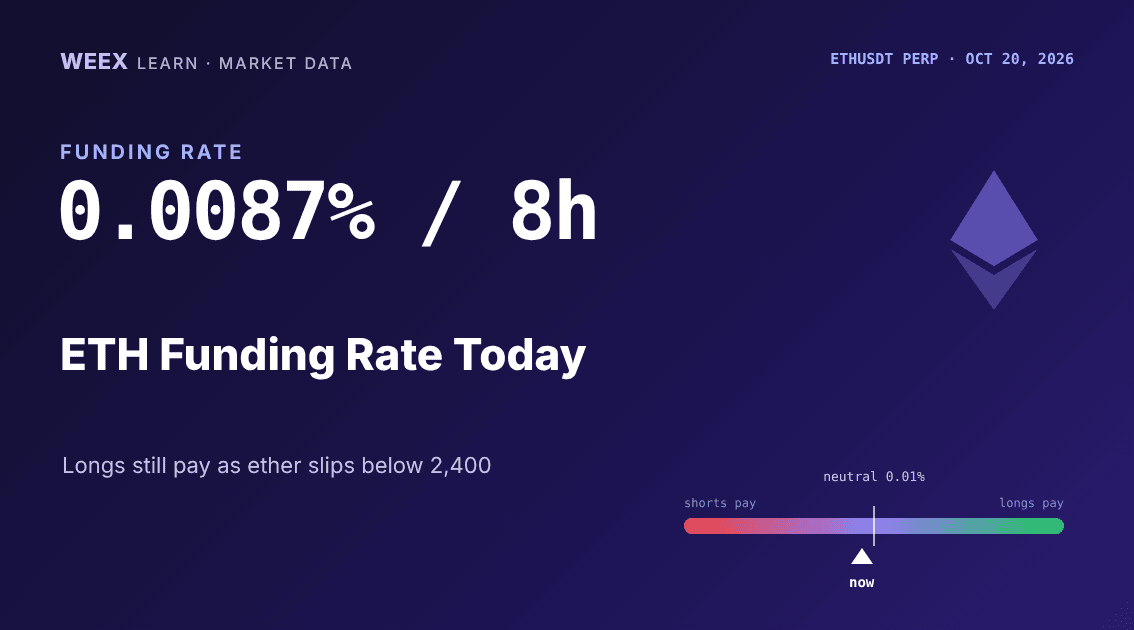
Tasso di funding ETH oggi: 0,0087% ogni 8 ore mentre i long su Ether tornano a usare leva
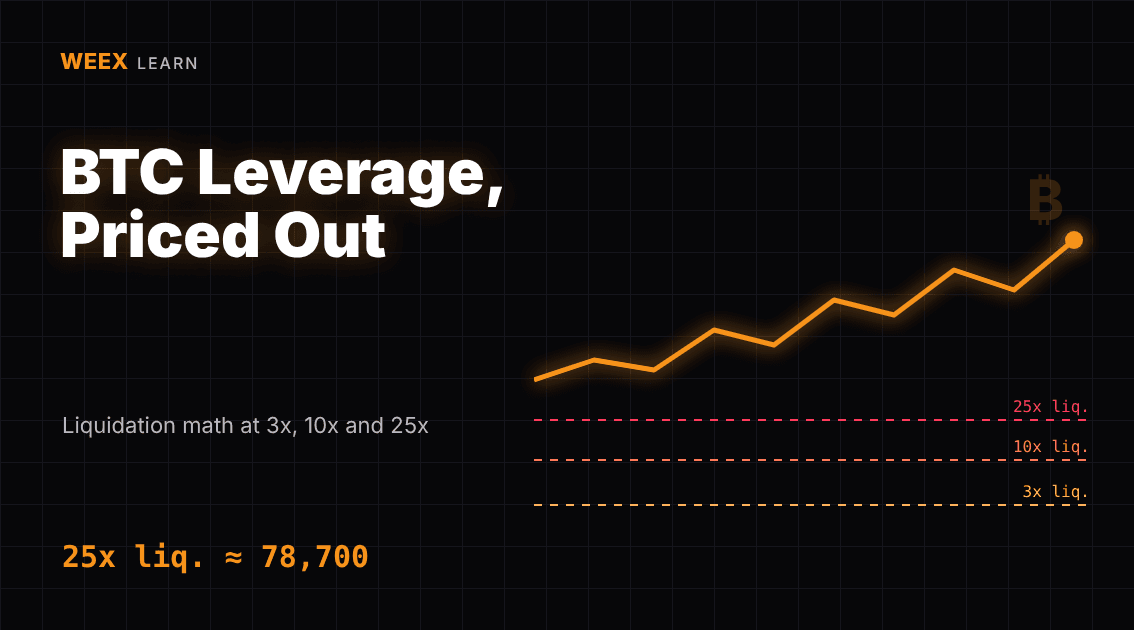
Trading con margine su Bitcoin: calcolo della liquidazione BTC a 3x, 10x e 25x
Piattaforma per il trading con leva sulle criptovalute: 6 verifiche prima di depositare
Che cos’è il trading con margine? Esempio con 1.000 $ e leva 3x e 10x
Cos’è la leva nel trading? Come funzionano rapporti come 5x e 10x e come influiscono sul rischio
Il tuo wallet crypto è sicuro? Come verificare gli avvisi di sicurezza e riconoscere il phishing
Miglior wallet crypto 2026: le migliori opzioni per ogni tipo di utente
Come configurare e usare il wallet SafePal?
Cos'è il wallet SafePal? Guida completa per principianti
FTR Coin dopo l’hype del Roadster: perché la Flying Tesla Roadster ha perso terreno e cosa verificare prima di fare trading
Risultati del Q3 di SpaceX: crescita del 161%, ipotesi di fusione con Tesla e azioni SPCX
Contenuti
Monete popolari
Ultimi articoli


