
LiteLLM colpito da attacco alla supply chain, versione malevola 1.107.0 ruba dati sensibili

 Preferiti su Google


LiteLLM ha subito nuovamente un attacco alla supply chain, con la versione malevola litellm@1.107.0 che colpisce i pacchetti PyPI e le immagini Docker, inclusi i tag latest, main-stable e altri. Il malware iniettato viene eseguito automaticamente all'avvio di Python, rubando credenziali cloud, chiavi API AI, chiavi private SSH e altri dati sensibili, e supporta l'esecuzione di codice remoto. Gli utenti dovrebbero evitare di utilizzare la versione 1.107.0, si consiglia di ricostruire l'ambiente da immagini pulite e di ruotare le credenziali potenzialmente compromesse, utilizzando stabilmente la versione 1.106.2.
Prezzo di --
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche

Meta accumula 825 miliardi di dollari in impegni per l'IA entro il 2036

Perceptron migra 800000 nodi su Walrus per verificare dati AI

Google scende di circa il 2% nel pre-mercato, influenzata dalla pressione sulla capacità di calcolo e dall'espansione pubblicitaria di OpenAI

CICC: Come coprire i rischi legati all'IA?
Goldman Sachs: il mercato dell'argento subisce vendite per 2,2 miliardi di dollari, affrontando una doppia pressione

JPMorgan: il settore tecnologico avrà un surplus di 400 miliardi di dollari quest'anno, il ciclo di investimento in AI è stabile

Violazione della sicurezza ferroviaria collegata a un furto di criptovalute di 371.000 dollari su 19 catene
Swell DAO: chiave dell'amministratore sospettata di essere compromessa, contratto malevolo minaccia di rubare 2500 ETH

Incidente di sicurezza di Railway: possibili perdite di variabili ambientali e chiavi API, tutte le distribuzioni sospese

Anthropic lancia la versione di anteprima di Claude Duet

NEAR AI supera 1 milione di token staked mentre il fondo premi finanzia l'inferenza AI

Anthropic PBC prevede spese fino a 750 miliardi di dollari prima dell'IPO

CoreWeave lancia Physical AI Launchables per semplificare i carichi di lavoro dell'AI fisica

Jensen Huang: le future stazioni base di telecomunicazioni potrebbero evolversi in una rete AI distribuita, tutti gli operatori di telecomunicazioni forniranno potenza di calcolo AI

Aethir aggiorna il meccanismo economico del token ATH, meccanismo di distruzione giornaliera attivo da novembre

Si ripete il 2008? I CDS tornano al centro dell'attenzione del mercato

Anthropic registra un fatturato di 16,3 miliardi di dollari nel primo semestre, impegni futuri per la potenza di calcolo potrebbero raggiungere i 750 miliardi di dollari

Il responsabile della ricerca di Grayscale afferma che il calo delle azioni legate alla potenza di calcolo non influenzerà la domanda
Gli utili di SpaceX pari a 4,4 mld $ e le trattative di fusione con Tesla: cosa succederà ora?
Scopri gli utili di SpaceX pari a 4,4 mld $, le trattative di fusione con Tesla e la reazione delle azioni SPCX, con un’analisi della crescita dell’IA, degli investimenti e dei rischi principali.

MoneyGram si unisce a XDC Network come validatore istituzionale

Morgan Stanley avverte sui molteplici rischi degli investimenti in infrastrutture AI negli Stati Uniti, prevede una carenza di 32 GW entro il 2028

Xie Jiayin: TiDB Cloud violato, Bitget non ha rivelato informazioni sensibili dopo due mesi di inattività

Capitale e capacità produttiva: dove sono andati i soldi delle 100 principali VC e CVC americane nei primi tre trimestri del 2026?
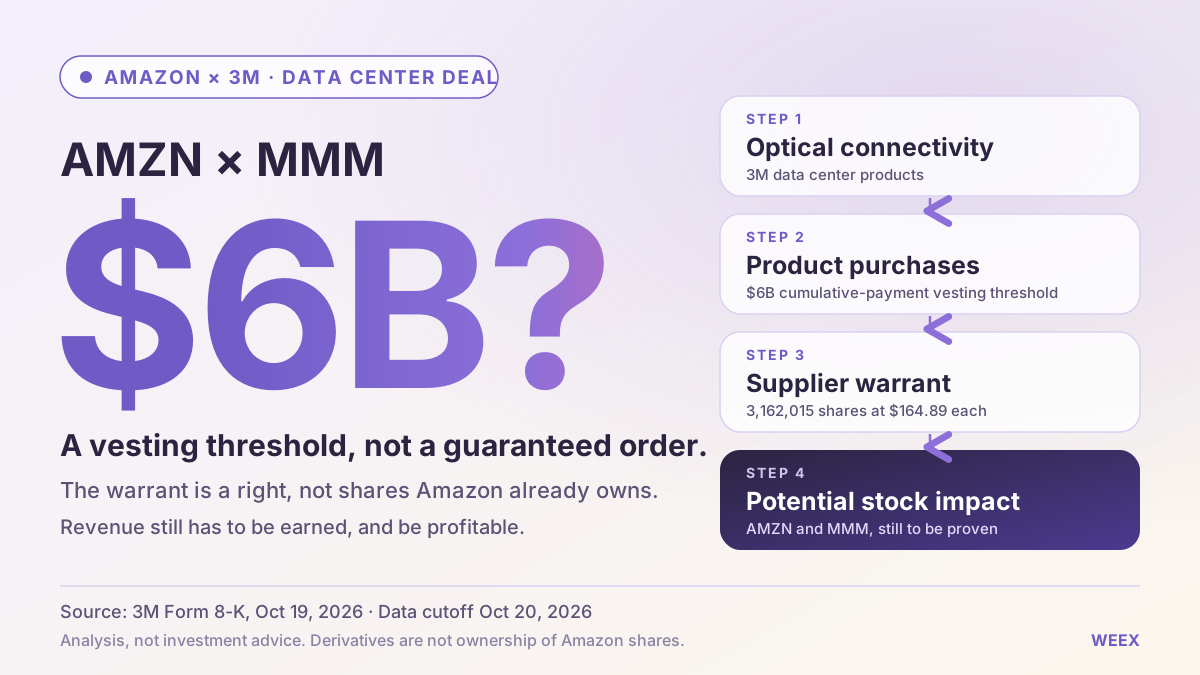
Accordo di Amazon e 3mln sui data center: cosa significa per le azioni Amazon (AMZN) e 3mln (MMM)
Valutiamo l’accordo di Amazon per i data center con 3mln, la soglia di 6 mld $ per il warrant, la potenziale diluizione e le possibili implicazioni per le azioni AMZN e MMM.

Elice Group IPO crolla del 28% nel primo giorno

Bitdeer AI accumula ordini nel settore cloud per 2,9 miliardi di dollari, produzione di Bitcoin a settembre in aumento del 200%
Phala Cloud attaccata, parte dei log e delle variabili ambientali dei clienti letti

CITIC Securities: Il mercato è eccessivamente preoccupato per Coreweave, il gap di finanziamento a breve termine dei nuovi fornitori di cloud "può ancora essere sostenuto"

La resilienza dell'economia globale di fronte alla prova: tassi d'interesse elevati e rischi di fornitura influenzano l'allocazione degli asset
Il rendimento a 10 anni scende di 17 punti base in una settimana! Le turbolenze del trading AI riaccendono le proprietà di rifugio dei titoli di Stato statunitensi
Meta accumula 825 miliardi di dollari in impegni per l'IA entro il 2036
Perceptron migra 800000 nodi su Walrus per verificare dati AI
Google scende di circa il 2% nel pre-mercato, influenzata dalla pressione sulla capacità di calcolo e dall'espansione pubblicitaria di OpenAI
CICC: Come coprire i rischi legati all'IA?
Goldman Sachs: il mercato dell'argento subisce vendite per 2,2 miliardi di dollari, affrontando una doppia pressione
JPMorgan: il settore tecnologico avrà un surplus di 400 miliardi di dollari quest'anno, il ciclo di investimento in AI è stabile


