
Electrum 4.8.3が誘導署名による盗難取引の脆弱性を修正
By: x.com|2026/10/27 18:02:19

 Googleで優先ソースとして追加
Electrumは2026年10月24日に4.8.3バージョンをリリースし、実際の攻撃に使用されたセキュリティ脆弱性を修正しました。悪意のあるサーバーはユーザーに偽の取引を表示し、ユーザーが手数料の代替(RBF)を使用して取引を加速しようとする際に、攻撃者のアドレスへの支払いを誘導する取引に署名させることができます。攻撃者はユーザーの秘密鍵を取得する必要はありません。Electrumは関連する報告を2件受け取ったと述べており、そのうちの1人のユーザーは手数料を上げた後にビットコインを失いました。ユーザーには4.8.3バージョンへの更新を推奨しています。
本コンテンツは、一般的な情報提供のみを目的としたものであり、金融、投資、法律、または税務に関する助言を構成するものではありません。ここに記載されているイベント、報酬、オンラインキャンペーン、またはそれらに関連する情報は、暗号資産の購入、売却、取引、その他いかなる取引の推奨、勧誘、または招待とみなされるべきではありません。暗号資産は価格変動が非常に大きく、損失が発生する可能性があります。WEEXのサービス、プロダクト、および関連イベントの提供状況は、地域によって異なる場合があります。お客様は、ご自身の参加が適用される現地の法令を遵守していることを自ら確認する責任を負うものとします。
関連記事

EDXマーケット、暗号取引アクセスを拡大するためにApex Fintechとの契約を締結

ミッドナイトが100万件の取引を突破、日々の活動が増加

トークン化された株式:なぜ37%の企業がOKXICEを拒否するのか

イラン関連のビットコイン活動は約80%減少し、その後停電中に回復した
Chainalysisは、2026年のインターネットシャットダウン中にイラン関連のビットコイン活動が回復したと報告していますが、信頼できる家庭のアクセスは測定されていません。

ビットコイン:小口投資家が離れ、大口投資家が購入

MonadがReapとMeruとの間でステーブルコインカードインフラ契約を締結

ビットコイン:ハイパーリキッドのクジラが3月以来初めてショートに転じる
ハイパーリキッドのクジラはビットコインに対してネットショートであり、これはグラスノードによると3月以来の初めてのことです。ヘッジかショートスクイーズのターゲットか?

Zondacrypto: 今日23時が期限。遅れると最後の列に並ぶことに

300万ドルのヘッジ、中間選挙のテスト、小売の台頭:NEXTPredictの予測市場

OpenAIがETHは誤りであることを証明、暗号Twitterは疑問を持つ

十の法令:古典の巨匠、新しいお金
ルチョ・ポレッティが貨幣をテーマにヒエロニムス・ボスとピーター・ブリューゲルの作品を再描画し、ニクソンの1971年の法令について語り、なぜビットコインアートが古典の巨匠に戻るのかを探ります。

DeFiの信頼度は銀行を下回り、米国の金融安全性を強く支持するのはわずか19%

Keystoneがハッキング後に18,835の暗号ウォレットを破棄する

マクドナルドのマックリブはビットコインの価格を実際には押し上げない、皆さんごめんなさい

レボリュートが監視下に:ロンドンが製品の立ち上げを調査
イギリス銀行はレボリュートに対して製品の検証に関する独立した監査を課し、暗号通貨が英国のフィンテックの成長を支えている。

ソーシャルメディアのシャットダウン:上院が1時間の削除を検討、暗号通貨の反検閲が警戒中
上院で検討されている1時間の削除、事業者へのマティニョンの手紙:フランスにおけるソーシャルメディアのシャットダウンと暗号の視点の概要。
ビットコインマイニングの変革:テザーが15社の巨頭と連携しAIが世界のマイニング機器を管理する
フィデリティ:FRBは甘すぎると評価、債券利回りは20年ぶりの高水準
フィデリティが債券利回りに関する四半期レポートを発表:FRBは引き締めるべきで、米国の債券は急上昇。

インタビュー:Erald Ghoos(OKX)が語るMiCA、ドル、EUの支払いの未来
InvezzがOKXヨーロッパのCEO、Erald Ghoosにインタビューし、MiCA、ユーロでのステーブルコイン、越境支払い、そしてヨーロッパにおけるデジタル金融の未来について語ります。

トークン化された株式のリーダーは誰か?五大ブロックチェーンと六大発行者のデータ対決

ステーブルコインとトークン化:トム・リーが銀行に遅れのリスクを警告
トム・リーは、99%の金融が依然として古いレールの上で運営されていると主張し、暗号計画を持たない銀行は取り残されるリスクがあると警告している。

ビットコインを受け入れ中:ロサンゼルスの425のビットコイン商人がカフェ・デ・レチェを特集
ロサンゼルスのビットコイン:ロサンゼルスと近隣の都市で425のカフェ、レストラン、店舗でビットコインを使う場所、カテゴリ別ディレクトリ付き。
モルガン・スタンレー、世界の電力需要成長率を引き上げ:AI以外に、誰が5000億ドルの電力市場の増加を分け合うのか?

アーサー・ヘイズの新しい記事:FRBの三重殺局、パウエルが苦しむほど、暗号市場はますます狂気に

千問オフィスのeコマース版、ただの「チャット」以上のものを目指す
モルガン・スタンレーが宇樹科技の目標株価を995元に大幅引き上げた理由
オンチェーン追跡 Meme「発行工場」:3秒で清算、百万ドルの流入のみ

ブラジル:ルラ・ダ・シルバの第二期政権の鍵は財政の課題
ルラ・ダ・シルバの第四期政権は「受け継いだ遺産」を誇ることができるが、深刻な課題を提起しつつも、短期的および中期的には調整の余地を提供する。議会が決定的な役割を果たす。

TBCがAI機械ビジネスの入り口を迎える9回の支払いの後
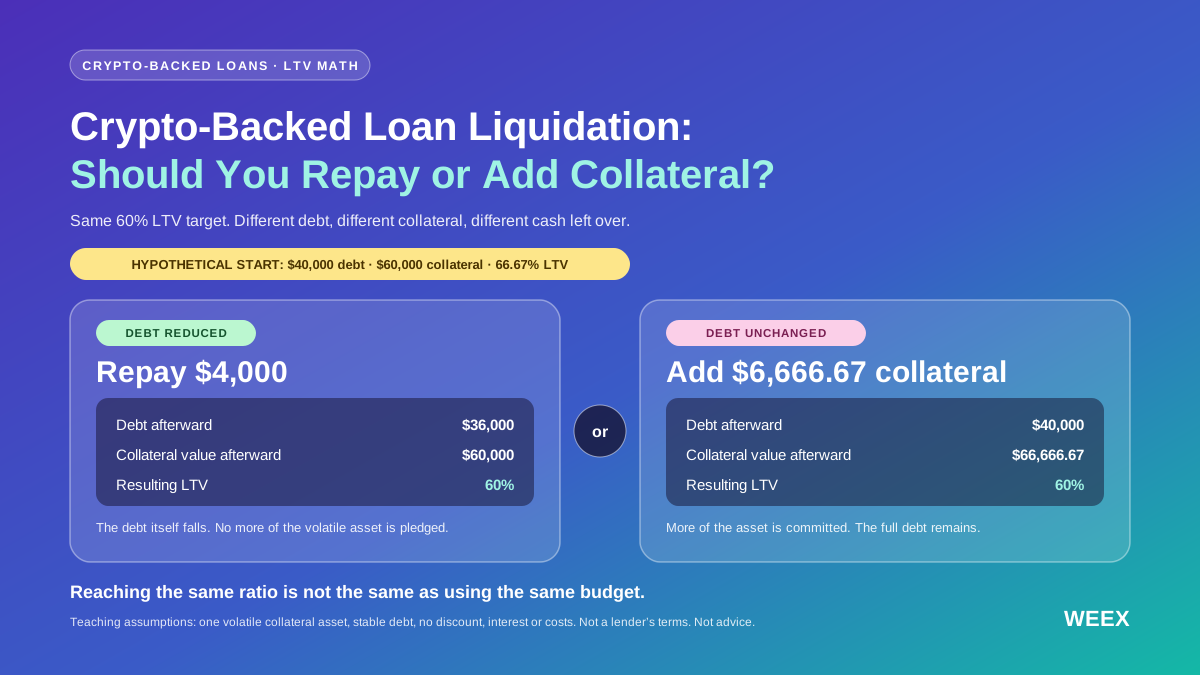
暗号資産担保ローンの清算:返済すべきか、担保を追加すべきか?
暗号資産担保ローンの清算に直面していますか?同じ予算で返済と担保追加を比較し、LTV計算、ストレステスト、保護機能の限界を確認します。


