
Electrumが支払いリダイレクションを許すビットコインの脆弱性を修正

 Googleで優先ソースとして追加
Electrumは、ユーザーが取引手数料を増加させようとした際にハッカーがビットコインの支払いをリダイレクトできるセキュリティの欠陥を修正しました。この脆弱性は、4.8.3以前のバージョンに影響を及ぼし、悪意のあるサーバーによって悪用された結果、少なくとも1人のユーザーが不正な取引承認によりビットコインを失いました。この欠陥は、未確認の取引を追跡するために外部サーバーに依存しているウォレットの特性から生じており、攻撃者がユーザーが見る支払い情報を操作できるようになっています。10月11日と10月18日に2件の苦情が報告されており、1人のユーザーは見慣れない取引に気づき、別のユーザーは保留中の送金を加速しようとして資金を失いました。攻撃者は、意図された受取人のアドレスの最後の4文字と一致するビットコインアドレスを生成し、部分的なチェックに依存するユーザーを欺きました。この悪用により、悪意のあるサーバーが正当な取引を保留し、不正な取引に置き換えることができ、ユーザーは手数料を増加させることで知らず知らずのうちにそれを承認してしまう可能性があります。Electrumは10月23日にウォレット所有の入力に対する署名チェックを導入し、この置き換え技術を防止しました。ユーザーはパッチをダウンロードし、受取人のアドレスと支払い金額を確認することをお勧めします。
本コンテンツは、一般的な情報提供のみを目的としたものであり、金融、投資、法律、または税務に関する助言を構成するものではありません。ここに記載されているイベント、報酬、オンラインキャンペーン、またはそれらに関連する情報は、暗号資産の購入、売却、取引、その他いかなる取引の推奨、勧誘、または招待とみなされるべきではありません。暗号資産は価格変動が非常に大きく、損失が発生する可能性があります。WEEXのサービス、プロダクト、および関連イベントの提供状況は、地域によって異なる場合があります。お客様は、ご自身の参加が適用される現地の法令を遵守していることを自ら確認する責任を負うものとします。
関連記事

新しいクラウドプロバイダーを悲観する、マスクの巧妙な策略

10/28のGoogle決算:FRBの決定でGOOGL株は動くか?
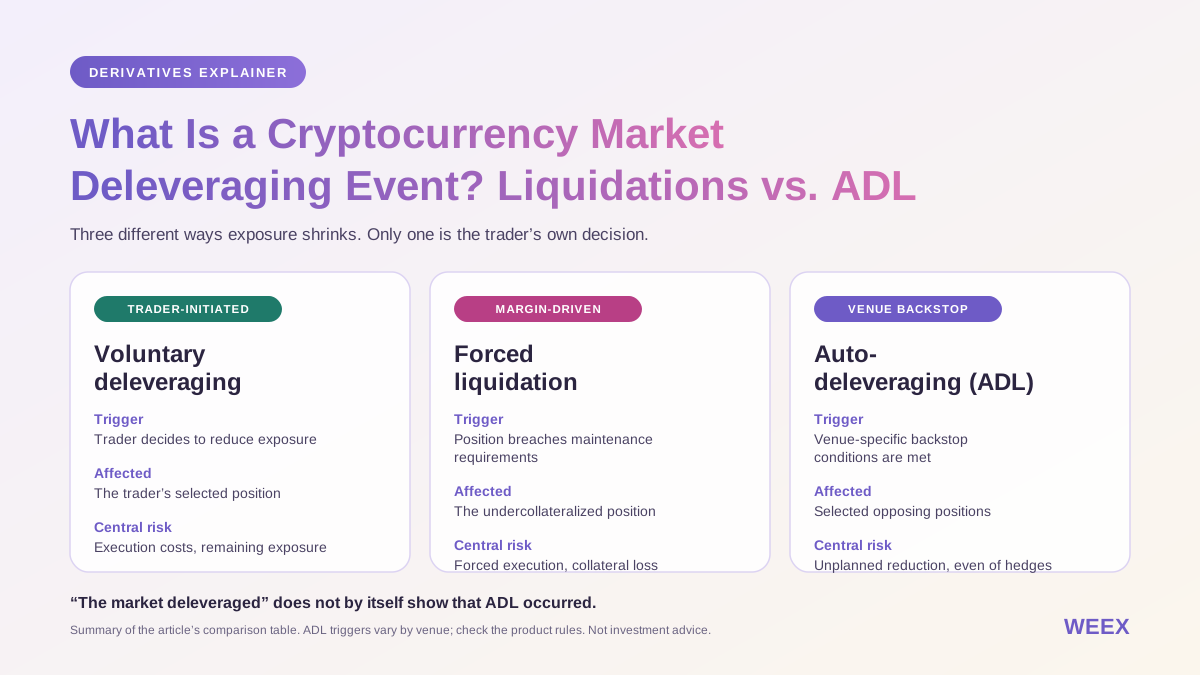
暗号資産市場のデレバレッジイベントとは?清算とADLの違い
暗号資産市場のデレバレッジイベントについて解説します。清算とADL、誤解を招く建玉の減少、ヘッジのリスク、取引前に確認すべき点を理解しましょう。

今週の展望:暗号市場のための4つの重要な瞬間

予測市場は実際に有用なのか? – タイガーリサーチ

誰がトークン化された株式を保有しているのか?個人投資家は多数だが、資産は高度に集中している
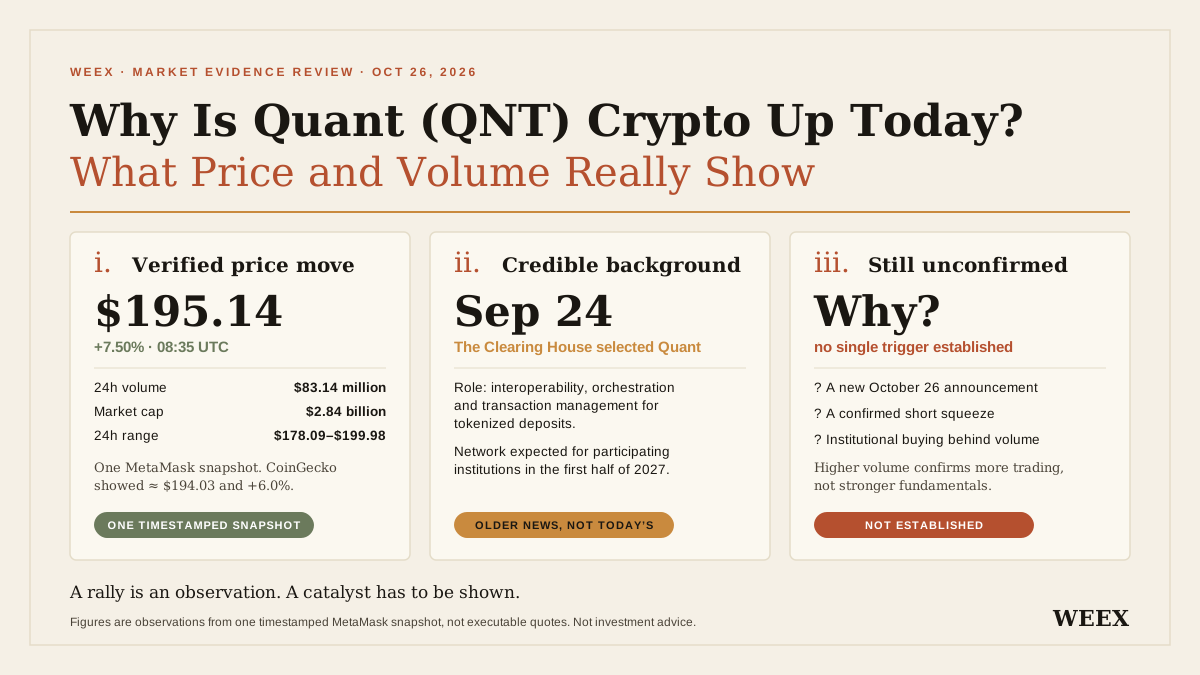
Quant(QNT)仮想通貨はなぜ今日上昇?価格と出来高が実際に示すもの
Quant(QNT)はなぜ今日上昇しているのでしょうか?価格と出来高のデータ、銀行との提携時系列、トークン需要に関する前提、取引前に確認すべきリスクを解説します。
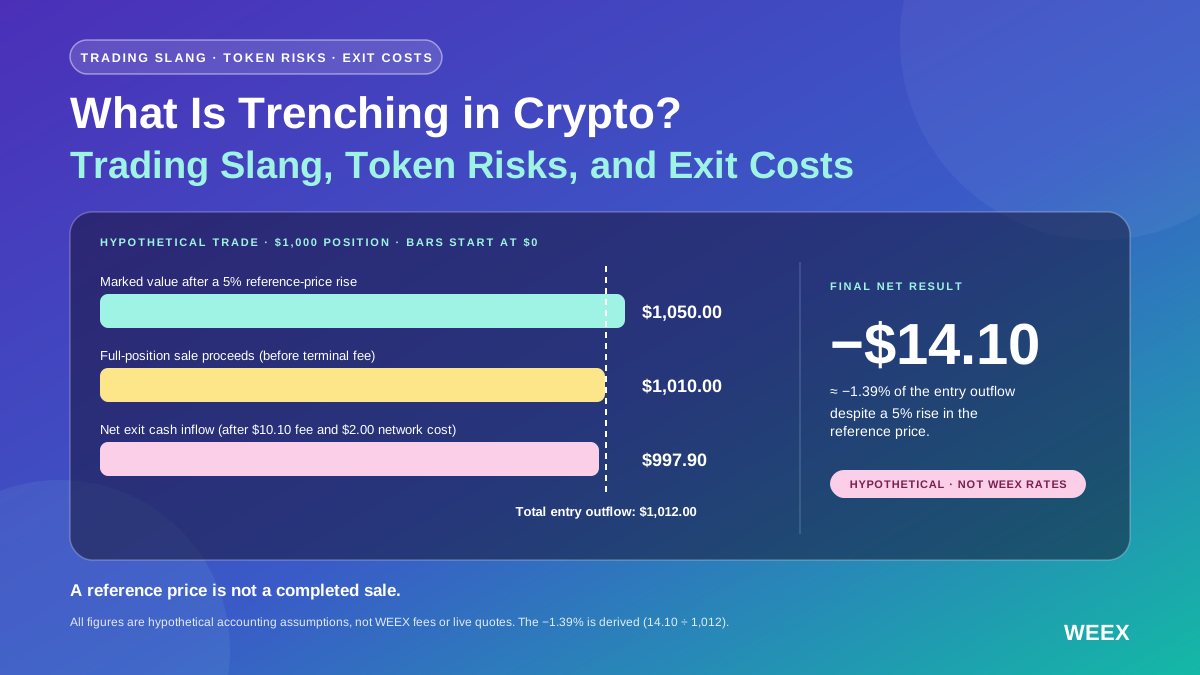
仮想通貨のトレンチングとは?取引スラング、トークンのリスク、売却コスト
仮想通貨のトレンチングとは?スラングやトークンの確認方法、流動性リスクを解説。トークン価格が上昇しても、取引コストによって損失が出る場合があります。

フラッシュローンが2つのガバナンス権を奪取、X100のハッキングが業界に何を示唆するのか?

ノースカロライナ州の暗号資産キオスク返金法:対象者と適用時期は?
ノースカロライナ州の暗号資産キオスク返金法について、2027/01の施行日、返金対象者、報告期限、被害者が保管すべき書類を解説します。

AIが脆弱性発見のコストを急減させ、暗号業界は二派に分かれて対応
イーサリアム:Glamsterdamが13の契約に関するリスクを受けて延期

デジタルドルの利益は誰が得ているのか?ステーブルコイン発行者、流通業者、決済業者の利益分配
Pump.fun:表示された利益がコピー取引の愛好者を欺く理由

アルトコインの感情が分化、市場の恐怖の中でクジラはどのように行動するか

ECB、デジタルユーロがヨーロッパの決済システムを制御する手段になると発表

IOSG:KBWと2049以降、暗号通貨の潮流が退いている中、誰がまだ構築しているのか?

モネロコミュニティがコア開発のための45 XMR提案を支持

世界経済のリスクが蓄積:トランプからの二重の脅威、人工知能における借金の警告

SECの暗号新規制公示期間が終了、「準拠したICO」までの距離は?

HSBCがPayMeで香港ドルステーブルコインRedCoinの運用を開始、330万人以上のユーザーと10万加盟店へ展開

[ビットコイン0ドル論争②] "0ドルは誇張"…ウォール街が反論した理由
カナダ、1%の手数料上限で小規模保有者向けの直接ステーブルコイン現金化を提案

[ETHレター] メリッツ証券、OPスタックに基づく韓国証券のトークン化を検討

メモコインLIBRA:ハビエル・ミレイに対する不起訴、アルゼンチンの司法は詐欺を認めず

FRB政策決定、GDP、PCEが相場の方向を左右 | WEEX週間マーケットプレビュー (10.26-10.30)

金が4,000ドルを下回り、ビットコインも80,000ドルを下回る | WEEX TradFi デイリー(2026/10/26)
10/23の取引終了時、主要株価指数はまちまちとなり、ダウは下落しました。ブレント原油は約116.7ドルまで上昇し、約6カ月ぶりの高値を付け、エネルギー株が相場をけん引しました。一方、金は一時4,000ドルを下回り、ビットコインは80,000ドル近辺まで反落しました。先週はサイバーセキュリティ株が上昇し、クラウドストライクは約12%高となりました。市場では、ビットコインの調整が終わりに近づいているかに加え、本日のベライゾン、ケイデンス、セレスティカ、アムコーの決算に注目が集まっています。

パナマの証券監督庁が暗号通貨を監視から除外

JPモルガンによるSolanaトークン化ファンド:MONYとJLTXXが機関投資家のRWA採用に意味すること

ネタニヤフ首相、金融制裁回避のため仮想通貨・ブロックチェーン活用を提案もイスラエル銀行が拒否
新しいクラウドプロバイダーを悲観する、マスクの巧妙な策略
10/28のGoogle決算:FRBの決定でGOOGL株は動くか?
暗号資産市場のデレバレッジイベントとは?清算とADLの違い
暗号資産市場のデレバレッジイベントについて解説します。清算とADL、誤解を招く建玉の減少、ヘッジのリスク、取引前に確認すべき点を理解しましょう。


