比特币闪电钱包安全吗?8月以来的5项安全警告

 设为Google首选来源


比特币闪电钱包并未被证明因自2026/08以来发布的5项安全警告而存在缺陷,但这些警告确实表明,自托管闪电网络软件屡次遭到攻击:BTCPay Server(08/07和09/08)、Core Lightning(08/28)、Alby Hub(09/09)以及 LNbits(11/08至10日)。
其中两起事件——8月的 BTCPay Server 事件和11月的 LNbits 事件——有资金被盗的报告;第三起事件涉及 Alby Hub,一名用户受到影响,但未公布损失金额。本文将说明每项警告的内容、闪电钱包和节点软件用户被告知应采取的措施,以及目前仍未明确的情况,因为不同闪电钱包的密钥控制方和更新责任方各不相同。
比特币闪电钱包安全吗?5项警告说明了什么
这5项警告来自 CryptoTicker 对8月以来闪电网络软件事件的11/12汇总,每项内容均由项目方自己的公告或相关报道证实。它们分别是:BTCPay Server 2.4.2(08/07)、Core Lightning 26.06.7(08/28)、BTCPay Server 后续警告(09/08)、Alby Hub(09/09)以及 LNbits 1.7.0(11/08至10日)。这些事件涉及不同产品,并非所有闪电钱包都受到影响。闪电网络是构建在比特币之上的支付层,这些警告针对的是运行闪电节点和钱包的软件,而不是比特币区块链本身。
已报告的损失有限,情况也不尽相同。BTCPay Server 确认攻击者利用其漏洞窃取了资金,但未公布金额。LNbits 用户报告称,一名运营者约有230万聪(约0.023 BTC)被盗;LNbits 尚未公布总损失。Core Lightning 未报告损失,9月 BTCPay 后续事件也未报告成功入侵。对于 Alby Hub,公司表示有一名用户受到影响,但没有说明该用户是否蒙受资金损失。
因此,闪电钱包是否安全,取决于它使用的软件、运行方式以及更新速度。我们查阅的资料没有描述闪电网络协议规范本身存在漏洞,不过 Core Lightning 在其版本发布公告中暂缓了漏洞的技术细节,延迟时间为两周。托管钱包用户依赖服务提供商的安全措施,而自托管软件用户则需自行负责更新并保护凭证。本文并非安全审计,仅凭这些证据无法断言任何钱包安全或不安全。
警告1:BTCPay Server 2.4.2(08/07)
2026/08/07,BTCPay Server 发布安全公告,要求用户立即更新至2.4.2版本。公告称,所有早于2.4.2的版本(包括候选发布版)均受影响,未经身份验证的远程攻击者可获取 LND(一种闪电节点实现)的 .macaroon 凭证文件。Macaroon 是一种可授予节点控制权限的凭证,因此攻击者拿到这些文件后,便可控制 LND 节点并转移其中的资金。公告称:“我们已确认攻击者利用了此漏洞”,并表示有用户受到影响且资金被盗,但没有公布金额。
Cointelegraph 于08/09报道称,BTCPay 暂时限制了与 LND 节点的公共远程连接。在 Docker 部署中,这意味着 Zeus 等外部钱包无法再通过 BTCPay 域名或 Tor 地址连接,但闪电支付仍可继续进行。有两名运营者报告节点资金被清空:一名是 Coldcard 制造商 Foundation,其通道被关闭、资金被转走,但热钱包未受影响;另一名是 Citadel21。两者均未披露损失金额,受影响运营者总数也尚不清楚。
修复方案是升级至 BTCPay Server 2.4.2。该版本将 LND 升级至0.21.1,并在标准安装中重新生成 macaroons。公告称,BTCPay 的链上钱包(包括热钱包)不受影响,但 LND 自己链上钱包中的资金仍可能面临风险。公告建议无法立即更新的用户先让服务器离线,并检查 LND 节点是否存在陌生支付、意外关闭的通道、不认识的对等节点以及余额差异。通过自己的反向代理、Tor 服务或转发端口开放 LND 的用户,还需要单独更换这些凭证,因为更新不会关闭这些连接路径。
警告2:Core Lightning 26.06.7(08/28)
2026/08/28,Blockstream 发布 Core Lightning 26.06.7,这是一个维护版本。Blockstream 称,该版本“修复了过去三周内报告给我们的已确认漏洞”。公告没有提供技术细节,并表示源代码将在发布14天后,即09/11公布。公告未说明漏洞的严重程度,也未提及是否有漏洞遭到利用。公告指出,这些报告出现在开源比特币项目收到 AI 生成安全报告数量激增期间,但没有表示这些报告被用于攻击。
公告建议节点运营者升级至26.06.7、验证二进制文件签名并重启。无法立即升级的运营者可在重启时使用 --offline 标志;该标志会阻止外部对等节点向节点发送消息,同时守护进程继续运行,升级后再移除该标志。公告还指出,26.06.7之前的版本均不受支持,下一版本26.09计划于9月下旬发布。
CryptoTicker 的汇总还提到一个打包问题:直到09/01,有4个标记为26.06.7的 Docker 镜像仍未包含修复,因此部分已更新的用户可能并未安装补丁。这一细节来自该汇总,查阅的 Blockstream 公告没有提及 Docker。当时没有损失报告。此事件表明,更新不一定能成功安装修复,因此用户应核实自己实际运行的版本和镜像详情。
-- 价格
警告3:BTCPay Server 后续警告(09/08)
根据 CryptoTicker 的汇总,2026/09/08,BTCPay Server 发布了第二项警告,并推出2.4.4版本。警告称,机器人正在探测运营者手动重新开放的 LND 访问入口;BTCPay 曾于8月关闭这些入口。未报告有成功入侵。问题源于配置,而非软件出现新漏洞:运营者若通过自行制定的规则(例如自建反向代理)恢复远程访问,就会让节点重新暴露在互联网上。
这与8月的限制措施有关。首次漏洞利用事件发生后,BTCPay 暂时阻止了 LND 的公共远程连接,导致 Docker 部署中的 Zeus 等外部钱包无法连接。有些希望恢复这类访问的运营者自行重新搭建了连接。8月的公告已提醒用户,更新不会关闭运营者自行设置的连接路径,这类凭证必须单独更换。9月的警告说明了这一点为何重要。
建议用户更新至2.4.4,并移除任何手动开放的访问入口,例如反向代理规则。由于这项警告的相关信息仅来自一个二手来源,运行 BTCPay Server 的读者应查阅项目自己的2.4.4版本说明。资料所揭示的实际教训是:服务器配置方式可能会抵消安全修复的效果。
警告4:Alby Hub(09/09)
据 The Hacker News 报道,2026/09/09,Alby 警告称,Alby Hub 旧版本存在一个严重漏洞,攻击者可能借此控制钱包并转走资金。受影响版本为1.7.0至1.18.5,均发布于2025/08之前。只有在钱包所有者将 Hub 管理界面开放到互联网时,漏洞才可能被利用。Alby 未披露漏洞的技术性质,并表示将按照负责任披露流程在之后公布完整细节。
Alby 表示,目前有一名用户受到影响,但没有说明该用户是否损失资金或损失金额。The Hacker News 称,受影响用户向 Alby 报告了相关细节。1.19.0及之后版本不受影响,首个修复版本于2025/08/29发布,因此这项警告针对的是仍在运行一年多以前软件的用户。Alby 建议用户使用当时的最新版本1.24.0。
Alby 建议用户检查已安装的版本;如果运行的是1.18.5或更早版本,应先阻止外部访问 Hub,例如在 Docker 中将端口绑定到 127.0.0.1,或在云服务器上将防火墙规则限制为仅允许自己的 IP 访问。随后,用户应更新至1.24.0;如果受影响版本曾可从互联网访问,还应更改解锁密码,并联系 Alby 的安全邮箱。The Hacker News 称,该媒体曾询问 Alby,更新能否终止攻击者已经获得的访问权限;该报道发布时,这个问题尚无答案。
警告5:LNbits 1.7.0(11/08至10日)
据 Bitcoin Magazine 报道,2026/11/08星期日,LNbits 在报告遭到活跃攻击后,要求用户停止服务器运行,并表示“谨慎起见,宁可过度防范”;该项目还禁用了自家托管服务上的实例。11/10,LNbits 发布1.7.0版本作为紧急安全更新。项目方警告称,早期版本中的资金“有被盗风险”。报告提到有人未经授权创建账户并提取资金,但攻击路径尚未披露。
目前报告的损失金额较小,且只涉及部分情况。据 Bitcoin Magazine 报道,BitTipBot 运营者 Kevin Ravensberg 称,攻击者在11/0809:22至14:00 UTC左右创建账户并提取了2,285,545聪,约合0.0229 BTC。LNbits 尚未公布所有受影响实例的总损失。Gokhshtein 报道称,LNbits 的创始人曾在5月估计,约有200,000名运营者独立运行该软件,但受影响者人数仍未知。
1.7.0版本加强了身份验证、扩展管理和支付处理等方面的安全性,LNbits 并承诺发布完整的技术报告。项目方要求运营者先升级再重启。如果怀疑系统已遭入侵,项目方建议搭建全新的服务器,因为更新无法移除攻击者已经获得的访问权限。项目方还要求超级管理员轮换所有用户钱包密钥、更换资金来源凭证(如 API 密钥或 macaroons)、轮换设置中存储的其他机密,并检查与 NWC Provider、LNDHub、Bolt Cards、TPOS、Bleskomat 和 FOSSA 的连接。项目方建议只将运营所需余额保留在线,并把多余资金转移到离线密钥中。
Electrum 4.8.4 更新又是怎么回事?
Electrum 4.8.4 不属于这5项警告,但它在同一周发布,因此常被与这些事件一并提及。Phemex News 援引 PANews 报道称,该版本于11/06发布,修复了闪电网络洋葱消息处理中的一个漏洞:此前,来自任意来源、格式异常的洋葱消息可能导致 Electrum 与其通道对等节点断开连接。修复措施是在实际用途实现之前丢弃所有收到的洋葱消息。CryptoTimes 在11/09发布的标题也将其称为闪电网络安全更新。
报告所述影响是与通道对等节点断开连接,而非资金被盗;我们查阅的资料均未报告资金损失。资料没有说明哪些早期版本受到影响。与攻击者转移资金的 BTCPay Server 和 LNbits 事件相比,这属于严重程度较低的情况。不过,及时更新钱包仍有必要,因为如果客户端与对等节点断开连接,可能无法按预期使用其通道。
我无法打开 Electrum 的4.8.4版本说明或安全公告,因此这些细节来自二手报道;在依赖这些信息之前,应先对照 Electrum 自己的版本说明进行核实。这个案例有助于对比说明:并非每项闪电网络安全修复都涉及资金被盗,判断警告的严重程度时,应参考项目方对影响的描述。
这5项警告有哪些共同点?
5起事件中有3起涉及可从互联网访问的软件部分。BTCPay 的漏洞使未经身份验证的远程攻击者能够获取 LND 凭证文件;9月的 BTCPay 事件涉及自行重新开放 LND 访问权限的运营者;Alby 的漏洞则仅在管理界面可从互联网访问时才适用。每起事件中,暴露在外的访问入口都让软件问题变成了转移资金的途径,关闭这些入口也是修复措施的一部分。LNbits 的攻击路径尚未披露,因此不能对其作出相同判断。
5起事件中有4起涉及自托管或由用户运营的软件,用户可以自行决定何时更新。Core Lightning 和 Alby 都对旧版或未打补丁的版本发出警告,其中 Alby 受影响的版本已发布一年多。资料无法证明所有运营者都及时看到了这些警告。资料还表明,修复措施在实际部署中可能不完整,例如缺少 Core Lightning 补丁的 Docker 镜像,以及 LNbits 表示更新后仍需更换的凭证。
Core Lightning 的公告提到,相关报告出现时,开源比特币项目正收到大量 AI 生成的安全报告。资料没有说明这波报告是否解释了8月以来警告频率上升的原因,本文也不对此作出结论。这些事件共同体现的建议包括:及时更新、避免将管理界面和 API 暴露在互联网上、在发生事件后轮换凭证,并且只在线保留运营所需余额,以减少软件遭受攻击时可能造成的损失。
闪电钱包用户如何降低风险?
各项公告给出的实用建议基本一致。用户应确认自己运行的软件及其版本,并在安全版本发布时及时更新;Core Lightning 的 Docker 案例表明,还应核实更新是否确实安装了修复。管理界面和节点 API 不应暴露在开放互联网中;用户自行搭建的任何访问入口,例如反向代理、Tor 服务或转发端口,都需要单独加以保护并轮换相关凭证,因为更新不会关闭这些入口。
发生安全事件后,用户应更换凭证,而不只是更新软件。LNbits 要求运营者轮换钱包密钥和资金来源凭证,并在怀疑系统遭入侵时考虑搭建新服务器;BTCPay 则要求用户检查节点是否存在陌生支付、意外关闭的通道、不认识的对等节点以及余额差异。LNbits 还建议只将运营所需余额保留在线,并把多余资金转移至离线密钥,从而限制攻击者可能窃取的金额。
不自行运行软件的用户则依赖服务提供商的安全措施;我们查阅的资料没有对任何服务提供商进行评级。LNbits 在事件期间禁用了其托管实例,说明服务提供商可以迅速采取行动,但也表明托管实例用户无法控制服务关停。任何用户都应确保闪电钱包中的金额足够少,即使损失也不会造成重大影响,并留意项目方发布的安全通知。本文内容不构成投资或安全建议。
结论
自2026/08以来,5项安全警告涉及 BTCPay Server、Core Lightning、Alby Hub 和 LNbits;BTCPay Server 和 LNbits 事件有资金被盗报告,Alby Hub 有一名用户受到影响但未说明损失,Core Lightning 和 BTCPay 后续事件则没有损失报告。目前披露的损失金额较小,总损失仍未知。我们查阅的资料没有描述闪电网络协议本身存在漏洞,但确实显示,暴露在互联网中且未及时打补丁的自托管软件反复成为薄弱环节。
常见问题
1. 比特币闪电钱包安全吗?
这取决于所用软件及其运行方式。自2026/08以来的5项安全警告涉及 BTCPay Server、Core Lightning、Alby Hub 和 LNbits,但我们查阅的资料没有描述闪电网络协议本身存在漏洞。
2. 这些事件中有资金被盗吗?
有,部分事件发生了资金被盗。BTCPay Server 确认攻击者在8月窃取了资金,但没有公布金额;11月,LNbits 用户报告称一名运营者约有230万聪被盗。Alby Hub 表示有一名用户受到影响,但未说明是否有资金损失。
3. 哪些软件受到影响?
BTCPay Server(LND 凭证暴露,08/07,并于09/08发布后续警告)、Core Lightning(26.06.7,08/28)、Alby Hub(1.7.0至1.18.5版本,09/09)以及 LNbits(早于1.7.0的版本,11/08至10日)。
4. LNbits 用户应该怎么做?
重启前升级至1.7.0,轮换钱包密钥和资金来源凭证;如果怀疑系统遭到入侵,应搭建一台全新的服务器。LNbits 还建议仅将运营所需余额保留在线。
5. Electrum 受到影响了吗?
据 Phemex News 报道,Electrum 4.8.4 于11/06前后发布,修复了一个可能导致钱包与通道对等节点断开连接的闪电网络洋葱消息漏洞。没有资金损失报告。
本内容仅供参考,不构成任何金融、投资、法律或税务建议。文中提及的任何活动、奖励、线上活动或相关信息,不应被视为对购买、出售或交易任何加密资产的推荐、招揽或邀请。加密资产具有高波动性,存在价值损失风险。WEEX服务、产品及相关活动的可用性可能因地区而异。用户在参与前有责任确保符合当地适用法律法规。
猜你喜欢
比特币ETF净流出5.82亿美元,BTC跌破6.2万美元:下一站会是6万美元吗?
比特币闪电网络新手指南:首次付款前要了解的 5 件事
比特币跌破6.2万美元:12月9日美联储决议前,$60,000会是下一个目标吗?
WEEX 质押利率:每种币、档位和期限(2026/11)
美联储会议纪要2026/11:为何市场如今已计入91%的12月加息预期
比特币ETF资金流出回归:单日反弹后2.4亿美元撤出——BTC需求是否正在减弱?
ChatGPT 钱包不支持加密货币:这对 AI 智能体支付意味着什么
比特币矿工遭劫持:64,000台矿机如何被导向 OCEAN
Anthropic IPO:ANT 将于11月18日以$70至$78定价,意味着什么
USOR 与 USOE:石油主题代币有真实石油储备支持吗?
Solana结束主网 Beta 阶段:Solana 1.0对SOL价格意味着什么?
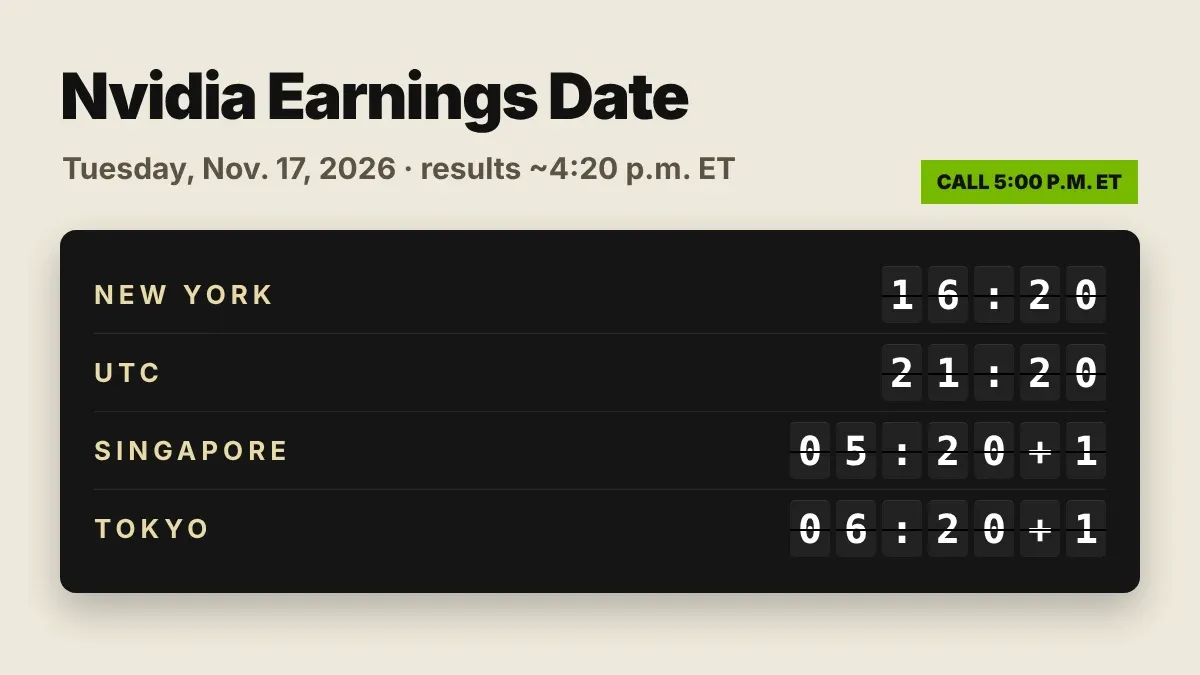
英伟达财报日期:2026年11月17日美股收盘后公布,各时区时间一览
鲍威尔讲话与比特币:为何2026年推动BTC走势的是沃什,而非鲍威尔
2026/12美联储降息?为何市场如今反而定价加息
美联储利率决议与比特币:BTC对2026年每次决议的反应
比特币跌向7万美元:ETF资金流出、强制平仓及后市走向
2026年12月FOMC会议:12月8日至9日加息,25还是50个基点?