Bitget 遭駭損失3.51億美元:這對你存放加密貨幣的地方意味著什麼

 設為Google首選來源


全球規模較大的中心化虛擬貨幣交易所之一 Bitget 於週四09/24證實遭到3億5,160萬美元的駭客攻擊,成為截至 2026 年,業界有紀錄以來最大規模的單一安全漏洞事件。
這起事件是很有參考價值的案例,不是因為它前所未見,而是因為 Bitget 對外公開的回應,揭示了攻擊者入侵後,哪些安全架構決策真正發揮了作用,哪些則完全沒有影響。
實際發生了什麼事
Bitget 的安全系統於09/24 18:31 UTC偵測到其部分熱錢包基礎設施發生未經授權的轉帳。執行長 Gracy Chen 證實,攻擊者入侵了錢包基礎設施中的一個後端系統,偽造交易紀錄,並觸發未經授權的提款核准,但始終沒有取得 Bitget 真正的私鑰。這是個具體且重要的細節:這並非憑證遭竊或助記詞外洩,而是基礎設施遭到入侵,讓攻擊者得以操控錢包周邊系統,而非直接突破錢包的密碼學防護。
鏈上研究人員最先標記出這些活動:一個新建立、地址以「0xe410」開頭的錢包,在六分鐘內轉移1,967万美元的 USDT0,並將其兌換為 7,111 ETH。為了加快執行速度,交易價格約高於市價5%;這是攻擊者優先將資金轉出、而非追求好價格的明顯跡象。其他遭入侵的錢包隨後也將 ETH、AVAX、BNB、USDC、USDT 和 XAUT(一種由黃金支持的代幣)轉至同一地址。
為何 Bitget 的冷錢包毫髮無傷
整起事件中最關鍵的事實,就是哪些部分沒有受到波及:Bitget 的冷錢包,也就是離線存放大多數用戶資產的系統,在整個攻擊期間都維持完整安全。遭到入侵的只有熱錢包,也就是為了處理即時提款和交易活動而保持連線的系統。
正是這項區別,讓這次3億5,160萬美元的損失沒有演變成威脅用戶資金的災難性事件。冷儲存刻意與網際網路斷開連線,就是為了確保基礎設施或後端遭到入侵時——正是 Bitget 此次遭遇的攻擊類型——攻擊者無法觸及冷儲存。偽造交易資料或操控錢包後端的攻擊者,只能接觸實際連接到該後端的資產。存放在離線、隔離網路的冷儲存資產,無論熱錢包層遭入侵的手法多麼精密,都無法透過這種攻擊途徑觸及。
為何保護基金與冷錢包同樣重要
Bitget 另一項在事件發生時發揮作用的重要結構性決策,是其用戶保護基金。Chen 證實,該基金目前持有超過4.64億美元,並表示3億5,160萬美元的全部損失都在基金保障範圍內。這代表受影響的用戶將獲得全額補償,Bitget 不必透過緊急募資承擔損失,更不會讓用戶直接承受損失。該基金最初於 2023 年以3億美元設立,之後規模持續增加。這點本身就值得注意:保護基金不是一次性的公告,而是需要持續投入的承諾,並且必須隨著交易所實際管理的資產規模同步擴大,才能在多年後仍具實質意義。
在事件發生前就已設立這類基金的交易所,與事後才手忙腳亂地想辦法填補損失的交易所,兩者之間的差別,就是事件能否受到控制、妥善處理,還是演變成真正的償付能力危機。Bybit 在2025/02損失14億美元,至今仍是有紀錄以來最大規模的加密貨幣竊案,提供了更鮮明的對照:該交易所雖然挺了過來,但這起單一漏洞事件的規模超過 Bitget 此次事件的三倍,顯示當攻擊深入交易所的實際儲備,而非僅被限制在熱錢包層時,會發生什麼事。
-- 價格
為何即使從未獲得證實,北韓歸因仍值得重視
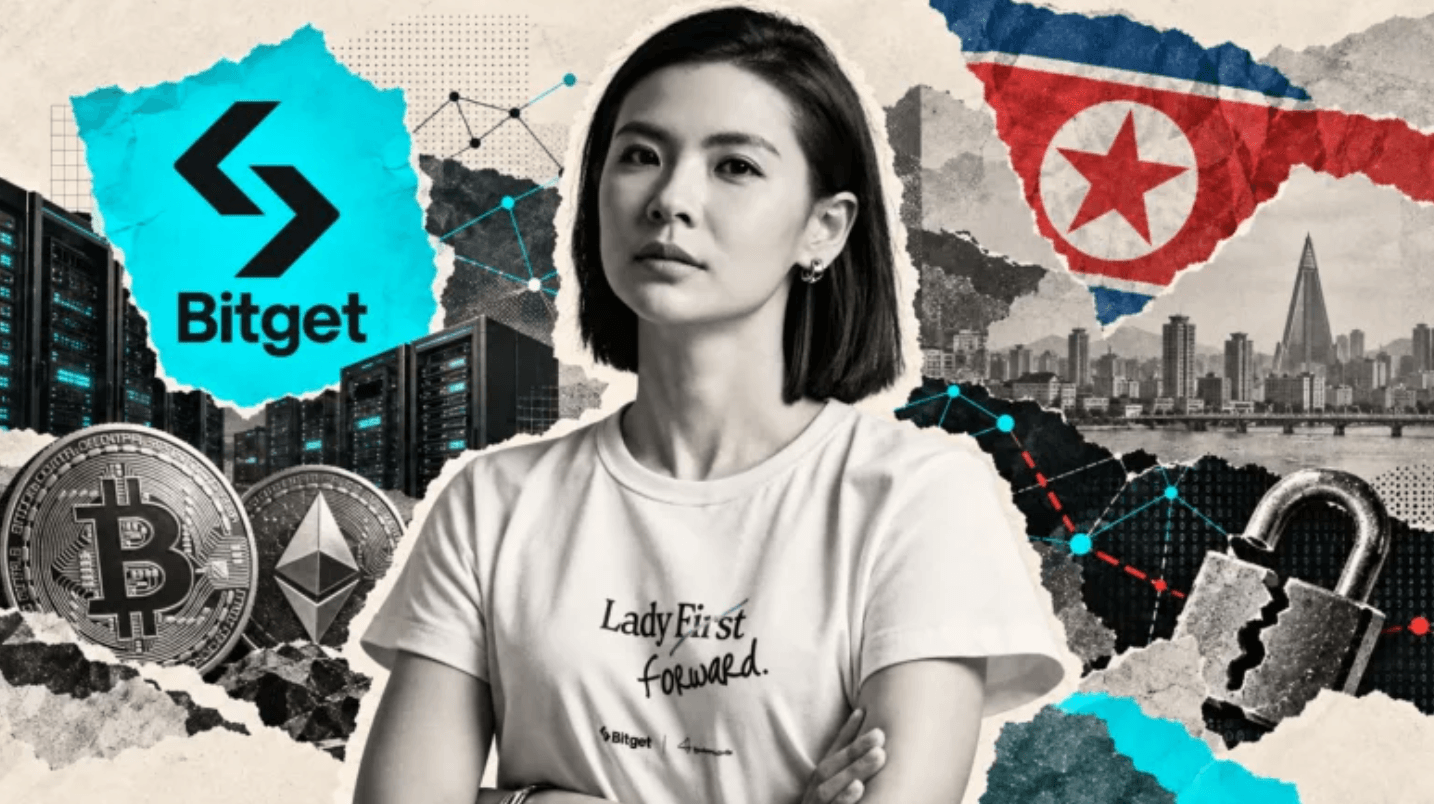
Bitget 執行長 Gracy Chen 懷疑這次攻擊由北韓國家支持的駭客所為,依據是 IP 位址線索,但此說法尚未獲得正式證實。無論這項特定歸因最終能否獲得確認,仍值得將其視為重要警訊。國家支持的團體不會像機會主義駭客那樣,只是探測哪個漏洞最容易利用;他們會持續投入資源,專門針對加密貨幣基礎設施採取行動。尤其是與北韓有關的行動者,過去屢次被指與業界史上最大規模的交易所遭駭事件有關。
評估任何交易所的安全性時,這項差異至關重要。國家支持團體最終可能找到的漏洞,與一般安全檢查清單就能可靠防範的機會型攻擊,並非同一種威脅模型。真正值得信任、可存放大量資金的交易所,不只是能通過例行稽核的交易所;還必須預設耐心且資源充足的攻擊者終將發動攻擊,並採取相應架構,確保即使基礎設施成功遭入侵,多數用戶資產仍無法被觸及。
為何這一連串事件應改變你評估交易所的方式
Bitget 遭駭並非孤立事件,而是今年最大的一起事件,反映出一種持續發生的趨勢;此前已有3.2億美元的 Liquid Network 漏洞攻擊和2.92億美元的 KeloDAO 遭駭事件,整個產業的安全事件總數也創下紀錄。綜合來看,這些事件顯示加密貨幣交易所的安全風險已轉向後端基礎設施,正如 CertiK 的研究人員所指出的那樣,而不再只是程式碼稽核能事先發現的 smart contract 漏洞。
這種轉變應該改變用戶在存入資金前實際會檢查的事項。smart contract 稽核標章,無法說明交易所的內部錢包基礎設施——也就是 Bitget 攻擊者入侵的確切層面——是否真的具備韌性。更重要的是,交易所的冷儲存措施和保護基金規模是否公開揭露且可獨立查證,而不只是單方面聲稱。
這對你選擇存放加密貨幣的地方意味著什麼
這一切其實並非只與 Bitget 有關,而是這起事件如何以真實資金進行實際測試,揭示了交易所安全架構的現況。有兩件事決定了事件的發展,也正是存入大量資金前值得檢查的兩件事:用戶總資產中有多少實際存放在冷儲存,而非熱錢包;以及交易所是否設有保護基金、基金規模相對於交易所實際營運規模是否足以應付真實事件,以及相關資訊是否公開可查,而不只是口頭宣稱。
從 Bitget 事件中得到的實際教訓,並不是中心化交易所天生就不安全,而是在事情出錯之前,交易所做出的具體架構選擇,才真正決定3.51億美元的漏洞事件會成為受到控制且獲得全額保障的事件,還是真正的危機。現在仍在交易所持有大量加密資產的任何人,都有一個具體且切身的理由,應該檢查自己使用的平台是否做到這些,而不是想當然地以為自己已受到保障。
在 WEEX 交易,享有可查證的安全保障
對於在這類事件後重新評估加密資產存放地點的人,WEEX 以公開揭露的 1,000 BTC 保護基金為交易提供保障。這是具體、可查證的數字,而非無法驗證的承諾。不同於埋在部落格文章中的說法,或一次性的行銷公告,該基金資訊直接公開於 weex.com/protectfund,讓用戶能在特定頁面自行查證目前的基金規模,而不必只依賴信任。
這類獨立且可查證的資訊揭露,正是為了在事件發生前,讓用戶有具體的保障依據,而不是等到事件發生後才臨時拼湊。
結論
Bitget 遭受3億5,160萬美元的駭客攻擊,成為 2026 年規模最大的加密貨幣交易所安全漏洞事件,原因是攻擊目標為基礎設施而非密碼學金鑰;安全研究人員早已指出,這種手法是今年的主要威脅。損失受到控制、冷錢包未受影響,以及既有保護基金提供全額保障,幾乎完全取決於 Bitget 在攻擊發生前所做的決策。冷儲存措施和保護基金規模不是行銷話術,而是真正決定平台用戶的資金在實際安全事件中將如何受到影響的關鍵。
常見問題
1. Bitget 在這次駭客攻擊中損失多少?
Bitget 證實損失約為3億5,160萬美元,成為截至 2026 年有紀錄以來最大規模的單一加密貨幣交易所遭駭事件。
2. Bitget 的冷錢包有受到影響嗎?
沒有。執行長 Gracy Chen 證實,這次漏洞事件完全侷限於 Bitget 部分熱錢包基礎設施,冷錢包資金在整起事件期間都維持完整安全。
3. 攻擊者實際上是如何竊取資金的?
攻擊者入侵 Bitget 錢包基礎設施中的一個後端系統,並偽造交易紀錄以觸發未經授權的提款,過程中始終沒有直接取得 Bitget 的私鑰。
4. 受影響的用戶會獲得補償嗎?
會。Bitget 表示,全部損失都在其用戶保護基金的保障範圍內,該基金目前持有超過4.64億美元,並確認將全額補償受影響用戶的資金。
5. Bitget 目前仍可交易和存款嗎?
根據 Bitget 的官方事件公告,漏洞事件發生後,存款和交易仍正常運作;提款則暫時中止,等待安全審查完成。
本內容僅供參考,不構成任何金融、投資、法律或稅務建議。文中提及的任何活動、獎勵、線上活動或相關資訊,不應被視為對購買、出售或交易任何加密資產的推薦、招攬或邀請。加密資產具有高波動性,存在價值損失風險。WEEX服務、產品及相關活動的可用性可能因地區而異。用戶在參與前有責任確保符合當地適用法律法規。
猜你喜歡

[專欄] 哪些幣種在價格上升時會變得更強

Bitget 交易所遭駭,損失3.516億美元

Duelbits 遭黑客攻擊損失約 700 萬美元,平台保持離線

LTC 空投 2026:如何在 WEEX 領取 50,000 USDT 獎勵
Colb AI 代理 Colbee 上線 WhatsApp 簡化 DeFi 操作

唐華斑竹報導:BNB Chain 將於10/02重返首爾

Binance 再度因伊朗相關交易受到審查

071 Labs於10月1日在江南舉辦'PERPDEX NIGHT'

Genius Terminal 預告 Genius.fun 基金會頁面上線

0G Labs 推出 0G Hub 整合跨鏈、交易與應用發現

Ondo Stocks上線股票與代幣化資產實物轉換功能

當股票轉向鏈上,投資機會將出現在哪裡?

Garrett Jin 平倉 ZEC 空單虧損 3613 萬美元,Bitmine 虧損收窄至 27.1 億美元

TapeOut 生態全景盤點:從 NAND、LATCH 到鏈上應用生態

開源 Memecoin 發射平台在最新開發版本中新增 1,373 行 Solidity 代碼

Genius.fun 上線24小時創建1.3萬種代幣,支付52.94萬美元分成
Radix 基金會修復金庫授權漏洞,跨鏈資產被提取事件處理完畢
Web3 手抄報:本週不容錯過的行業熱點及爆款

三歲漏洞觸發130萬美元損失並迫使區塊鏈暫停10天

區塊鏈死信攻擊上升420%,國家黑客主導

GSTOCK 在 BNB Chain 暴漲 190 倍後能達到 2,500 萬美元嗎?
唐华斑竹關注BNB Network更名意見徵集
什麼是 GSTOCK?在 BNB Chain 上漲 190 倍後如何買入 Gstock