
تنبيه أمني من WEEX – انتحال الرسائل النصية القصيرة (SMS Spoofing)

 فضّلنا على Google
مع تزايد أهمية الهواتف الذكية للاستخدام المهني والشخصي، فقد أصبحت أيضًا هدفًا رئيسيًا لمجرمي الإنترنت. من بين التهديدات المختلفة، برز التصيد الاحتيالي عبر الرسائل النصية – المعروف أيضًا باسم "smishing" – كخطر مخادع نظرًا لانتشار الرسائل النصية. تتضمن هذه الطريقة غالبًا الانتحال عبر الرسائل النصية القصيرة، حيث يقوم المهاجمون بإخفاء هويتهم لخداع المستخدمين ودفعهم إلى مشاركة معلومات حساسة أو النقر على روابط ضارة.
ما هو الانتحال عبر الرسائل النصية القصيرة؟
الانتحال عبر الرسائل النصية القصيرة هو أحد أشكال الخداع الإلكتروني حيث يتلاعب المهاجمون برقم هاتف المرسل أو معرفه لجعل الرسائل تبدو كما لو كانت صادرة من جهة اتصال موثوقة أو من مؤسسة ما — مثل المصرف أو صديق أو وكالة حكومية. عندما تصل هذه الرسائل المنتحلة، غالبًا ما تقوم الهواتف الذكية بتجميعها في سلاسل محادثات موجودة استنادًا إلى تفاصيل المرسل المنتحلة، ما يعزز وهم الشرعية. يستغل المحتالون هذا التمويه لإقناع الضحايا بمشاركة معلومات حساسة، أو النقر على روابط ضارة، أو تنزيل برامج ضارة، أو الموافقة على معاملات احتيالية، ما يؤدي في النهاية إلى خسارة مالية أو سرقة الهوية.
كيف يعمل الانتحال عبر الرسائل النصية القصيرة
- هوية المرسل المزيفة: يُخفي المهاجمون رقم المرسل أو اسمه بغرض تقليد الجهات الموثوقة - مثل Bitget أو الوكالات الحكومية أو جهات الاتصال الشخصية - ما يجعل الرسالة تبدو ذات مصداقية عالية.
- النية المخفية: غالبًا ما يتم تصميم هذه الرسائل على هيئة تنبيهات أمنية عاجلة، أو إشعارات حساسة للوقت، أو تحديثات مهمة لتحفيز اتخاذ إجراءات سريعة وتقليل إجراءات توخي الحذر.
- النهج المستهدف: تحاكي العديد من عمليات الاحتيال الاتصالات الرسمية من منصات محددة - مثل منصات العملات المشفرة - لإثارة الارتباك وزيادة احتمالية خداع المستخدم.
السيناريوهات الشائعة
- هجمات التصيد الاحتيالي: خداع المستخدمين للنقر على روابط احتيالية تؤدي بهم إلى مواقع إلكترونية مزيفة مصممة لسرقة بيانات اعتماد تسجيل الدخول.
- عمليات الاحتيال عن طريق انتحال الشخصية: انتحال صفة الأصدقاء أو المؤسسات الرسمية أو خدمة العملاء لطلب الأموال أو المعلومات الحساسة بطريقة احتيالية.
- انتشار البرامج الضارة: استخدام روابط أو مرفقات مموهة في الرسائل النصية القصيرة لنقل برامج ضارة واختراق جهاز المستخدم.
المبدأ الأساسي
يعتمد انتحال الرسائل النصية القصيرة في صميمه على الخداع والتلاعب النفسي. من خلال انتحال صفة المصادر الموثوقة، يستغل المهاجمون النزعة البشرية الطبيعية، وغالبًا ما يستخدمون تكتيكات الهندسة الاجتماعية لإثارة الاستجابات العاطفية وتفادي الحكم العقلاني. وتشمل الاستراتيجيات الرئيسية ما يلي:
- استغلال الثقة: التظاهر بأنهم كيانات شرعية (مثل دعم Bitget أو الأصدقاء أو الشخصيات المعروفة) لاستغلال الثقة المتأصلة التي يضعها الأشخاص في الأسماء المألوفة والخصوصية المتصورة للرسائل النصية القصيرة.
- الصلة السياقية: صياغة رسائل تتوافق مع سياق المستخدم في العالم الحقيقي - مثل تنبيهات السحب المزيفة أو إشعارات الأمان - لتقليل الشكوك وتعزيز المصداقية.
- التلاعب العاطفي: استخدام أسلوب الاستعجال أو الخوف أو الفضول (على سبيل المثال، "تصرف الآن!" أو "تم اكتشاف عملية تسجيل دخول مشبوه") لتحفيز التصرف بتهور مثل النقر على الروابط أو مشاركة رموز التحقق.
الآليات الفنية
انتحال هوية المرسل: يستخدم المهاجمون أدوات أو نصوصًا متخصصة لتزييف الرقم الأصلي أو اسم المرسل المعروض على جهاز المستخدم.
- إساءة استخدام VoIP: استخدام خدمات تقنية نقل الصوت عبر بروتوكول الإنترنت (VoIP) لتعيين معرفات مرسل عشوائية، ما يتيح ظهور الرسائل المزيفة - على سبيل المثال، محاكاة الرقم الرسمي لـ Bitget - ضمن سلاسل الرسائل الموجودة.
- استغلال بوابة الرسائل النصية القصيرة: استئجار أو اختطاف أو التآمر مع مقدمي بوابات الرسائل النصية القصيرة عديمي الضمير لإرسال رسائل احتيالية بكميات كبيرة تحاكي المصادر المشروعة.
كيفية تأمين حسابك على WEEX
تمكين طرق المصادقة الثنائية المتعددة
تضيف المصادقة الثنائية (2FA) طبقة مهمة من حماية الحساب من خلال طلب نموذجين منفصلين للتحقق من الهوية. يؤدي الجمع بين طرق مثل البريد الإلكتروني، والرسائل النصية القصيرة، وGoogle Authenticator، أو مفاتيح الأمان للأجهزة إلى تعزيز الأمان ومرونة الحساب بشكل كبير.
تعيين رمز مكافحة التصيد الاحتيالي
بمجرد التمكين، ستتضمن جميع رسائل البريد الإلكتروني والرسائل النصية القصيرة الرسمية من WEEX (باستثناء رموز التحقق) رمزك المخصص. ينبغي التعامل مع الرسائل التي لا تحتوي على هذا الرمز باعتبارها مشبوهة.
تمكين تأكيد عنوان عملية السحب
لتخفيف المخاطر مثل الاستيلاء على حركة الزيارات أو التلاعب بالعناوين أثناء عمليات السحب، تذكر دائمًا تمكين تأكيد عنوان عملية السحب قبل معالجة المعاملة.
ممارسة عادات محاسبية سليمة
- قم بتثبيت برنامج مكافحة الفيروسات موثوق وتنزيل التطبيقات من المصادر الرسمية فقط.
- تجنب النقر على الروابط التي تُرسل عبر الرسائل النصية القصيرة أو رسائل البريد الإلكتروني غير المرغوب فيها.
- استخدم جهازًا مخصصًا للحسابات الحساسة عندما يكون ذلك ممكنًا.
- تجنب تركيز الأصول المهمة - مثل البريد الإلكتروني الخاص بك، وبطاقة SIM، وGoogle Authenticator - على جهاز واحد لتقليل المخاطر في حالة الفقد أو التعرض للخطر. يؤدي تنويع إجراءاتك الأمنية إلى تقليل الأضرار المحتملة الناجمة عن الهجمات المستهدفة.
الخلاصة
يمكن للتكنولوجيا أن تبني دفاعات قوية في مجال الأمن السيبراني، لكن وعيك ويقظتك يظلان الحماية النهائية. غالبًا ما يعتمد المحتالون على خلق حالة من الارتباك والإلحاح لخداع الأشخاص - ويساعدك البقاء على اطلاع على هذه الأمور في التعرف على هذه الفخاخ والاستجابة لها بحكمة. على الرغم من أن المنصات توفر أطر عمل أمنية متعددة الطبقات، فإن فهمك للمخاطر يبقى الأداة الأكثر قوة. فكل معلومة تكتسبها حول عمليات الاحتيال تصبح بمثابة درع إضافي لأصولك.
إن المعرفة تجلب القوة، والعمل يجلب الحماية. نحن ملتزمون بتقديم موارد مكافحة الاحتيال المحدثة باستمرار وتنبيهات المخاطر لإبقائك على اطلاع. في كل مرة تتحقق فيها من تفاصيل معينة أو تتخذ قرارًا حذرًا، فإنك تساعد في منع المحتالين. لنعمل معًا لجعل السلامة أساسنا المشترك.
قراءة المزيد
يُقدَّم هذا المحتوى لأغراض معلوماتية عامة فقط، ولا يُشكل مشورة مالية أو استثمارية أو قانونية أو ضريبية. ولا ينبغي اعتبار أي فعاليات أو مكافآت أو عروض ترويجية عبر الإنترنت أو أي معلومات ذات صلة واردة فيه توصيةً أو طلبًا أو دعوةً لشراء الأصول المشفرة أو بيعها أو تداولها أو إجراء أي معاملات أخرى عليها. تتميز الأصول المشفرة بتقلبات سعرية مرتفعة وقد تؤدي إلى خسائر. وقد يختلف مدى توفر خدمات WEEX ومنتجاتها والفعاليات المرتبطة بها حسب المنطقة. وتقع على عاتقك مسؤولية التأكد من أن مشاركتك تتوافق مع القوانين واللوائح المحلية المعمول بها.
قد يعجبك أيضاً
عملة رودستر Tesla الطائر (FTR): ما هي وما الذي يجب التحقق منه قبل تداول عملة ميمية مستوحاة من رودستر
أداء تسلا رودستر وفئات بيرفورمانس وثرست وروكيت: المواصفات والسعر والإنتاج في 2028
مخاطر رمز Cyberleek: عملات الميم المرتبطة بالتسريبات والمحافظ المجهولة ولماذا يهم التحقق
عائد التخزين السنوي (APR) مقابل التضخم: ما مقدار العائد الحقيقي من عملاتك الرقمية؟
تصويت Starknet المستقل بشأن L1: ماذا يعني حقًا لـ STRK؟
سهم CRWV يتأرجح من -%9.5 إلى +%5.9: لماذا عكس CoreWeave مساره
رسوم WEEX Convert: ما التكلفة الحقيقية للتحويل بلا رسوم؟
عرض سعر WEEX Convert: كيف يعمل تثبيت السعر لمدة 8 ثوانٍ فعليًا
حدود التحويل عبر WEEX: شرح الحدين الأدنى والأقصى للمبالغ
كيفية التحقق من طلب WEEX Convert: السجل والسعر والحالة
ما هي عملة Walrus (WAL)؟ لماذا ترتفع وما الذي لا يزال غير مؤكد؟
PYTH USDT بعد قاعدة %100: آليات إعادة الشراء، إشارات التشبع الشرائي والمخاطر قبل التداول
تصنيف USDC كرمز EMT مهم في الاتحاد الأوروبي: ما الذي سيتغير في 12/11 بموجب MiCA
APR مقابل APY في العملات المشفرة: لماذا قد يضللك الرقم الأكبر
ارتفاع Walrus (WAL) بنسبة %30: صعود رمز تخزين Sui على خلفية بيانات الذكاء الاصطناعي
سعر بيتكوين بعد تضخم CPI الأعلى من المتوقع: لماذا يظل BTC عالقًا قرب $82,000
سهم Sandisk بعد ارتفاع بنسبة %524: لماذا يواصل SNDK التراجع الآن
سهم CoreWeave يهبط %15: لماذا أثار عائد السند قلق CRWV
سعر PENDLE وFLHYon: ما الذي يغيّره رمز سندات فرانكلين؟
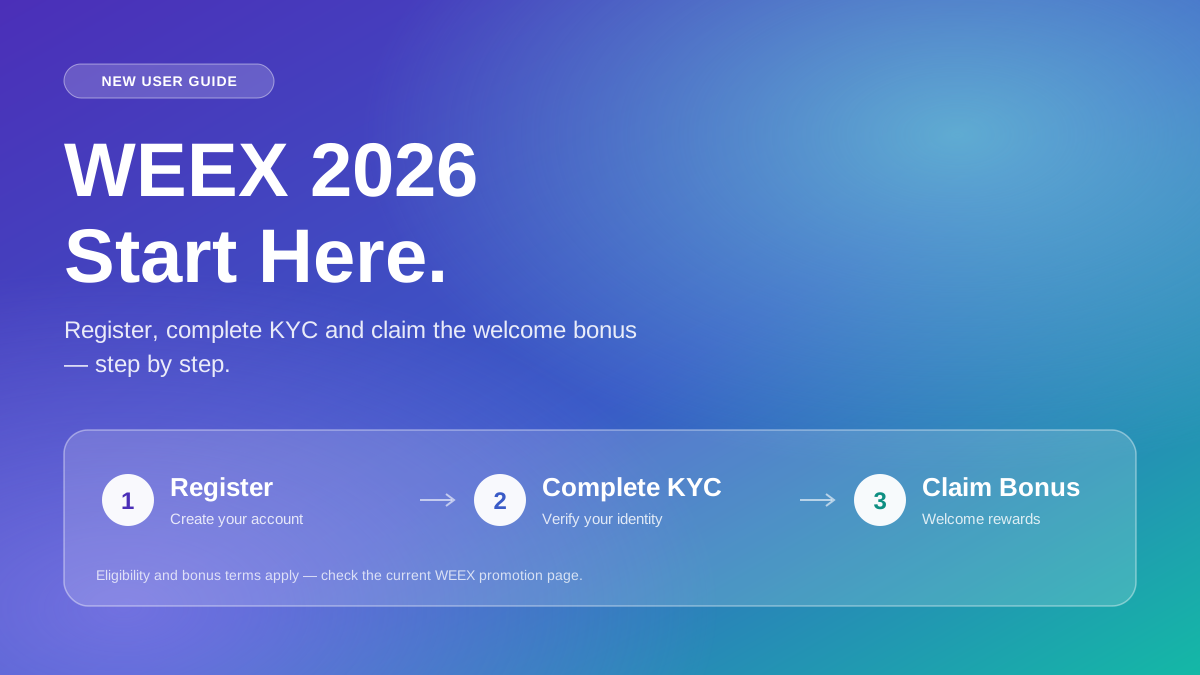
دليل المستخدمين الجدد إلى WEEX لعام 2026: التسجيل وإكمال KYC واستلام مكافأة الترحيب (خطوة بخطوة)

دليل WEEX Convert: كيفية مبادلة العملات المشفرة عبر الويب والتطبيق، وما الذي يعنيه عرض السعر فعليًا
سهم ASML يتراجع رغم تسجيل نتائج قياسية للربع الثالث ورفع التوقعات: هل أصبحت طفرة معدات رقائق الذكاء الاصطناعي محسوبة بالفعل في السعر؟
سهم SKHY يتراجع مجددًا: هل يعود هبوط SK Hynix إلى CXMT وYMTC الصينيتين أم إلى جني الأرباح من طفرة الذكاء الاصطناعي؟
ما هو الأمر المحدد؟ كيف يعمل في العملات المشفرة، ولماذا قد لا يُنفذ، ومتى يُستخدم؟
أفضل جهاز تعدين للعملات الرقمية للمبتدئين: ما يجب التحقق منه بشأن التكلفة والكهرباء وسعر الهاش والربح قبل الشراء
خزائن DeFi مقابل الستيكينغ: من يتحكم في عوائدك وقرارك بالخروج؟
أمر شراء محدد: كيفية شراء العملات المشفرة بسعر أقل من سعر السوق
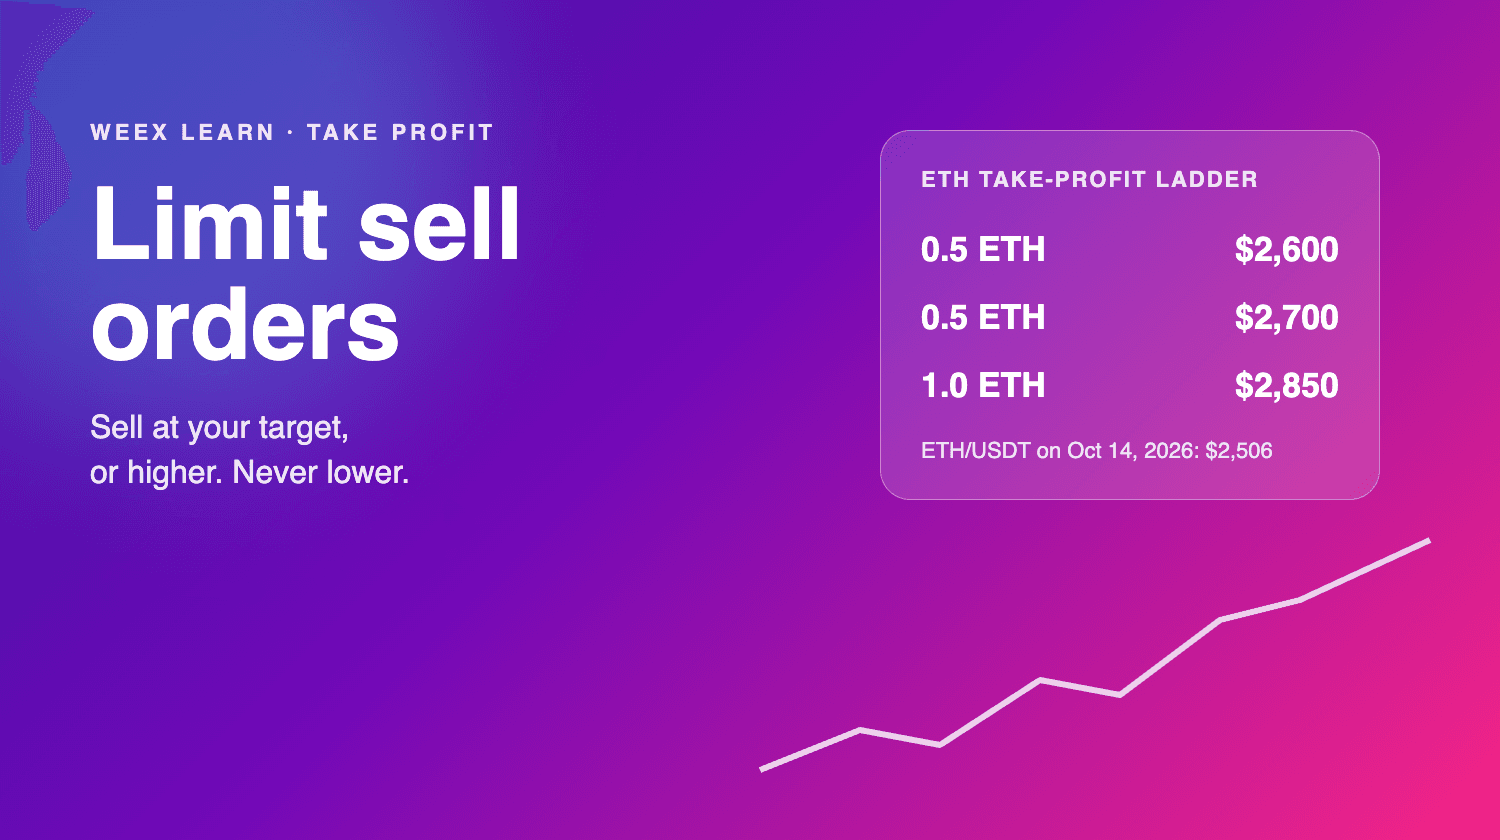
أمر البيع المحدد: كيفية تحديد سعر جني الأرباح في العملات الرقمية
الأمر المحدد مقابل أمر السوق: أيهما تستخدم عند تداول العملات المشفرة
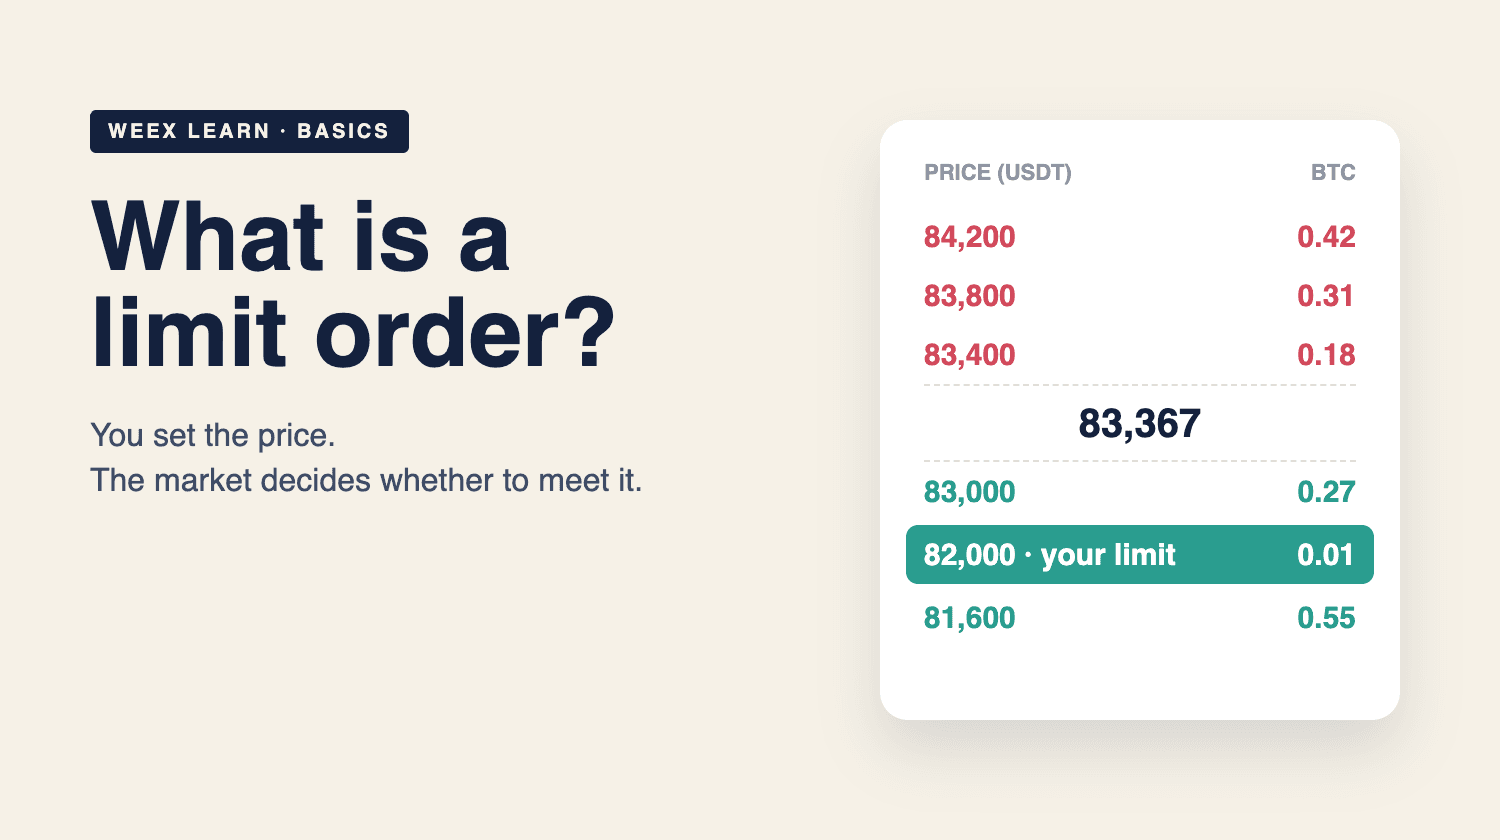
ما هو الأمر المحدد؟ كيف يعمل في العملات الرقمية مع أمثلة على BTC
عملة رودستر Tesla الطائر (FTR): ما هي وما الذي يجب التحقق منه قبل تداول عملة ميمية مستوحاة من رودستر
أداء تسلا رودستر وفئات بيرفورمانس وثرست وروكيت: المواصفات والسعر والإنتاج في 2028
مخاطر رمز Cyberleek: عملات الميم المرتبطة بالتسريبات والمحافظ المجهولة ولماذا يهم التحقق
عائد التخزين السنوي (APR) مقابل التضخم: ما مقدار العائد الحقيقي من عملاتك الرقمية؟
تصويت Starknet المستقل بشأن L1: ماذا يعني حقًا لـ STRK؟
سهم CRWV يتأرجح من -%9.5 إلى +%5.9: لماذا عكس CoreWeave مساره


