
¿Qué pasó en el hackeo de Binance? Cómo ocurrió, recuperación de fondos y seguridad de los usuarios

 Prefiérenos en Google


¿Qué pasó en el hackeo de Binance? Cómo ocurrió, recuperación de fondos y seguridad de los usuarios
El hackeo de Binance fue un ataque ocurrido el 29/10/2026 contra la infraestructura de wallets calientes del exchange, que afectó aproximadamente $6.340 M en activos digitales, según los últimos hallazgos preliminares de Binance. El informe de la compañía del 03/11 describe una campaña de varios meses que involucró software malicioso, procesos de selección falsos y sistemas internos comprometidos. Binance afirma que absorberá el impacto financiero, que ya repuso aproximadamente 98% de los activos en tokens afectados y que continúa con las tareas de recuperación. Sin embargo, reponer los activos no significa que todos los activos robados hayan sido recuperados.
Consideramos que la lección central va más allá de mantener en secreto las claves privadas. Un atacante puede causar daños graves si obtiene la autoridad para solicitar firmas o establece permisos que siguen vigentes después de un cierre interno. Por eso, para entender el incidente hay que responder tres preguntas distintas: cómo obtuvo acceso el atacante, cómo ese acceso se convirtió en autoridad para realizar transacciones y qué pruebas demuestran que hubo una recuperación.
¿Qué se sabe ahora sobre el hackeo de Binance?
La información disponible se amplió sustancialmente desde el primer aviso de seguridad. Los primeros informes se centraron en la posible vulneración de la laptop de un ingeniero. La divulgación de Binance del 03/11 describe una secuencia más amplia, que incluye la exposición a través de la cadena de suministro de software, la ingeniería social y el acceso a la infraestructura interna de wallets.
Reuters informó que la investigación inicial de la compañía ahora relaciona una herramienta de desarrollo manipulada en junio, una tarea maliciosa de selección de personal en septiembre y un acceso posterior a través de una herramienta interna de IA, antes del robo del 29/10.
Esto cambia la forma en que los lectores deberían interpretar los artículos anteriores. «El hackeo fue causado por una laptop comprometida» es un resumen incompleto de la explicación más reciente. Un dispositivo comprometido puede ser un punto de entrada, pero para explicar cómo un atacante llegó a sistemas capaces de autorizar transferencias de gran magnitud deben haber ocurrido otras fallas.
La divulgación sigue siendo el informe de investigación inicial de Binance. Debe distinguirse de una revisión forense independiente ya finalizada. Los nuevos detalles amplían la información pública, pero no demuestran que ya se hayan resuelto todas las causas que contribuyeron al incidente.
Para quienes comparan las actualizaciones, el resumen verificado de Binance News sobre los hallazgos iniciales ofrece la información más reciente de la compañía que revisamos para este artículo.
¿Cómo se desarrolló el ataque?
La secuencia informada muestra por qué una interacción convincente con una persona o una herramienta de software conocida no es prueba suficiente de seguridad.
En su informe del 03/11, Binance describió cómo los atacantes construyeron su acceso durante varios meses. El relato de CoinDesk sobre ese informe presenta la siguiente secuencia.
| Período | Lo que describió Binance | Pregunta de seguridad que plantea |
|---|---|---|
| 06/2026 | Un ingeniero encontró una instalación de Homebrew manipulada mientras buscaba una herramienta de programación con IA | ¿Cómo se verificaban las fuentes de software? |
| 09/2026 | Un proceso de selección falso llevó a otro ingeniero a descargar una tarea de programación maliciosa | ¿Una tarea de entrevista externa podía acceder a un entorno de trabajo? |
| 20/10 | Se usaron una máquina comprometida y una herramienta interna de IA para acceder a los sistemas de los ingenieros de wallets | ¿Qué autoridad otorgaban las herramientas internas y las credenciales? |
| 29/10 | Las credenciales robadas permitieron implementar un contenedor y ejecutar un script malicioso | ¿Qué impidió que el acceso de implementación se convirtiera en autoridad sobre las wallets? |
La última columna es nuestro análisis de la secuencia divulgada, no una acusación adicional sobre un control que no se haya dado a conocer.
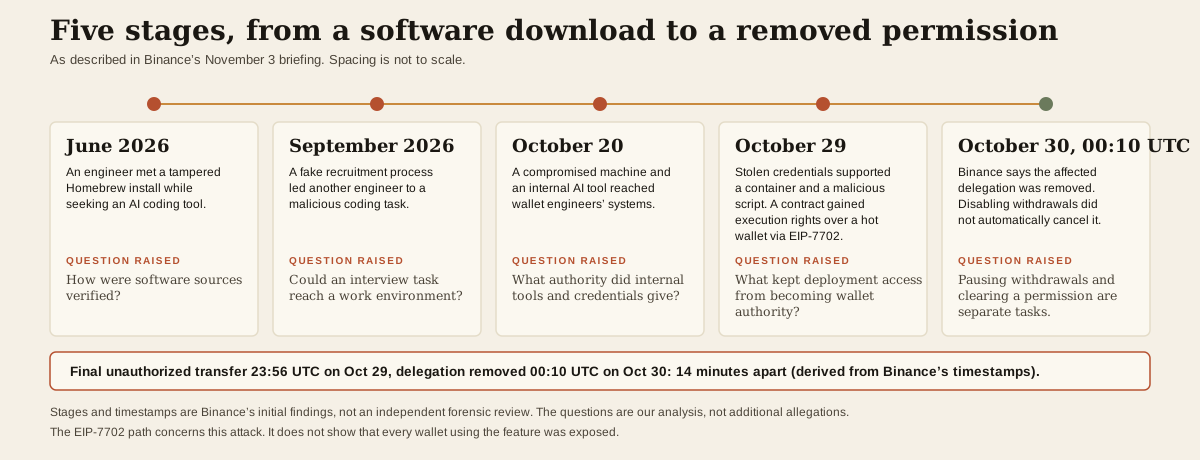
Un análisis útil del incidente examina cada transición. Detectar malware en un dispositivo es distinto de determinar si las credenciales, sesiones o sistemas accesibles relacionados siguen expuestos. Del mismo modo, reemplazar un dispositivo no demuestra automáticamente que se hayan eliminado todas las consecuencias de la intrusión original.
Para los usuarios comunes, la lección práctica es clara: una entrevista por video, un perfil profesional y una tarea verosímil no autentican código ejecutable. Mantené el software desconocido alejado de los dispositivos que usás para administrar cuentas financieras.
¿Cómo pudieron moverse los fondos sin confirmación de una filtración de claves privadas?
Una firma válida en la blockchain no demuestra que el propietario del activo haya querido realizar la transacción.
La actualización de Binance del 30/10 indicó que no encontró pruebas de que se hubieran filtrado las claves privadas de las wallets. Sin embargo, investigadores de blockchain observaron transferencias con firmas válidas. Estas afirmaciones no se contradicen necesariamente.
Hay al menos dos fallas de seguridad distintas que se deben considerar. Un atacante podría obtener el material secreto de la clave y firmar por su cuenta. Como alternativa, podría hacer un uso indebido de un sistema autorizado para producir firmas, aunque el secreto subyacente siga protegido.
La segunda posibilidad es similar a obtener acceso a un servicio de aprobación de pagos sin extraer el secreto que usa. Proteger el secreto sigue siendo esencial, pero las solicitudes que llegan a ese servicio también necesitan autorización y controles a nivel de transacción.
TRM Labs evaluó que la actividad entre cadenas apuntaba a una vulneración de la infraestructura de firma de las wallets calientes. Esa es una evaluación de investigación basada en sus observaciones, no un reemplazo de los hallazgos forenses completos del exchange.
La distinción importa porque «no hay pruebas de una filtración de claves» no significa «no se vulneró la autoridad para gastar». Describe una parte de la investigación.
Precio de --
¿Qué papel tuvieron los permisos de Ethereum (ETH)?
El incidente también involucró autoridad registrada on-chain, no solo acceso dentro de los sistemas de Binance.
El último informe de Binance afirma que el atacante usó EIP-7702 para otorgarle a un contrato malicioso derechos de ejecución sobre una wallet caliente. La especificación EIP-7702 describe un mecanismo por el que autorizaciones firmadas permiten que una cuenta ejecute código delegado.
La implicación importante es la persistencia. Un servicio interno puede dejar de aceptar solicitudes mientras un permiso on-chain establecido previamente sigue vigente.
Binance informó que deshabilitar los retiros no invalidó automáticamente esas autorizaciones. Su resumen ubica la última transferencia no autorizada a las 23:56 UTC del 29/10 y la eliminación de la delegación afectada a las 00:10 UTC del 30/10.
Estas marcas de tiempo ilustran tareas de contención distintas. Detener un servicio de retiros visible para los usuarios, restringir el acceso a un firmante y eliminar un permiso on-chain no son acciones idénticas.
Esto no demuestra que todas las wallets que usan la misma función hayan sido comprometidas. El incidente se refiere a los permisos y al acceso involucrados en este ataque. Los usuarios no deberían interpretar una vía de explotación específica como prueba de que todas las cuentas de una blockchain enfrentan la misma exposición.
¿Por qué pudieron continuar las transferencias después de suspenderse los retiros?
Una pausa en los retiros es un control operativo. Su efectividad depende de cuáles son las vías que realmente bloquea.
El siguiente esquema ayuda a explicar por qué detener las solicitudes habituales de los clientes podría no frenar a un atacante que ya tiene otra forma de autoridad.
| Capa de control | Qué puede restringir | Qué todavía hay que verificar |
|---|---|---|
| Interfaz de retiro del cliente | Nuevas solicitudes a través del flujo normal de usuarios | Si siguen disponibles otras vías de transacción |
| Acceso a la firma interna | Solicitudes que llegan a la infraestructura de firma | Transacciones o autorizaciones firmadas con anterioridad |
| Permisos on-chain | Derechos de ejecución ya reconocidos por la red | Si el permiso pertinente se eliminó realmente |
| Controles sobre los activos receptores | Movimiento de determinados activos en direcciones identificadas | Si los activos se movieron o cambiaron de forma antes |
Este es un modelo explicativo, no una reconstrucción de todos los componentes internos de Binance.
Su utilidad consiste en hacer medible la contención. La afirmación «cerramos los retiros» debe evaluarse junto con pruebas sobre las vías de firma no autorizadas y los permisos existentes.
Para los usuarios, también distingue un incidente de infraestructura del exchange de la vulneración de un inicio de sesión personal. Cambiar tu contraseña es una medida útil de protección de la cuenta, pero no revoca un permiso de una wallet controlada por el exchange. La remediación institucional y la seguridad individual de la cuenta abordan riesgos distintos.
¿Cuánto se robó, congeló y repuso?
Varias cifras describen distintas partes del incidente. No deben combinarse como si fueran un único total de recuperación.
La siguiente tabla identifica qué significan las principales cifras de las fuentes revisadas el 03/11.
| Cifra | Significado informado | Qué no demuestra |
|---|---|---|
| Aproximadamente $6.340 M | Valor más reciente de los activos digitales afectados, según Binance | Un cálculo final de pérdidas auditado de forma independiente |
| Aproximadamente $2.850 M | Activos que Binance afirma que fueron congelados o interceptados | Que se haya devuelto a Binance el mismo monto |
| Aproximadamente 98% | Activos en tokens afectados que Binance afirma haber repuesto | Que se haya recuperado del atacante 98% de los fondos robados |
| Más de 100% de los fondos necesarios reservados | Asignación financiera que Binance afirma haber destinado a cubrir la pérdida | Que ya se hayan obtenido todos los tokens necesarios o restablecido todos los servicios |
Los comunicados anteriores indicaban un impacto de aproximadamente $6.300 M y activos congelados por aproximadamente $3.000 M. Las diferencias en los momentos de observación, los precios de los activos y la conciliación pueden afectar estas cifras. Las fuentes revisadas no ofrecen una conciliación completa entre todas las estimaciones publicadas.
Del mismo modo, las actualizaciones anteriores sobre la recuperación mencionaban una cobertura de 90% o 95%. El informe posterior de los hallazgos iniciales utiliza 98% y hace referencia a una fecha anterior. Los lectores deberían conservar tanto la fecha de la declaración como la fecha de referencia, en lugar de reconstruir una progresión diaria uniforme que las publicaciones no demuestran.
Por qué reponer fondos no es lo mismo que recuperar los fondos robados
La reposición restablece los activos que respaldan los saldos de los clientes mediante recursos de reemplazo. La recuperación devuelve los bienes robados mediante rastreo, intervención, cooperación u otro proceso autorizado.
Estas actividades pueden ocurrir al mismo tiempo.
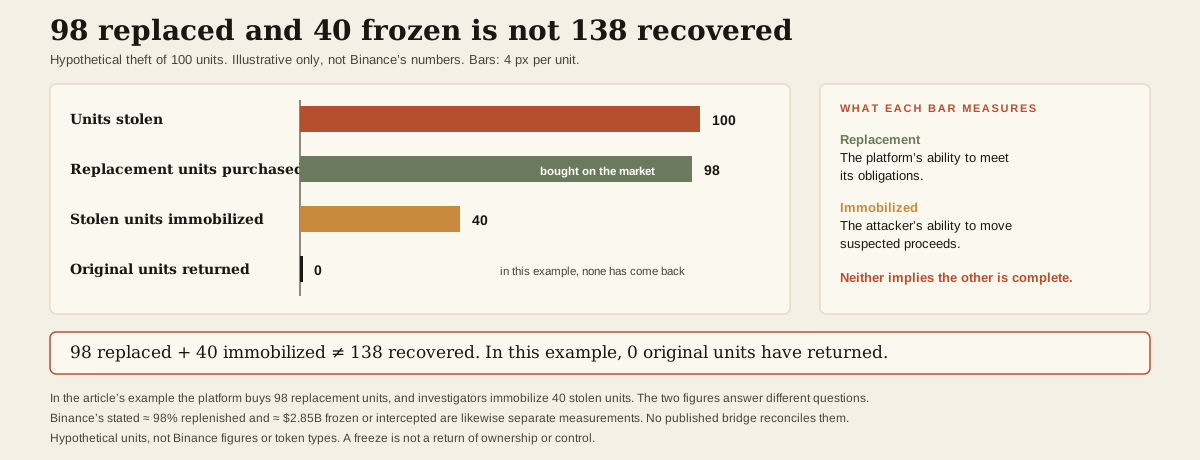
Pensemos en un robo hipotético de 100 unidades. Si la plataforma compra 98 unidades de reemplazo, habrá repuesto 98 unidades aunque no haya recuperado ninguna de las unidades originales. Si los investigadores también inmovilizan 40 unidades robadas, eso no suma un total de 138 unidades recuperadas.
Las dos mediciones responden preguntas distintas. Los activos de reemplazo se refieren a la capacidad de la plataforma para cumplir con sus obligaciones. Los activos inmovilizados se refieren a la capacidad del atacante para mover fondos sospechosos.
Las actualizaciones anteriores de Binance describen la obtención de los activos afectados a través de canales de mercado y extrabursátiles. Esto concuerda con que la reposición requiere contar con los activos correctos en las cantidades necesarias, en lugar de simplemente asignar un monto en dólares para los titulares.
Para los clientes, las pruebas prácticas incluyen el respaldo de los saldos y el acceso a los servicios. Para los investigadores, incluyen la custodia y el destino de los activos robados. Ninguna de las dos vías debería usarse para dar a entender que la otra ya se completó.
¿Qué significa «congelado» en la práctica?
Una congelación puede impedir que los fondos se muevan más, sin devolver la propiedad ni el control operativo a su titular original.
Por ejemplo, las directrices publicadas por Circle sobre el bloqueo de direcciones describen restricciones para enviar o recibir stablecoins compatibles en determinadas circunstancias. Eso es distinto de revertir una transferencia ya completada.
La respuesta de Arbitrum aporta otra distinción concreta. El aviso de acción de emergencia del 30/10 de su Consejo de Seguridad señala que los activos vinculados al exploit se trasladaron a una dirección de custodia y que, para moverlos, se requiere una votación de gobernanza de ArbitrumDAO.
Eso constituye una medida de contención significativa. Por sí sola, no demuestra que los fondos hayan sido devueltos a Binance.
Por eso, un registro útil de recuperación requiere más que un anuncio de congelamiento de una dirección. Debería identificar el activo, el monto, el momento de la observación, quién lo controla actualmente, las condiciones para liberarlo y las pruebas de cualquier devolución posterior.
El mismo razonamiento se aplica a los valores en dólares atribuidos a tokens congelados. Un cambio de precio puede modificar su valor informado sin cambiar la cantidad de tokens. Una actualización precisa debería aclarar qué medición cambió.
Por qué seguir el dinero puede generar totales engañosos
Los activos robados pueden moverse repetidamente sin que cada movimiento constituya un nuevo robo.
La investigación de Bitquery del 03/11 describe transferencias, swaps y tenencias posteriores a través de los rastros que siguió. Su período de observación y cobertura de blockchains difieren de los del informe anterior de TRM, lo que ilustra por qué los totales de investigación necesitan un alcance definido.
Para los lectores, la primera pregunta es si una cifra mide las salidas iniciales, la actividad de transacciones, las tenencias actuales o los activos restringidos.
La actividad de préstamos añade otra complicación. La respuesta de LlamaRisk del 30/10 registra una posición vinculada al atacante que aportó aproximadamente $60M en garantía de stablecoins y pidió prestados activos por un valor de aproximadamente $44,6M en ese momento.
El monto prestado no debería sumarse automáticamente al robo original de Binance. La posición incluye tanto activos como deuda.
En un ejemplo simplificado, alguien podría tener 100 unidades, ofrecer 60 como garantía y pedir prestadas 40. Sus activos brutos podrían parecer sumar 140, pero seguiría teniendo una deuda de 40 unidades. Las transferencias repetidas de esos activos pueden generar un total de actividad aún mayor sin aumentar el monto original robado.
Por eso, una investigación confiable concilia activos, pasivos y transferencias, en lugar de sumar todas las transacciones visibles.
¿Perdieron los usuarios de Binance los saldos de sus cuentas?
Binance afirma que absorberá el impacto financiero en lugar de trasladar la pérdida a los usuarios. Ese compromiso debe evaluarse junto con las pruebas que se presenten posteriormente.
El saldo de una cuenta, los activos que respaldan ese saldo y la disponibilidad de retiros son tres cosas distintas. Una plataforma puede mantener el registro de sus clientes mientras reemplaza activos y restablece sus servicios operativos.
Por lo tanto, que un saldo no haya cambiado no demuestra que no se hayan robado activos de la plataforma. A la inversa, el robo a nivel de la plataforma no demuestra que se hayan vulnerado las credenciales personales de todos los usuarios.
Si el exchange repone centralmente los activos de respaldo, es posible que el proceso no aparezca como un crédito de compensación separado en la cuenta de cada cliente. Los usuarios deberían seguir las instrucciones oficiales en lugar de suponer que un saldo sin cambios requiere un reclamo externo.
Si detectás órdenes, retiros o dispositivos desconocidos, tomalos como señales específicas de seguridad de tu cuenta y contactate con el soporte oficial. No los atribuyas automáticamente al incidente de infraestructura sin investigarlos.
¿Se restablecieron por completo los retiros de Binance?
El último anuncio operativo que revisamos describe un restablecimiento progresivo, no una reapertura general de todas las vías.
La Actualización de recuperación n.º 6 programa retiros adicionales de activos y redes a partir del 03/11 04:00 UTC. Indica a los usuarios que confirmen la disponibilidad en la interfaz de retiro seleccionada o en la página oficial del estado de la red.
Verificá directamente la vía que querés usar. Si ya enviaste una solicitud, distinguí entre el estado en la plataforma de origen, el resultado en la blockchain y la acreditación en la plataforma receptora.
Esta sección se limita deliberadamente a las consecuencias operativas del incidente. Que un retiro se complete con éxito es una prueba útil sobre esa transacción, pero no demuestra que la investigación técnica haya finalizado.
Del mismo modo, si una vía está restringida, consultá el mensaje actual para investigarlo. Eso, por sí solo, no demuestra que haya ocurrido un nuevo robo.
¿Qué muestra la actualización de la Prueba de Reservas?
La actualización de Binance del 02/11 afirma que se completó la prueba de conocimiento cero para la instantánea del 31/10, lo que permite a los usuarios con activos incluidos en la cobertura realizar una verificación.
Antes de interpretar el resultado, revisá el momento de la instantánea y su cobertura. Una prueba sobre saldos determinados en un momento específico es distinta de una confirmación continua de todos los activos y obligaciones.
La advertencia para inversores del PCAOB también señala que los encargos de Prueba de Reservas no equivalen a auditorías de estados financieros. Su alcance puede dejar sin respuesta preguntas importantes sobre pasivos, disponibilidad de activos y controles internos.
En este incidente, la verificación de reservas y la revisión técnica aportan pruebas complementarias. Una se refiere a una instantánea financiera definida. La otra debe explicar cómo surgió la autoridad no autorizada y cómo se contuvieron las vías pertinentes.
Ninguna debería presentarse como reemplazo de la otra.
¿Qué deberían revisar los usuarios ahora?
Empezá por tus propias pruebas. Accedé directamente al servicio oficial y revisá la actividad de la cuenta, los registros de retiros y las notificaciones de seguridad.
Si algo te resulta desconocido, anotá la referencia de la transacción o actividad y contactate con soporte desde la interfaz oficial. Protegé también tu cuenta de correo electrónico, porque puede participar en la recuperación de la cuenta y en las confirmaciones de seguridad.
Si tenés previsto hacer una transferencia, verificá las instrucciones del destinatario antes de enviarla. Confirmá el activo, la red, la dirección, los identificadores requeridos y el monto que se recibirá. No te apures a usar una vía desconocida solo porque otra esté restringida temporalmente.
En la autocustodia, la seguridad de los dispositivos y la revisión de firmas son especialmente importantes. Un dispositivo de hardware no hace que todas las aprobaciones solicitadas sean adecuadas. De todos modos, necesitás entender el destino y la autoridad involucrados.
Si usás custodia de una plataforma, revisá por separado los controles de la cuenta y las pruebas públicas. La autenticación personal sólida y los controles institucionales sólidos de las wallets tienen funciones distintas; los usuarios responsables deben entender ambas.
Cuidado con las falsas compensaciones y la ayuda para recuperar fondos
Las consecuencias de un incidente público representan una oportunidad para quienes se hacen pasar por otros.
La advertencia de seguridad de Binance menciona ofertas para acelerar retiros, vender procesamiento prioritario, ayudar a reclamar compensaciones o trasladar activos a supuestas wallets protegidas. Los usuarios no deberían pagarle a un contacto desconocido para desbloquear el acceso.
Distinguí entre una comisión que aparece en un flujo de transacción oficial y una solicitud privada de pago por recuperación. También cuestioná cualquier pedido de conectar otra wallet o autorizar gastos solo para consultar el estado de una cuenta del exchange.
Para las comunicaciones relacionadas con WEEX, usá el Verificador de contactos de WEEX para comprobar los tipos de contacto compatibles. Verifica canales relacionados con WEEX; no autentica a representantes de otra plataforma.
Un mensaje que parece legítimo sigue siendo un mensaje. Navegá por tu cuenta antes de responder a solicitudes relacionadas con fondos o credenciales.
Cómo pueden aplicar estas lecciones de seguridad los usuarios de WEEX
Los usuarios de WEEX pueden revisar las protecciones disponibles en Configuración de seguridad, incluidas las passkeys, las opciones de autenticación, los códigos anti-phishing y la administración de dispositivos.
Elegí la configuración en función de las opciones que realmente estén disponibles para tu cuenta. No interpretes una página sin autenticar o una ilustración genérica como un informe de la configuración de seguridad de tu cuenta personal.
Para obtener información más amplia sobre la plataforma, el Centro de confianza de WEEX reúne recursos sobre reservas, fondos de protección, seguridad y verificación. Revisá el alcance y las condiciones de cada elemento, en lugar de considerar una cifra destacada como una garantía.
Este incidente no justifica declarar que un modelo de custodia sea universalmente seguro. La custodia en una plataforma supone una responsabilidad considerable para los sistemas institucionales. La autocustodia supone una responsabilidad considerable para el titular de las claves, los dispositivos, las copias de seguridad y las decisiones de transacción.
Una elección informada empieza por entender esas responsabilidades y las pruebas disponibles para evaluarlas.
Opinión editorial de WEEX
Los últimos hallazgos de Binance muestran por qué un incidente no puede entenderse a partir de un solo dispositivo, una cifra destacada de pérdidas o un porcentaje de recuperación.
La pregunta de seguridad más importante es cómo el acceso del atacante se convirtió en autoridad para mover activos y qué partes de esa autoridad persistieron durante la contención. La distinción financiera más importante es la que existe entre reponer los activos que respaldan a los clientes y recuperar los bienes robados.
La reposición y las tareas de recuperación que Binance dio a conocer son avances relevantes. Deben evaluarse junto con una revisión independiente, pruebas específicas de remediación y el restablecimiento de las operaciones, vinculando cada afirmación con su alcance y su fecha.
Para los usuarios, la respuesta práctica es verificar: revisar la cuenta, navegar por canales oficiales, entender las instrucciones de transferencia y rechazar los atajos que ofrecen desconocidos.
Preguntas frecuentes
1. ¿Cuándo ocurrió el hackeo de Binance?
Las salidas no autorizadas ocurrieron el 29/10/2026. Los hallazgos iniciales de Binance describen vulneraciones preparatorias durante los meses anteriores.
2. ¿Cómo ocurrió el hackeo de Binance?
Binance describe una campaña de varias etapas que involucró descargas maliciosas, procesos de selección falsos, dispositivos comprometidos y accesos internos que llegaron a la infraestructura de firma de las wallets. Es importante que haya una revisión independiente.
3. ¿Binance recuperó todos los fondos robados?
El último informe afirma que se repuso aproximadamente 98% de los activos en tokens afectados. Eso es distinto de recuperar los activos robados originales. Los fondos congelados o interceptados también requieren un tratamiento separado.
4. ¿El incidente significa que robaron la contraseña de todos los usuarios?
No. La vulneración de la infraestructura de wallets de la plataforma no demuestra que se hayan expuesto las credenciales de inicio de sesión de todos los clientes. Investigá cualquier actividad sospechosa específica de tu cuenta.
5. ¿Los usuarios tienen que pagar una comisión para recibir una compensación?
No pagues solicitudes no solicitadas de compensación, procesamiento prioritario o desbloqueo de retiros. Seguí las instrucciones disponibles en la plataforma oficial y, si es necesario, contactate directamente con soporte.
Este contenido se ofrece únicamente con fines informativos generales y no constituye asesoramiento financiero, de inversión, legal ni fiscal. Cualquier evento, recompensa, promoción en línea o información relacionada que se mencione en el presente documento no debe considerarse como una recomendación, solicitud o invitación a comprar, vender, tradear o de negociar de otra manera con cualquier criptoactivo. Los criptoactivos son sumamente volátiles y pueden provocar pérdidas. La disponibilidad de los servicios, productos y eventos relacionados de WEEX puede variar según la región. Tienes la responsabilidad de asegurarte de que tu participación esté de acuerdo con las leyes y regulaciones locales vigentes.
También te puede interesar

Aethir destruye el 18.48% de la cantidad liberada en su primera semana, lanzando el panel de destrucción ATH
¿Qué es Elysium en cripto? La Capa 2 de Hyperliquid, las tarifas de gas y la confusión sobre los tokens, explicadas
Conocé qué es Elysium, por qué usa HYPE para el gas, cómo se diseñaron las recompras de KNTQ y cómo distinguir el TVL del puente de la actividad real de DeFi.

Chainalysis: El mercado en la sombra detrás del "boom de destilación" de modelos de IA en China que elude las restricciones de exportación de EE. UU.

El comité de gobernanza de GMX se disuelve, los contribuyentes internos asumen las responsabilidades de gobernanza de Arbitrum

El "Monopolista" Detrás de las Acciones Tokenizadas de EE. UU. por $4.6 Mil Millones: ¿El 91% de los Activos Están Custodiados por la Misma Compañía?

La gran prueba de Ethereum en 2028: la hoja de ruta contra la cuántica se enfrenta a cuellos de botella en la versión

Lanzamiento de la red principal de Elysium, tiempo de bloque de 100 milisegundos y llegada en aproximadamente 300 milisegundos

La "caja negra de confianza" del razonamiento de IA, Anthropic quiere desmantelarla con pruebas ZK

GMX DAO vota para transferir 7 millones de dólares en activos a la multisig de POL como reserva de emergencia
El fundador de SkyBridge Capital afirma que la ley CLARITY está estancada, Binance solicita recuperar activos congelados

OlympusDAO completa la migración del puente OHM a CCIP y añade Robinhood Chain
Decodificando Variational: ¿Cómo un intercambio sin libro de órdenes se convirtió en el dragón detrás de Hyperliquid?

Stripe ofrece pagos en stablecoin de EE. UU. a billeteras en más de 160 mercados

Usuarios de BitMart acusan al fundador de bloquear apelaciones sobre 800,000 ATEG
Cross River se asocia con Offchain Labs para tokenizar la plataforma de préstamos

¿Quién controla realmente un proyecto de criptomonedas? Dentro de la nueva guía de la SEC

Comparativa de seguridad entre cuatro DEX perpetuos: ¿quién puede realmente ayudar a los usuarios a salvarse?

Blobs de Ethereum: Lo que queda después de 18 días

Robo de 464 mil dólares de Premia Labs, conversión de activos a Bitcoin

Sigue el dinero: $2,4 mil millones en inversiones, gran ronda de Kalshi y alta atención a la IA - octubre de 2026

Coleccionistas de Bitcoin hacen un llamado a OpenSea. Quieren permitir el comercio de Ordinals y Runes

Circle lanza una guía sobre la integración de tokens ERC-20 con CCTP
Cripto: Itaú Unibanco, primer banco de Brasil en declararse ante el regulador

Una broma del fundador de Hyperliquid se convierte en una acción real en Wall Street

CertiK se asocia con Arbitrum para apoyar a las startups de Web3 con herramientas de seguridad
¿Robinhood refuerza su ecosistema en la cadena, pero hay una discrepancia entre las prioridades oficiales y las expectativas del mercado?

Avail lanza la herramienta de privacidad ShieldTX para combatir los bots de seguimiento de trading
Anchorage Digital Bank ofrece seis servicios de custodia en blockchain para MXNB

[ETH Letter] Meritz Securities revisa la tokenización de valores en Corea basada en OP Stack

Arbitrum lanza un gremio de desarrolladores, Offchain Labs es el primer miembro
Aethir destruye el 18.48% de la cantidad liberada en su primera semana, lanzando el panel de destrucción ATH
¿Qué es Elysium en cripto? La Capa 2 de Hyperliquid, las tarifas de gas y la confusión sobre los tokens, explicadas
Conocé qué es Elysium, por qué usa HYPE para el gas, cómo se diseñaron las recompras de KNTQ y cómo distinguir el TVL del puente de la actividad real de DeFi.
Chainalysis: El mercado en la sombra detrás del "boom de destilación" de modelos de IA en China que elude las restricciones de exportación de EE. UU.
El comité de gobernanza de GMX se disuelve, los contribuyentes internos asumen las responsabilidades de gobernanza de Arbitrum
El "Monopolista" Detrás de las Acciones Tokenizadas de EE. UU. por $4.6 Mil Millones: ¿El 91% de los Activos Están Custodiados por la Misma Compañía?
La gran prueba de Ethereum en 2028: la hoja de ruta contra la cuántica se enfrenta a cuellos de botella en la versión
Últimos artículos


Últimos listados de monedas en WEEX


