
Apa itu jembatan lintas rantai? Mengapa mereka terus diretas

 Pilih kami di Google

Blockchain tidak dapat saling berkomunikasi secara mandiri. Jembatan adalah perangkat lunak yang memindahkan nilai di antara mereka, dan mereka telah membocorkan lebih banyak uang kepada peretas daripada jenis infrastruktur kripto lainnya, dengan kerugian miliaran dolar akibat beberapa pelanggaran yang katastrofik. Berikut adalah cara kerja jembatan, berbagai model kepercayaan di baliknya, dan mengapa jaringan penghubung kripto juga merupakan titik kegagalan tunggal yang paling berbahaya.
Ringkasan
- Jembatan lintas rantai memindahkan aset dan data antara blockchain yang terpisah dengan mengunci, membakar, atau menukar token melalui berbagai model kepercayaan.
- Keamanan jembatan sangat bergantung pada bagaimana ia memverifikasi transaksi, dengan model kriptografi menawarkan perlindungan yang lebih kuat daripada sistem berbasis penandatangan.
- Jembatan tetap menjadi salah satu risiko keamanan terbesar dalam kripto karena mereka menyimpan kumpulan aset yang besar dan bergantung pada infrastruktur yang kompleks yang telah berulang kali menjadi target peretas.
Daftar Isi
- Mengapa jembatan diperlukan
- Bagaimana jembatan memindahkan aset
- Model kepercayaan yang menentukan keamanan
- Mengapa jembatan terus diretas
- Anatomi peretasan jembatan
- Cara memikirkan risiko jembatan
- Pertanyaan yang sering diajukan
Ada ratusan blockchain, dan secara desain tidak ada yang dapat melihat yang lain. Ethereum tidak memiliki cara bawaan untuk mengetahui apa yang terjadi di Solana; pemegang Bitcoin tidak dapat langsung menggunakan Bitcoin tersebut di dalam aplikasi Ethereum. Setiap rantai adalah pulau dengan buku besar sendiri, validator sendiri, dan tidak ada jembatan bawaan ke daratan.
Namun, pengguna terus-menerus perlu memindahkan nilai antara pulau-pulau ini, untuk mengejar hasil, mengakses aplikasi, atau mencapai biaya yang lebih murah, dan kebutuhan itu menciptakan seluruh kategori infrastruktur: jembatan lintas rantai.
Jembatan adalah perangkat lunak yang memungkinkan aset dan informasi bergerak antara blockchain yang sebaliknya tidak dapat berkomunikasi. Ini adalah pipa penting; tanpa jembatan, likuiditas akan terjebak di rantai mana pun tempat ia dimulai, dan dunia multi-rantai yang mendefinisikan kripto saat ini tidak dapat berfungsi. Jembatan sekarang memindahkan miliaran dolar setiap minggu, dan total nilai yang terkunci mencapai puluhan miliar.
Mereka juga merupakan bagian infrastruktur yang paling berbahaya dalam kripto. Eksploitasi jembatan telah menghasilkan beberapa pencurian terbesar yang pernah tercatat dalam industri, dengan pelanggaran individu mencapai ratusan juta dan kerugian kumulatif kategori ini mencapai miliaran. Desain yang sama yang membuat jembatan berguna, yaitu menyimpan atau mengontrol kumpulan aset besar di seluruh rantai, menjadikannya target yang terkonsentrasi, dan kesalahan kecil dalam jembatan dapat menguras kekayaan dalam hitungan menit.
Panduan ini menjelaskan bagaimana jembatan bekerja, arsitektur utama yang mereka gunakan, model kepercayaan yang menentukan seberapa aman masing-masing, mengapa mereka terus diretas, dan bagaimana memikirkan risiko jembatan sebelum memindahkan dana Anda sendiri.
Mengapa jembatan diperlukan
Masalah utama adalah isolasi. Sebuah blockchain adalah buku besar yang terisolasi di mana validatornya hanya setuju pada keadaan rantai mereka sendiri. Tidak ada dalam protokol Ethereum yang dapat secara bawaan memverifikasi bahwa transaksi terjadi di rantai lain, karena melakukan hal itu akan mengharuskan validator Ethereum untuk juga menjalankan dan mempercayai setiap rantai lain, yang tidak mereka lakukan. Setiap jaringan bersifat berdaulat dan buta terhadap yang lain.
Sebelum adanya jembatan, satu-satunya cara untuk memindahkan nilai antara rantai adalah melalui bursa terpusat: kirim aset Anda ke bursa di satu rantai, tukar, dan tarik aset yang berbeda di rantai lain. Ini berhasil tetapi memperkenalkan kembali perantara terpusat yang sebenarnya ingin dikurangi oleh kripto, bersama dengan akun, penyimpanan, dan batas penarikan. Jembatan muncul untuk melakukan pekerjaan yang sama secara lebih langsung, memungkinkan nilai bergerak antara rantai tanpa menyerahkannya kepada bursa di tengah.
Permintaan sangat besar karena ekosistem dirancang secara terfragmentasi. Rantai yang berbeda mengoptimalkan untuk hal-hal yang berbeda, dan pengguna ingin menggabungkannya: memiliki aset yang berasal dari satu rantai tetapi menggunakannya dalam aplikasi di rantai lain, berpindah ke jaringan dengan biaya lebih murah, atau menyediakan likuiditas di tempat di mana imbal hasilnya tertinggi. Peran penghubung yang dimainkan oleh jembatan adalah alasan mengapa industri kadang-kadang menyebut mereka sebagai jaringan yang menghubungkan rantai, dan inilah sebabnya volume jembatan mengikuti pertumbuhan keseluruhan aktivitas multi-rantai. Saat desain yang lebih baru mendorong lebih banyak aktivitas itu menuju penyelesaian dan pembayaran stablecoin, permintaan untuk memindahkan nilai yang dinyatakan dalam dolar antar rantai hanya semakin meningkat, mencerminkan kenaikan yang lebih luas dari rantai yang berfokus pada pembayaran yang dibangun di sekitar pemindahan nilai stabil secara efisien.
Masalahnya adalah menghubungkan sistem yang berdaulat dan saling buta itu sangat sulit, dan setiap metode untuk melakukannya memperkenalkan asumsi kepercayaan di suatu tempat. Asumsi itulah yang menjadi titik kebocoran uang.
Bagaimana Jembatan Memindahkan Aset
Sebagian besar jembatan mengandalkan trik yang terdengar sederhana: mereka tidak benar-benar mengirim aset dari satu rantai ke rantai lain, karena itu tidak mungkin. Sebagai gantinya, mereka mengunci atau menghancurkan aset di rantai sumber dan membuat aset yang sesuai di rantai tujuan.
Tiga arsitektur utama menerapkan ide ini.
Model kunci-dan-mint adalah yang paling umum. Ketika Anda menjembatani aset, jembatan mengunci token asli Anda dalam kontrak pintar di rantai sumber, seperti menaruhnya di brankas, dan mencetak token terbungkus yang setara di rantai tujuan. Token terbungkus itu adalah klaim atas yang asli yang terkunci, dapat ditebus dengan membalikkan proses: bakar token terbungkus di rantai tujuan, dan jembatan membuka kunci yang asli di rantai sumber. Aset yang terkunci berada di bawah pengawasan jembatan sepanjang waktu, itulah sebabnya jembatan kunci-dan-mint telah menjadi yang paling dieksploitasi: brankas yang menyimpan aset terkunci milik semua orang adalah target yang besar.
Model bakar-dan-mint digunakan terutama untuk aset yang penerbitnya mengontrol pasokan di seluruh rantai, seperti stablecoin tertentu. Alih-alih mengunci aset, jembatan secara permanen membakar aset tersebut di rantai sumber, menghapusnya dari pasokan rantai itu, dan mencetak versi baru yang asli di rantai tujuan. Karena aset tujuan benar-benar asli, bukan klaim terbungkus, ini menghindari masalah kumpulan aset terkunci, tetapi hanya berfungsi ketika satu penerbit memiliki wewenang untuk membakar dan mencetak aset di setiap rantai, itulah sebabnya ini umum untuk stablecoin dan jarang untuk yang lainnya.
Model kumpulan likuiditas mengambil pendekatan yang berbeda. Jembatan mempertahankan kumpulan aset di setiap rantai yang didukung, dan ketika Anda menjembatani, Anda menyetor ke dalam kumpulan di rantai sumber dan menarik yang setara dari kumpulan di rantai tujuan, sering kali dengan penyelesai atau pembuat pasar yang segera menyediakan aset tujuan dan menyelesaikannya nanti. Tidak ada yang terbungkus; Anda cukup menukar ke dalam inventaris yang sudah ada di sisi lain. Ini bisa lebih cepat dan menghindari risiko token terbungkus, tetapi memerlukan jembatan untuk menjaga inventaris besar di setiap rantai, yang memerlukan modal besar dan, sekali lagi, menjadi target.
Selain memindahkan aset, jembatan modern juga mengirim pesan: data dan instruksi sewenang-wenang yang memungkinkan kontrak pintar di satu rantai memicu tindakan di rantai lain. Transfer token hanyalah pesan yang paling sederhana, mengatakan bahwa sejumlah aset telah terkunci di sini, jadi cetak di sana. Pesan yang lebih rumit memungkinkan aplikasi di satu rantai bereaksi terhadap peristiwa di rantai lain, yang mendukung peminjaman lintas rantai, tata kelola, dan aplikasi kompleks. Pengiriman pesan umum ini sangat kuat dan memperluas apa yang dapat dilakukan jembatan jauh melampaui transfer sederhana, tetapi setiap kemampuan tambahan menambah area permukaan untuk sesuatu yang salah.
Model Kepercayaan yang Menentukan Keamanan
Pertanyaan krusial untuk setiap jembatan adalah siapa yang memverifikasi bahwa peristiwa rantai sumber benar-benar terjadi sebelum rantai tujuan bertindak berdasarkan hal itu. Jawabannya adalah model kepercayaan jembatan, dan ini adalah penentu terbesar seberapa aman jembatan tersebut. Ada kerangka kerja yang dikenal yang mengklasifikasikan model-model ini, dan itu memetakan dengan jelas pada spektrum dari yang nyaman tetapi berisiko hingga tanpa kepercayaan tetapi mahal.
Model yang dipercaya bergantung pada seperangkat validator eksternal tetap, yang sering diamankan oleh skema multisignature atau multiparty, yang mengawasi rantai sumber dan menandatangani peristiwa untuk rantai tujuan. Ini cepat, murah, dan sederhana, tetapi set validator adalah asumsi kepercayaan: jika cukup banyak kunci tanda tangan mereka dikompromikan, penyerang mengendalikan jembatan. Banyak peretasan jembatan terbesar dalam sejarah adalah kegagalan dari model ini, di mana seorang penyerang mendapatkan kontrol atas cukup banyak kunci validator untuk mengotorisasi penarikan yang curang. Ketika keamanan jembatan bergantung pada segelintir kunci, kunci-kunci tersebut adalah seluruh permainan.
Model light-client atau validity-proof adalah ujung tanpa kepercayaan dari spektrum. Di sini, rantai tujuan benar-benar menjalankan klien ringan dari rantai sumber dan memverifikasi header bloknya secara kriptografis, atau menerima bukti validitas, alih-alih mempercayai seperangkat penandatangan. Ini jauh lebih aman karena menghilangkan set validator manusia dan menggantinya dengan matematika, tetapi mahal dalam komputasi dan kompleks untuk dibangun, dan tidak bekerja secara efisien untuk setiap pasangan rantai. Kemajuan dalam bukti nol-pengetahuan, kriptografi yang sama yang bergerak ke pusat pembangunan kembali jangka panjang Ethereum, sedang memperluas model ini ke lebih banyak rantai, tetapi tetap lebih sulit untuk diterapkan daripada mempercayai set penandatangan.
Di antara ekstrem tersebut terdapat model optimis dan hibrida, yang mengasumsikan transaksi valid tetapi memungkinkan jendela tantangan di mana pengamat dapat mengajukan bukti penipuan, mirip dengan bagaimana beberapa sistem penskalaan mengamankan penarikan mereka. Ini memperdagangkan beberapa kecepatan, melalui penundaan tantangan, untuk keamanan yang lebih kuat daripada model yang sepenuhnya dipercaya, tanpa biaya penuh dari klien ringan. Di mana jembatan berada di spektrum ini memberi tahu Anda hampir semua tentang risikonya: semakin banyak ia bergantung pada sekelompok kecil yang dipercaya dan semakin sedikit ia bergantung pada verifikasi kriptografis, semakin besar ketergantungannya pada beberapa pihak tersebut agar tidak pernah dikompromikan.
Mengapa Jembatan Terus Diretas
Jembatan telah kehilangan lebih banyak kepada peretas daripada kategori infrastruktur kripto lainnya, dan alasannya bersifat struktural, bukan kebetulan. Memahami mereka menjelaskan mengapa masalah ini terus berlanjut meskipun telah ada bertahun-tahun pelajaran menyakitkan.
Alasan pertama adalah konsentrasi nilai. Sebuah jembatan, terutama yang mengunci dan mencetak, mengumpulkan kumpulan besar aset terkunci yang mendukung semua token yang dibungkusnya. Kumpulan itu adalah satu tempat madu, dan tidak seperti seperangkat dompet pengguna yang terdistribusi, mengurasnya sekali mengambil semuanya. Penyerang adalah rasional secara ekonomi, dan mereka cenderung ke mana pun nilai terbesar berada di balik pertahanan paling sedikit, yang menggambarkan jembatan besar hampir dengan sempurna.
Alasan kedua adalah model kepercayaan yang lemah. Banyak jembatan memilih model yang cepat, murah, dan dipercaya, mengamankan ratusan juta dolar di balik seperangkat kunci tanda tangan kecil. Pencurian jembatan terbesar yang tercatat pada dasarnya adalah kompromi kunci: seorang penyerang memperoleh kontrol atas cukup banyak kunci validator jembatan, melalui phishing, malware, atau pelanggaran infrastruktur, dan kemudian hanya mengotorisasi penarikan yang dianggap sah oleh jembatan. Tidak diperlukan eksploitasi cerdas dari blockchain, hanya kontrol atas kunci yang dipercaya oleh jembatan. Sebuah jembatan yang diamankan oleh sembilan kunci di mana lima cukup untuk memindahkan dana adalah, dalam istilah keamanan, sebuah brankas lima kunci.
Alasan ketiga adalah kompleksitas. Jembatan adalah salah satu sistem kontrak pintar yang paling kompleks dalam crypto, melintasi beberapa rantai, format pesan kustom, dan logika verifikasi yang rumit, dan kompleksitas adalah musuh keamanan. Setiap fitur tambahan, setiap rantai yang didukung baru, setiap jenis pesan adalah lebih banyak kode yang dapat mengandung cacat halus, dan eksploitasi jembatan telah berulang kali berasal dari bug dalam logika verifikasi yang memungkinkan penyerang memalsukan bukti setoran yang tidak pernah terjadi, menyebabkan jembatan melepaskan dana tanpa alasan. Sistem bukti penipuan dan verifikasi yang seharusnya melindungi jembatan adalah kode kompleks itu sendiri, dan cacat di sana adalah bencana karena merusak seluruh model keamanan sekaligus. Sejarah kategori ini berirama dengan pelajaran yang lebih luas bahwa infrastruktur yang terkonsentrasi gagal dengan keras, dinamika yang sama terlihat ketika setiap titik kontrol tunggal menjadi titik terlemah dalam sistem yang seharusnya sehat.
Ketiga kekuatan ini bergabung menjadi persamaan yang suram: jembatan menyimpan nilai yang sangat besar, sering kali di balik model kepercayaan yang lebih tipis daripada nilai yang dijamin, di dalam kode yang cukup kompleks untuk menyembunyikan bug fatal. Itulah sebabnya, meskipun industri telah belajar pelajaran yang sulit dan desain yang lebih baru telah meningkat, jembatan tetap menjadi tempat di mana pencurian tunggal terbesar cenderung terjadi.
Anatomi Peretasan Jembatan
Untuk membuat risiko menjadi konkret, membantu untuk menjelaskan bagaimana eksploitasi jembatan yang khas sebenarnya terjadi, karena pola ini terulang di hampir setiap insiden besar dan mengungkapkan mengapa kerugian begitu total.
Sebagian besar peretasan jembatan yang katastrofik jatuh ke dalam salah satu dari dua bentuk. Yang pertama adalah kompromi kunci. Jembatan model terpercaya mengamankan aset yang terkunci di belakang sekumpulan kunci tanda tangan, dan penyerang mendapatkan kontrol atas cukup banyak dari kunci tersebut, melalui phishing seorang karyawan, mengkompromikan server, atau mengeksploitasi manajemen kunci yang lemah, untuk mencapai ambang tanda tangan. Setelah penyerang dapat menghasilkan tanda tangan yang valid, jembatan tidak memiliki cara untuk membedakan penarikan penipuan mereka dari yang sah, karena instruksi yang ditandatangani dengan valid adalah tepat apa yang dibangun jembatan untuk dipatuhi. Penyerang menandatangani penarikan yang menguras kolam terkunci, dan aset tersebut hilang sebelum siapa pun menyadarinya, karena dari perspektif jembatan tidak ada yang rusak; kunci yang benar mengotorisasi transfer. Beberapa pencurian jembatan terbesar dalam sejarah adalah tepat ini: bukan eksploitasi cerdas dari blockchain, tetapi pencurian kunci yang dipercaya jembatan, mengubah model keamanan jembatan menjadi alat penyerang.
Bentuk kedua adalah bug verifikasi. Jembatan harus memverifikasi bahwa setoran benar-benar terjadi di rantai sumber sebelum melepaskan dana di rantai tujuan, dan logika verifikasi ini adalah kode kompleks. Jika mengandung cacat, penyerang dapat membuat bukti palsu dari setoran yang tidak pernah terjadi, mengirimkannya ke jembatan, dan jembatan, yang percaya pada palsu tersebut, melepaskan aset nyata tanpa alasan. Penyerang tidak menyetorkan apa pun dan menarik kekayaan, karena kode yang seharusnya memeriksa setoran menerima pemalsuan. Bug ini sangat merusak karena mereka menyerang mekanisme kepercayaan inti jembatan: setelah penyerang dapat memalsukan bukti yang diandalkan jembatan, mereka dapat mencetak atau menarik nilai sewenang-wenang sampai seseorang menghentikan jembatan, yang dalam eksploitasi yang bergerak cepat bisa jauh terlalu terlambat.
Kedua bentuk tersebut memiliki fitur penentu yang menjelaskan mengapa pemulihan sangat jarang: pencurian terlihat sah bagi jembatan pada saat itu terjadi. Penarikan yang melibatkan kompromi kunci membawa tanda tangan yang valid; penarikan yang melibatkan bug verifikasi membawa bukti yang diterima. Keduanya tidak memicu alarm di dalam sistem, karena keduanya mengeksploitasi sistem dengan melakukan persis apa yang dirancang untuk dilakukan, hanya dengan input yang curang. Pada saat ketidaksesuaian muncul, biasanya ketika aset yang terkunci tidak lagi mendukung token yang dibungkus yang beredar, dana telah berpindah melalui mixer dan lintas rantai lainnya. Token yang dibungkus yang tertinggal menjadi klaim pada brankas kosong, dan pemegangnya, yang tidak melakukan kesalahan, menanggung kerugian. Inilah mekanisme di mana satu cacat pada satu jembatan diterjemahkan menjadi ratusan juta yang hilang, dan mengapa keamanan jembatan layak mendapatkan lebih banyak perhatian daripada hampir keputusan lainnya dalam transaksi multi-rantai.
Cara Memikirkan Risiko Jembatan
Jembatan diperlukan dan, jika digunakan dengan hati-hati, wajar untuk diandalkan, tetapi profil risikonya layak dihormati. Beberapa prinsip membantu Anda mengevaluasi jembatan mana pun sebelum mempercayakannya dengan dana.
Utamakan model kepercayaan yang lebih kuat. Jembatan yang diamankan oleh verifikasi kriptografi, klien ringan atau bukti validitas, atau oleh koneksi kanonik ke rantai dasar, secara struktural lebih aman daripada yang diamankan oleh set penandatangan eksternal kecil. Di mana jembatan mendokumentasikan model kepercayaannya, bacalah; perbedaan antara mempercayai matematika dan mempercayai segelintir kunci adalah perbedaan antara jembatan teraman dan paling berisiko yang ada.
Utamakan rekam jejak dan audit. Jembatan dengan sejarah operasional yang panjang bebas dari eksploitasi, beberapa audit keamanan independen, program bug bounty aktif, dan proses peningkatan yang transparan dan terkunci dalam waktu telah mendapatkan lebih banyak kepercayaan daripada yang baru dan tidak diaudit, betapapun menariknya hasilnya. Jembatan bukan tempat untuk mengejar opsi terbaru dengan hasil tertinggi, karena kerugian dari kegagalan jembatan adalah kehilangan total dana yang sedang dalam perjalanan.
Minimalkan waktu dan ukuran yang berisiko. Jembatan paling berisiko saat nilai Anda berada dalam penguasaan jembatan atau dalam perjalanan. Memindahkan jumlah yang lebih kecil, menghindari meninggalkan saldo besar dalam token yang dibungkus lebih lama dari yang diperlukan, dan menggunakan agregator yang mengarahkan melalui jalur teraman yang tersedia semua mengurangi eksposur, sambil memperhatikan slippage yang dapat terjadi pada pertukaran lintas rantai yang besar. Untuk transfer yang sangat besar, membaginya atau menerima keamanan yang lebih lambat dari jembatan kanonik bisa sepadan dengan ketidaknyamanan.
Pahami apa yang Anda pegang setelah Anda menjembatani. Token yang dibungkus adalah klaim pada aset yang terkunci dalam jembatan, dan hanya sekuat jembatan itu. Jika jembatan dieksploitasi dan aset yang terkuncinya dikuras, token yang dibungkus yang dikeluarkannya dapat menjadi klaim yang tidak berharga pada brankas kosong, meskipun aset asli Anda telah hilang. Aset asli yang diperoleh melalui model bakar-dan-mint atau kolam likuiditas menghindari risiko spesifik ini, yang merupakan salah satu alasan mengapa model tersebut sering lebih disukai jika tersedia, terutama untuk stablecoin yang mendominasi penyelesaian lintas rantai.
Ringkasan yang jujur adalah bahwa jembatan tidak dapat dihindari dan tidak sempurna. Mereka menyelesaikan masalah nyata dan tak terhindarkan, menghubungkan rantai berdaulat yang tidak dapat saling melihat, dan tidak ada cara untuk melakukannya tanpa memperkenalkan asumsi kepercayaan di suatu tempat. Jembatan teraman mendorong asumsi itu menuju kriptografi dan menjauh dari kelompok kecil kunci; yang paling berbahaya melakukan sebaliknya dan menjaga nilai besar dengan kepercayaan yang tipis. Mengetahui jenis mana yang Anda gunakan, dan memperlakukan penyeberangan sebagai momen paling berisiko dalam transaksi multi-rantai mana pun, adalah apa yang memisahkan penggunaan yang terinformasi dari jenis kepercayaan buta yang telah, berulang kali, membiayai perampokan terbesar dalam industri.
Ini layak diakhiri dengan arah teknologi, karena gambarnya tidak statis. Industri telah menyerap pelajaran dari kegagalan jembatan terburuknya, dan desain yang lebih baru semakin mendukung model kepercayaan yang lebih kuat: transfer bakar-dan-mint untuk aset yang penerbitnya dapat mendukungnya, klien ringan kriptografi dan bukti validitas di mana pasangan rantai memungkinkan, dan sistem berbasis niat di mana pihak independen menyediakan likuiditas dan mengambil risiko daripada mengumpulkan aset semua orang dalam satu tempat. Kerangka risiko independen sekarang menilai jembatan berdasarkan asumsi kepercayaan yang dulunya tidak terlihat oleh pengguna biasa, sehingga lebih mudah untuk membedakan jembatan yang aman dari yang berbahaya sebelum menginvestasikan dana. Semua ini tidak menghilangkan ketegangan mendasar bahwa menghubungkan sistem buta dan berdaulat memerlukan kepercayaan pada sesuatu, tetapi ini mengalihkan kepercayaan menuju matematika dan menjauh dari kelompok kecil pemegang kunci yang menyumbang kerugian historis terbesar. Jembatan di beberapa tahun mendatang akan lebih aman daripada yang telah membocorkan miliaran, bukan karena masalahnya menjadi lebih mudah, tetapi karena industri telah membayar pelajaran itu sepenuhnya dan akhirnya membangun seolah-olah mereka mengingatnya.
Harga --
Pertanyaan yang Sering Diajukan {#frequently-asked-questions}
Apa itu jembatan lintas rantai? {#faq-question-1783432851870}
Jembatan lintas rantai adalah perangkat lunak yang memungkinkan aset dan data berpindah antara berbagai blockchain, yang sebaliknya tidak dapat berkomunikasi satu sama lain. Ini biasanya bekerja dengan mengunci atau membakar aset di rantai sumber dan membuat aset setara di rantai tujuan, memungkinkan nilai berpindah antar jaringan tanpa melalui bursa terpusat.
Bagaimana jembatan memindahkan aset antar rantai? {#faq-question-1783432860807}
Ia tidak secara harfiah mengirim aset tersebut; sebaliknya, ia menggunakan salah satu dari tiga model. Lock-and-mint mengunci yang asli dalam kontrak dan mencetak versi terbungkus di rantai lain. Burn-and-mint menghancurkan aset di satu rantai dan menciptakan versi asli di yang lain. Jembatan likuiditas-pool menjaga inventaris di kedua rantai dan memungkinkan Anda untuk bertukar ke kolam tujuan. Masing-masing menghindari tugas yang mustahil untuk mentransfer aset secara langsung antara buku besar yang terpisah.
Mengapa jembatan sering diretas? {#faq-question-1783432871374}
Tiga alasan struktural: mereka mengkonsentrasikan kumpulan nilai besar yang menjadikannya target yang menguntungkan; banyak yang menggunakan model kepercayaan lemah yang diamankan oleh seperangkat kunci tanda tangan kecil yang, jika dikompromikan, memberikan kontrol kepada penyerang; dan mereka adalah kode yang sangat kompleks di mana bug verifikasi yang halus dapat memungkinkan penyerang memalsukan setoran. Bersama-sama, ini menjadikan jembatan kategori yang bertanggung jawab atas beberapa pencurian terbesar dalam sejarah kripto.
Apa jenis jembatan yang paling aman? {#faq-question-1783432879580}
Jembatan yang memverifikasi peristiwa rantai sumber secara kriptografis, melalui klien ringan atau bukti validitas, atau yang menggunakan koneksi kanonik ke rantai dasar, adalah yang paling aman secara struktural karena mereka bergantung pada matematika daripada kelompok yang dipercaya. Jembatan yang hanya diamankan oleh seperangkat kunci tanda tangan eksternal kecil adalah yang paling berisiko, karena mengompromikan kunci tersebut mengompromikan seluruh jembatan.
Apa itu token terbungkus? {#faq-question-1783432889168}
Token terbungkus adalah token yang dicetak di rantai tujuan untuk mewakili aset yang dikunci dalam jembatan di rantai sumber. Ini adalah klaim atas yang asli yang terkunci, dapat ditebus dengan membakar token terbungkus untuk membuka kunci yang asli. Nilainya sepenuhnya bergantung pada jembatan yang memegang aset yang terkunci; jika jembatan itu dikuras, token terbungkus dapat menjadi klaim yang tidak berharga atas brankas kosong.
Apakah peretasan jembatan adalah yang terbesar dalam kripto? {#faq-question-1783432896569}
Beberapa pencurian tunggal terbesar dalam sejarah crypto telah terjadi melalui eksploitasi jembatan, dengan pelanggaran individu mencapai ratusan juta dolar dan kerugian kumulatif kategori ini mencapai miliaran. Banyak dari ini adalah kompromi kunci dari jembatan model tepercaya daripada eksploitasi blockchain yang mendasarinya, yang berarti penyerang mendapatkan kontrol atas kunci yang dipercaya oleh jembatan tersebut.
Bisakah saya kehilangan uang menggunakan jembatan? {#faq-question-1783432904351}
Ya. Risiko utama adalah bahwa jembatan dieksploitasi sementara nilai Anda terkunci di dalamnya atau disimpan sebagai token terbungkus, dalam hal ini dana tersebut dapat hilang sepenuhnya. Risiko tambahan termasuk bug kontrak pintar dan, untuk jembatan kolam likuiditas, masalah dengan kolam tersebut. Menggunakan jembatan yang telah diaudit dengan baik, memiliki model kepercayaan yang kuat dan rekam jejak yang panjang, serta meminimalkan jumlah dan waktu yang berisiko, mengurangi tetapi tidak menghilangkan risiko ini.
Apa itu pengiriman pesan umum dalam jembatan? {#faq-question-1783432913309}
Pengiriman pesan umum adalah kemampuan jembatan untuk memindahkan data dan instruksi sembarang antara rantai, bukan hanya transfer token. Ini memungkinkan kontrak pintar di satu rantai untuk memicu tindakan di rantai lain, memberdayakan peminjaman lintas rantai, tata kelola, dan aplikasi kompleks. Transfer token adalah pesan yang paling sederhana, tetapi kemampuan tambahan ini juga memperluas permukaan kode di mana kerentanan dapat muncul.
Penafian: Artikel ini hanya untuk tujuan informasi dan tidak merupakan nasihat investasi. Pasar aset digital sangat volatil dan Anda dapat kehilangan seluruh investasi Anda. Selalu lakukan penelitian Anda sendiri. Informasi terkini per 7 Juli 2026.
Baca lebih lanjut: Apa itu slippage? Biaya tersembunyi dalam setiap pertukaran, dijelaskan
Konten ini disediakan hanya untuk tujuan informasi umum dan bukan merupakan nasihat keuangan, investasi, hukum, atau pajak. Setiap acara, reward, promosi online, atau informasi terkait yang disebutkan di sini tidak boleh dianggap sebagai rekomendasi, ajakan, atau undangan untuk membeli, menjual, memperdagangkan, atau melakukan transaksi aset kripto apa pun. Aset kripto sangat fluktuatif dan dapat mengakibatkan kerugian. Ketersediaan layanan, produk, dan acara terkait WEEX dapat berbeda-beda di setiap wilayah. Anda bertanggung jawab untuk memastikan bahwa partisipasi Anda sesuai dengan hukum dan peraturan setempat yang berlaku.
Anda mungkin juga menyukai
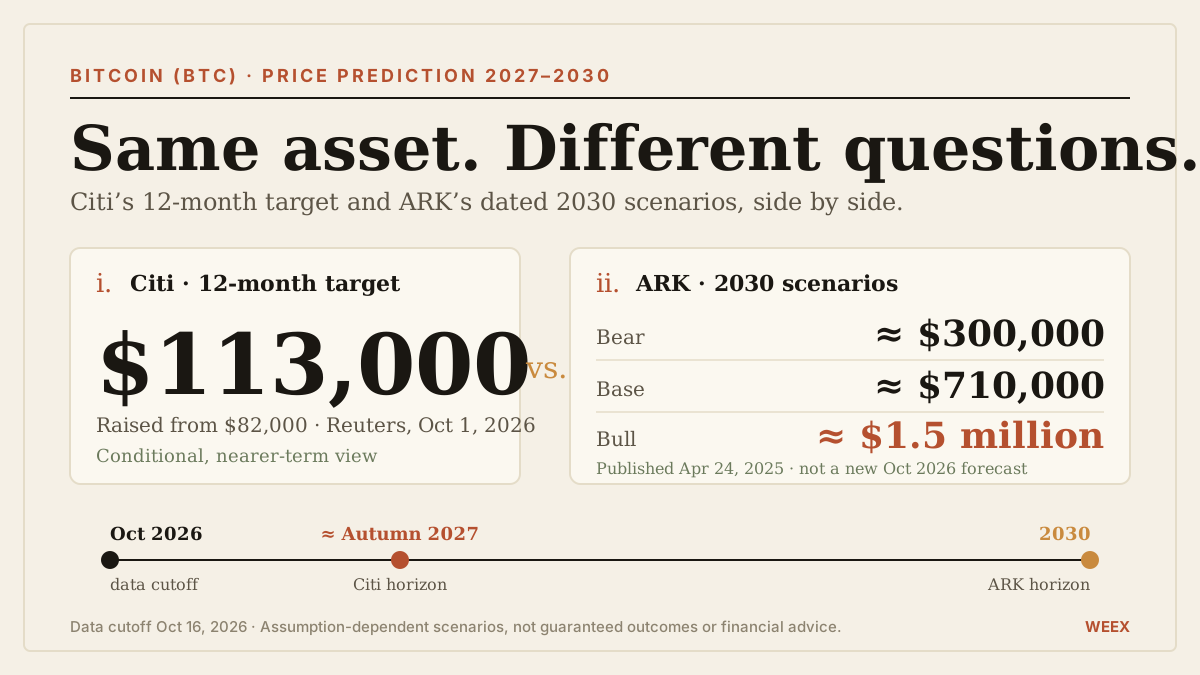
Prediksi Harga Bitcoin (BTC) 2027–2030: Target Citi $113.000 vs. Skenario ARK Cathie Wood
Prediksi harga Bitcoin untuk 2027–2030: bandingkan target Citi sebesar $113.000 dengan skenario ARK bertanggal, asumsi permintaan, perhitungan valuasi, dan risiko utama.

Polisi Yunani menangkap 17 orang dalam skema penipuan kripto yang melebihi $8 juta

46 Negara, 416 Tim Bergabung dalam SCAN2026... "Forensik Blockchain, Teknologi Kunci untuk Melindungi Aset Virtual"
WEEX Daily Lucky Eggs S2: Penjelasan Hadiah Trading Futures
Pelajari cara kerja WEEX Daily Lucky Eggs S2, termasuk tugas volume trading futures, hadiah Lucky Egg, dan peluang memenangkan hingga 10.000 USDT.
Trading & Menangkan iPhone Duo di Kompetisi Futures Trading WEEX Sep 2026
Ikuti kompetisi futures trading WEEX Sep 2026 untuk berbagi hadiah harian sebesar 5.000 USDT, bersaing memperebutkan iPhone Duo, dan mendapatkan hadiah livestream Apple.

Morpho Mengusulkan Peralihan Hak Operasi Mini App ke Feather

iPronics Menyelesaikan Pendanaan Putaran B Sebesar 125 Juta Dolar, Didukung oleh NVIDIA

BitcoinHabebe Berbagi Data Pendapatan Multi-Koin

Waktu Pembuktian Rata-Rata Blok Lighter Turun Menjadi 1 Menit

Model 3 dan Y Buatan China, Pendapat Hati-hati Kementerian Perhubungan tentang FSD Tesla

Setelah Mengunjungi World Robot Conference 2026, 5 Pertanyaan yang Harus Dijawab oleh Industri Kecerdasan Tersemat

Ekspor Minyak dari Terminal Sheskharis Dihentikan Setelah Serangan Drone

Laporan Pagi Wall Street: Non-Farm Payroll Mengecewakan Memicu Perdagangan Penurunan Suku Bunga, Lightronic Mulai Mengambil Alih Sorotan Penyimpanan, "Short Storage Long Light" Menjadi Medan Pertempuran Baru

Arab Saudi Turunkan Harga Minyak Mentah untuk Asia, Harapan Situasi Hormuz Meningkat

Kembalinya Ponsel Lipat: Inovasi Baru yang Membantu Mengurangi Waktu Layar

HSBC menjual asuransi di Singapura senilai US$ 2,1 miliar: apa yang berubah

Melalui Penipuan Pernikahan, Mereka Mendapatkan Cryptocurrency Senilai Jutaan Dolar dan Terjerat Tangan Penegak Hukum

BAE Systems Menandatangani Kesepakatan Produksi Meriam L119 di Ukraina

Arab Saudi Turunkan Harga Minyak Mentah, Penurunan Terbesar dalam 26 Tahun

Insiders: DeepSeek is forming a Harness team to compete with Claude Code

70x dalam Sebulan: Saat $RAVE Mengguncang Lantai Dansa Istanbul
Sebuah proyek Web3 tanpa modal ventura dan tanpa whitepaper dimulai dengan pesta tengah malam untuk 200 orang. Delapan belas bulan kemudian, tokennya , $RAVE, naik 70 kali lipat, dan likuidasi kontraknya sempat melampaui Ethereum. Apakah ini hanya spekulasi belaka, ataukah kita sedang menyaksikan jenis aset budaya baru?
Prediksi Harga Bitcoin (BTC) 2027–2030: Target Citi $113.000 vs. Skenario ARK Cathie Wood
Prediksi harga Bitcoin untuk 2027–2030: bandingkan target Citi sebesar $113.000 dengan skenario ARK bertanggal, asumsi permintaan, perhitungan valuasi, dan risiko utama.
Polisi Yunani menangkap 17 orang dalam skema penipuan kripto yang melebihi $8 juta
46 Negara, 416 Tim Bergabung dalam SCAN2026... "Forensik Blockchain, Teknologi Kunci untuk Melindungi Aset Virtual"
WEEX Daily Lucky Eggs S2: Penjelasan Hadiah Trading Futures
Pelajari cara kerja WEEX Daily Lucky Eggs S2, termasuk tugas volume trading futures, hadiah Lucky Egg, dan peluang memenangkan hingga 10.000 USDT.
Trading & Menangkan iPhone Duo di Kompetisi Futures Trading WEEX Sep 2026
Ikuti kompetisi futures trading WEEX Sep 2026 untuk berbagi hadiah harian sebesar 5.000 USDT, bersaing memperebutkan iPhone Duo, dan mendapatkan hadiah livestream Apple.
Morpho Mengusulkan Peralihan Hak Operasi Mini App ke Feather
Isi
Artikel terbaru



Listing koin terbaru di WEEX


