
Un hacker di una banca coreana ha chiesto a Claude dove vendere i dati rubati, afferma CrowdStrike

 Preferiti su Google


L'attaccante sospettato dietro le recenti violazioni bancarie in Corea del Sud ha chiesto a uno strumento di codifica AI dove vendere i dati della violazione. CrowdStrike ha trovato la richiesta nei registri di sessione memorizzati in directory aperte su server controllati dagli attaccanti.
Diverse banche sudcoreane hanno rivelato perdite di dati dei clienti nell'ultima settimana. Il rapporto del 7 ottobre di CrowdStrike afferma che la campagna ha utilizzato uno strumento di penetrazione AI costruito in Cina e diversi modelli linguistici.
Cosa si sa finora sulle violazioni bancarie coreane
Una serie di attacchi ha colpito diversi istituti di credito coreani in successione tra la fine di settembre e l'inizio di ottobre. La Shinhan Bank ha confermato la sua violazione il 30 settembre e ha dichiarato il giorno dopo che circa 25.000 clienti erano stati colpiti. L'intruso è riuscito a superare i controlli di identità su un servizio mobile che gli agenti di prestito utilizzano per monitorare le domande.
I registri esposti includevano nomi, numeri di telefono, reddito annuo e limiti di prestito calcolati. Includevano anche 66 numeri di registrazione dei residenti, i numeri di identificazione nazionale della Corea del Sud.
La KB Kookmin Bank ha seguito il 2 ottobre, affermando che i dati di 119 clienti erano stati esposti attraverso un sistema mobile utilizzato dai suoi dipendenti. La Hana Bank ha rivelato 89 clienti colpiti, mentre la BNK ha dichiarato che i registri di 11 lavoratori esternalizzati erano stati rubati.
Il presidente Lee Jae Myung ha quindi sollevato la questione dell'AI durante una riunione di gabinetto. Da allora, la polizia ha avviato un'indagine su larga scala.
"In alcuni incidenti di hacking, sono emersi segni di utilizzo dell'AI, causando notevole preoccupazione e ansia pubblica," ha detto.
Un server aperto ha esposto le conversazioni AI dell'attaccante
CrowdStrike ha pubblicato le sue scoperte il 7 ottobre. Le directory aperte sui server controllati dagli attaccanti contenevano storie da Claude Code, l'assistente di codifica AI di Anthropic, insieme a file di configurazione.
"L'analisi delle directory aperte controllate dagli attori della minaccia ha rivelato storie di sessioni di Claude Code, file di configurazione ARTEX e file di memoria di Claude, fornendo un'idea diretta della metodologia operativa e degli strumenti dell'attore della minaccia," si legge nel rapporto.
Secondo il rapporto, l'attaccante ha lavorato con ARTEX, uno strumento di penetrazione (pentesting) open-source sviluppato in Cina.
Un server con sede a Hong Kong ha agito come principale infrastruttura dell'attaccante. Un indirizzo IP eseguiva l'istanza di ARTEX che CrowdStrike afferma fosse probabilmente dietro gli attacchi coreani.
CrowdStrike ha affermato che l'istanza di ARTEX utilizzava DeepSeek v4.1-flash come suo principale modello AI. L'attaccante ha anche utilizzato GLM-5.3 di Zhipu AI e Grok 4.6 di xAI in altre sessioni di Claude Code.
DeepSeek è stato anche menzionato in un rapporto di agosto di TeamT5 sui pirati informatici cinesi. L'azienda taiwanese ha scoperto che i gruppi legati allo stato hanno raddoppiato il volume degli attacchi dopo aver adottato DeepSeek e l'AI open-source.
L'attaccante ha chiesto dei mercati Telegram
Insieme all'operazione ARTEX, l'attaccante ha chiesto a Claude dove gli attori della minaccia vendono tipicamente i dati delle violazioni coreane. Lo stesso utente voleva aiuto per trovare gruppi Telegram coreani che vendono tali dati.
CrowdStrike non ha nominato alcun gruppo dietro la campagna. Ha valutato con una moderata fiducia che l'attore è probabilmente un parlante cinese motivato finanziariamente. Questa opinione si basa su ARTEX e sui suggerimenti in lingua cinese.
Prezzo di --
Una richiesta di curriculum potrebbe indicare l'hacker
In un'altra sessione, l'utente ha chiesto a Claude di scrivere un curriculum per un ricercatore di sicurezza che mettesse in mostra i risultati di ARTEX. Il prompt elencava un handle Telegram, un'età di 26 anni e una posizione a Maoming, Guangdong.
CrowdStrike ha affermato che i dettagli appartengono probabilmente all'attaccante ma non possono essere collegati in modo definitivo a loro. L'azienda ha anche notato che l'attaccante ha inizialmente inserito una data di nascita del 2007.
Lo stesso handle Telegram è apparso in sessioni di Claude Code che indagavano su un mercato NFT basato su Telegram per difetti.
"Sebbene questa attività non sia stata attribuita a un avversario nominato, l'attore della minaccia è probabilmente un parlante cinese e motivato finanziariamente," ha aggiunto CrowdStrike.
CrowdStrike ha affermato che gli strumenti AI possono aiutare un attore motivato finanziariamente a eseguire più intrusioni in un breve periodo. In precedenza, Anthropic ha anche affermato che l'AI ora esegue compiti di attacco avanzati per hacker a bassa abilità.
CrowdStrike si aspetta che gli attaccanti continuino a sperimentare con strumenti AI. Era tra oltre 100 aziende che hanno firmato una lettera di agosto che avvertiva che gli attacchi informatici abilitati dall'AI aumenteranno.
Questo contenuto è fornito a solo scopo informativo generale e non costituisce consulenza finanziaria, di investimento, legale o fiscale. Qualsiasi evento, ricompensa, promozione online o informazione correlata menzionata nel presente documento non deve essere considerata una raccomandazione, una sollecitazione o un invito ad acquistare, vendere, fare trading o altrimenti negoziare criptovalute. Le criptovalute sono altamente volatili e possono comportare perdite. La disponibilità dei servizi, dei prodotti e degli eventi correlati di WEEX può variare a seconda della regione. È tua responsabilità assicurarti che la tua partecipazione sia conforme alle leggi e ai regolamenti locali applicabili.
Potrebbe interessarti anche

Le aspettative di inflazione negli Stati Uniti aumentano prima della riunione della Federal Reserve

La Federal Reserve annuncia la decisione sui tassi di interesse giovedì, Walsh tiene una conferenza stampa

BitcoinHabebe prevede un aumento del prezzo del Bitcoin, opportunità di accumulo a lungo termine

Il proprietario della NYSE sostiene i token azionari 24/7 senza le consuete regole di prezzo di Wall Street

Il Tasso di Hash di Bitcoin Riconquista un Zettahash Mentre la Competizione nel Mining Rinasce

Ethereum registra il maggior prelievo dagli scambi in quattro mesi mentre le perdite degli ETF di ottobre superano il miliardo di dollari

Trasformare la speculazione in affari: l'esperimento di liquidità azionaria di Standard Reserve
CZ avverte che il phishing è più pericoloso della decifratura del Bitcoin

Bitcoin Core cambia la politica di gestione delle vulnerabilità

Il consueto salvagente del Bitcoin sta fallendo mentre un avviso del mercato obbligazionario mette a rischio gli 80.000 dollari

La prossima settimana, Waller affronta una battaglia difficile: facile sospendere l'aumento dei tassi, ma come mantenere le aspettative anti-inflazionistiche?

DeepSeek ottiene nuovi progressi nel finanziamento da miliardi: le istituzioni si contendono gli ultimi biglietti d'ingresso, possibile quotazione l'anno prossimo

L'ex dirigente di FTX critica la nuova serie di Netflix: trasformare la frode finanziaria in un 'film romantico' è assurdo

Bitcoin: Per Michael Saylor, è meglio conservarlo piuttosto che usarlo per pagare gli acquisti

DeepSeek completa un finanziamento di 100 miliardi di yuan, con Ningde Times e Tencent come investitori principali

Putin ha concordato in linea di principio di riprendere i colloqui trilaterali tra Russia, Stati Uniti e Ucraina, con Abu Dhabi come possibile sede

Tether investe in fintech per portare USDT al dettaglio in America Latina

Da Ledger a Bitget: quali sono le "zone cieche di fiducia" trascurate nella sicurezza delle criptovalute?

Doctor Profit avverte di un grande evento di liquidazione di Monero (XMR)

Lo sblocco delle azioni da 194 miliardi di dollari di SpaceX espone un rischio significativo nelle ambizioni di azioni tokenizzate di Aave

Morgan Stanley: Cosa può davvero cambiare nelle elezioni di metà mandato negli Stati Uniti? AI e politica fiscale al centro dell'attenzione

Hyperliquid richiede 5 miglioramenti alla regolamentazione degli asset digitali della SEC statunitense

Si ripete il 2008? I CDS tornano al centro dell'attenzione del mercato

Agenti IA al Festival FinTech di Singapore

Samsung Wallet integrerà USDC: cosa devono considerare i produttori di smartphone?

500 BTC scomparsi in Irlanda trasferiti a Coinbase Prime

Bitmine supera i 6 milioni di ETH dopo l'acquisto settimanale
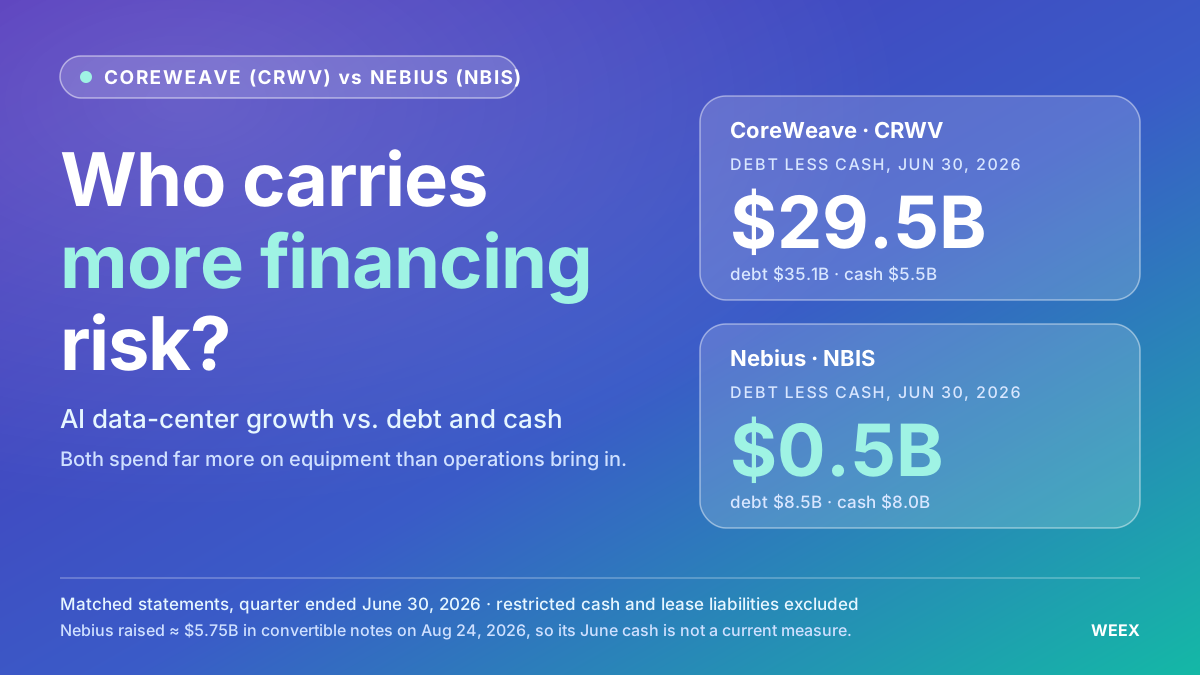
Azioni CoreWeave vs Nebius: quale azienda di cloud AI affronta maggiori rischi di finanziamento?
Confrontiamo le azioni CoreWeave e Nebius considerando debito, flusso di cassa, anticipi dei clienti e diluizione, per valutare quale azienda di cloud AI affronta maggiori rischi di finanziamento.
a16z dialoga con il fondatore di Circle: Arc non è solo una blockchain, è la base dell'economia delle macchine
Il bug fix di XRP Ledger sarà implementato venerdì!
Le aspettative di inflazione negli Stati Uniti aumentano prima della riunione della Federal Reserve
La Federal Reserve annuncia la decisione sui tassi di interesse giovedì, Walsh tiene una conferenza stampa
BitcoinHabebe prevede un aumento del prezzo del Bitcoin, opportunità di accumulo a lungo termine
Il proprietario della NYSE sostiene i token azionari 24/7 senza le consuete regole di prezzo di Wall Street
Il Tasso di Hash di Bitcoin Riconquista un Zettahash Mentre la Competizione nel Mining Rinasce
Ethereum registra il maggior prelievo dagli scambi in quattro mesi mentre le perdite degli ETF di ottobre superano il miliardo di dollari
Contenuti
Ultimi articoli


Ultimi listing di monete su WEEX


