
Electrum 4.8.3 исправляет уязвимость, позволяющую подписывать мошеннические транзакции

 Оценить в Google
Electrum выпустил версию 4.8.3 24 октября 2026 года, исправив уязвимость, которая была использована в реальных атаках. Злоумышленные серверы могут показывать пользователям поддельные транзакции и, когда пользователь пытается ускорить транзакцию с помощью замены комиссии (RBF), вводить его в заблуждение, заставляя подписывать транзакцию на оплату адреса злоумышленника, не получая при этом приватный ключ пользователя. Electrum сообщил, что получил два соответствующих отчета, один из которых касается пользователя, который потерял биткойны после увеличения комиссии, и рекомендует пользователям обновиться до версии 4.8.3.
Этот контент предоставляется исключительно в общих информационных целях и не является финансовым, инвестиционным, юридическим или налоговым советом. Любые мероприятия, вознаграждения, онлайн-акции или связанная с ними информация, упомянутые в настоящем документе, не должны рассматриваться как рекомендация, приглашение к покупке, продаже, торговле или иной сделке с какими-либо криптоактивами. Криптоактивы очень волатильны и могут привести к убыткам. Доступность услуг, продуктов WEEX и связанных с ними событий может варьироваться в зависимости от региона. Вы несете ответственность за обеспечение того, чтобы ваше участие соответствовало применимым местным законам и нормативным актам.
Вам также может понравиться

EDX Markets подписывает соглашение с Apex Fintech для расширения доступа к криптоторговле

Midnight преодолел 1 миллион транзакций на основной сети, активность растет

Токенизированные акции: почему 37% компаний отвергают OKXICE

Активность Биткойн, связанная с Ираном, упала примерно на 80%, а затем восстановилась во время отключения интернета

Биткойн: мелкие держатели уходят, крупные покупают

Monad выиграла контракт на инфраструктуру карт с привязкой к стейблкоинам с Reap и Meru

Биткойн: китовые трейдеры Hyperliquid впервые с марта стали шортить

Zondacrypto: сегодня в 23:00 истекает срок. Если не успеешь, будешь последним в очереди за деньгами

Хедж на 3 миллиона долларов, промежуточный тест и рост розничной торговли: прогнозные рынки на NEXTPredict

OpenAI доказывает, что ETH ложен, и у Crypto Twitter есть вопросы

Десять указов: Старые мастера, новые деньги

Доверие к DeFi отстает от банков: только 19% уверены в финансовой безопасности США

Keystone уничтожит 18 835 криптокошельков после взлома

McDonald's McRib на самом деле не повышает цену Биткойна, извините всех

Revolut под наблюдением: Лондон проверяет его новые продукты

Ограничение социальных сетей: Сенат рассматривает удаление за час, криптовалюта против цензуры в тревоге
Изменения в биткойн-майнинге: Tether объединяет 15 крупных компаний для передачи управления майнингом ИИ
Fidelity: ФРС признана слишком мягкой, доходность облигаций на высшем уровне за 20 лет

Интервью: Эралд Гус (OKX) о MiCA, долларе и будущем платежей в ЕС

Кто является лидером токенизированных акций? Сравнение данных пяти основных блокчейнов и шести эмитентов

Стейблкоины и токенизация: Том Ли ставит банки перед риском отставания

Теперь принимаем биткойн: 425 торговцев биткойнами в Лос-Анджелесе с Café De Leche
Morgan Stanley повышает прогноз роста мирового потребления электроэнергии: кто еще, кроме ИИ, поделится увеличением на 500 миллиардов долларов на рынке электроэнергии?

Новая статья Артура Хейза: Три удара ФРС, чем больше Пауэлл борется, тем безумнее бычий рынок криптовалют

Qiwen Office E-commerce Edition: Мы хотим сделать больше, чем просто "общаться"
Почему JPMorgan повысил целевую цену для Yushu Technology до 995 юаней
Онлайн-трекинг Meme «Фабрика токенов»: ликвидация за 3 секунды, миллионы долларов только на входе

Бразилия: ключ к второму сроку Лулы да Силвы — фискальный вызов

После девяти платежей TBC открывает вход в мир машинного бизнеса с помощью ИИ
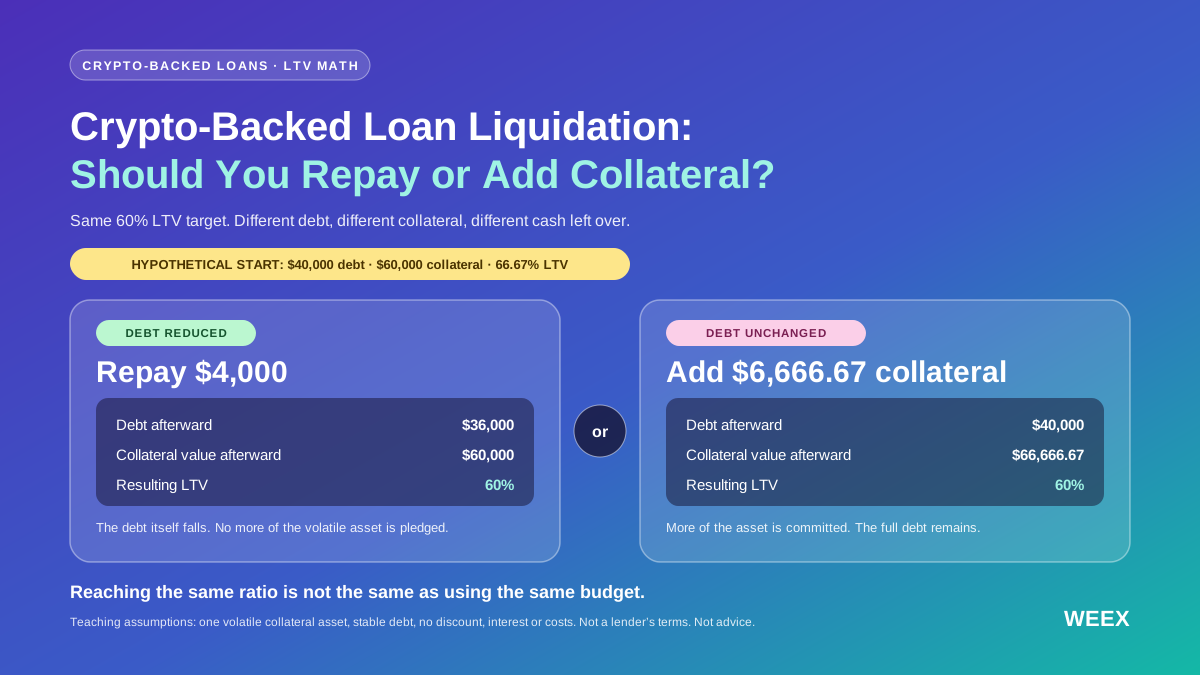
Ликвидация кредита под залог криптовалюты: погасить долг или добавить залог?
Угрожает ликвидация кредита под залог криптовалюты? Сравните погашение долга и пополнение залога при одинаковом бюджете, используя расчёты LTV, стресс-тесты и ограничения защиты.
EDX Markets подписывает соглашение с Apex Fintech для расширения доступа к криптоторговле
Midnight преодолел 1 миллион транзакций на основной сети, активность растет
Токенизированные акции: почему 37% компаний отвергают OKXICE
Активность Биткойн, связанная с Ираном, упала примерно на 80%, а затем восстановилась во время отключения интернета
Биткойн: мелкие держатели уходят, крупные покупают
Monad выиграла контракт на инфраструктуру карт с привязкой к стейблкоинам с Reap и Meru


