
Electrum 4.8.3 виправляє вразливість, що дозволяє підписувати шахрайські транзакції

 Оцінити в Google
Electrum випустив версію 4.8.3 24 жовтня 2026 року, виправивши вразливість безпеки, яка була використана в реальних атаках. Зловмисні сервери можуть демонструвати користувачам підроблені транзакції та спонукати їх підписати транзакції на адресу атакуючого, коли користувач намагається прискорити транзакцію за допомогою альтернативної комісії (RBF), не отримуючи приватний ключ користувача. Electrum повідомив, що отримав два відповідні звіти, один з яких стосується користувача, який втратив біткоїни після підвищення комісії, і рекомендує користувачам оновити до версії 4.8.3.
Цей контент надано лише для загальних інформаційних цілей і не є фінансовою, інвестиційною, юридичною чи податковою консультацією. Події, нагороди, онлайн-акцій або пов’язану інформацію, згадана тут, не слід розглядати як рекомендацію, прохання чи запрошення до купівлі, продажу, торгівлі чи інших операцій з криптоактивами. Криптоактиви є дуже волатильними та можуть призвести до збитків. Доступність послуг, продуктів WEEX та пов’язаних із ними подій може відрізнятися залежно від регіону. Ви несете відповідальність за забезпечення відповідності вашої участі чинному місцевому законодавству та нормативним актам.
Вам також може сподобатися

EDX Markets підписує угоду з Apex Fintech для розширення доступу до криптотрейдингу

Midnight перевищує 1 мільйон транзакцій, оскільки щоденна активність зростає

Токенізовані акції: чому 37% компаній відмовляються від OKXICE

Активність біткоїнів, пов'язана з Іраном, знизилася приблизно на 80%, а потім відновилася під час відключення

Біткоїн: Малі інвестори йдуть, великі купують

Monad виграв угоду про інфраструктуру карт для стейблкоїнів з Reap та Meru

Біткоїн: китові трейдери Hyperliquid вперше з березня перейшли в шорт

Zondacrypto: сьогодні о 23:00 закінчується термін. Якщо не встигнеш, будеш останнім у черзі за грошима

Гедж на 3 мільйони доларів, проміжний тест та зростання роздрібної торгівлі: ринки прогнозів на NEXTPredict

OpenAI доводить, що ETH є хибним, а Crypto Twitter має запитання

Десять указівок: Старі майстри, нові гроші

Довіра до DeFi відстає від банків, оскільки лише 19% рішуче підтримують фінансову безпеку США

Keystone знищить 18 835 криптогаманців після хакерської атаки

McDonald's McRib насправді не підвищує ціну Bitcoin, вибачте всіх

Revolut під наглядом: Лондон перевіряє його запуски продуктів

Вимкнення соціальних мереж: Сенат розглядає вилучення за годину, криптовалюта проти цензури на поготові
Біткоїн-майнінг змінюється: Tether об'єднує 15 гігантів для передачі управління майнінгом AI
Fidelity: ФРС визнана занадто м'якою, доходність облігацій на найвищому рівні за 20 років

Інтерв'ю: Ералд Гхос (OKX) про MiCA, долар та майбутнє платежів в ЄС

Хто є лідером токенізованих акцій? Битва даних п’яти основних блокчейнів та шести емітентів

Стейблкоїни та токенізація: Том Лі ставить банки перед ризиком відставання

Тепер приймаємо біткойн: 425 торговців біткойнами в Лос-Анджелесі, серед яких Café De Leche
Morgan Stanley підвищив прогнози зростання глобального споживання електроенергії: хто, окрім AI, отримає частку з 500 мільярдів доларів на ринку електроенергії?

Нова стаття Артура Хейза: Три вбивства ФРС, чим більше Пауел бореться, тим божевільнішим стає крипто-биківський ринок

Qianwen Office E-commerce Version: Більше ніж просто "чат"
Чому JPMorgan суттєво підвищив цільову ціну для Yushu Technology до 995 юанів
Онлайн-трекінг Meme «Фабрика випуску токенів»: ліквідація за 3 секунди, мільйон доларів лише на вхід

Бразилія: ключ до другого терміну Лули да Сілви — фіскальний виклик

TBC отримує вхід у бізнес-автоматизацію з AI після дев'яти платежів
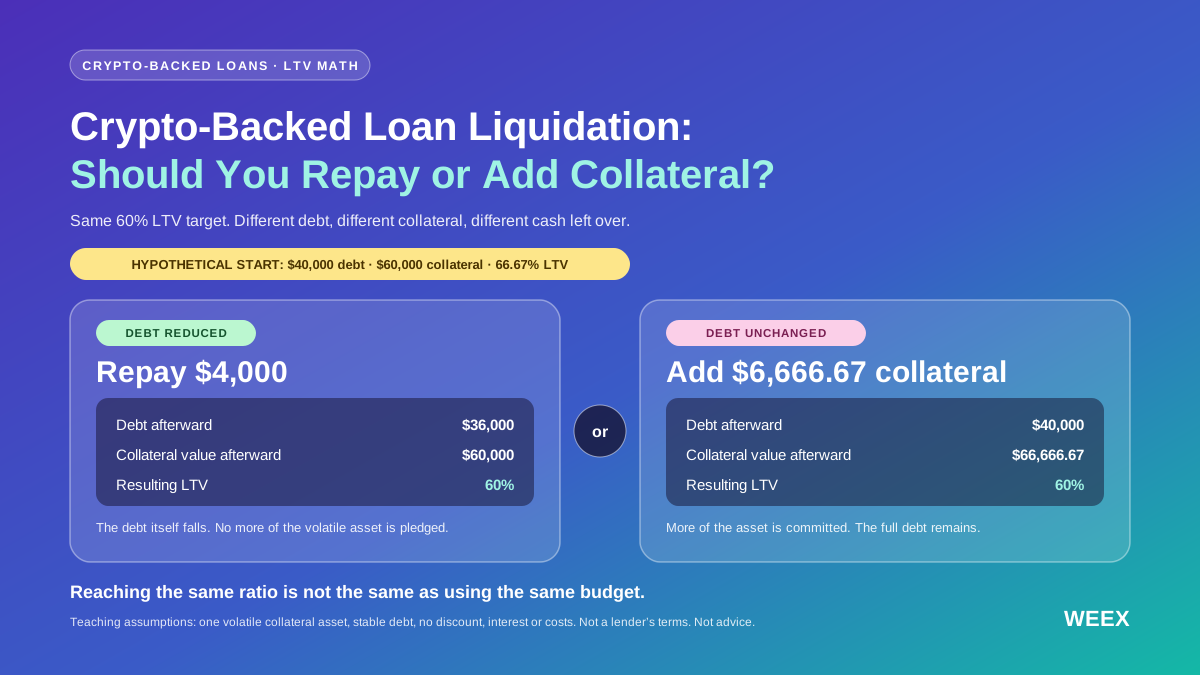
Ліквідація позики під заставу криптовалюти: погасити борг чи додати заставу?
Загрожує ліквідація позики під заставу криптовалюти? Порівняйте погашення боргу та збільшення застави за однакового бюджету, розрахунками LTV, стрес-тестами й межами захисту.
EDX Markets підписує угоду з Apex Fintech для розширення доступу до криптотрейдингу
Midnight перевищує 1 мільйон транзакцій, оскільки щоденна активність зростає
Токенізовані акції: чому 37% компаній відмовляються від OKXICE
Активність біткоїнів, пов'язана з Іраном, знизилася приблизно на 80%, а потім відновилася під час відключення
Біткоїн: Малі інвестори йдуть, великі купують
Monad виграв угоду про інфраструктуру карт для стейблкоїнів з Reap та Meru


